Yaliyomo
- kuanzishwa
- Malengo Muhimu.
- Viwanda Vilivyoathirika.
- Kuzingatia Kijiografia.
- Mlolongo wa Maambukizi.
- Matokeo ya Awali.
- Kuangalia katika hati ya decoy
- Ufundi Uchambuzi
- Hatua ya 1 - Hati mbaya ya LNK
- Hatua ya 2 - Kipandikizi cha DUPERUNNER
- Hatua ya 3 - AdaptixC2 Beacon.
- Sanaa za Miundombinu.
- Hitimisho
- SEQRITE Ulinzi.
- IOCs
- MITER ATT&CK.
kuanzishwa
SEQRITE Timu ya APT hivi karibuni imegundua kampeni, ambayo imekuwa ikilenga mashirika ya Urusi, haswa idara za HR, mishahara, na utawala wa ndani—kupitia matumizi ya hati halisi za udanganyifu zenye mada kuhusu bonasi za wafanyakazi na sera za ndani za kifedha. Mfumo mzima wa programu hasidi unaohusika katika kampeni hii unategemea matumizi ya faili hasidi ya LNK, na kusababisha matumizi ya kipandikizi kisichojulikana, ambacho tumekiita DUPERUNNER, ambacho hatimaye hupakia AdaptixC2 Beacon ambayo huunganisha miundombinu ya mhusika hatari.
Katika, blogu hii, tutachunguza maelezo ya kiufundi ya kampeni, tuliyokutana nayo wakati wa uchambuzi wetu. Tutachunguza hatua mbalimbali za kampeni hii, kuanzia kupiga mbizi ndani ya msururu wa maambukizi ya awali hadi kipandikizi kisichojulikana kilichotumika katika kampeni hii, tukimalizia na muhtasari wa mwisho unaohusu kampeni.
Malengo Muhimu
Viwanda Vilivyoathirika
- Wafanyakazi wa Sekta ya Biashara.
- Rasilimali Watu & Mishahara
Kuzingatia Kijiografia
- Shirikisho la Urusi
Mlolongo wa Maambukizi
Matokeo ya Awali
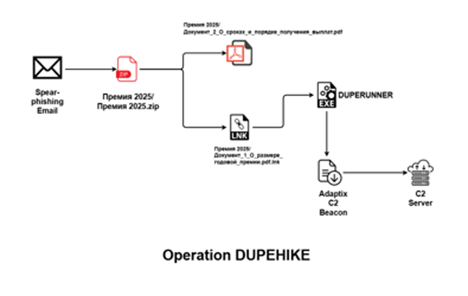
Hivi majuzi tarehe 21 Nov 2025 timu yetu ilipata kumbukumbu mbaya ya ZIP, ambayo ilijitokeza kwenye Virustotal, ambapo ZIP imetumika kama chanzo cha awali cha maambukizi ya kuhadaa ili kupata maelezo ya kibinafsi yenye udanganyifu na kiendelezi cha PDF na LNK, ambacho hupakua kipandikizi cha DUPERUNNER ambacho hatimaye hutekeleza Mwangaza wa Adaptix C2.
Faili ya ZIP iliyopewa jina la Премия 2025.zip ambayo tafsiri yake ni Bonus.Zip , ambayo ina LNK hasidi iitwayo Документ_1_О_размере_годовой_премии.pdf.lnk ambayo inatafsiriwa tena kuwa Hati_1_Kwenye__saizi_ya_ya_nusi, ambayo kimsingi inahusiana na Hati_1_Kwenye_ukubwa_wa_a_a_a_an. nomenclature yenye mwelekeo wa kuvutia. Kisha, njia hii ya mkato hasidi(.LNK) itawajibika kupakua kipandikizi hasidi kwa kutumia LOLBIN inayojulikana kama powershell.exe, ambayo tunafuatilia kama DUPERUNNER. Zaidi baada ya kutekeleza upakuaji huu wa beacon ya Adaptix C2, ikiunganisha nyuma kwenye seva ya amri na udhibiti. Sasa hebu tuangalie hati ya udanganyifu.
Kuangalia katika hati ya decoy
Hapo awali, ukiangalia hati ya udanganyifu inayojulikana kama Hati ya 2 - Kuhusu sheria na masharti na utaratibu wa kupokea malipo, ambayo hapo awali ilipewa jina kama Документ_2_О_сроках_и_порядке_получения_выплат.pdf kimsingi ndiyo chambo inayohusiana na kampeni.
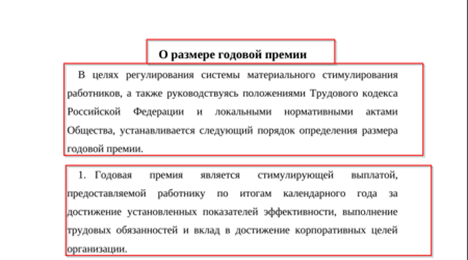
Kichwa cha habari cha udanganyifu, kinataja Kuhusu ukubwa wa Bonasi ya Mwaka, kikiangalia zaidi aya ya kwanza, kinataja kwamba hati hiyo imetolewa "kwa madhumuni ya kudhibiti mfumo wa motisha za nyenzo kwa wafanyakazi, na kwa mujibu wa vifungu vya Kanuni ya Kazi ya Shirikisho la Urusi na kanuni za ndani za shirika." Kisha kinaelezea utaratibu wa kubaini kiasi cha bonasi ya kila mwaka, kikiunda hati hiyo kama sera ya kawaida ya HR inayokusudiwa kwa matumizi ya ndani ya shirika, na zaidi kuweka chambo kizima katika mambo matano muhimu.
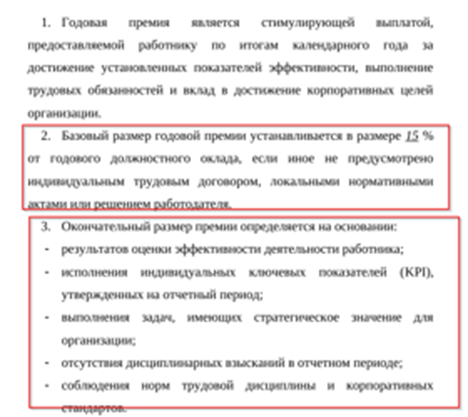
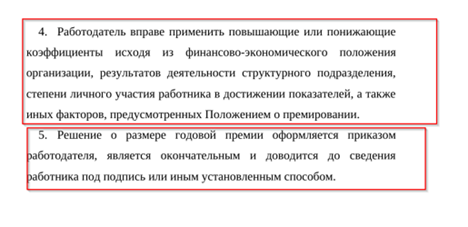
Kwa ujumla, mambo matano muhimu katika hati hii ya udanganyifu yanaangazia sheria za ndani za shirika za kukokotoa bonasi ya kila mwaka ya mfanyakazi, na kuielezea kama motisha inayotegemea utendaji inayohusishwa na KPIs, majukumu ya kazi, na mchango kwa malengo ya shirika.
Hati ya kuvutia huweka kiwango cha bonasi chaguo-msingi cha 15% ya mshahara wa mwaka, isipokuwa ikiwa imebainishwa vinginevyo, na inaeleza kuwa kiasi cha mwisho cha bonasi kinategemea tathmini ya utendakazi, ukamilishaji wa kazi ya kimkakati, rekodi ya nidhamu, na ufuasi wa viwango vya shirika.
Pia inaeleza kuwa mwajiri anaweza kurekebisha bonasi kwenda juu au chini kulingana na hali ya kifedha ya kampuni, utendaji wa idara na mchango wa kibinafsi wa mfanyakazi. Hatimaye, uamuzi kuhusu bonasi hurasimishwa kupitia amri rasmi ya mwajiri ambayo ni ya mwisho na lazima iwasilishwe kwa mfanyakazi. Muundo huu unalingana kikamilifu na Utumishi wa ndani na mtiririko wa kazi wa malipo.
Katika sehemu inayofuata, tutaangalia uchambuzi wa kiufundi.
Ufundi Uchambuzi
Tumegawanya uchambuzi wa kiufundi katika hatua tatu. Kwanza, tutachunguza hati ya njia ya mkato hasidi(.LNK) iliyopachikwa kwenye faili ya ZIP inayotokana na kuhadaa ili kupata maelezo ya kibinafsi. Kisha, tutachanganua kipandikizi hasidi, ambacho tunakifuata kama DUPERUNNER na kisha hatimaye, tutaangazia kinara cha Adaptix C2, ambacho kinapakuliwa na kutekelezwa na kipandikizi cha DUPERUNNER.
Hatua ya 1 - Hati mbaya ya LNK
Faili ya ZIP ina LNK inayojulikana kama Документ_1_О_размере_годовой_премии.pdf.lnk, tulipoichunguza tulibaini kuwa lengo pekee la LNK ni kupakua kutoka kwa seva ya mbali na kutekeleza kipandikizi hasidi cha DUPERUNNER kwa kutumia Huduma ya Windows inayojulikana kama powershe.

Kwa kuangalia hoja za mstari wa amri, sasa ni wazi kabisa kwamba inatumia powershell.exe yenye bendera kama -NoNI , -nop , na -w zilizofichwa ili kuendesha kabisa chinichini, huku iwr (Invoke-WebRequest) ikitumika kupakua kipandikizi kutoka kwa seva ya mbali 46[.]149[.]71[.]230 na kukihifadhi kama s.exe kwenye folda ya Muda. Baada ya hapo, amri huendesha kipandikizi kilichopakuliwa mara moja.
Katika sehemu inayofuata, tutaangalia uwezo wa kiufundi wa kipandikizi kinachojulikana kama DUPERUNNER.
Hatua ya 2 - Kipandikizi cha DUPERUNNER
Juu ya uchambuzi wa awali, tuligundua kuwa faili ya s.exe ni hatua ya pili ambayo imepangwa katika C++.
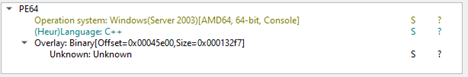
Sasa baada ya kuchanganua vipande vya kwanza kabisa vya mfumo wa jozi, tuligundua kuwa kuna seti nyingi za utendakazi zinazovutia zilizopo ndani ya kipandikizi cha C++ kinachojulikana kama DUPERUNNER.
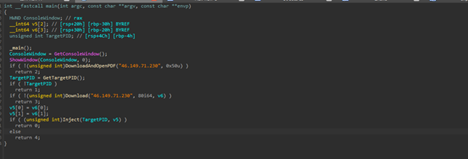
Sasa, tutaangalia kazi hizi za kuvutia na kuchambua utendaji wao.
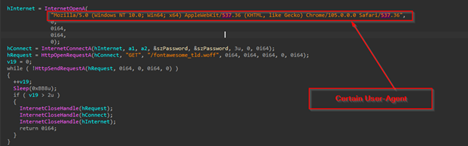
Baada ya kuangalia kitendakazi cha kwanza ambacho ni DownloadAndOpenPDF , tulikutana na kwamba chaguo hili la kukokotoa linachukua hoja mbili, moja ikiwa ni anwani, ambapo PDF inapangishwa na nyingine ikiwa nambari ya bandari ambayo ni 80 . Hatimaye, kwa kutumia API kama vile InternetOpenA hutumia Wakala fulani wa Mtumiaji na kwa kutumia ombi la GET inajaribu kupakua faili ambayo imepangishwa kama fontawesome_tld.woff kutoka kwa seva ya mbali, pia hutumia Usingizi mdogo wa sekunde 3 kabla ya kila hoja nyingi kupakua faili.
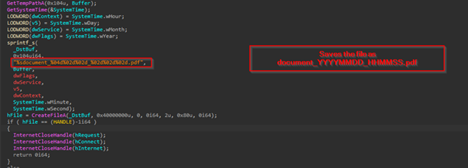
Katika, sehemu inayofuata ya utendakazi huu huu, inaorodhesha njia ya muda ya mashine ya mwathiriwa na pia inaorodhesha wakati wa mfumo kwa kutumia API fulani na mara tu ikiwa imeorodheshwa faili inahifadhiwa kwenye saraka ya Muda na PDF iliyopewa jina kulingana na muhuri wa wakati wa mashine, ambayo huongeza unyenyekevu wa PDF.
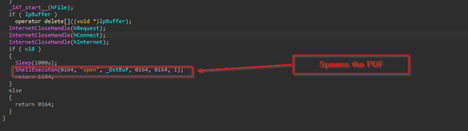
Kweli, hatimaye mara tu PDF inapopakuliwa, basi huenda mbele na kutumia ShellExecuteA kutoa PDF kwenye mashine inayolengwa.
Kweli, tuligundua kuwa kumekuwa na hitilafu kidogo kutoka kwa mwisho wa mwigizaji tishio, kwani PDF, ambayo inapakuliwa baada ya kazi hii, inapakua udanganyifu sawa, ambao ulikuwa tayari umejaa ndani ya ZIP ya wizi wa mkuki, na kufanya udanganyifu uwepo kwenye mashine ya walengwa mara mbili, lakini kwa bahati mbaya, kwa sababu ya nia isiyojulikana ya TA hii ya kuangusha mara mbili, bado tumefanya udanganyifu. blunder kutoka mwisho wa TA.
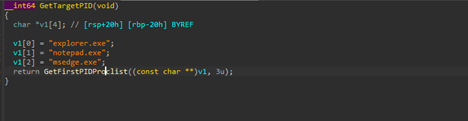
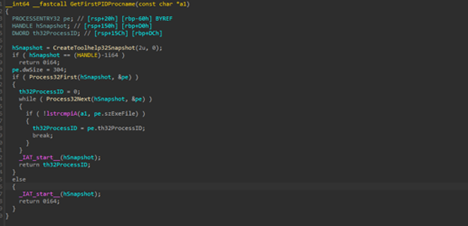
Chaguo za kukokotoa zifuatazo GetTargetPID ni moja kwa moja, yaani, inaorodhesha kwa seti hii ya michakato ambayo ni explorer.exe, notepad.exe na msedge.exe, ambayo itatumika kama mchakato wa scape-goat kwa sindano ya mchakato wa kawaida, na inafanya hivyo kwa kutumia CreateToolHelp API, ambayo hutumiwa kwa kawaida kuhesabu mchakato kabla ya kuchakatwa.
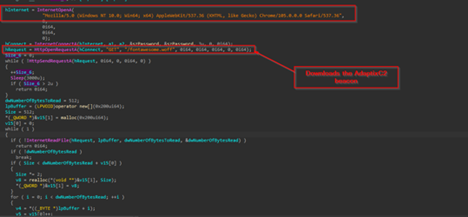
Sasa, tukiangalia kitendakazi cha tatu Pakua , tunaweza kuona kwamba ni kutumia User-Agent sawa na ile ya awali, na wakati huu inapakua faili nyingine inayojulikana kama fontawesome.woff kutoka kwa remote-webserver sawa na hiyo, na inatumia utaratibu wa kimsingi wa kujaribu kusitisha kutafuta faili na kuipakua kwenye mashine inayolengwa kwa kutumia API inayojulikana kama InternetReadFile kwa mashine inayolengwa.
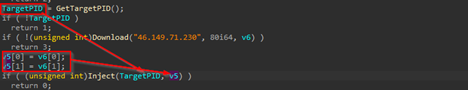
Sasa, tukihamia kwenye kitendakazi cha mwisho, cha kipandikizi cha DUPERUNNER, tunaona, kwamba inachukua hoja mbili, moja ikiwa TargetID na nyingine ikiwa msimbo wa ganda wa bafa ya hatua inayofuata, ambayo hupitishwa kutekeleza mchakato wa kudunga.
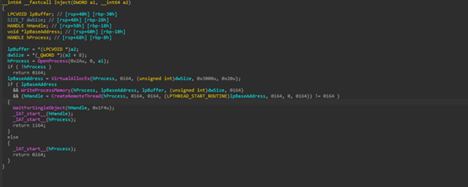
Kama, jina linavyosema, utendakazi huu unatumia Injection ya kawaida ya Uzi wa Mbali ambapo hutenga kumbukumbu kwa kutumia VirtualAllocEx na kisha kuandika msimbo wa ganda katika mchakato unaolengwa, kuendelea zaidi na kuunda uzi mpya kwenye mchakato unaolengwa, ambapo parameta ya nne LPTHREAD_START_ROUTINE aka lpBaseAddress ina anwani ya shellxcute kesi yetu ambayo ni Adaconbox2.
Hatimaye, hatua ya mwisho inatekelezwa kwenye mashine inayolengwa na kipandikizi cha DUPERUNNER kinatoka kwa uzuri, katika sehemu inayofuata, tutaangalia kinara wa Adaptix C2.
Hatua ya 3 - AdaptixC2 Beacon
Sasa mwanzoni, tukiangalia faili, tuligundua, kwamba faili hii iliyopewa jina la fontawesome.woff kimsingi ni faili ya hatua, ambayo hufanya kazi kama kipakiaji cha buti-ghushi kutekeleza shenanigans fulani na hatimaye kupakia msimbo wa ganda ambao kimsingi ndio kinara wa C2 kwenye kumbukumbu.
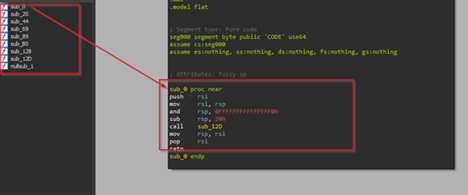
Pia tulibaini kuwa upakiaji huu wa msingi wa hatua una vipengele vichache pekee.
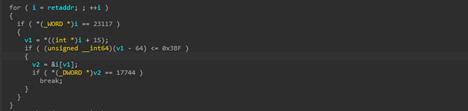
Kusonga mbele na sub_12D, kwanza hufanya ujanja wa kutafuta upakiaji wake uliofichwa. Inaanza kuchanganua kumbukumbu yake kutoka eneo la sasa na kutafuta baiti za uchawi 0x5A45 (ambayo ni "EZ" iliyoandikwa nyuma). Inapopata alama hii, husoma nambari iliyohifadhiwa haswa baiti 60 baadaye, nambari hiyo ni suluhu kwa DLL halisi ambayo imebandikwa hadi mwisho wa msimbo wa ganda. Kisha inaruka hapo, inakagua afya yako kwa haraka, na kuthibitisha kwamba data inaanza na "PE\0\0".

Kisha ukiangalia mbele kwa seti inayofuata ya vitendakazi, sub_69 kimsingi inachukua heshi ya DLL-Name ambayo itasuluhisha.
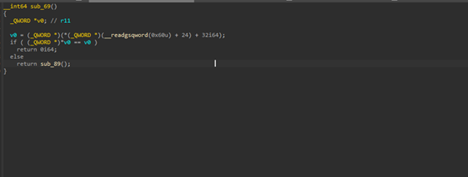
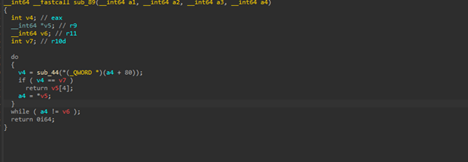
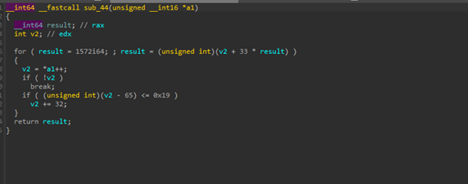
Anwani nzima ya msingi ya DLL inatatuliwa kupitia upitishaji wa kawaida wa PEB->Ldr->InMemoryOrderModuleList, ambapo programu hasidi hutembeza orodha ya moduli iliyopakiwa na kutumia utaratibu wake maalum, usiojali hali ya mtindo wa djb2 kwa kutumia mbegu maalum 1572 kwa kila jina la moduli hadi ipate mlinganisho wa kesi inayolengwa 59x19A (EC0A) ntdll.dll), ambapo 0x7B348614 nyingine ikiwa kernel32.dll .
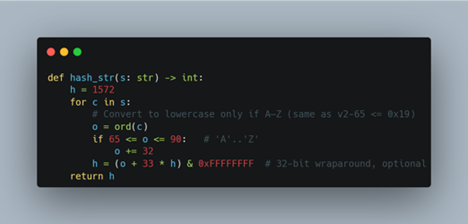
Tuliandika hati rahisi ya Python ambayo inaweza kutumika kuangalia dhidi ya majina ya ASCII ya Majina ya DLL.
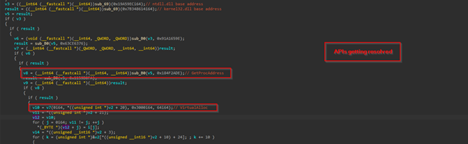
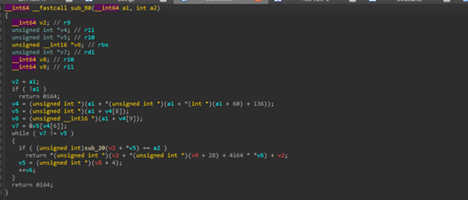
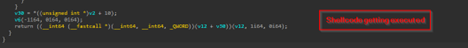
Ifuatayo, mara tu anwani za msingi za DLL zilipotatuliwa, API pia zilitatuliwa kwa kutembea kwa jedwali la usafirishaji na kulinganisha kila jina la utendaji lililosafirishwa dhidi ya thamani maalum ya heshi, kuruhusu programu hasidi kutafuta kazi kama VirtualAlloc, GetProcAddress na API nyingi zaidi za utekelezaji wa shellcode.
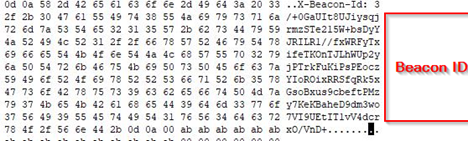
Sasa, mara tu msimbo wa ganda ulipokuwa ukitekelezwa, tulitoa usanidi na tukapata vizalia vya programu muhimu kama vile Kitambulisho cha Beacon cha kipandikizi.
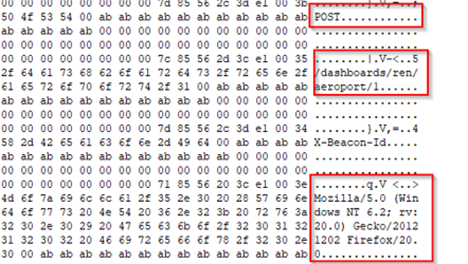
Kando na hayo, pia tuligundua kuwa kinara imekuwa ikiwasiliana na mwenyeji wa mbali wa C2 na kwa kutumia mbinu ya POST pamoja na hiyo, pia tulipata Mtumiaji-Ajenti anayehusiana nayo.
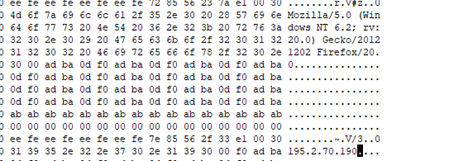
Kweli, sanaa ya mwisho ya kupendeza, tuliyopata ni URL ya C2, ambapo mwigizaji tishio alikuwa mwenyeji wa miundombinu yao. Kwa vile, AdaptixC2 ni mradi wa chanzo huria, hatutazama kwa kina katika vipande vingine vya misimbo, kwa kuwa tayari inapatikana kwa umma kwenye wavuti, lakini vitu vya sanaa muhimu kama vile Beacon-ID, User-Agent na C2-Host vimetolewa hapo juu.
Katika, sehemu inayofuata, tutazingatia maelezo ya miundombinu ya kampeni hii.
Sanaa za Miundombinu
Hapo awali tuligundua kuwa kuna vielelezo viwili vinavyohusiana na mtandao vilivyounganishwa kwenye kampeni hizi hasidi, moja wapo, ambayo LNK hasidi ilitumia kupakua kipandikizi cha DUPERUNNER, huku nyingine ikiwa seva pangishi ya mbali ambapo AdaptixC2 ilikuwa imepangishwa.
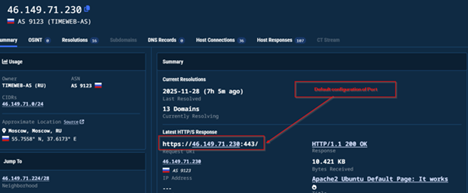
Vema, tulipofanya utafutaji wa msingi wa mtandao haraka, tuliona kwamba anwani ya IP 46[.]149[.]71[.]230 sasisho la hivi punde lilikuwa likitumika kwenye bandari 443 ambayo imekuwa usanidi chaguo-msingi wa mlango. AdaptixC2 HTTP Beacon, pia Seva chaguo-msingi ya Apache Web inaendeshwa, ikiwa na ukurasa chaguo-msingi.
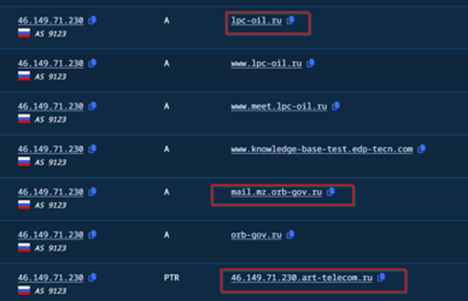
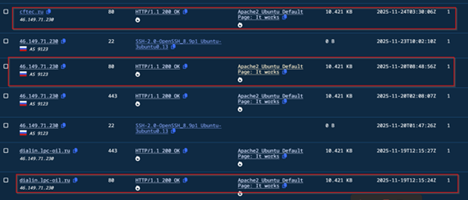
Kama, tuliona kwenye kipandikizi cha DUPERUNNER, kwamba mwenyeji huyu wa mbali, aliwajibika tu kupakua hatua za baadaye, ambazo zilipangishwa kwenye bandari 80, ni ya kipekee kabisa, tunaamini, kwamba TA wamebadilisha usanidi hadi bandari 443, ili kuitumia baadaye kama seva kupangisha AdaptixC2. Kando na hayo, tuliona pia kwamba vikoa vingi vya kuvutia, vilivyo na mwingiliano sawa wa miundombinu, vimekuwa vikielekeza kwenye anwani hii sawa.
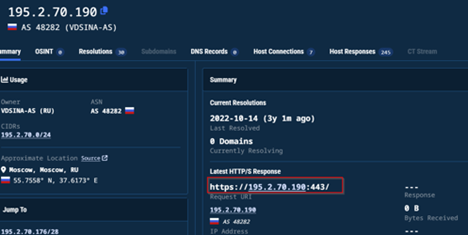
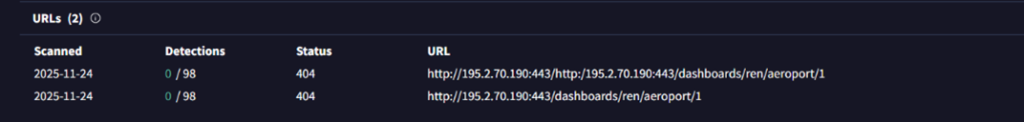
Sasa, tukienda kwa Anwani ifuatayo ya IP, tuliona kwamba jibu la hivi punde zaidi kwa mwenyeji huyu wa C2, ambapo kinara kilikuwa kikiunganishwa, kina usanidi sawa wa bandari, kwa Beacon ya AdaptixC2 HTTP.
Miundombinu hasidi imehifadhiwa chini ya ASN AS 48282 na AS 9123 chini ya mashirika ya VDSINA-AS na TIMEWEB-AS.
Hitimisho
Tumekuwa tukifuatilia kampeni hii, tangu Novemba 2025 chini ya nguzo ya UNG0902 na tukagundua kwamba inatumia miundo mbinu na vipandikizi vingi hasidi kama vile DUPERUNNER na AdaptixC2. Utafiti wetu unaonyesha kuwa muigizaji tishio analenga wafanyikazi wa mashirika mengi. Tutafuatilia hili chini ya kundi lile lile, huku tukihusisha kampeni hii inayoendelea na shughuli zozote zinazofadhiliwa na taifa.
SEQRITE ulinzi
- Trojan.50169.SL
- Trojan.50168.GC
- Kipakiaji.S38592683
IOCs
| Hashi (SHA-256) | Aina ya Faili |
| 87db5cbd76e7adeb6932c4ae14f3d3bb736d631460d65e067fb2a0083b675399 | Exe |
| d9e2b6341f6de5c95dd02cf3350c07cd2be3b0a78b82c073229396b6d4c8d3c1 | Exe |
| 3ce5ab897b7f33bc1b9036abc8e7d2812b385fbab404dad686afaf9fb83fe07a | Exe |
| 48b9f78899b8a3daaeb9cbf7245350a6222cbf0468cd5c2bab954c8dbbce3995 | Exe |
| 7157be86c6612c59e5120ae00260f4268b19560fa5a6fa52ed54d72868070d50 | 7zip |
| 432974205e1ce4c1d2c0e6bf6ebfafd90f6c19451eec0485ac46beaf65247763 | Exe |
| 1e0c5129ac74989754b7c27be9e12b1ebf90fa5f81db6d7fe5f1aa050a914cf9 | Exe |
| 3a52c13d00af0486095ee4007fd72dae646d3c7384754744507e33537b3fdf2a | Exe |
| 8c075d89eee37a58f1f3a8bf0cbd97e0c8f00e73179a36eb2cd8745024c1c4ee | Exe |
| 2cd715d0702fd70fda45c0569a38b3d983de1a8cf23b559293a7c0623da69c90 | Exe |
| ba6902efd3771a564785bdae68fa5f5ac12b7ebd828e8975459fff0136e2efdb | Dll |
MITER AT&CK
| Mbinu | Kitambulisho cha Mbinu | Jina la Mbinu | Jinsi Inatumika kwa Operesheni DupeHike |
| Ufikiaji wa Awali | T1566.001 | Kiambatisho cha Spearphishing | Waathiriwa hupokea faili ya ZIP iliyo na vivutio vya LNK vyenye mada hasidi ya PDF (sera ya bonasi ya mfanyakazi). |
| Utekelezaji | T1204.002 | Utekelezaji wa Mtumiaji: Faili Hasidi | Mtumiaji anafungua faili ya LNK akidhani ni PDF, na kusababisha utekelezaji. |
| Utekelezaji | T1059.001 | PowerShell | LNK inazindua PowerShell na -NoNI -nop -w iliyofichwa ili kupakua na kutekeleza DUPERUNNER kutoka C2. |
| Utekelezaji | T1218.011 | Utekelezaji wa Wakala wa Mfumo wa Uwili: Utekelezaji wa Rundll32 / LOLBIN | PowerShell na LOLBIN zingine hutumiwa kutekeleza vipengee hasidi. |
| Utekelezaji | T1105 | Uhamisho wa Zana ya Ingress | PowerShell Invoke-WebRequest (iwr) inapakuliwa s.exe (DUPERUNNER) na baadaye fontawesome.woff (AdaptixC2 stager). |
| Ukwepaji wa Ulinzi | T1036 | Kujifanya | LNK iliwekwa kama PDF, DLL ikijifanya kama ZIP, WOFF ikijifanya kama faili ya fonti. |
| Ukwepaji wa Ulinzi | T1027 | Faili Iliyofichwa/Iliyosimbwa | AdaptixC2 hutumia msimbo wa ganda uliopakiwa ulioambatishwa nyuma ya baiti za uchawi (EZ). |
| Ukwepaji wa Ulinzi | T1027.007 | Azimio la Dynamic API | AdaptixC2 hutatua API kwa kutumia mtindo wa djb2 hashing na upitishaji wa PEB. |
| Ukwepaji wa Ulinzi | T1055.003 | Utekaji nyara wa Utekelezaji wa nyuzi | DUPERUNNER huingiza shellcode katika michakato halali (explorer.exe, notepad.exe, msedge.exe). |
| Ukwepaji wa Ulinzi | T1620 | Inapakia Msimbo wa Kuakisi | AdaptixC2 hupakia upakiaji wake kutoka kwa msimbo ulioambatishwa kwa kutumia mbinu za upakiaji zinazoakisi. |
| Discovery | T1082 | Ugunduzi wa Taarifa za Mfumo | DUPERUNNER hukusanya jina la mpangishaji, kikoa, saa ya mfumo, saraka ya Muda, huunda GUID ya mwathirika. |
| Discovery | T1057 | Ugunduzi wa Mchakato | DUPERUNNER huorodhesha michakato (explorer.exe, notepad.exe, msedge.exe) kwa kutumia API ya CreateToolHelp. |
| Amri na Udhibiti | T1071.001 | Itifaki ya Tabaka la Programu: HTTP | DUPERUNNER hutumia HTTP GET kupakua decoy na beacon kutoka 46.149.71.230. |
| Amri na Udhibiti | T1132 | Usimbuaji Data | Matokeo ya miale na mawasiliano yamesimbwa kupitia taratibu za ndani. |
| Amri na Udhibiti | T1095 | Itifaki ya Safu Isiyo ya Programu | AdaptixC2 inaweza kutumia TCP mbichi kuangazia (inayodokezwa kutoka kwa muundo wa C2). |
| Amri na Udhibiti | T1573 | Mawasiliano Iliyosimbwa kwa Njia Fiche | Beacon ya AdaptixC2 hutumia usimbaji fiche wakati wa mawasiliano ya C2. |
| Ukuaji wa Haki / Ukwepaji wa Ulinzi | T1055 | Sindano ya Mchakato | DUPERUNNER huingiza msimbo wa ganda wa AdaptixC2 katika michakato halali kupitia Sindano ya Uzi wa Mbali. |
| mkusanyiko | T1113/T1005 | Mkusanyiko wa Data ya Ndani | Beacon yenye uwezo wa kurejesha faili za mfumo kama ilivyoelekezwa na TA. |
| exfiltration | T1041 | Uchimbaji Juu ya Mkondo wa C2 | Beacon hutuma matokeo/matokeo yaliyosimbwa kwa /tokeo la mwisho la C2 kupitia POST. |
| Athari | T1537 | Utaftaji wa data | Huiba data na faili za mfumo kutoka kwa mazingira ya biashara ya Urusi. |
Waandishi
- Subhajeet Singha
- Priya Patel
- Nandini Seth