Yaliyomo
- kuanzishwa
- Matokeo ya Awali
- Mlolongo wa Maambukizi.
- Ufundi Uchambuzi
- Hatua ya 0 - Faili mbaya ya ZIP.
- Hatua ya 1 - Pandikiza mbaya ya VELETRIX.
- Hatua ya 2 - Kipandikizi hatari cha V-Shell.
- Uwindaji na Miundombinu.
- Sifa
- Hitimisho
- Seqrite Ulinzi.
- IOCs
- MITER ATT&CK.
Waandishi: Subhajeet Singha na Sathwik Ram Prakki
kuanzishwa
Seqrite Timu ya Maabara ya APT hivi karibuni imeanzisha kampeni, ambayo imekuwa ikilenga Sekta ya Mawasiliano ya Kichina. Kampeni hiyo inalenga kulenga China Mobile Tietong Co., Ltd. ambayo ni kampuni tanzu inayojulikana ya China Mobile, moja ya kampuni kubwa za mawasiliano nchini China. Mfumo mzima wa programu hasidi unaohusika katika kampeni hii unategemea matumizi ya programu hasidi ya VELETRIX na programu hasidi ya VShell, kifaa kinachojulikana sana cha kuiga adui, ambacho pia kinajulikana kwa kutumiwa sana na watendaji wa vitisho kutoka China kulenga vyombo mbalimbali vya magharibi vilivyo porini.
Katika blogu hii, tutachunguza ustadi wa kiufundi wa kampeni, tuliokutana nao wakati wa uchambuzi wetu. Tutachunguza hatua mbalimbali za kampeni hii, tukianza na kupiga mbizi katika hatua ya awali ya maambukizi kwa vipandikizi vilivyotumika katika kampeni hii, na kumalizia na muhtasari wa mwisho unaohusu kampeni.
Matokeo ya Awali
Hivi majuzi, mnamo tarehe 13 Mei, timu yetu ilipata faili hasidi ya ZIP, ambayo ilijitokeza kwenye vyanzo mbalimbali kama VirusTotal , ambapo faili ya ZIP imetumika kama chanzo cha awali cha maambukizi, ikiwa na EXE nyingi na DLL ndani ya folda ya ZIP. Faili hiyo hiyo pia ilipatikana na watafiti wengine wa vitisho siku hiyo hiyo.
ZIP ina faili ya kuvutia inayoweza kutekelezeka inayojulikana kama 2025 China Mobile Tietong Co., Ltd. Mpango wa Mafunzo ya Ndani unakaribia kuzinduliwa, tafadhali jisajili haraka iwezekanavyo.exeambayo hupakia kundi la DLL za kuvutia kama vile drstat.dll na mengine mengi. Kisha, tuliamua kuangalia utendakazi wa kundi hili la faili.
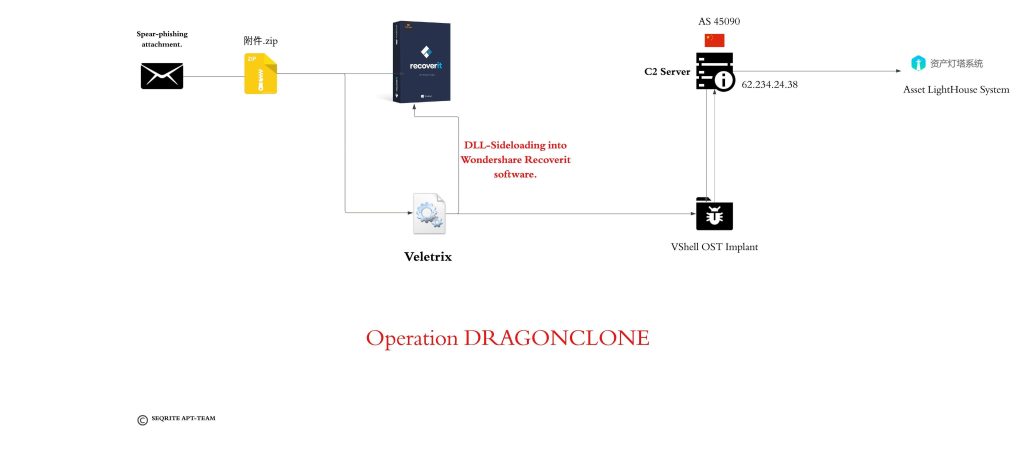
Mlolongo wa Maambukizi
Ufundi Uchambuzi
Tutagawanya uchanganuzi katika sehemu tatu tofauti, tukianza na kuangalia kwenye kiambatisho hasidi cha ZIP, na kufuatiwa na upandikizaji hasidi wa Veletrix na kisha tutachunguza uchanganuzi mfupi wa programu hasidi ya VShell.
Hatua ya 0 - Faili mbaya ya ZIP.
Hapo awali, tulipata faili mbaya ya ZIP, inayojulikana kama 附件.zip, pia inajulikana kama attachment.zip. Baada ya, ukiangalia yaliyomo kwenye faili ya ZIP.
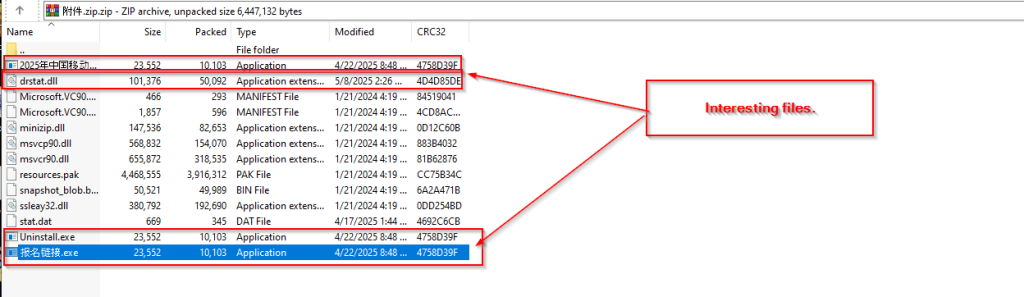
Tulipata seti ya faili za EXE na DLL na XML zinazovutia, miongoni mwazo nyingi zikiwa jozi zilizosainiwa na Microsoft, ilhali baadhi yao walikuwa na cheti cha kutia saini msimbo na Shenzhen Thunder Networking Technologies Ltd, huku faili ya DLL ya kuvutia drstat.dll ambayo mara nyingi huhusishwa na programu ya WonderShare RepairIt.
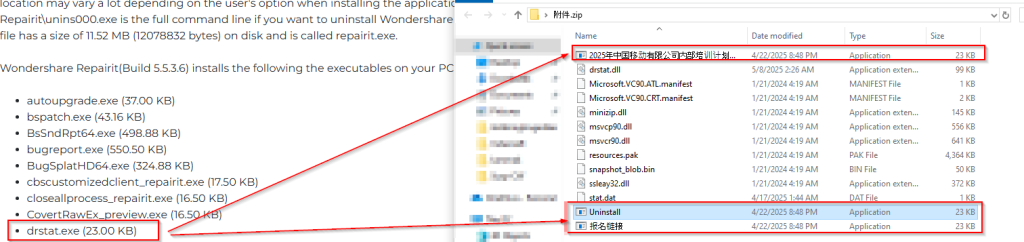

Baada ya kuthibitisha kutoka kwa tovuti rasmi ya Wondershare Repairit , tunaweza kuthibitisha kwamba inayoweza kutekelezeka inayojulikana kama drstat.exe ambayo imepewa jina jipya na kusakinishwa mara tatu kwa majina matatu tofauti, ambayo ni:
- Mpango wa mafunzo wa ndani wa 2025 wa China Mobile Limited uko karibu kuanza. Tafadhali jiandikishe haraka iwezekanavyo.
- Futa.
- Usajili-kiungo.
Kisha, tuliamua kuthibitisha zaidi kwamba, ama Wondershare haina saini binary halisi, ambayo inapatikana rasmi kutoka kwa tovuti yao.
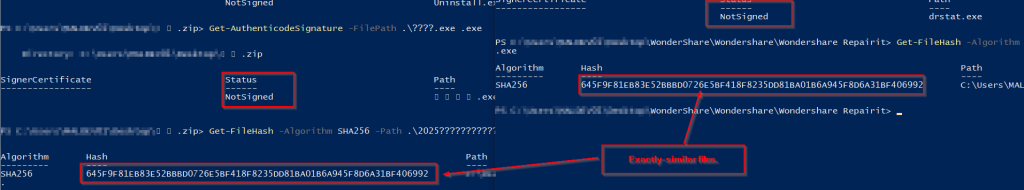
Hatimaye, tunaweza kuthibitisha kwamba chombo cha vitisho kilitumia faili ile ile, ambayo inapatikana kwa kupakuliwa kutoka tovuti rasmi ya Wondershare . Tukiangalia mbinu hii ya kusaini msimbo kutoka Wondershare, na baada ya kuchanganua hii hatari, tunaweza kuthibitisha kwamba mhusika wa vitisho alitumia DLL-Sideloading dhidi ya shabaha ili kuzindua kipandikizi, ambacho tumeamua kukiita VELETRIX.
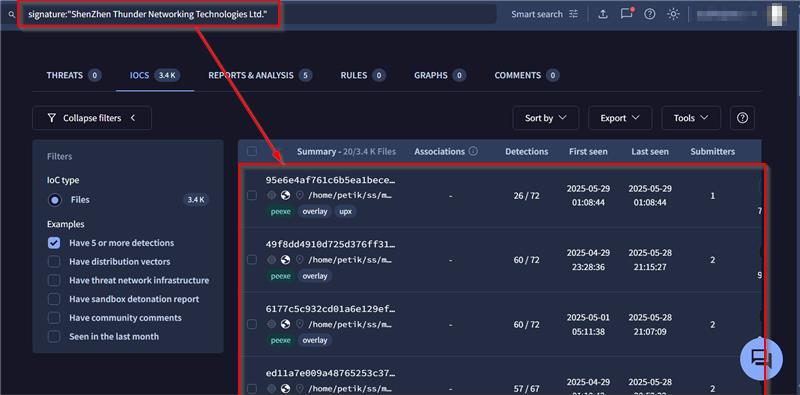
Kabla ya, tukiingia katika sehemu inayofuata, tunathibitisha pia kwamba cheti kingine cha kutia sahihi cha msimbo kilichowekwa kwenye kitekelezo hiki kilichobanwa na 'Shenzhen Thunder Networking Technologies Ltd' mara nyingi kimehusishwa na utekelezo hasidi katika ripoti na mijadala mbalimbali kama inavyotumiwa vibaya na vyombo tishio vya asili ya Uchina.
Hatua ya 1 - Pandikiza Hasidi ya VELETRIX.

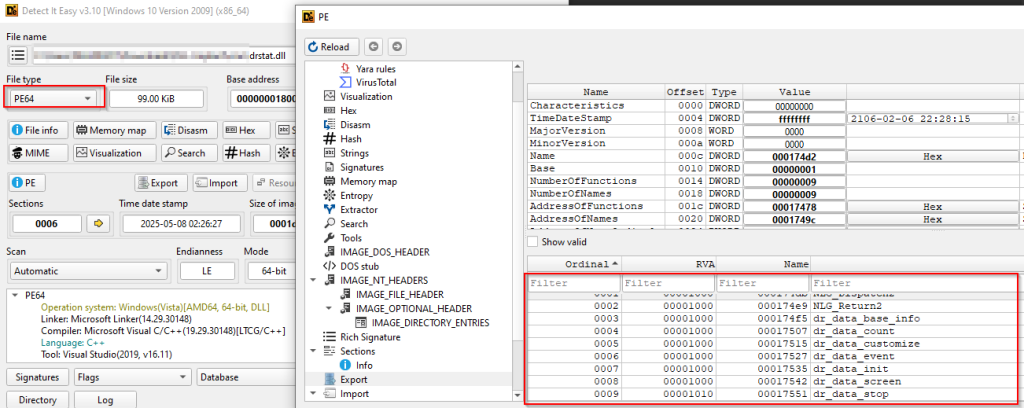
Hapo awali, tukichunguza kipandikizi, tuligundua maelezo machache ya msingi kuhusu kipandikizi, yaani ni binary ya 64-bit ambayo ina vipengele vichache vya kuvutia vya usafirishaji. Ifuatayo, tutazingatia uchanganuzi wa msimbo wa upandikizaji huu mbaya.
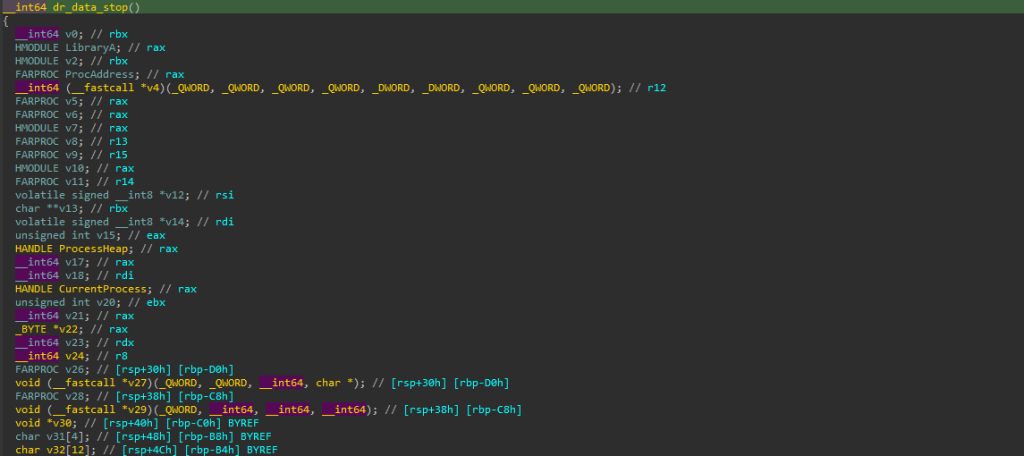
Baada ya kuangalia mauzo yote, kati ya bidhaa zote zilizotumwa, tulipata dr_data_stop kuwa ile iliyo na msimbo hasidi wa kuvutia.
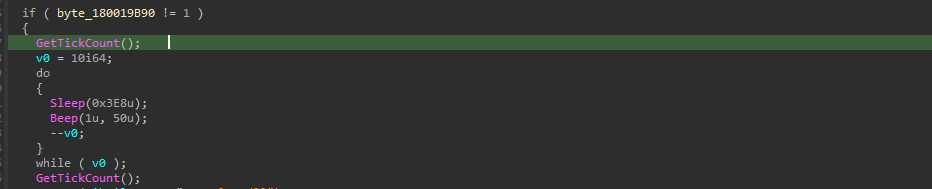
Hapo awali, kipandikizi huanza na mbinu ndogo ya kupinga uchambuzi, ambayo hutumia mchanganyiko wa Sleep & Beep Windows API, ambayo kimsingi huendesha ndani ya kitanzi cha kufanya wakati, ambacho kimsingi huendesha ndani ya kitanzi cha kufanya wakati ambacho huchelewesha utekelezaji kwa ~ sekunde 10 na hucheza kelele ya Beep ili kuepuka uchambuzi wa kiotomatiki wa sanduku la mchanga . Kitanzi hulala kwa sekunde 1 na hulia mara 10, utaratibu huu wote unasababishwa kuchelewesha uchambuzi wa mchambuzi au kuchanganya sanduku la mchanga otomatiki.
Mbinu hii hutumia NtDelayExecution katika kiwango cha mfumo - Beep huita NtDelayExecution ndani, ambayo hukubali kigezo cha "DelayInterval" kinachobainisha milisekunde kuchelewa. Inapotekelezwa, NtDelayExecution husimamisha uzi wa kupiga simu, ambao husababisha muda wa kuisha kwa sandbox au upotevu wa udhibiti wa debugger na kuifanya kuwa mbinu isiyo na madhara sana, lakini yenye ufanisi dhidi ya sandbox . API ya Beep ni ya busara hasa kwa sababu inatimiza madhumuni mawili: kuunda ucheleweshaji wa utekelezaji kupitia simu zake za ndani za NtDelayExecution huku pia ikitoa mabaki ya sauti ambayo yanaweza kusababisha tabia tofauti katika mazingira ya uchambuzi au kuwatahadharisha watafiti kuhusu utekelezaji wa msimbo unaofanya kazi.
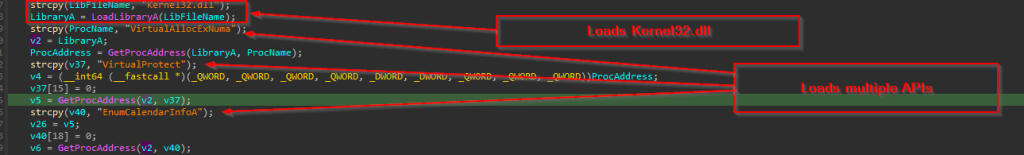
Kisha, inaendelea na kupakia kernel32.dll, zaidi mara tu DLL inapopakiwa kwa kutumia LoadLibraryA , mara tu DLL inapopakiwa, zaidi GetProcAddress hutumika kutatua seti fulani za kuvutia za API, ambazo ni VirtualAllocExNuma, VirtualProtect na EnumCalendarInfo.
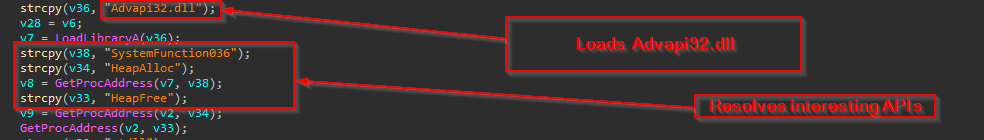
Vile vile, hupakia ADVAPI32.dll na mara tu DLL inapopakiwa, hutatua kwa kutumia mbinu sawa, ambazo ni SystemFunction036, HeapAlloc na HeapFree.

Hatimaye, ntdll.dll inapakiwa, na API ya Windows ya kuvutia inatatuliwa ambayo inajulikana kama RtlIpV4StringToAddressA.
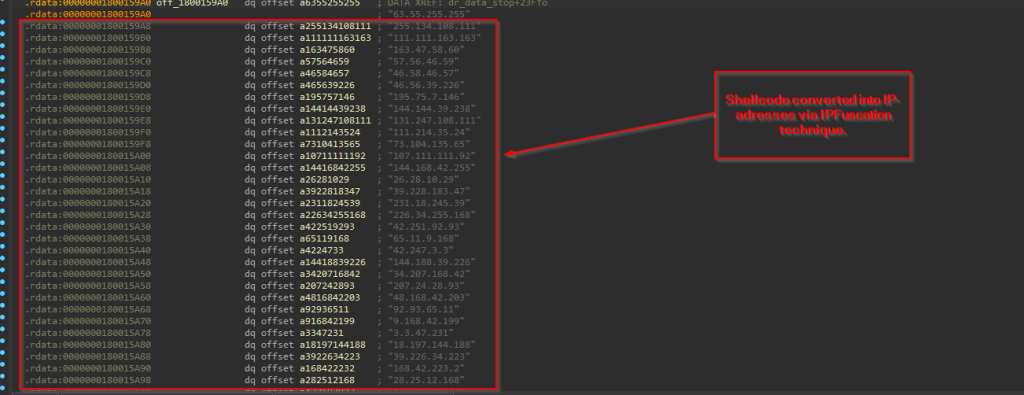
Kisha, kipakiaji hiki hasidi, hutumia mbinu iitwayo IPFuscation, ambayo kimsingi hubadilisha msimbo hasidi kuwa orodha ya anwani ya IPV4.

Zaidi ya hayo, mzunguko wa wakati pamoja na kutumia API ya RtlIpv4StringToAddressA hutumika kusimbua msimbo wa shell uliofichwa, ambao hufanywa kwa kubadilisha mfuatano wa IP wa ASCII kuwa wa binary, ambapo mfuatano wa binary hutekelezwa zaidi kama msimbo wa shell.
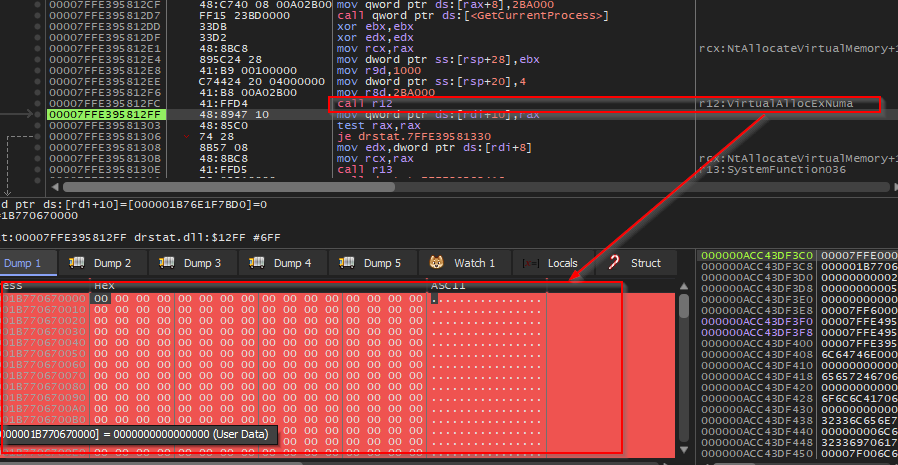
Mara tu msimbo wa shell unapotolewa katika mfumo wa binary, basi VirtualAllocExNuma API inatumiwa kutenga kizuizi kipya cha kumbukumbu kwa ruhusa ya Kusoma na Kuandika tu katika mchakato wa sasa.
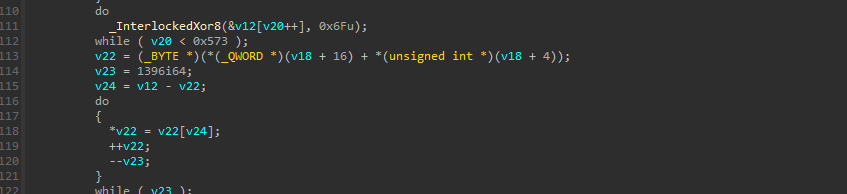

Sasa, mara tu kumbukumbu inapotolewa, kwa kutumia zaidi utendakazi rahisi wa XOR, blob iliyosimbwa ambayo ilifutwa kutoka kwa mbinu ya IpFuscation kupitia API ya windows, inatumika kusimbua zaidi kupitia utendakazi wa XOR na kunakiliwa kwa kumbukumbu iliyotengwa.
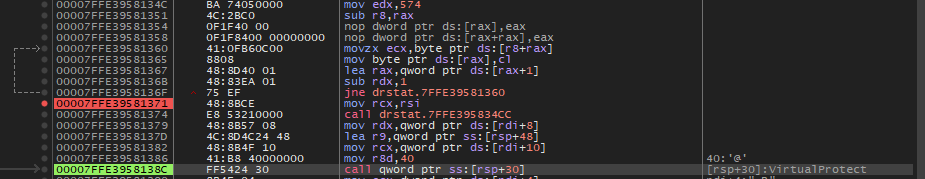

Kisha, hutumia VirtualProtect kubadilisha ulinzi wa kumbukumbu ya kumbukumbu iliyotengwa kwa Execute-Read-Write.
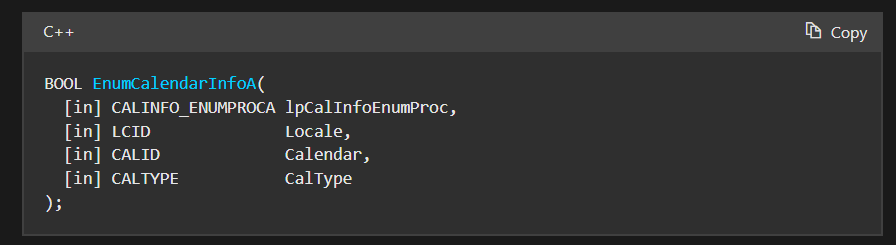
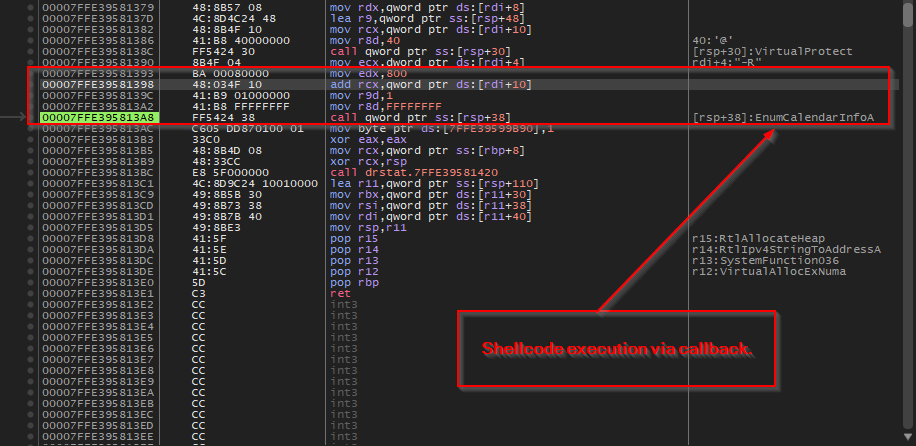
Kisha, hatimaye, hutumia mbinu bunifu kidogo ya utekelezaji wa msimbo wa shell kupitia kitendakazi cha kupiga simu, yaani kwa kutumia API ya EnumCalendarInfoA kutekeleza msimbo wa shell. Mbinu hii inatumia ukweli kwamba EnumCalendarInfoA inatarajia kiashiria cha kitendakazi cha kupiga simu kama kigezo - programu hasidi hupitisha anwani yake ya msimbo wa shell kama kitendakazi hiki cha kupiga simu, na kusababisha Windows kutekeleza msimbo hasidi bila kujua wakati API inajaribu kuita kile inachofikiria ni kitendakazi halali cha hesabu ya kalenda, ilhali katika kesi yetu msimbo wa shell, ambao kimsingi ni kipandikizi cha windows cha mfumo wa VShell OST, unatekelezwa.
Hatimaye, tunaweza kuhitimisha kuwa kipandikizi cha Veletrix ambacho hufanya sindano ya msimbo kupitia utaratibu wa kurudi nyuma. Katika, sehemu inayofuata, tutaangalia kipandikizi cha Vshell, ambacho kinajulikana sana, na kuangalia utendakazi wake.
Hatua ya 2 - Pandikiza Hasidi ya Vshell.
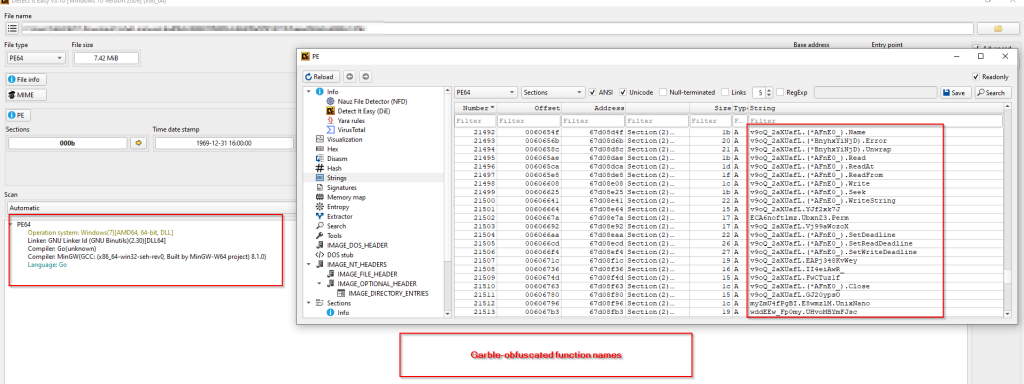
VShell , ni mfumo maarufu wa OST wa mifumo mbalimbali uliotengenezwa Golang, ambao awali ulitengenezwa na mtafiti, ambao baadaye uliondolewa kwa njia ya ajabu kama ilivyotajwa katika blogu nyingi za utafiti na watafiti mbalimbali ambao wamefuatilia kampeni mbalimbali kama vile UNC5174 na zingine zinazofanana zimetumiwa na watendaji wa vitisho wanaotoka katika jiosifi ya China.
Kama ilivyoelezwa, katika sehemu iliyotangulia VELETRIX hupakia kuingiza windows kwenye kumbukumbu. Kuangalia ndani ya faili, tuligundua kuwa kipandikizi mahususi, ambacho kimedondoshwa kinakwenda kwa jina tcp_windows_amd64.dll .Kama, mfumo huu umefanyiwa utafiti wa kutosha, tutaangalia tu vitu vya sanaa muhimu na zaidi ya muhtasari wa kimsingi wa kipandikizi.
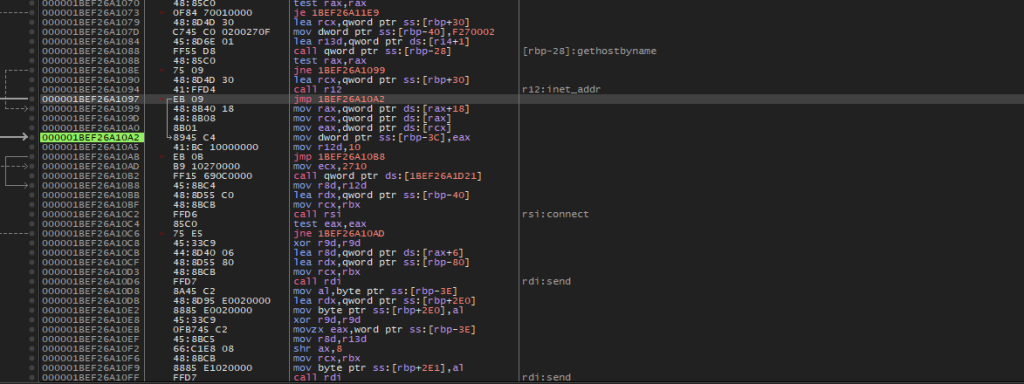
Baada ya kuangalia kipandikizi, tuna utendaji kazi mbalimbali wa kipandikizi hiki kama vile kuunganisha, kutuma, kupokea ambacho hutumika kuingiliana na opereta. Kazi hizi zote hutumia msimbo msingi kutoka kwa API nyingi za Windows kutoka maktaba ya WinSock.
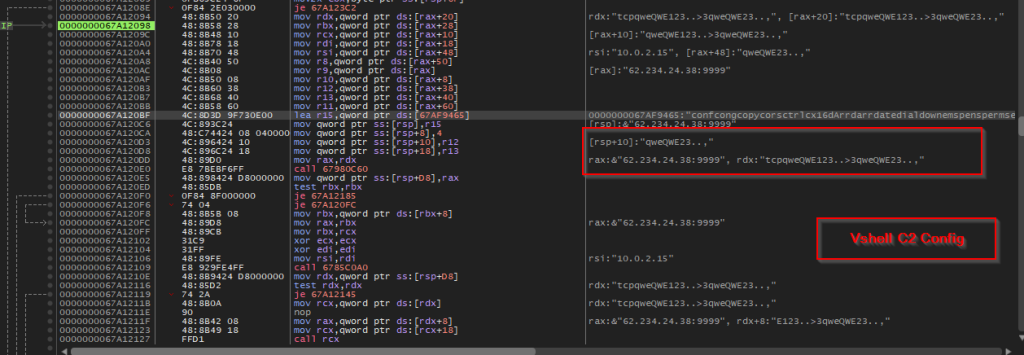
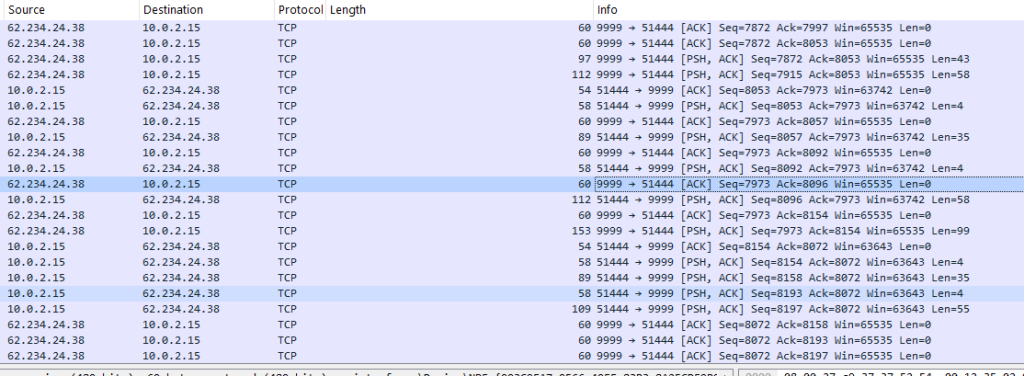
Zaidi ya hayo, tukichanganua tulifichua seva ya amri na udhibiti pamoja na usanidi wa kuagiza yaani, chumvi ambayo ni qwe123qwe . Katika, sehemu inayofuata, tutaangalia zaidi, uwindaji na sanaa za miundombinu.
Uwindaji na Miundombinu.
Baada ya kuangalia vipandikizi vilivyotangulia, tuliwinda na kupata vitu vya sanaa vya kuvutia.
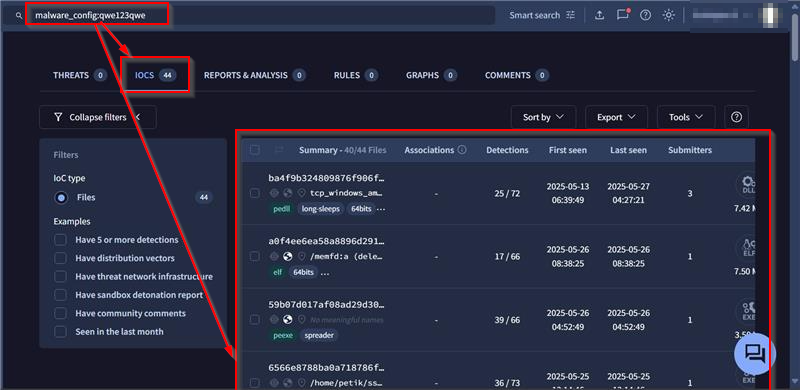
Kulingana na uchanganuzi na uchimbaji wa chumvi iliyotumika katika kampeni iliyotajwa katika utafiti huu, tulipata jumla ya vipandikizi 44, kwa kutumia chumvi inayofanana kabisa, ambayo ni qwe123qwe. Pamoja, na hiyo kwani Vshell ni zana ya jukwaa-msingi, tulipata, EXE nyingi, ELF, DLL zilizotiwa saini na ambazo hazijasainiwa.
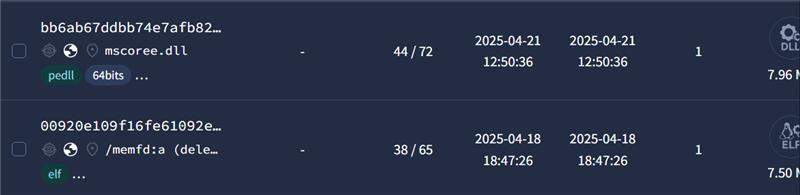
Pia tulipata sampuli chache ambazo C2 zake zinatoka maeneo mengi kama vile Marekani, Hong Kong na mengine mengi, pamoja na hayo, tuligundua kuwa sampuli chache kati ya vipandikizi 44 vinavyotumia chumvi moja, vina uhusiano wa pamoja na kundi la APT Earth Lamia ambalo limelenga viumbe vya India katika visa vichache. Wakati, wakati wa uwindaji, pia tuligundua kuwa vipandikizi vingi sawa, vina mwingiliano mwingi na kampeni ya UNC5174 inayotumia vibaya ScreenConnect CVE-2024-1709 iliyoripotiwa na watafiti.
Sasa, tukiangalia mwingiliano wa miundombinu, kiashiria kama hicho kimehusishwa na kundi la wahusika wa vitisho wanaofadhiliwa na China-Nexus-State ambao wamekuwa wakitumia vibaya CVE-2025-31324 kulenga SAP NetWeaver Visual Composer.
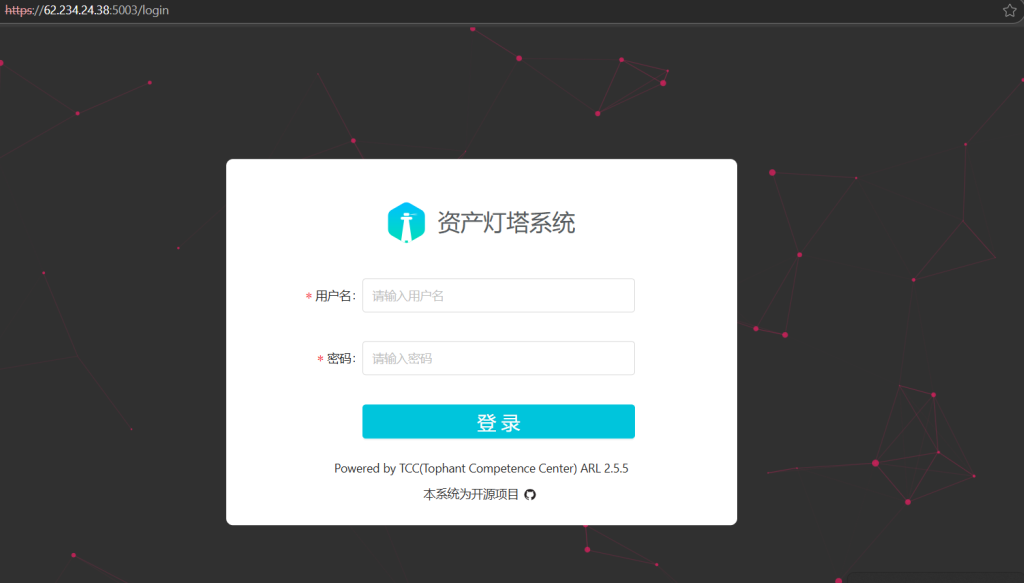
Pia tuligundua kuwa katika miundombinu hiyo hiyo, ukurasa wa wavuti unaotegemea kuingia umehifadhiwa ambao unahusiana na Mfumo wa Mnara wa Mali — jukwaa la ugunduzi na upelelezi wa mali huria lililotengenezwa na Kituo cha Uwezo cha Tophant (TCC) . Kimsingi hutumika kwa kuchora ramani ya nyuso za mashambulizi ya nje kwa kutambua IP zilizo wazi, vikoa, milango, na huduma za wavuti. Kwa hivyo, tuliamua kugeuza kwa kutumia vitu hivi vya kale na tukapata mwingiliano machache wa kuvutia.
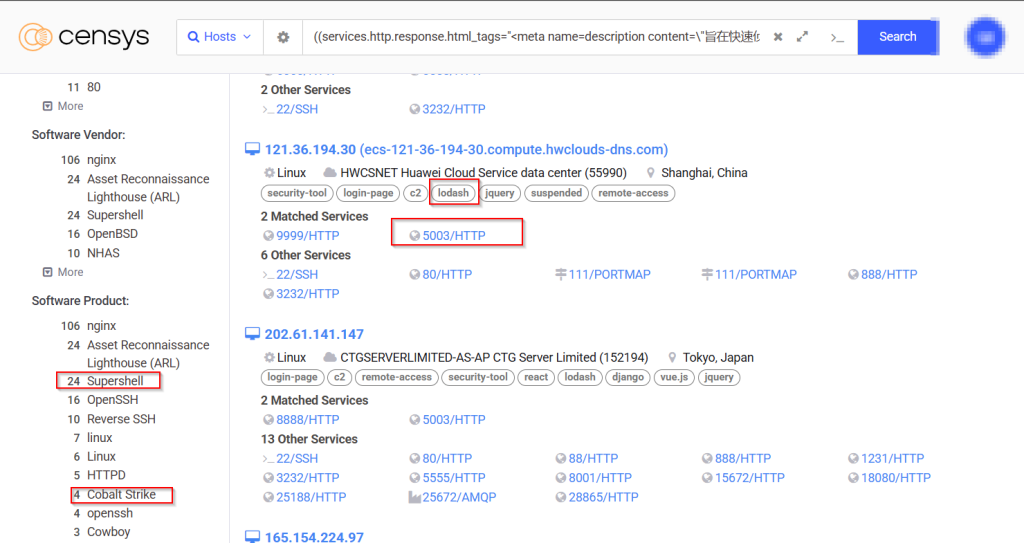
Baada ya kuhama, tuligundua seva nyingi hasidi za wavuti zenye usanidi sawa wa milango kama vile kuendesha ASL juu ya mlango 5003, zimehifadhi Cobalt Strike na SuperShell, ambazo zimejulikana kama vipandikizi vya kwenda vinavyotumiwa na UNC5174 almaarufu Uteus na pamoja na hayo pia tuligundua seva nyingi za wavuti zenye usanidi sawa wa milango unaohusiana na Earth Lamia.

Naam, la mwisho lakini sio haba, tuliona pia kwamba seva ya amri-na-kudhibiti, pia imekuwa mwenyeji wa Mgomo wa Cobalt kutumika dhidi ya malengo na kuifanya kuwa mfumo wa pili wa baada ya unyonyaji unaotumiwa na chombo hiki cha tishio.
Ugawaji.
Kupitia uchambuzi wa matumizi ya vipandikizi na mifumo ya miundombinu inayoingiliana, tulitambua mhusika wa vitisho anayetumia VELETRIX , kipakiaji kipya kilichoundwa kutekeleza VShell kwa kumbukumbu. Ingawa VShell ilitolewa awali kama mradi wa chanzo huria na baadaye ikaondolewa na msanidi programu wake wa asili, tangu wakati huo imekuwa ikitumiwa vibaya sana na vikundi vya vitisho vinavyoungwa mkono na China.
Uwindaji zaidi wa vitisho ulifunua mifumo kama hiyo ya kitabia inayolingana na shughuli zinazojulikana kutoka UNC5174 (Uteus) na Earth Lamia , kama ilivyoandikwa hivi karibuni na watafiti. Miundombinu ya sasa inayohusiana na mhusika huyu inaonyesha matumizi endelevu ya zana kama vile SuperShell , Cobalt Strike , VShell , na Mfumo wa Taa ya Mali - jukwaa huria la ugunduzi na upelelezi wa mali. Zana hizi hapo awali zimehusishwa na makundi mbalimbali ya APT yenye makao yake nchini China na kuzingatiwa zikitumika kikamilifu porini (ITW).
Kwa kuzingatia mwingiliano wa kiufundi na miundombinu, tunatathmini kwa ujasiri mkubwa kwamba mhusika huyu wa vitisho ni sehemu ya chombo cha vitisho kinachomilikiwa na kundi la China-Nexus.
Hitimisho.
Baada ya kutafiti kampeni hiyo kwa makini, tuligundua kuwa chombo cha tishio cha China-nexus ambacho tumekiita Operesheni DRAGONCLONE kimekuwa kikitumia mbinu ya Upakiaji wa DLL-Sideloading dhidi ya programu ya Wondershare Recoverit, pamoja na kupakia kipandikizi cha VELETRIX DLL, ambacho kinatumia mbinu za kuvutia kama vile kinga-sandbox, mbinu ya IPFuscation pamoja na mbinu ya kurudisha nyuma kutekeleza pamoja na Vshell5174 Earth na programu hasidi ya UNC2025. kampeni ya hivi majuzi imekuwa hai tangu Machi XNUMX.
Seqrite Ulinzi.
- WakalaCiR
IOCs
| Sha-256 | Majina ya faili |
| 40450b4212481492d2213d109a0cd0f42de8e813de42d53360da7efac7249df4 | \附件.zip |
| ac6e0ee1328cfb1b6ca0541e4dfe7ba6398ea79a300c4019253bd908ab6a3dc0 | drstt.dll |
| 645f9f81eb83e52bbbd0726e5bf418f8235dd81ba01b6a945f8d6a31bf406992 | drstat.exe |
| ba4f9b324809876f906f3cb9b90f8af2f97487167beead549a8cddfd9a7c2fdc | tcp_windows_amd64.dll |
| bb6ab67ddbb74e7afb82bb063744a91f3fecf5fd0f453a179c0776727f6870c7 | mscore.dll |
| 2206cc6bd9d15cf898f175ab845b3deb4b8627102b74e1accefe7a3ff0017112 | tcp_windows_amd64.exe |
| a0f4ee6ea58a8896d2914176d2bfbdb9e16b700f52d2df1f77fe6ce663c1426a | memfd:a(imefutwa) |
IP/Vikoa
| IP |
| 62.234.24.38 |
| 47.115.51.44 |
| 47.123.7.206 |
MITER AT&CK
| Mbinu | Kitambulisho cha Mbinu | Jina la Mbinu | Kitambulisho cha mbinu ndogo | Jina la Mbinu Ndogo |
| Utukufu | T1595 | Uchanganuzi Unaotumika | T1595.002 | Skanning ya hatari |
| Utukufu | T1588 | Pata Uwezo | T1588.002 | Chombo |
| Ufikiaji wa Awali | T1566 | Hadaa | T1566.001 | Kiambatisho cha hadaa ya mkuki |
| Utekelezaji | T1204 | Utekelezaji wa Mtumiaji | T1204.002 | Faili Hasidi. |
| Kuendelea | ||||
| Ukwepaji wa Ulinzi | T1140 | Deobfuscate/Simbua Faili au Taarifa | ||
| Ukwepaji wa Ulinzi | T1574 | Mtiririko wa Utekelezaji wa Hijack | T1574.001 | Dll |
| Ukwepaji wa Ulinzi | T1027 | Faili za Ufafanuzi au Taarifa | T1027.007 | Azimio la Dynamic API |
| Ukwepaji wa Ulinzi | T1027 | Faili za Ufafanuzi au Taarifa | T1027.013 | Faili Iliyosimbwa/Iliyosimbwa |
| Ukwepaji wa Ulinzi | T1055 | Sindano ya Mchakato | ||
| Ukwepaji wa Ulinzi | T1497 | Usanifu/Ukwepaji wa Kisanduku cha mchanga | T1497.003 | Ukwepaji wa Muda |
| Discovery | T1046 | Ugunduzi wa Huduma ya Mtandao |