
Utangulizi:
Watafiti katika Maabara ya Usalama ya Quick Heal wamegundua kampeni inayowezekana ya Uwindaji wa Mkuki inayolengwa dhidi ya wanajeshi wa Jeshi la India. Katika shambulio hili, washambuliaji wanatumia fomu ya Scholarship ya "Jeshi la Ustawi wa Jamii" kama chambo.
Kuhusu AWES
Shirika la Elimu ya Ustawi wa Jeshi (AWES) hudhibiti na kuhakikisha vifaa vinavyofaa vya elimu kwa watoto wa wanajeshi wa Jeshi la India kupitia Mamlaka za Kijeshi za Mitaa. Imara katika 1983, jamii ina ofisi yake huko Shankar Vihar, Delhi Cantonment na kwa miaka mingi imefungua zaidi ya Shule 137 za Umma za Jeshi na Shule 249 za Awali za Jeshi kote India.
Maelezo kuhusu shambulio la hivi karibuni:
Uchambuzi wa Hati :
"ESSA-Scholarships.docx"
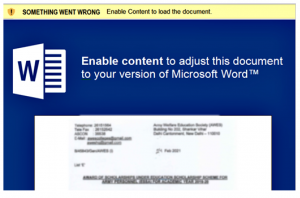
Kiolezo cha Mchoro 1
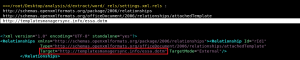
Mchoro 2 ESSA-Scholarships.docx
"ESSA-Scholarships.docx" husababisha udhaifu wa CVE-2017-0199 ambao baadaye huzindua hatua ya faili ya ".dotm" kutoka ukurasa wa kutua uliopachikwa ndani ya "settings.xml.rels".
Mbinu hii inajulikana kama "Sindano ya Kiolezo" pia na ni maarufu miongoni mwa watendaji tishio kwa kuwa utambuzi ni mdogo.
"essa.dotm"
Mara tu mtumiaji anapozima "Mwonekano Uliolindwa", hatua ya awali hupakua na kutekeleza "essa.dotm" ambayo hutekeleza makro zaidi.
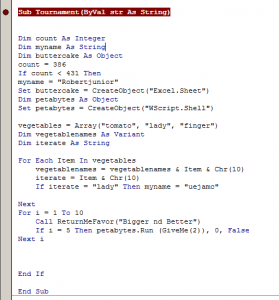
Mchoro 3 Kutoa Data
Data yote ya upakiaji kwa hatua huhifadhiwa ndani ya "UserForum.TextBox". Jumla ina visanduku vinne vya maandishi kama kitu, kilicho na data yote ya kudondoshwa kwenye diski kama faili na kuanzisha hatua zaidi.
Mchoro 4 Utaratibu wa Kuhifadhi faili zote
Uchambuzi wa Mzigo Unaoweza Kutekelezwa :
"fixit.exe": Hii inaelekea kuwa kama kipakiaji isipokuwa amri haijatolewa kutoka kwa amri na udhibiti. Upakiaji ni mpya kabisa, umeandikwa katika NET na haufanyi vitendo vingi.
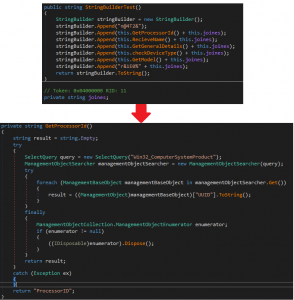
Mchoro 5 Mkusanyiko wa taarifa
Upakiaji huja na kiendelezi cha .scr na ukishatekelezwa, hukusanya maelezo yafuatayo kuhusu mwenyeji aliyeambukizwa kwa kutumia Hoja za WMI:
1; Kitambulisho cha kichakataji.
2; Jina la mtumiaji.
3; Maelezo ya Jumla (Usanifu, Maelezo, Toleo).
4; Angalia Aina ya Kifaa (Laptop/Desktop).
5; Muundo wa Kifaa.
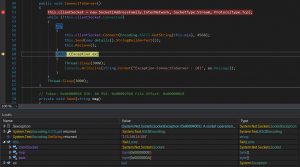
Mtini.6 Mgongano wa kwanza unatumwa kwa C2
Mara tu taarifa kuhusu seva pangishi inapokusanywa, mzigo wa malipo huituma kwa C&C na kufanya vitendo vifuatavyo kulingana na amri iliyotolewa na C&C:
1; Pata Orodha ya Mchakato.
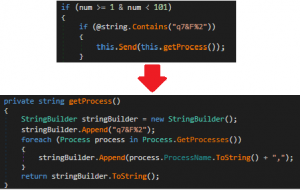
Mchoro 7 Orodha ya Mchakato wa Kutuma Uendeshaji
Ikiwa amri "q7&F%2" imetolewa kutoka kwa C2, mzigo wa malipo hutuma orodha ya michakato inayoendeshwa kwa kutumia "Process.GetProcesses()" na kuunda safu ya orodha.
2; Andika na Utekeleze Faili:
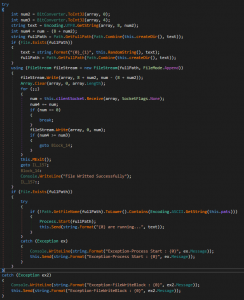
Mtini.8 Andika na Tekeleza Ratiba
Mara baada ya C2 kujibu kwa amri, mzigo wa malipo hupokea faili na kutekeleza kwenye folda ya sasa.
Uvumilivu :
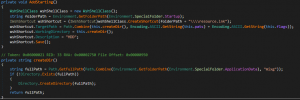
Mtini.9 Kuunda Ustahimilivu
Mzigo wa malipo hupata uimara kwenye seva mwenyeji aliyeambukizwa kwa kuandika faili ya LNK kwenye "Folda ya Kuanzisha". Ni mbinu inayojulikana inayotumiwa na wahusika wengine wa vitisho. Mzigo wa malipo hupakia mkusanyiko ambao unapatikana hadharani uitwao "IWshRuntimeLibrary.dll" na hujaribu kuunda faili ya LNK kwenye folda lengwa ikitoa marejeleo ya kuendesha saraka ya kazi ya mzigo wa malipo.
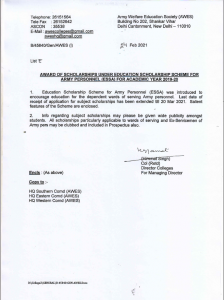
Imechukuliwa kutoka - https://www.aitpune.com/Notices/Scholarship/ESSA-Circular.pdf
Mara baada ya mlolongo mzima kutekelezwa kwa mafanikio, jumla hufungua faili ya PDF iliyoshuka kwenye saraka ya ProgramData, ambayo inapatikana kwa umma.
Hitimisho :
Ikiwa shambulio litafanikiwa, washambuliaji wanaweza kuchuja data nyeti kutoka kwa mashine ya mwathiriwa. Uchambuzi na uchunguzi wetu zaidi bado unaendelea ili kubaini ni kundi gani lililo nyuma ya shambulio hili. Hadi wakati huo, tunawashauri AWES kuwa waangalifu na kuwafahamisha wanachama wao wote kuhusu shambulio hili.
MITRE ATT&CK TTPs :
| Kuhadaa kwa Mkuki kwa Kiambatisho | T1566.001 |
| Sindano ya Kiolezo | T1221 |
| Utekelezaji wa Mtumiaji: Hasidi .docx na xls | T1204.002 |
| Andika Faili kwenye diski | T1006 |
| Inaunganisha kwa Amri na Udhibiti | TA0011 |
| Kudumu: Andika faili ya LNK kwenye Folda ya Kuanzisha | T1547.001 |
Jinsi Quick Heal hulinda watumiaji wake:
Tunayo ugunduzi ufuatao wa sampuli hasidi:
VBA.Trojan.41523
O97M.Downloader.41522
Trojan.Perseus.S19235058
Trojan.Perseus.S19221636
Trojan.MSIL
Pia, vikoa na IP zinazotumiwa huainishwa kuwa hasidi na Quick Heal URLCAT.
IOC:
| Hati: CVE-2017-0199 | |
| 74e41223ec6359a9bd05bbce36b452fd046aaad64617f459ba262a5210925942 | ESSA-Scholarships.docx |
| d035e96f54abe59dcdbc2156e55cd0135ec420f8e97aca7f109ee8d062baa755 | irlaforyou.docx |
| d4b36731cb37ad05b0b9678b568c10a56f2e84967b393b626afb19d2df41c9b9 | SARS_Eligible_Clubs___Resorts.xls |
| Violezo : | |
| fc3dd043b795a1cedb8b7e1e5471f15c0b5c17c237f634c60c4e0a92d980914b | essa.dotm |
| 108a5035ab40b13b489f8a1fb8fd8bdb5880368c9c18e1d244df23b8d5a26d67 | temp.dotm |
| 9fc84eadba969bd12cda144750cef361bcdff224026eb3921d8d46a5a424da5b | temp.dotm |
| Zinazotekelezeka: | |
| d0a5ffa3b9c40eb1e4277e7c41a100b0836c9424b36fb9bbe281711c0b116883 | fixit.exe |
| 4c21c88399d95a3602aaacf85a83c8aaac5ae7b6bf192c4c25cef4f9224b6f7b | pixelworks.exe |
| 2491caddf4445d9297404493c7707b54591c989b94fd4634a7afdf54c0d22e9c | sapesvx.exe |
| 979f7952dd2225c149f1766b4bca020b680364a77ddb6006cfa462543e0a6440 | winsuffix.exe |
| c7dbca435039a6148dc25208f04b734465e8b7c92010ede1401d88f5f8003f2d | foxpackage.exe |
| 871cab3256acdbc3c27650adde878658568a85b87e85d3e3c137bdeb4592fb2c | amdSfx.exe |
| 1eb0d373cea19124687ed4bffb0da3f80f98a18b9e0bebd3c12443f0a3d81689 | modempx.exe |
| 814ed2b9ae0770d727a8cd83581b4865b2abe16f8190240c5c1e821e22a280ab | foxpackage.exe |
| dd47cf8ec70658af85e0cd23922462ac788305034fe78ed725bb90c1a3fa04cc | scriptpbox.exe |
| Vikoa: | |
| templatesmanagersync.info | |
| 10feeds.com | |
| Kurasa za kutua: | |
| hxxp://templatesmanagersync.info/essa.dotm | |
| hxxp://10feeds.com/temp.dotm | |
| IP : | |
| 173.249.14.104
Wataalam wa mada: Chaitanya Haritash Shayak Tarafdar |