

• Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Seqrite Labs blogu
Mauzo ya kuwasiliana Je, uko chini ya mashambulizi?
  • Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Nyumbani  /  ransomware  / Jinsi Ransomware inavyofanya kazi: Kuelewa mkakati wa mashambulizi ya mtandao
Jinsi Ransomware inavyofanya kazi: Kuelewa mkakati wa mashambulizi ya mtandao
17 Agosti 2017

Jinsi Ransomware inavyofanya kazi: Kuelewa mkakati wa mashambulizi ya mtandao

Imeandikwa na Seqrite
Seqrite
ransomware

Wasiwasi wa usalama umeongezeka sana katika siku za hivi karibuni, kutokana na ongezeko la mashambulizi ya mtandaoni, na hasa ransomware. Mbinu za ransomware zimejulikana kwa muda mrefu sasa, lakini ni katika siku za hivi karibuni tu ambapo zimechukua kiwango kikubwa sana, zikichochewa na umaarufu wa sarafu za kidijitali za 'crypto', Dark Net na upatikanaji rahisi wa 'programu hasidi'. Idara za usalama wa mtandao za makampuni zina wasiwasi hasa kuhusu mashambulizi ya ransomware kwani hayaleti tu biashara hiyo katika hali mbaya, lakini pia husababisha uharibifu mkubwa kwa sifa ya kampuni.

Ili kukabiliana na tishio hili kwa ufanisi, ni muhimu kuelewa jinsi ransomware inavyofanya kazi, na ni mkakati gani wa washambuliaji. Katika chapisho hili tutajaribu kuchunguza vipengele hivi.

Ukombozi ni nini?

Ransomware ni aina ya programu hasidi ambayo husimba faili kwa njia fiche kwenye kifaa kilichoambukizwa na kuziweka mateka hadi mtumiaji alipe fidia kwa waendeshaji programu hasidi. Malipo ya ransomware mara nyingi hudaiwa kwa njia ya bitcoins, ambayo ni aina ya sarafu ya dijiti ambayo haiwezekani kufuata.

Je, ransomware inafanya kazi vipi?

Kanuni ya msingi ya programu ya uokoaji ni usimbaji fiche, kupitia utaratibu unaoitwa Ufunguo wa Ufunguo wa Umma.

Usimbaji fiche ni mchakato wa kuficha au kuficha maana ya habari. Katika muktadha wa ransomware, inarejelea ukweli kwamba ransomware huratibu faili zote muhimu kwenye mfumo wako, ili zionekane hazina maana na hazitumiki.

Ransomware inapoambukiza mfumo, programu hasidi huanza kusimba faili zote kwenye mfumo kwa njia fiche, na mara inapokamilika, mtumiaji huonyeshwa skrini inayotisha au noti ya fidia. Dokezo la fidia linatishia mtumiaji kwamba isipokuwa kiasi kilichoainishwa kilipwe ndani ya muda uliowekwa, faili hazitawezekana kusimbua.

Usimbaji fiche unafanywa kwa njia inayoitwa Public Key Cryptography, pia inajulikana kama Asymmetric Key Cryptography. Utaratibu huu hutumia algoriti za hali ya juu za kihesabu kuweka msimbo na kusimbua data. Sifa ya kipekee ya njia hii ni kwamba 'ufunguo' unaotumiwa kusimba na kusimbua faili ni tofauti kwa usimbaji na usimbaji. Hii inamaanisha kuwa kila wakati kuna jozi ya funguo zinazohusiana na usimbaji fiche. Ufunguo wa umma utatumika kwa usimbaji fiche wa data, na ufunguo wa faragha unaolingana pekee ndio unaoweza kuutatua.
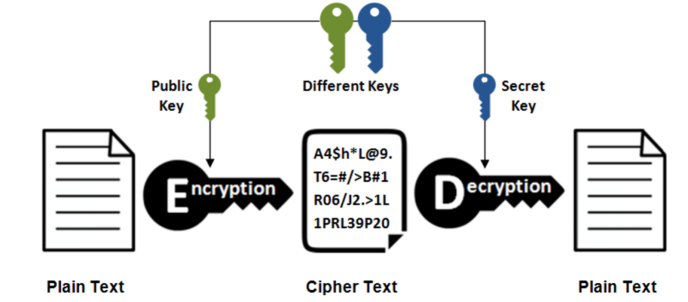
 

picture1


Usimbaji fiche wa Ufunguo usiolinganishwa au wa Umma

Wavamizi wa Ransomware wanashikilia ufunguo wa faragha na kudai malipo ya fidia kwa kufichua sawa. Ikiwa wakati uliowekwa wa kulipa fidia utapita, wanatishia kuharibu ufunguo wa kibinafsi milele.

Mashirika ya usalama hayapendekezi kulipa kiasi cha fidia, kwa kuwa hakuna hakikisho kwamba ufunguo wa kibinafsi utatolewa, na pia kwa sababu kulipa fidia huwaimarisha washambuliaji.

Ransomware inaambukiza vipi mifumo?

Ransomware kwa kawaida huambukiza mifumo kupitia udhaifu ambao bado haujawekewa viraka na wasimamizi wa mfumo. Baadhi ya chaneli zinazopendwa zaidi kwa kiingilio chao ni:

  • Spam na uhandisi wa kijamii: Ambapo watumiaji wa ndani waaminifu wanalaghaiwa kubofya viungo hasidi katika barua pepe na tovuti zilizoathiriwa, ambayo husababisha programu hasidi kupakuliwa kwenye mifumo yao.
  • Udanganyifu: Tena hii hutokea kwa sababu ya ulegevu wa mtumiaji na kutofuata mazoea ya usalama. Udanganyifu unaweza kusababisha mwathiriwa anayeaminika kufuata viungo vinavyosababisha upakuaji wa programu hasidi na maambukizi.
  • Zana za usakinishaji wa programu hasidi na botnets: Hizi ni zana zinazoeneza programu hasidi kwenye mtandao, kwa kawaida ndani ya mtandao wa eneo wa kampuni.

Soma: Athari za shambulio la WannaCry na Petya ransomware

Je, ni mkakati gani nyuma ya mashambulizi ya ransomware?

Wavamizi wa Ransomware hutegemea upatikanaji wa sarafu ya kidijitali- Bitcoin- ili kuficha nyimbo zao wanapokusanya fidia. Hapo awali, malipo yalipofanywa kupitia miamala ya benki au pesa taslimu, iliwezekana kila mara kumtafuta mpokeaji, ingawa kwa shida. Kwa Bitcoin, mpokeaji anaweza kubaki bila jina kabisa na kuepuka kutambuliwa.

Sababu nyingine kuu inayosaidia ransomware leo ni upatikanaji wa 'programu hasidi kama huduma', ambapo 'script-kiddies' wasio na uzoefu walio na programu hasidi ya huduma iliyotolewa na waundaji wa programu hasidi, huwa mawakala au wasambazaji wa programu hasidi, na kushiriki fidia na wamiliki wa programu hasidi. Huku akili zote zikitolewa na wataalam wa programu hasidi, wapya hawa wanahitaji kuwa na silaha kwa nia ya uhalifu pekee. Kwa njia hii, waundaji wa programu ya kukomboa hutekeleza mkakati wa kubaki nyuma ya pazia, wakizingatia kipengele cha kiufundi huku wakiwaachia wanaoanza utekelezaji halisi.

Jinsi ya kulinda dhidi ya mashambulizi ya ransomware?

Kulinda dhidi ya programu ya ukombozi inategemea hatua rahisi na madhubuti:

  • Uelewa na kufuata:Kama tulivyotaja hapo awali katika chapisho hili, wanadamu huunda kiunga dhaifu zaidi katika safu ya usalama. Upenyaji mwingi wa programu ya ukombozi hutokea kwa sababu ya ulegevu, ukosefu wa ufahamu, au kukwepa kwa makusudi mbinu salama kwa upande wa watumiaji wa ndani. Elimu ya utaratibu, kampeni, na vikumbusho vya mara kwa mara vitasaidia sana katika kuimarisha kiungo cha kibinadamu.
  • Kutumia viraka vya usalama mara moja:Mfumo wa Uendeshaji na wachuuzi wengine wa programu hutafuta kwa bidii udhaifu katika programu zao na mara kwa mara hutoa alama zinazozuia udhaifu huu. Viraka hivi lazima vitumike mara moja, ili udhaifu usihatarishe biashara.
  • Programu ya kuzuia programu hasidi:Kuna zana na programu mbalimbali za kisasa zinazopatikana sasa, na hizi zinafaa sana katika kuzuia na kugundua shughuli za programu hasidi. Seti ya zana za usalama zenye tabaka nyingi kama vile SeqriteJalada kamili la zana za usalama wa ngome, mtandao na sehemu ya mwisho, linaweza kuzuia ransomware kwa ufanisi kabisa.

Mashambulizi ya Ransomware yamekuwa ya kisasa zaidi na ya mara kwa mara sasa, na inahitaji umakini na uangalifu wa milele kwa upande wa wafanyikazi wa usalama ili kuizuia. Kwa bahati nzuri, kuna zana zinazopatikana sasa za kukabiliana na tishio hili. Lakini kama kawaida, wanadamu ndio kiungo dhaifu katika mlolongo mzima, kwa hivyo mafunzo na kampeni nyingi za uhamasishaji zinahitajika ili kuongeza utumiaji wa zana za kuzuia programu hasidi.

Kama mshirika wa usalama wa IT kwa biashara yako, Seqrite hutoa usalama wa kina wa mwisho kutoka kwa vitisho vya hali ya juu vya mtandao. Ili kujua zaidi, tembelea yetu tovuti or

seqrite_cta1

 Baada uliopitaJe, wauzaji reja reja wanafanya vya kutosha kulinda data ya watumiaji?
Post ijayo  Fanya majaribio ya uigaji wa kuhadaa ili kuwaweka wafanyakazi macho
Seqrite

kuhusu Seqrite

Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia kurahisisha usalama wa mtandao, Seqrite hutoa suluhisho na huduma kamili ...

Nakala za Seqrite »

Related Posts

  • Mbinu Bora za Kukabiliana na Matukio kwa Mashambulizi ya Ransomware ili Kupunguza Uharibifu

    Juni 2, 2026
  • Jinsi ya Kupona kutokana na Shambulio la Ransomware Bila Kulipa Fidia

    Huenda 25, 2026
  • Shambulio la Ransomware Kuhusu Miunganisho ya SMB2 Inayoshirikiwa Hadharani na Kuendelea Kulindwa na Seqrite

    Machi 11, 2025
Waandishi Walioangaziwa
  • Seqrite
    Seqrite

    Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia...

    Soma makala zaidi na Seqrite
  • Bineesh P
    Bineesh P

    Mimi ni mpenda usalama wa mtandao na mwandishi aliyejitolea. Kwa ustadi...

    Soma makala zaidi kutoka kwa Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Mimi ni mwandishi mahiri ambaye anafurahia kuunda maudhui kuhusu teknolojia zinazoibuka na...

    Soma nakala zaidi za Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ni Mkurugenzi Mkuu Mtendaji wa Quick Heal Technologies...

    Soma makala zaidi kutoka kwa Sanjay Katkar
mada
anayeweza (25) Mashambulizi ya mtandao (36) it-mashambulizi (58) cyberattack (16) cyberattacks (15) Usalama (344) usalama it (34) Tishio la mtandao (33) vitisho it (51) uvunjaji wa data (56) uvunjaji wa data (29) hasara data (28) kuzuia kupoteza data (34) data privacy (17) ulinzi wa data (35) usalama wa data (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) usalama wa mwisho (113) Usalama wa biashara (20) Tumia (13) GDPR (14) zisizo (76) uchambuzi wa programu hasidi (15) shambulio hasidi (23) MDM (27) microsoft (15) MITER AT&CK (14) Usalama wa mtandao (26) Hadaa (30) ransomware (69) shambulio la kujitolea (31) mashambulizi ya fidia (31) ulinzi wa ukombozi (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Huduma (16) kugundua tishio (15) Threat Intelligence (26) UTM (34) Mazingira magumu (16) uaminifu sifuri (13)
Seqrite Labs

Mtoa huduma mkuu wa biashara wa suluhu za usalama wa IT hurahisisha sehemu ya mwisho, data na usalama wa mtandao kwa uzuiaji wa vitisho vya kiwango cha juu zaidi, ugunduzi na majibu ulimwenguni kote.

Soma Zaidi Kuhusu Seqrite

Kufuata yetu:

Kujiunga na jarida letu

Pata habari kuhusu mitindo na maarifa ya hivi punde ya usalama wa mtandao.

Upakiaji
Bidhaa na Huduma
  • Wingu
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Juu ya Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Jukwaa
  • Malware Analysis Platform
  • Biashara Ndogo
  • SOHO Total Edition
  • Huduma
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Usalama wa Mtandao & Data Privacy Ufahamu
rasilimali
  • blogs
  • Whitepapers
  • Datasheets
  • Ripoti za Tishio
  • Miongozo ya
  • PoV
  • uelewa Data Privacy
  • Mazungumzo ya DPDP
  • Sera na Uzingatiaji
  • EULA
  • GoDeep.AI
  • SIA
  • Saa ya Faragha
Wasiliana Nasi
  • Ofisi zilizosajiliwa
  • Wacha tuzungumze kuhusu Usalama wa Mtandao
Msaada
  • Msaada wa kiufundi
  • Pakua Programu
  • Kisasishaji cha Nje ya Mtandao
  • Kuboresha Firmware
  • Upgrades
  • Hati ya Bidhaa
Kuhusu Sisi
  • kuhusu Seqrite
  • Uongozi
  • Tuzo na Utambuzi
  • Chumba cha habari
Partner
  • Mshirika wa Mpango
  • Tafuta Mshirika
  • Kuwa Mshirika
  • Seqrite vyeti

© 2026 Quick Heal Technologies Ltd.

Wa tovuti Sera ya faragha Taarifa za kisheria Sera za Vidakuzi Masharti ya matumizi


