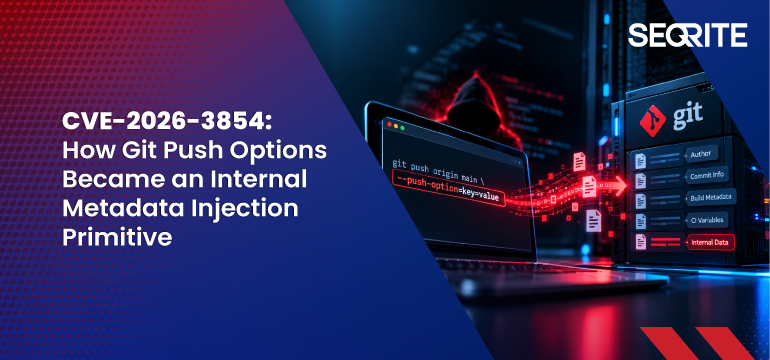
CVE-2026-3854 ilifichua hitilafu muhimu ya mpaka wa uaminifu katika bomba la kusukuma la GitHub Enterprise Server (GHES). Thamani iliyotolewa kupitia chaguo la kawaida la kusukuma la Git inaweza kunakiliwa katika metadata ya ndani, iliyotenganishwa na nusukoloni na baadaye kufasiriwa kama usanidi unaoaminika. Kwa mashirika yanayotumia GHES kupangisha msimbo chanzo cha faragha, sifa za uwasilishaji, na miunganisho kwa mifumo ya maendeleo ya ndani, suala linaonyesha kwa nini metadata inayovuka kutoka itifaki inayodhibitiwa na mteja hadi usindikaji wa upande wa seva wenye upendeleo lazima ichukuliwe kama isiyoaminika katika kila hatua.
Muhtasari wa udhaifu
CVE-2026-3854 ni udhaifu mkubwa wa utekelezaji wa msimbo wa mbali katika bomba la kusukuma la git la upande wa seva la GitHub. Mtumiaji aliyeidhinishwa mwenye ufikiaji wa kusukuma kwenye hazina anaweza kutengeneza chaguo la kusukuma ambalo lilianzisha sehemu za ziada katika metadata ya ombi la ndani la GitHub.
Huduma za chini zilitafsiri sehemu hizo kama usanidi unaozalishwa na seva. Kwa kubatilisha thamani zilizodhibiti usindikaji wa ndoano, mshambuliaji anaweza kusogeza utekelezaji wa ndoano ya kupokea kabla nje ya kisanduku cha mchanga kinachotarajiwa na kuendesha amri kama mtumiaji wa huduma ya git. Kwa hivyo, ufikiaji wa uandishi wa kiwango cha kuhifadhi unaweza kuwa utekelezaji wa msimbo wa upande wa seva. Udhaifu ulipokea alama ya CVSS 4.0 ya 8.7 (Juu).
Suala kuu la usalama halikuwa uwepo wa metacharacter ya ganda katika amri. Ilikuwa ni kutolingana kwa umbizo la data: Git iliruhusu kitenganishi ambacho GHES ilitumia tena kutenganisha sehemu za ndani zinazoaminika. Uchambuzi ulio hapa chini unafuata thamani hiyo katika mpaka wa uaminifu, unaelezea jinsi sehemu zinazorudiwa zilibadilisha usanidi nyeti wa usalama, na unaonyesha jinsi sehemu ya awali iliyotokana ilifikia njia ya utekelezaji wa ndoano.
Kuanzia chaguo la kusukuma hadi metadata inayoaminika
Mtiririko wa data husika
Mteja hutuma chaguo za kusukuma pamoja na data ya commit kwa kutumia -o au –push-option. Katika njia ya SSH, babeld hukubali muunganisho, gitauth hutathmini ruhusa za utambulisho na hifadhi, na ombi lililoidhinishwa linawakilishwa katika kichwa cha ndani kilichotenganishwa na nusukoloni kinachoitwa X-Stat. Kisha ombi hufikia gitrpcd, ambayo huchambua metadata hiyo na kuandaa mazingira ya kabla ya kupokea. Mpaka wa usalama upo ambapo chaguo la kusukuma linalodhibitiwa na mteja limepachikwa katika muundo sawa na mipangilio ya uidhinishaji na utekelezaji inayozalishwa na seva.
Kielelezo: Mtiririko wa data ya kusukuma git ya SSH. Mpaka dhaifu ulionekana wakati babeld alipoweka chaguo za kusukuma zinazodhibitiwa na mtumiaji ndani ya metadata ya X-Stat inayoaminika.
Huu ndio mpaka wa uaminifu unaojalisha. gitrpcd na mantiki ya ndoano zilishughulikia kila sehemu ya X-Stat kana kwamba babeld ndiye aliyeiunda. CVE-2026-3854 iliruhusu sehemu ya metadata hiyo inayoaminika kuja moja kwa moja kutoka kwa mtumiaji.
Mkanganyiko wa kigezo uliunda hali ya awali ya kuingiza sehemu ya shambani
Git hukataa herufi za NUL na za mstari katika thamani za chaguo-sukuma lakini huruhusu nusukoloni. GHES pia ilitumia nusukoloni kutenganisha jozi za ufunguo=thamani ndani ya X-Stat. Kwa sababu chaguo la kusukuma lilipachikwa bila kugeuza kitenga hicho, nusukoloni inaweza kumaliza thamani iliyokusudiwa na kuanza sehemu mpya ya metadata.
Kwa hivyo, nusu koloni inayotolewa na mtumiaji inaweza kukomesha thamani iliyokusudiwa ya chaguo-msukumo na kuanzisha sehemu mpya ya metadata. Mfano ufuatao usio na madhara hutumia jina la sehemu ya kubuni badala ya kufanya kazi na sintaksia ya kutumia:
hali_ya_usindikaji=uzalishaji; chaguo_la_kusukuma_0=thamani_ya_kawaida;hali_ya_usindikaji=thamani_iliyorekebishwa
Kichanganuzi kilipokutana na sehemu ile ile zaidi ya mara moja, thamani ya mwisho ilichukua nafasi ya kwanza. Mchanganyiko wa mkanganyiko wa kitenga na uchanganuzi wa mwisho wa matokeo uliruhusu ingizo la mteja kubatilisha thamani iliyowekwa mapema na seva.
Hii ilikuwa ni uingizaji wa ndani wa metadata-primitive badala ya uingizaji wa amri ya moja kwa moja. Umuhimu wake ulitegemea ni sehemu zipi zingeweza kubadilishwa na kama sehemu hizo ziliathiri mpaka wa utekelezaji wa baadaye.
Jinsi mashamba yaliyoingizwa yalivyofikia utekelezaji wa ndoano
Sehemu tatu za X-Stat ziliunda mnyororo wa utekelezaji: rails_env, custom_hooks_dir, na repo_pre_receive_hooks.
rails_env ilichagua njia ya utekelezaji wa ndoano. Kubadilisha thamani yake ya uzalishaji inayotarajiwa kulibadilisha usindikaji hadi njia isiyo ya uzalishaji ambapo ndoano ziliendeshwa moja kwa moja badala ya ndani ya sanduku la kawaida la mchanga. custom_hooks_dir iliweka saraka ya msingi kwa ajili ya utafutaji wa ndoano, huku repo_pre_receive_hooks zikiathiri njia ya ndoano iliyotatuliwa. Kwa pamoja, ubatilishaji ulibadilisha hali ya utekelezaji na kuelekeza azimio la njia zaidi ya saraka inayotarajiwa.
Hatua ya kupokea kabla inaweza kisha kuzindua programu ambayo tayari ipo kwenye seva nje ya kisanduku cha mchanga kinachotarajiwa kama mtumiaji wa huduma ya git. Unyonyaji ulihitaji ufikiaji uliothibitishwa wa kusukuma, lakini sio haki za msimamizi, maudhui hasidi ya utendakazi, au mwingiliano wa mwathiriwa.
Athari
Seva ya Biashara ya GitHub
Unyonyaji uliofanikiwa uliruhusu mshambuliaji kutekeleza amri kama mtumiaji wa huduma ya git badala ya kama mzizi. Hata bila haki za mzizi, akaunti hii inaweza kufikia data ya hifadhi, faili za usanidi, na siri zinazotumiwa na GHES. Kwa vitendo, mtu aliye na ruhusa ya kusukuma hadi kwenye hifadhi moja anaweza kusonga zaidi ya hifadhi hiyo na kuathiri seva pana.
GitHub.com
Utafiti uliochapishwa na Wiz uliripoti kwamba suala hilo hilo la msingi liliathiri GitHub.com na kusababisha hatari ya wapangaji mtambuka kwa sababu utekelezaji wa msimbo ulitokea kwenye miundombinu ya hifadhi ya pamoja. Jibu la tukio la GitHub lilisema kwamba watafiti walifikia rekodi za hifadhi kwa ajili ya uthibitisho lakini hawakufikia maudhui ya hifadhi ya watumiaji wengine.
Matoleo yaliyoathiriwa na yaliyorekebishwa
Chapisho la tukio la GitHub linabainisha ujenzi wa chini kabisa uliowekwa viraka:
- GHES 3.14.25 au baadaye
- GHES 3.15.20 au baadaye
- GHES 3.16.16 au baadaye
- GHES 3.17.13 au baadaye
- GHES 3.18.7 au baadaye
- GHES 3.19.4 au baadaye
- GHES 3.20.0 au baadaye
Kupunguza na kugundua
Kuboresha hufunga udhaifu. Wasimamizi wa GHES wanapaswa pia kuangalia ishara kwamba ilitumika vibaya kabla ya kusakinisha sasisho. GitHub inapendekeza kupitia /var/log/github-audit.log kwa shughuli za kusukuma zenye ; katika chaguo zao za kusukuma.
Ulinganisho wowote unapaswa kupitiwa pamoja na akaunti, hazina, anwani chanzo, na wakati wa kusukuma. Wasimamizi wanapaswa pia kutafuta utekelezaji usio wa kawaida wa mchakato, ufikiaji wa faili, au shughuli za hazina karibu wakati huo huo.
Ikiwa msukumo unaonekana kutiliwa shaka, hifadhi kumbukumbu husika na hali ya mfumo kabla ya kufanya mabadiliko ambayo yanaweza kufuta ushahidi. Zungusha sifa zinazoweza kuwa wazi na siri za ndani, fuata mchakato wa shirika wa kukabiliana na matukio.
Hitimisho
CVE-2026-3854 inaonyesha jinsi kipengele cha itifaki kinavyoweza kuwa hatari wakati data yake inanakiliwa katika umbizo la ndani lenye upendeleo bila mpaka wazi wa usimbaji. Nukta mbili iliyokuwa halali katika chaguo la kusukuma la Git ikawa kitenganishi cha sehemu katika X-Stat; utunzaji wa funguo rudufu kisha uliruhusu ingizo la mteja kuchukua nafasi ya usanidi unaoaminika ambao uliathiri utekelezaji wa ndoano.
Kipaumbele cha haraka kwa wasimamizi wa GHES ni kuboresha hadi toleo lisilobadilika na kukagua shughuli za kihistoria za kusukuma. Somo pana la uhandisi ni kuweka thamani zinazodhibitiwa na mtumiaji tofauti na hali nyeti kwa usalama: kusimba vidhibiti kabla ya usanidi mfululizo, kukataa funguo zinazorudiwa, na kuthibitisha sehemu zinazohusiana na utekelezaji tena kwenye mpaka wa ndoano.
Marejeo
- GitHub — Kulinda bomba la Git la kusukuma: Kujibu udhaifu muhimu wa utekelezaji wa msimbo wa mbali
- Utafiti wa Wiz — Udhaifu wa GitHub RCE: Uchanganuzi wa kiufundi wa CVE-2026-3854
waandishi:
Supreet Kaur
Vinay Kumar
Adrip Mukherjee