
• Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Seqrite Labs blogu
Mauzo ya kuwasiliana Je, uko chini ya mashambulizi?
  • Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Nyumbani  /  Ufundi  / Athari za Kipakiaji cha Metadata za SAP NetWeaver (CVE-2025-31324)
Hatari ya Kipakiaji cha Metadata ya SAP NetWeaver (CVE-2025-31324)
10 Septemba 2025

Hatari ya Kipakiaji cha Metadata ya SAP NetWeaver (CVE-2025-31324)

Imeandikwa na Satyarth Prakash
Satyarth Prakash
Ufundi

Muhtasari

CVE-2025-31324 ni udhaifu muhimu wa utekelezaji wa msimbo wa mbali (RCE) unaoathiri Seva ya Maendeleo ya SAP NetWeaver , mojawapo ya vipengele vikuu vinavyotumika katika mazingira ya biashara kwa ajili ya ukuzaji na ujumuishaji wa programu. Udhaifu huu unatokana na uthibitishaji usiofaa wa faili za modeli zilizopakiwa kupitia sehemu ya mwisho ya kipakiaji cha metadata kilicho wazi . Kwa kutumia udhaifu huu, washambuliaji wanaweza kupakia faili hasidi—kwa kawaida hutengenezwa kama mizani ya malipo ya programu/octet-stream ZIP/JAR—ambayo seva huchakata kimakosa kama maudhui yanayoaminika.

Hatari hiyo ni kubwa kwa sababu mifumo ya SAP huunda uti wa mgongo wa shughuli za biashara duniani , kushughulikia fedha, mnyororo wa ugavi, rasilimali watu, na data ya wateja. Unyonyaji uliofanikiwa huwawezesha wapinzani kupata utekelezaji wa msimbo wa mbali usiothibitishwa , ambao unaweza kusababisha:

  • Msimamo unaoendelea katika mitandao ya biashara
  • Wizi wa data nyeti ya biashara na mali miliki
  • Usumbufu wa michakato muhimu inayoendeshwa na SAP
  • Harakati ya baadaye kuelekea mali nyingine za thamani ya juu ndani ya shirika

Kwa kuzingatia kiwango ambacho SAP inatumika katika makampuni na taasisi za serikali za Fortune 500, CVE-2025-31324 inaleta tishio kubwa ambalo watetezi lazima walishughulikie kwa uharaka na usahihi.

Muhtasari wa Athari

  • CVE ID: CVE-2025-31324
  • Aina: Upakiaji wa Faili Kiholela ambao haujaidhinishwa → Utekelezaji wa Msimbo wa Mbali (RCE)
  • Alama ya CVSS: 8 (Muhimu) (kulingana na vekta: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)
  • Umuhimu: High - maelewano kamili ya mifumo ya SAP inawezekana
  • Bidhaa Zilizoathiriwa: Seva ya Maombi ya SAP NetWeaver (moduli ya Seva ya Maendeleo), matoleo ya kabla ya seti ya viraka vya Septemba 2025
  • Unyonyaji: Imetumika tangu Machi 2025, ikiwa na silaha nyingi baada ya kutolewa kwa matumizi mabaya ya Agosti 2025
  • Athari za Biashara: Ufikiaji wa mshambulizi unaoendelea, wizi wa data, harakati za baadaye, na uwezekano wa usumbufu wa shughuli muhimu za ERP.

Mazingira ya Tishio & Unyonyaji

Unyonyaji unaoendelea ulianza Machi-Aprili 2025, huku wavamizi wakipakia makombora ya wavuti kama vile helper.jsp, cache.jsp, au faili zilizopewa jina nasibu za .jsp kwenye seva za SAP . Kwenye mifumo ya Linux, mlango wa nyuma usio na kifani unaoitwa Auto-Color uliwekwa, kuwezesha makombora ya kurudi nyuma, upotoshaji wa faili na utendakazi wa kukwepa .

Mnamo Agosti 2025, hati ya matumizi mabaya ilichapishwa hadharani na "Wawindaji Waliotawanyika wa LAPSUS$ - ShinyHunters," na kusababisha wimbi jipya la mashambulizi ya kiotomatiki yaliyoenea. Hati hii inajumuisha chapa zinazotambulika na dhihaka, ishara muhimu kwa watetezi.

Ufundi Mawasiliano

Sababu kuu:
Sehemu ya mwisho ya 'kipakiaji cha metadata' inashindwa kusafisha faili za muundo wa jozi zilizopakiwa. Inaamini mizigo ya malipo ya 'Aina ya Maudhui: programu/octet-stream' inayotolewa na mteja na inaichanganua kama metadata halali ya muundo wa SAP.

Shida:

Malipo Yanayozingatiwa: Anza na PK (kichwa cha ZIP), ukipachika .properties + bytecode iliyokusanywa ambayo huanzisha utekelezaji wa msimbo unapochanganuliwa.

Athari: Utekelezaji wa nambari kiholela ndani ya muktadha wa seva ya SAP NetWeaver, mara nyingi husababisha maelewano kamili ya mfumo.

Unyonyaji Porini

Machi–Aprili 2025 : Unyonyaji wa kwanza ulioonekana kwa kutumia maganda ya wavuti ya JSP.

Agosti 2025 : Zana ya unyonyaji wa umma iliyotolewa na Scattered LAPSUS$ Hunters - ShinyHunters, ikichochea mashambulizi ya kiotomatiki ya wingi.

Havoc Iliyoripotiwa : Zaidi ya seva 1,200 za SAP NetWeaver Dev zilizogunduliwa zilizochanganuliwa kwenye Shodan zilionyesha majaribio ya unyonyaji. Uvamizi mwingi uliothibitishwa katika sekta za utengenezaji, rejareja, na mawasiliano ya simu. Matukio ya uchujaji wa data na upelekaji wa shell kinyume yalithibitishwa katika angalau biashara 8 kubwa.

Kutumia

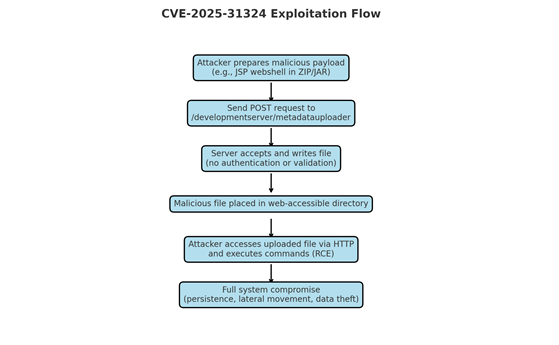
Msururu wa Mashambulizi:
1. Tayarisha Upakiaji - Mshambulizi huunda ZIP/JAR iliyo na ufafanuzi au madarasa ya miundo hasidi.
2. Sambaza Upakiaji - Tuma POST iliyoundwa iliyoundwa kwa HTTP kwa /metadatauploader na application/octet-stream.
3. Upakiaji Unakubaliwa - Seva inaandika / kupakia faili mbaya bila uthibitisho.
4. Utekelezaji - Kanuni inatekelezwa wakati mtindo unachakatwa na NetWeaver.

Viashiria katika PCAP:
- Maombi ya POST /developmentserver/metadatauploader
- Aina ya Yaliyomo: programu-tumizi/mtiririko wa octet na maudhui ya binary yenye kiambishi awali cha PK
ulinzi

- Kiraka: Tumia sasisho za usalama za SAP Septemba 2025 mara moja.
- Utambuzi wa IPS/IDS:
• Linganisha kwenye maombi ya POST kwa /metadatauploader iliyo na CONTENTTYPE=MODEL.
• Tambua upakiaji wa jozi unaoanza na PK katika sehemu ya HTTP.
- EDR/XDR: Fuatilia mchakato wa SAP unaozalisha michakato isiyotarajiwa ya mtoto (cmd.exe, powershell, nk).
- Mazoezi Bora: Zuia udhihirisho wa seva ya ukuzaji kwa mitandao inayoaminika pekee.

Viashiria vya Maelewano (IoCs)

Artifact Maelezo
1f72bd2643995fab4ecf7150b6367fa1b3fab17afd2abed30a98f075e4913087 Helper.jsp webshell
794cb0a92f51e1387a6b316b8b5ff83d33a51ecf9bf7cc8e88a619ecb64f1dcf Cache.jsp webshell
0a866f60537e9decc2d32cbdc7e4dcef9c5929b84f1b26b776d9c2a307c7e36e rrr141.jsp webshell
4d4f6ea7ebdc0fbf237a7e385885d51434fd2e115d6ea62baa218073729f5249 rrxx1.jsp webshell


Mtandao:
– URI: /developmentserver/metadatauploader?CONTENTTYPE=MODEL&CLIENT=1
- Vichwa: Aina ya Yaliyomo: programu/mkondo wa octet
- Mwili wa binary unaoanza na PK

Files:
- ZIP / JAR isiyotarajiwa katika saraka za mfano za SAP
- Faili za .sifa zilizobadilishwa katika njia za upakiaji
Mchakato:
- Binari za mfumo wa SAP NetWeaver

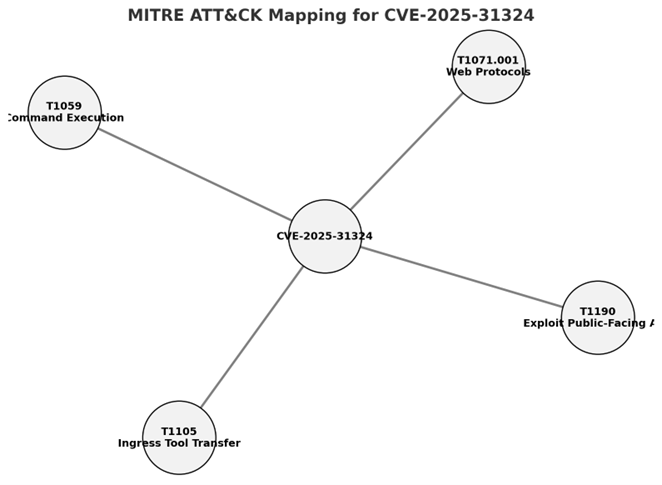
Ramani ya MITER ATT&CK

- T1190 - Tumia Maombi ya Kuangalia Umma
- T1059 - Utekelezaji wa Amri
- T1105 - Uhamisho wa Zana ya Ingress
– T1071.001 – Itifaki ya Tabaka la Maombi: Itifaki za Wavuti
Uthibitishaji wa Kiraka

- Thibitisha kutolewa kwa SAP NetWeaver hadi Septemba 2025.
- Jaribio ukitumia ombi la kipakiaji cha metadata iliyoundwa - seva zilizotiwa viraka zinakataa upakiaji wa njia mbili.

Hitimisho

CVE-2025-31324 inaangazia hatari za sehemu zisizo salama za upakiaji katika programu ya kati ya biashara. Upakiaji wa faili moja ambao haujathibitishwa unaweza kusababisha maelewano kamili ya mfumo wa SAP. Kwa kuzingatia jukumu la SAP katika shughuli za msingi za biashara, uwezekano huu wa kuathirika unapaswa kuchukuliwa kama kipaumbele cha juu kwa kuweka viraka mara moja na ufuatiliaji wa mtandao kwa majaribio ya kunyonya.

Marejeo

- Ushauri wa Usalama wa SAP (Septemba 2025) - CVE-2025-31324
- NVD - Soma zaidi
- Mfumo wa MITER ATT&CK - Soma zaidi


Ulinzi wa haraka wa uponyaji

Wateja wote wa Quick Heal wanalindwa dhidi ya athari hii kwa sahihi zifuatazo:

  • HTTP/CVE-2025-31324!VS.49935
  • HTTP/CVE-2025-31324!SP.49639


waandishi:
Satyarth Prakash
Vineet Sarote
Adrip Mukherjee

 Baada uliopitaJukumu Muhimu la Mobile Device Management (MDM) katika Mashirika ...
Post ijayo  Kwa nini Usaidizi wa AI katika SecOps ni Ngao Yako ya Usalama Haipo 
Satyarth Prakash

Kuhusu Satyarth Prakash

Satyarth Prakash anafanya kazi kama Mtafiti wa Usalama katika Maabara ya Usalama ya Uponyaji Haraka. Nia yake iko katika utafiti wa vitisho na kutafuta suluhisho bora kupitia...

Nakala na Satyarth Prakash »

Related Posts

  • Operesheni QUICSILVER: Muigizaji wa China-Nexus Awalenga Wanadiplomasia wa Myanmar kupitia VHD-Delivered Go Backdoor

    Operesheni QUICSILVER: Muigizaji wa China-Nexus Awalenga Wanadiplomasia wa Myanmar kupitia VHD-Delivered Go Backdoor

    Agosti 17, 2026
  • Kutumia Vibaya Mifumo ya Kazi ya Biashara Inayoaminika: Kampeni ya Mwizi wa Phantom wa Hatua Nyingi

    Julai 22, 2026
  • Nyuma ya Marejesho: Kutoka kwa Ulaghai wa GST hadi Remcos RAT Kupitia Mnyororo wa Maambukizi wa .NET wa Hatua Nyingi

    Julai 17, 2026
Waandishi Walioangaziwa
  • Seqrite
    Seqrite

    Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia...

    Soma makala zaidi na Seqrite
  • Jyoti Karlekar
    Jyoti Karlekar

    Mimi ni mwandishi mahiri ambaye anafurahia kuunda maudhui kuhusu teknolojia zinazoibuka na...

    Soma nakala zaidi za Jyoti Karlekar
  • Bineesh P
    Bineesh P

    Mimi ni mpenda usalama wa mtandao na mwandishi aliyejitolea. Kwa ustadi...

    Soma makala zaidi kutoka kwa Bineesh P
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ni Mkurugenzi Mkuu Mtendaji wa Quick Heal Technologies...

    Soma makala zaidi kutoka kwa Sanjay Katkar
mada
anayeweza (25) Mashambulizi ya mtandao (36) it-mashambulizi (58) cyberattack (16) cyberattacks (15) Usalama (342) usalama it (34) Tishio la mtandao (33) vitisho it (51) uvunjaji wa data (56) uvunjaji wa data (29) hasara data (28) kuzuia kupoteza data (34) data privacy (16) ulinzi wa data (34) usalama wa data (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) usalama wa mwisho (113) Usalama wa biashara (20) Tumia (13) GDPR (14) zisizo (76) uchambuzi wa programu hasidi (14) shambulio hasidi (23) MDM (27) microsoft (15) MITER AT&CK (14) Usalama wa mtandao (26) Hadaa (30) ransomware (69) shambulio la kujitolea (31) mashambulizi ya fidia (31) ulinzi wa ukombozi (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Huduma (16) kugundua tishio (14) Threat Intelligence (22) UTM (34) Mazingira magumu (16) uaminifu sifuri (13)
Seqrite Labs

Mtoa huduma mkuu wa biashara wa suluhu za usalama wa IT hurahisisha sehemu ya mwisho, data na usalama wa mtandao kwa uzuiaji wa vitisho vya kiwango cha juu zaidi, ugunduzi na majibu ulimwenguni kote.

Soma Zaidi Kuhusu Seqrite

Kufuata yetu:

Kujiunga na jarida letu

Pata habari kuhusu mitindo na maarifa ya hivi punde ya usalama wa mtandao.

Upakiaji
Bidhaa na Huduma
  • Wingu
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Juu ya Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Jukwaa
  • Malware Analysis Platform
  • Biashara Ndogo
  • SOHO Total Edition
  • Huduma
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Usalama wa Mtandao & Data Privacy Ufahamu
rasilimali
  • blogs
  • Whitepapers
  • Datasheets
  • Ripoti za Tishio
  • Miongozo ya
  • PoV
  • uelewa Data Privacy
  • Mazungumzo ya DPDP
  • Sera na Uzingatiaji
  • EULA
  • GoDeep.AI
  • SIA
  • Saa ya Faragha
Wasiliana Nasi
  • Ofisi zilizosajiliwa
  • Wacha tuzungumze kuhusu Usalama wa Mtandao
Msaada
  • Msaada wa kiufundi
  • Pakua Programu
  • Kisasishaji cha Nje ya Mtandao
  • Kuboresha Firmware
  • Upgrades
  • Hati ya Bidhaa
Kuhusu Sisi
  • kuhusu Seqrite
  • Uongozi
  • Tuzo na Utambuzi
  • Chumba cha habari
Partner
  • Mshirika wa Mpango
  • Tafuta Mshirika
  • Kuwa Mshirika
  • Seqrite vyeti

© 2026 Quick Heal Technologies Ltd.

Wa tovuti Sera ya faragha Taarifa za kisheria Sera za Vidakuzi Masharti ya matumizi


