
• Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Seqrite Labs blogu
Mauzo ya kuwasiliana Je, uko chini ya mashambulizi?
  • Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Nyumbani  /  ransomware • Usalama  / CVE-2019-0708 - Hatari Muhimu ya Utekelezaji wa Msimbo wa Mbali "Inaweza Kuharibika" katika Windows RDP
CVE-2019-0708 - Hatari Muhimu ya Utekelezaji wa Msimbo wa Kijijini "Inaweza Kuharibika" katika Windows RDP
17 Mei 2019

CVE-2019-0708 - Hatari Muhimu ya Utekelezaji wa Msimbo wa Kijijini "Inaweza Kuharibika" katika Windows RDP

Imeandikwa na Sushmita Kalashikar
Sushmita Kalashikar
ransomware, Usalama

Huu ni ushauri muhimu wa usalama unaohusiana na udhaifu wa utekelezaji wa msimbo muhimu wa mbali uliorekebishwa hivi karibuni katika Huduma ya Kompyuta ya Mbali ya Microsoft Windows (RDP). Udhaifu huo umetambuliwa kama "CVE-2019-0708 - Udhaifu wa Utekelezaji wa Msimbo wa Mbali wa Huduma za Kompyuta ya Mbali".

Marejeleo ya blogu ya MSRC

Udhaifu huu ni uthibitisho wa awali na hauhitaji mwingiliano wa mtumiaji. Kwa maneno mengine, udhaifu huu ni 'unaoweza kusumbua', ikimaanisha kwamba programu hasidi yoyote ya baadaye inayotumia udhaifu huu inaweza kuenea kutoka kwa kompyuta moja iliyo hatarini hadi kompyuta nyingine iliyo hatarini kwa njia sawa na programu hasidi ya WannaCry iliyoenea kote ulimwenguni mnamo 2017. Ingawa hatujaona unyonyaji wowote wa udhaifu huu, kuna uwezekano mkubwa kwamba wahusika hasidi wataandika unyonyaji kwa udhaifu huu na kuuingiza kwenye programu hasidi yao.

Udhaifu huu ni kesi maalum, kwani Microsoft ilijitahidi sana kurekebisha udhaifu huu katika Windows 2003 na Windows XP pia, ambazo zimefikia Mwisho wa Usaidizi muda mrefu uliopita.

Kwa nini udhaifu huu ni Muhimu sana?

  1. Ni uwezekano wa kuathiriwa na uthibitishaji wa awali, kumaanisha kuwa hauhitaji uthibitishaji wowote. Wavamizi wanahitaji tu ufikiaji wa mtandao wa walengwa walio hatarini ili kuunyonya.
  2. Katika unyonyaji uliofanikiwa, wavamizi wanaweza kutekeleza msimbo wowote kiholela kwenye mfumo lengwa na hatimaye kuudhibiti kikamilifu.
  3. Kutokana na 'wormable' asili ya athari hii, mwenyeji akishaambukizwa, anaweza kuambukiza wapangishaji wengine walio katika mazingira magumu katika mtandao sawa haraka sana.
  4. Microsoft ilitoka katika njia ya kuibandika kwa matoleo ya zamani ya Windows, ambayo tayari yamefikia Mwisho wa Usaidizi.
  5. Udhaifu huo unaweza kutumiwa vibaya RDP bandari 3389. Utafutaji rahisi kwenye www[.]shodan[.]io inaonyesha kuwa kuna karibu waandaji milioni 4 ambao bandari ya RDP imefunguliwa kwa Mtandao.
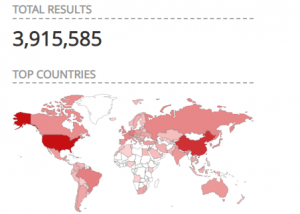
Kielelezo 1 - Matokeo ya Shodan yanayoonyesha Wapangishi walio na mlango wa RDP wazi kwa Mtandao


Unapaswa kufanya nini?

Kwa mujibu wa ushauri wa Microsoft na vyanzo vingine vya mtandaoni, udhaifu huu HAUTUMIKIWI kikamilifu wakati wa kutoa blogu hii. Hata hivyo, tukizingatia hatari ya kibiashara, tungependa kuwasihi watumiaji kurekebisha mifumo yao mara moja, ikiwa wana yoyote kati ya matoleo yafuatayo ya Windows yaliyoathiriwa yanayotumika:

- Microsoft Windows 7 SP1

- Windows Server 2008 SP2

- Windows Server 2008 R2 - SP1

- Windows XP (matoleo yote)

- Windows Server 2003 SP2


Ikiwa mtu hawezi kutumia Masasisho ya Usalama yanayotolewa na Microsoft mara moja, wanapaswa kuzingatia kuzima Huduma za Eneo-kazi la Mbali kwa wapangishi walio katika mazingira magumu hadi viraka rasmi vitumike.

Timu yetu ya utafiti wa tishio inafuatilia tishio hili kikamilifu na tutaendelea kusasisha chapisho hili ipasavyo.


Kwa Hisani ya Maudhui:

Maabara ya Usalama ya Pavan Thorat
 Baada uliopitaMbinu 5 Bora za Usalama wa Mtandao kwa Basi Lako Ndogo hadi la Ukubwa wa Kati...
Post ijayo  Emotet ni nini?
Sushmita Kalashikar

Kuhusu Sushmita Kalashikar

Sushmita ndiye mtaalamu wa maudhui wa Quick Heal, mwenye shauku ya uandishi wa ubunifu na kiufundi. Yeye pia ni mwandishi aliyechapishwa kwenye ...

Nakala na Sushmita Kalashikar »

Related Posts

  • Mbinu Bora za Kukabiliana na Matukio kwa Mashambulizi ya Ransomware ili Kupunguza Uharibifu

    Juni 2, 2026
  • Jinsi ya Kupona kutokana na Shambulio la Ransomware Bila Kulipa Fidia

    Huenda 25, 2026
  • Shambulio la Ransomware Kuhusu Miunganisho ya SMB2 Inayoshirikiwa Hadharani na Kuendelea Kulindwa na Seqrite

    Machi 11, 2025
Waandishi Walioangaziwa
  • Seqrite
    Seqrite

    Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia...

    Soma makala zaidi na Seqrite
  • Bineesh P
    Bineesh P

    Mimi ni mpenda usalama wa mtandao na mwandishi aliyejitolea. Kwa ustadi...

    Soma makala zaidi kutoka kwa Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Mimi ni mwandishi mahiri ambaye anafurahia kuunda maudhui kuhusu teknolojia zinazoibuka na...

    Soma nakala zaidi za Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ni Mkurugenzi Mkuu Mtendaji wa Quick Heal Technologies...

    Soma makala zaidi kutoka kwa Sanjay Katkar
mada
anayeweza (25) Mashambulizi ya mtandao (36) it-mashambulizi (58) cyberattack (16) cyberattacks (15) Usalama (343) usalama it (34) Tishio la mtandao (33) vitisho it (51) uvunjaji wa data (56) uvunjaji wa data (29) hasara data (28) kuzuia kupoteza data (34) data privacy (17) ulinzi wa data (35) usalama wa data (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) usalama wa mwisho (113) Usalama wa biashara (20) Tumia (13) GDPR (14) zisizo (76) uchambuzi wa programu hasidi (15) shambulio hasidi (23) MDM (27) microsoft (15) MITER AT&CK (14) Usalama wa mtandao (26) Hadaa (30) ransomware (69) shambulio la kujitolea (31) mashambulizi ya fidia (31) ulinzi wa ukombozi (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Huduma (16) kugundua tishio (15) Threat Intelligence (25) UTM (34) Mazingira magumu (16) uaminifu sifuri (13)
Seqrite Labs

Mtoa huduma mkuu wa biashara wa suluhu za usalama wa IT hurahisisha sehemu ya mwisho, data na usalama wa mtandao kwa uzuiaji wa vitisho vya kiwango cha juu zaidi, ugunduzi na majibu ulimwenguni kote.

Soma Zaidi Kuhusu Seqrite

Kufuata yetu:

Kujiunga na jarida letu

Pata habari kuhusu mitindo na maarifa ya hivi punde ya usalama wa mtandao.

Upakiaji
Bidhaa na Huduma
  • Wingu
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Juu ya Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Jukwaa
  • Malware Analysis Platform
  • Biashara Ndogo
  • SOHO Total Edition
  • Huduma
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Usalama wa Mtandao & Data Privacy Ufahamu
rasilimali
  • blogs
  • Whitepapers
  • Datasheets
  • Ripoti za Tishio
  • Miongozo ya
  • PoV
  • uelewa Data Privacy
  • Mazungumzo ya DPDP
  • Sera na Uzingatiaji
  • EULA
  • GoDeep.AI
  • SIA
  • Saa ya Faragha
Wasiliana Nasi
  • Ofisi zilizosajiliwa
  • Wacha tuzungumze kuhusu Usalama wa Mtandao
Msaada
  • Msaada wa kiufundi
  • Pakua Programu
  • Kisasishaji cha Nje ya Mtandao
  • Kuboresha Firmware
  • Upgrades
  • Hati ya Bidhaa
Kuhusu Sisi
  • kuhusu Seqrite
  • Uongozi
  • Tuzo na Utambuzi
  • Chumba cha habari
Partner
  • Mshirika wa Mpango
  • Tafuta Mshirika
  • Kuwa Mshirika
  • Seqrite vyeti

© 2026 Quick Heal Technologies Ltd.

Wa tovuti Sera ya faragha Taarifa za kisheria Sera za Vidakuzi Masharti ya matumizi


