
• Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Seqrite Labs blogu
Mauzo ya kuwasiliana Je, uko chini ya mashambulizi?
  • Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Nyumbani  /  ransomware  / Jinsi Wavamizi Wanavyotumia BitLocker: Kugeuza Zana Halali kuwa Silaha za Ransomware
Jinsi Wavamizi Wanavyotumia BitLocker: Kugeuza Zana Halali kuwa Silaha za Ransomware
11 Machi 2025

Jinsi Wavamizi Wanavyotumia BitLocker: Kugeuza Zana Halali kuwa Silaha za Ransomware

Imeandikwa na Seqrite
Seqrite
ransomware

kuanzishwa

Mandhari ya ransomware inabadilika kwa kasi, huku washambuliaji wakiboresha mbinu zao kila mara ili kushinda ulinzi wa usalama. Mwenendo mmoja wa kutisha ni utumiaji silaha wa zana zinazoaminika kama BitLocker ya Microsoft. Hapo awali iliundwa kulinda data nyeti kwa njia ya usimbaji fiche, BitLocker sasa inatumiwa vibaya na wahalifu wa mtandao kuwaibia waathiriwa, na hivyo kugeuza mali ya usalama kuwa tishio kubwa.

Katika blogu hii, tutaelezea jinsi BitLocker inavyotumiwa vibaya katika mipango ya ransomware , ni nini kinachofanya mbinu hii kuwa hatari sana, na jinsi ya kutetea mifumo yako kwa ufanisi.

Nini is BitLocker, na why are Cybercriminals Abusing It?

BitLocker ni kipengele cha usimbaji fiche kilichojengwa ndani ya mifumo ya uendeshaji ya Windows, inayokusudiwa kulinda data kwa kuisimba katika umbizo lisilofikika isipokuwa ufunguo wa urejeshaji umetolewa. Utendaji huu uliundwa ili kulinda maelezo dhidi ya ufikiaji usioidhinishwa, haswa katika hali kama vile wizi wa kifaa.

Kwa bahati mbaya, wavamizi wamegundua jinsi ya kutumia vibaya zana hii yenye manufaa. Kwa kupata ufikiaji wa kiutawala, hutumia BitLocker kuwafungia watumiaji nje ya mifumo yao au faili muhimu, wakidai fidia badala ya ufunguo wa kurejesha. Mkakati huu kwa ufanisi hutumia teknolojia inayoaminika kama silaha, na kufanya ugunduzi na uzuiaji kuwa changamoto.

Jinsi ya BitLocker is used katika Ransomware:

  • Kujipenyeza kwenye Mtandao: Wahalifu wa mtandaoni kwa kawaida hukiuka mitandao kupitia waenezaji mashambulizi ya kawaida kama vile ulaghai wa kuhadaa ili kupata maelezo ya kibinafsi, kitambulisho dhaifu, au kutumia udhaifu ambao haujarekebishwa. Wakishaingia, wanainua haki zao za ufikiaji ili kupata udhibiti kamili wa kiutawala.
  • Kutumia Usimbaji fiche wa BitLocker: Wakiwa na ufikiaji wa usimamizi, washambuliaji huwasha BitLocker ili kusimba faili muhimu, saraka, au hata hifadhi zote. Kitendo hiki huwafungia watumiaji halali kutoka kwa data zao kabisa.
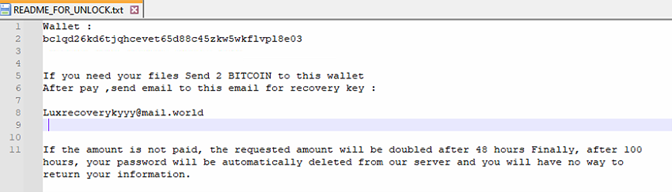
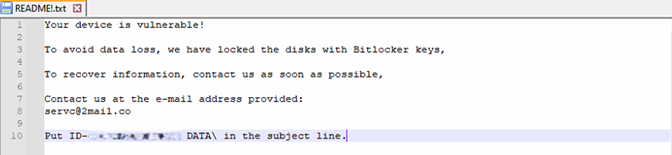
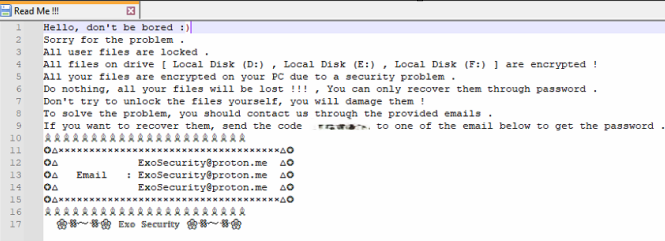
  • Kuwanyang'anya Waathiriwa: Wavamizi kisha wadai fidia, wakiahidi ufunguo wa kurejesha. Kwa kuzingatia usimbaji fiche thabiti wa BitLocker, waathiriwa mara nyingi wanakabiliwa na chaguo gumu: kulipa fidia au hatari ya kupoteza data zao kabisa. Ifuatayo ni baadhi ya mifano ya noti za fidia zilizoachwa na wavamizi kwenye mifumo na viendeshi vilivyoathiriwa.

Dokezo la Fidia: Faili ya maandishi huundwa katika saraka zilizoathiriwa, ikitoa maelekezo ya malipo ya fidia na maelezo ya mawasiliano.
Kielelezo cha 1: Dokezo la Fidia


Kielelezo cha 2: Dokezo la Fidia


Kielelezo cha 3: Dokezo la Fidia

Kwanini Shambulizi Hili Mkakati Unafanya Kazi Vizuri Sana?

  • Unyonyaji wa Zana halali: Kwa kutumia kipengele kilichojengewa ndani kama BitLocker, wavamizi huepuka kutumia programu hasidi maalum ambayo inaweza kualamishwa na zana za kawaida za kuzuia virusi.
  • Usimbaji Fiche ambao hauwezekani: Nguvu ya usimbaji fiche wa BitLocker, iliyoundwa ili kulinda data kutoka kwa ufikiaji usioidhinishwa, kwa kejeli huifanya kuwa zana bora ya ulafi inapotumiwa kwa nia mbaya.
  • Hatari ya Kugunduliwa iliyopunguzwa: Ransomware ya kawaida mara nyingi hutegemea utekelezi maalum, ambao ni rahisi kugundua. Kutumia zana asili kunapunguza "nyayo" ya kidijitali ya shambulio hilo, na hivyo kupunguza uwezekano wa kukamatwa mapema.'

Jinsi ya Kulinda Mifumo Yako: Seqrite 

SeqriteSuluhisho za usalama za hali ya juu zimeundwa kuzuia mbinu mbalimbali za ukombozi, ikiwa ni pamoja na kutumia zana hizo halali. Hivi ndivyo unavyoweza kulinda mifumo yako kwa bidii:

  • Zuia Mapendeleo ya Utawala: Weka kikomo haki za msimamizi kwa wale tu wanaozihitaji kikweli. Kwa kupunguza ufikiaji, hata kama wavamizi watakiuka mfumo wako, watakumbana na vikwazo katika kutumia mbinu za programu ya kukomboa zinazohitaji ruhusa za kiwango cha msimamizi.
  • Pata Uthibitishaji wa Vigezo Vingi (MFA): Imarisha akaunti za watumiaji kwa safu ya ziada ya uthibitishaji ili kuzuia ufikiaji usioidhinishwa, hata kama manenosiri yameingiliwa.
  • Endelea kusasishwa: Sasisha mara kwa mara mifumo yako ya uendeshaji na programu, ikijumuisha suluhu za usalama kama vile Seqrite Endpoint Protection. Kuweka mifumo yako ikiwa na viraka na ya sasa kunapunguza kukabiliwa na udhaifu unaojulikana.
  • Dumisha Hifadhi Nakala Nje ya Mtandao: Hifadhi nakala za data muhimu mara kwa mara kwenye vifaa vya kuhifadhi nje ya mtandao. Hii inahakikisha kuwa una chaguo mbadala ikiwa mashambulizi kulingana na usimbaji fiche yatatokea, na hivyo kuondoa hitaji la kulipa fidia.
  • kujiinua Seqrite: Na moduli maalum kama vile Ulinzi wa Ransomware na Ulinzi wa Tabaka Nyingi Seqrite Endpoint Protection inaweza kugundua shughuli isiyo ya kawaida ya usimbaji fiche, na kusimamisha ransomware katika njia zake.

Hitimisho

Matumizi mabaya ya BitLocker ni ukumbusho kamili wa jinsi wahalifu wa mtandao hubadilisha zana halali kwa madhumuni mabaya, na kusukuma mipaka ya mikakati ya jadi ya ransomware.

Kwa kujumuisha suluhisho dhabiti la usalama, kufuata kanuni za usafi wa mtandao, na kupitisha mkakati wa ulinzi wa tabaka, watu binafsi na mashirika wanaweza kupunguza hatari yao ya kuangukiwa na mashambulizi kama hayo.

Waandishi

Umar Khan A

Niraj Lazarus Makasare

Dixit Ashokbhai Panchal

Sumit Patil

Matin Tadvi

 Baada uliopitaKufungua Kampeni ya GrassCall: Wadukuzi Nyuma ya Kuajiri ...
Post ijayo  Mashambulizi ya Ransomware Juu ya Viunganisho Vilivyoshirikiwa Hadharani vya SMB2 na Stayi...
Seqrite

kuhusu Seqrite

Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia kurahisisha usalama wa mtandao, Seqrite hutoa suluhisho na huduma kamili ...

Nakala za Seqrite »

Related Posts

  • Mbinu Bora za Kukabiliana na Matukio kwa Mashambulizi ya Ransomware ili Kupunguza Uharibifu

    Juni 2, 2026
  • Jinsi ya Kupona kutokana na Shambulio la Ransomware Bila Kulipa Fidia

    Huenda 25, 2026
  • Shambulio la Ransomware Kuhusu Miunganisho ya SMB2 Inayoshirikiwa Hadharani na Kuendelea Kulindwa na Seqrite

    Machi 11, 2025
Waandishi Walioangaziwa
  • Seqrite
    Seqrite

    Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia...

    Soma makala zaidi na Seqrite
  • Bineesh P
    Bineesh P

    Mimi ni mpenda usalama wa mtandao na mwandishi aliyejitolea. Kwa ustadi...

    Soma makala zaidi kutoka kwa Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Mimi ni mwandishi mahiri ambaye anafurahia kuunda maudhui kuhusu teknolojia zinazoibuka na...

    Soma nakala zaidi za Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ni Mkurugenzi Mkuu Mtendaji wa Quick Heal Technologies...

    Soma makala zaidi kutoka kwa Sanjay Katkar
mada
anayeweza (25) Mashambulizi ya mtandao (36) it-mashambulizi (58) cyberattack (16) cyberattacks (15) Usalama (343) usalama it (34) Tishio la mtandao (33) vitisho it (51) uvunjaji wa data (56) uvunjaji wa data (29) hasara data (28) kuzuia kupoteza data (34) data privacy (17) ulinzi wa data (35) usalama wa data (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) usalama wa mwisho (113) Usalama wa biashara (20) Tumia (13) GDPR (14) zisizo (76) uchambuzi wa programu hasidi (15) shambulio hasidi (23) MDM (27) microsoft (15) MITER AT&CK (14) Usalama wa mtandao (26) Hadaa (30) ransomware (69) shambulio la kujitolea (31) mashambulizi ya fidia (31) ulinzi wa ukombozi (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Huduma (16) kugundua tishio (15) Threat Intelligence (25) UTM (34) Mazingira magumu (16) uaminifu sifuri (13)
Seqrite Labs

Mtoa huduma mkuu wa biashara wa suluhu za usalama wa IT hurahisisha sehemu ya mwisho, data na usalama wa mtandao kwa uzuiaji wa vitisho vya kiwango cha juu zaidi, ugunduzi na majibu ulimwenguni kote.

Soma Zaidi Kuhusu Seqrite

Kufuata yetu:

Kujiunga na jarida letu

Pata habari kuhusu mitindo na maarifa ya hivi punde ya usalama wa mtandao.

Upakiaji
Bidhaa na Huduma
  • Wingu
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Juu ya Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Jukwaa
  • Malware Analysis Platform
  • Biashara Ndogo
  • SOHO Total Edition
  • Huduma
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Usalama wa Mtandao & Data Privacy Ufahamu
rasilimali
  • blogs
  • Whitepapers
  • Datasheets
  • Ripoti za Tishio
  • Miongozo ya
  • PoV
  • uelewa Data Privacy
  • Mazungumzo ya DPDP
  • Sera na Uzingatiaji
  • EULA
  • GoDeep.AI
  • SIA
  • Saa ya Faragha
Wasiliana Nasi
  • Ofisi zilizosajiliwa
  • Wacha tuzungumze kuhusu Usalama wa Mtandao
Msaada
  • Msaada wa kiufundi
  • Pakua Programu
  • Kisasishaji cha Nje ya Mtandao
  • Kuboresha Firmware
  • Upgrades
  • Hati ya Bidhaa
Kuhusu Sisi
  • kuhusu Seqrite
  • Uongozi
  • Tuzo na Utambuzi
  • Chumba cha habari
Partner
  • Mshirika wa Mpango
  • Tafuta Mshirika
  • Kuwa Mshirika
  • Seqrite vyeti

© 2026 Quick Heal Technologies Ltd.

Wa tovuti Sera ya faragha Taarifa za kisheria Sera za Vidakuzi Masharti ya matumizi