

Katika miezi michache iliyopita, tumeona ongezeko la ghafla la mashambulizi ya Spear Phishing. Spear phishing ni aina ya ulaghai wa hadaa ambapo wadukuzi hutuma barua pepe inayolengwa kwa mtu binafsi ambayo inaonekana kutoka chanzo kinachoaminika. Katika aina hii ya shambulio, mshambuliaji hutumia mbinu za uhandisi wa kijamii na baadhi ya miamala ya biashara au mikataba ili kumshawishi mtumiaji wa mwisho kuamini kwamba ujumbe wa barua pepe ni wa kweli na kutoka kwa mtu anayejulikana au mtu anayewasiliana naye. Ajenda ya barua pepe hizi, kama ulaghai mwingine wowote wa mtandaoni, ni kupata ufikiaji wa mfumo wa mtumiaji au kupata taarifa nyingine zilizoainishwa. Spear phishing inachukuliwa kama mojawapo ya mbinu za mashambulizi ya mtandaoni zilizofanikiwa zaidi kwa sababu ya kiwango cha juu cha ubinafsishaji kinachofanywa ili kushambulia watumiaji, jambo ambalo hufanya iwe ya kuaminika sana.
Maelezo ya Kiufundi :
Kiingilio cha msururu huu wa maambukizi ni barua pepe yenye sura nzuri iliyo na faili ya XLS kama kiambatisho. Majina ya viambatisho yanaonekana kama Arifa/Sasisho Muhimu zinazohusiana na uendeshaji wa kibinafsi, chanzo cha serikali. Kutokana na hili, mwathirika angejaribu kufungua aina hii ya viambatisho. Mpokeaji anapofungua kiambatisho cha XLS, humshawishi mtumiaji kuwezesha jumla katika excel.
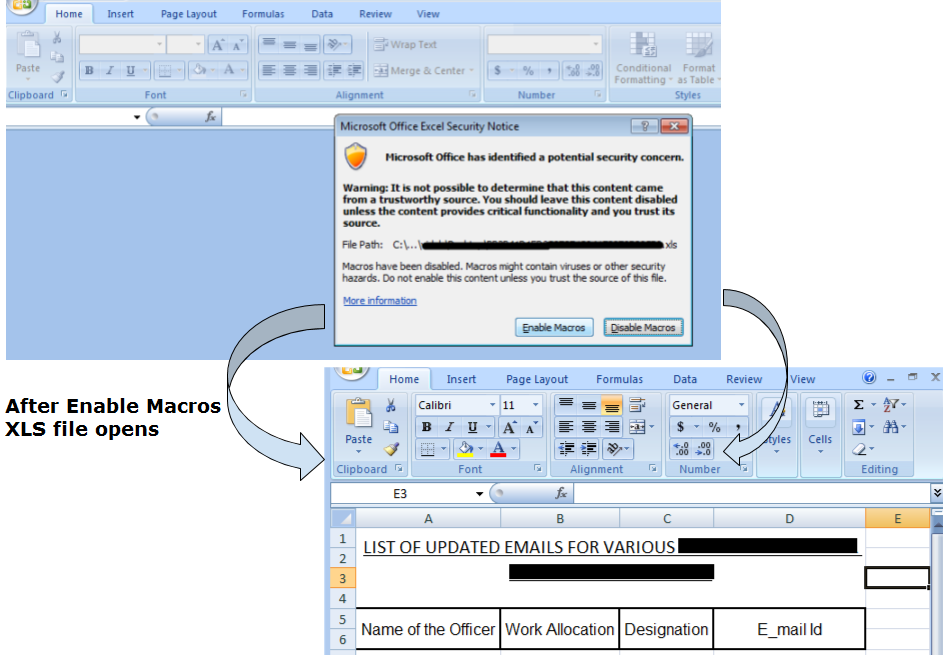
Kielelezo 1. Faili ya XLS (Washa Upeo wa Macro)
Mara tu mtumiaji akibofya kitufe cha "Wezesha Macros", faili ya XLS inafunguliwa kwa kutazamwa. Moja ya viambatisho ambavyo tulichambua zaidi, kilikuwa na fomu mbili za watumiaji zilizo na majina tofauti na moduli yenye msimbo wa chanzo cha jumla iliyopo. Fomu ya kwanza, "WsHAfi Box" ina data katika fomu ya Desimali.
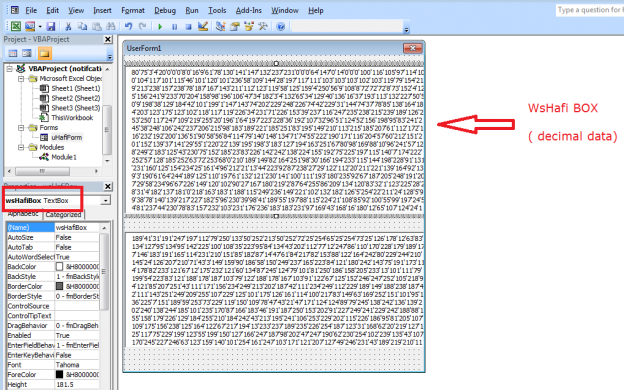
Mchoro 2. Fomu ya "WsHAfi Box" katika jumla
Baada ya kuchanganua zaidi fomu hii, tuligundua kuwa kuchukua nafasi ya apostrofi (') na nafasi kunatupa data fulani katika umbizo la desimali. Tulibadilisha data ya desimali kuwa ASCII ili kupata faili ya Zip. Faili hii ya zip ina upakiaji halisi wa programu hasidi. Hapa kuna picha za skrini za data ya fomu asili, data katika fomu ya desimali na data katika faili ya zip.
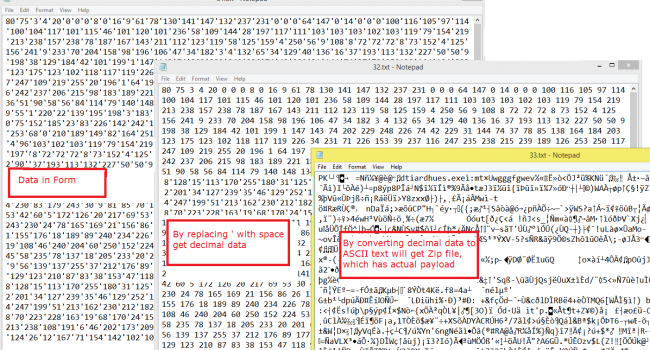
Kielelezo 3. Hatua za kufikia faili ya zip.
Utekelezaji huanza kutoka kwa Module1 kwa kutumia kitendakazi cha Sub userHafizaiLoadr(). Katika fomu ya mtumiaji ya “WsHAfi Box”, huunda kigezo kimoja kinachoitwa ByteArray na kunakili data kutoka kwa fomu ya mtumiaji ya “WsHAfi Box” hadi kigezo hiki ambacho kinatumika zaidi kuunda faili ya zip kwenye folda ya “C:\Users\Documents”.
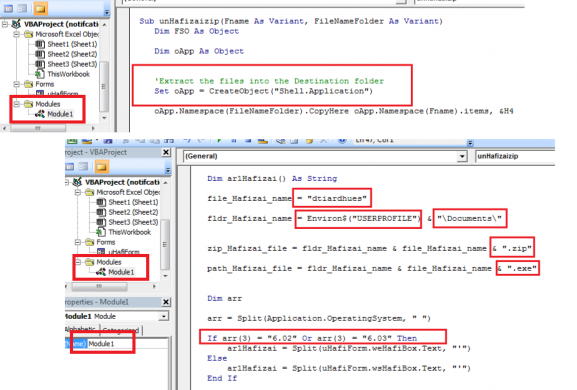
Kielelezo 4. kazi ya mtumiajiHafizaiLoadr().
Kwa kutoa yaliyomo kwenye faili hii ya zip, kipengele cha Sub unHafizaizip() kinatumika. Hatimaye, upakiaji wa malipo ("dtiardhues.exe") unatekelezwa kwa kutumia amri ya Shell.
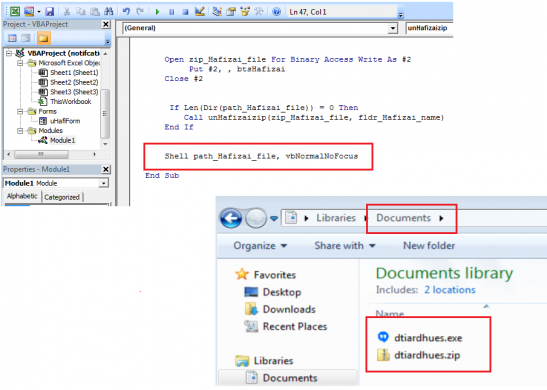
Kielelezo cha 5. Faili inayoweza kutekelezeka yenye Upakiaji wa Malipo imeachwa mahali palipoainishwa awali
Kama tulivyoona, yaliyomo kwenye faili hii inayoweza kutekelezwa ni tofauti kwa matoleo tofauti ya Windows NT (kama 6.1 ni ya Windows 7, 6.2 ni windows 8 na 6.3 ni Windows 8.1). Mzigo wa malipo, dtiardhues.exe, ni trojan ya ufikiaji wa mbali. Hutekelezwa kiotomatiki bila mtumiaji kuingilia kati na kuunganishwa na Seva ya mbali ya CnC. Mara tu mwenyeji wa mwathirika akiunganisha kwenye seva ya CnC, inasubiri amri zaidi kutoka kwake. Tuligundua kuwa seva hii ya CnC inaauni orodha pana ya amri za ukusanyaji wa data na uchujaji wa zamani.
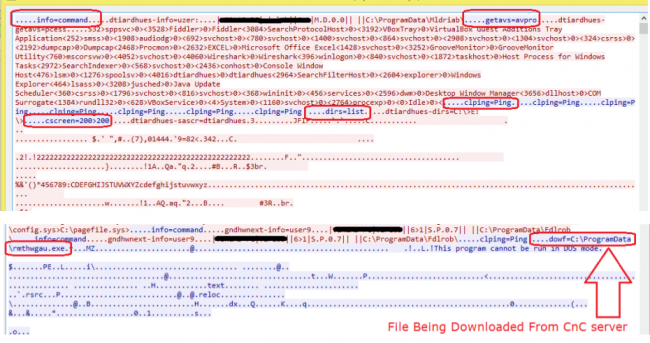
Kielelezo 6. Amri zilizopokelewa kutoka kwa Seva ya CnC
Hapo awali, seva hii ya CnC hukusanya maelezo kutoka kwa seva pangishi mwathiriwa kama vile Jina la Mpangishi, jina la mtumiaji, toleo la Mfumo wa Uendeshaji, IP, Jina la Programu ya AV, kama lipo. n.k. Pia hukusanya taarifa kuhusu michakato ya sasa inayoendeshwa kutoka kwa Mwenyeji wa mwathirika na kisha kumwamuru Mwenyeji wa mwathirika kuchuja data yote iliyokusanywa.
Tulichanganua mawasiliano ya seva ya CnC kupitia Wapangishi tofauti wa waathiriwa na tukaweza kutambua amri zifuatazo zinazotumiwa na utendakazi wake.
| amri | maelezo | amri | maelezo |
| info | inatuma maelezo ya mashine (jina la mwenyeji, mtumiaji, AV). | dirs | tuma orodha ya viendeshi kwenye mfumo |
| kukwama | kuweka muda | cscreen | chukua na utume picha ya skrini |
| fldr | tuma orodha ya folda | wanyama | tafuta faili kwenye diski. |
| filsz | ukubwa wa faili | delta | kufuta faili |
| procl | orodha ya mchakato | runf | endesha faili inayoweza kutekelezwa |
| listf | tafuta faili | faili | exfiltrate faili kwa seva |
| cnls | kufuta utendaji | mwisho | mchakato wa mwisho |
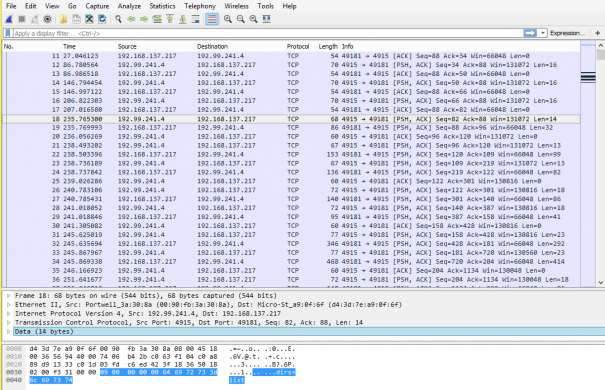
Kielelezo 7. Trafiki ya Mawasiliano ya CnC
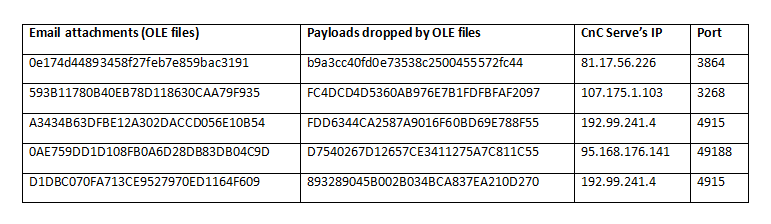
IOC -
Hitimisho:
Ingawa kutambua barua pepe za Spear Phishing si vigumu sana kwa mtumiaji wa mwisho, mtu anaweza kuwa mwangalifu wakati wa kufungua kiambatisho chochote cha barua pepe. Watumiaji wanapaswa kuzingatia mambo yafuatayo kabla ya kufungua kiambatisho chochote cha barua pepe:
- Thibitisha kitambulisho cha barua pepe cha mtumaji
- Usivutiwe na vitu vya bure vilivyotajwa kwenye mada ya barua pepe au mwili
- Usibofye kiungo chochote kutoka kwa bodi ya barua.
- Fungua faili za hati ya Ofisi katika hali ya Kusoma Pekee; usiwezeshe macros kwa chaguo-msingi.
Uponyaji haraka na Seqrite usalama wa biashara suluhisho hulinda watumiaji wake kutokana na viambatisho hivyo vya barua pepe hasidi na pia inaweza kusaidia katika kutambua mawasiliano ya seva ya Amri na Udhibiti ya mbali. Kwa hivyo, kumbuka kusasisha suluhu za usalama kila wakati.
Mtaalam wa Mada:
Prashant Tilekar, Anjali Raut | Maabara ya Usalama ya Uponyaji Haraka



