
kuanzishwa
Mashambulizi ya Ransomware yanaendelea kubadilika kwa kasi ya kutisha, yakiathiri mashirika ya ukubwa wote katika tasnia zote. Wahalifu wa mtandaoni hawategemei tena mbinu rahisi za usimbaji fiche pekee; kampeni za kisasa za Ransomware zinahusisha wizi wa data, ulaghai, harakati za pembeni, na kuvuruga shughuli muhimu. Shambulio moja lililofanikiwa linaweza kusababisha hasara za kifedha, muda wa kutofanya kazi, adhabu za kisheria, na uharibifu wa sifa wa muda mrefu.
Ingawa udhibiti wa usalama wa kinga unabaki kuwa muhimu, mashirika lazima pia yajiandae kwa uwezekano kwamba washambuliaji wanaweza kukiuka ulinzi wao. Hapa ndipo mwitikio mzuri wa matukio unakuwa muhimu. Kuwa na mbinu sahihi za mwitikio wa matukio kwa mashambulizi ya ransomware kunaweza kupunguza kwa kiasi kikubwa athari za shambulio, kuharakisha urejeshaji, na kusaidia mashirika kurejesha shughuli bila usumbufu usio wa lazima.
Blogu hii inachunguza mbinu muhimu za kukabiliana na athari, mtiririko wa kazi wa vitendo, teknolojia, na mikakati ambayo mashirika yanaweza kutumia ili kupunguza uharibifu wakati wa matukio ya ransomware.
Shambulio la Ransomware ni nini?
Shambulio la ransomware ni aina ya shambulio la mtandaoni ambapo wahusika hasidi huficha faili, mifumo, au data muhimu ya shirika na kudai malipo badala ya kurejesha ufikiaji. Makundi ya kisasa ya ransomware mara nyingi huchanganya usimbaji fiche na uchujaji wa data, na kutishia kuvuja taarifa nyeti ikiwa waathiriwa watakataa kulipa.
Mashambulizi ya Ransomware kwa kawaida huanza kupitia sehemu za kawaida za kuingia kama vile barua pepe za ulaghai, vitambulisho vilivyoathiriwa, udhaifu wa programu, vipakuliwa vibaya, au huduma za ufikiaji wa mbali zilizo wazi.
Mchakato wa mashambulizi mara nyingi hufuata mlolongo ufuatao:
Washambuliaji hupata ufikiaji wa awali wa mtandao na kuanzisha uendelevu. Kisha husogea pembeni kwenye mifumo, hutambua mali zenye thamani kubwa, huzima zana za usalama, hutoa taarifa nyeti, na hatimaye husimba faili na mifumo kwa njia fiche kabla ya kudai malipo.
Bila mkakati wa kukabiliana uliopangwa, mashirika yanaweza kujitahidi kudhibiti shambulio hilo na kuzuia uharibifu zaidi.
Kwa Nini Mwitikio wa Haraka wa Matukio Ni Muhimu
Kasi ni mojawapo ya vipengele muhimu zaidi katika mwitikio wa ransomware . Ransomware za kisasa zinaweza kuenea kwa kasi kwenye mitandao, na kuathiri sehemu nyingi za mwisho, seva, mazingira ya wingu, na vifaa vilivyounganishwa ndani ya saa chache.
Kuchelewa kwa majibu kunaweza kusababisha hatari kadhaa:
- Muda wa kutofanya kazi kwa muda mrefu unaweza kuongezeka kwa kiasi kikubwa, na kuathiri tija na mwendelezo wa biashara.
- Taarifa nyeti zinaweza kutolewa na kuvuja hadharani.
- Gharama za urejeshaji zinaweza kuongezeka kutokana na mahitaji ya urejeshaji wa mfumo na athari za kisheria.
- Imani ya wateja na sifa ya chapa inaweza kuharibika.
Mwitikio wa haraka na ulioratibiwa vizuri hupunguza uso wa shambulio na hupunguza umbali ambao washambuliaji wanaweza kuenea ndani ya mazingira. Mbinu bora za kukabiliana na matukio kwa mashambulizi ya ransomware huzingatia kutambua vitisho mapema na kuchukua hatua kwa uamuzi kabla ya uharibifu kuongezeka.
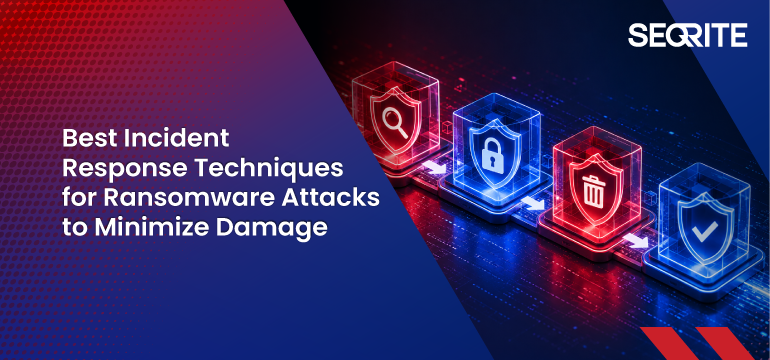
Mbinu Muhimu za Kukabiliana na Matukio
- Kugundua
Ugunduzi wa mapema hutumika kama msingi wa majibu ya ransomware yenye mafanikio. Mashirika yanapaswa kufuatilia mara kwa mara sehemu za mwisho, seva, mitandao, na shughuli za watumiaji ili kubaini tabia zinazotiliwa shaka.
Viashiria vya kugundua kwa kawaida hujumuisha:
- Marekebisho yasiyo ya kawaida ya faili
- Shughuli isiyotarajiwa ya usimbaji fiche
- Tabia isiyo ya kawaida ya mtumiaji
- Majaribio ya kuongeza upendeleo
- Majaribio ya ufikiaji ambayo hayajaidhinishwa
- Mawasiliano ya mtandao yanayotiliwa shaka
Timu za usalama zinapaswa kutekeleza ufuatiliaji wa wakati halisi na uchanganuzi wa kitabia ili kugundua vitisho kabla ya utekelezaji wa programu za ransomware kufikia mifumo muhimu.
- Chombo
Mara tu shughuli za ransomware zinapogunduliwa, udhibiti wa haraka unakuwa muhimu ili kuzuia kuenea zaidi.
Hatua za kuzuia ni pamoja na:
- Kutenganisha vifaa vilivyoambukizwa kutoka kwa mtandao
- Kuzima akaunti za watumiaji zilizoathiriwa
- Kuzuia anwani hasidi za IP
- Kuzuia mwendo wa pembeni
- Kugawanya mifumo iliyoathiriwa
Kutengwa haraka huzuia washambuliaji kufikia mifumo ya ziada na hupunguza athari za biashara.
- Kuondoa
Kuondoa huzingatia kuondoa vitu vyenye madhara na kuondoa mifumo ya kuendelea kwa washambuliaji.
Shughuli zinaweza kujumuisha:
- Kuondoa vipengele vya programu hasidi
- Kufuta faili hasidi
- Kufunga udhaifu uliotumika
- Kufuta vitambulisho vilivyoathiriwa
- Kutumia viraka vya usalama
Kuhakikisha washambuliaji hawaendelezi ufikiaji ni muhimu kabla ya mifumo kurejeshwa.
- Recovery
Urejeshaji unahusisha kurejesha mifumo iliyoathiriwa na kurudisha shughuli za biashara katika hali ya kawaida.
Shughuli za kurejesha ni pamoja na:
- Kurejesha nakala rudufu safi
- Kuthibitisha uadilifu wa mfumo
- Kujaribu programu zilizorejeshwa
- Ufuatiliaji wa shughuli hasidi zinazojirudia
Mashirika yanapaswa kuepuka kuunganisha tena mifumo hadi uthibitisho kamili utakapothibitisha kuwa mazingira ni safi.
Mtiririko wa Majibu ya Hatua kwa Hatua
Mchakato wa majibu uliopangwa husaidia timu kujibu mara kwa mara wakati wa hali zenye shinikizo kubwa.
Hatua ya 1: Tambua tukio
Amua kama shughuli isiyo ya kawaida inaonyesha maambukizi ya ransomware na tathmini upeo na ukali.
Hatua ya 2: Anzisha timu za kukabiliana na matukio
Wajulishe timu za usalama wa ndani, wafanyakazi wa TEHAMA, uongozi, wafanyakazi wa sheria, na wadau husika.
Hatua ya 3: Tenga mifumo iliyoathiriwa
Tenganisha mara moja sehemu za mwisho zilizoambukizwa na seva kutoka kwa mtandao.
Hatua ya 4: Kusanya ushahidi
Kusanya kumbukumbu, picha za mfumo, na taarifa za uchunguzi wa kimatibabu kwa ajili ya uchunguzi.
Hatua ya 5: Ondoa vipengele vibaya
Ondoa programu hasidi, zima ufikiaji wa washambuliaji, na urekebishe udhaifu.
Hatua ya 6: Rejesha mifumo
Rejesha mifumo kwa kutumia nakala rudufu zilizothibitishwa na ufanye upimaji wa uadilifu.
Hatua ya 7: Shughuli za wasifu
Rejesha huduma polepole na uangalie shughuli zisizo za kawaida.
Jinsi ya Kupunguza Uharibifu Wakati wa Shambulio Amilifu
Wakati wa tukio linaloendelea la ransomware, mashirika yanapaswa kuzingatia kupunguza athari huku yakidumisha mwendelezo wa biashara.
- Tenganisha vifaa vilivyoathiriwa mara moja kutoka kwa mitandao ya waya na isiyotumia waya.
- Zima akaunti zilizoathiriwa ili kuzuia ufikiaji usioidhinishwa.
- Epuka kuwasha upya mifumo bila mwongozo kutoka kwa timu za usalama, kwani data muhimu ya uchunguzi wa kimatibabu inaweza kupotea.
- Linda mifumo ya chelezo na uhakikishe kuwa ransomware haijaenea kwenye hazina za chelezo.
- Wasiliana waziwazi na wadau na timu za ndani.
- Kudumisha nyaraka za kina za vitendo vyote vya kukabiliana.
Mashirika pia yanapaswa kuepuka kukimbilia mazungumzo ya fidia bila kuelewa athari za kisheria, uendeshaji, na usalama.
Zana na Teknolojia
Teknolojia za kisasa za usalama zina jukumu muhimu katika kusaidia mbinu za kukabiliana na matukio ya mashambulizi ya ransomware.
- Endpoint Detection and Response (EDR)
Suluhisho za EDR hufuatilia kila mara sehemu za mwisho kwa shughuli zinazotiliwa shaka na hutoa mwonekano wa tabia mbaya. Zinasaidia timu za usalama kutenganisha vifaa vilivyoathiriwa na kuchunguza vitisho.
- Taarifa za Usalama na Usimamizi wa Tukio (SIEM)
Mifumo ya SIEM hukusanya kumbukumbu kutoka kwa mifumo mingi na kuwezesha ufuatiliaji wa pamoja, ugunduzi wa vitisho, na uchunguzi wa matukio.
- Ochestration ya Usalama, Uendeshaji otomatiki, na Majibu (SOAR)
Mifumo ya SOAR huendesha kazi za majibu ya matukio yanayojirudia kiotomatiki na kurahisisha mtiririko wa kazi ili kupunguza muda wa majibu.
- Extended Detection and Response (XDR)
XDR hutoa mwonekano mpana zaidi kwa kuunganisha telemetri ya usalama katika sehemu za mwisho, mitandao, mzigo wa kazi wa wingu, utambulisho, na programu.
Kwa kuunganisha teknolojia hizi, mashirika yanaweza kuharakisha ugunduzi na kuboresha ufanisi wa majibu.
Makosa ya Kawaida ya Kuepukwa
Mashirika mengi bila kukusudia yanazidisha hali za ransomware kupitia makosa yanayoweza kuepukika.
Makosa ya kawaida ni pamoja na:
- Kushindwa kutenganisha mifumo iliyoambukizwa haraka
- Kupuuza taratibu za upimaji mbadala
- Kupuuza ishara za tahadhari za mapema
- Kutegemea tu michakato ya uchunguzi wa mikono
- Kulipa fidia bila kuelewa matokeo
- Mawasiliano duni miongoni mwa timu za kukabiliana na hali
- Ukosefu wa nyaraka za tukio
Kuepuka makosa haya kunaweza kuboresha kwa kiasi kikubwa matokeo ya kupona.
Kujenga Mpango wa Kukabiliana na Matukio
Mpango wa kukabiliana na matukio hutoa mfumo uliofafanuliwa awali wa kusimamia matukio ya programu za ukombozi.
Mpango imara unapaswa kufafanua:
- Majukumu na majukumu
- Taratibu za mawasiliano
- Michakato ya kuongezeka
- Mikakati ya kuzuia
- Taratibu za kupona
- Sera za chelezo
- Taarifa za mawasiliano za wahusika wengine
- Mahitaji ya kuripoti kisheria
Mashirika yanapaswa kufanya mazoezi ya mezani mara kwa mara na matukio ya kuiga ya ransomware ili kujaribu utayari na kutambua mapengo.
Utayari huhakikisha timu zinaweza kujibu kwa ufanisi chini ya shinikizo.
Mapitio na Uboreshaji wa Baada ya Tukio
Urejeshaji hauishi mara tu mifumo inaporejeshwa. Mashirika yanapaswa kufanya mapitio ya kina baada ya tukio ili kuelewa kilichotokea na kuimarisha ulinzi.
Shughuli za baada ya tukio zinapaswa kujumuisha:
- Kuchambua ratiba za mashambulizi
- Utambuzi wa sababu za mizizi
- Kutathmini ufanisi wa majibu
- Kusasisha vidhibiti vya usalama
- Kuboresha uwezo wa ufuatiliaji
- Kuimarisha programu za uelewa wa wafanyakazi
- Kuimarisha nyaraka za majibu
Kila tukio hutoa maarifa muhimu ambayo yanaweza kuboresha ustahimilivu wa siku zijazo.
Hitimisho
Mashambulizi ya Ransomware yamekuwa ya kisasa zaidi, na kufanya maandalizi ya haraka na majibu yenye ufanisi kuwa muhimu zaidi kuliko hapo awali. Mashirika yanayotekeleza mbinu kali za kukabiliana na matukio kwa mashambulizi ya Ransomware yanaweza kupunguza kwa kiasi kikubwa usumbufu wa uendeshaji, athari za kifedha, na muda wa kurejesha.
Mkakati wa kukabiliana na majanga wenye mafanikio unachanganya ugunduzi wa mapema, udhibiti wa haraka, uondoaji bora, michakato ya urejeshaji inayoaminika, na uboreshaji endelevu. Kwa kuungwa mkono na teknolojia za hali ya juu za usalama na mpango uliofafanuliwa vizuri wa kukabiliana na matukio, biashara zinaweza kupunguza uharibifu na kuimarisha ustahimilivu dhidi ya vitisho vya siku zijazo.
Jinsi Seqrite Inaweza Kusaidia
Kadri vitisho vya ransomware vinavyoendelea kubadilika, mashirika yanahitaji uwezo wa hali ya juu wa usalama na mikakati imara ya urejeshaji ili kupunguza usumbufu wa uendeshaji. Seqrite husaidia biashara kuimarisha ulinzi wao wa ransomware na utayari wa kurejesha data kupitia uwezo jumuishi wa usalama, ikiwa ni pamoja na ugunduzi wa vitisho vya hali ya juu, EDR, XDR, ufuatiliaji wa wakati halisi, threat intelmifumo ya kukabiliana kiotomatiki na ya ulinzi inayowezesha utambuzi wa haraka, udhibiti, na urekebishaji wa vitisho. Urejeshaji wa Ransomware-kama-Huduma (RaaS) uwezo unaowezesha urejesho wa haraka na mwendelezo wa biashara, mashirika yanaweza kuboresha ustahimilivu, kupunguza muda wa kutofanya kazi, na kupunguza athari za jumla za matukio ya ransomware.