kuanzishwa
Seqrite Hivi majuzi maabara ilitambua kampeni ya usambazaji wa programu hasidi ambayo ilitumia vibaya uaminifu wa taasisi za serikali ili kuongeza viwango vya mafanikio ya maambukizi. Wahusika wa vitisho waliiga idara halali za serikali na kusambaza barua pepe hasidi zilizofichwa kama arifa rasmi zinazohusiana na kodi, marejesho ya pesa, mahitaji ya kufuata sheria, na masuala ya udhibiti. Kwa kutumia chapa ya serikali inayotambulika, uharaka, na motisha za kifedha, kampeni hiyo iliundwa ili kuwashawishi wapokeaji kufungua viambatisho hasidi au kuingiliana na maudhui yaliyopachikwa. Shughuli hii inaangazia ufanisi unaoendelea wa mbinu za uhandisi wa kijamii zenye mada ya serikali katika kuwezesha utoaji wa programu hasidi na kuathiri watumiaji walengwa.
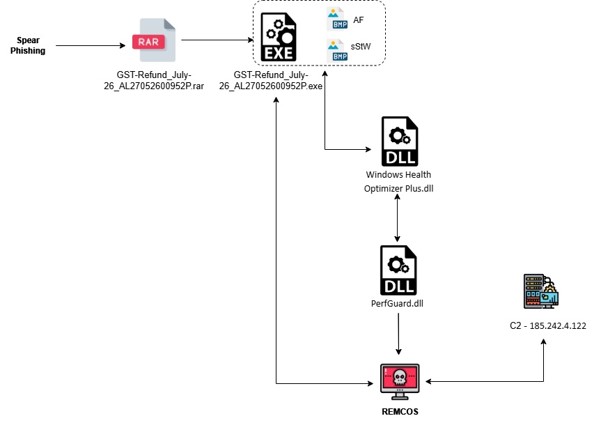
Chain ya Kuambukiza:
Matokeo ya Awali kuhusu Kampeni:
Kampeni ya kisasa ya ulaghai inayolenga biashara na walipa kodi wa India imeonekana ikitumia mandhari zinazohusiana na GST kusambaza programu hasidi. Kwa mara ya kwanza iligunduliwa kwenye VirusTotal mnamo Julai 06, 2026, kampeni hiyo inaiga mawasiliano halali ya serikali na hutumia vivutio vinavyohusiana na kodi ili kuongeza mwingiliano wa watumiaji. Watendaji wa vitisho hutumia hati na majina ya faili yanayoshawishi ambayo yanafanana kwa karibu na arifa rasmi za GST, na kufanya iwe vigumu kwa wapokeaji kutofautisha maudhui hasidi na mawasiliano halali ya serikali. Lengo kuu la kampeni hiyo linaonekana kuwa utumaji programu hasidi na wizi wa taarifa nyeti, ikiangazia matumizi mabaya ya mbinu za uhandisi wa kijamii zenye mada ya serikali ili kulenga mfumo ikolojia wa kifedha na kodi wa India.
Barua ya awali:
Katika kisa kilichochambuliwa, mhusika wa vitisho alisambaza barua pepe ya ulaghai iliyoidanganya miundombinu ya GST (Ushuru wa Bidhaa na Huduma) ya Serikali ya India. Barua pepe hiyo ilitoka kwenye anwani ya donotreply.@gst.gov.in na kutumia mstari wa mada "Maombi ya Kurejeshewa Fedha GST RFD-01 yaliyowasilishwa kupitia ARN AL27052600952P". Ujumbe huo uliundwa ili kuonekana kama arifa rasmi ya kurejeshewa pesa ya GST, ikijaribu kuwashawishi wapokeaji kwamba ombi la kurejeshewa pesa lilikuwa limeshughulikiwa au lilihitaji kukaguliwa. Ili kuongeza uaminifu, barua pepe hiyo ilijumuisha kiambatisho cha kumbukumbu kinachoitwa GST-Refund_July-26_AL27052600952P.rar, ambacho kilirejelea Nambari ile ile ya Marejeleo ya Maombi (ARN) iliyomo kwenye mstari wa mada. Matumizi ya vitambulisho vinavyolingana katika maudhui na kiambatisho cha barua pepe ni mbinu ya kawaida ya uhandisi wa kijamii iliyoundwa ili kuimarisha uhalali na kupunguza tuhuma.
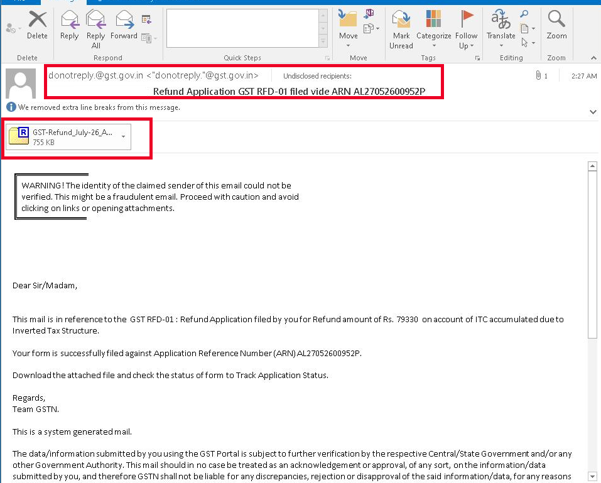
Mchoro: Barua pepe
Uchambuzi wa Kiufundi:
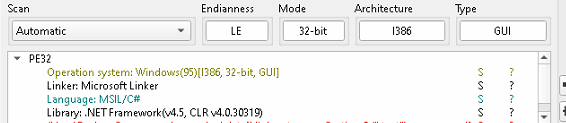
Baada ya kutolewa, kumbukumbu ilikuwa na faili inayoweza kutekelezwa inayojifanya kuwa hati au programu inayohusiana na kurejeshewa pesa ya GST. Uchunguzi wa awali ulionyesha kuwa mzigo wa malipo ni mfumo unaoweza kutekelezwa unaotegemea .NET, ikionyesha kuwa ulitengenezwa kwa kutumia mfumo wa Microsoft .NET. Watendaji wa vitisho mara nyingi hutumia jozi za .NET kwa sababu ni rahisi kutengeneza, husaidia utumaji wa haraka wa utendaji hasidi, na mara nyingi hujumuisha mifumo ya kuficha ambayo inachanganya uchanganuzi tuli. Mfumo unaoweza kutekelezwa hutumika kama mzigo wa msingi hasidi unaotolewa kupitia kampeni ya ulaghai na unawakilisha hatua inayofuata ya mnyororo wa mashambulizi kufuatia mwingiliano mzuri wa mtumiaji na kiambatisho.

Uchambuzi wa kitendakazi kilichotolewa ulibaini kuwa ni mfumo wa jozi unaotegemea Mfumo wa Microsoft .NET. Tofauti na faili asilia za Windows Portable Executable (PE) zilizokusanywa moja kwa moja kwenye msimbo wa mashine, programu za .NET zina msimbo wa Lugha ya Kati unaotekelezwa na Muda wa Matumizi wa Lugha ya Kawaida.
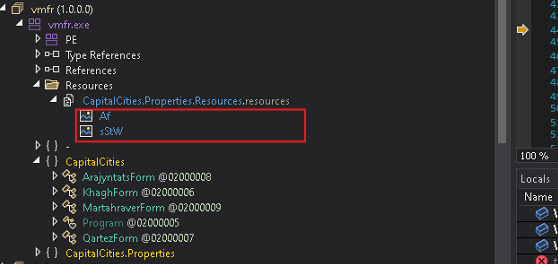
Uchambuzi huanza na mfumo wa binary wa .NET ambao una bitimapu (AF) iliyopachikwa kwenye rasilimali zake. Badala ya kuhifadhi mzigo wa awamu inayofuata kama rasilimali ya kawaida ya DLL, mwandishi huificha ndani ya picha kwa kusimba baiti za mzigo wa malipo kwenye thamani za RGB za pikseli za bitimapu.
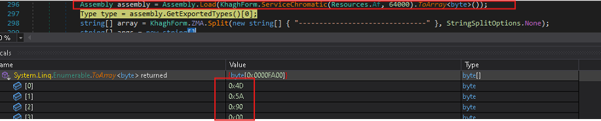
Programu inapoanza, huita kitendakazi cha ServiceChromatic(), na kupitisha biti iliyopachikwa kama ingizo. Ingawa kitendakazi kina idadi kubwa ya msimbo taka unaoficha, kusudi lake halisi ni rahisi: hupitia biti katika mpangilio wa safu-kuu, husoma thamani Nyekundu, Kijani, na Bluu kutoka kwa kila pikseli, na huunda upya mkondo wa baiti asili. Kitendakazi huondoa baiti 64,000 za kwanza kutoka kwenye picha na kuzirudisha kama baiti[].
Safu ya baiti iliyorejeshwa hupitishwa moja kwa moja kwenye Assembly.Load(), na kusababisha mkusanyiko wa .NET uliofichwa kupakiwa kabisa kutoka kwenye kumbukumbu bila kuandikwa kwenye diski. Katika sampuli hii, mzigo uliotolewa ni mkusanyiko wa hatua inayofuata, Windows Health Optimizer Plus.dll, ambao baadaye hutekelezwa kupitia uakisi.
Uchambuzi wa Kipakiaji cha Hatua ya Pili:
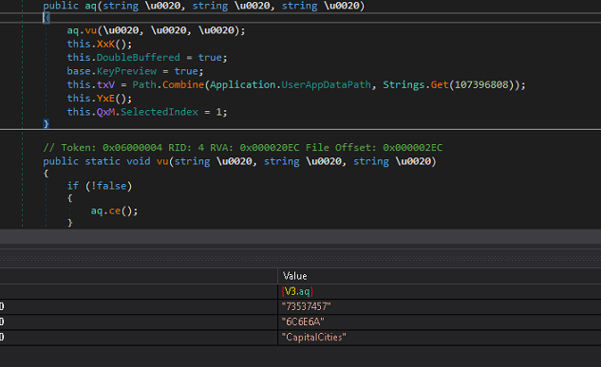
Kufuatia uondoaji uliofanikiwa na upakiaji wa ndani ya kumbukumbu wa kipakiaji cha hatua ya pili, Windows Health Optimizer Plus.dll , programu hasidi huita mbinu v3.aq() yenye vigezo vitatu: v3.aq(“73537457”, “6C6E6A”, “CapitalCities”). Hoja mbili za kwanza ni nyuzi zilizosimbwa kwa heksadesimali. Zinapobadilishwa kutoka heksadesimali hadi ASCII, 73537457 hubadilika kuwa “sStW”, na 6C6E6A hubadilika kuwa “inj” . Nyuzi hizi zilizosimbwa baadaye hutumiwa na mkusanyiko wa hatua ya pili kama vitambulisho vya amri au operesheni. Thamani zao zinaonyesha kuwa programu hasidi huelekeza hatua inayofuata kusindika mzigo wa bitmap uliopachikwa (sStW) na kufanya operesheni inayohusiana na sindano (inj), ikidokeza kwamba vigezo hivi hutumika kama maagizo ya utekelezaji yanayodhibiti tabia ya mzigo wa malipo wa hatua inayofuata.
Uchimbaji wa Mizigo Uliotegemea Bitimapu:
Kisha hutumia mbinu ya uchimbaji wa mzigo wa malipo inayotegemea bitmap kwa kutumia vibaya hifadhi ya pikseli kuficha data iliyopachikwa. Badala ya kutumia picha kwa maudhui ya kuona pekee, inasoma thamani ghafi za ARGB za pikseli za kila mmoja na kuunda upya mzigo wa malipo wa binary uliofichwa kutoka kwa mkondo wa baiti uliotolewa. Bitmap hufanya kazi vizuri kama kibebaji cha data iliyofichwa, ikiruhusu mzigo wa malipo kubaki umefichwa ndani ya umbizo la picha halali.
Mzigo wa malipo uliotolewa huchakatwa kupitia utaratibu maalum wa usimbaji fiche unaotegemea XOR, ambapo kigezo cha mfuatano kilichotolewa hubadilishwa kuwa baiti za UTF-16 Big Endian na kutumika kama nyenzo muhimu ya XOR pamoja na thamani ya ziada inayotokana na bafa iliyosimbwa kwa njia fiche. Baada ya usimbaji fiche, mzigo wa malipo hujengwa upya moja kwa moja kwenye kumbukumbu, na kufichua perfgurd.dll. Programu hasidi hupakia DLL kutoka kwa uwakilishi wake uliosimbwa bila kuiandika kwenye diski, na kuwezesha mnyororo wa utekelezaji usio na faili ambao hupunguza fursa za kugundua.
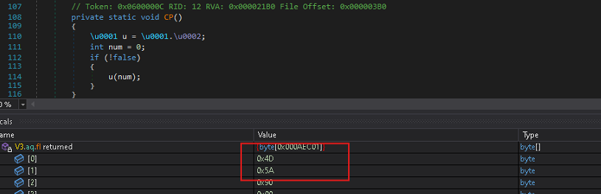
Uchambuzi wa Kipakiaji cha Hatua ya Tatu – perfgurd.dll
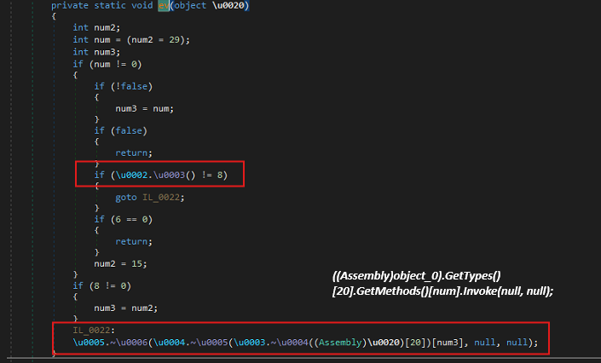
Mbinu iliyo hapa chini hufanya kazi kama kifungashio cha utekelezaji kinachobadilika ambacho huita mbinu maalum kutoka kwa mkusanyiko uliopakiwa bila kurejelea jina lake moja kwa moja. Kwanza huanzisha nambari ya kigezo hadi 29, lakini ikiwa mchakato unaendelea katika mazingira ya biti 64 (IntPtr.Size == 8), hubadilisha thamani hadi 15. Uteuzi huu wa masharti unaonyesha kwamba mkusanyiko una mbinu tofauti za njia za utekelezaji wa biti 32 na biti 64.
Kigezo cha kitu_0 kinatarajiwa kuwa kitu cha .NET Assembly kilichopakiwa. Msimbo hurejesha aina zote ndani ya kusanyiko kwa kutumia GetTypes(), huchagua aina kwenye faharasa 20, na kisha hurejesha mbinu zake kwa kutumia GetMethods(). Kulingana na usanifu wa mfumo, huchagua mbinu yoyote 29 au mbinu 15 kutoka kwa aina hiyo na kuiomba kwa kutumia uakisi kupitia Invoke(null, null).
Kwa sababu hoja zote mbili za Invoke() hazitumiki, mbinu inayolengwa inatarajiwa kuwa mbinu tuli ambayo haikubali vigezo vyovyote. Mbinu hii inaruhusu programu hasidi kuficha jina halisi la mbinu na mtiririko wa utekelezaji kutoka kwa zana za uchambuzi tuli, kwani utekelezaji unategemea kabisa faharasa za safu badala ya vitambulisho dhahiri. Kwa vitendo, chaguo hili la kazi hutumika kama kisambazaji kinachohamisha utekelezaji hadi hatua inayofuata ya programu hasidi, huku mbinu iliyochaguliwa ikiwezekana kuwa na utendaji kazi wa msingi hasidi au utaratibu wa kuanzisha mzigo.
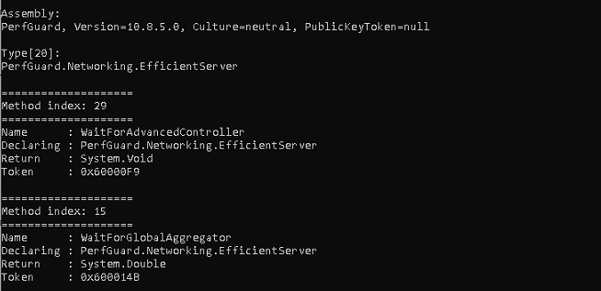
Kulingana na usanifu wa mfumo wa mwathiriwa, programu hasidi hutumia moja ya mbinu mbili kutoka kwa darasa la PerfGuard.Networking.EfficientServer ndani ya perfgurd.dll. Kwa mifumo ya biti 32, mbinu katika faharasa ya 29, WaitForAdvancedController(), inatekelezwa, huku kwenye mifumo ya biti 64, mbinu katika faharasa ya 15, WaitForGlobalAggregator(), ikitumika. Kama inavyoonyeshwa hapa chini, programu hasidi hutumia faharasa za mbinu badala ya majina dhahiri ya mbinu wakati wa utekelezaji, mbinu ambayo husaidia kuficha mtiririko wa utekelezaji na kutatanisha uchanganuzi tuli.
Kipakiaji kwanza huangalia kama mchakato unaendelea na haki za kiutawala. Ikiwa ufikiaji ulioinuliwa haupatikani, hutumia cmstp.exe, shirika halali la Windows, ili kuanzisha mchakato mkuu na haki za juu. Kwa kutumia vibaya mfumo huu wa binary unaoaminika, programu hasidi hujaribu kukwepa vikwazo vya kawaida vya utekelezaji na kuendelea na utekelezaji chini ya muktadha wa kiutawala.
Ili kubaini uendelevu, programu hasidi huunda nakala yake katika C:\Users\admin\AppData\Roaming yenye jina la faili RVKLmPcYcNO.exe, kama inavyoonyeshwa kwenye mchoro ulio hapa chini. Kisha hutoa hati ya PowerShell (.ps1) katika saraka ya muda, ambayo inawajibika kwa kuzindua programu inayoweza kutekelezwa iliyonakiliwa katika hali iliyofichwa, na hivyo kupunguza mwonekano wake kwa mtumiaji. Ili kuhakikisha utekelezaji otomatiki baada ya kuingia kwa mtumiaji, programu hasidi huunda ingizo la usajili wa Run chini ya HKCU\Software\Microsoft\Windows\CurrentVersion\Run linaloelekeza kwenye hati ya PowerShell. Matokeo yake, hati ya PowerShell hutekelezwa wakati wowote mtumiaji anapoingia, ambayo nayo huzindua programu hasidi inayoweza kutekelezwa iliyonakiliwa na kudumisha uendelevu katika kuwasha upya mfumo.
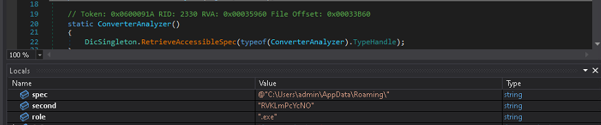
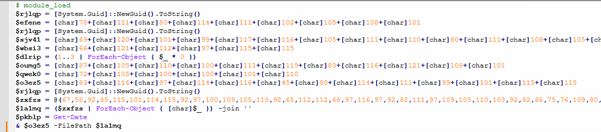
Kipakiaji cha hatua ya tatu huondoa usimbaji fiche na kuunda upya mzigo wa mwisho wa malipo moja kwa moja ndani ya kumbukumbu yake ya mchakato. Baada ya kuondoa usimbaji fiche, mzigo uliorejeshwa hupakiwa na kutekelezwa kutoka kwa muktadha wa mchakato uliopo, kuepuka hitaji la kuzindua mchakato tofauti unaoweza kutekelezwa. Mbinu hii ya utekelezaji wa ndani ya kumbukumbu husaidia kupunguza mabaki ya mfumo wa faili na kuboresha usiri wa utekelezaji wa mzigo wa malipo. Mzigo wa malipo ulioondolewa usimbaji fiche unaotolewa wakati wa uchambuzi umeonyeshwa hapa chini.
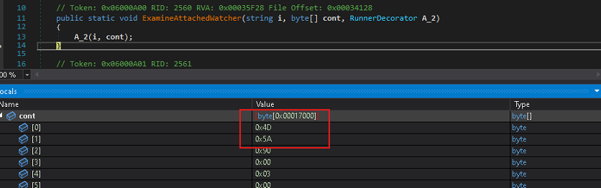
Mzigo wa Mwisho Kuhamishwa - Remcos RAT
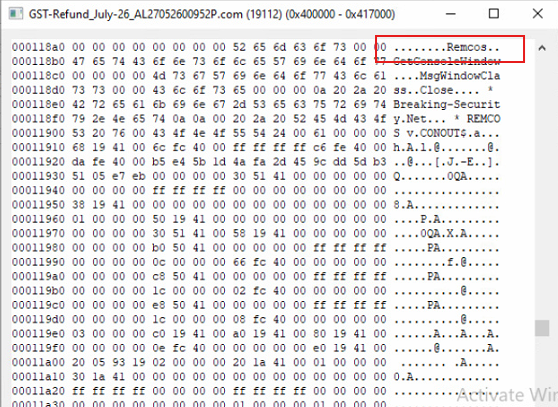
Uchambuzi wa hatua ya mwisho ulibaini kuwa programu hasidi hatimaye hutumia Remcos RAT (Remote Access Trojan). Remcos ni zana ya usimamizi wa mbali inayopatikana kibiashara ambayo mara nyingi hutumiwa vibaya na wahusika wa vitisho ili kuanzisha ufikiaji endelevu wa mifumo iliyoathiriwa.
Usanifu wa vipakiaji vya hatua nyingi unaoonekana katika kampeni hii umeundwa kuficha mzigo wa mwisho na ugumu wa kugundua. Vipakiaji vya awali vinavyoweza kutekelezwa, Windows Health Optimizer Plus.dll, na perfgurd.dll kwa pamoja hufanya kazi kama vipakiaji vilivyopangwa ambavyo huondoa, huunda upya, na kutekeleza Remcos kikamilifu katika kumbukumbu.
Mara tu baada ya kutekelezwa, Remcos humpa mshambuliaji udhibiti mkubwa juu ya mwenyeji aliyeathiriwa.
Uwezo wa Remcos:
Sampuli iliyochambuliwa hutoa uwezo unaohusishwa kwa kawaida na Remcos RAT, ikiwa ni pamoja na:
- Utekelezaji wa amri ya mbali.
- Pakia na kupakua faili.
- Usimamizi wa mfumo wa faili.
- Uwekaji wa vitufe na ufuatiliaji wa vibonye.
- Uvunaji wa hati miliki.
- Upelelezi wa mfumo.
- Udhibiti wa michakato na huduma.
- Marekebisho ya Usajili.
- Uanzishwaji wa kudumu.
- Kukamata picha ya skrini.
- Utendaji wa kompyuta ya mezani kwa mbali.
- Ufuatiliaji wa shughuli za mtumiaji.
- Mkusanyiko wa taarifa za mfumo na mtandao.
- Mawasiliano na miundombinu ya Amri na Udhibiti (C2) inayodhibitiwa na mshambuliaji.
- Usambazaji wa mizigo ya ziada.
Uwezo huu huwawezesha watendaji wa vitisho kudumisha ufikiaji wa muda mrefu, kufuatilia shughuli za waathiriwa, kuiba taarifa nyeti, na kufanya shughuli zaidi baada ya maelewano.
Hitimisho:
Kampeni hii inawakilisha operesheni tata ya ulaghai yenye mada ya GST iliyoundwa kutoa Remcos RAT kupitia mfumo wa programu hasidi wa .NET wa hatua nyingi. Shambulio linaanza na arifa ya ulaghai ya kurejeshewa pesa ya GST ambayo hutumia chapa ya Serikali ya India na mada zinazohusiana na kodi ili kuongeza uaminifu wa mtumiaji na kuhimiza utekelezaji wa kiambatisho hasidi.
Uchambuzi wa miundombinu ulibaini vikoa vingi vilivyo nasibu chini ya aofmokighoig.hath.network vinavyolenga miundombinu inayohusiana na shughuli za amri na udhibiti wa Remcos RAT. Matumizi ya huduma za DNS zinazobadilika, ikiwa ni pamoja na hath.network na synology.me , pamoja na miundombinu inayozunguka inayoshikiliwa na M247 Europe SRL, yanaendana na shughuli za programu hasidi za bidhaa na uhalifu wa mtandaoni unaosababishwa na kifedha. Ulaghai wa kurejeshewa pesa wa GST unaonyesha zaidi kuwalenga watumiaji na mashirika ya India kwa makusudi. Ingawa viashiria vinavyopatikana vinaunga mkono ushirikishwaji wa kundi la kampeni ya uhalifu wa mtandao inayoendelea, ushahidi wa sasa hautoshi kuhusisha shughuli hiyo kwa ujasiri na mhusika yeyote wa vitisho anayefuatiliwa hadharani. Kulingana na miundombinu iliyoonekana, sifa za programu hasidi, na ulengaji, kampeni hiyo inakadiriwa kuendeshwa na mwendeshaji wa Remcos anayelenga India au Dalali wa Ufikiaji wa Awali anayetumia miundombinu ya DNS inayobadilika inayoweza kutupwa.
Kwa ujumla, mchanganyiko wa ufikiaji wa awali unaotegemea ulaghai, vipakiaji vya .NET vilivyopangwa, ufichaji wa mzigo unaotegemea bitmap, utekelezaji usio na faili, na miundombinu thabiti ya amri na udhibiti inaonyesha juhudi za makusudi za kukwepa udhibiti wa usalama huku ikianzisha ufikiaji endelevu na usioidhinishwa kwa mifumo ya waathiriwa. Kampeni hii inaonyesha mageuzi yanayoendelea ya mbinu za utoaji wa programu hasidi za bidhaa na inaangazia ufanisi wa minyororo ya maambukizi katika kuwezesha wizi wa sifa, ufikiaji wa mbali, na shughuli pana za baada ya maelewano.
Seqrite Upimaji:
Trojan.Agent
Trojan.AgentCiR
Trojan.LoaderCiR
Trojan.Mauvaise.SL1
IOC:
| 3757dccb2adae65ccdf8d5e5c948b927 | Eml |
| 07d7d21c2c0920d198efb9ea54900a80 | GST-Refund_Julai-26_AL27052600952P.rar |
| 20476F3A51DFDDF3DC0603FC7858D894 | GST-Refund_Julai-26_AL27052600952P.com |
| 7842D12D9E37C75076133BE5B9904CB2 | Kiboreshaji cha Afya cha Windows Plus.dll |
| CC34D9760394104AD47877A0D57E9C63 | PerfGuard.dll |
| 2a34bdd25b404737ee5d3b52bf0b3b70 | RemcosRAT |
C2:
185.242.4.122
MITER ATT&CK:
| Mbinu | Mbinu Zilizopangwa |
| Ufikiaji wa Awali | T1566.001 |
| Utekelezaji | T1204.002, T1059.001, T1129 |
| Kuendelea | T1547.001, T1036 |
| Upendeleo kuongezeka | T1548.002 |
| Ukwepaji wa Ulinzi | T1027, T1027.013, T1140, T1218.003, T1620, T1055 |
| Ufikiaji wa Kitambulisho | T1056.001, T1555 |
| Discovery | T1082, T1016, T1057, T1083 |
| mkusanyiko | T1113, T1005, T1039 |
| Amri na Kudhibiti | T1071.001, T1105 |
| Harakati ya baadaye | T1021 |
| Athari | T1489 |
waandishi:
Vaibhav Billade
Rumana Siddiqui