

Kwa kawaida, programu ya kukomboa itadai pesa au cryptocurrency baada ya kufunga kompyuta au simu yako au kusimba data yake kwa njia fiche. Lakini, Maabara ya Usalama ya Uponyaji Haraka imeona programu ya ukombozi ya Android inayodai kadi za zawadi za iTunes baada ya kufunga kifaa kilichoambukizwa. Kadi hizi za zawadi zinaweza kuuzwa kwenye tovuti za mnada, mitandao ya kijamii au kwenye wavuti giza.
Vector ya maambukizi
Kifaa chako cha Android kinaweza kuambukizwa na programu hii ya ukombozi ikiwa utapakua programu hasidi (ambayo huenda kwa jina la 'Porn Hub') kwenye maduka ya programu za watu wengine au kwa kupokea programu kupitia njia za kielektroniki za uhamishaji (Bluetooth, barua pepe, tovuti za kushiriki faili, n.k.)
Uchambuzi wa programu ya Porn Hub ransomware
AppName: Porn Hub
Jina la kifurushi: com.pornhub_tools
MD5: 9fadc90562ce6e275eb6db8e6ca6ddad
Ukubwa: 39KB
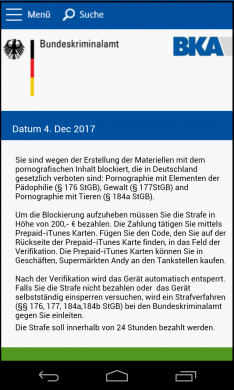
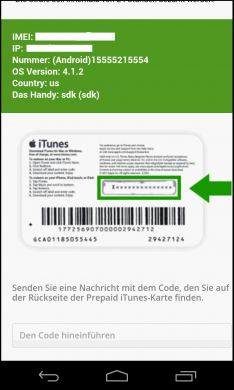
Baada ya programu ya kukomboa kuzima kifaa chako, huonyesha noti ya fidia ambapo inadai fidia ya kadi ya zawadi ya iTunes yenye thamani ya $200 kama adhabu ya kutazama ponografia ya watoto. URL inaonyeshwa kwenye noti ya fidia (mtini 1). Hii hutokea ikiwa kifaa chako kimeunganishwa kwenye Mtandao.
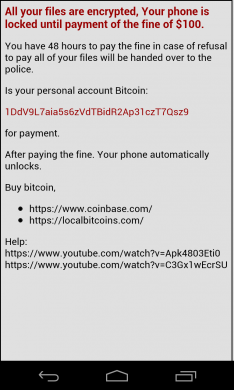
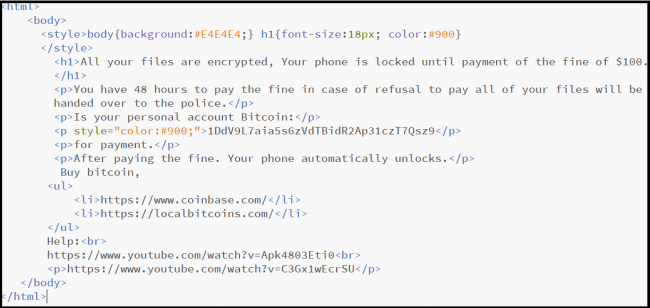
Ikiwa kifaa chako hakijaunganishwa kwenye Mtandao, noti ya fidia inaonyesha ujumbe tofauti. Katika hili, inasema kwamba faili zako zote zimesimbwa kwa njia fiche na kwamba lazima ulipe fidia ya thamani ya $100 ya Bitcoins ili kufungua kifaa na kusimbua data (mtini 2).
Katika uchanganuzi wetu, hata hivyo, hatukupata matukio yoyote ambapo data ya kifaa kilichoambukizwa imesimbwa kwa njia fiche na programu hii ya ukombozi. Zaidi ya hayo, programu hasidi ('Porn Hub') haina msimbo wowote wa usimbaji. Hii inamaanisha kuwa unaweza kupata maelezo yako ya kibinafsi kwa kuunganisha kifaa kwenye Kompyuta yako.
Uchambuzi wa Kiufundi
Tulipojaribu kufungua programu hasidi, ilituomba kuwezesha haki za Msimamizi wa Kifaa. Tulichagua 'ghairi' lakini programu iliendelea kurudia shughuli sawa hadi tulipochagua chaguo la 'amilisha'.
Mara baada ya kuanzishwa, programu iliangalia ikiwa kifaa kimeunganishwa kwenye Mtandao. Kifaa kilipokuwa mtandaoni, programu ilikusanya data ya kifaa kama vile kitambulisho cha kifaa na opereta wa sim. Data hii ilitumwa kwa URL fulani (HTTP://******.w*n//private/tuk_tuk.php) ambayo hupakia ukurasa wa wavuti unaodai kadi ya zawadi ya iTunes (mtini 1). Na wakati kifaa kilikuwa nje ya mtandao, programu ilipakia ukurasa wa HTML unaodai Bitcoins (mtini 2).
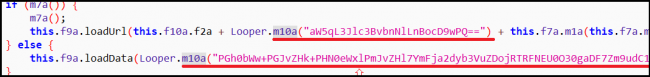
Hapa, URL na maudhui ya ukurasa wa HTML yamesimbwa kwa njia fiche kwa kutumia Base64. Mifuatano iliyosimbwa ya Base64 imeamuliwa kama inavyoonyeshwa kwenye mtini 4.

Uchambuzi wa programu bandia ya Dropbox ransomware
Jina la Programu: Dropbox
Jina la kifurushi: com.example.testlock
MD5: 17bc088027d2f3f71a74beed3a9c715
Ukubwa: 415KB
Maabara ya Usalama ya Uponyaji Haraka imepata programu nyingine hasidi inayoficha programu ya kukomboa ambayo inadai kadi za zawadi za iTunes kama fidia. Programu hii hutumia ikoni ya Dropbox (huduma maarufu ya kuweka faili). Tulipofungua programu hii, ilituomba kuwezesha haki za Msimamizi wa Kifaa (mtini 6), kama tu programu tuliyojadili awali.
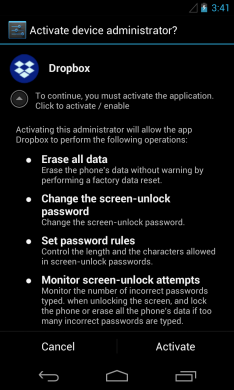
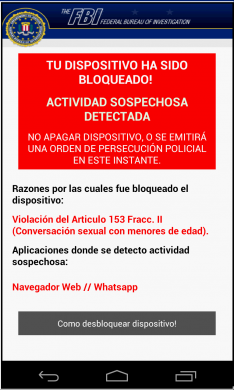
Mara baada ya kuanzishwa, programu ya kukomboa huonyesha noti ya fidia inayodai kuwa kifaa hicho kimefungwa na Ofisi ya Shirikisho ya Upelelezi (FBI) kama adhabu ya kutazama ponografia ya watoto. Ili kufungua kifaa, kadi ya zawadi ya iTunes yenye thamani ya $25 inapaswa kulipwa ndani ya saa 72 (mtini 7).
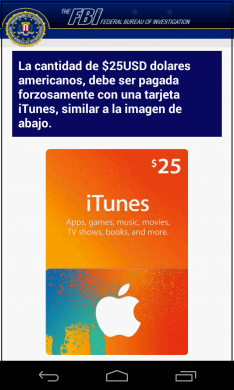
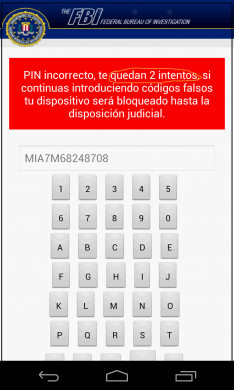
Noti ya fidia inamtaka mtumiaji kuweka msimbo wa kadi ya zawadi ya iTunes ya thamani inayodaiwa. Ikiwa mtumiaji ataingiza msimbo usio sahihi, ujumbe unaonyeshwa ukisema kwamba mtumiaji sasa amesalia na majaribio 2 tu baada ya hapo kifaa kitafungwa kabisa (Mchoro 8).
Katika uchanganuzi wetu, hata hivyo, tuligundua kuwa onyo hilo ni ghushi na linaonyeshwa tu kutishia mtumiaji kulipa fidia.
Seqrite Kugundua
Seqrite hugundua kwa mafanikio programu hizi zote mbili za ransomware kama Android.Locker.Aa54f na Android.Locker.Aa550.
Inapendekezwa sana usilipe fidia yoyote kwa sababu hakuna hakikisho kwamba utarejeshewa faili zako au kifaa chako kitafunguliwa hata baada ya kulipa fidia.
Jinsi ya kukaa salama kutoka kwa Android ransomware
- Kabla ya kupakua programu yoyote (hata kutoka Google Play), thibitisha chanzo chake. Angalia tovuti ya msanidi programu na hakiki kwenye programu.
- Epuka kupakua programu kutoka kwa maduka ya programu za watu wengine. Programu nyingi zilizoambukizwa na programu hasidi zinapatikana kwenye maduka haya. Pakua programu kutoka kwa maduka rasmi ya programu kama vile Google Play pekee.
- Weka 'Vyanzo Visivyojulikana' vikiwa vimezimwa kila wakati. Kuwasha chaguo hili huruhusu usakinishaji wa programu kutoka kwa vyanzo visivyojulikana (wahusika wengine). Kwenye kifaa chako, nenda kwa Mazingira > Usalama > angalia Vyanzo Visivyojulikana > Lemaza
- Sakinisha kuaminika programu ya usalama ya simu kwenye simu yako ambayo inaweza kuzuia programu ghushi, zinazotiliwa shaka na hatari.
Mtaalam wa Masomo
Parate ya Rupali | Maabara ya Usalama ya Uponyaji Haraka


