
• Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Seqrite Labs Блог
Связаться с отделом продаж Под обстрелом?
  • Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Главная  /  XDR и EDR  / XDR мертв. Да здравствует XDR!
XDR мёртв. Да здравствует XDR!
05 июль 2023

XDR мёртв. Да здравствует XDR!

Написано Сурав Бисвас
Сурав Бисвас
XDR и EDR

Технология XDR была разработана как усовершенствование EDR. Сама концепция EDR была разработана на основе реальной потребности рынка: продукт, который помог бы обнаруживать сложные атаки, анализируя исторические данные об активности конечных точек и затем удалённо реагировать на них. Способность продуктов EDR моделировать конечную точку с помощью телеметрии на машинном уровне стала ключевой технологией, лежащей в основе этой идеи.

Идея XDR заключалась в том, чтобы распространить ту же концепцию на несколько источников данных, таких как сеть, электронная почта, облачная инфраструктура и т. д., чтобы добавить больше контекста к оповещениям для выявления атак.

Различные подходы

В этот момент возникло расхождение в подходах к XDR, которых придерживаются два разных лагеря продуктов – Endpoint Protection Платформа поставщики и поставщики SIEM, в основном, руководствуются потребностями бизнеса.

Традиционно SIEM-системы использовались для хранения журналов и проведения криминалистического анализа. Однако, когда появилась возможность внедрения XDR , поставщики SIEM-систем захотели создать собственную систему. Они представили Open XDR, в которой поверх озера данных SIEM был интегрирован слой аналитики и реагирования. Эта концепция помогла поставщикам SIEM-систем повторно использовать архитектуру коннекторов, хранилище и эффективность поиска для перекрестных продаж XDR.

Тем временем поставщики Endpoint Platform продолжили развивать концепцию EDR+, в рамках которой аналитические возможности и средства реагирования на основе MITRE Tactics и Technics, разработанные для EDR, были расширены для включения большего количества источников данных.

Оба лагеря рекламировали свою продукцию как лучшую XDR. Однако покупатель остался недоволен.

Пока поставщики XDR боролись, конечные клиенты начали понимать, что XDR как продукт приносит им лишь незначительную пользу. Это было связано с тем, что работа с XDR требовала высокого уровня знаний в области обнаружения угроз, а нехватка квалифицированных сотрудников не позволяла анализировать поток генерируемых им оповещений. Кроме того, поскольку XDR не был предназначен для реагирования в режиме реального времени, он был практически неэффективен в ситуациях, требующих быстрого реагирования, таких как атаки программ-вымогателей. Крупные центры безопасности могли использовать хранилище XDR и возможности поиска по истории, но для большинства руководителей служб информационной безопасности (CISO) XDR превращался в ещё одну дорогостоящую головную боль.

Осознав эту проблему несколько лет назад, некоторые поставщики XDR начали отходить от преобладающей бизнес-фокусировки к основным проблемным вопросам, и сейчас начал появляться новый XDR. 

Новый XDR

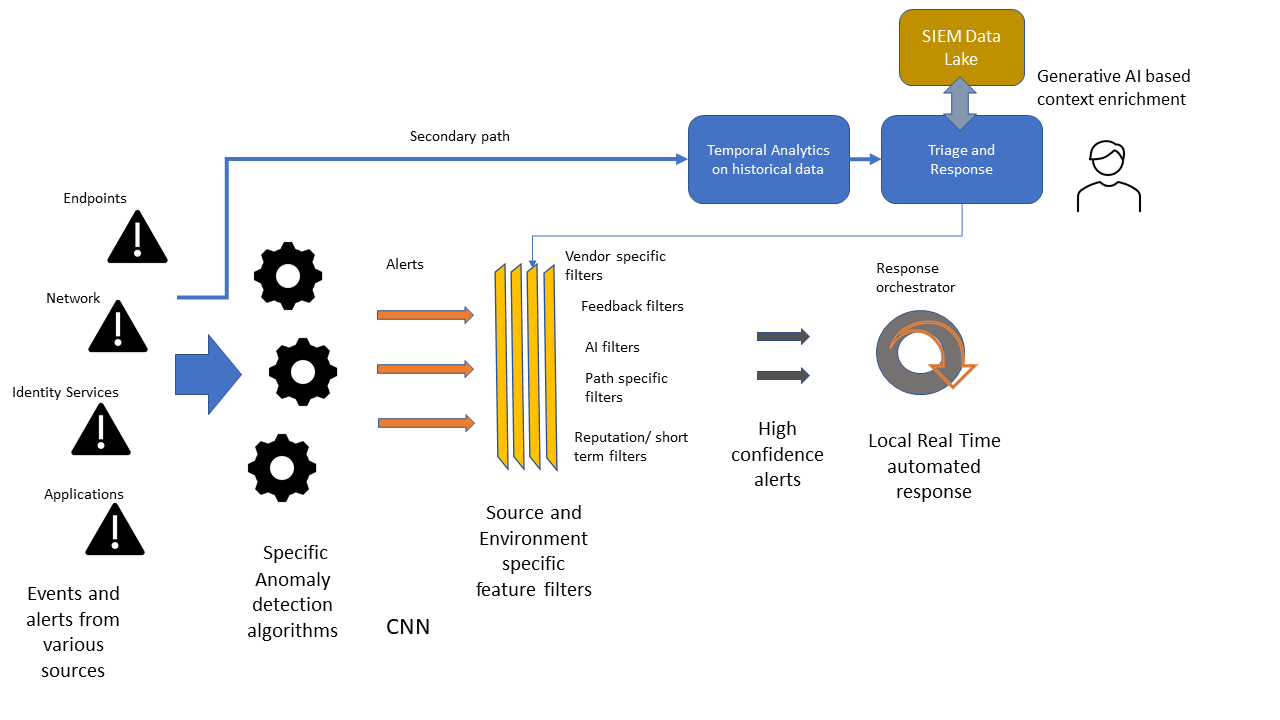
В то время как «старый» XDR был сосредоточен на сборе и хранении исторических данных телеметрии и оповещений об объектах, возлагая большую часть ответственности на аналитиков за сортировку, подтверждение и реагирование на кибератаки, новый XDR представил автоматизированное реагирование в режиме реального времени в качестве своего основного обещания ценности.

XDR должен генерировать тысячи оповещений о любых IOC на основе MITRE/алгоритма, обнаруженных в данных конечной точки/сети, при малейшем намёке на компрометацию. Обработка этих оповещений — обременительная ручная работа. Однако машинное обучение и искусственный интеллект (ИИ) готовы помочь. Машинное обучение может использоваться для поиска аномалий и ранее применялось в посткризисных ситуациях. Однако это приводит к увеличению уровня шума. Ключевой задачей было найти способы сузить область оповещения и использовать высокоэффективные списки надежных решений для дальнейшего снижения уровня шума.

В результате возникает модель XDR, в которой аномалии, специфичные для сущностей, обнаруживаются и классифицируются на основе их характеристик. Точность сообщаемых аномалий дополнительно повышается благодаря различным методам составления списков на основе искусственного интеллекта, что приводит к созданию высокоточной системы оповещения. Эта система автоматически реагирует на индикаторы угроз в режиме реального времени на уровне сущностей и может непрерывно корректировать свою реакцию на основе сигналов окружающей среды. Только те оповещения, которые требуют временной корреляции, будут пересылаться в централизованное хранилище по дополнительному пути для более глубокого анализа и реагирования. Это значительно отличается от сегодняшней чрезмерной зависимости от сложных эвристик и обнаружения на основе правил, а также от высоконастроенных моделей машинного обучения. В конечном итоге, такие модели машинного обучения, специфичные для сущностей и атрибутов, будут стандартизированы и опубликованы непосредственно поставщиками приложений и устройств, что снизит нагрузку на поставщиков XDR.
Так кто же выиграл эту битву?

Технология XDR на основе платформы Endpoint Platform, по-видимому, лучше соответствует этому новому направлению, чем общие инициативы SIEM Open XDR, из-за необходимости специфичности данных и алгоритмов для низкого уровня ложноположительных результатов и быстрого реагирования. Однако SIEM также играет критически важную роль. Хотя обнаружение и первоначальное реагирование эффективно решаются новой архитектурой XDR, процесс устранения инцидентов требует гораздо больше контекстной информации на каждом этапе. Поскольку для организации рабочих процессов безопасности используются генеративные модели ИИ и разработка подсказок на основе LLM, SIEM станет хранилищем этих контекстных данных о кибербезопасности. Но давайте оставим это обсуждение для будущей публикации!

 предыдущий постCVE-2023-34362: Критическая уязвимость НУЛЕВОГО ДНЯ в MOVEit Transfer...
Следующий пост  Предупреждение об угрозе: вирус-вымогатель Mallox атакует незащищенный сервер MSSQL...
Сурав Бисвас

О Сураве Бисвасе

Сурав Бисвас — энтузиаст кибербезопасности с многолетним опытом работы в этой сфере. В настоящее время он занимает должность старшего директора по управлению продуктами...

Статьи Соурава Бисваса »

Похожие статьи

  • Контрольный список основных поставщиков XDR: как выбрать подходящего партнера для будущего вашей кибербезопасности

    13 августа 2025
  • Основные преимущества решений EDR по кибербезопасности

    Июль 28, 2025
  • От оповещений к действию: как платформа XDR трансформирует операции вашего SOC

    Июль 14, 2025
Избранные авторы
  • Seqrite
    Seqrite

    Seqrite является ведущим поставщиком решений в области корпоративной кибербезопасности. Специализируется на...

    Прочитайте больше статей Seqrite
  • Бинеш П.
    Бинеш П.

    Я страстный энтузиаст кибербезопасности и преданный писатель. Обладая талантом...

    Читайте другие статьи Бинеша П.
  • Джоти Карлекар
    Джоти Карлекар

    Я страстный писатель, которому нравится создавать контент о новых технологиях и...

    Прочтите другие статьи Джоти Карлекара
  • Санджай Каткар
    Санджай Каткар

    Санджай Каткар — соуправляющий директор Quick Heal Technologies...

    Читайте другие статьи Санджая Каткара
Темы
склонный (25) Cyber-атака (36) кибер-атаки (58) кибератаки (16) кибератаки (15) Информационная безопасность (343) информационная безопасность (34) Киберугроза (33) кибер-угрозы (51) Данные нарушения (56) нарушения данных (29) Потеря данных (28) предотвращение потери данных (34) data privacy (17) защита данных (35) безопасность данных (19) DLP (50) ДПДП (14) ДПДПА (17) Шифрование (16) для защиты конечных точек (113) Безопасность предприятия (20) Эксплуатировать (13) GDPR (14) вредоносных программ (76) анализ вредоносных программ (15) вредоносная атака (23) МДМ (27) Microsoft (15) MITRE ATT & CK (14) Сетевая безопасность (26) фишинг (30) Ransomware (69) атака ransomware (31) атаки ransomware (31) защита от копирования (17) Seqrite (41) Seqrite Шифрование (27) Seqrite EPS (33) Seqrite Услуги (16) обнаружение угрозы (15) Threat Intelлигенция (25) UTM (34) Уязвимость (16) нулевое доверие (13)
Seqrite Labs

Ведущий поставщик решений по корпоративной ИТ-безопасности, упрощающий защиту конечных точек, данных и сетей с помощью лучших в своем классе решений по предотвращению, обнаружению и реагированию на угрозы по всему миру.

Подробнее о Seqrite

Наши соцсети:

Подпишитесь на нашу рассылку

Будьте в курсе последних тенденций и новостей в сфере кибербезопасности.

Загрузка
Продукция и Услуги
  • облако
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • На Прем
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Платформа
  • Malware Analysis Platform
  • Микро Бизнес
  • SOHO Total Edition
  • Услуги
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Кибербезопасность и Data Privacy Awareness
Ресурсы
  • статьи
  • Статьи
  • Даташит
  • Отчеты об угрозах
  • Руководства
  • точка зрения
  • Понимание Data Privacy
  • Диалоги ДПДП
  • Политика и соответствие
  • Лицензионное соглашение
  • GoDeep.AI
  • SIA
  • Час конфиденциальности
Свяжитесь с нами
  • Зарегистрированные офисы
  • Давайте поговорим о кибербезопасности
Поддержка
  • Техподдержка
  • Загрузка программного обеспечения
  • Автономное обновление
  • Обновление прошивки
  • Обновления
  • Документация
О Нас
  • О нас Seqrite
  • Руководство
  • Награды и признание
  • Новости
Сотрудничайте
  • Партнерская программа
  • Найти партнера
  • Стать партнером
  • Seqrite Сертификаты

© 2026 Quick Heal Technologies Ltd.

Карта сайта Политика конфиденциальности Юридическая информация Политика использования файлов cookie Условия эксплуатации

