После многочисленных инцидентов безопасности, в которых злоумышленники использовали несегментированные сети для распространения вредоносного ПО и доступа к конфиденциальным данным, стало очевидно, что традиционные сетевые архитектуры часто не способны предотвратить горизонтальное распространение угроз. В этой статье будет показано, как сегментация сети может эффективно сдерживать потенциальные нарушения, минимизировать поверхности атак и повысить соответствие нормативным стандартам, в конечном итоге укрепляя уровень безопасности организации.
Сегментация сети — это метод обеспечения безопасности, который разделяет сеть на более мелкие, отдельные подсети или сегменты для повышения безопасности, производительности и управляемости. Этот подход может значительно повысить уровень безопасности организации за счет предотвращения потенциальных нарушений, сокращения поверхностей атак и повышения соответствия нормативным требованиям. Здесь мы рассмотрим различные аспекты сегментации сети и ее влияние на безопасность, потенциальные проблемы и передовой опыт.
Введение в сегментацию сети
Сегментация сети подразумевает разделение более обширной сети на более мелкие, изолированные сегменты, каждый из которых имеет собственные политики безопасности и средства контроля. Этот метод повышает безопасность, ограничивая доступ к конфиденциальным данным и системам, сокращая поверхность атаки и сдерживая потенциальные нарушения.
Пример 1: Рассмотрим корпоративную сеть, где компьютеры отдела кадров (HR) находятся в одном сегменте, системы финансового отдела — в другом, а остальная часть корпоративной сети — в отдельном сегменте. Каждый сегмент изолирован от других, и для каждого из них установлены определенные средства контроля доступа. Например, сотрудники отдела кадров могут получить доступ к системам отдела кадров, но не могут получить доступ к системам финансового отдела, и наоборот. Такая сегментация гарантирует, что даже если злоумышленник получит доступ к одному сегменту, он не сможет быстро перейти на другие сегменты и скомпрометировать дополнительную конфиденциальную информацию.
Пример 2: Представьте себе ИТ-компанию, которая предоставляет различные услуги, такие как разработка программного обеспечения, поддержка клиентов и внутренние корпоративные функции. Компания может сегментировать свою сеть следующим образом:
- Сегмент развития: Этот сегмент включает все системы и серверы, используемые командой разработчиков программного обеспечения. Разработчики имеют доступ к системам контроля версий, инструментам разработки и тестовым серверам.
- Сегмент поддержки клиентов: В этот сегмент входят системы, используемые службой поддержки клиентов, включая программное обеспечение для управления взаимоотношениями с клиентами (CRM) и системы обработки заявок на поддержку.
- Корпоративный сегмент: Этот сегмент включает системы, используемые для общих корпоративных функций, такие как серверы электронной почты, хранилища файлов и приложения для управления персоналом.
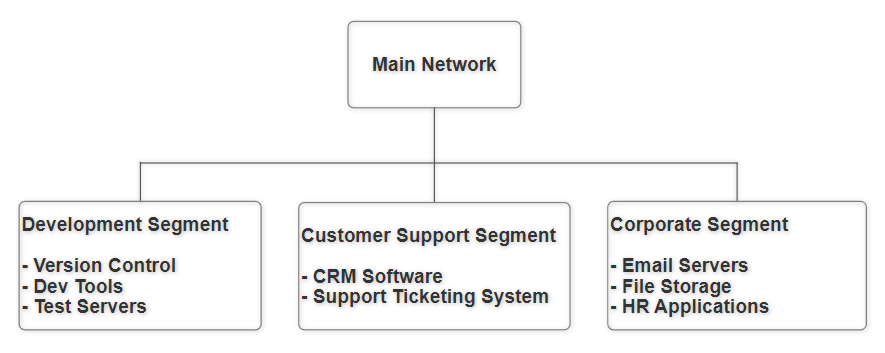
Рисунок: Базовый поток сегментации сети на основе примера 2
Основными целями сегментации сети являются:
- Ограничить распространение киберугроз: Если киберугроза, например, вредоносное ПО, заражает один сегмент, она локализуется внутри него и не даёт распространиться на другие части сети. Например, если сегмент поддержки клиентов скомпрометирован, сегменты разработки и корпоративного сектора остаются в безопасности.
- Повышение производительности сетиСегментация сети может повысить общую производительность за счёт снижения перегрузки и изоляции трафика. Каждый сегмент может работать эффективнее, поскольку обрабатывает меньше трафика.
- Улучшить соблюдение правил безопасностиВо многих отраслях действуют строгие правила безопасности, требующие принятия специальных мер для защиты конфиденциальных данных. Сегментация сети помогает соблюдать эти требования, гарантируя, что доступ к конфиденциальной информации будет предоставлен только авторизованному персоналу в определённых сегментах. Например, финансовые данные в корпоративном сегменте защищены от несанкционированного доступа со стороны сотрудников других сегментов.
Преимущества сегментации сети: Сегментация сети предоставляет организациям ряд существенных преимуществ, в частности, в повышении безопасности, улучшении производительности сети и обеспечении соответствия нормативным стандартам.
- Сдерживание нарушений: Сегментация сети может предотвратить горизонтальное перемещение злоумышленников по сети, изолируя её сегменты. Это означает, что, получив доступ к одному сегменту, злоумышленник оказывается в его пределах и не может легко проникнуть в другие части сети. Например, если вредоносное ПО заразит сегмент поддержки клиентов, оно не распространится на сегменты разработки или корпоративные сегменты, тем самым защищая конфиденциальную информацию и критически важные системы.
- Уменьшенная поверхность атаки: Сегментация сети ограничивает количество систем, подверженных потенциальным злоумышленникам. Создание небольших изолированных сегментов, каждый из которых имеет собственную политику безопасности, сокращает общую поверхность атаки. Это сводит к минимуму количество точек входа для злоумышленников, затрудняя им поиск и использование уязвимостей в сети.
- Расширенный мониторинг и контроль: Для каждого сегмента сети можно настроить индивидуальные политики безопасности и средства контроля. Такая детализация позволяет более точно отслеживать сетевой трафик и лучше контролировать доступ к каждому сегменту. Например, доступ к сегменту разработки можно ограничить только теми сотрудниками, которым он необходим, а трафик можно тщательно отслеживать на предмет любой подозрительной активности. Это повышает способность более эффективно выявлять и реагировать на потенциальные угрозы безопасности.
- Улучшенная производительность: Сегментация сети позволяет оптимизировать производительность сети за счёт снижения перегрузки и улучшения управления полосой пропускания. Благодаря изоляции трафика внутри сегментов каждый сегмент обрабатывает меньше общего трафика, что обеспечивает более высокую скорость передачи данных и более эффективное использование сетевых ресурсов. Например, интенсивный трафик данных из сегмента разработки не повлияет на пропускную способность, доступную службе поддержки клиентов или корпоративному сегменту, обеспечивая более бесперебойную работу всех отделов.
- Соответствие нормативам: Во многих отраслях действуют строгие нормативные требования к безопасности данных, которые предписывают строгую сегрегацию данных и контроль доступа. Сегментация сети помогает организациям выполнять эти требования, обеспечивая надлежащую изоляцию и защиту конфиденциальных данных.
В условиях Индии сегментация сети может помочь организациям соблюдать ряд нормативных требований, включая:
- PCI DSS (Стандарт безопасности данных индустрии платежных карт) требует, чтобы данные держателей карт были изолированы от других частей сети для предотвращения несанкционированного доступа.
- Закон об информационных технологиях 2000 года (Закон об информационных технологиях 2000 года) требует защиты конфиденциальных персональных данных и предписывает меры по обеспечению безопасности информационных систем.
- Закон о защите цифровых персональных данных (который вступит в силу в ближайшее время) направлен на защиту персональных данных граждан Индии путем установления строгих требований к защите данных и конфиденциальности, включая локализацию данных и контроль доступа.
- Резервный банк Индии (РБИ) выпустил руководящие принципы для кибербезопасность банковского сектора рамки, подчеркивающие важность сегментации сети для защиты критически важных финансовых данных и систем.
Стратегии реализации:
Сегментация сети подразумевает разделение более обширной сети на более мелкие, изолированные сегменты, каждый из которых имеет свои политики безопасности и средства контроля. Правильная реализация сегментации сети повышает безопасность, ограничивая потенциальные нарушения, сокращая поверхность атаки и улучшая управляемость.
Вот несколько стратегий эффективного внедрения сегментации сети:
Физическая сегментация : это предполагает использование отдельного физического оборудования для различных сегментов сети.
Реализация:
- Выделенное оборудование: используйте отдельные коммутаторы, маршрутизаторы и межсетевые экраны для каждого сегмента.
- Кабели: Физически раздельные кабели для разных сегментов.
Логическая сегментация с помощью VLAN (виртуальных локальных сетей) : VLAN позволяют создавать несколько виртуальных сетей на одном и том же физическом оборудовании.
Выполнение :
- Настройка VLAN: настройте VLAN на коммутаторах для логического разделения сетевого трафика.
- Тегирование VLAN: используйте тегирование VLAN (IEEE 802.1Q) для управления трафиком между VLAN.
- Контроль доступа: реализуйте списки контроля доступа (ACL) на маршрутизаторах и коммутаторах для управления трафиком между VLAN.
Разделение сети на подсети : разбиение сети на более мелкие логические подсети (подсети).
Выполнение :
- Планирование IP-адресов: разработайте схему IP-адресации, которая определяет различные подсети для каждого сегмента.
- Маршрутизация: настройте маршрутизаторы для управления трафиком между подсетями.
- Контроль доступа: используйте списки контроля доступа и правила брандмауэра для ограничения трафика между подсетями.
Микросегментация с использованием программно-определяемых сетей (SDN) : сегментация рабочей нагрузки или приложений на детальном уровне с использованием технологии SDN.
Выполнение :
- Контроллеры SDN: развертывание контроллеров SDN для программного управления сетевым трафиком.
- Виртуализация сети: используйте виртуализацию сети для создания изолированных сегментов для различных рабочих нагрузок или приложений.
- Обеспечение соблюдения политик: определение и обеспечение соблюдения политик безопасности на уровне микросегмента.
Использование межсетевых экранов нового поколения (NGFW) : NGFW предоставляют расширенные функции, такие как глубокий анализ пакетов и учет приложений для сегментации.
Выполнение :
- Развертывание NGFW: размещайте NGFW в стратегических точках сети для обеспечения сегментации.
- Определение политик: создание и применение подробных политик безопасности на основе приложений, пользователей и контента.
- Мониторинг трафика: используйте возможности NGFW для мониторинга и управления трафиком между сегментами.
Контроль доступа к сети (NAC) : Решения NAC обеспечивают соблюдение политик безопасности для устройств, пытающихся получить доступ к сети.
Выполнение :
- Системы NAC: развертывание решений NAC для аутентификации и авторизации устройств.
- Определение политики: определение политик на основе типа устройства, роли пользователя и уровня безопасности.
- Динамическая сегментация: используйте NAC для динамического назначения устройств соответствующим сегментам сети.
Политики безопасности и контроля доступа
Сегментация сети — сложная задача из-за её сложности, повышенных затрат на управление и стоимости. Она требует тщательного планирования, безопасного межсегментного взаимодействия и правильной настройки для предотвращения уязвимостей. Масштабирование сети и обеспечение совместимости с существующими системами усугубляют трудности.
Задачи
- Сложность: Внедрение и управление сегментированными сетями может быть сложным процессом и требовать значительных ресурсов.
- Межсегментная коммуникация: Обеспечение необходимой связи между сегментами и сохранение безопасности может оказаться сложной задачей.
- Обслуживание: Постоянное управление и обновление политик сегментации требуют постоянного внимания.
- Масштабируемость: Поддержание эффективной стратегии сегментации может стать более сложным по мере роста организации.
Будущие/наиболее перспективные тенденции:
- Архитектура нулевого доверия: Внедрение сегментации сети как части модели безопасности с нулевым доверием для проверки каждого запроса на доступ, как будто он исходит из открытой сети.
- Seqrite ЗТНА: SaaS-решение Zero Trust Network Access поддержку которая обеспечивает безопасный удаленный доступ к корпоративным приложениям и сервисам для сотрудников, подрядчиков и персонала поставщиков через рабочие пространства без границ.
Более подробную информацию можно найти по ссылкам ниже:
Почему 60% предприятий переходят с VPN на Zero Trust Network Access?
Seqrite Zero Trust Network Access Техническая документация (ZTNA)
Соавторы:
Сумит Патил
Нирадж Лазарус Макасаре