
Что такое целевой фишинг?
Целевой фишинг — это разновидность фишингового мошенничества, при котором хакеры отправляют конкретному лицу целевое электронное письмо, выдавая его за надёжный источник. Цель таких писем, как и любого другого вида кибермошенничества, заключается в получении доступа к системе пользователя или другой конфиденциальной информации. Целевой фишинг считается одним из самых успешных методов кибератак благодаря высокому уровню персонализации, что делает его весьма правдоподобным.
Между фишингом и целевым фишингом существует незначительная разница. Фишинговое письмо обычно выглядит так, будто оно отправлено крупными организациями, такими как ваш банк, почтовый провайдер, социальная сеть, страховая компания и т. д.
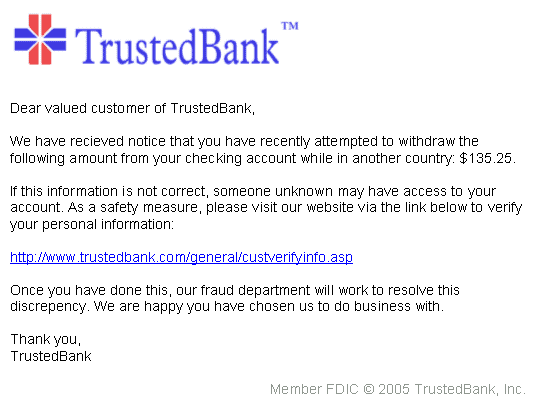
Автор изображения: Эндрю Левин (Wikimedia)
При целевом фишинге пользователи получают тщательно персонализированные письма от доверенного источника или компании, с которой они знакомы и с которой часто взаимодействуют. Это может быть, например, письмо от друга, коллеги или начальника с просьбой предоставить доступ к секретной информации. Хакеры, занимающиеся целевым фишингом, стремятся использовать свои знания о вас, что в большинстве случаев заставляет вас терять бдительность. Это может включать ваш адрес электронной почты, профессиональные данные и другую личную информацию, собранную из различных источников, таких как ваша последняя покупка, активность в социальных сетях и т. д. На рабочем месте возможным примером целевого фишинга может быть письмо от генерального директора (из корпоративного домена), которое хакеры могли найти, просто поискав его имя в интернете.
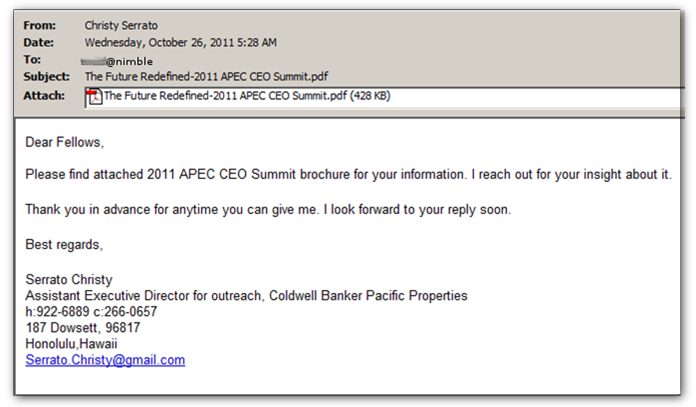
Кредит изображения: K7computing.com
Как фишинг может повлиять на ваш бизнес?
Ваши сотрудники — это ваша первая линия защиты в кибербезопасности, поскольку они обычно также становятся первой точкой атаки. Они могут получить электронное письмо от поставщика или знакомого им сотрудника организации. Такое письмо обычно тщательно оформлено, содержит логотип компании и другие убедительные детали и побуждает пользователя перейти по вредоносной ссылке или открыть вложение. Поскольку письмо может быть получено из надёжного источника, ваш сотрудник может перейти по вредоносной ссылке или открыть вложение. После перехода по ссылке или вложению в системе запускается вредоносное ПО, и хакеры могут установить свою сеть и продолжить атаку.
Некоторые из самых известных имен в отрасли, такие как JP Morgan, Home Depot и Target, потеряли миллионы долларов, а также важные данные клиентов в результате фишинговых атак.
Защита вашего бизнеса от фишинговых атак
Вы можете снизить риск фишинговой атаки с помощью ваших сотрудников. Если до прочтения этой статьи вы думали, что слово «фишинг» (phishing) — это «рыбалка» (fishing), написанное с ошибкой, то, скорее всего, ваши сотрудники тоже ничего об этом не знают. Начните с информирования их о различных рисках безопасности и последствиях фишинговых атак. Выделение части бюджета на программы обучения сотрудников кибербезопасности окажет значительную помощь вашей компании в снижении рисков таких кибератак.
SeqriteАвтора Продукты для обеспечения безопасности предприятий разработаны для предоставления первоклассной защиты каждой системы в вашей компании с помощью расширенных функций, таких как контроль приложений, мониторинг активности файлов и многое другое. Seqrite Быстро защищает от фишинговых атак, исходящих от вредоносного кода в интернете. Система тщательно предотвращает эти угрозы до того, как они смогут проникнуть в сеть и распространиться.