• Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Seqrite Labs Блог
Связаться с отделом продаж Под обстрелом?
  • Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Главная  /  Malware  / MIRUS – вирус для майнинга криптовалют
MIRUS – вирус для майнинга криптовалют
09 март 2018

MIRUS – вирус для майнинга криптовалют

Написано Прекша Саксена
Прекша Саксена
Malware
1
Поделиться

Криптовалюты сейчас в моде. Это привело к росту активности майнинга криптовалют. Несколько платформ предлагают пользователям услуги майнинга. CoinHive — одна из таких платформ, предлагающая JavaScript-майнеры для веб-сайтов. Недавно мы проанализировали вирус, заражающий пользовательские файлы скриптами для майнинга.

CoinHive — популярный браузерный сервис, предлагающий владельцам веб-сайтов встраивать JavaScript-код для майнинга, чтобы использовать вычислительную мощность процессоров посетителей сайта для майнинга криптовалюты с целью монетизации. Вирусы, заражающие файлы, способны распространяться, прикрепляя вредоносный код к безопасным файлам. В этом случае авторы вредоносных программ использовали скрипты майнера в качестве полезной нагрузки вируса, что обеспечивает стабильный майнинг на компьютерах пользователей во времени и пространстве.

Недавно лаборатория безопасности Quick Heal обнаружила вредоносное ПО, которое заражает файлы и осуществляет майнинг, внедряя код JavaScript CoinHive в HTML-файлы. Эта интересная новая модификация привлекает внимание и ставит перед исследователями дополнительные задачи.

Статистика на рисунке 1 показывает ежедневные атаки вредоносного ПО CoinHive на серверы за первые 10 дней февраля 2018 года.
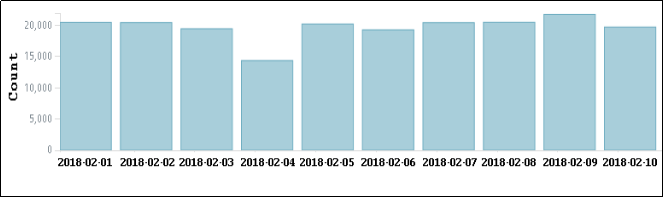
Рис. 1. Количество обращений к серверу в день


Анализ Quick Heal Security Labs

Эта вредоносная программа представляет собой предваряющий вирус, заражающий файлы с расширениями *.exe, *.com, *.scr, *.pif и т. д. Вредоносный код добавляется в начало чистого файла, а исходный чистый файл сохраняется в добавленных данных. Вредоносная программа также ищет файлы с расширениями *.HTML или *.htm и добавляет в них JavaScript-код CoinHive.

Вредоносная программа помещает свою копию со скрытыми атрибутами в следующее место (рис. 2), которая затем выполняется.
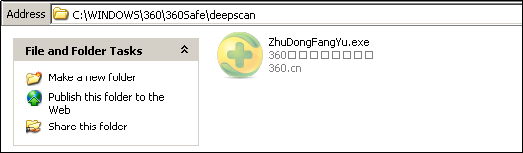
Рис. 2. Копия самого себя в скрытом режиме


Записи реестра, показанные на рис. 3, добавлены для обеспечения автоматического выполнения при каждом запуске системы.

Рис. 3. Записи реестра для запуска


Пытаясь заблокировать доступ к веб-серверам и серверам обновлений антивирусных программ, он изменяет файл HOSTS в Windows. В результате веб-сайты некоторых антивирусных программ могут стать недоступными, а некоторые антивирусные программы могут перестать получать обновления. На рис. 4 представлено содержимое, добавленное в файл HOSTS.
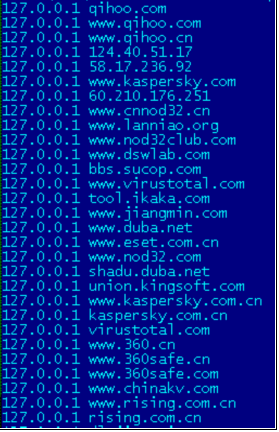
Рис. 4. Записи файла HOST


Дополнительные записи реестра изменяются для отключения инструментов реестра, параметров папок, контроля учетных записей пользователей, а также удаляются следующие записи реестра для отключения безопасного режима (рис. 5).
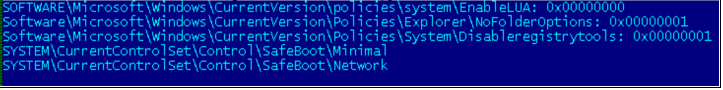
Рис. 5. Записи реестра


На рис. 6 показано содержимое скрипта CoinHive, добавленного в HTML-файлы. Согласно официальной информации, «yuNWeGn9GWL72dONBX9WNEj1aVHxg49E» — это ключ сайта пользователя.
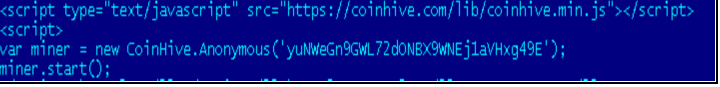
Рис. 6. Скрипт CoinHive


При запуске пользователем заражённого HTML-файла выполняется скрипт CoinHive, внедрённый вредоносным ПО, и отправляется запрос на подключение к сайту CoinHive (рис. 7). После получения ответа в виде JavaScript-кода min.js начинается майнинг. coinhive.com отправляет ещё один ответ в виде файла worker.wasm (рис. 7) для использования webassembly в JavaScript для ускорения майнинга.
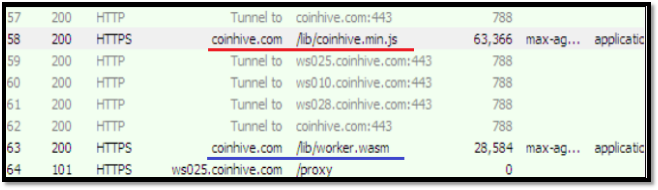
Рис. 7. Запрос и ответ от coinhive.com


CoinHive.min.js, пришедший в ответ, показан на рис. 8.
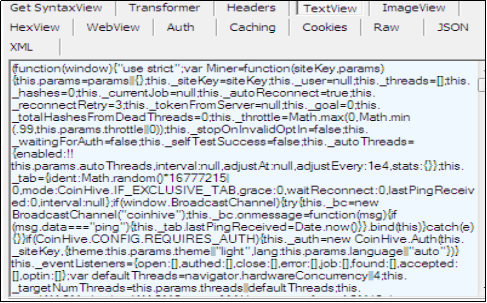
Рис. 8. Содержимое min.js


Во время работы скрипта майнинг полностью потребляет ресурсы процессора, как показано на рис. 9. После закрытия зараженной HTML-страницы майнинг останавливается. В этом семействе вредоносных программ майнинг начинается с запуска пользователем вредоносного HTML-файла и останавливается при его закрытии.
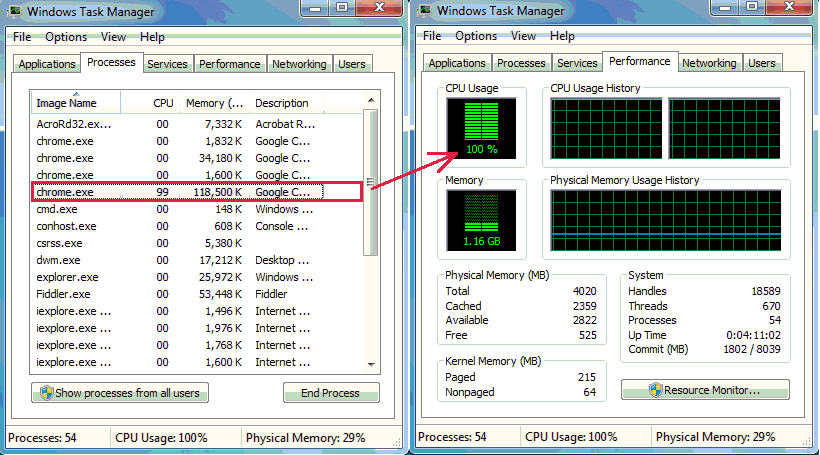
Рис. 9. Загрузка процессора при запуске зараженного HTML-файла


Авторы вредоносных программ используют сервисы майнинга для получения финансовой выгоды. Мы рекомендуем нашим пользователям избегать посещения подозрительных веб-сайтов и регулярно обновлять антивирус, чтобы предотвратить заражение систем этими вредоносными программами.

Quick Heal блокирует скрипт CoinHive, защищая своих клиентов от несанкционированного майнинга и чрезмерной загрузки процессора. Quick Heal также успешно удаляет и восстанавливает заражённые файлы.

Быстрое восстановление обнаружения

  • Вредоносные файлы определяются как «W32.CoinMiner.A4»
  • Вредоносные HTML-файлы определяются как «HTML.Miner.A».
  • CoinHive JavaScript определяется как «JS.Cryptmine.3373»

Индикаторы компромисса

9d51257fe591daccf4599ee1c3778066

Эксперт предметной области

Прекша Саксена, Румана Сиддики | Quick Heal Security Labs

 предыдущий постБольшие данные приводят к серьезным утечкам: знайте подводные камни
Следующий пост  Как управлять исправлениями в смешанных операционных средах
Прекша Саксена

О Прекше Саксене

Прекша — исследователь безопасности в Quick Heal Security Labs с 6-летним опытом работы в сфере кибербезопасности. Она интересуется реверс-инжинирингом...

Статьи Прекши Саксены »

Похожие статьи

  • Операция «Тихий ротор»: целенаправленная кампания подрывает сектор беспилотной авиации в преддверии саммита в Москве.

    6 мая 2026
  • Вредоносная кампания использует SVG-файлы, вложения электронной почты и CDN для удаления XWorm и Remcos с помощью скриптов BAT

    11 сентября, 2025
  • SVC Новый Stealer на горизонте

    21 марта 2025
Избранные авторы
  • Seqrite
    Seqrite

    Seqrite является ведущим поставщиком решений в области корпоративной кибербезопасности. Специализируется на...

    Прочитайте больше статей Seqrite
  • Бинеш П.
    Бинеш П.

    Я страстный энтузиаст кибербезопасности и преданный писатель. Обладая талантом...

    Читайте другие статьи Бинеша П.
  • Джоти Карлекар
    Джоти Карлекар

    Я страстный писатель, которому нравится создавать контент о новых технологиях и...

    Прочтите другие статьи Джоти Карлекара
  • Санджай Каткар
    Санджай Каткар

    Санджай Каткар — соуправляющий директор Quick Heal Technologies...

    Читайте другие статьи Санджая Каткара
Темы
склонный (25) Cyber-атака (36) кибер-атаки (58) кибератаки (16) кибератаки (15) Информационная безопасность (342) информационная безопасность (34) Киберугроза (33) кибер-угрозы (51) Данные нарушения (56) нарушения данных (29) Потеря данных (28) предотвращение потери данных (34) data privacy (17) защита данных (35) безопасность данных (19) DLP (50) ДПДП (14) ДПДПА (17) Шифрование (16) для защиты конечных точек (113) Безопасность предприятия (20) Эксплуатировать (13) GDPR (14) вредоносных программ (76) анализ вредоносных программ (14) вредоносная атака (23) МДМ (27) Microsoft (15) MITRE ATT & CK (14) Сетевая безопасность (26) фишинг (30) Ransomware (69) атака ransomware (31) атаки ransomware (31) защита от копирования (17) Seqrite (41) Seqrite Шифрование (27) Seqrite EPS (33) Seqrite Услуги (16) обнаружение угрозы (14) Threat Intelлигенция (23) UTM (34) Уязвимость (16) нулевое доверие (13)
Seqrite Labs

Ведущий поставщик решений по корпоративной ИТ-безопасности, упрощающий защиту конечных точек, данных и сетей с помощью лучших в своем классе решений по предотвращению, обнаружению и реагированию на угрозы по всему миру.

Подробнее о Seqrite

Наши соцсети:

Подпишитесь на нашу рассылку

Будьте в курсе последних тенденций и новостей в сфере кибербезопасности.

Загрузка
Продукция и Услуги
  • облако
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • На Прем
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Платформа
  • Malware Analysis Platform
  • Микро Бизнес
  • SOHO Total Edition
  • Услуги
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Кибербезопасность и Data Privacy Awareness
Ресурсы
  • статьи
  • Статьи
  • Даташит
  • Отчеты об угрозах
  • Руководства
  • точка зрения
  • Понимание Data Privacy
  • Диалоги ДПДП
  • Политика и соответствие
  • Лицензионное соглашение
  • GoDeep.AI
  • SIA
  • Час конфиденциальности
Свяжитесь с нами
  • Зарегистрированные офисы
  • Давайте поговорим о кибербезопасности
Поддержка
  • Техподдержка
  • Загрузка программного обеспечения
  • Автономное обновление
  • Обновление прошивки
  • Обновления
  • Документация
О Нас
  • О нас Seqrite
  • Руководство
  • Награды и признание
  • Новости
Сотрудничайте
  • Партнерская программа
  • Найти партнера
  • Стать партнером
  • Seqrite Сертификаты

© 2026 Quick Heal Technologies Ltd.

Карта сайта Политика конфиденциальности Юридическая информация Политика использования файлов cookie Условия эксплуатации