
Оригинальная запись – 21 мая 2015 г.
За последние несколько часов обнаружилась еще одна новая уязвимость SSL (Secure Sockets Layer), и ваши домашние компьютеры и офисные рабочие станции могут оказаться под угрозой. Если вы знакомы с атаками Heartbleed и FREAK , произошедшими за последние несколько месяцев, то знаете, что к подобным уязвимостям нельзя относиться легкомысленно.
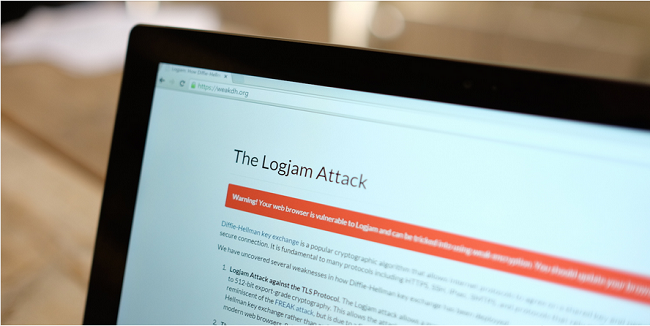
Новая уязвимость называется «Logjam» и затрагивает простые протоколы, на которых основан Интернет. По сути, всякий раз, когда двум сайтам необходимо обменяться конфиденциальной информацией, они также обмениваются набором криптографических ключей безопасным способом. Эти ключи помогают им расшифровать получаемую информацию. Этот обмен осуществляется методом обмена ключами Диффи-Хеллмана (DH). Атака Logjam перехватывает этот алгоритм и препятствует обмену этими ключами между сайтами.
Злоумышленник может инициировать атаку «Человек посередине» (MITM), чтобы понизить версию TLS-соединения до более низкого уровня и затем украсть конфиденциальную информацию. Эта методология также имеет ряд сходств с недавней атакой FREAK.
Как была обнаружена уязвимость Logjam?
Эта уязвимость была обнаружена группой исследователей безопасности из Университета Джонса Хопкинса, Мичиганского университета, Пенсильванского университета, Microsoft Research, CNRS, Inria Nancy-Grand Est и Inria Paris-Rocquencourt.
Они опубликовали более подробную информацию и технический отчет об уязвимости Logjam, с которым можно ознакомиться здесь . Вы также можете проверить, уязвим ли ваш браузер, перейдя по этой ссылке.
Кто подвержен уязвимости Logjam?
Практически любой пользователь Интернета потенциально подвержен риску. Это включает в себя веб-сайты, почтовые серверы и другие сервисы, использующие протокол TLS (Transport Layer Security). В отчёте также говорится, что около 8.4% из миллиона самых популярных доменов уязвимы, что примерно соответствует 1 84,000 доменов. Эта уязвимость безопасности может быть особенно опасна для сервисов, требующих персональных учётных данных пользователя и обеспечивающих передачу конфиденциальной информации.
Это также означает, что предприятия, осуществляющие операции онлайн, также подвергаются риску. Данные, передаваемые по их различным каналам, теоретически могут быть перехвачены и украдены. В связи с этим предприятиям необходимо принять немедленные меры для предотвращения этой угрозы.
В своём отчёте исследователи также предполагают, что «внимательное изучение опубликованных утечек АНБ показывает, что атаки агентства на VPN вполне соответствуют попыткам взлома». Однако вопрос о том, использовало ли АНБ Logjam для перехвата данных, пока остаётся лишь домыслами.
Что можно сделать для предотвращения подобных атак?
Лучшее решение для устранения уязвимости Logjam на данный момент — немедленно обновить все ваши браузеры и программы. Все поставщики браузеров, такие как Google, Mozilla, Microsoft, Apple и другие, работают над устранением этой уязвимости. Поэтому вам необходимо регулярно проверять наличие обновлений для браузеров на ваших домашних или рабочих компьютерах. Кроме того, если вы используете почтовый или веб-сервер, вам необходимо отключить поддержку экспортных наборов шифров, а также сгенерировать уникальную 2048-битную группу Диффи-Хеллмана.