Технический обзор от подготовки среды выполнения и обнаружения сетевых ресурсов до одновременного шифрования файлов.
DragonForce — это организация, предоставляющая услуги вымогательства (Ransomware-as-a-Service, RaaS), которая впервые появилась в середине-конце 2023 года. Первоначально она позиционировала себя как хактивистский коллектив, прежде чем перейти к модели, ориентированной на получение прибыли. Ранние полезные нагрузки были созданы на основе утекшего исходного кода LockBit 3.0, а позже дополнены кодом, полученным из утекшего конструктора Conti. В марте 2025 года организация реструктурировалась в модель «картеля программ-вымогателей», предлагая инфраструктуру под собственной торговой маркой, которая позволяет филиалам работать под своим брендом, используя при этом инструменты бэкэнда DragonForce. К середине 2026 года на её сайте утечки было несколько сотен жертв в десятках стран.
Мы проследили выполнение примера программы Windows DragonForce от момента запуска процесса до окончательного возврата из его основной подпрограммы. Наблюдаемое выполнение включает в себя подготовку во время выполнения, взаимодействие процессов, удаление теневых копий, обнаружение целевых объектов SMB на основе ARP, параллельное шифрование файлов и настройку рабочего стола.
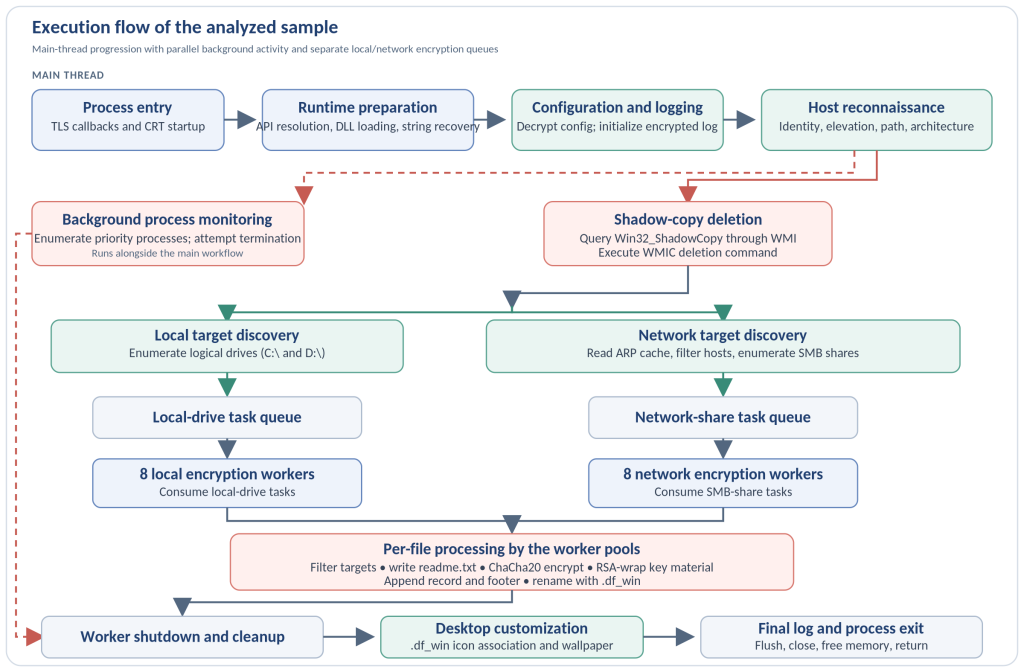
Схема выполнения вкратце
На диаграмме показано разделение выполнения основного потока от фоновой активности. Система обнаружения целей публикует локальные и сетевые пути в отдельные очереди, которые обрабатывают рабочие процессы шифрования по мере появления задач.
Подготовка среды выполнения и разведка хоста
Запуск процесса и разрешение API
Два коллбэка TLS выполняют сгенерированную компилятором настройку среды выполнения перед тем, как точка входа PE передаст выполнение среде выполнения C (CRT). Затем CRT вызывает функцию DragonForce_Main(), после чего пример начинает свою собственную инициализацию.
DragonForce вручную разрешает LoadLibraryA из kernel32.dll, а затем использует его для загрузки одиннадцати библиотек Windows, используя расшифрованные имена DLL. GetProcAddress() разрешает необходимые функции из этих модулей. Резолвер проверяет возвращенные заглушки на наличие относительных или косвенных переходов и убеждается, что целевые объекты перехода находятся в разделе .idata примера, подтверждая ожидаемые thunk-функции таблицы импорта. Разрешенные API уже представлены в таблице импорта PE, поэтому этот механизм не скрывает эти возможности от статической проверки импорта. Если первоначальное разрешение LoadLibraryA не удается, пример завершает работу, не продолжая выполнение.
Закодированные строки
Пути к файлам, пути к реестрам, имена DLL-библиотек, имена API, имена процессов, параметры командной строки и другие значимые строки хранятся в закодированном виде и восстанавливаются при необходимости. Одна и та же процедура используется на протяжении всего выполнения. Она применяет обратимое аффинное преобразование по модулю 127, с умножением на 7 во время кодирования и обратным преобразованием по модулю во время декодирования. Это предотвращает непосредственный доступ к строкам в двоичном коде, в то время как декодированные значения становятся доступны в памяти по мере необходимости.
Кодировка: E(x) = (7x + 0x6A) mod 127
Декодирование: D(y) = (109 * (y – 0x6A)) mod 127
Конфигурация и зашифрованное логирование
Встроенная конфигурация хранится в виде одного зашифрованного блока. При запуске пример формирует состояние ChaCha20, расшифровывает блок и разбивает полученную строку, разделенную символом вертикальной черты, на отдельные параметры. Восстановленное состояние конфигурации после расшифровки было идентичным в двух наблюдаемых запусках.
Журнал выполнения записывается в файл C:\Users\Public\log.log. Первые 16 байт содержат ключ сборки (build_key) и ключ экземпляра (instance_key) в открытом виде, по восемь байтов каждый. Последующие записи включают метку времени и идентификатор потока, шифруются с помощью отдельного состояния ChaCha20 и записываются в тот же файл. Записи содержат информацию об идентификаторе хоста, повышении привилегий, обработке процессов, обнаружении дисков, обработке общих ресурсов и активности файлов. Журнал является полезным артефактом выполнения, если доступны соответствующие ключевые данные.
Разведка хоста
Перед обработкой целевого объекта образец получает SID текущего пользователя и определяет информацию об учетной записи, проверяет повышение привилегий токена, получает путь к исполняемому файлу и проверяет, работает ли он под управлением WOW64. Анализируемый образец представлял собой 32-битный исполняемый файл, работающий на 64-битной Windows, и в его журнале выполнения был зафиксирован повышенный токен процесса.
Технологические помехи и подготовка к восстановлению
Настраиваемый список приоритетов содержит 38 имен процессов, охватывающих программное обеспечение для обеспечения безопасности, резервного копирования, баз данных и повышения производительности. Фоновые процессы мониторинга многократно перечисляют запущенные процессы, сравнивают имена с этим списком и пытаются завершить соответствующие процессы. В наблюдаемых запусках открытие MsMpEng.exe завершилось с ошибкой ERROR_ACCESS_DENIED, в то время как Firefox.exe был успешно завершен.
DragonForce также инициализирует COM и WMI, запрашивает класс Win32_ShadowCopy и использует каждый возвращенный идентификатор теневой копии для построения и выполнения команды удаления WMIC. Это удаляет локальные теневые копии тома до начала обработки файлов:
cmd.exe /c C:\Windows\System32\wbem\WMIC.exe shadowcopy where “ID=' '" удалить
Если целевой файл изначально не удается открыть, запускается диспетчер перезагрузок Windows с указанием отдельного пути. В приведенном примере открытие файла C:\DumpStack.log.tmp привело к ошибке ERROR_SHARING_VIOLATION, и файл был пропущен.
Выявление локальных и сетевых целей
В примере выполняется перечисление логических дисков с помощью функции GetLogicalDriveStringsW(). В ходе наблюдаемого выполнения были идентифицированы диски C:\ и D:\ и добавлены в очередь задач для локальных дисков. Обнаружение локальных дисков и обработка файлов частично совпадают: рабочие процессы начинаются на опубликованном диске до завершения перечисления остальных дисков.
Для обнаружения сети DragonForce считывает существующий кэш IPv4 ARP с помощью функции GetIpNetTable() и фильтрует потенциальные адреса по встроенным префиксам. При этом используются хосты, уже представленные в кэше, вместо активного сканирования подсети. Для каждого потенциального адреса функция NetShareEnum() перечисляет общие ресурсы SMB, и доступные пути публикуются в очередь сетевых задач.
В восстановленном журнале выполнения зафиксировано семнадцать обнаружений общих ресурсов по более чем дюжине внутренних адресов. Большинство из них представляли собой административные общие ресурсы C$, но к пути публикации задачи также были доведены ресурсы, не относящиеся к C$, такие как \\192.168.9.114\share и \\192.168.9.114\Users. Затем образец обрабатывал файлы через несколько общих ресурсов SMB наряду с целевыми объектами на локальных дисках.
Одновременное шифрование файлов
DragonForce создает шестнадцать рабочих процессов шифрования в двух группах по восемь задач. Одна группа обрабатывает задачи из очереди локального диска, а другая — из очереди сетевого ресурса. Каждая группа использует свою собственную синхронизированную структуру задач. Таким образом, рабочие процессы могут одновременно обрабатывать локальные и сетевые цели по мере того, как система обнаружения публикует новые пути.
Обработка ключей для каждого файла
Для каждого файла в примере генерируется новый материал с помощью функции CryptGenRandom(): 32-байтовый ключ и 8-байтовое значение состояния. Эти значения инициализируют новое состояние ChaCha20, используемое для шифрования содержимого файла. Затем материал для каждого файла защищается с помощью функции CryptEncrypt(), используя открытый ключ RSA, встроенный в пример. 0x214-байтовый объект PUBLICKEYBLOB содержит маркер RSA1 и 4096-битный модуль с открытым показателем степени 65537.
После шифрования в файл добавляются две разные записи, а затем файл завершается вызовом функции SetEndOfFile():
WriteFile: 0x20C байт (524-байтовая запись, обработанная с помощью RSA)
WriteFile: 0x0D байт (13-байтовый метаданный нижний колонтитул)
SetEndOfFile()
В нижнем колонтитуле размером 13 байт хранится флаг процента шифрования и исходный размер файла. В наблюдаемом примере полного шифрования используется значение процента, равное 100. Закрытый ключ RSA не встроен в анализируемый образец.
Фильтрация и переименование файлов
Перед обработкой рабочие процессы применяют исключения для каталогов, расширений и имен файлов, включая настроенное исключение для файла readme.txt. В примере также проверяется маркер содержимого DLOGFILE0001, и файл пропускается, если он присутствует. Отдельный жестко заданный список из более чем 200 расширений, связанных с базами данных и виртуализацией, направляет соответствующие файлы по пути частичного шифрования на 20%. В наблюдаемом примере с файлом Victim.txt использовался путь полного шифрования.
| Восстановленная обстановка | Настроенное значение |
| полный_порог_шифрования | 2,097,152 2 XNUMX байт (XNUMX МБ) |
| header_encrypt_threshold | 10,485,760 10 XNUMX байт (XNUMX МБ) |
| header_encrypt_size | 3,145,728 3 XNUMX байт (XNUMX МБ) |
| other_encrypt_chunk_percent | 20% |
После завершения шифрования исходное имя файла заменяется случайным буквенным именем и заданным расширением .df_win. В наблюдаемом примере файл Victim.txt был заменен на 5stq3an4ztrbkhnt.df_win.
Записка с требованием выкупа и клеймо картеля
Перед шифрованием файлов в каталоге DragonForce создает записку с требованием выкупа в файле readme.txt. В записке операция идентифицируется как «Картель вымогателей DragonForce» и утверждается, что данные были украдены до шифрования, а также предлагается предоставить список украденных файлов. Идентификатор, полученный из ключа сборки/экземпляра, может быть сопоставлен с артефактами среды выполнения из того же образца.
Анализ выполнения программы не выявил операции загрузки данных или отдельного канала утечки информации. Таким образом, заявление о краже данных в записке с требованием выкупа является утверждением, сделанным в самой записке, а не действием, продемонстрированным в трассировке выполнения.
Настройка и завершение рабочего стола
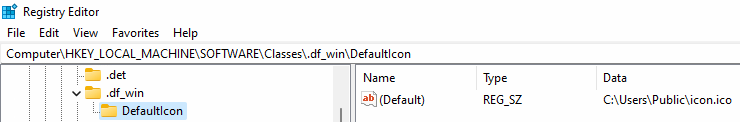
После завершения очистки рабочих процессов, пример извлекает значок и обои, встроенные в исполняемый файл, и записывает их в C:\Users\Public\icon.ico и C:\Users\Public\wallpaper_white.png. Он создает ассоциацию HKEY_CLASSES_ROOT\.df_win\DefaultIcon, чтобы Windows могла отображать пользовательский значок для зашифрованных файлов.
Функция установки обоев перечисляет раздел HKEY_USERS и пытается выполнить запись в реестр, связанную с обоями, для перечисленных контекстов профилей, а затем вызывает SystemParametersInfoW() для применения обоев к активной сессии.
В примере записывается заключительная запись о завершении, очищается и закрывается журнал выполнения, освобождается оставшаяся память, и программа завершает работу из функции DragonForce_Main() обычным способом, предусмотренным протоколом завершения работы CRT.
Перспектива исполнения
Анализируемый образец сочетает в себе раннее вмешательство в процесс и удаление точек восстановления с обнаружением сети на основе ARP и параллельным механизмом шифрования, который рассматривает локальные диски и общие ресурсы SMB как отдельные рабочие потоки. Шифрование ChaCha20 для каждого файла, защищенный RSA ключевой материал, добавленные метаданные, случайные имена .df_win и изменения рабочего стола дополняют наблюдаемую цепочку выполнения.
Полную трассировку выполнения, сопоставление с MITRE ATT&CK, индикаторы компрометации и ссылки на функции/адреса см. в полном техническом анализе: